











DMARC 레코드 생성기
지금 게시한 레코드에서 시작해 RFC 9989에 맞는 DMARC 레코드를 만들고, 인증에 실패한 메일을 수신 서버가 어떻게 처리할지 확인하세요.
도메인의 _dmarc 레코드를 양식에 불러옵니다. 아래에서 직접 만들 수도 있으며, 무엇을 바꾸든 바로 반영됩니다.
브라우저 안에서 만들어집니다. DNS 질의만 HTTPS로 Cloudflare 리졸버(교차 확인용으로 Google 리졸버)에 전달됩니다.
example.com의 레코드 예시
위에 도메인을 입력하면 현재 게시된 레코드에서 시작하고, 아래에서 무엇이든 바꿀 수 있습니다. 오른쪽 레코드는 바꾸는 대로 갱신됩니다.
실패 보고서와 기타
psd=는 퍼블릭 서픽스 운영자 전용이므로 제공하지 않습니다.
DMARC에 실패한 메일은 어떻게 됩니까
통과한 메일은 전혀 영향을 받지 않습니다. 실패한 메일에 대해 수신 서버는 레코드를 이렇게 해석합니다:
정책은 요청일 뿐이며 최종 결정은 수신 서버가 합니다. Microsoft가 권장하는 Honor DMARC record policy를 켜면 Microsoft 365는 reject 실패 메일을 550 5.7.1로 거부하고 quarantine 실패 메일은 Junk로 보냅니다.
적용 단계
- 1모니터링
p=none보고서와 함께 p=none, 최소 한 달지금현재 위치 - 2테스트
p=quarantine; t=yt=y와 quarantine: 선택 사항 - 3Quarantine
p=quarantine모니터링한 기간 이상 - 4Reject
p=reject사용자가 메일링 리스트에 글을 올리지 않는 경우
게시하기 전에
수신 서버가 건너뛰거나 잘못 읽을 항목이 없는 레코드 하나입니다.
보고서가 가는 곳
수신 서버는 다른 조직의 주소로는 그 조직이 허가 레코드를 게시한 경우에만 보고서를 보냅니다.
보고서 서비스는 모든 도메인에 적용되는 레코드 하나를 게시하므로, 그 서비스의 주소는 보통 바로 허가됨으로 표시됩니다.
어디에 붙여넣나요?
DNS 호스트를 고르세요: 아래 입력란은 해당 호스트의 양식이 요구하는 방식으로 쓰여 있습니다.
_dmarc.example.com. 3600 IN TXT "v=DMARC1; p=none; rua=mailto:dmarc@example.com"
게시한 후
DMARC 레코드는 어떻게 만듭니까?
v=DMARC1, 정책, 보고서 주소로 시작하는 TXT 레코드 하나를 도메인의 _dmarc에 게시하면 됩니다. 위 생성기가 이 DMARC 레코드를 써 주며, DNS 호스트가 응답하는 즉시 적용됩니다.
먼저 메일이 이미 SPF나 DKIM을 통과하는지 확인하고, 직접 읽는 rua 주소와 함께 p=none으로 시작하세요. 수신 서버는 전과 같이 메일을 전달하면서, 내 도메인 명의로 보내는 곳의 일일 보고서를 보내 줍니다.
보고서를 최소 한 달 동안 읽고, 실패하는 정상 발신자를 모두 고친 다음 quarantine, reject로 올리세요. 조직 도메인의 레코드 하나가 그 서브도메인도 포함합니다.
- 1_dmarc에 게시
_dmarc.example.com · TXTv=DMARC1; p=none; rua=mailto:dmarc@example.com - 2수신 서버가 조회TXT 질의
_dmarc.example.com - 3정책 적용p=none → 전달됨
- 4매일 보고서 도착집계 보고서(XML, 매일)dmarc@example.com


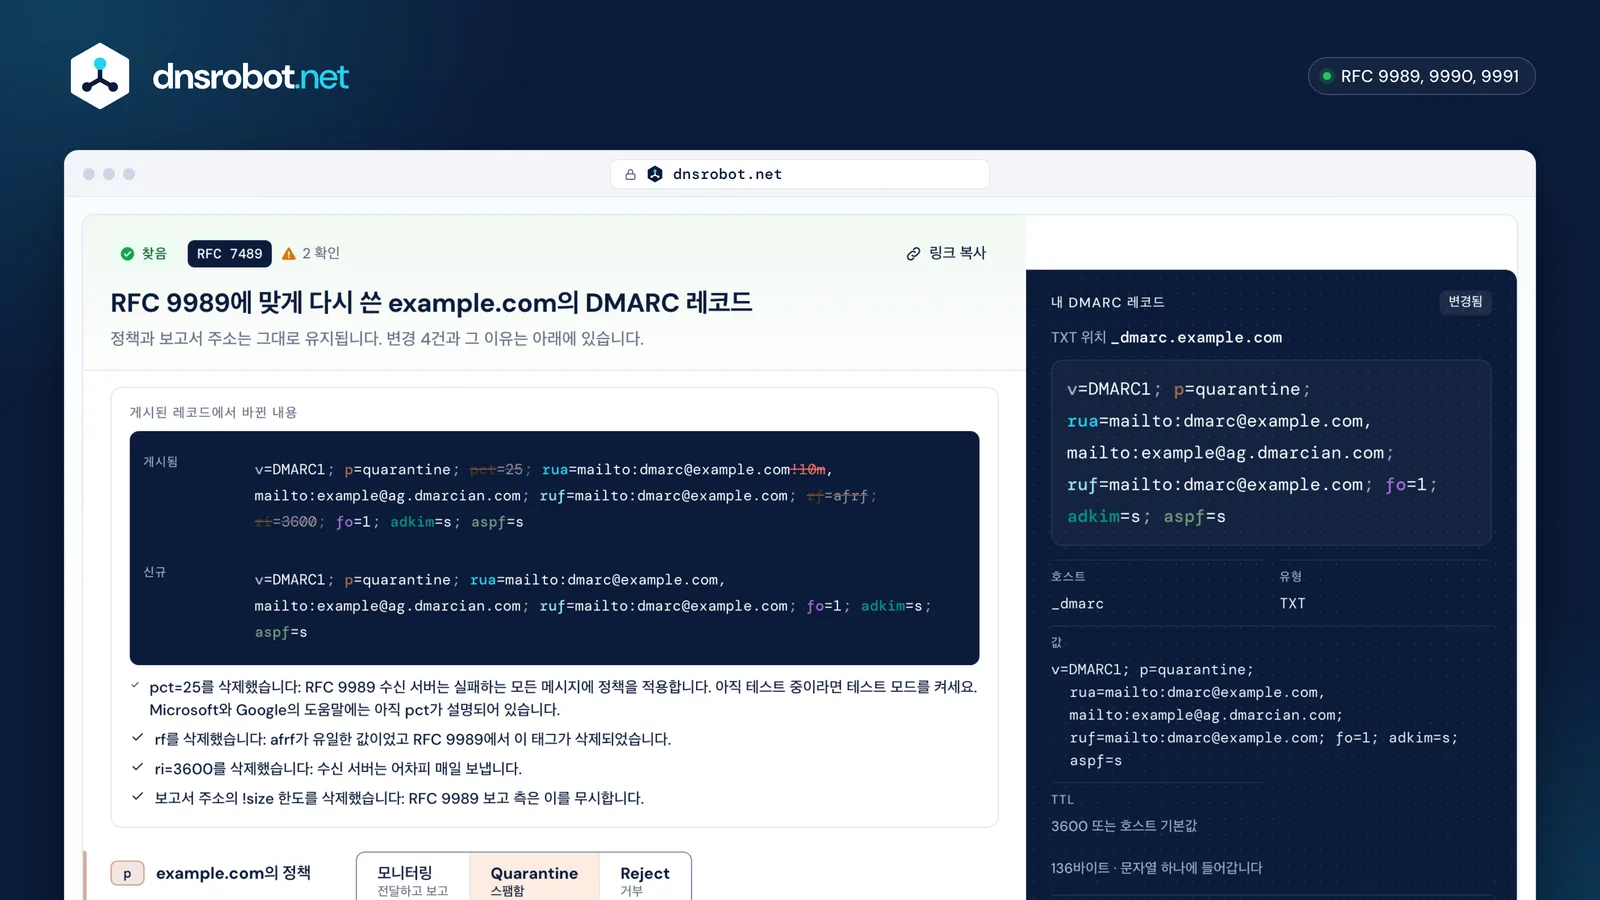
 게시된 레코드에서 시작불러오기는 브라우저에서 _dmarc를 읽어 양식을 채웁니다. 저희 서버를 거치지 않습니다.모든 태그에 색 표시레코드의 각 부분이 해당 설정과 같은 색입니다: 하나에 마우스를 올리면 짝이 표시됩니다.무엇이 왜 바뀌었는지RFC 9989에서 삭제된 태그는 이유와 함께 제거됩니다.호스트가 원하는 방식으로 복사호스트, 유형, 값을 각각 복사 버튼과 함께 DNS 호스트에 맞게 다시 써서 보여 줍니다.보고서 주소 확인다른 조직의 주소에는 표시가 붙고, 그 허가 레코드를 실시간으로 확인합니다.
DMARC 정책은 none, quarantine, reject 중 무엇을 써야 합니까?
보고서와 함께 none으로 시작해, 정상 발신자가 모두 통과하면 quarantine으로, 확신이 서면 reject로 올리세요. RFC 9989는 none에서 최소 한 달, quarantine에서 같은 기간 이상을 권합니다.
none은 전달에 아무 영향이 없고, quarantine은 실패한 메일을 스팸함으로 보내며, reject는 거부합니다. 정책은 요청이며 최종 결정은 수신 서버가 합니다.
사용자가 메일링 리스트에 글을 올리는 도메인은 reject를 쓰지 않아야 합니다(SHOULD NOT). 메시지를 변경하는 리스트는 DMARC를 깨뜨리기 때문입니다. Google은 더 빠른 경로를 제안합니다(none으로 1주, 그다음 quarantine을 일부 비율로).
- 1모니터링
p=none; rua=…최소 한 달지금전달 및 보고 - 2테스트
p=quarantine; t=y선택 사항한 단계 낮게 - 3Quarantine
p=quarantine같은 기간 이상2026년 11월 28일 이전에는 안 됨스팸함 - 4Reject
p=reject사용자가 리스트에 글을 올리지 않는 경우2026년 12월 28일 이전에는 안 됨거부됨

RFC 9989에서 DMARC는 무엇이 바뀌었습니까?
RFC 9989(2026년 5월)는 RFC 7489를 대체했습니다. pct, rf, ri를 삭제하고 np, t, psd를 추가했으며, 조직 도메인을 Public Suffix List가 아니라 DNS를 위로 거슬러 올라가며 찾습니다.
pct=0은 이제 t=y로 읽히고, 그 외의 pct는 수신 서버마다 적용이 달라 삭제됩니다. 보고서 크기 접미사(!10m)는 무시됩니다.
트리 탐색은 해당 이름과 각 상위 이름의 _dmarc를 최대 8번 질의하므로, 매우 깊은 이름은 자체 레코드를 두는 것이 좋습니다. Google과 Microsoft의 도움말에는 아직 pct가 설명되어 있습니다.
- pct=0이 t=y로 바뀜
- rf 삭제
- ri 삭제
- !10m 삭제
_dmarc.mail.news.example.comNXDOMAIN_dmarc.news.example.comNXDOMAIN_dmarc.example.comv=DMARC1 ✓처음 찾은 레코드가 적용됨. 질의는 최대 8번DMARC 보고서를 다른 서비스로 보내려면 어떻게 합니까?
서비스의 주소를 rua에 넣으세요. 그 도메인이 내 것이 아니면 example.com._report._dmarc.reports.example.net(내 도메인, 그다음 상대 도메인) 같은 이름의 허가 레코드를 게시해야 하며, 보고서 서비스는 와일드카드로 모든 도메인에 대해 한 번에 게시합니다.
이 레코드가 없으면 수신 서버는 보고서를 어디로도 보내지 않으며, 아무 알림도 없습니다. 생성기는 외부 주소를 각각 실시간으로 확인하고, 그 소유자가 게시해야 할 레코드를 보여 줍니다.
대량 수신에 맞는 메일함이나 서비스를 쓰세요. 큰 발신자는 하루에 보고서가 수백 건 옵니다. 실패 보고서(ruf)에는 메시지 내용이 들어갈 수 있으며, Gmail과 Microsoft는 보내지 않습니다.
example.com._report._dmarc.rua.vendor.example.netTXT "v=DMARC1;"reports@rua.vendor.example.net와일드카드 허가를 게시하는 보고서 서비스







Gmail, Yahoo, Outlook.com 발신자를 위한 DMARC
Gmail, Yahoo, Outlook.com은 대량 발송자에게 DMARC 게시를 요구하며 p=none이면 충분합니다. 또한 From 도메인이 SPF 또는 DKIM과 정렬되어야 합니다.
Gmail과 Outlook.com은 하루 5,000통 초과를 기준으로 삼고, Yahoo는 기준을 밝히지 않습니다. Outlook.com은 SPF와 DKIM이 모두 통과해야 하며, 실패한 메일은 550 5.7.515로 거부합니다.
BIMI 로고에는 더 많은 조건이 필요합니다: 조직 도메인과 From 도메인에 quarantine 또는 reject를 적용하고, 서브도메인 정책이 none이 아니어야 합니다.
| Gmail | Yahoo | Outlook.com | |
|---|---|---|---|
| 시행일 | 2024년 2월 | 2024년 2월 | 2025년 5월 5일 |
| 대상 | 하루 5,000통 초과 | 기준 명시 없음 | 하루 5,000통 초과 |
| DMARC | p=none이면 충분 | p=none, 통과해야 함 | p=none, 정렬됨 |
| SPF와 DKIM | 둘 다 | 둘 다 | 둘 다 통과해야 함 |
| 정렬 | SPF 또는 DKIM | relaxed면 충분 | SPF 또는 DKIM |
메일을 보내지 않는 도메인의 DMARC
DMARC p=reject, SPF v=spf1 -all, null MX를 게시하고 서브도메인에는 와일드카드 SPF와 MX를 두며 DKIM 레코드는 전혀 두지 않습니다: M3AAWG의 2022년 파킹 도메인 권장 세트입니다.
보낼 수 있는 곳이 없으면 reject가 정상 메일을 해칠 일이 없고, 수신 서버는 위조 메일을 즉시 거부합니다. M3AAWG는 더 이상 여기에 빈 DKIM 키를 권하지 않습니다(2015년의 권고였습니다). DKIM 레코드를 아예 게시하지 마세요.
파킹 도메인이 많다면 각 _dmarc를 CNAME으로 공유 레코드 하나에 연결해 두면, 나중에 바꿀 때 한 번만 고치면 됩니다.
example.net. 3600 IN TXT "v=spf1 -all"
_dmarc.example.net. 3600 IN TXT "v=DMARC1; p=reject;"
example.net. 3600 IN MX 0 .
*.example.net. 3600 IN TXT "v=spf1 -all"
*.example.net. 3600 IN MX 0 .
DMARC 레코드는 어디에 추가합니까?
DNS 호스트에서 _dmarc라는 이름의 TXT 레코드로 추가합니다. 대부분의 호스트가 도메인을 알아서 붙이므로 _dmarc.example.com이 아니라 _dmarc만 입력하세요.
도메인을 자동으로 붙이는 호스트에 전체 이름을 입력하면 _dmarc.example.com.example.com이 만들어지는데, 아무도 읽지 않는 레코드입니다. 생성기에서 호스트를 고르면 정확한 입력란을 볼 수 있습니다.
한 이름에는 DMARC 레코드가 하나만 있어야 합니다. 두 번째를 추가하지 말고 이전 것을 교체하세요. 그렇지 않으면 수신 서버가 둘 다 무시합니다.
| DNS 호스트 | 이름 입력란 | 긴 값 |
|---|---|---|
| Cloudflare | _dmarc | 한 칸: 자동으로 나눔 |
| GoDaddy | _dmarc | 한 칸: 자동으로 나눔 |
| Namecheap | _dmarc | 한 칸: 자동으로 나눔 |
| Squarespace | _dmarc | 문서화되지 않음 |
| Amazon Route 53 | _dmarc | 따옴표 문자열 |
| Google Cloud DNS | _dmarc | 따옴표 문자열 |
| Azure DNS | _dmarc | 한 칸: 자동으로 나눔 |
| DigitalOcean | _dmarc | 문서화되지 않음 |
| Hostinger | _dmarc | 문서화되지 않음 |
| IONOS | _dmarc | 문서화되지 않음 |
| OVHcloud | _dmarc | 문서화되지 않음 |
| Porkbun | _dmarc | 문서화되지 않음 |
| cPanel | _dmarc | 한 칸: 자동으로 나눔 |
| Plesk | _dmarc | 문서화되지 않음 |
| Hetzner | _dmarc | 따옴표 문자열 |
| STRATO | _dmarc | 문서화되지 않음 |
| Bluehost | _dmarc | 문서화되지 않음 |






DMARC 레코드 생성기 FAQ
DMARC 레코드란 무엇입니까?
첫 DMARC 레코드는 어떻게 설정해야 합니까?
왜 pct 설정이 없습니까?
DMARC 보고서를 Gmail이나 Outlook으로 보낼 수 있습니까?
DMARC 전에 SPF와 DKIM이 필요합니까?
rua와 ruf는 어떻게 다릅니까?
Strict 정렬을 써야 합니까?
sp와 np는 무엇을 합니까?
DMARC 레코드는 얼마나 지나야 적용됩니까?
DMARC 생성기는 무료입니까? 내 도메인이 저장됩니까?
부족한 점이 있습니까?기능 또는 새 도구 제안하기
관련 도구
SPF 레코드 생성기
이메일 서비스와 서버에 맞는 유효한 SPF TXT 레코드를 만들고 DNS 조회 10회 제한을 실시간으로 확인
DKIM 레코드 생성기
브라우저에서 DKIM 키 쌍을 만들고 게시할 selector._domainkey TXT 레코드 받기
DMARC 레코드 확인
도메인의 DMARC 정책 및 정렬 설정 확인
SPF 레코드 확인
SPF 레코드 검증 및 RFC 7208에 따른 DNS 조회 수 확인
DKIM 확인
자동 셀렉터 감지로 DKIM 레코드 검증
MX 조회
메일 교환 레코드 및 메일 서버 세부 정보 확인
이메일 헤더 분석
원시 이메일 헤더를 분석하고 이메일 경로 추적
BIMI 레코드 검사기
BIMI 레코드, SVG Tiny PS 로고, VMC 인증서와 로고가 표시되는 받은편지함 확인