

DNS 전파 확인 도구 전 세계 DNS 전파 상태 확인
여섯 개 대륙의 공개 리졸버 34개에 동시에 질의하여, 새 레코드를 이미 반환하는 서버를 한 번의 DNS 확인으로 찾아보세요.
- 28개국의 리졸버 34개
- 점을 선택하면 상세 정보가 표시됩니다
내 연결
IP 상세 정보전 세계 결과
리졸버 34개Google DNS
내 브라우저에서

미국
Google
미국
Cloudflare
미국
OpenDNS
미국
Hurricane Electric
캐나다
CIRA Canadian Shield
멕시코
Alestra

브라질
Claro
아일랜드
Namecheap
영국
IONOS

프랑스
OVH
네덜란드
Odido

독일
Telekom Deutschland
스위스
Swisscom
스위스
Quad9

스페인
Priority Telecom
이탈리아
UltraDNS
키프로스
AdGuard

튀르키예
Teknet
튀르키예
Netlen

러시아
SafeDNS
러시아
Yandex
쿠웨이트
Gulfnet
남아프리카
Liquid Telecom
파키스탄
CMPak
인도
Bharat Public DNS
필리핀
PLDT
말레이시아
Exabytes
싱가포르
Azure-hosted

인도네시아
IDNIC
중국
114DNS

대한민국
LG Uplus
대만
HiNet

일본
IIJ
오스트레일리아
Telstra


전 세계에 동시에 질의하는 DNS 체커
DNS 레코드를 변경해도 새 값이 모든 사람에게 같은 순간에 전달되지는 않습니다. 전 세계의 리졸버는 이전 응답이 만료될 때까지 캐시에 보관합니다. 이 DNS 전파 확인 도구는 공개 리졸버 34개(Google, Cloudflare, Quad9, OpenDNS 같은 글로벌 서비스와 20개국 이상의 ISP, 호스팅 업체, 공개 DNS 서비스의 리졸버)에 동시에 질의하고 내 브라우저에서 Google Public DNS에도 질의하므로, 어느 리졸버가 이미 새 레코드를 반환하는지 정확히 확인할 수 있습니다.
도메인을 새 서버로 연결했을 때, 이메일을 새 제공업체로 옮겼을 때, 확인용 TXT 레코드를 추가했을 때, 네임서버를 변경했을 때 이 DNS 전파 테스트를 실행하세요. 리졸버 하나의 전체 응답을 보려면 DNS 조회를 사용하세요.
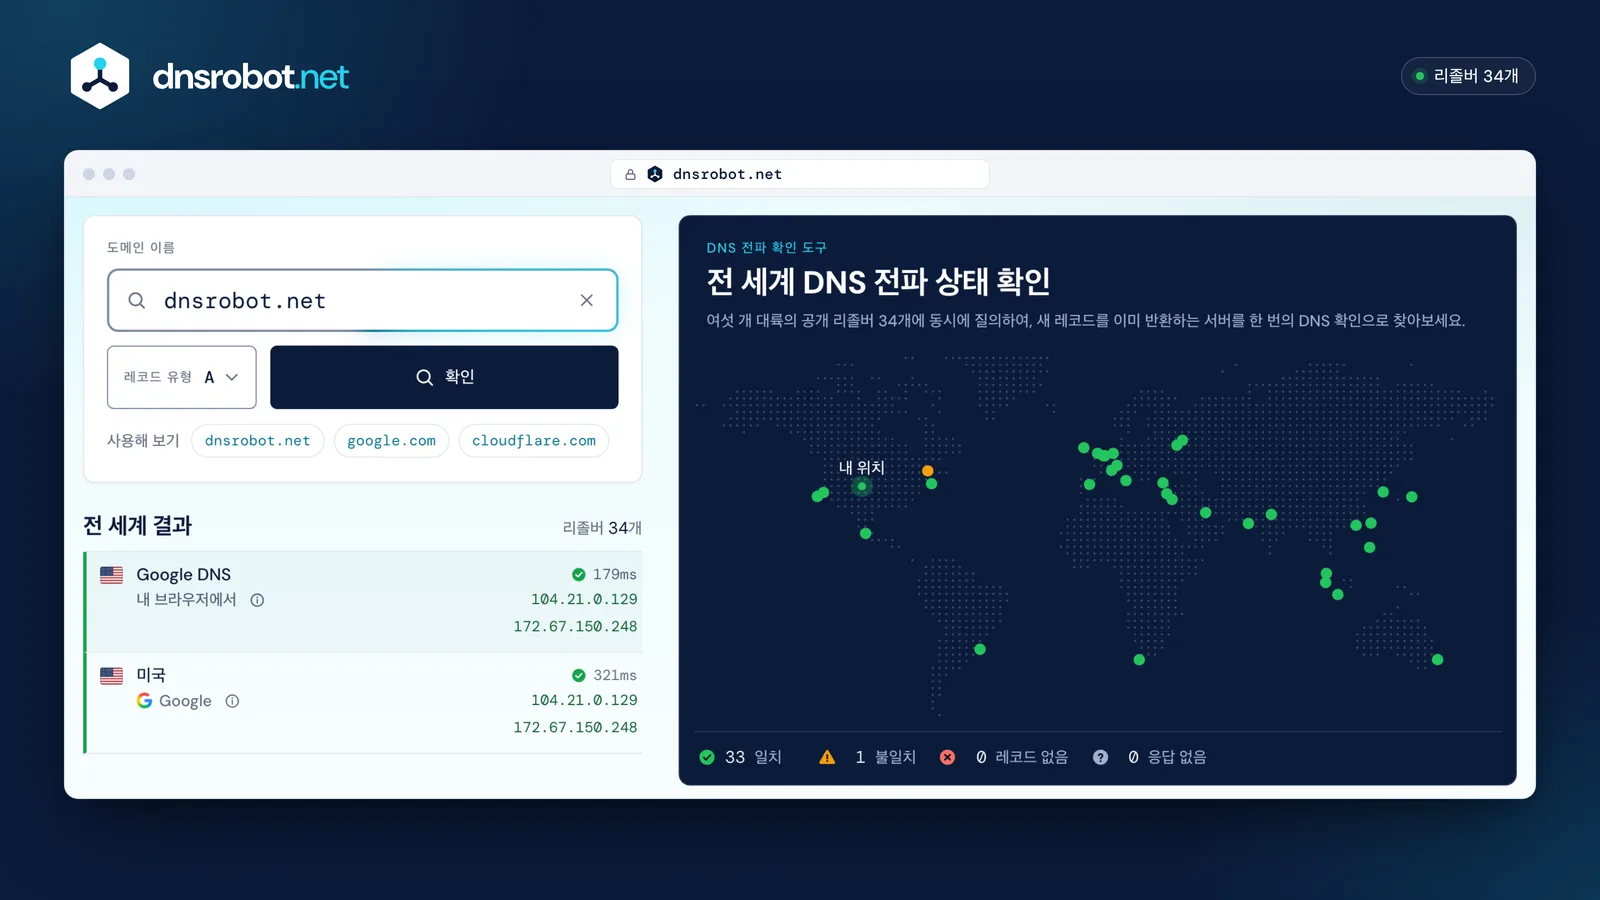
 도메인과 레코드 유형도메인을 입력하거나 URL을 붙여넣고, 변경한 레코드를 선택한 다음 확인 버튼을 누르세요. IP 주소를 입력하면 해당 IP의 PTR 레코드를 확인하도록 바뀝니다.세계 지도점 하나가 리졸버 하나입니다. ISP의 리졸버는 응답하는 위치에 표시되고, Google, Cloudflare, Quad9 같은 글로벌 서비스는 저희 서버에서 가장 가까운 거점에서 응답하므로 그 점은 해당 회사를 나타냅니다. 초록색은 대부분과 일치, 주황색은 불일치, 빨간색은 레코드 없음 또는 오류입니다. 점에 마우스를 올리거나 탭하면 해당 응답이 표시됩니다.내 브라우저에서 조회한 Google DNS같은 조회를 내 브라우저가 Google Public DNS로 직접 보내므로, Google이 내 위치에 맞는 응답을 반환합니다. 대부분의 기기가 사용하는 ISP의 리졸버에는 아직 이전 응답이 남아 있을 수 있습니다.집계일치, 불일치, 레코드 없음, 응답 없음에 해당하는 리졸버가 각각 몇 개인지 보여 줍니다. 모든 리졸버가 새 값으로 일치하면 전파가 완료된 것입니다.
DNS 전파 확인 방법
- 1
도메인 입력
도메인을 입력하거나 URL을 붙여넣으세요. IP 주소를 입력하면 대신 해당 IP의 역방향 DNS(PTR) 레코드를 확인합니다.
- 2
레코드 유형 선택
웹사이트의 IPv4 주소는 A, IPv6는 AAAA, 이메일은 MX, SPF·DKIM·확인 코드는 TXT, 네임서버는 NS를 선택하세요. 이 밖에도 일곱 가지 유형을 더 확인할 수 있습니다.
- 3
지도와 목록 보기
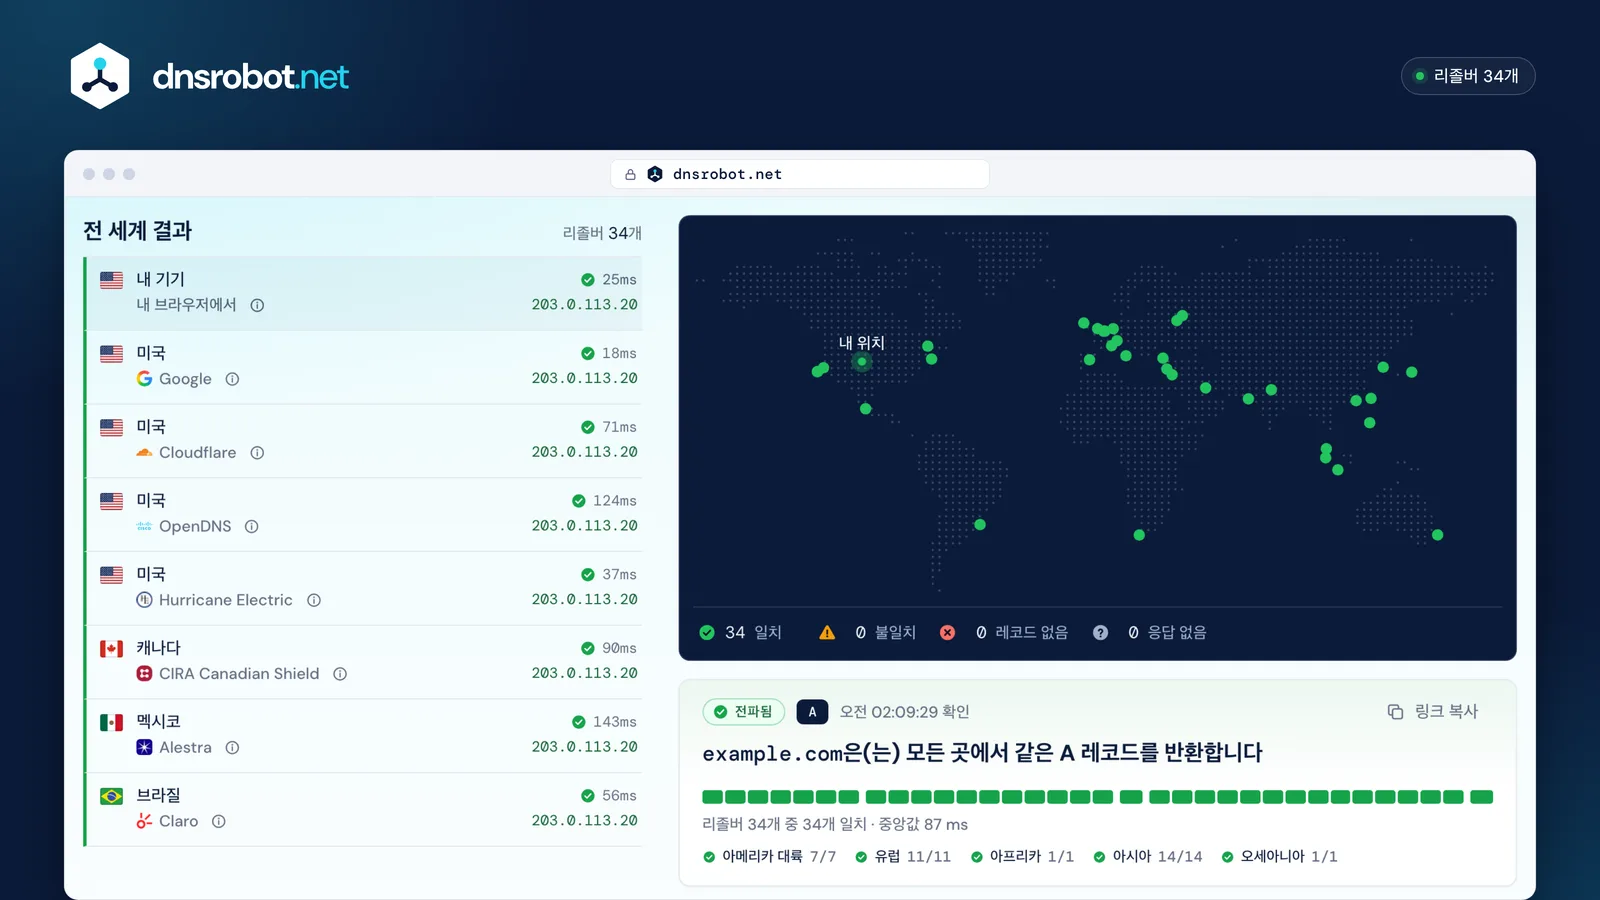
초록색 리졸버는 대부분의 다른 리졸버와 같은 응답을, 주황색 리졸버는 다른 응답을 반환하며, 빨간색 리졸버는 레코드를 반환하지 않았거나 오류가 났습니다. 내 브라우저에서 조회한 Google DNS에는 Google이 내 위치에 반환하는 응답이 표시되며, ISP의 리졸버는 다를 수 있습니다.
DNS 전파란 무엇인가요?
DNS 전파란 DNS 레코드 변경 사항이 모든 리졸버 캐시에 있는 이전 버전을 대체하기까지 걸리는 시간입니다. 변경 사항이 어딘가로 전송되는 것은 아닙니다. DNS 호스트에는 저장하는 순간 새 레코드가 있고, 각 리졸버는 캐시된 사본이 만료될 때에야 새 레코드를 가져옵니다.
리졸버가 레코드를 얼마나 오래 보관할 수 있는지는 RFC 1035에 정의된 레코드의 TTL(Time to Live, 유효 시간)이 초 단위로 정합니다. TTL이 3600이면 변경 1분 전에 이전 레코드를 가져온 리졸버는 거의 한 시간 동안 그 레코드를 계속 반환할 수 있습니다. 같은 도시에 있는 두 사람이 한동안 사이트의 서로 다른 버전을 볼 수 있는 것도 이 때문입니다.
- 내 DNS 호스트
- 저장하는 순간부터 새 레코드를 가지고 있습니다
- 전 세계 리졸버
- TTL이 끝날 때까지 캐시된 사본을 유지합니다
- 방문자
- 사용하는 리졸버에 캐시된 응답을 받습니다
DNS 전파에는 시간이 얼마나 걸리나요?
대부분의 레코드 변경은 몇 분에서 몇 시간 안에 모든 리졸버에 반영됩니다. 네임서버 변경은 최대 48시간이 걸릴 수 있습니다.
이전 레코드의 TTL이 속도를 정합니다. 레코드를 캐시한 리졸버는 TTL이 끝날 때까지 계속 그 레코드를 반환합니다. TTL이 3600초인 레코드는 규칙을 따르는 모든 캐시에서 한 시간 안에 사라집니다. 아래 범위는 300초에서 24시간까지의 일반적인 TTL을 기준으로 합니다. 네임서버 변경과 새 도메인은 레지스트리의 반영도 기다려야 합니다.
변경을 계획 중이라면 하루 전에 TTL을 300으로 낮추고, 이전 TTL이 지나기를 기다린 다음 변경하세요.
- TXT 레코드 (SPF, DKIM, DMARC): 5분 – 24시간
- A 또는 AAAA 레코드: 5분 – 24시간
- CNAME 레코드: 5분 – 24시간
- MX 레코드: 5분 – 24시간
- 새 .com 또는 .net 도메인: 5분 – 15분
- 네임서버 변경: 5분 – 48시간
- A
A 및 AAAA 레코드
5분~24시간사이트를 새 서버로 옮기면 이전 주소가 이전 TTL 동안 캐시에 남아 있습니다. 모든 리졸버가 새 IP를 표시할 때까지 이전 서버를 계속 운영하세요.
도메인에서 IP로 - MX
MX 레코드
5분~24시간MX 변경이 퍼지는 동안 일부 발신 서버는 여전히 이전 메일 서버로 메일을 보냅니다. 모든 리졸버가 새 MX를 표시할 때까지 이전 메일 서버가 메일을 계속 받도록 두세요.
MX 조회 - TXT
TXT 레코드 (SPF, DKIM, DMARC)
5분~24시간수정한 TXT 레코드나, 같은 이름에 다른 레코드와 나란히 추가한 레코드는 그 이름에 이미 있던 레코드의 TTL을 따릅니다. 새 DKIM 셀렉터처럼 TXT 레코드가 없던 이름에 추가한 레코드는 대신 네거티브 캐싱 시간이 지나기를 기다려야 합니다. 아래의 “방금 추가한 이름에 ‘레코드 없음’으로 응답합니다”를 참고하세요.
SPF 레코드 확인 - CNAME
CNAME 레코드
5분~24시간별칭도 같은 TTL 규칙을 따릅니다. CNAME은 도메인의 루트(
CNAME 조회example.com)에 둘 수 없습니다. 루트에는 A 레코드를 사용하거나 DNS 호스트의 CNAME 플래트닝 기능을 사용하세요. - NS
네임서버
몇 분~48시간네임서버를 변경하면 DNS 존 전체가 새 DNS 호스트로 옮겨집니다. 리졸버는 캐시한 이전 위임 정보가 만료될 때까지 이전 호스트에 계속 질의하므로, 그동안 이전 존도 같은 레코드로 계속 운영하세요.
NS 조회 - .com
새 .com 또는 .net 도메인
최대 15분새 도메인에는 대체할 이전 레코드가 없습니다. 레지스트리가 도메인을 게시하기 전에 질의한 리졸버는 “그런 이름이 없음”이라는 응답을 최대
WHOIS 조회900초 동안 기억합니다. 이는 .com과 .net의 SOA 레코드가 정한 네거티브 캐싱 시간입니다. 다른 레지스트리는 각자 값을 정합니다.
제공업체별 DNS 전파 시간
레코드 변경은 대략 TTL 한 주기 안에 모든 리졸버에 반영되므로, 알아 두어야 할 숫자는 DNS 호스트의 기본 TTL입니다. 아래는 각 제공업체가 문서에 밝힌 새 레코드의 기본값(Porkbun은 최솟값)이며, 대부분은 더 낮출 수 있습니다.
각 값은 제공업체의 자체 문서에서 가져왔습니다: Cloudflare, Route 53, Porkbun, Namecheap, GoDaddy, Network Solutions, Hostinger.
| DNS 호스트 | 기본 TTL | 레코드 변경이 모든 리졸버에 반영되는 시간 |
|---|---|---|
| Cloudflare | 300초(Auto) | 약 5분 |
| Amazon Route 53 | 300초 | 약 5분 |
| Porkbun | 600초(최솟값) | 약 10분 |
| Namecheap | 1,800초(Automatic) | 약 30분 |
| GoDaddy | 3,600초 | 약 1시간 |
| Network Solutions | 7,200초 | 약 2시간 |
| Hostinger | 14,400초 | 약 4시간 |


DNS 전파 속도를 높이는 방법
전 세계 모든 리졸버가 캐시된 응답을 일찍 버리게 할 수 있는 사람은 없습니다. 대신 캐시가 빨리 만료되도록 변경을 계획하고, 가장 많은 사람이 사용하는 리졸버를 새로 고치게 할 수 있습니다.
- 1
먼저 TTL 낮추기
변경하기 하루나 이틀 전에 레코드의 TTL을
300초로 설정하세요. 그러면 리졸버는 레코드를 최대 5분 동안만 보관합니다. - 2
이전 TTL이 지날 때까지 기다리기
TTL을 낮추기 전에 레코드를 캐시한 리졸버는 이전 TTL 동안 그 레코드를 유지합니다. 이전 TTL이
86400이었다면 꼬박 하루입니다. - 3
실제로 적용되는 곳에서 변경하기
네임서버가 가리키는 DNS 호스트에서 레코드를 수정하세요. 어디인지 모르겠다면 NS 조회로 확인하세요.
- 4
Google과 Cloudflare에 새로 고침 요청하기
두 곳 모두 누구나 캐시된 레코드의 삭제를 요청할 수 있습니다. Google Public DNS Flush Cache와 Cloudflare 1.1.1.1 Purge Cache입니다.
- 5
내 캐시 지우기
컴퓨터, 브라우저, 라우터는 각자 사본을 보관합니다. 명령어는 바로 아래에 있습니다.
- 6
확인한 뒤 TTL 다시 올리기
위의 모든 리졸버가 새 값을 표시하면 TTL을
3600이상으로 되돌려 DNS 호스트가 처리하는 질의를 줄이세요.
아직 이전 사이트가 보이나요?
위의 모든 리졸버가 이미 새 레코드를 반환하는데 사용 중인 브라우저에서만 보이지 않는다면, 이전 응답이 내 기기에 캐시되어 있는 것입니다. 캐시가 있는 곳에서 지우세요.
ipconfig /flushdns명령 프롬프트를 관리자 권한으로 실행한 뒤 입력하세요. “DNS 확인자 캐시를 플러시했습니다.”(영문판에서는 “Successfully flushed the DNS Resolver Cache.”)라고 응답합니다.
이전 응답이 남아 있을 수 있는 곳
브라우저
자체 DNS 캐시와 이전 페이지를 보관합니다. 강력 새로고침(
Ctrl+Shift+R, Mac에서는Cmd+Shift+R)은 페이지를 다시 불러오지만 그 DNS 캐시는 지우지 않습니다. 위의 Chrome 및 Firefox 단계로 지우세요.컴퓨터
시스템 DNS 캐시가 모든 앱에 응답합니다. 사용 중인 시스템에 맞는 명령으로 캐시를 지우세요.
라우터
네트워크에 연결된 모든 기기의 응답을 캐시합니다. 라우터를 다시 시작하면 지워집니다.
ISP의 리졸버
직접 캐시를 지울 수 없습니다. TTL이 지나기를 기다리거나, 잠시 기기의 DNS를 1.1.1.1 또는 8.8.8.8로 바꾸세요.
CDN 또는 페이지 캐시
모든 곳에서 DNS가 올바른데도 페이지가 예전 그대로라면 CDN이나 사이트의 캐시 플러그인에서 캐시를 삭제(purge)하세요.
DNS가 왜 전파되지 않나요?
TTL이 지난 지 한참 됐는데도 리졸버가 여전히 이전 레코드를 표시한다면, 대개 다음 중 하나가 원인입니다.
변경 도중과 완료 후의 확인 결과 비교
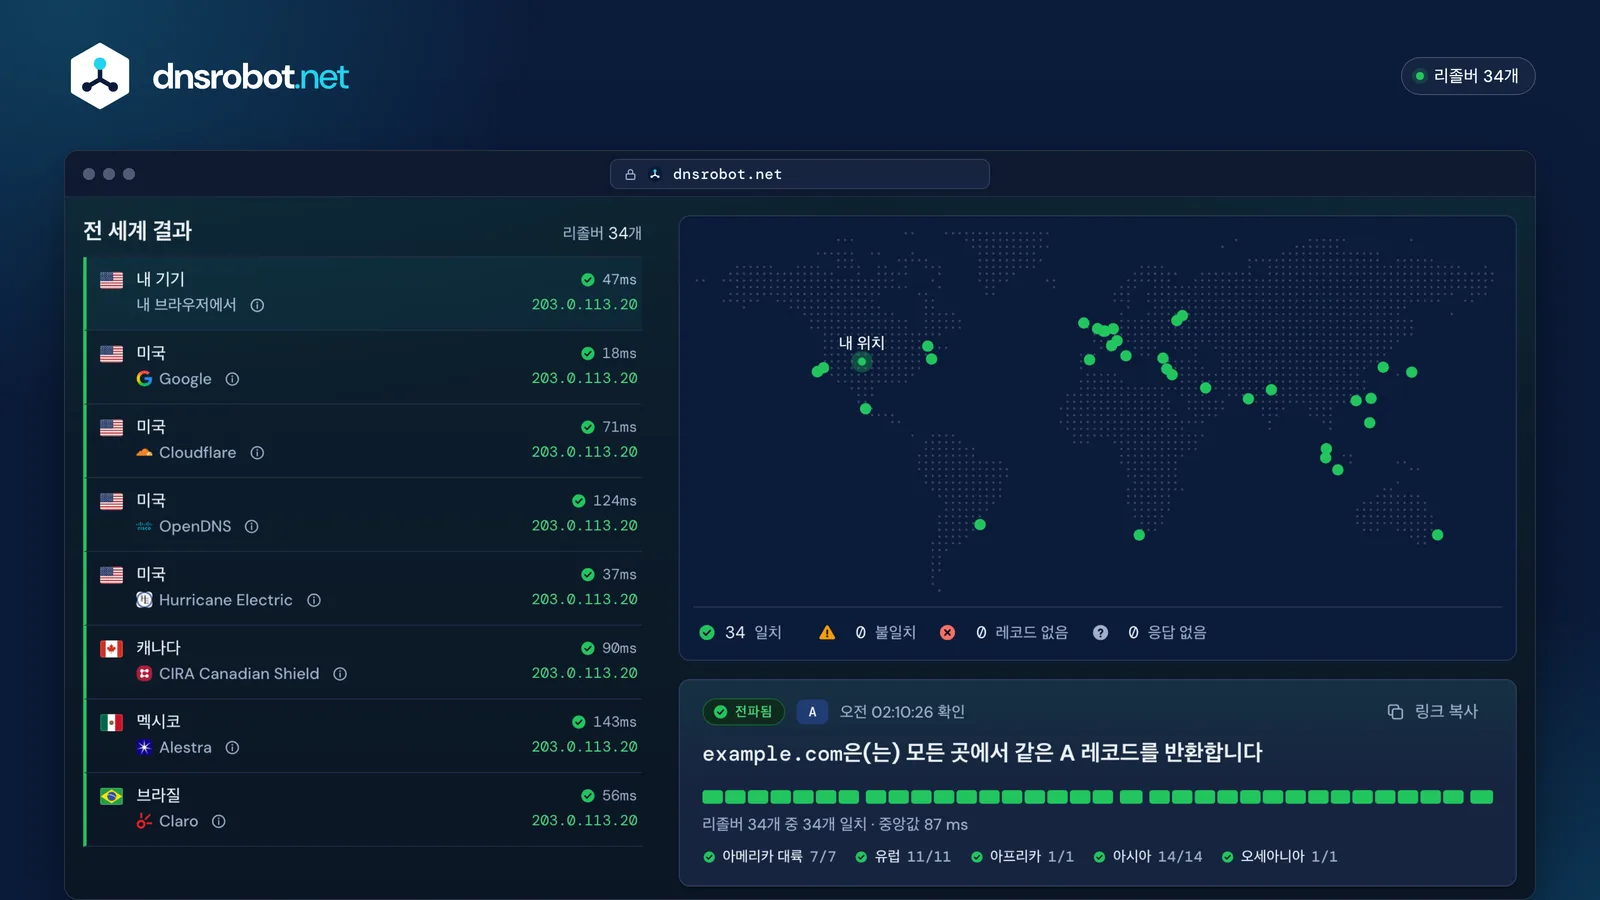
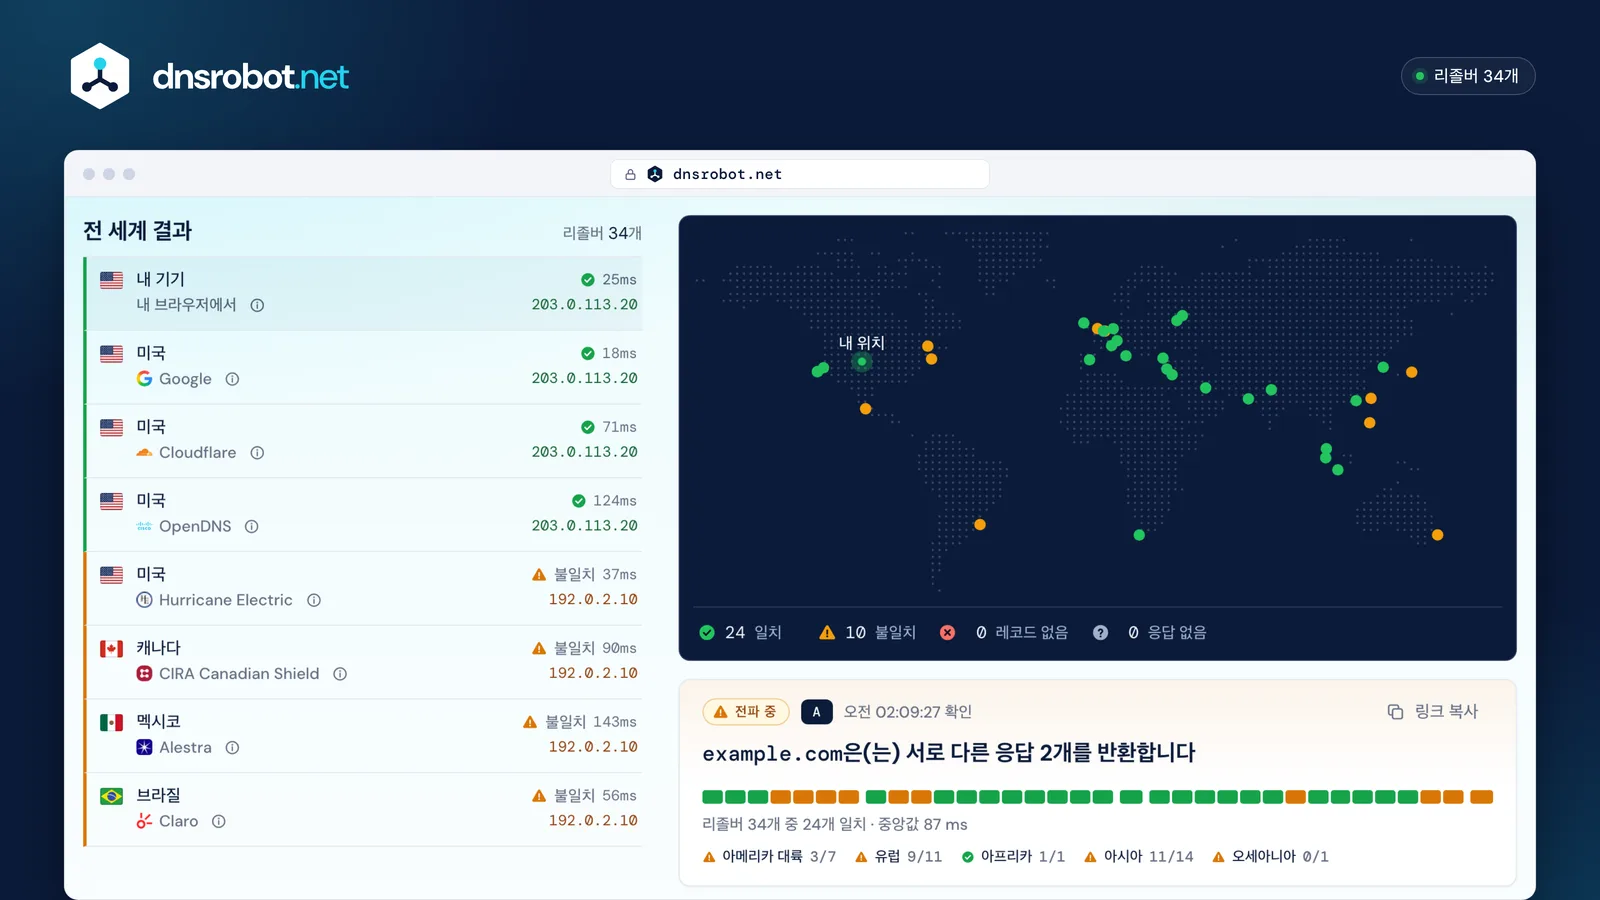
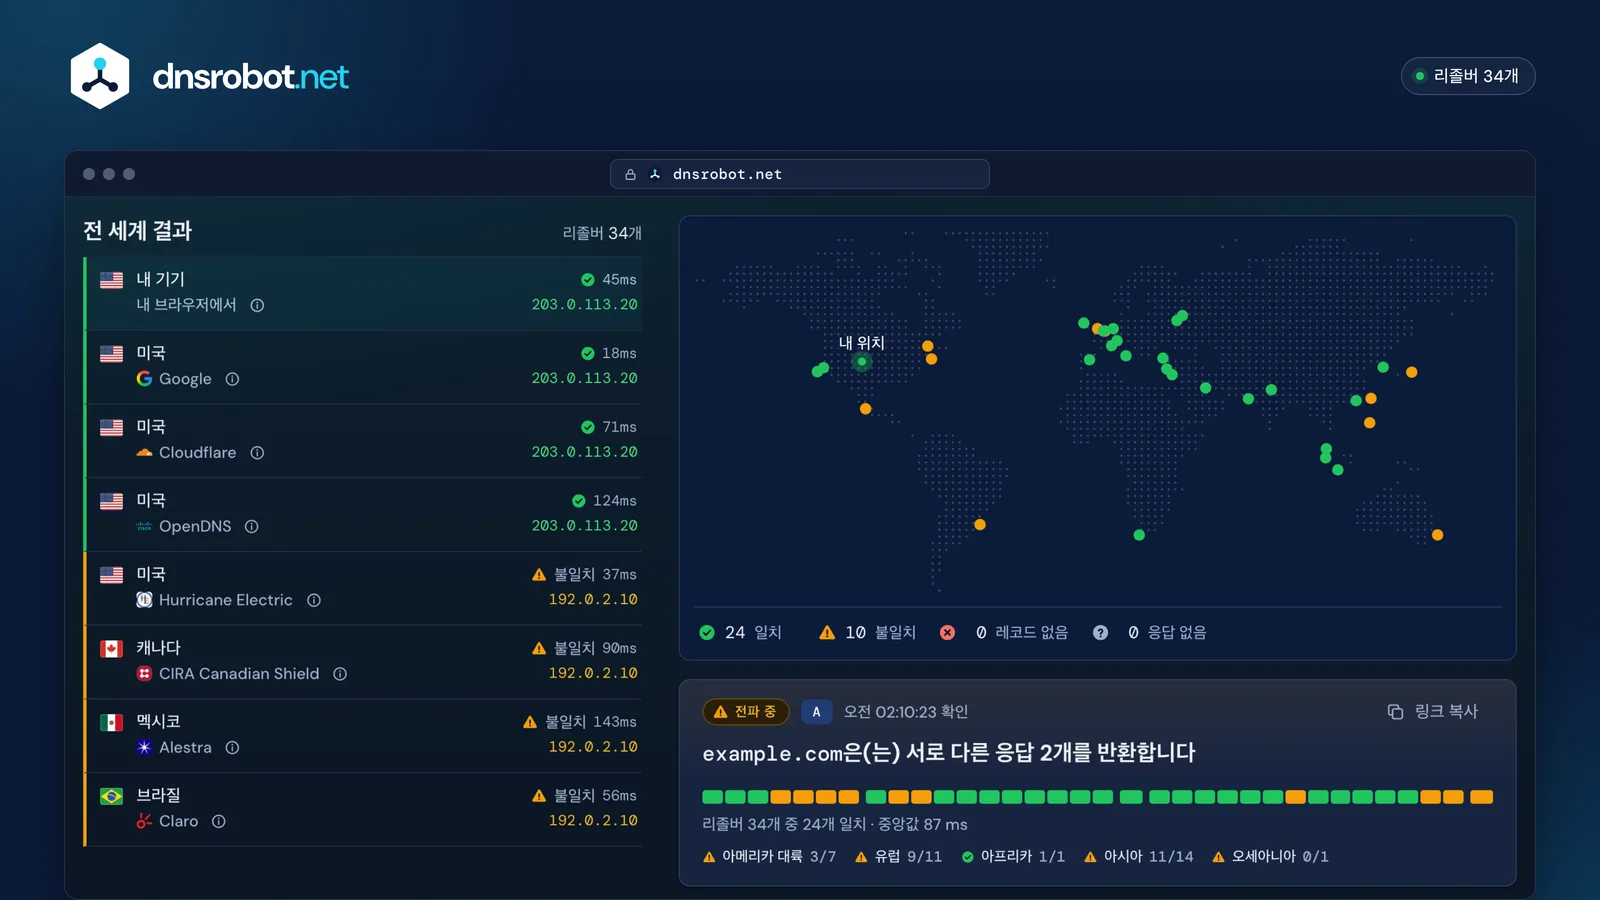
무엇이 보이나요?
아무리 기다려도 그대로입니다
예상 원인
잘못된 DNS 호스트에서 변경한 경우
레코드는 네임서버가 가리키는 DNS 호스트에 있을 때만 유효합니다. 도메인이 Cloudflare의 네임서버를 사용한다면 도메인 등록기관에서 수정해도 아무것도 바뀌지 않습니다.
네임서버 확인하기일부 리졸버가 아직 이전 값을 반환합니다
예상 원인
이전 TTL이 아직 만료되지 않은 경우
리졸버는 변경 전 레코드에 설정되어 있던 TTL 동안 이전 응답을 유지할 수 있습니다. 결과의 “최소 TTL”은 응답 중 남은 시간이 가장 짧은 값이며, 기다려야 할 최대 시간이 아닙니다. 아직 이전 값을 반환하는 리졸버에는 세부 정보에 나온 주소로 dig @8.8.8.8 example.com A처럼 직접 질의하세요. IN 앞의 숫자가 그 사본에 남은 초입니다.
방금 추가한 이름에 “레코드 없음”으로 응답합니다
예상 원인
리졸버가 여전히 이름이 없다고 응답하는 경우
레코드가 생기기 전에 질의한 리졸버는 존의 네거티브 캐싱 시간(보통 5분~1시간) 동안 “그런 이름이 없음”이라는 응답을 기억합니다. 이 시간은 RFC 2308이 정하며, SOA 레코드의 TTL과 minimum 필드 값 중 더 낮은 값입니다.
DNS 조회 실행하기새 DNS 호스트로 옮긴 뒤 일부 리졸버가 SERVFAIL로 실패합니다
지역마다 주소가 다르고 하나로 모이지 않습니다
예상 원인
지역마다 응답이 다르고 끝까지 일치하지 않는 경우
CDN이나 지역 기반 DNS를 사용하는 사이트는 지역마다 가까운 서버로 응답합니다. 이는 정상입니다. 서로 다른 응답이 세 개 이상이고 그중 과반수 리졸버가 반환한 응답이 없으면 이 도구는 모두 확인됨으로 집계하고, 응답이 두 개뿐이면 아무것도 바뀌지 않았는데도 작은 쪽 그룹이 “불일치”로 표시됩니다.
CDN 또는 호스팅 확인하기메일이 반송되거나 여전히 이전 서버로 갑니다
예상 원인
MX 변경 후 이메일이 반송되는 경우
일부 발신 서버는 이전 MX가 만료될 때까지 계속 그 MX를 사용합니다. 이전 메일 서버를 계속 운영하고, 새 제공업체의 SPF, DKIM, DMARC를 확인하세요.
MX 레코드 확인하기50개 이상의 무료 DNS, 네트워크, 보안, 유틸리티 도구
모든 도구는 계정 없이 브라우저 또는 저희 서버에서 실행됩니다.
이메일 도구10
이메일 도구
웹사이트 도구15
웹사이트 도구
네트워크 도구11
네트워크 도구
IP 도구14
IP 도구
DNS 전파 관련 질문
DNS 전파 확인 도구란 무엇인가요?
모바일 데이터에서는 사이트가 열리는데 Wi-Fi에서는 열리지 않는 이유는 무엇인가요?
DNS 호스트에는 새 레코드가 보이는데 리졸버에는 보이지 않는 이유는 무엇인가요?
네임서버를 바꾸기 전에 새 DNS 호스트의 레코드를 확인할 수 있나요?
dig @ns1.newhost.example example.com A를 새 호스트의 네임서버와 내 도메인으로 바꿔 실행하면 중간 캐시 없이 존의 자체 응답이 반환되므로, 저장하자마자 정확한 결과가 나옵니다. 호스팅 DNS 조회는 14개 호스트에서 이 작업을 해 줍니다. 모든 레코드가 일치하면 전환은 레지스트리의 위임 정보만 기다리면 됩니다.Cloudflare DNS는 얼마나 빨리 전파되나요?
이 도구가 내 ISP의 리졸버에 질의할 수 없는 이유는 무엇인가요?
nslookup example.com을 실행하세요. 시스템에 설정된 DNS 서버에 질의합니다. DNS 유출 테스트는 내 연결 뒤에 있는 리졸버를 알려 줍니다.일부 리졸버에 “응답 없음”이 표시되는 이유는 무엇인가요?
사용 제한이 있나요? 확인 결과를 공유하거나 자동화할 수 있나요?
GET /api/v2/dns/propagation이 모든 리졸버의 응답과 TTL을 JSON으로 반환하며, 별도로 1분에 20회까지 호출할 수 있습니다. 자세한 내용은 API 문서를 참고하세요.부족한 점이 있습니까?기능 또는 새 도구 제안하기