

Cek propagasi DNS Periksa propagasi DNS di seluruh dunia
Tanyai 34 resolver publik di enam benua sekaligus dan lihat mana yang sudah mengembalikan record baru Anda.
- 34 resolver di 28 negara
- Pilih titik untuk melihat detail
Koneksi Anda
Detail IPHasil di seluruh dunia
34 resolverGoogle DNS
Dari browser Anda

Amerika Serikat
Google
Amerika Serikat
Cloudflare
Amerika Serikat
OpenDNS
Amerika Serikat
Hurricane Electric
Kanada
CIRA Canadian Shield
Meksiko
Alestra

Brasil
Claro
Irlandia
Namecheap
Inggris Raya
IONOS

Prancis
OVH
Belanda
Odido

Jerman
Telekom Deutschland
Swiss
Swisscom
Swiss
Quad9

Spanyol
Priority Telecom
Italia
UltraDNS
Siprus
AdGuard

Turki
Teknet
Turki
Netlen

Rusia
SafeDNS
Rusia
Yandex
Kuwait
Gulfnet
Afrika Selatan
Liquid Telecom
Pakistan
CMPak
India
Bharat Public DNS
Filipina
PLDT
Malaysia
Exabytes
Singapura
Azure-hosted

Indonesia
IDNIC
Tiongkok
114DNS

Korea Selatan
LG Uplus
Taiwan
HiNet

Jepang
IIJ
Australia
Telstra


Alat cek DNS yang menanyai seluruh dunia sekaligus
Saat Anda mengubah record DNS, nilai barunya tidak sampai ke semua orang pada saat yang sama. Resolver di seluruh dunia menyimpan jawaban lama di cache sampai masa berlakunya habis. Alat cek propagasi DNS ini menanyai 34 resolver publik pada saat yang sama (layanan global seperti Google, Cloudflare, Quad9, dan OpenDNS, serta resolver milik ISP, perusahaan hosting, dan layanan DNS publik di lebih dari 20 negara, termasuk resolver IDNIC di Jakarta), dan juga menanyai Google Public DNS dari browser Anda sendiri, sehingga Anda melihat dengan tepat resolver mana yang sudah mengembalikan record baru Anda.
Jalankan tes propagasi DNS ini untuk cek propagasi domain setelah Anda mengarahkan domain ke server baru, memindahkan email ke penyedia baru, menambahkan record TXT untuk verifikasi, atau mengganti nameserver. Untuk jawaban lengkap dari satu resolver, gunakan Pencarian DNS.
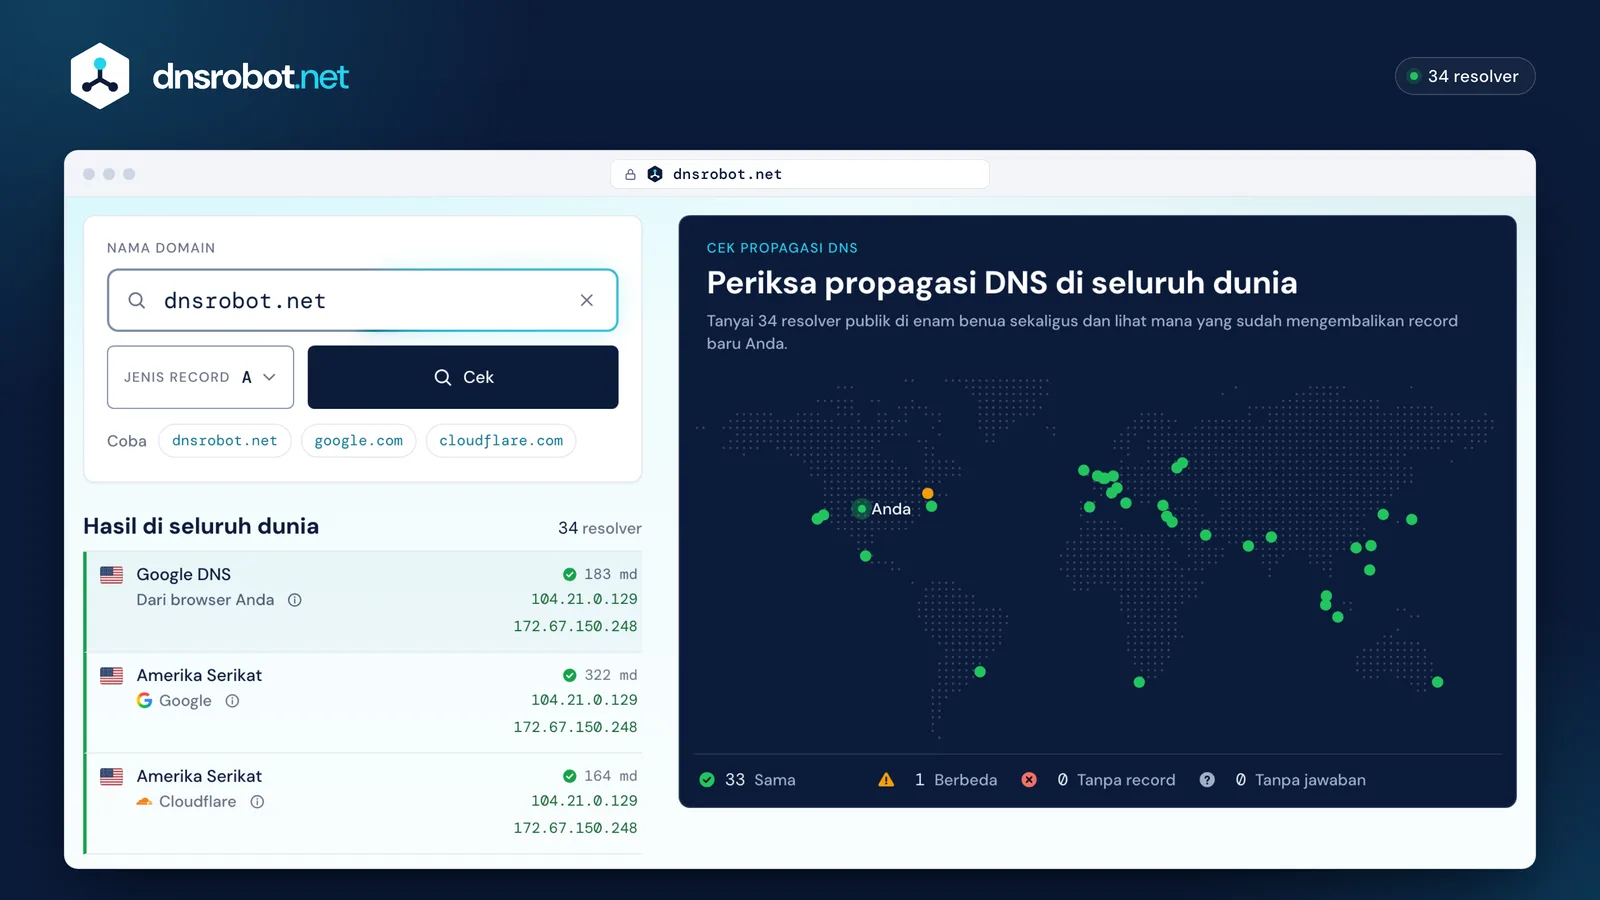
 Domain dan jenis recordKetik domain atau tempel URL, pilih record yang Anda ubah, lalu tekan Cek. Jika Anda memasukkan alamat IP, pemeriksaan beralih ke record PTR-nya.Peta duniaSatu titik untuk setiap resolver. Resolver ISP ditampilkan di lokasi tempat resolver itu menjawab; layanan global seperti Google, Cloudflare, dan Quad9 menjawab dari lokasi mereka yang paling dekat dengan server kami, jadi titiknya menandai perusahaannya. Hijau sama dengan sebagian besar resolver lain, kuning berbeda, merah tidak mengembalikan record atau mengembalikan error. Arahkan kursor ke titik atau ketuk titik untuk melihat jawabannya.Google DNS dari browser AndaPencarian yang sama, dikirim oleh browser Anda sendiri ke Google Public DNS, sehingga Google menjawab untuk lokasi Anda. Resolver ISP Anda, yang dipakai sebagian besar perangkat, masih bisa menyimpan jawaban yang lebih lama.Rekap hasilBerapa banyak resolver yang jawabannya sama, berbeda, tidak memiliki record, atau tidak menjawab. Propagasi selesai ketika semua resolver mengembalikan nilai baru Anda.
Cara cek propagasi DNS
- 1
Masukkan domain
Ketik domain atau tempel URL. Atau masukkan alamat IP untuk memeriksa record reverse DNS (PTR)-nya.
- 2
Pilih jenis record
A untuk alamat IPv4 sebuah situs web, AAAA untuk IPv6, MX untuk email, TXT untuk SPF, DKIM, dan kode verifikasi, NS untuk nameserver, serta tujuh jenis lainnya.
- 3
Baca peta dan daftarnya
Resolver hijau mengembalikan jawaban yang sama dengan sebagian besar resolver lain, yang kuning berbeda, dan yang merah tidak mengembalikan record atau mengembalikan error. Google DNS dari browser Anda menunjukkan jawaban Google untuk lokasi Anda; resolver ISP Anda bisa berbeda.
Apa itu propagasi DNS?
Propagasi DNS adalah waktu yang dibutuhkan agar perubahan pada record DNS Anda menggantikan versi lama di cache setiap resolver. Tidak ada yang dikirim keluar: penyedia DNS Anda sudah memiliki record baru begitu Anda menyimpannya, dan setiap resolver baru mengambilnya ketika salinan di cache-nya kedaluwarsa.
Berapa lama resolver boleh menyimpan sebuah record ditentukan oleh TTL (time to live) record tersebut, dalam detik, sebagaimana didefinisikan dalam RFC 1035. Dengan TTL 3600, resolver yang mengambil record lama satu menit sebelum perubahan Anda dapat terus menyajikannya hampir satu jam. Itulah sebabnya dua orang di kota yang sama bisa melihat versi situs yang berbeda untuk sementara waktu.
- Penyedia DNS Anda
- Sudah memiliki record baru begitu Anda menyimpannya
- Resolver di seluruh dunia
- Menyimpan salinan di cache sampai TTL-nya habis
- Pengunjung
- Menerima apa pun yang tersimpan di cache resolver mereka
Berapa lama propagasi DNS berlangsung?
Sebagian besar perubahan record sampai ke semua resolver dalam hitungan menit hingga beberapa jam. Perubahan nameserver dapat memakan waktu hingga 48 jam.
TTL record lama menentukan kecepatannya: resolver yang menyimpannya di cache akan terus menyajikannya sampai TTL habis. Record dengan TTL 3600 detik hilang dari setiap cache yang patuh aturan dalam satu jam. Rentang di bawah ini mengasumsikan TTL yang umum, dari 300 detik hingga 24 jam; perubahan nameserver dan domain baru juga bergantung pada registry.
Berencana mengubah record? Turunkan TTL ke 300 sehari sebelumnya, tunggu hingga TTL lama berlalu, lalu lakukan perubahan.
- Record TXT (SPF, DKIM, DMARC): 5 menit – 24 jam
- Record A atau AAAA: 5 menit – 24 jam
- Record CNAME: 5 menit – 24 jam
- Record MX: 5 menit – 24 jam
- Domain .com atau .net baru: 5 menit – 15 menit
- Perubahan nameserver: 5 menit – 48 jam
- A
Record A dan AAAA
5 menit – 24 jamSaat Anda memindahkan situs ke server baru, alamat lama tetap berada di cache selama TTL lama. Biarkan server lama tetap berjalan sampai semua resolver menampilkan IP baru.
Domain ke IP - MX
Record MX
5 menit – 24 jamSelama perubahan MX menyebar, sebagian pengirim masih mengirim email ke server email lama. Biarkan server itu tetap menerima email sampai semua resolver menampilkan MX baru.
Pencarian MX - TXT
Record TXT (SPF, DKIM, DMARC)
5 menit – 24 jamRecord TXT yang diedit, atau yang ditambahkan di samping record lain pada nama yang sama, mengikuti TTL record yang sudah ada di sana. Record TXT pada nama yang sebelumnya tidak punya record TXT, seperti selector DKIM baru, justru menunggu negative caching: lihat “Tanpa record” untuk nama yang baru Anda tambahkan, di bawah.
Pemeriksa Rekaman SPF - CNAME
Record CNAME
5 menit – 24 jamAlias mengikuti aturan TTL yang sama. CNAME tidak boleh berada di root domain (
Pencarian CNAMEexample.com): gunakan record A di sana, atau fitur CNAME flattening dari penyedia DNS Anda. - NS
Nameserver
beberapa menit – 48 jamMengganti nameserver memindahkan seluruh zona ke penyedia DNS baru. Sampai salinan delegasi lama di sebuah resolver kedaluwarsa, resolver itu terus bertanya ke penyedia lama, jadi selama itu biarkan zona lama tetap berjalan dengan record yang sama.
Pencarian NS - .com
Domain .com atau .net baru
hingga 15 menitDomain baru tidak memiliki record lama yang perlu diganti. Resolver yang menanyakannya sebelum registry mempublikasikannya akan mengingat jawaban “nama tidak ada” hingga
Pencarian WHOIS900detik, yaitu waktu negative caching yang ditetapkan record SOA .com dan .net. Registry lain menetapkan waktunya sendiri.
Waktu propagasi DNS per penyedia
Perubahan record sampai ke semua resolver dalam waktu sekitar satu TTL, jadi TTL default dari penyedia DNS Anda adalah angka yang perlu diketahui. Berikut nilai default yang didokumentasikan setiap penyedia untuk record baru (untuk Porkbun, nilai minimumnya); sebagian besar nilai ini dapat Anda turunkan.
Setiap nilai berasal dari dokumentasi penyedia itu sendiri: Cloudflare, Route 53, Porkbun, Namecheap, GoDaddy, Network Solutions, dan Hostinger.
| Penyedia DNS | TTL default | Perubahan record sampai ke semua resolver dalam sekitar |
|---|---|---|
| Cloudflare | 300 detik (Auto) | 5 menit |
| Amazon Route 53 | 300 detik | 5 menit |
| Porkbun | 600 detik (minimum) | 10 menit |
| Namecheap | 1.800 detik (Automatic) | 30 menit |
| GoDaddy | 3.600 detik | 1 jam |
| Network Solutions | 7.200 detik | 2 jam |
| Hostinger | 14.400 detik | 4 jam |


Cara mempercepat propagasi DNS
Tidak ada yang bisa membuat semua resolver di dunia membuang jawaban yang tersimpan di cache lebih awal. Anda dapat merencanakan perubahan agar cache cepat kedaluwarsa, dan Anda dapat memperbarui resolver yang melayani paling banyak orang.
- 1
Turunkan TTL terlebih dahulu
Satu atau dua hari sebelum perubahan, atur TTL record ke
300detik. Dengan begitu, resolver akan menyimpan record paling lama lima menit. - 2
Tunggu hingga TTL lama berlalu
Resolver yang menyimpan record di cache sebelum Anda menurunkan TTL akan mempertahankannya selama TTL lama: sehari penuh jika nilainya
86400. - 3
Lakukan perubahan di tempat yang tepat
Ubah record di penyedia DNS yang dituju nameserver Anda. Tidak yakin penyedia yang mana? Periksa dengan Pencarian NS.
- 4
Minta Google dan Cloudflare memperbarui cache
Keduanya memungkinkan siapa saja membuang record yang tersimpan di cache: Google Public DNS Flush Cache dan Cloudflare 1.1.1.1 Purge Cache.
- 5
Kosongkan cache Anda sendiri
Komputer, browser, dan router Anda menyimpan salinannya sendiri. Perintahnya ada tepat di bawah.
- 6
Periksa, lalu naikkan TTL
Setelah semua resolver di atas menampilkan nilai baru, kembalikan TTL ke
3600atau lebih tinggi agar penyedia DNS Anda menjawab lebih sedikit kueri.
Masih melihat situs lama?
Jika semua resolver di atas sudah mengembalikan record baru tetapi browser Anda belum, jawaban lama tersimpan di cache pada sisi Anda. Hapus di tempat cache itu berada:
ipconfig /flushdnsJalankan di Command Prompt sebagai administrator. Jawabannya adalah “Successfully flushed the DNS Resolver Cache.”
Tempat jawaban lama bisa bersembunyi
Browser Anda
Menyimpan cache DNS sendiri dan halaman lama. Muat ulang paksa (
Ctrl+Shift+R, atauCmd+Shift+Rdi Mac) memuat ulang halaman, tetapi tidak mengosongkan cache DNS itu: langkah Chrome dan Firefox di atas yang melakukannya.Komputer Anda
Cache DNS sistem menjawab untuk semua aplikasi. Kosongkan dengan perintah untuk sistem Anda.
Router Anda
Menyimpan jawaban di cache untuk semua perangkat di jaringan Anda. Memulai ulang router akan menghapusnya.
Resolver ISP Anda
Anda tidak dapat mengosongkannya. Tunggu hingga TTL habis, atau alihkan perangkat Anda ke 1.1.1.1 atau 8.8.8.8 untuk sementara.
CDN atau cache halaman
Jika DNS sudah benar di semua tempat tetapi halamannya masih versi lama, kosongkan cache CDN Anda atau plugin caching situs Anda.
Mengapa propagasi DNS saya tidak berjalan?
Jika resolver masih menampilkan record lama jauh setelah TTL berlalu, biasanya penyebabnya salah satu dari berikut ini:
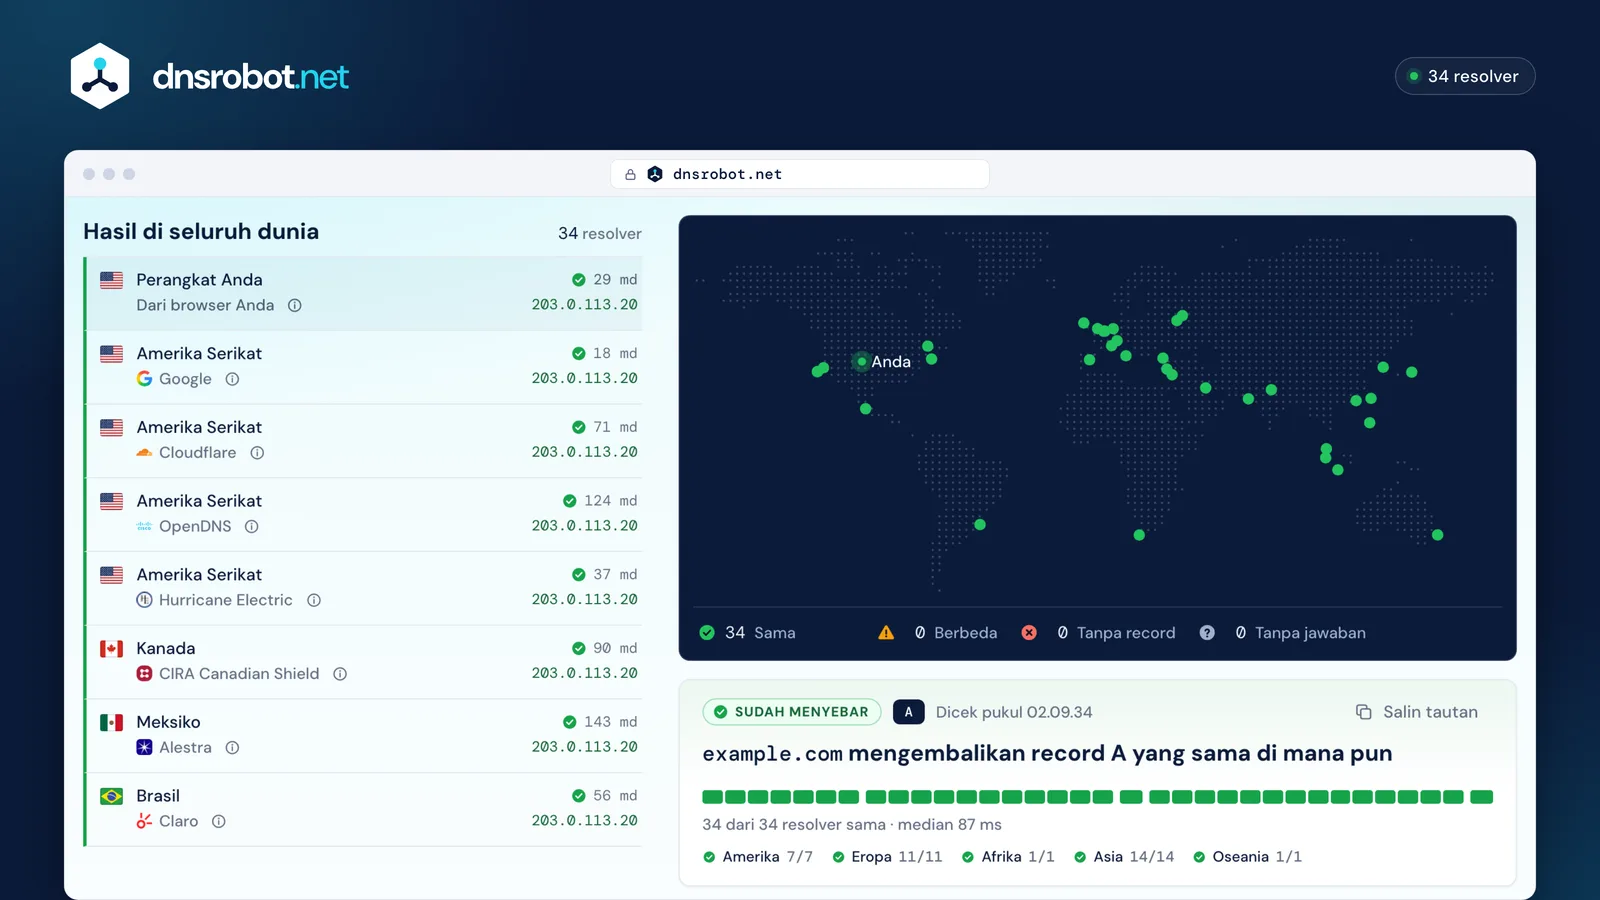
Tampilan pemeriksaan saat perubahan masih menyebar dan setelah selesai
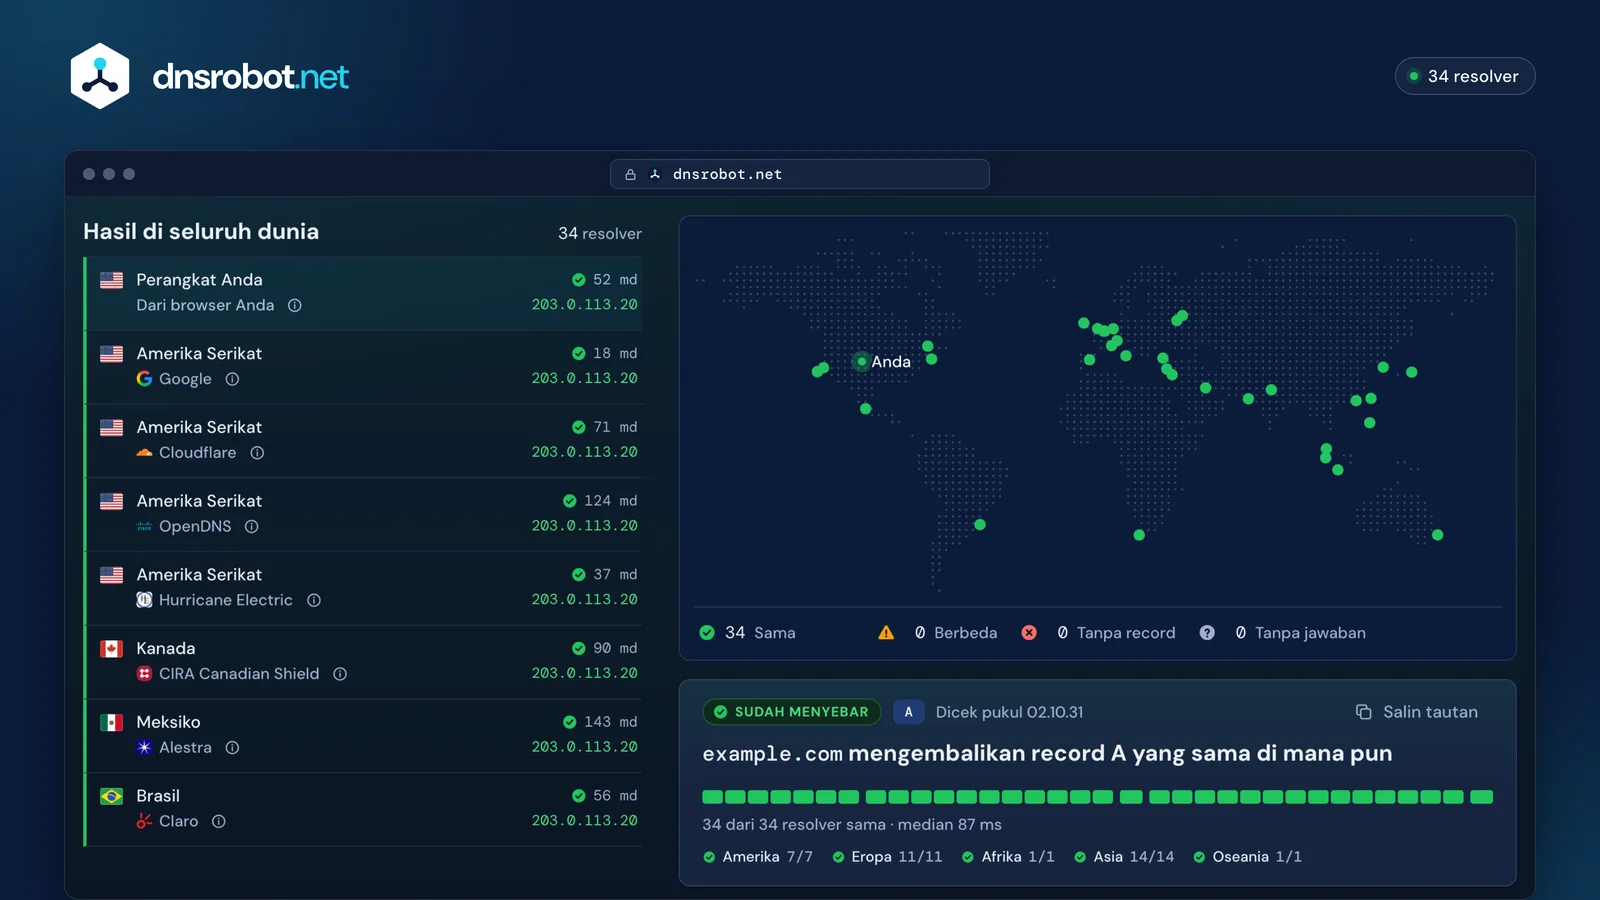
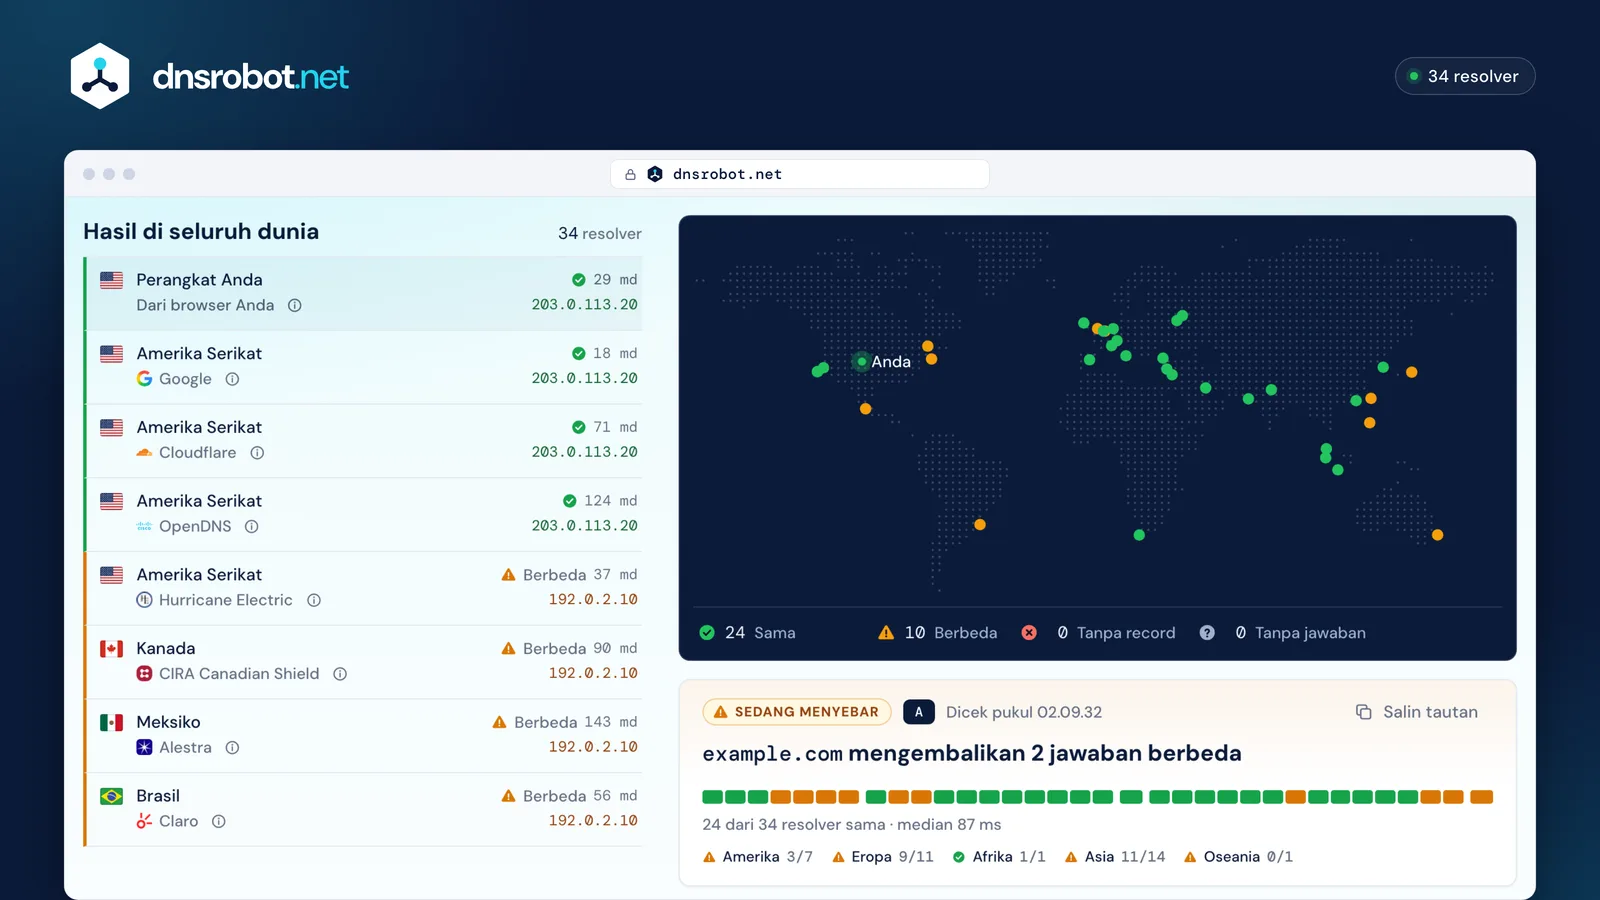
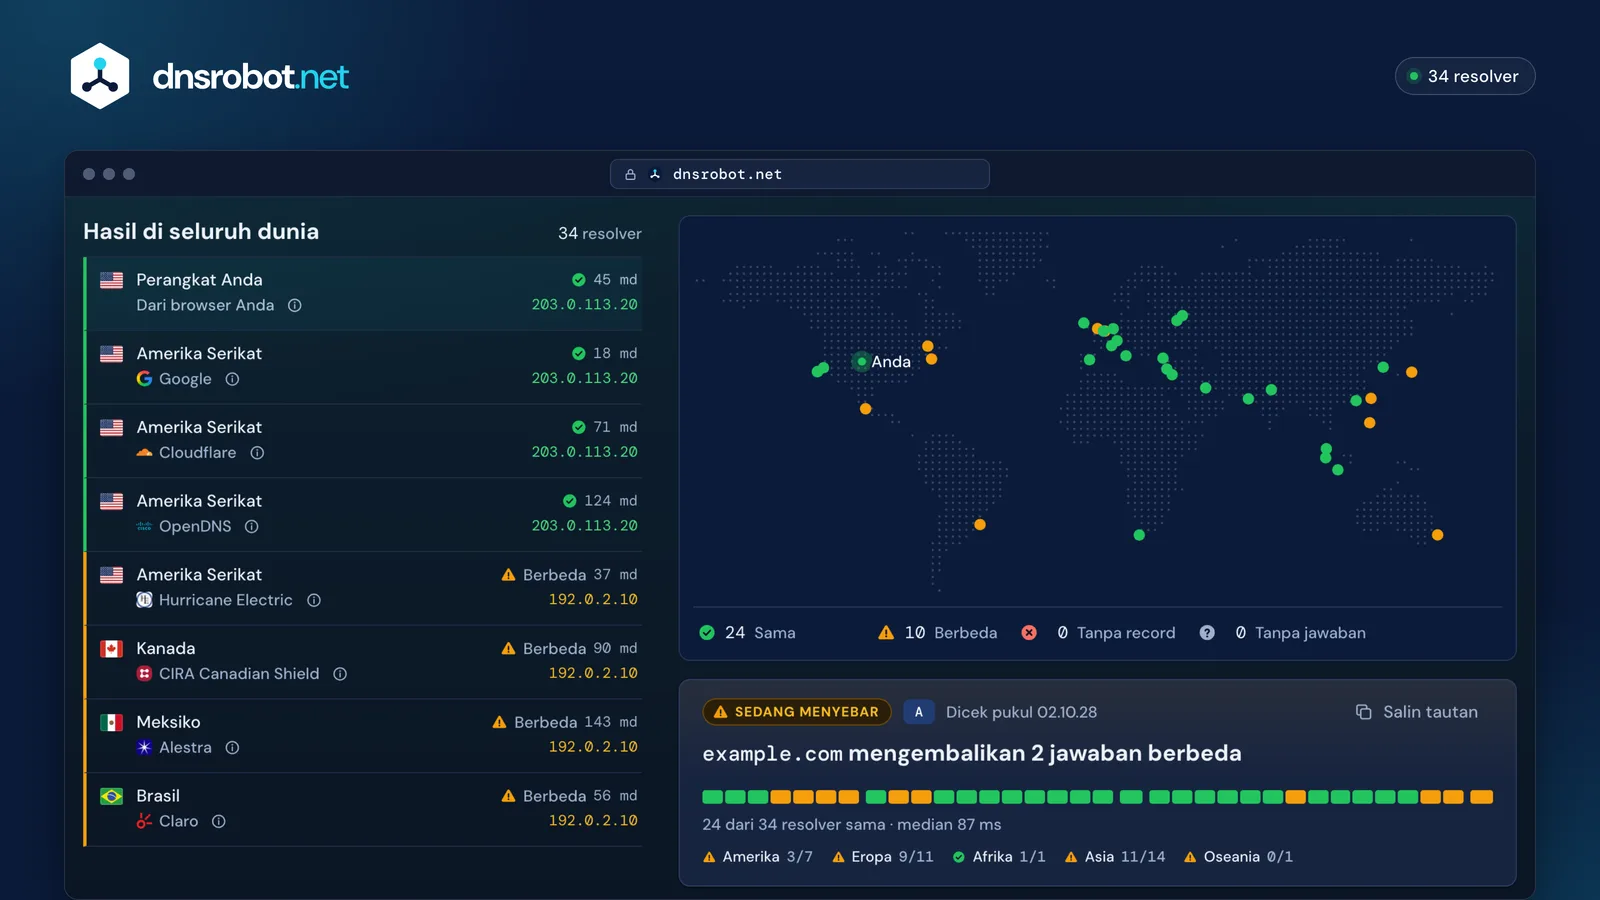
Apa yang Anda lihat?
Tidak ada perubahan, berapa lama pun Anda menunggu
Kemungkinan penyebab
Perubahan dilakukan di penyedia DNS yang salah
Record hanya berlaku di penyedia DNS yang dituju nameserver Anda. Jika domain Anda memakai nameserver Cloudflare, perubahan di registrar Anda tidak berpengaruh apa pun.
Periksa nameserver AndaSebagian resolver masih mengembalikan nilai lama
Kemungkinan penyebab
TTL lama belum habis
Resolver boleh menyimpan jawaban lama selama TTL yang berlaku sebelum perubahan Anda. “TTL terendah” pada hasil adalah sisa waktu terpendek di antara semua jawaban, bukan waktu tunggu terlama. Untuk resolver yang masih mengembalikan nilai lama, tanyai langsung dengan alamatnya dari detail resolver tersebut, misalnya dig @8.8.8.8 example.com A: angka sebelum IN adalah sisa detik salinan di resolver itu.
Resolver menampilkan “Tanpa record” untuk nama yang baru Anda tambahkan
Kemungkinan penyebab
Resolver masih menyatakan nama tersebut tidak ada
Resolver yang bertanya sebelum record itu ada akan mengingat jawaban “nama tidak ada” selama waktu negative caching zona tersebut, sering kali 5 menit hingga satu jam. RFC 2308 menetapkannya: nilai yang lebih rendah antara TTL record SOA dan field minimum-nya.
Jalankan pencarian DNSSebagian resolver gagal dengan SERVFAIL sejak Anda pindah ke penyedia DNS baru
Kemungkinan penyebab
Resolver yang melakukan validasi gagal setelah pindah nameserver
Biasanya karena DNSSEC: record DS di registrar Anda masih mengarah ke kunci milik penyedia DNS lama, sehingga resolver yang melakukan validasi (Google, Cloudflare, Quad9) mengembalikan SERVFAIL sementara resolver lain tetap menjawab. Hapus record itu atau ganti dengan milik penyedia baru. Periksa jenis record DS di atas, atau jalankan Cek Kesehatan DNS.
Periksa registrarAlamat berbeda di tiap wilayah dan tak kunjung sama
Kemungkinan penyebab
Jawaban berbeda per wilayah dan tidak pernah sama
Situs di CDN atau geo-DNS menjawab setiap wilayah dengan server terdekat. Itu memang wajar: jika ada tiga jawaban berbeda atau lebih dan tidak satu pun dikembalikan oleh sebagian besar resolver, alat cek ini menghitung semuanya sebagai terselesaikan; jika hanya ada dua, kelompok yang lebih kecil ditandai “Berbeda” meskipun tidak ada yang berubah.
Temukan CDN atau hosting-nyaEmail gagal terkirim atau masih masuk ke server lama
Kemungkinan penyebab
Email gagal terkirim (bounce) setelah perubahan MX
Sebagian pengirim masih memakai MX lama sampai masa berlakunya habis. Biarkan server email lama tetap berjalan, dan periksa SPF, DKIM, dan DMARC untuk penyedia baru.
Periksa record MX50+ alat DNS, jaringan, keamanan, dan utilitas gratis
Setiap alat berjalan di browser Anda atau di server kami, tanpa akun.
Alat DNS10
Alat DNS
Alat Email10
Alat Email
Alat Website15
Alat Website
Alat Jaringan11
Alat Jaringan
Alat IP14
Alat IP
Alat Utilitas16
Alat Utilitas
Pertanyaan tentang propagasi DNS
Apa fungsi alat cek propagasi DNS?
Mengapa situs bisa dibuka lewat data seluler tetapi tidak lewat Wi-Fi?
Mengapa penyedia DNS saya sudah menampilkan record baru, tetapi resolver belum?
Bisakah saya memeriksa record di penyedia DNS baru sebelum mengganti nameserver?
dig @ns1.newhost.example example.com A, dengan nameserver penyedia baru Anda dan domain Anda, mengembalikan jawaban zona itu sendiri tanpa cache di antaranya, jadi hasilnya sudah benar begitu Anda menyimpan. Pencarian DNS Hosting melakukannya untuk 14 penyedia hosting. Setelah semua record cocok, peralihan hanya tinggal menunggu delegasi registry.Seberapa cepat propagasi DNS di Cloudflare?
Mengapa alat cek ini tidak bisa menanyai resolver ISP saya sendiri?
nslookup example.com di komputer Anda; perintah ini bertanya ke server DNS yang disetel untuk dipakai sistem Anda. Tes Kebocoran DNS menunjukkan resolver di balik koneksi Anda.Mengapa sebagian resolver menampilkan “Tanpa jawaban”?
Apakah ada batasnya, dan bisakah saya membagikan atau mengotomatiskan pemeriksaan?
GET /api/v2/dns/propagation dari API v2 mengembalikan jawaban dan TTL setiap resolver dalam format JSON, dengan batasnya sendiri, 20 panggilan per menit; lihat Dokumentasi API.Ada yang kurang?Usulkan fitur atau alat baru