











Cek CMS Website
Website ini pakai CMS apa? Lihat platform, tema, plugin, dan seluruh stack di balik website mana pun, masing-masing dengan baris kode yang membuktikannya.
Domain atau URL lengkap dengan path. Kami tidak pernah memublikasikan situs yang Anda cek.
Setiap teknologi yang kami temukan disematkan di tempat buktinya berada: DNS record, header respons, baris halaman, atau apa yang dimuat browser sungguhan.
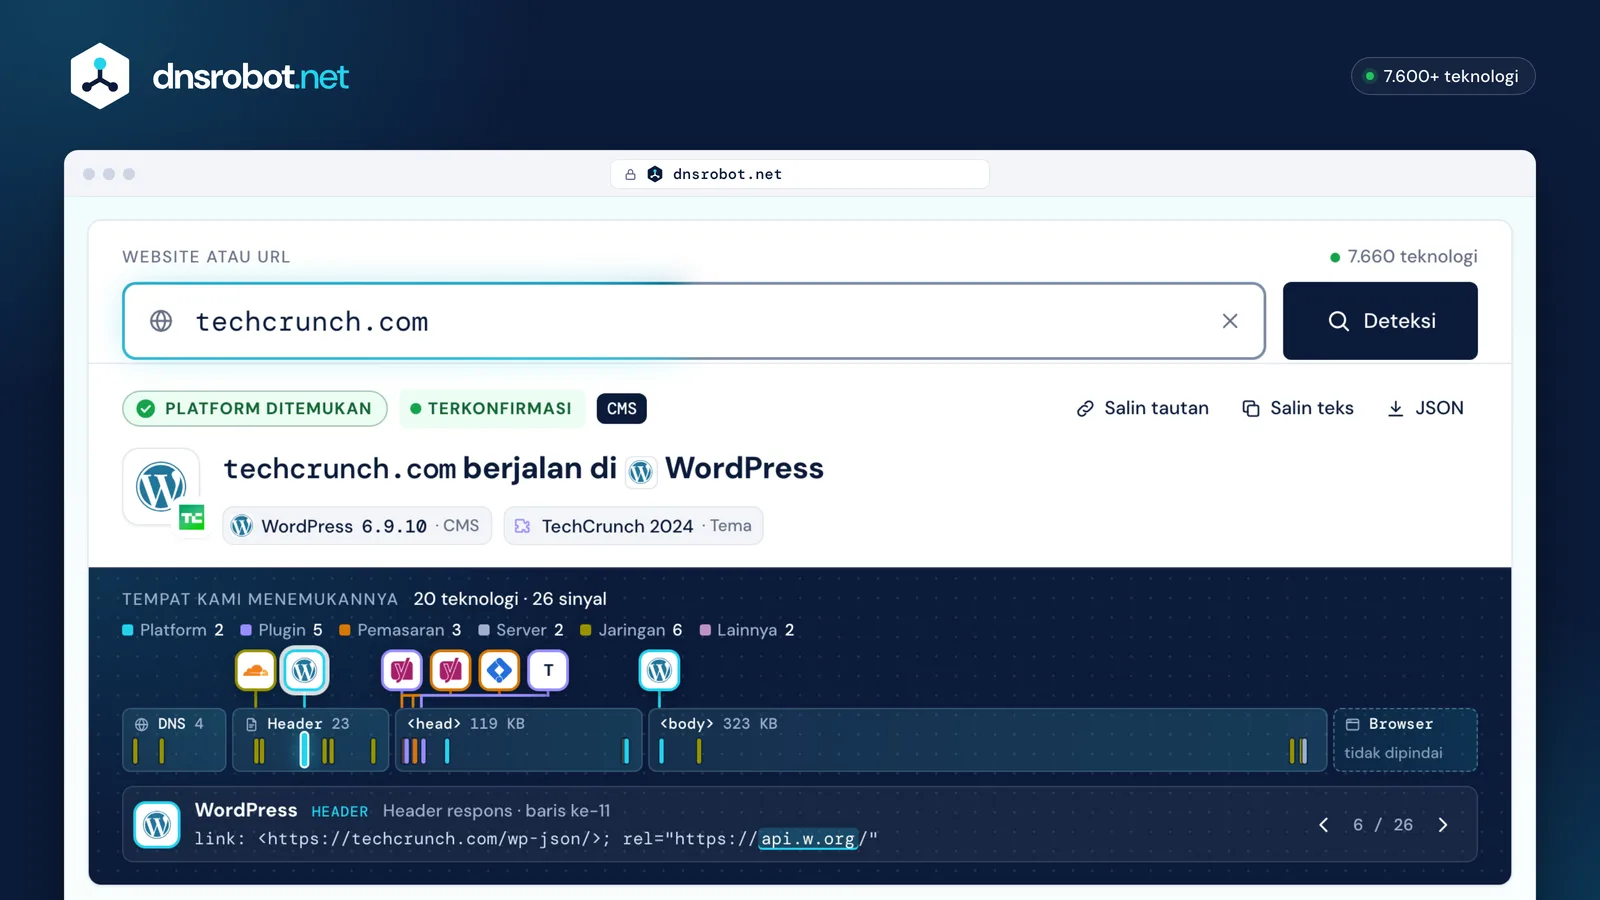
 Website apa punDomain atau URL lengkap dengan path: halaman dibaca langsung, tidak pernah dari hasil crawl lama.JawabanPlatform, versinya (untuk WordPress, dibandingkan dengan rilis terbaru), dan temanya.Tempat kami menemukannyaSetiap teknologi disematkan di tempat buktinya berada: DNS, header, baris halaman, atau browser.BuktiSinyal yang dipilih, persis seperti yang dikirim situs: baris header, tag, atau path file; telusuri semuanya dengan ‹ ›.
Bagaimana cara kerja alat cek CMS?
Alat ini meminta halaman ke situs sekali, atas namanya sendiri, lalu mencari jejak yang ditinggalkan setiap platform: di header respons, cookie, HTML, dan path file-nya.
Sebagian jejak dipasang oleh platform itu sendiri dan sulit dipalsukan atau dihapus: WordPress mengumumkan REST API-nya di header Link, Shopify memasang cookie _shopify_essential. Jejak lainnya ditulis di dalam halaman dan bisa dihapus atau disalin: tag generator, nama class, atau komentar.
Jadi jejak yang bisa disalin siapa saja hanyalah petunjuk, sedangkan dua jejak yang independen, atau satu jejak yang hanya dipasang oleh platform itu sendiri, adalah bukti. Setiap jawaban di atas menampilkan jejak yang menjadi dasarnya, dikutip persis seperti yang kami temukan, beserta seberapa yakin kami karenanya: Terkonfirmasi, Kemungkinan besar, atau Mungkin.
Selain halaman itu, kami membaca DNS record domainnya dan, di situs WordPress, paling banyak dua file lagi dari host yang sama: style.css milik tema dan indeks /wp-json/ yang ditunjuk halaman itu. Browser sungguhan baru ikut bekerja jika Anda memintanya.
- HTTP/2 200 · 23 header
- 1baris ke-3
server: cloudflare - 2baris ke-7
link: <https://nalgene.com/wp-json/>; rel="https://api.w.org/" - 3baris ke-8
link: <https://nalgene.com/wp-json/wp/v2/pages/87>; rel="alternate"; title="JSON"; type="application/json" - 4baris ke-15
set-cookie: __cf_bm=BZFgzmA1kpRQ…; HttpOnly; Secure - HTML · 464 KB
- 5byte ke-1.085
<!-- This site is optimized with the Yoast SEO Premium plugin v28.0 (Yoast SEO v28.6) --> - 6byte ke-8.283
<link rel='stylesheet' href='…/wp-content/themes/nalgene-twentytwenty/style.css?ver=9260242'> - 7byte ke-52.255
<meta name="generator" content="WP Rocket 3.23.5.1"> - 8byte ke-432.563
<script src="…/wp-includes/js/wp-util.min.js?ver=7.1.3"></script>
- 1HeaderCloudflare melayani situs iniTerkonfirmasi
- 2HeaderREST API WordPress: dipasang oleh WordPress sendiriTerkonfirmasi
- 3HeaderAlamat REST milik halaman itu: lagi-lagi core WordPressTerkonfirmasi
- 4CookieCloudflare Bot ManagementTerkonfirmasi
- 5KomentarYoast SEO dan versinyaKemungkinan besar
- 6Path fileFolder tema, lalu header style.css-nyaTerkonfirmasi
- 7GeneratorWP Rocket: menyebut dirinya sendiri, mudah dihapusKemungkinan besar
- 8?ver=WordPress 7.1.3 di skrip core-nya sendiriKemungkinan besar
CMS, site builder, headless CMS, atau framework?
Semuanya membuat website, tetapi hanya sebagian yang meninggalkan namanya di halaman. Tempat konten disimpan menentukan apa yang bisa dilihat saat Anda cek CMS atau framework sebuah website.
CMS klasik seperti WordPress menyimpan konten dan merender setiap halaman sendiri, jadi jejaknya ada di mana-mana. Site builder seperti Wix juga meng-hosting situsnya, jadi host file-nya langsung membongkarnya.
Headless CMS seperti Contentful hanya menyimpan konten; front end terpisah, sering kali Next.js, yang merender halamannya, jadi paling-paling hanya host gambar CMS itu yang terlihat. Generator situs statis seperti Hugo membangun HTML biasa lebih dulu dan paling-paling hanya meninggalkan tag generator di halaman beranda.
- Konten + tema
- dirender oleh WordPress
- di server sendiri
- Halaman
Yang terlihat di halaman
/wp-content/rel="https://api.w.org/"<meta name="generator">Hasil deteksiWordPressTerkonfirmasi

- Konten
- dirender oleh Wix
- di-hosting oleh Wix
- Halaman
Yang terlihat di halaman
static.wixstatic.com/mediax-wix-request-idserver: PepyakaHasil deteksiWixTerkonfirmasi


- Konten di Contentful
- diambil lewat API
- dirender oleh Next.js
- Halaman
Yang terlihat di halaman
/_next/static/images.ctfassets.netHasil deteksiTidak ada CMS di halamanMungkin

- File Markdown
- dibangun menjadi HTML sekali
- disajikan sebagai file biasa
- Halaman
Yang terlihat di halaman
<meta name="generator" content="Hugo …">hanya halaman berandaHasil deteksiHugoKemungkinan besar
Bagaimana cara cek tema dan plugin WordPress sebuah situs?
Baca nama folder di path file halaman itu. Alat cek tema WordPress mengambil folder tema dari /wp-content/themes/<name>/, lalu membuka style.css milik tema itu, yang header-nya menyebut nama tema, pembuatnya, versinya, dan, untuk tema anak (child theme), tema induknya.
Header itu adalah kartu identitas tema, yang didefinisikan di handbook tema WordPress. Tema anak menambahkan Template: berisi folder induknya, jadi satu halaman bisa menampilkan dua tema: nalgene.com menjalankan tema buatannya sendiri, Nalgene Twenty Twenty, di atas Genesis 3.5.0.
Plugin terlihat dengan cara yang sama, sebagai folder /wp-content/plugins/<name>/, sering dengan angka ?ver=. Angka itu baru merupakan versi plugin jika cocok dengan sebuah rilis: skrip WooCommerce di nalgene.com membawa 11.2.1, yaitu Stable tag di readme WordPress.org-nya, sedangkan file plugin lain membawa timestamp.
Hanya plugin yang menaruh sesuatu di halaman yang bisa terlihat. Backup, alat keamanan, atau formulir di halaman kontak tidak meninggalkan apa pun di HTML halaman beranda, jadi tidak ada pendeteksi yang bisa mendaftar semua plugin sebuah situs.
Tema
Di halaman
/wp-content/themes/nalgene-twentytwenty/style.css?ver=9260242/wp-content/themes/genesis/lib/js/skip-links.min.js?ver=3.5.0class="… wp-child-theme-nalgene-twentytwenty …"Tema anakNalgene Twenty Twenty
- /wp-content/themes/nalgene-twentytwenty/style.css
Theme Name: Nalgene Twenty TwentyNamaAuthor: Scout DigitalPembuatVersion: 9260242Versi · nomor buildTemplate: genesisFolder induk

Tema indukGenesis 3.5.0 · StudioPress
Theme Name: GenesisNamaAuthor: StudioPressPembuatVersion: 3.5.0Versi
Plugin
/plugins/woocommerce/?ver=11.2.1WooCommerce 11.2.1: Stable tag di readme WordPress.org-nya
/plugins/woocommerce/…/jquery-blockui/?ver=2.7.0-wc.11.2.1Library bawaan WooCommerce (jQuery BlockUI 2.7.0), diberi versi WooCommerce
/plugins/elasticpress/?ver=1792138636Timestamp (16 Oktober 2026), bukan versi ElasticPress
- + 13 folder plugin lagi
instagram-feed-prowoo-discount-ruleswoo-discount-rules-prowoo-variation-swatcheswoocommerce-back-in-stock-notificationswp-rocketsimple-cloudflare-turnstilekount-fraud-preventiondatalayer-for-woocommerceaddify-advanced-split-ordernalgene-customizervital-theme-modificationsvital-message-bar-master


Plugin yang tidak menaruh apa pun di halaman: tak terlihat oleh pendeteksi mana pun
Bagaimana cara mengetahui tema Shopify sebuah toko?
Cari Shopify.theme di source halaman. Setiap toko Shopify yang kami cek mencetak objek ini, dan alat cek tema Shopify membacanya: nama tema di toko itu, tema dasarnya beserta versinya, nomornya di Theme Store, dan apakah tema itu yang sedang dipublikasikan.
Namanya adalah apa saja yang diberikan pedagang untuk salinan temanya, jadi bisa kurang informatif: toko museum LACMA menamai temanya “Updated copy of Kingdom”. schema_name dan schema_version menyebut tema di baliknya, Kingdom 4.3.1, dan theme_store_id adalah nomornya di Theme Store Shopify.
Merek besar sering memakai tema buatan sendiri: tema allbirds.com dibangun di atas allbirds-theme 1.231.12, tanpa nomor Theme Store. Platformnya sendiri dikonfirmasi oleh jejak Shopify lainnya, seperti header powered-by: Shopify dan cookie _shopify_essential.
Shopify.theme = {- 1
"name": "[DNAM Theme July 2026]", - 2
"id": 130450260048, - 3
"schema_name": "allbirds-theme", "schema_version": "1.231.12",- 4
"theme_store_id": null, - 5
"role": "main" }
- 1Nama yang diberikan pedagang untuk salinan tema ini
- 2ID tema di toko ini
- 3Tema dasarnya, dan versi tema itu
- 4Nomornya di Theme Store Shopify: tidak ada di sini
- 5main: tema terpublikasi yang dilihat pelanggan
Tiga toko, tiga jenis tema
| Toko | Nama di toko | Dibangun di atas | Theme Store |
|---|---|---|---|
| allbirds.comTema sendiri | [DNAM Theme July 2026] | allbirds-theme 1.231.12 | tidak ada |
| theme-dawn-demo.myshopify.comToko demo Shopify | Dawn | Dawn 15.0.0 | #887 |
| thelacmastore.orgToko museum | Updated copy of Kingdom | Kingdom 4.3.1 | #725 |

Mengapa alat cek CMS menyatakan “tidak ditemukan”?
Biasanya karena halaman yang dibacanya tidak membawa jejak CMS, bukan karena tidak ada CMS. Empat kasus mencakup sebagian besar penyebabnya.
Kami menyebut kasusnya jika kami bisa melihatnya: pemeriksaan bot alih-alih situsnya, framework tanpa penanda CMS, jejak yang dimatikan pemilik situs, atau halaman yang menjalankan sistem berbeda dari bagian situs lainnya.
Dan kadang memang tidak ada CMS: W3Techs tidak menemukan CMS yang dikenalinya di 32,1% website, jadi pendeteksi yang tidak menemukan apa-apa di sekitar satu dari tiga situs sedang bekerja dengan normal.
 drupal.org
3 KB · bukan situsnya
Fastly menjawab dengan halaman “Client Challenge” berukuran 3 KB alih-alih situsnya: tidak ada markup Drupal untuk dibaca. Kami menyebutnya “diblokir” dan menawarkan pemindaian browser.
 openai.com
framework · CMS: Mungkin
Next.js di Vercel. Teksnya mungkin berasal dari headless CMS; hanya host gambar Contentful yang mengisyaratkannya, jadi statusnya tetap “Mungkin”.
 nalgene.com
generator dihapus · tetap Terkonfirmasi
Tidak ada tag generator WordPress, tetapi header REST Link, path /wp-content/, dan ?ver=7.1.3 tetap menyebut WordPress. Menyembunyikan semua jejak jarang berhasil tuntas.
 ghost.org
/ = Hugo · /blog/ = Ghost
Halaman beranda ghost.org dibuat dengan Hugo; /blog/-nya menjalankan Ghost 6.73. Kami mengecek satu URL: tempel halaman yang Anda maksud, termasuk bagian toko atau blog.
Apa yang ditemukan pemindaian browser tetapi terlewat oleh cek biasa?
Semua yang datang setelah HTML: tag yang ditambahkan tag manager, analitik dan piksel iklan, alat chat dan persetujuan, serta skrip yang baru ada setelah JavaScript berjalan. Di allbirds.com, Chrome sungguhan menemukan 15 teknologi yang terlewat saat HTML halamannya dibaca.
Cek biasa membaca apa yang dikirim server. Cek ini cepat dan menampilkan platform, tema, dan sebagian besar stack-nya. Pemindaian browser memuat halaman di Chrome selama beberapa detik, membiarkan skripnya berjalan, lalu membaca apa saja yang dimuatnya.
Dalam uji kami pada lima situs, browser tidak pernah kehilangan teknologi yang sudah ditemukan lewat pembacaan server, dan menambahkan antara 2 (Wikipedia) dan 27 (TechCrunch). Situs yang dijalankan lewat tag manager mendapat tambahan paling banyak; halaman wiki biasa hampir tidak berubah.
 allbirds.com
 bbc.com
 nextjs.org
 techcrunch.com
 wikipedia.org
- Di HTML
- Hanya di browser
Hanya ditemukan di browser pada allbirds.com
Analitik & pemasaran
- Google Analytics
- Facebook Pixel
- Microsoft Clarity
- OneTrust
- Attentive
- Impact
- DoubleClick Floodlight


Framework & library
- Vue.js
- GSAP
- Framer Motion
- core-js
- Datadog
- Goober


Font
- Google Font API

E-commerce
- Shop Pay

CMS apa yang paling populer di 2026?
WordPress, jauh di depan: WordPress menjalankan 39,6% dari semua website dan 58,3% dari situs yang CMS-nya diketahui, menurut W3Techs pada 23 Oktober 2026.
Shopify (5,3% dari semua website) dan Wix (4,2%) menyusul, dua platform hosted yang pada 2015 masih di bawah setengah persen. Sistem open source yang lebih tua menyusut: Joomla turun dari 3,3% dari semua website pada 2015 menjadi 1,1%, Drupal dari 2,0% menjadi 0,6%.
Setiap negara berbeda. Di antara situs .ru yang CMS-nya diketahui, WordPress memegang 33,4%, Tilda 27,4%, dan 1C-Bitrix 15,9%, jadi di situs-situs itu Tilda hampir sama umumnya dengan WordPress. Data: W3Techs.
- CMSCMS diketahuisemua situs
- 1WordPress58,3%39,6%
- 2Shopify7,9%5,3%
- 3Wix6,2%4,2%
- 4Squarespace3,6%2,4%
- 5Joomla1,6%1,1%
- 6Tilda1,2%0,8%
- 7Webflow1,2%0,8%
- 8Duda1,1%0,7%
- 9Drupal0,9%0,6%
- 10GoDaddy Website Builder0,9%0,6%




- Situs .ru dengan CMS yang diketahui
- WordPress33,4%
- Tilda27,4%
- 1C-Bitrix15,9%

Bisakah sebuah website menyembunyikan CMS-nya?
Sebagian. CMS self-hosted memungkinkan pemiliknya mematikan tag generator dan mengganti nama satu atau dua path, tetapi platformnya tetap membentuk halaman; platform hosted seperti Shopify dan Wix sama sekali tidak bisa menyembunyikan jejaknya.
Penyembunyian jarang tuntas. Snippet WordPress yang umum menghapus tag generator dari halaman, tetapi tidak dari feed RSS; mengganti nama /wp-json/ tetap menyisakan tautan rel="https://api.w.org/"; dan memindahkan wp-content tetap meninggalkan folder /themes/ dan angka ?ver= di halaman.
Karena itu, “tidak ditemukan” tidak pernah berarti “tidak ada CMS”: halaman yang bersih tetap bisa menjalankan CMS apa pun. Jika sebuah situs bersembunyi dengan baik, jawaban kami turun menjadi Kemungkinan besar atau Mungkin dan menampilkan jejak yang tersisa.
- Tag generator WordPress
<meta name="generator" content="WordPress 7.1.3">Dimatikan denganremove_action( 'wp_head', 'wp_generator' )Yang masih terlihatBaris generator di feed RSS<generator>https://wordpress.org/?v=7.1.3</generator> - Path REST WordPress
/wp-json/Dimatikan denganadd_filter( 'rest_url_prefix', … )Yang masih terlihatRelasi tautannyarel="https://api.w.org/" - Folder wp-content
/wp-content/Dimatikan denganWP_CONTENT_DIR · WP_CONTENT_URLYang masih terlihatFolder themes di dalamnya, dan angka ?ver=…/themes/<name>/?ver= - Header Next.js
x-powered-by: Next.jsDimatikan denganpoweredByHeader: falseYang masih terlihatPath file-nya/_next/static/ - Tag generator Hugo
<meta name="generator" content="Hugo …">Dimatikan dengandisableHugoGeneratorInject = trueYang masih terlihatTidak ada: situs statis tidak menjalankan CMS - Versi Joomla
<meta name="generator" content="Joomla! …">Dimatikan denganMetaVersionMati secara defaultYang masih terlihatTag generator, tanpa versiJoomla! - Open Source Content Management - Shopify
{{ content_for_header }}Dimatikan denganTidak bisa dimatikanYang masih terlihatSkrip dan cookie-nya di setiap halaman_shopify_essentialpowered-by: Shopify - Wix
static.wixstatic.com/mediaDimatikan denganTidak bisa dimatikanYang masih terlihatHost medianyastatic.wixstatic.com/media
Mengapa versi CMS yang terlihat itu penting?
Karena versi lama membawa celah yang sudah diketahui publik. Panduan hardening milik WordPress sendiri menyebutkan bahwa versi lama tidak lagi dipelihara dengan pembaruan keamanan dan bahwa, begitu perbaikan dirilis, cara mengeksploitasi celahnya hampir pasti sudah diketahui publik.
Namun, nomor versi saja belum membuktikan sebuah situs terekspos. Hanya WordPress 7.1 yang didukung secara resmi, tetapi pada 6 Oktober 2026 WordPress merilis versi baru di setiap cabang hingga 4.7, jadi situs di 6.9.10 sudah memakai rilis terbaru cabangnya.
Jadi kami menampilkan versi yang dibawa halaman, menandainya “terbaru” hanya jika cocok dengan rilis terbaru WordPress.org, dan tidak pernah menyebut sebuah situs rentan. Drupal hanya menampilkan versi mayornya, dan itu cukup untuk mengenali versi lama: dukungan keamanan Drupal 7 berakhir pada 5 Januari 2025.
- Versi 7
- 7.1.3 terbaru · satu-satunya cabang yang didukung
- 7.0.7
- Versi 6
- 6.9.10
- 6.8.11
- 6.7.10
- 6.6.10
- 6.5.13
- 6.4.13
- 6.3.13
- 6.2.14
- 6.1.15
- 6.0.17
- Versi 5
- 5.9.19
- 5.8.18
- 5.7.20
- 5.6.22
- 5.5.23
- 5.4.24
- 5.3.26
- 5.2.29
- 5.1.27
- 5.0.30
- Versi 4
- 4.9.34
- 4.8.33
- 4.7.38
- 4.6.30
- 4.5.33
- 4.4.34
- 4.3.35
- 4.2.39
- 4.1.42
- 4.0.38
- Versi 3
- 3.9.40
- 3.8.41
- 3.7.41
- 3.6 dan yang lebih lama
- Dirilis 6 Oktober 2026
- Rilis terakhir Juli 2025
- Rilis terakhir 30 November 2022
- Tidak ada rilis sejak 2013
Apakah ini alat cek kerentanan website?
Ya, secara pasif. Untuk setiap versi persis yang ditampilkan sebuah situs di header, halaman, atau pemindaian browser, alat ini mencantumkan peringatan keamanan yang telah dipublikasikan untuk versi itu, termasuk CVE, dari OSV.dev atau, untuk library JavaScript yang dikenali dari file-nya, dari Retire.js; status dukungan lini rilisnya dari endoflife.date; dan pemberitahuan kami sendiri, seperti PHP2Shell. Alat ini tidak pernah mengirim probe atau permintaan serangan.
Nomor versi punya batas. Paket distribusi Linux bisa membawa perbaikan hasil backport dengan nomor versi lama, sebuah peringatan keamanan mungkin hanya berlaku untuk fitur yang tidak dipakai situs itu, dan banyak situs menyembunyikan versinya. Jadi jawabannya mencantumkan fakta tentang sebuah versi (“36 peringatan keamanan yang dipublikasikan mencakup Next.js 14.1.0”) dan tidak pernah menyatakan sebuah situs rentan.
Di balik Cloudflare, header Server berbunyi “cloudflare”, jadi versi server web-nya sendiri tidak terlihat, tetapi header situs lainnya tetap diteruskan: versi PHP di X-Powered-By tetap terlihat. Untuk menguji situs Anda sendiri dengan benar, gunakan pemindai kerentanan yang memang boleh Anda jalankan terhadap situs itu.
 Peringatan keamanan yang dipublikasikan · OSV.dev
 Dukungan · endoflife.date
 Pemberitahuan kami
1Server pengembangan aplikasi Flaskflask-app.example
Yang dikirim situs
Server: Werkzeug/2.0.1 Python/3.8.10Werkzeug2.0.1Peringatan keamanan yang dipublikasikan · OSV.dev11 peringatan2 tinggiDukungan · endoflife.date–tidak ada di sumber iniPemberitahuan kami–tidak ada di sumber iniPython3.8.10Peringatan keamanan yang dipublikasikan · OSV.dev–tidak ada di sumber iniDukungan · endoflife.dateBerakhir 7 Okt 2024Pemberitahuan kami–tidak ada di sumber ini2PHP di balik Cloudflareshop.example
Yang dikirim situs
Server: cloudflareVersi server web: disembunyikan oleh CloudflareX-Powered-By: PHP/7.4.33PHP7.4.33Peringatan keamanan yang dipublikasikan · OSV.dev–tidak ada di sumber iniDukungan · endoflife.dateBerakhir 28 Nov 2022Pemberitahuan kamiBerpotensi rentanPHP2Shell · tidak ada rilis perbaikan dari proyek PHP untuk 7.43Next.js, terlihat dalam pemindaian browserapp.exampleditemukan oleh pemindaian browser
Yang dikirim situs
window.next.version → "14.1.0"Next.js14.1.0Peringatan keamanan yang dipublikasikan · OSV.dev36 peringatan4 kritisDukungan · endoflife.dateBerakhir 26 Okt 2025terbaru 14.2.35Pemberitahuan kami–tidak ada di sumber ini

Apa bedanya dengan BuiltWith, Wappalyzer, dan WhatCMS?
BuiltWith menjawab dari indeks web miliknya sendiri, Wappalyzer menawarkan hasil yang diverifikasi dalam 30 hari terakhir atau pembacaan langsung yang memakan lima kuota pencarian, dan WhatCMS membaca halaman secara langsung tetapi menampilkan pencarian terbaru di halaman berandanya. Alat cek CMS dan cek teknologi website ini membaca halaman yang Anda berikan, saat itu juga, dan menampilkan baris di balik setiap jawaban.
Indeks bagus untuk melihat riwayat: API BuiltWith melaporkan kapan terakhir kali sebuah domain diindeks. Pembacaan langsung menampilkan halaman persis yang Anda tempel, seperti keadaannya sekarang, termasuk subfolder toko atau blog.
Penggunaan gratisnya juga berbeda: Wappalyzer mewajibkan akun untuk 50 pencarian per bulan, pencarian satu situs di BuiltWith gratis, dan paket API gratis WhatCMS memberi 500 deteksi per bulan, dengan pencarian privat mulai $40 per bulan. Halaman ini tidak memerlukan akun dan tidak memublikasikan apa pun.
DNS RobotHalaman ini
- Sumber jawaban
- Halaman yang Anda tempel, dibaca saat itu juga, dengan baris di balik setiap jawaban
- Penggunaan gratis
- Tanpa akun; tidak ada yang dipublikasikan
- Perlu diketahui
- Pemindaian browser sungguhan jika diminta
BuiltWith

- Sumber jawaban
- Indeks web miliknya sendiri, di-crawl seperti mesin pencari
- Penggunaan gratis
- Pencarian satu situs
- Perlu diketahui
- API-nya menyebut kapan terakhir kali sebuah domain diindeks
Wappalyzer

- Sumber jawaban
- Hasil yang diverifikasi dalam 30 hari, atau pembacaan langsung
- Penggunaan gratis
- 50 pencarian per bulan dengan akun
- Perlu diketahui
- Hasil langsung dihitung sebagai 5 pencarian
WhatCMS

- Sumber jawaban
- Halamannya, diambil saat Anda meminta
- Penggunaan gratis
- API: 500 deteksi per bulan
- Perlu diketahui
- Menampilkan pencarian terbaru di halaman berandanya; pencarian privat mulai $40 per bulan
Tanya jawab seputar cek CMS website
Bagaimana cara cek CMS sebuah website?
generator, wp-content, Shopify.theme, atau wixstatic.Bisakah cek tema WordPress sebuah situs?
/wp-content/themes/<name>/ dan membaca header style.css tema itu: nama, pembuat, dan versinya. Tema anak menyebut induknya di baris Template:, jadi Anda melihat keduanya, misalnya Nalgene Twenty Twenty di atas Genesis 3.5.0. Host yang memblokir file tema hanya menyisakan nama foldernya.Bisakah mengetahui tema Shopify yang dipakai sebuah toko?
Shopify.theme di HTML-nya, berisi nama tema di toko itu, tema dasarnya (schema_name) beserta versinya, nomor Theme Store-nya, dan perannya. Nama itu bisa apa saja yang diketik pedagang, misalnya “Updated copy of Kingdom”, jadi kami juga menampilkan tema di baliknya. Tema buatan sendiri milik sebuah merek, seperti milik allbirds.com, tidak punya nomor Theme Store.Bisakah menemukan semua plugin yang dipakai situs WordPress?
/wp-content/plugins/<name>/, komentar, atau nama class. Plugin yang bekerja di dasbor atau di halaman lain, seperti backup, keamanan, atau formulir di halaman kontak, tidak meninggalkan jejak di halaman beranda. Mengecek halaman tempat plugin itu berjalan akan menemukan lebih banyak.Mengapa hasilnya menyebut situs itu bukan WordPress, padahal saya tahu itu WordPress?
wp-content, atau alamat itu menjalankan sistem lain: halaman beranda ghost.org memakai Hugo, sedangkan blognya memakai Ghost. Cek halaman yang persis Anda maksud, atau coba pemindaian browser.Bisakah melihat CMS di balik Cloudflare?
X-Powered-By tetap terlihat; hanya header Server yang berubah menjadi “cloudflare”, sehingga versi server web-nya tersembunyi. Pengecualiannya adalah pemeriksaan bot: jika Cloudflare atau firewall lain menjawab dengan halaman tantangan alih-alih situsnya, kami menyatakan pengecekan diblokir, dan pemindaian browser mungkin bisa lolos.Mengapa dua alat cek CMS memberi jawaban berbeda?
Seberapa akurat alat cek CMS ini?
Mengapa versi CMS-nya tidak muncul?
?ver=. Kami hanya menampilkan versi yang benar-benar dibawa sebuah sinyal di halaman, dan kami menyebutkan di mana kami menemukannya.Bisakah mengecek kerentanan (CVE) yang diketahui pada sebuah website?
Bisakah mengecek apakah sebuah situs terdampak PHP2Shell?
X-Powered-By atau Server situs menyebut PHP, kami membandingkannya dengan perbaikan php.net per 21 Oktober 2026 (8.5.12, 8.4.27, 8.3.36, dan 8.2.35), seperti php2shell-checker milik OpenAI: rilis yang lebih lama di cabang-cabang itu, atau PHP 5.4 sampai 8.1 versi apa pun, “berpotensi rentan”. Paket distribusi bisa membawa perbaikan hasil backport, dan situs yang menyembunyikan versi PHP-nya tidak bisa dicek dengan cara ini.Apakah situs yang saya cek disimpan atau dipublikasikan?
Ada yang kurang?Usulkan fitur atau alat baru
Alat terkait
Cek Hosting Website
Cari tahu siapa yang meng-hosting website mana pun: hosting, CDN, CMS, penyedia email, registrar, dan penerbit SSL
Cek Website Down
Down untuk semua orang atau hanya Anda? Cek website apa pun dari 11 lokasi dan dari koneksi Anda sendiri, dengan screenshot langsung
Pemeriksaan Sertifikat SSL
Verifikasi validitas sertifikat SSL dan detail keamanan
Cek DNS
Semua DNS record langsung dari nameserver domain, berdampingan dengan cache Google dan Cloudflare
Pencarian WHOIS
Cari detail pendaftaran domain, registrar, dan pemilik via RDAP
Analisis Tautan
Analisis semua tautan di halaman web dengan deteksi dofollow/nofollow dan pemeriksaan status HTTP