











Tes SMTP: Cek Server Email Apa Pun
SMTP test gratis untuk cek mail server apa pun secara langsung di port 25, 587, 465, atau 2525. Lihat sapaan, TLS dan sertifikatnya, serta apakah server me-relay untuk orang asing. Cek SMTP email tanpa kata sandi, tanpa mengirim email.
Port 25: tempat server saling mengirim email. Domain atau alamat email akan menguji server MX-nya.



- Koneksi
- Sapaan
- EHLO
- STARTTLS
- Sertifikat
- EHLO setelah TLS
- Login kata sandi
- Cek relay
Satu sesi SMTP dari server tes kami: tanpa kata sandi, tanpa DATA, tidak ada email yang dikirim. Jawaban disimpan 2 menit agar tes ulang cepat; kami tidak menyimpan log apa yang Anda tes.
Apa yang diperiksa tes SMTP?
Tes SMTP membuka percakapan yang sama seperti server pengirim: menyambung, menunggu sapaan 220, memperkenalkan diri dengan EHLO, beralih ke TLS dengan STARTTLS, memeriksa sertifikat, bertanya EHLO lagi, dan di port 25 meminta server mengirim ke domain orang asing. Setiap langkah dijawab dengan kode tiga digit, dan jawaban itu memberi tahu apa yang berfungsi.
Kami berhenti sebelum apa pun keluar: tanpa kata sandi, tanpa DATA, jadi tidak ada email yang pernah terkirim. Setiap langkah gagal dengan caranya sendiri, dan cara gagalnya menunjukkan siapa yang harus memperbaiki.
- 1Koneksi3 msterfilter · tertutup
- 2Sapaan220 · 236 ms421 · 554 · hening
- 3EHLO250 · 245 ms500 → HELO
- 4STARTTLS220 · 233 ms454 · tidak ditawarkan
- 5TLS1.3 · 6 msTLS lama · tanpa cipher sama
- 6Sertifikatvalid · 58 hrkedaluwarsa · ditandatangani sendiri · nama salah
- 7EHLO lagi250 · 237 msAUTH sebelum TLS
- 8Cek relay550 · 475 ms250 = relay terbuka
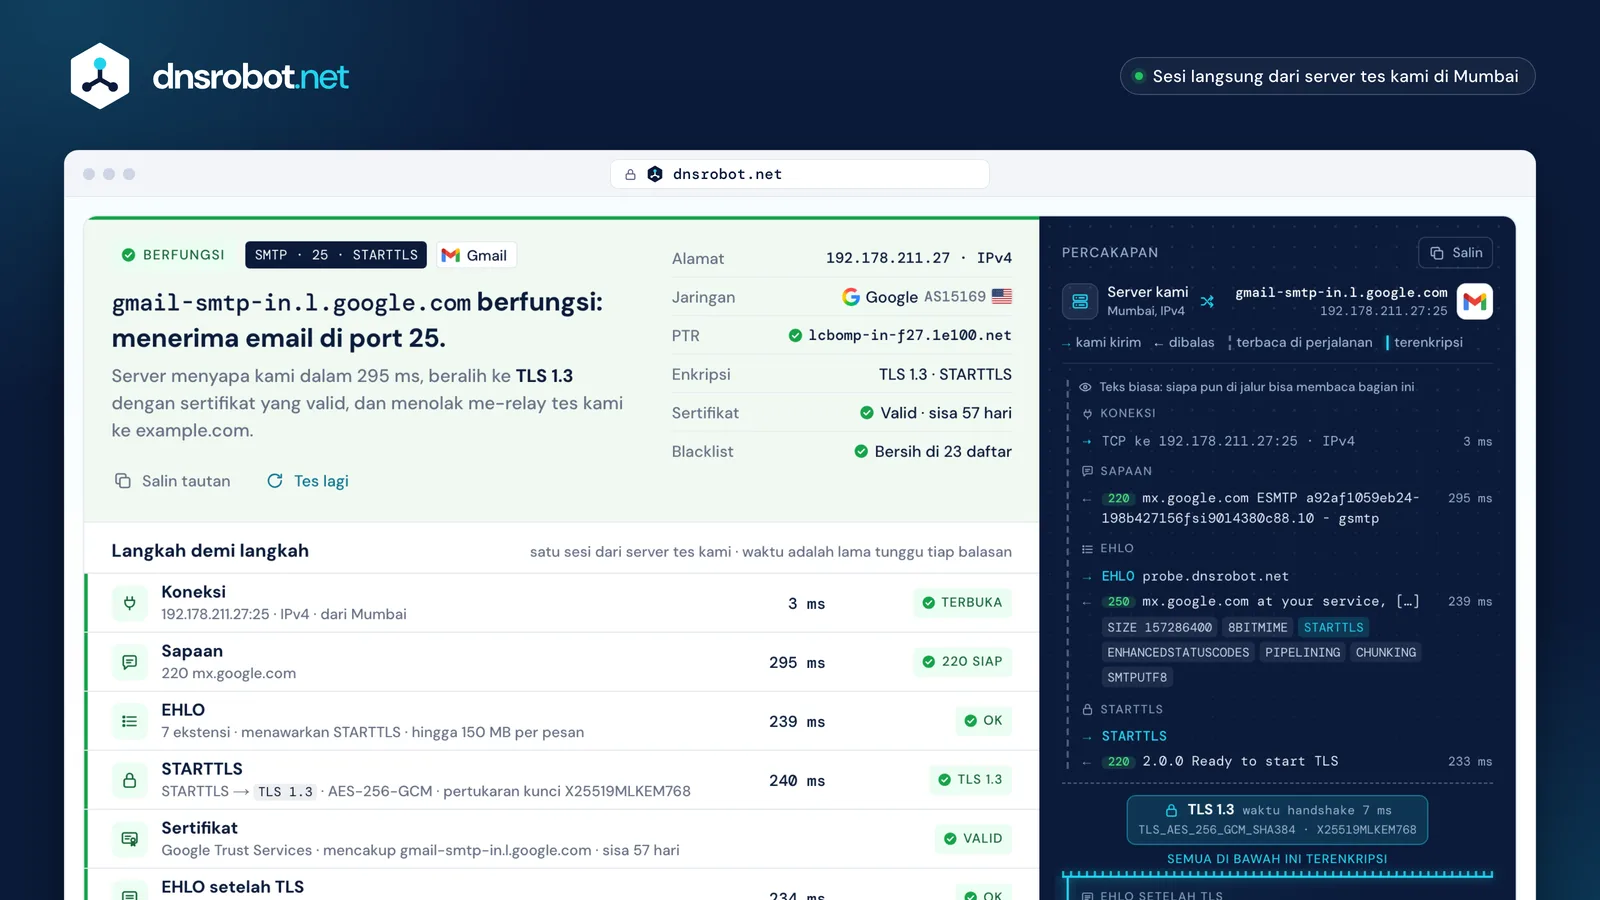
 Satu vonisBerfungsi, berfungsi dengan masalah, relay terbuka, ditolak, tidak terjangkau: jawabannya dalam satu kalimat, beserta dasarnya.Fakta-faktanyaAlamat, jaringan, nama reverse DNS, enkripsi, sertifikat, dan blacklist, sekilas pandang.Langkah demi langkahSetiap langkah sesi beserta waktu tunggu server: koneksi, sapaan, EHLO, STARTTLS, sertifikat, EHLO lagi, login, dan cek relay.Tempat TLS dimulaiSeluruh percakapan, baris demi baris. Di atas sambungan terbaca di perjalanan; di bawahnya, terenkripsi.
Port SMTP mana yang sebaiknya dipakai: 25, 587, 465, atau 2525?
Port 25 untuk server yang saling mengirim: di sinilah server MX sebuah domain mendengarkan, dan tidak ada yang login. Port 587 adalah tempat aplikasi email menyerahkan pesan ke penyedia Anda, setelah STARTTLS dan kata sandi (RFC 6409). Port 465 melakukan hal yang sama dengan TLS sejak byte pertama.
Port 2525 sama sekali bukan port email di registri IANA: milik “ms-v-worlds”. SendGrid, Mailgun, dan Postmark membukanya karena sebagian jaringan memblokir 587. Dan karena spam pernah membanjir dari komputer rumahan yang terinfeksi, sebagian besar cloud dan banyak penyedia rumahan memblokir port 25 keluar secara default.
- 587STARTTLS, lalu login
- 465TLS dulu, lalu login
- 2525tempat 587 diblokir
- 25server ke server, tanpa login
| Penyedia | 25 | 587 | 465 | 2525 |
|---|---|---|---|---|
| Gmail / Google Workspacesmtp.gmail.com | –– | ✓ | ✓ | –– |
| Microsoft 365smtp.office365.com | ✓ | terbaik✓ | tidak✕ | –– |
| SendGridsmtp.sendgrid.net | ✓ | terbaik✓ | ✓ | ✓ |
| Mailgunsmtp.mailgun.org | ✓ | ✓ | ✓ | ✓ |
| Postmarksmtp.postmarkapp.com | ✓ | ✓ | –– | ✓ |


Port 25 keluar diblokir secara default: AWS · Google Cloud · Azure · Comcast. Port 587 harus tetap terbuka (RFC 5068).




Kode balasan SMTP: arti 220, 250, 421, 550, dan 554
Setiap balasan SMTP diawali tiga digit. Digit pertama menyatakan apa yang harus dilakukan: 2 selesai, 3 kirim lagi, 4 coba lagi nanti, 5 jangan coba lagi. Digit kedua mengelompokkan pokok bahasan (0 sintaks, 2 koneksi, 5 sistem email), dan digit ketiga adalah detailnya.
Kebanyakan server menambahkan kode lanjutan seperti 5.1.1 setelahnya (bila mencantumkan ENHANCEDSTATUSCODES): kelas, pokok bahasan (1 pengalamatan, 7 keamanan atau kebijakan), detail. Teks setelah kode ditujukan untuk manusia dan berbeda dari server ke server: baca angkanya lebih dulu.
- 5permanen: jangan coba lagi
- 5tentang sistem email
- 0rincian
- 5.permanen
- .1.pengalamatan
- .1mailbox salah
5505.1.1 The email account that you tried to reach does not exist. Gmail, untuk cek relay kami
- 220Layanan siapsapaan · setelah STARTTLS
- 221Menutup koneksisetelah QUIT
- 250OK, selesaiEHLO · MAIL · RCPT · RSET
- 354Mulai kirim pesansetelah DATA: kami tidak pernah sampai sini
- 421Tidak tersedia sekarang, menutupsapaan: sibuk atau ada batas
- 451Coba lagi nantiRCPT: greylisting
- 454TLS tidak tersedia saat iniSTARTTLS
- 530Login duluMAIL di port 587
- 535Nama pengguna atau kata sandi salahAUTH: kami tidak pernah mengirimnya
- 550Mailbox tidak tersedia atau tidak diizinkanRCPT: cek relay
- 554Tidak ada layanan SMTP di sinisapaan: ditolak
STARTTLS vs TLS implisit: port 587 atau 465?
Dengan STARTTLS (port 587, dan port 25 antarserver) percakapan dimulai sebagai teks biasa dan beralih ke TLS di tengah jalan. Sampai peralihan itu, siapa pun di jalur bisa membacanya, dan bisa diam-diam menghapus STARTTLS dari daftar server: pengirim tanpa MTA-STS atau DANE lalu meneruskan tanpa enkripsi.
Dengan TLS implisit (port 465) handshake TLS datang lebih dulu, sebelum server mengucapkan sepatah kata. RFC 8314 (2018) meminta aplikasi email memprioritaskannya; bila dikonfigurasi dengan benar, keduanya sama amannya. Antarserver di port 25, hanya STARTTLS yang ada.
- ←220smtp.gmail.com ESMTP
- →EHLO probe.dnsrobot.net
- ←250SIZE · 8BITMIME · STARTTLS · …
- →STARTTLS
- ←2202.0.0 Ready to start TLS
- →EHLO probe.dnsrobot.net
- ←250SIZE · AUTH LOGIN PLAIN XOAUTH2 …
- →AUTH … (aplikasi Anda)
Lima baris pertama melintas terbaca: penyerang bisa melucuti STARTTLS di sini.
- ←220smtp.gmail.com ESMTP
- →EHLO probe.dnsrobot.net
- ←250SIZE · AUTH LOGIN PLAIN XOAUTH2 …
- →AUTH … (aplikasi Anda)
Tidak ada yang melintas terbaca: tidak ada STARTTLS yang bisa dilucuti.
EHLO: arti daftar ekstensi server
Klien membuka dengan EHLO dan namanya; server menjawab 250 dengan satu baris untuk setiap ekstensi yang didukungnya. Daftar itu adalah menu server: pesan terbesar, apakah bisa beralih ke TLS, metode login mana yang diterima.
Setelah STARTTLS klien harus melupakan daftar itu dan bertanya lagi (RFC 3207). Server yang diatur dengan baik lalu menghapus STARTTLS dan sering menambahkan AUTH, sehingga kata sandi hanya ditawarkan di dalam TLS. AUTH PLAIN atau LOGIN di daftar sebelum TLS adalah temuan: aplikasi bisa mengirim kata sandi sebagai teks biasa.
- SIZE 35882577Pesan terbesar: 34,2 MBSIZE 35882577
- 8BITMIMEAksen dan teks non-Latin lewat tanpa berubah8BITMIME
- STARTTLSBisa beralih ke TLS: hanya ditawarkan sebelum TLShilang
- belumLogin kata sandi atau OAuth: hanya ditawarkan di dalam TLSAUTH LOGIN PLAIN XOAUTH2 …
- ENHANCEDSTATUSCODESBalasan membawa kode seperti 5.1.1ENHANCEDSTATUSCODES
- PIPELININGBeberapa perintah sekaligusPIPELINING
- CHUNKINGPesan dalam potongan berukuran (BDAT)CHUNKING
- SMTPUTF8Alamat seperti ü@example.comSMTPUTF8
Terlihat juga: DSN laporan pengiriman · VRFY “apakah pengguna ini ada?” (sering dimatikan) · REQUIRETLS TLS di setiap lompatan · BINARYMIME biner mentah dengan CHUNKING · ETRN server cadangan mengambil email antrian.
Tes relay SMTP: apakah server email Anda open relay?
Open relay (relay terbuka) mengirim email dari siapa pun ke mana pun, sehingga spammer mencarinya dan blacklist mendaftarkannya. RFC 2505 sejak 1999 meminta server email menolaknya, dan server submission tidak boleh me-relay tanpa login (RFC 5068).
Di port 25 kami meminta server, sebagai orang asing, mengirim ke domain orang lain: MAIL FROM alamat tes kami, lalu RCPT TO:<relay-test@example.com>. 4xx atau 5xx menolak: bagus. 250 menerima: indikasi kuat open relay, meski sebagian server baru menolak belakangan, setelah DATA. Kami tidak pernah mengirim DATA, jadi tidak ada yang terkirim dalam kasus apa pun.
- MAIL FROM
- RCPT TO ?
- RSET
DATAtidak pernah- QUIT
bahwa server ini tidak akan me-relay untuk orang asing ini ke domain ini. Gmail menjawab 550 5.1.1: server tidak menerima email untuk example.com sama sekali.
bahwa server menolak semua orang (mungkin mempercayai sebagian jaringan), dan 250 tidak membuktikan email akan keluar: beberapa server menolak setelah DATA.
Sertifikat di server email: MTA-STS dan DANE
Antarserver email, sertifikat hanya diperiksa bila domain penerima memintanya. Tanpa kebijakan, pengirim menerima sertifikat apa pun, bahkan yang kedaluwarsa, dan kembali ke teks biasa bila STARTTLS gagal.
MTA-STS menerbitkan kebijakan lewat HTTPS: kirim hanya lewat TLS, ke nama MX ini, dengan sertifikat valid. DANE mengunci kunci server di DNS (record TLSA), yang membutuhkan DNSSEC. Tes kami memeriksa sertifikat dengan cara MTA-STS, terhadap nama server itu sendiri, dan menampilkan kebijakan domain di sampingnya.
| Nama harus cocok dengan MX | Belum kedaluwarsa | CA tepercaya | Butuh DNSSEC | Tidak bisa di-downgrade | |
|---|---|---|---|---|---|
| STARTTLS oportunistiktanpa kebijakan | – | – | – | – | – |
| MTA-STSmta-sts.<domain>/.well-known/mta-sts.txt | – | ||||
| DANE_25._tcp.<mx> TLSA, zona bertanda tangan | kunci cocok | kunci cocok | tidak perlu |
version: STSv1
mode: enforce
mx: smtp.google.com
mx: gmail-smtp-in.l.google.com
mx: *.gmail-smtp-in.l.google.com
max_age: 86400

mx.google.com
smtp.google.com
aspmx.l.google.com
gmail-smtp-in.l.google.com
alt1.gmail-smtp-in.l.google.com
… alt4, gmr-smtp-in, mx1.smtp.goog
valid hingga 21 Des 2026 · Google Trust Services WE2
Cara menguji server SMTP dari komputer Anda sendiri
Tes kami berjalan dari server kami, jadi menunjukkan apa yang dilihat internet. Apakah jaringan Anda mengizinkan keluar lewat port 25 atau 587 adalah pertanyaan lain, dan halaman web tidak bisa menjawabnya: browser menolak membuka port 25, 465, dan 587 sama sekali (“bad ports” pada standar Fetch).
Jalankan salah satu ini di komputer Anda sendiri. Di Windows, Test-NetConnection menjawab dalam sedetik. Di macOS dan Linux, openssl s_client melakukan peningkatan STARTTLS untuk Anda dan menampilkan sertifikat; lalu ketik EHLO test dan Anda sudah berbicara SMTP. swaks mengotomatiskan seluruh sesi.


Mengapa server email menolak tes SMTP
Penolakan tidak selalu berarti server rusak. Server email membela diri: menolak alamat di blacklist, memperlambat atau menunda orang asing, dan membatasi berapa koneksi yang dibuka satu pengirim. Tes kami adalah orang asing bagi setiap server yang dihubungi, jadi ia menemui pertahanan itu lebih dulu.
Baca balasan pertama. 4xx bersifat sementara, dan pengirim sungguhan mencoba lagi. 554 saat sapaan atau 5xx di RCPT adalah keputusan kebijakan tentang pengirim, yang mungkin tidak berlaku untuk pengirim Anda. Tidak ada jawaban sama sekali adalah soal jaringan, bukan SMTP.
- Alamat kami diblokir oleh kebijakan
5545.7.1 Service unavailable; client host blockedServer menolak server tes kami, dan mungkin server Anda. Periksa blacklist-nya dan daftar izin di server.
- Terlalu sibuk, atau ada batas laju
4214.7.0 Too many concurrent SMTP connectionsSementara: pengirim mencoba lagi 421 selama berjam-jam. Tes lagi dalam beberapa menit.
- Greylisting
4514.7.1 Greylisted, please try again laterPengirim tak dikenal diminta kembali nanti. Server asli akan kembali, jadi email datang terlambat, tidak hilang.
- Sapaan lambat (tarpit)
… 18 detik hening … 220mail.example.netRFC 5321 membolehkan pengirim menunggu 5 menit. Tes kami menunggu 15 detik dan memberi tahu.
- Tanpa reverse DNS untuk pengirim
5505.7.25 The IP address sending this message does not have a PTR recordJawaban Gmail untuk pengirim tanpa record PTR. Server tes kami punya.
- Firewall membuang koneksi
tidak ada jawaban dalam 10 detik (terfilter)Port hanya mengizinkan pengirim yang dikenal, atau jaringan di perjalanan memblokirnya.
Autentikasi SMTP: mengapa tester SMTP ini tidak pernah meminta kata sandi Anda
Banyak tester SMTP meminta nama pengguna dan kata sandi Anda lalu mengirim email sungguhan. Kami tidak: kata sandi yang diketik di situs orang lain adalah kata sandi yang harus Anda ganti. Tes ini menunjukkan apa yang Anda butuhkan tanpa itu: apakah server menawarkan login, dengan metode apa, dan hanya di dalam TLS.
Kata sandi memang sedang ditinggalkan. Google tidak lagi mengizinkan aplikasi masuk ke Gmail hanya dengan kata sandi, dan Microsoft mematikan autentikasi Basic untuk SMTP AUTH secara default bagi tenant yang ada pada akhir Desember 2026. Jika aplikasi Anda masih login dengan kata sandi, ujilah di aplikasinya, dengan app password.
PLAINumumOAUTHBEARERumumSCRAM-SHA-256umumCRAM-MD5terbatasLOGINusangXOAUTH2usangDIGEST-MD5usang
XOAUTH2 ditandai usang, tetapi itulah yang dipakai aplikasi Gmail dan Microsoft 365 saat ini.
Microsoft akan mengumumkan tanggal penghapusan akhir pada paruh kedua 2027. Halaman Google sendiri menyebut dua tanggal untuk Workspace.
Tes SMTP: pertanyaan yang sering diajukan
Apa itu tes SMTP, dan apa yang ditunjukkan SMTP checker?
Bagaimana cara menguji server SMTP?
Port mana yang sebaiknya dipakai: 25, 587, 465, atau 2525?
Bagaimana cek port 587 tidak diblokir oleh ISP saya?
Apa arti 220, 421, dan 554 dalam tes SMTP?
Apa itu STARTTLS, dan apakah wajib?
Mengapa tes SMTP saya timeout?
Bisakah autentikasi SMTP diuji dengan nama pengguna dan kata sandi saya?
Bagaimana cara kerja tes open relay?
Apa beda EHLO dan HELO?
Apakah tes SMTP mengirim email?
Apa pengaturan SMTP Gmail dan Outlook?
Ada yang kurang?Usulkan fitur atau alat baru
Lebih banyak alat email dan DNS
Pencarian MX
Temukan rekaman mail exchange dan detail server email
Pemeriksaan Sertifikat SSL
Verifikasi validitas sertifikat SSL dan detail keamanan
Pemeriksaan Daftar Hitam IP
Periksa apakah alamat IP terdaftar di daftar hitam spam atau malware
Pencarian DNS Terbalik
Temukan hostname terkait alamat IP melalui rekaman PTR
Pemeriksa Port
Uji konektivitas port dan ketersediaan layanan
Cek Email
Verifikasi alamat email lewat server emailnya tanpa mengirim apa pun, atau kirim email uji untuk laporan spam dan pengiriman