











Cek DNS
Cek DNS (DNS lookup) gratis untuk domain, host, atau IP apa pun: cek A record, MX, TXT, dan setiap DNS record lainnya langsung dari nameserver domain itu sendiri, berdampingan dengan salinan di cache Google dan Cloudflare, sehingga Anda tahu kapan sebuah perubahan sudah sampai ke semua orang.
Domain, host, URL, alamat email, atau IP. Setiap pencarian bertanya ulang ke server: tidak ada yang berasal dari cache kami.
Cara kami mencari 4 langkah · sekitar 1 dtk
- Root13 server root
- TLDserver registri
- Nameserverserver milik domain
- Jawabansemua jenis record
- Google8.8.8.8
- Cloudflare1.1.1.1
Setiap pencarian menelusuri jalurnya sendiri: dari server root ke registri TLD, lalu ke nameserver milik domain untuk record yang berlaku sekarang, dan menanyakan ke Google dan Cloudflare apa yang masih mereka simpan di cache.
Apa yang ditampilkan cek DNS?
DNS lookup adalah pertanyaan ke Domain Name System tentang apa yang disimpannya untuk sebuah nama: alamat IP sebuah situs web (A dan AAAA), server emailnya (MX), nameserver-nya (NS), record teksnya (TXT), dan lainnya. Cek DNS ini bertanya ke tiga tempat sekaligus: nameserver otoritatif milik domain itu sendiri, yang menyimpan data terkini, dan dua resolver publik tersibuk di dunia, Google Public DNS dan Cloudflare 1.1.1.1, yang menyajikan salinan cache ke jutaan orang.
Jika jawabannya berbeda, Anda sudah menemukan alasan paling umum sebuah perubahan DNS "tidak berhasil": sebuah resolver masih menyimpan jawaban lama dan mempertahankannya sampai TTL record itu habis. Hasilnya menunjukkan resolver mana, apa yang masih disajikannya, dan berapa lama lagi sampai diperbarui.
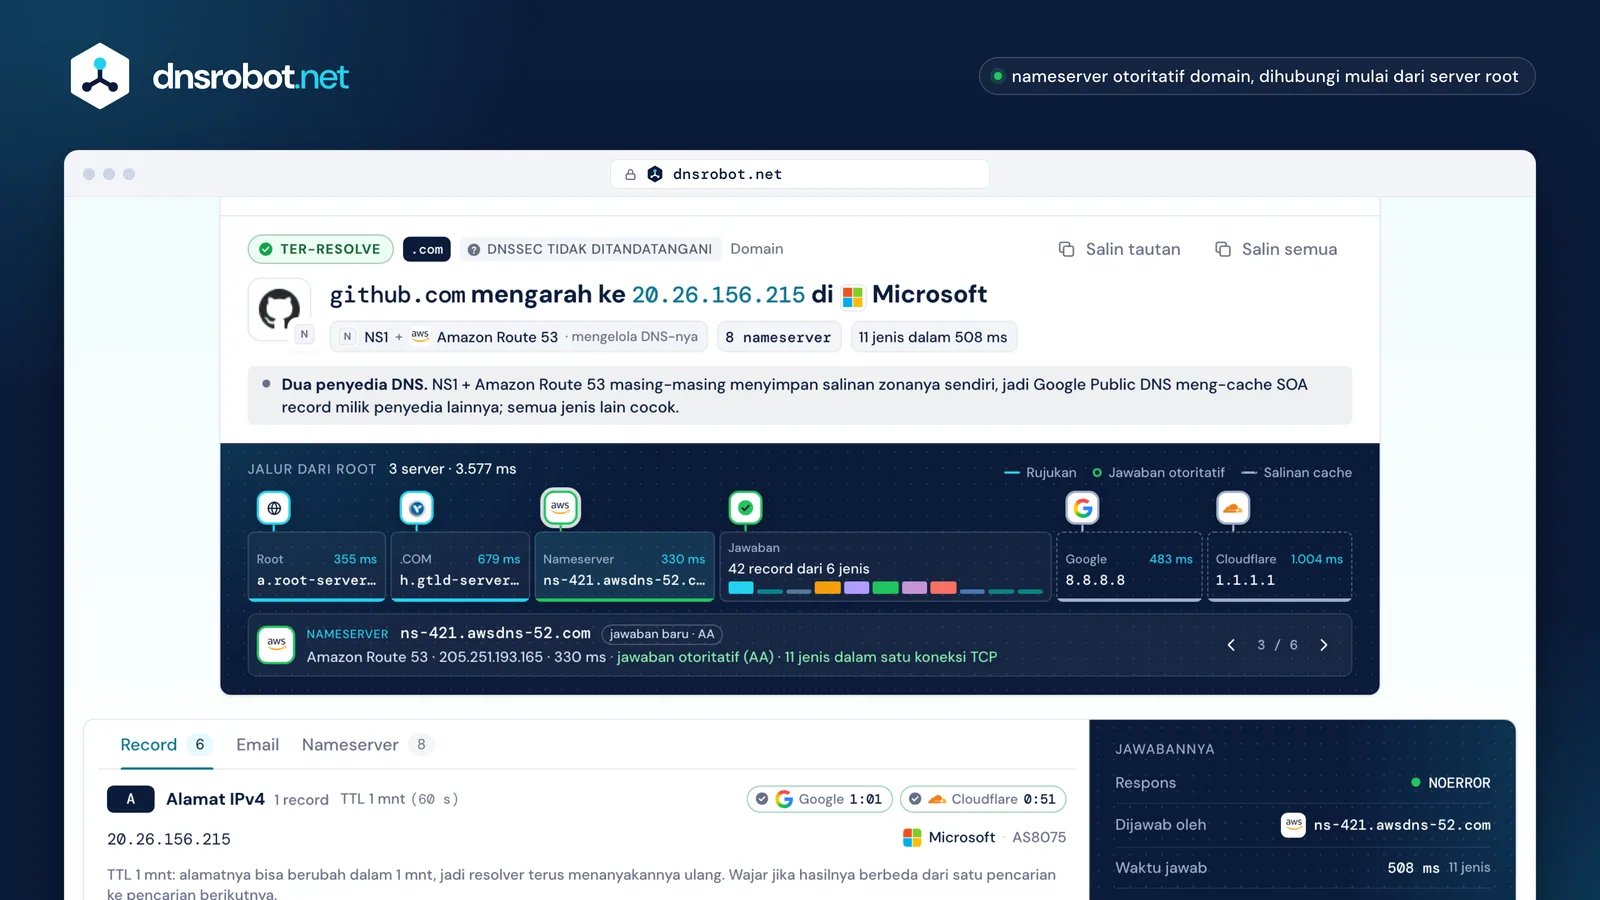
 JalurnyaDari server root ke TLD domain dan nameserver-nya sendiri, beserta jawaban masing-masing dan seberapa cepat.Baru vs cacheSetiap jenis record dari nameserver domain, berdampingan dengan salinan Google dan Cloudflare, beserta sisa waktunya.Penjelasan tiap recordArti sebuah nilai dalam kata-kata: prioritas email, timer SOA, aturan CAA, layanan di balik token TXT.DNSSEC dan emailApakah jawabannya ditandatangani dan tervalidasi, serta pengaturan MX, SPF, dan DMARC domain.
Jenis DNS record dan artinya
Zona sebuah domain menyimpan record dari berbagai jenis, masing-masing dengan nama, TTL, dan nilai. Inilah jenis yang ditampilkan saat Anda cek DNS record:
| Jenis | Isinya | Contoh nilai |
|---|---|---|
| A | Alamat IPv4 untuk nama itu: tujuan koneksi browser. | 203.0.113.20 |
| AAAA | Alamat IPv6 untuk nama itu. | 2001:db8::20 |
| CNAME | Alias: nama ini adalah nama lain, jadi cari nama itu saja. CNAME tidak bisa berdampingan dengan record lain, jadi tidak bisa dipasang di apex domain. | www.example.com → example.com |
| MX | Server email untuk domain, dengan nilai preferensi: angka terendah dicoba pertama. Satu MX bernilai 0 dengan "." berarti domain tidak menerima email. | 10 mail.example.com |
| NS | Nameserver yang menyimpan record domain. | ns1.example.net |
| TXT | Teks bebas: SPF, DMARC, dan DKIM untuk email, serta token yang membuktikan kepemilikan domain ke Google, Microsoft, dan lainnya. | v=spf1 include:_spf.example.net -all |
| SOA | Start of authority zona: server utamanya, kontak, nomor serial, serta timer refresh, retry, expire, dan negative caching. | ns1.example.com hostmaster.example.com 2026102001 7200 3600 1209600 300 |
| CAA | Otoritas sertifikat (CA) mana yang boleh menerbitkan sertifikat untuk domain. | 0 issue "letsencrypt.org" |
| HTTPS | Cara terhubung sebelum permintaan pertama: dukungan HTTP/3, port, dan petunjuk alamat. Chrome, Firefox, dan sistem Apple memintanya. | 1 . alpn=h3,h2 |
| SRV | Tempat sebuah layanan berjalan (prioritas, bobot, port, host), di bawah nama seperti _sip._tcp. | 10 5 5060 sip.example.com |
| PTR | Nama di balik sebuah alamat IP: reverse DNS. | 20.113.0.203.in-addr.arpa → host.example.com |
| DSDNSKEY | DNSSEC: kunci publik zona (DNSKEY) dan sidik jarinya di zona induk (DS), yang merangkai tanda tangan sampai ke root. | 2371 13 2 3299… |
Bagaimana cara kerja DNS lookup?
Perangkat Anda tidak mencari ke seluruh internet. Perangkat bertanya ke satu resolver, biasanya milik ISP Anda atau resolver publik seperti Google atau Cloudflare, dan resolver itu mengikuti rujukan menuruni nama tersebut sampai server yang menyimpan jawabannya membalas:
- 1
Bertanya ke server root
Tanpa cache apa pun, resolver mulai dari salah satu dari 13 server root, a sampai m, yang dijalankan oleh 12 organisasi. Root tidak mengenal example.com, tetapi tahu siapa yang menjalankan .com. Resolver yang sibuk sudah mengetahuinya dan melewati langkah ini.
- 2
Mengikuti rujukan ke TLD
Server .com juga tidak menyimpan record example.com. Server itu merujuk resolver ke nameserver milik domain itu sendiri, yaitu yang tercantum di NS record-nya.
- 3
Mendapat jawaban otoritatif
Nameserver domain menjawab dengan flag AA (authoritative answer) terpasang: inilah record seperti yang dipublikasikan pemiliknya.
- 4
Menyimpannya di cache selama TTL
Resolver menyimpan jawaban selama yang ditentukan TTL-nya dan memberikan salinan yang sama, dengan TTL yang terus berkurang, kepada siapa pun yang bertanya sampai TTL itu habis.
Alat ini menelusuri jalur itu sendiri dari jaringan Cloudflare, jadi Anda melihat setiap langkahnya. Lalu alat ini bertanya ke Google dan Cloudflare untuk menunjukkan isi cache mereka.
Jalur dari root
- Roota.root-servers.net16 ms · rujukan: 13 server .com
- .COMa.gtld-servers.netVerisign · 150 ms · rujukan: ns1–ns2.example.com
- Nameserverns1.example.comexample.com · 203.0.113.53 · 20 msjawaban otoritatif (AA) · 11 jenis dalam satu koneksi TCP
- Jawaban8 record dari 7 jenisNOERROR dalam 31 ms · 4 kosong (CNAME, HTTPS, DNSKEY, DS)
- Google Public DNS8.8.8.8record sama · salinan tertua diperbarui dalam 2:58
- Cloudflare DNS1.1.1.1record sama · salinan tertua diperbarui dalam 4:04


Mengapa saya masih melihat DNS record yang lama?
Karena sebuah resolver menyimpannya di cache. Setiap record membawa TTL (time to live) dalam detik, dan resolver yang sudah mengambil record itu terus menyajikan salinannya sampai waktu tersebut habis, lalu bertanya lagi. Mengubah record di penyedia DNS Anda langsung mengubah jawaban otoritatif; resolver yang sudah menyimpan record lama mempertahankannya sampai kedaluwarsa.
Jadi perubahan butuh waktu selama TTL record yang lama, bukan patokan 24 sampai 48 jam, dan sering kali lebih cepat: TTL adalah batas maksimum, dan Google Public DNS menyimpan record paling lama sekitar enam jam. Record yang tidak ada juga di-cache: "nama tidak ada" atau "tidak ada record jenis itu" disimpan selama nilai yang lebih kecil antara TTL SOA record dan kolom terakhirnya, MINIMUM. Bahkan kegagalan pun di-cache, hingga 5 menit.
Yang bisa Anda lakukan
- Cek jawaban otoritatif di sini. Jika nameserver milik domain sudah menampilkan nilai baru, perubahannya selesai; hanya cache yang tertinggal.
- Turunkan TTL sebelum perubahan yang direncanakan, setidaknya satu TTL lama sebelumnya, agar cache cepat membuang nilai lama. Naikkan lagi sesudahnya.
- Minta Google dan Cloudflare membuang salinannya: keduanya punya halaman publik yang memperbarui sebuah nama di cache mereka (Google, Cloudflare).
- Bersihkan cache komputer Anda: di Windows, jalankan
ipconfig /flushdns.
- Otoritatifns1.example.com · flag AA
Nameserver milik domain itu sendiri. Apa pun jawabannya adalah record terkini: ubah di sini dan yang lain akan mengikuti.
- Di-cache8.8.8.8 · TTL terus berkurang
Salinan milik resolver, disajikan sampai TTL-nya habis. Inilah yang dilihat sebagian besar dunia, dan alasan sebuah perubahan seolah "tidak berhasil".
- Cache Anda sendirikomputer Anda · router Anda
Komputer dan router Anda juga menyimpan salinan. Flush DNS menghapus salinan di komputer; salinan di router kedaluwarsa dengan sendirinya.
nslookup dan dig: perintah untuk cek DNS
Pencarian yang sama dari terminal: nslookup tersedia di Windows, macOS, dan Linux, dig di macOS dan sebagian besar sistem Linux, dan Resolve-DnsName di PowerShell pada Windows. Hasil di atas memberikan perintah untuk pencarian persis yang Anda jalankan.
| Untuk mencari | nslookup | dig |
|---|---|---|
| A record | nslookup example.com | dig example.com |
| Server email | nslookup -type=MX example.com | dig example.com MX |
| Record teks | nslookup -type=TXT example.com | dig example.com TXT |
| Bertanya ke satu resolver | nslookup example.com 8.8.8.8 | dig @8.8.8.8 example.com |
| Reverse DNS | nslookup 8.8.8.8 | dig -x 8.8.8.8 |
| Hanya nilainya | — | dig +short example.com |
| Jalur dari root | — | dig +trace example.com |
"Non-authoritative answer" di output nslookup berarti balasan datang dari resolver, bukan dari nameserver milik domain itu sendiri. Untuk mendapatkan jawaban otoritatif, sebutkan salah satu nameserver domain sebagai server: nslookup example.com ns1.example.net.
ANY tidak berarti semua record: server bisa menjawab dengan satu jenis saja, atau dengan placeholder yang hanya bertuliskan "RFC8482", dan 1.1.1.1 menolaknya. Alat ini menanyakan setiap jenis secara terpisah. dig bawaan macOS tidak mengenal HTTPS record: minta TYPE65 sebagai gantinya.
Error DNS: NXDOMAIN, SERVFAIL, dan REFUSED
Setiap jawaban DNS membawa kode respons. Hasil kosong tidak selalu berarti error, dan kodenya menunjukkan di mana harus mencari:
| Jawaban | Artinya | Yang perlu dicek |
|---|---|---|
| NOERROR | Nama itu ada dan record dengan jenis tersebut dikembalikan. | Tidak ada; bandingkan nilainya. |
| NODATA | Nama itu ada, tetapi tidak punya record jenis ini: NOERROR dengan jawaban kosong, bukan kode tersendiri. | Tambahkan record di penyedia DNS Anda jika seharusnya ada. |
| NXDOMAIN | Nama itu sama sekali tidak ada, begitu pula nama apa pun di bawahnya. | Ejaannya, bahwa domain terdaftar dan belum kedaluwarsa, dan untuk subdomain, bahwa subdomain itu sudah dibuat. |
| SERVFAIL | Resolver tidak bisa mendapatkan jawaban yang valid: nameserver-nya gagal, atau validasi DNSSEC yang gagal. | Penilaian DNSSEC, dan apakah nameserver domain menjawab. |
| REFUSED | Server tidak mau menjawab pertanyaan ini: server itu tidak otoritatif untuk domain tersebut dan tidak melakukan rekursi untuk Anda. | Bahwa NS record mengarah ke server yang meng-hosting zona. |
| Timeout | Tidak ada jawaban sama sekali. | Nameserver mati, diblokir, atau alamatnya salah. |
DNSSEC: aman, tidak ditandatangani, atau rusak?
DNSSEC menandatangani record sebuah zona agar resolver bisa membuktikan record itu tidak dipalsukan. Zona induk memublikasikan DS record, sidik jari kunci domain, dan domain memublikasikan kuncinya di DNSKEY record, sehingga tanda tangannya terangkai sampai ke root. Google Public DNS dan Cloudflare 1.1.1.1 sama-sama memvalidasinya.
- DNSSEC aman
Aman
Ditandatangani, dan resolver Google yang memvalidasi sudah mengecek tanda tangannya: jawabannya membawa bit AD (authenticated data), pernyataannya bahwa jawaban itu tervalidasi.
- DNSSEC tidak ditandatangani
Tidak ditandatangani
Tidak ada DS record di zona induk: zona ini tidak ditandatangani. Domain di-resolve seperti biasa; hanya saja jawabannya tidak bisa dibuktikan asli.
- DNSSEC rusak
Rusak
Validasi gagal, jadi resolver yang memvalidasi menjawab SERVFAIL dan domain tidak bisa dijangkau oleh pengguna mereka, padahal datanya ada jika pengecekan dimatikan. Penyebab yang umum adalah DS di zona induk yang tidak cocok dengan kunci mana pun di zona, setelah pindah ke penyedia DNS baru.
Record email dalam cek DNS
Email untuk sebuah domain dikirim ke server MX-nya, dan penerima mengecek TXT record sebelum memercayainya: SPF mencantumkan server yang boleh mengirim atas nama domain, dalam satu record yang boleh memicu paling banyak 10 DNS lookup; DMARC di _dmarc menentukan apa yang harus dilakukan pada email yang gagal, dan dicari dengan menelusuri nama ke atas jika subdomain tidak punya DMARC sendiri (RFC 9989, sejak Mei 2026); MTA-STS di _mta-sts meminta pengirim mengirim lewat TLS. Hasilnya membaca semuanya dan menyebutkan penyedia email di balik host MX.
Untuk cek yang lebih mendalam pada satu record, gunakan Pencarian MX, Pemeriksa SPF, dan Pemeriksa DMARC.
API DNS lookup
Dua endpoint gratis, dengan CORS untuk browser. /api/dns-query menanyakan satu jenis ke satu resolver dan mempertahankan field API lama kami; /api/dns-lookup mengalirkan pencarian lengkap halaman ini sebagai baris JSON.
$ curl -X POST https://dnsrobot.net/api/dns-query \
    -H "Content-Type: application/json" \
    -d '{"domain": "google.com", "recordType": "MX", "dnsServer": "8.8.8.8"}'
{
  "status": "success", "responseTime": 4,
  "resolvedIPs": ["10 smtp.google.com"],
  "dnsServer": "8.8.8.8", "recordType": "MX", "domain": "google.com", …
}$ curl "https://dnsrobot.net/api/dns-lookup?domain=google.com"
{"t":"start","name":"google.com","kind":"name","types":["A","AAAA","CNAME","MX",…]}
{"t":"hop","hop":{"zone":".","server":"a.root-servers.net","ms":16,"outcome":"referral",…}}
{"t":"answers","source":"google","server":"dns.google","sets":[{"type":"A",…}]}
{"t":"answers","source":"auth","server":"ns1.google.com","sets":[…]}
{"t":"dnssec","verdict":"unsigned",…}
{"t":"done","ms":57}Pertanyaan seputar cek DNS
Apa itu DNS lookup?
Bagaimana cara cek DNS record sebuah domain?
Bagaimana cara cek A record sebuah domain?
Bisakah saya menjalankan nslookup online?
Berapa lama perubahan DNS baru terlihat?
Apa arti NXDOMAIN?
Apa arti SERVFAIL?
Apa itu TTL di DNS?
Bagaimana cara melakukan reverse DNS lookup?
Bagaimana cara cek nameserver sebuah domain?
Apa bedanya DNS lookup dengan DNS checker (cek propagasi DNS)?
Apakah cek DNS ini gratis, dan apakah pencarian saya disimpan?
Ada yang kurang?Usulkan fitur atau alat baru
Alat DNS lainnya
Pencarian WHOIS
Cari detail pendaftaran domain, registrar, dan pemilik via RDAP
Pencarian MX
Temukan rekaman mail exchange dan detail server email
Pencarian NS
Temukan nameserver untuk domain apa pun dengan deteksi penyedia
Pencarian DNS Terbalik
Temukan hostname terkait alamat IP melalui rekaman PTR
Pemeriksa Rekaman SPF
Validasi rekaman SPF dan periksa jumlah pencarian DNS sesuai RFC 7208
Cek DMARC
Periksa kebijakan DMARC dan pengaturan alignment untuk domain apa pun