











CSR Decoder
Tempel certificate signing request dan baca setiap kolom di dalamnya: subjek, kunci, setiap nama alternatif, dan setiap ekstensi. Halaman ini juga mengecek CSR terhadap aturan yang diterapkan CA publik, dan memberi tahu apakah kunci privat Anda cocok dengannya. Sertifikat SSL juga bisa didekode di sini.
Didekode di browser Anda. Tidak ada yang diunggah, tidak ada yang disimpan.
Lepas file di bagian mana pun halaman ini PEM, DER, .csr, .cer, .crt, .pem, .req, .txt
Semuanya terjadi di browser Anda. Buka panel jaringan dan lihat sendiri: tidak ada permintaan yang membawa data Anda.
Apa itu CSR?
Certificate signing request (CSR) adalah file kecil bertanda tangan yang meminta sertifikat dari otoritas sertifikat. Isinya kunci publik Anda, nama yang Anda inginkan pada sertifikat, dan tanda tangan yang dibuat dengan kunci privat Anda.
Formatnya PKCS#10, tertulis di RFC 2986. Bagian yang ditandatangani hanya berisi empat hal: nomor versi, nama subjek, SubjectPublicKeyInfo yang memuat kunci publik Anda, dan sekumpulan atribut. Semuanya lalu ditandatangani oleh kunci privat yang berpasangan dengan kunci publik di dalamnya, jadi CSR itu self-signed. Tanda tangan itu adalah bukti kepemilikan: siapa pun bisa membaca kunci publik Anda, tetapi hanya pemegang kunci privat yang bisa menandatangani permintaan yang terverifikasi terhadapnya.
Kunci privat Anda tidak ada di dalam file dan tidak boleh ada. CSR aman dikirim lewat email, ditempel di formulir web CA, dan didekode di sini — itulah sebabnya halaman ini bisa melakukan semua pekerjaannya di browser Anda tanpa mengirim apa pun ke mana pun.
- Pembungkus4 byte
- Bagian yang ditandatangani469 byte
- Algoritma tanda tangan yang mana15 byte
- Tanda tangannya sendiri261 byte
- Versi3 byteSelalu nol: satu-satunya versi yang didefinisikan formatnya
- Nama subjek108 byteDistinguished name yang Anda ketik di formulir
- Kunci publik Anda294 byteAlgoritma, ukuran, dan kuncinya — satu-satunya kolom yang pasti dipakai otoritas sertifikat
- Atribut60 byteTempat nama alternatif yang Anda minta dibawa
Kunci privat Andamenandatangani bagian di atasBukti bahwa Anda memegang kunci privat yang berpasangan · Tanda tangan hanya mencakup bagian itu, bukan seluruh file
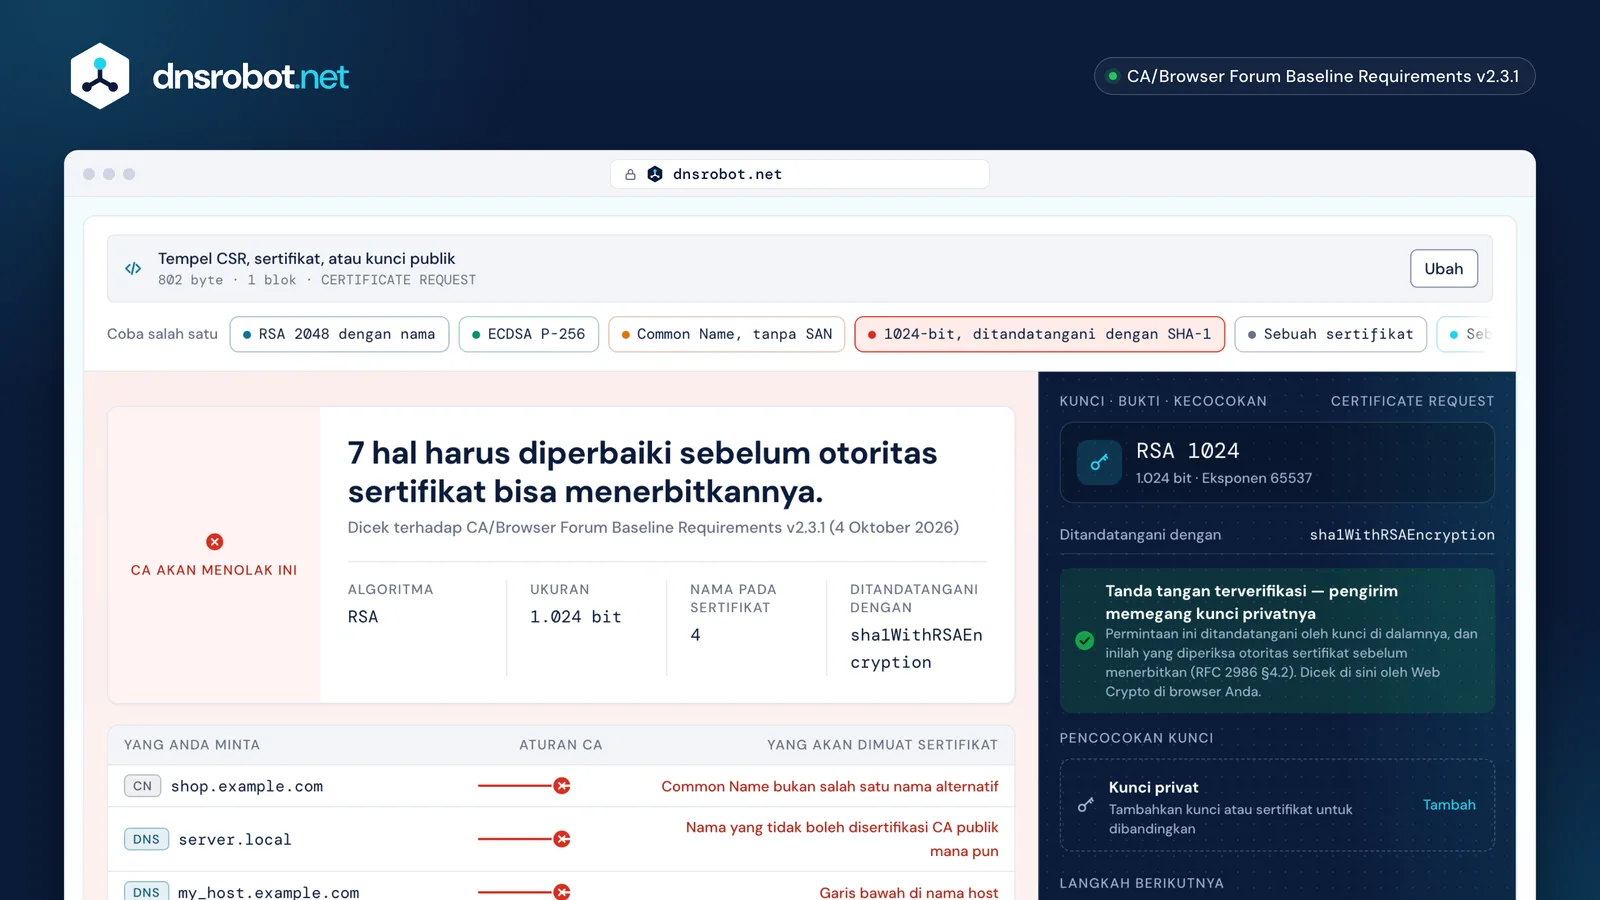
 Tempel atau lepasCSR, sertifikat, atau kunci publik — PEM, base64, hex dump, atau file. Beberapa sekaligus tidak masalah.KesimpulanApa yang dilakukan CA publik terhadap CSR ini: menerbitkan, mengubah, atau menolaknya, beserta alasan masing-masing.Nama-namaSetiap nama yang akan dicakup sertifikat, dengan Common Name dicek terhadapnya.Kunci dan tanda tanganAlgoritma, ukuran, kurva, dan eksponen, serta apakah tanda tangan permintaan itu sendiri sah.Pencocokan kunciTambahkan kunci privat atau sertifikat yang diterbitkan untuk melihat apakah keduanya milik CSR ini. Tidak satu pun keluar dari browser Anda.
Cara mengecek CSR sebelum dikirim
Ada tiga hal yang perlu dicek: namanya sesuai yang Anda maksud, tanda tangannya terverifikasi, dan tidak ada yang melanggar aturan yang diterapkan CA Anda.
Tempel CSR di atas. Halaman ini membaca subjek atribut demi atribut, mendaftar setiap Subject Alternative Name (SAN), menampilkan algoritma dan ukuran kunci, lalu mengecek tanda tangan permintaan itu sendiri. CSR yang tanda tangannya tidak terverifikasi telah diedit, terpotong, atau rusak sejak dibuat — buat ulang, jangan dikirim.
Setelah itu giliran aturan. Otoritas sertifikat menerapkan Baseline Requirements dari CA/Browser Forum, dan CSR yang melanggar salah satunya ditolak atau diam-diam diubah. Temuan di halaman ini ditandai harus diperbaiki bila CA tidak bisa menerbitkan apa yang Anda minta, akan diubah bila CA akan menerbitkan tetapi membuang atau mengubah sebuah kolom, dan perlu diketahui bila tidak ada yang salah tetapi ada yang layak dilihat.
- Nama-namaSetiap nama yang akan dicakup sertifikat, dan apakah Common Name termasuk di antaranya
- Tanda tanganDiverifikasi dengan kriptografi bawaan browser Anda sendiri
- Aturan otoritas sertifikatDiterapkan satu per satu, masing-masing dengan dokumen asalnya
- KirimTidak ada di CSR yang melanggar aturan
- Akan ditolakFilenya sehat; yang diminta tidak diizinkan
- Buat ulangTanda tangan yang tidak terverifikasi berarti file diedit, terpotong, atau tersalin dengan buruk setelah dibuat
Apa isi CSR — dan apa yang sebenarnya dipakai CA Anda
Dari semua isi CSR, CA publik pasti memakai satu kolom: kunci publik. Sebagian besar sisanya divalidasi sendiri, ditimpa, atau dilarang untuk disalin.
DigiCert menyatakannya terus terang di dokumentasinya sendiri: “DigiCert uses the public key embedded in the CSR to create your client certificate. All other fields in the CSR are ignored.” Pada sertifikat OV atau EV, CA harus memvalidasi sendiri organisasi, lokasi, dan negara sebelum dicantumkan; yang Anda ketik tidak diterima begitu saja. Tanggal berlaku tidak pernah diambil dari CSR: tanggal itu mengikuti jadwal Baseline Requirements.
Dua kolom subjek bukan sekadar diabaikan, tetapi dilarang. organizationalUnitName (OU) tidak boleh ada di sertifikat TLS publik — berdasarkan ballot SC047 CA/Browser Forum, tidak ada sertifikat yang diterbitkan sejak 1 September 2022 yang boleh memuatnya — dan emailAddress sama sekali tidak diizinkan di sertifikat domain-validated. Common Name boleh ada tetapi tidak dianjurkan, dan jika ada, harus mengulang persis salah satu Subject Alternative Name. Aturan terakhir itulah sebabnya halaman ini menandai Common Name yang tidak ada di daftar SAN.
| Di CSR Anda | Nasibnya | Alasannya |
|---|---|---|
| Kunci publikSubjectPublicKeyInfo | Dipakai seperti yang Anda kirim | Satu-satunya hal yang pasti diambil otoritas sertifikat dari Anda |
| Nama alternatifsubjectAltName2.5.29.17 | Dipakai seperti yang Anda kirim | CA memastikan Anda mengendalikan setiap nama sebelum menuliskan satu pun |
| Common NameCN2.5.4.3 | Divalidasi, lalu ditulis oleh CA | Tidak dianjurkan; jika ada, harus mengulang persis salah satu nama alternatif |
| Organisasi, lokasi, provinsiO, L, ST2.5.4.10 | Divalidasi, lalu ditulis oleh CA | Pada sertifikat organization-validated, ini berasal dari catatan tervalidasi milik CA, bukan dari yang Anda ketik |
| NegaraC2.5.4.6 | Divalidasi, lalu ditulis oleh CA | Boleh ada, apa pun tingkat validasinya |
| Organizational unitOU2.5.4.11 | Sama sekali tidak diizinkan | Dilarang di sertifikat publik sejak 1 September 2022 |
| Alamat emailemailAddress1.2.840.113549.1.9.1 | Sama sekali tidak diizinkan | Tidak diizinkan di sertifikat domain-validated |
| Berlaku dari, berlaku sampainotBefore, notAfter | Tidak pernah berasal dari CSR | Ditetapkan oleh jadwal yang diikuti otoritas sertifikat, tidak pernah oleh CSR Anda |
“DigiCert uses the public key embedded in the CSR to create your client certificate. All other fields in the CSR are ignored.”
Mengapa CA menolak CSR
Hampir setiap penolakan berpangkal pada nama yang tidak boleh disertifikasi CA, wildcard yang terlalu luas, alamat IP yang dicadangkan, kunci yang terlalu kecil, hash tanda tangan yang terlalu tua, atau CSR yang tanda tangannya tidak terverifikasi.
Otoritas sertifikat tidak boleh menerbitkan untuk nama internal — nama yang “does not end with a Top-Level Domain registered in IANA's Root Zone Database”. Itu mencakup server.local, intranet, nama satu label tanpa titik sama sekali, dan akhiran karangan apa pun. Label harus berupa huruf, angka, dan tanda hubung, jadi garis bawah di nama host ditolak, dan nama tidak boleh ditulis dengan titik di akhir. Wildcard hanya boleh menggantikan seluruh label paling kiri, dan tidak pernah sebuah public suffix: *.example.com boleh, *.co.uk tidak. Alamat IP boleh ada, tetapi bukan yang dicadangkan — tidak boleh 10.0.0.0/8, 192.168.0.0/16, 127.0.0.1, atau fc00::/7.
Untuk kunci, Baseline Requirements tegas: modulus RSA minimal 2048 bit dan habis dibagi 8, atau sebuah titik di P-256, P-384, atau P-521, dan “no other algorithms or key sizes are permitted”. CA juga wajib menolak kunci yang bisa difaktorkannya, termasuk kunci “which can be factored within 100 rounds using Fermat's factorization method” — halaman ini menjalankan uji itu pada kunci di CSR Anda. Dan meskipun hash tanda tangan CSR bukan hash tanda tangan sertifikat, Let's Encrypt berhenti menerima tanda tangan sendiri SHA-1 pada 2022, jadi perangkat lama yang masih menandatangani dengan SHA-1 akan ditolak permintaannya.
server.localNama internalTidak berakhir dengan top-level domain yang ada di root zone publik, jadi tidak ada yang bisa membuktikan nama itu milik AndaDitolakintranetSatu labelNama tanpa titik sama sekali masuk definisi yang samaDitolakmy_host.example.comGaris bawahLabel boleh berisi huruf, angka, dan tanda hubung, tidak ada yang lainDitolak*.co.ukWildcard di atas seluruh registryWildcard boleh menggantikan label paling kiri, tidak pernah sebuah public suffixDitolak192.168.1.10Alamat yang dicadangkanAlamat publik bisa disertifikasi; alamat dari rentang privat atau berkegunaan khusus tidak akan pernah bisaDitolakexample.com.Titik di akhirLabel root yang kosong tidak boleh ditulisDitolak
Bagaimana saya tahu kunci privat saya cocok dengan CSR?
File kunci privat sudah membawa kunci publiknya sendiri, jadi pencocokannya adalah perbandingan dua kunci publik — tidak perlu rahasia dan tidak ada yang harus dikirim ke mana pun.
Buka Cocokkan kunci atau sertifikat di atas dan tambahkan kunci di samping CSR. Halaman ini hanya membaca separuh publik dari file — kunci PKCS#8, PKCS#1, dan SEC1 semuanya dipahami — membandingkannya dengan kunci di CSR, lalu menjawab. Tidak ada yang diunggah, tidak ada yang disimpan, dan kunci dihapus saat Anda meninggalkan kolomnya. Pengecekan yang sama berlaku antara CSR dan sertifikat yang dikembalikan CA, sehingga “the certificate and the private key do not match” terdeteksi sebelum server menolak berjalan.
Jika Anda tidak mau menempel kunci di halaman web mana pun, jawaban yang sama hanya dua perintah di komputer Anda sendiri. openssl req -in request.csr -pubkey -noout mencetak kunci publik dari CSR dan openssl pkey -in private.key -pubout mencetaknya dari kunci: keluaran yang identik berarti cocok. Bentuk -modulus yang lebih lama hanya berfungsi untuk kunci RSA; -pubkey berfungsi untuk semua jenis kunci.
- File kunci privatFile yang tidak boleh Anda kirim ke mana punSeparuh publiknya dibaca keluar
- CSRFile yang Anda kirim ke otoritas sertifikatSudah membawa kunci publik
Apakah ini kunci yang sama?
- CocokSertifikat yang dikembalikan akan bisa dipasang dengan kunci ini
- Tidak cocokInilah ketidakcocokan yang dilaporkan server web saat menolak berjalan
Tidak ada yang melewati garis ini · Perbandingan berfungsi dengan jaringan dimatikanDi tempat lain
openssl req -in request.csr -pubkey -nooutopenssl pkey -in private.key -puboutKeluaran yang identik berarti cocokCSR, sertifikat, kunci privat: apa bedanya?
Kunci privat adalah rahasianya. CSR adalah permintaan yang membuktikan Anda memegangnya. Sertifikat adalah jawaban bertanda tangan dari CA, dan satu-satunya dari ketiganya yang memang bersifat publik.
Ketiga file ini sering berada di folder yang sama dengan nama yang membingungkan karena mirip. Kunci privat diawali -----BEGIN PRIVATE KEY----- atau -----BEGIN RSA PRIVATE KEY----- dan tidak boleh dikirim ke siapa pun, termasuk otoritas sertifikat. Certificate signing request diawali -----BEGIN CERTIFICATE REQUEST-----, ditandatangani oleh kunci itu, dan aman dikirim. Sertifikat diawali -----BEGIN CERTIFICATE-----, ditandatangani oleh CA, dan toh dikirim ke setiap pengunjung situs Anda.
Setelah sertifikat terbit, CSR tidak berguna lagi: tidak dibutuhkan untuk memasang, memperpanjang, atau mencabut apa pun. Kuncilah yang harus Anda simpan, dan simpan dengan aman. Tempel salah satu dari ketiganya di atas dan halaman ini akan memberi tahu yang mana.
Kunci privatRahasia
Baris pertamanya
-----BEGIN PRIVATE KEY-----Juga banyak dipakai-----BEGIN RSA PRIVATE KEY------ Ditandatangani oleh
- Tidak ada — dialah yang menandatangani
- Siapa yang boleh melihat
- Anda, dan tidak ada orang lain
- Kegunaannya
- Membuktikan bahwa server ini adalah yang dituju sertifikat saat diterbitkan
Certificate signing requestPublik
Baris pertamanya
-----BEGIN CERTIFICATE REQUEST-----Juga banyak dipakai-----BEGIN NEW CERTIFICATE REQUEST------ Ditandatangani oleh
- Dirinya sendiri, dengan kunci privat
- Siapa yang boleh melihat
- Anda dan otoritas sertifikat
- Kegunaannya
- Meminta sertifikat, dan membuktikan Anda memegang kunci yang dimaksud
SertifikatPublik
Baris pertamanya
-----BEGIN CERTIFICATE------ Ditandatangani oleh
- Otoritas sertifikat
- Siapa yang boleh melihat
- Setiap pengunjung situs Anda
- Kegunaannya
- Memberi tahu browser bahwa kunci ini milik nama-nama ini
.csr.pem.req.txtTidak ada standar yang menetapkan ekstensi file untuk CSR; semua ini dipakai, dan halaman ini membaca isinya, bukan namanya
Amankah mendekode CSR secara online?
CSR tidak berisi rahasia, jadi mendekodenya di mana pun tidak berbahaya. Kunci privat lain soal, dan itulah file yang sering tertukar dengannya.
Semua yang ada di halaman ini berjalan di browser Anda. CSR diurai oleh kode yang diunduh bersama halaman, tanda tangan dicek dengan Web Crypto milik browser Anda sendiri, dan tidak ada permintaan ke server mana pun yang membawa data Anda — Anda bisa melihat panel jaringan selama memakainya. Itu sifat dari cara halaman ini dibuat, bukan janji yang kami minta Anda percayai begitu saja.
Alasan hal ini penting adalah file di sebelah CSR. Definisi dari CA/Browser Forum sendiri tidak kenal ampun: “A Private Key is said to be compromised if its value has been disclosed to an unauthorized person, or an unauthorized person has had access to it.” Tidak perlu penyalahgunaan — sampai ke server orang lain saja sudah cukup. Pada 2020 DigiCert menemukan 337 kunci privat yang ditempel pelanggan bersama CSR mereka dan mencabut setiap sertifikat yang terlibat, dengan menulis bahwa “by sending the private key to DigiCert along with the CSR, the customer has compromised the private key”. Jika halaman ini pernah membaca kunci privat yang Anda tempel, halaman ini akan mengatakannya, menolak mendekodenya, dan tidak menyimpan apa pun.
Halaman ini
- File dibaca
- Diurai oleh kode yang datang bersama halaman
- Tanda tangan dicek oleh browser itu sendiri
- Hasilnya digambar
Tidak ada permintaan yang keluar membawa data AndaBuka panel jaringan dan lihat selama Anda memakainya
Halaman yang mengunggahnya
File diunggah…bersama apa pun yang tertempel di sebelahnya
Server milik orang lain
Kunci privat yang sampai di sana sudah terkompromi hanya karena itu
“A Private Key is said to be compromised if its value has been disclosed to an unauthorized person, or an unauthorized person has had access to it.”
Ini sudah pernah terjadiPada 2020 satu otoritas sertifikat menemukan 337 kunci privat yang ditempel di sebelah CSRSetiap sertifikat yang terlibat dicabut

RSA atau ECDSA: kunci mana yang sebaiknya diminta CSR?
Kunci ECDSA P-256 sekuat kunci RSA 3072 bit dan jauh lebih kecil, jadi itu pilihan default yang lebih baik. RSA 2048 tetap diterima di mana-mana.
NIST menempatkan P-256 dan RSA-3072 pada kekuatan keamanan 128 bit yang sama, dan tabelnya sama sekali tidak punya baris untuk RSA-4096: baris berikutnya adalah RSA-7680, pada 192 bit, tingkat yang dicapai P-384. Jadi kunci RSA 4096 bit membebani setiap pengunjung dengan kerja handshake ekstra tanpa keuntungan terdokumentasi dibanding 3072. Baseline Requirements mengizinkan P-521 juga, tetapi Let's Encrypt menolaknya, jadi CSR P-521 bisa sah sepenuhnya namun tetap gagal di CA yang hendak Anda pakai.
Ed25519 bukan pilihan untuk sertifikat TLS publik saat ini, sebagus apa pun algoritmanya: Baseline Requirements mendaftar RSA dan tiga kurva NIST lalu menambahkan “no other algorithms or key sizes are permitted”. Kunci pasca-kuantum pun bukan — ballot yang akan mengizinkan ML-DSA di TLS publik ditutup tanpa digabungkan pada Oktober 2026. Ed25519 dan ML-DSA tetap berguna untuk SSH, penandatanganan, dan CA privat, dan halaman ini membaca CSR yang memakainya.
| Kekuatan | Kunci RSA | Kurva |
|---|---|---|
| keamanan 112 bit | 2.048 bitCA publik mana pun | Tidak ada kurva yang diizinkan otoritas sertifikat publik pada kekuatan ini |
| keamanan 128 bit | 3.072 bitCA publik mana pun | P-256CA publik mana pun |
| 4.096 bitCA publik mana pun4.096 bit sama sekali tidak ada di tabel | ||
| keamanan 192 bit | 7.680 bitCA publik mana pun | P-384CA publik mana pun |
| keamanan 256 bit | 15.360 bitCA publik mana pun | P-521CA publik mana pun |

- Kunci RSA
- Kurva
- Langkahnya langsung dari satu ukuran ke ukuran berikutnya dan melewatkan yang populer di antaranya, jadi kerja handshake ekstra yang dibebankannya ke setiap pengunjung tidak membeli apa pun yang pernah dituliskan siapa pun
- Diterima olehLet's Encrypt
Kurva membawa kekuatan yang sama dalam sebagian kecil byte
Cara membuat CSR di platform apa pun
Satu perintah OpenSSL mencakup Linux, macOS, dan Windows yang punya OpenSSL. IIS punya certreq, macOS punya Keychain Access, dan situs ini punya generator yang tidak pernah mengirim kunci Anda ke mana pun.
Dengan OpenSSL, openssl req -new -newkey rsa:2048 -nodes -keyout example.com.key -out example.com.csr -subj "/CN=example.com" -addext "subjectAltName=DNS:example.com,DNS:www.example.com" membuat kunci dan CSR dalam satu langkah. (-nodes membiarkan kunci tidak terenkripsi. OpenSSL 3 juga menulisnya -noenc, tetapi LibreSSL bawaan macOS hanya mengenal -nodes.) Lalu openssl req -in example.com.csr -text -verify -noout menampilkan dan memverifikasinya. Di Windows, certreq -new request.inf request.req membaca file .inf yang nama alternatifnya ditaruh di bawah OID 2.5.29.17 dengan baris _continue_ — tidak ada kunci SAN=. Halaman referensi Microsoft sendiri memperingatkan bahwa contohnya memakai SHA-1, yang kini ditolak CA, jadi atur hash-nya sendiri.
Di Mac, Keychain Access > Certificate Assistant > Request a Certificate From a Certificate Authority membuatnya, dengan ukuran kunci di balik kotak “Let me specify key pair information”. Atau pakai CSR generator kami, yang membuat kunci dengan Web Crypto browser Anda dan memberi Anda kedua file tanpa menyentuh server. Tidak ada standar yang menetapkan ekstensi file untuk CSR: .csr, .pem, .req, dan .txt semuanya dipakai, dan halaman ini membaca isinya, bukan memercayai namanya.
OpenSSLLinux, macOS, Windows
Membuat kunci dan CSR dalam satu perintahopenssl req -new -newkey rsa:2048 -nodes -keyout example.com.key -out example.com.csr -subj "/CN=example.com" -addext "subjectAltName=DNS:example.com,DNS:www.example.com"Lalu baca kembali dan verifikasi tanda tangannya sendiriopenssl req -in example.com.csr -text -verify -nooutcertreqWindows Server dan IIS
Membaca file teks biasa; nama alternatif ditaruh di bagian ekstensi, satu baris untuk tiap namacertreq -new request.inf request.req[Extensions] 2.5.29.17 = "{text}" _continue_ = "DNS=example.com&" _continue_ = "DNS=www.example.com"Halaman contoh Microsoft sendiri masih ditulis dengan hash yang kini ditolak otoritas sertifikat, jadi atur hash-nya sendiriKeychain AccessmacOS
Keychain Access › Certificate Assistant › Request a Certificate From a Certificate AuthorityMac Anda menamai menu-menu ini dalam bahasanya sendiriJenis dan ukuran kunci tersembunyi di balik kotak yang memungkinkan Anda menentukan pasangan kunciKunci RSA dari 2048 sampai 4096 bit; yang lebih kecil tidak lagi ditawarkanDNS RobotBrowser mana pun
Membuat kunci dengan kriptografi bawaan browser Anda dan memberi Anda kedua file tanpa satu pun menyentuh serverBuka generator



Berapa lama sertifikat akan berlaku?
Sertifikat TLS publik yang diterbitkan hari ini tidak boleh melebihi 200 hari. Itu turun menjadi 100 hari pada Maret 2027 dan 47 hari pada Maret 2029.
Jadwalnya berasal dari ballot CA/Browser Forum SC-081v3, disetujui pada April 2025, dan CSR tidak bisa memengaruhinya: masa berlaku tidak pernah datang dari permintaan. Setiap tahap punya dua angka, SHOULD NOT satu hari di bawah MUST NOT — 199 dan 200 hari sekarang, 99 dan 100 mulai 2027-03-15, 46 dan 47 mulai 2029-03-15. Untuk penghitungannya, “a day is measured as 86,400 seconds”, dan sebagian dari hari berikutnya dihitung sebagai satu hari penuh.
Konsekuensi praktisnya, perpanjangan harus otomatis. Jika Anda masih membuat CSR dengan tangan setiap tahun, sekaranglah saatnya pindah ke ACME, tempat klien yang membuat permintaan untuk Anda — dan di sana, kebetulan, PKCS#10 memang diwajibkan, meskipun Baseline Requirements sendiri hanya meminta “a certificate request in a form prescribed by the CA”.
- sebelum 15 Maret 2026Posisi hari ini397 hari398 hari
- mulai 15 Maret 2026199 hari200 hari
- mulai 15 Maret 202799 hari100 hari
- mulai 15 Maret 202946 hari47 hari
- Seluruh jadwal berasal dari satu ballot, SC-081v3, disetujui 11 April 2025
- Satu hari dihitung tepat 86.400 detik dan sebagian dari hari berikutnya dihitung sebagai satu hari penuh
- Tidak ada di CSR yang mengubah semua ini
Yang ditunjukkan ASN.1 mentah
Di bawah base64, CSR adalah pohon berenkode DER. Decoder menggambarnya dengan offset byte dan menamai setiap object identifier yang dikenalnya, sama seperti yang dicetak openssl asn1parse.
Ini cara yang jujur untuk menampilkan kolom yang tidak punya nama ramah. Buka Struktur mentah pada item yang didekode mana pun dan Anda bisa melihat CertificationRequestInfo, relative distinguished name subjek satu per satu, SubjectPublicKeyInfo, kumpulan attributes [0] dan, di dalamnya, atribut extensionRequest — object identifier 1.2.840.113549.1.9.14, didefinisikan bukan di RFC 2986 melainkan di RFC 2985 §5.4.2 — yang membawa ekstensi X.509 dari RFC 5280.
Atribut lain yang mungkin Anda temui di sana adalah challengePassword (1.2.840.113549.1.9.7). Atribut ini dimaksudkan sebagai rahasia bersama untuk mencabut sertifikat nanti, masih dipakai pendaftaran SCEP, dan tidak berperan dalam pemesanan sertifikat web biasa. Halaman ini menampilkannya bila ada, karena kolom yang tidak bisa Anda lihat adalah kolom yang tidak bisa Anda periksa.
| Di byte | Struktur | Ukuran |
|---|---|---|
| 0 | SEQUENCE | 749 byte |
| 4 | SEQUENCE | 469 byte |
| 8 | INTEGER0 | 3 byte |
| 11 | SEQUENCE | 108 byte |
| 13 | SET | 13 byte |
| 15 | SEQUENCE | 11 byte |
| 17 | OBJECT IDENTIFIERC2.5.4.6 | 5 byte |
| 22 | PrintableStringUS | 4 byte |
| 26 | SET | 21 byte |
| 28 | SEQUENCE | 19 byte |
| 30 | OBJECT IDENTIFIERST2.5.4.8 | 5 byte |
| 35 | UTF8StringCalifornia | 12 byte |
| 47 | SET | 24 byte |
| 49 | SEQUENCE | 22 byte |
| 51 | OBJECT IDENTIFIERL2.5.4.7 | 5 byte |
| 56 | UTF8StringSan Francisco | 15 byte |
| 71 | SET | 22 byte |
| 73 | SEQUENCE | 20 byte |
| 75 | OBJECT IDENTIFIERO2.5.4.10 | 5 byte |
| 80 | UTF8StringExample Inc | 13 byte |
| 93 | SET | 26 byte |
| 95 | SEQUENCE | 24 byte |
| 97 | OBJECT IDENTIFIERCN2.5.4.3 | 5 byte |
| 102 | UTF8Stringwww.example.com | 17 byte |
| 119 | SEQUENCE | 294 byte |
| 123 | SEQUENCE | 15 byte |
| 125 | OBJECT IDENTIFIERrsaEncryption1.2.840.113549.1.1.1 | 11 byte |
| 136 | NULL | 2 byte |
| 138 | BIT STRING2.160 bit30 82 01 0a 02 82 01 01 00 c5 47 47 1d 26 1c bf | 275 byte |
| 413 | [0] | 60 byte |
| 415 | SEQUENCE | 58 byte |
| 417 | OBJECT IDENTIFIERextensionRequest1.2.840.113549.1.9.14 | 11 byte |
| 428 | SET | 45 byte |
| 430 | SEQUENCE | 43 byte |
| 432 | SEQUENCE | 41 byte |
| 434 | OBJECT IDENTIFIERSubject Alternative Name2.5.29.17 | 5 byte |
| 439 | OCTET STRING32 byte30 1e 82 0f 77 77 77 2e 65 78 61 6d 70 6c 65 2e | 34 byte |
| 473 | SEQUENCE | 15 byte |
| 475 | OBJECT IDENTIFIERsha256WithRSAEncryption1.2.840.113549.1.1.11 | 11 byte |
| 486 | NULL | 2 byte |
| 488 | BIT STRING2.048 bit00 57 41 c5 09 98 14 78 8c ee c3 61 d4 c0 e0 2d | 261 byte |
- Berisi hal lain
- Berisi nilai
- Dinamai menurut posisinya
Atribut yang membawa ekstensi
1.2.840.113549.1.9.14Atribut ini didefinisikan di dokumen yang berbeda dari yang mendefinisikan CSR itu sendiri, itulah sebabnya nama alternatif dibawa di dalam atribut dan tidak diletakkan di samping subjekAtribut lain yang mungkin Anda temuiTidak ada di CSR ini
1.2.840.113549.1.9.7Rahasia bersama, dimaksudkan untuk meminta pencabutan sertifikat nanti, dan masih dipakai saat perangkat mendaftarkan dirinya sendiri ke jaringan
CSR decoder: tanya jawab
Bagaimana cara mendekode CSR?
-----BEGIN CERTIFICATE REQUEST----- dan -----END CERTIFICATE REQUEST-----, atau lepas file di halaman. CSR langsung didekode saat Anda menempel: subjek, kunci publik, setiap Subject Alternative Name, setiap ekstensi yang diminta, dan sidik jari. Anda juga bisa menempel isi base64 saja, hex dump, atau mengunggah file DER biner.Amankah memakai CSR decoder ini?
Bagaimana cara mengecek apakah CSR saya valid?
Mengapa otoritas sertifikat saya menolak CSR saya?
server.local atau nama host satu label, garis bawah di nama host, wildcard di atas public suffix seperti *.co.uk, alamat IP privat di nama alternatif, kunci RSA di bawah 2048 bit, atau CSR yang masih ditandatangani dengan SHA-1. Dekode CSR di atas dan masing-masing disebut dengan jelas, beserta aturan yang dilanggar.Bagaimana saya tahu kunci privat saya cocok dengan CSR?
openssl req -in request.csr -pubkey -noout dan openssl pkey -in private.key -pubout mencetak kunci publik yang sama bila cocok. Perbandingan yang sama berlaku antara kunci dan sertifikat yang sudah terbit.Apakah ini bisa mendekode sertifikat SSL juga?
Kolom apa dari CSR saya yang sebenarnya dipakai otoritas sertifikat?
OU dan, pada sertifikat domain-validated, emailAddress.Apakah Common Name masih penting?
Bisakah saya mendekode beberapa file sekaligus?
Apa itu challenge password di CSR?
Bisakah saya memakai kunci Ed25519 untuk sertifikat publik?
Berapa lama sertifikat berlaku sekarang?
Ada yang kurang?Usulkan fitur atau alat baru
Tool terkait
Pembuat CSR
Buat certificate signing request dan private key di browser Anda: RSA atau ECDSA, dengan SAN dan perintah OpenSSL yang sesuai
Pemeriksaan Sertifikat SSL
Verifikasi validitas sertifikat SSL dan detail keamanan
Cek Kesehatan DNS
Beri nilai DNS domain: delegasi, nameserver, SOA, DNSSEC, email, 40 pengecekan
Cek DMARC
Periksa kebijakan DMARC dan pengaturan alignment untuk domain apa pun
Cek DNS
Semua DNS record langsung dari nameserver domain, berdampingan dengan cache Google dan Cloudflare
Pencarian WHOIS
Cari detail pendaftaran domain, registrar, dan pemilik via RDAP