











Subdomain Finder
Subdomain finder untuk cek subdomain domain apa pun: temukan namanya di log sertifikat, daftar nama umum, halaman beranda, dan DNS record domain itu, lalu lihat mana yang ter-resolve, di mana masing-masing berjalan, dan kapan sertifikatnya kedaluwarsa.
Subdomain atau URL juga bisa: docs.python.org mencari di seluruh python.org.
- Cert Spotter · Hanya yang berlaku · server kami
- crt.sh · Riwayat lengkap · browser Anda
- Nama umum · 1.000 label · server kami
- Beranda · Tautan, header · server kami
- DNS record · NS, MX, SPF… · server kami
- Transfer zona · Hingga 6 nameserver · server kami


Bagaimana cara kerja subdomain finder?
Alat ini mengumpulkan nama dari catatan publik dan DNS domain itu sendiri, lalu menanyakan setiap nama ke DNS.
Setiap sertifikat HTTPS yang diterbitkan otoritas tepercaya dicatat di log Certificate Transparency beserta setiap nama yang dicakupnya. Subdomain finder ini membaca dua layanan pencarian log: Cert Spotter untuk sertifikat yang masih berlaku dan crt.sh untuk riwayat lengkapnya, termasuk sertifikat yang sudah kedaluwarsa, jika menjawab tepat waktu (domain besar atau sibuk sering timeout). Bersamaan dengan itu, alat ini menanyakan 1.000 nama umum ke DNS, membaca tautan di halaman beranda dan record milik domain itu sendiri, lalu mencoba transfer zona.
Setelah itu, DNS mengubah daftar tersebut menjadi peta. Nama yang ter-resolve mendapat alamatnya dan jaringan yang mengumumkan alamat itu, yang menunjukkan host atau CDN-nya. Nama dari sertifikat atau DNS record yang hari ini tidak ter-resolve pernah benar-benar ada: nama yang sudah pensiun, atau yang hanya ter-resolve di dalam jaringan privat. Tautan di halaman beranda bisa saja mengarah ke nama yang tidak pernah ada.
- Cert Spotter511,1 s
- crt.sh7421,6 s
- Nama umum242,6 s
- Beranda141,9 s
- DNS record10,4 s
- Transfer zonaDitolak ×42,3 s





- Log sertifikat: setiap nama di sertifikat publik; Cert Spotter berisi yang terkini, crt.sh menambahkan yang sudah kedaluwarsa jika riwayat lengkapnya menjawab tepat waktu.
- Nama umum, halaman beranda, record: nama aktif yang tidak tercantum di sertifikat mana pun.
- DNS: satu pertanyaan per nama dan jenis record ke Google Public DNS.
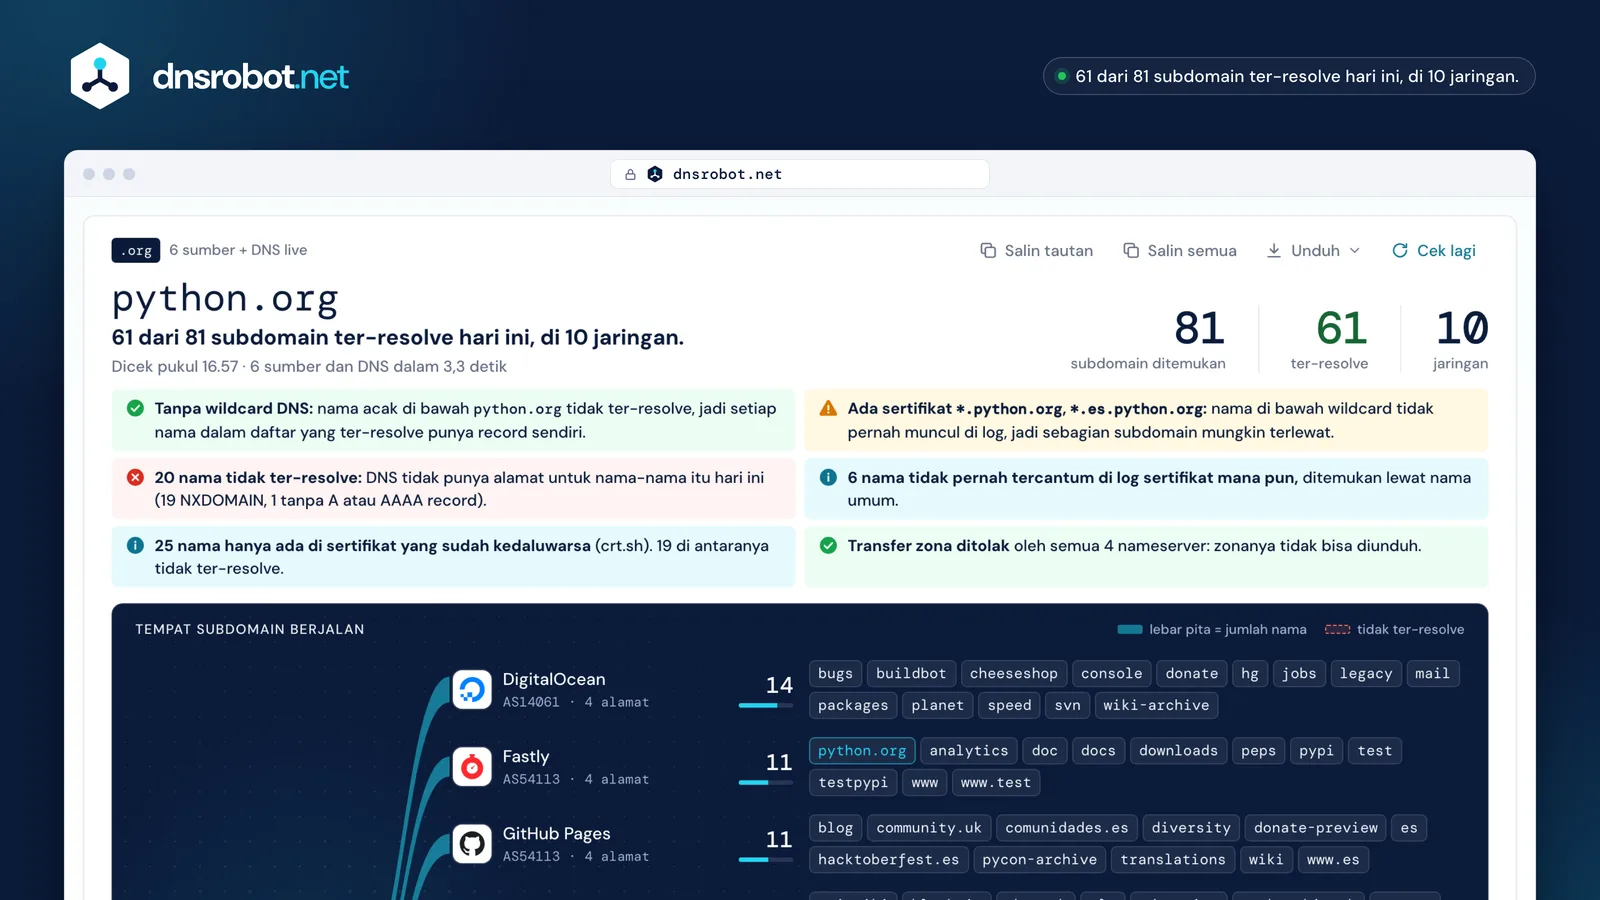
 Jawabannya lebih duluBerapa nama yang ditemukan, berapa yang ter-resolve hari ini, dan di berapa jaringan.Fakta DNS, bukan vonisWildcard DNS, sertifikat wildcard, nama yang tidak ter-resolve, nama yang tidak tercantum di log sertifikat mana pun, dan transfer zona, masing-masing dengan buktinya.Tempat setiap nama berjalanSatu pita per host atau CDN, selebar jumlah namanya, dengan platform yang terungkap dari CNAME-nya.Setiap nama, sekali klikSetiap label adalah tautan ke barisnya: status, alamat, rantai CNAME, host, dan tanggal sertifikat.
Bagaimana cara cek semua subdomain dari sebuah domain?
Gabungkan catatan pasif dengan beberapa pertanyaan DNS: tidak ada satu metode pun yang menemukan setiap nama.
Log sertifikat mencantumkan setiap nama yang pernah punya sertifikat publik, tetapi tidak ada nama di bawah wildcard dan tidak ada nama yang tidak pernah menyajikan HTTPS. Menanyakan nama umum ke DNS menemukan host aktif yang tidak pernah terlihat oleh log. Halaman beranda dan record domain menyebut beberapa nama lagi, dan transfer zona, jika server mengizinkannya, mencantumkan seluruh zona.
Subdomain finder ini menjalankan semuanya sekaligus. Metode yang membutuhkan dataset berbayar (passive DNS) atau yang menyalin data situs lain dengan melanggar ketentuannya (scraping mesin pencari, sebagian API publik) tidak dipakai.
| Metode | Menemukan | Melewatkan | Di sini |
|---|---|---|---|
| Log sertifikat | Setiap nama di sertifikat publik, yang kedaluwarsa juga (crt.sh) | Nama di bawah wildcard; nama yang tidak pernah memakai HTTPS | Kedua pencarian |
| Nama umum | Host aktif dengan label yang bisa ditebak | Label yang tidak lazim | 1.000 + 4.000 |
| Halaman beranda | Host yang ditautkan atau dimuat situs | Nama yang tidak ditautkan | Ya |
| DNS record | Host email, nameserver, dan SPF | Semua yang lain | Ya |
| Transfer zona | Seluruh zona, jika diizinkan | Ditolak hampir di mana-mana | Hingga 6 nameserver |
| Penelusuran NSEC | Setiap nama di zona NSEC biasa | Zona NSEC3 dan zona tanpa tanda tangan | Belum |
| Passive DNS | Nama yang terlihat di lalu lintas resolver | Butuh dataset berbayar | Tidak |
| Mesin pencari | Host dari halaman yang terindeks | Nama yang tidak terindeks; scraping melanggar ketentuan mereka | Tidak |
Bagaimana cara menemukan subdomain yang tidak punya sertifikat?
Tanyakan nama-nama yang mungkin ke DNS: setiap domain yang kami ukur punya nama aktif yang tidak pernah tercantum di log sertifikat mana pun.
Kami menanyakan 1.000 label umum (www, mail, vpn, dev…) di bawah 13 domain terkenal dan membandingkan hasilnya dengan riwayat lengkap crt.sh. Setiap domain punya 3 hingga 71 nama aktif yang tidak pernah muncul di log mana pun; uber.com (71), kompas.com (37), dan github.com (32) mendapat tambahan terbanyak. Tautan di halaman beranda menambah hingga 65 nama lagi (kompas.com); 160 situs bahasa yang ditautkan wordpress.org tidak bisa dipastikan di DNS, karena wildcard-nya menjawab setiap nama.
Finder ini menanyakan 1.000 label pertama dari daftar SecLists secara default dan 4.000 lagi jika diminta, yang secara total menemukan sekitar 60% lebih banyak hasil dengan jumlah pertanyaan lima kali lipat. Wildcard DNS dites lebih dulu, jadi nama hasil tebakan hanya dihitung jika punya record sendiri.
- uber.com71
- kompas.com37
- github.com32
- stripe.com28
- tesla.com22
- tokopedia.com20
- wordpress.org14
- nasa.gov13
- isc.org7
- ycombinator.com6
- python.org5
- mozilla.org5
- dnsrobot.net3
- tidak pernah di CT
- di log CT
- wordpress.org: wildcard DNS: ter-resolve tidak membuktikan apa pun
Apa itu Certificate Transparency, dan bagaimana ia mengungkap subdomain?
Certificate Transparency (CT) adalah sekumpulan log publik yang hanya bisa ditambah (append-only), berisi setiap sertifikat yang diterbitkan otoritas tepercaya.
Browser mewajibkannya: Chrome menolak sertifikat yang diterbitkan setelah 30 April 2018 kecuali sertifikat itu membawa timestamp bertanda tangan dari log CT. Setiap log adalah Merkle tree yang bisa dibaca siapa saja dan tidak bisa diubah siapa pun, jadi begitu sebuah sertifikat dicatat, setiap nama di dalamnya menjadi publik, sering kali sebelum situsnya mulai memakainya.
Itulah sebabnya subdomain baru muncul di sini dalam hitungan jam setelah mendapat HTTPS (Cek lagi melewati salinan 6 jam kami), dan subdomain lama tetap bisa ditemukan setelah dimatikan. Pencarian certificate transparency seperti crt.sh atau Cert Spotter membaca log tersebut untuk Anda; finder ini bertanya ke keduanya.

- Penerbit
- Let's Encrypt
- Diterbitkan
- 20 Okt 2026
- Kedaluwarsa
- 18 Jan 2027


Mengapa subdomain tidak ter-resolve?
Karena DNS tidak lagi punya alamat untuknya: namanya sudah dihapus, tidak pernah punya alamat, atau mengarah ke sesuatu yang sudah tidak ada.
NXDOMAIN berarti nama itu sudah tidak ada. Tanpa alamat (NOERROR tanpa A atau AAAA record) berarti nama itu ada, tetapi hanya untuk record lain, misalnya email. Dangling berarti CNAME-nya mengarah ke target yang tidak ada.
Nama lama itu hal biasa: dari 2.036 nama di log sertifikat 11 domain yang kami cek, separuhnya sudah tidak ada. Nama yang tidak ter-resolve bukan error di halaman ini: itu nama yang sudah pensiun, atau yang hanya ter-resolve di dalam jaringan privat. Yang layak dibersihkan adalah record sisa: dangling CNAME dan nama tanpa alamat.
- 922 ter-resolve (45%)
- 1.008 NXDOMAIN (50%)
- 106 tanpa alamat (5%)
- blog-stage.python.org
$ dig blog-stage.python.org
status: NXDOMAIN
Tidak ter-resolveNama itu tidak ada. - mg.python.org
$ dig mg.python.org A
status: NOERROR, ANSWER: 0
$ dig +short mg.python.org MX
10 mxa.mailgun.org.
Tanpa alamatNama itu ada, tetapi hanya untuk record lain, misalnya email. - shop.example.com
$ dig shop.example.com
shop.example.com. CNAME old-shop.example.net.
old-shop.example.net: NXDOMAIN
DanglingMengarah ke nama yang sudah tidak ada.
Apa itu dangling CNAME?
Dangling CNAME adalah DNS record yang masih mengarah ke nama yang sudah tidak ada, seperti load balancer yang sudah dihapus atau layanan hosting yang sudah dibatalkan.
Pertama-tama, ini urusan bersih-bersih: subdomain-nya menampilkan error, dan record-nya tidak berguna. Dari 2.036 nama sertifikat milik 11 domain, kami menemukan 25 dangling CNAME, di 8 dari 11 domain itu, sebagian besar load balancer cloud yang sudah dihapus.
Ini juga bisa menjadi risiko. Jika targetnya adalah layanan tempat siapa pun bisa mengklaim nama yang sudah dilepas, seperti storage bucket atau situs di beberapa platform, orang asing bisa menyajikan halaman di subdomain Anda: subdomain takeover. Finder ini menampilkan fakta DNS untuk setiap nama, dan hanya menyebut “kemungkinan takeover” jika CNAME dan halamannya sama-sama cocok dengan signature sumber daya tak diklaim yang dipublikasikan sebuah layanan.
25 dangling CNAME di antara 2.036 nama (1,2%), di 8 dari 11 domain
- Load balancer cloud yang sudah dihapus
- Endpoint Skype for Business Online yang sudah pensiun
- Forum hosting yang sudah dibatalkan
- DanglingTarget CNAME tidak adaFakta DNS, ditampilkan untuk setiap nama: hapus record-nya jika tidak dipakai.
- Kemungkinan takeoverCNAME dan halamannya cocok dengan signature sumber daya tak diklaim milik sebuah layananDitampilkan beserta buktinya. Sinyal, bukan kepastian.
- Tidak rawan takeoverLayanan memverifikasi siapa pemilik domainFastly, CloudFront, Zendesk, Statuspage, dan lainnya: tidak pernah ditandai.
Apakah transfer zona DNS Anda terbuka?
Kemungkinan besar tidak: semua nameserver dari 12 domain nyata yang kami tes menolak transfer zona DNS, tetapi server yang dikelola sendiri bisa terbuka, jadi tes milik Anda di sini.
Transfer zona (AXFR) ada untuk menyalin zona ke server sekundernya. Jika diminta oleh pihak lain, server yang terbuka mengirim setiap nama di zona itu. RFC 5936 menyatakan server sebaiknya membatasinya dan tidak terbuka untuk semua orang secara default.
Finder ini mengirim satu pertanyaan AXFR ke hingga enam nameserver domain (lewat IPv4) dan melaporkan setiap jawabannya. Hanya domain uji zonetransfer.me, yang memang dibuat untuk memperlihatkan masalah ini, yang menjawab dengan 52 record-nya.
- ns-1134.awsdns-13.org205.251.196.110REFUSED
- ns-2046.awsdns-63.co.uk205.251.199.254REFUSED
- ns-981.awsdns-58.net205.251.195.213REFUSED
- ns-484.awsdns-60.com205.251.193.228REFUSED
- nsztm1.digi.ninjaAXFR zonetransfer.me52 record dikirim
12 dari 12 domain nyata ditolak di setiap nameserver
Mengapa tidak semua subdomain bisa ditemukan?
Karena sebagian nama tidak pernah publik: tidak ada sertifikat yang menyebutnya, tidak ada tautan yang mengarah ke sana, dan tidak ada label umum yang cocok.
Tiga jenis nama jarang atau tidak pernah masuk ke log, dan DNS hanya menemukannya jika labelnya bisa ditebak. Chrome sendiri menyebut sertifikat wildcard sebagai cara membatasi apa yang diungkap Certificate Transparency: wildcard-nya dicatat, nama-nama yang dilayaninya tidak.
Nama di bawah wildcard
Sertifikat
*.python.orgmencakup setiap nama satu label di bawahnya tanpa mencantumkan satu pun. Log mencatat wildcard-nya, bukan nama-nama yang dilayaninya.Di logHanya*.python.orgNama di jaringan privat
Nama yang hanya ada di DNS internal perusahaan jarang mendapat sertifikat publik. Tanpa sertifikat, nama itu tidak pernah masuk ke log.
Di logTidak adaNama yang tidak menyajikan HTTPS
Host SSH, mail relay, atau server FTP lama tidak membutuhkan sertifikat publik, jadi namanya sering kali tidak pernah masuk ke log.
Di logTidak ada
Di mana setiap subdomain di-hosting?
Alamat setiap nama milik sebuah jaringan, dan jaringan itu menunjukkan host atau CDN yang menjalankannya.
Finder ini bertanya ke Team Cymru jaringan mana yang mengumumkan setiap alamat, lalu mencocokkan jaringan dan rantai CNAME dengan 200+ penyedia yang dikenali Cek Hosting Website. CNAME sering menyebut platform di balik CDN: Read the Docs di balik Cloudflare, atau Heroku dan Netlify di jaringan Amazon.
Di balik CDN, alamatnya adalah edge milik CDN, yang sama untuk banyak situs; server di baliknya tetap privat. Finder ini tidak pernah menebak alamat origin.
- DigitalOceanAS1406114
- FastlyAS5411311
- GitHub PagesAS5411311
- Amazon Web ServicesAS16509· lewat9
- HetznerAS249406
- CloudflareAS13335· lewat5
- Google CloudAS396982· lewat2
- OVHcloudAS162761
- Advanced Software Production Line, S.L.AS2061021
- Civilized Discourse Construction Kit, Inc.AS394230· lewat1
- University of OregonAS37011





- Edge CDN: alamat bersama, origin tetap privat
- jaringan milik host itu sendiri
Apa itu subdomain enumeration (scan subdomain)?
Subdomain enumeration adalah mendaftar subdomain sebuah domain, secara pasif dari catatan publik atau secara aktif lewat pertanyaan DNS dan permintaan ke server-nya.
Sumber pasif membaca apa yang sudah publik, seperti log sertifikat, dan tidak mengirim apa pun ke server domain itu. Pengecekan aktif mengajukan satu pertanyaan DNS per nama, di sini lewat Google Public DNS, mengambil halaman beranda, atau meminta transfer zona dari nameserver milik domain itu sendiri. Tim keamanan melakukan enumeration untuk menemukan host yang terlupakan sebelum orang lain menemukannya, sering kali dengan subdomain scanner; scan subdomain di sini hanya menjalankan pengecekan ringan dan standar: nama umum, record, halaman beranda, dan transfer zona.
Pasif
Membaca catatan publik; tidak mengirim apa pun ke domain
- Cert Spotter51 nama
- crt.sh74 nama
Aktif
Bertanya ke Google Public DNS tentang setiap nama, mengambil halaman beranda, dan meminta zona dari setiap nameserver
- Nama umum24 nama
- Halaman beranda14 nama
- DNS record1 nama
- Transfer zonaDitolak ×4
Bagaimana NSEC dan NSEC3 menyembunyikan atau mengungkap nama-nama dalam zona?
Di zona yang ditandatangani dengan DNSSEC, record NSEC merangkai setiap nama ke nama berikutnya, sehingga siapa pun bisa menelusuri rantainya; NSEC3 meng-hash nama-nama itu untuk mencegahnya.
Menanyakan nama yang tidak ada di zona NSEC biasa akan mengembalikan dua nama asli di sekitarnya; jika diulang, seluruh zona bisa ditelusuri. NSEC3 mengembalikan hash, yang masih bisa dipecahkan dengan kamus. Metode yang lebih baru, compact denial (RFC 9824), sama sekali tidak mengungkap nama tetangga.
Sebagian besar domain yang kami cek memakai NSEC3 atau tidak memakai DNSSEC; beberapa, seperti isc.org, memakai NSEC biasa, yang direkomendasikan RFC 9276, sehingga nama-namanya bisa ditelusuri.
NSECnama asli berikutnya, berurutan
NSEC3hash nama berikutnya
Compact Denialnama berikutnya rekaan: tidak ada yang bisa ditelusuri
Tanpa DNSSECNXDOMAIN
Apa yang bisa Anda lakukan dengan daftar ini?
Simpan inventaris, bersihkan record lama, dan cek apa yang disajikan setiap subdomain.
Ekspor daftarnya sebagai CSV, hapus record sisa (dangling CNAME, nama tanpa alamat), dan cek sertifikat, host, serta DNS record dari nama yang masih ter-resolve.
Simpan inventaris
Unduh setiap nama beserta status, alamat, host, dan tanggal sertifikatnya sebagai CSV atau JSON.
Bersihkan record lama
Hapus record sisa: CNAME yang tidak mengarah ke mana pun dan nama tanpa alamat.
Cek setiap sertifikat
Lihat rantainya, tanggal kedaluwarsanya, dan apa saja yang dicakup sertifikat itu.
Cari tahu siapa host-nya
Host, CDN, dan penyedia email di balik nama apa pun.
Baca DNS record-nya
Setiap jenis record, jalur dari root, dan DNSSEC.
Lihat berapa umurnya
Tanggal pendaftaran, sertifikat pertama, dan salinan arsip pertama.
Data dan kredit
- Data sertifikat dari Cert Spotter (SSLMate) dan crt.sh (Sectigo).
- Nama umum: 1.000 (dan 5.000) label pertama dari
subdomains-top1million-5000.txtdi SecLists, © Daniel Miessler, Lisensi MIT. - Signature takeover diadaptasi dari can-i-take-over-xyz oleh EdOverflow dan para kontributor, CC BY 4.0, dimodifikasi oleh DNS Robot.
- Jaringan dari layanan IP ke ASN milik Team Cymru; jawaban DNS dari Google Public DNS.
Pertanyaan seputar subdomain finder
Apa itu subdomain finder?
Apakah subdomain finder ini gratis, dan apa batasannya?
Berapa banyak subdomain yang bisa dimiliki sebuah domain?
Mengapa pencarian menampilkan lebih sedikit subdomain dibanding sebelumnya?
Apa itu crt.sh?
Apakah legal mencari subdomain sebuah domain?
Bagaimana cara cek apakah subdomain aktif?
Apa itu sertifikat wildcard?
Apa itu transfer zona DNS?
dig AXFR example.com @ns1.example.com ke setiap nameserver: server yang aman menolaknya. Untuk menutupnya, izinkan transfer hanya ke alamat server sekunder Anda (allow-transfer di BIND, atau pengaturan penyedia DNS Anda).Apa itu subdomain takeover?
Bisakah saya menyembunyikan subdomain saya?
Apakah ada API?
Ada yang kurang?Usulkan fitur atau alat baru
Alat domain dan DNS lainnya
Cek DNS
Semua DNS record langsung dari nameserver domain, berdampingan dengan cache Google dan Cloudflare
Pemeriksaan Sertifikat SSL
Verifikasi validitas sertifikat SSL dan detail keamanan
Cek Hosting Website
Cari tahu siapa yang meng-hosting website mana pun: hosting, CDN, CMS, penyedia email, registrar, dan penerbit SSL
Domain ke IP
Konversi nama domain ke alamat IP dengan geolokasi dan deteksi CDN
Pencarian WHOIS
Cari detail pendaftaran domain, registrar, dan pemilik via RDAP
Pemeriksa Usia Domain
Periksa tanggal pendaftaran domain, usia, kedaluwarsa, dan detail registrar via WHOIS