











CNAME Lookup
Cek CNAME domain atau subdomain apa pun dan telusuri rantai CNAME-nya hop demi hop, langsung di nameserver setiap zona: setiap alias dengan TTL-nya dan siapa yang menjawabnya, platform di balik target, dan alamat akhirnya. Target dangling, loop, dan rantai panjang disebutkan, lengkap dengan perbaikannya.
Dicari persis seperti yang diketik: www. dan subdomain dibiarkan apa adanya, dan IDN dikirim sebagai punycode.
Apa itu CNAME record?
CNAME (canonical name) record menjadikan satu nama sebagai alias dari nama lain. Tanyakan alias itu, dan DNS menjawab: cari nama lain ini saja. Nilainya selalu berupa nama, tidak pernah alamat IP (RFC 1034 §3.6.2).
Resolver mengikuti alias untuk Anda dan mengembalikan alamat target dalam jawaban yang sama, jadi browser tidak pernah menyadarinya. Itulah sebabnya platform memintanya: Anda mengarahkan www ke nama mereka sekali saja, dan mereka bisa memindahkan servernya tanpa Anda perlu menyentuh DNS Anda.
Secara ketat, canonical name (nama kanonis) adalah target-nya; menyebut alias sebagai "CNAME" hanyalah singkatan yang umum. Nama yang punya CNAME tidak boleh menyimpan apa pun selain itu, dan hanya satu CNAME (RFC 2181 §10.1), jadi puncak zona, yang harus menyimpan SOA dan NS record-nya, tidak bisa memilikinya (RFC 1034 §4.2.1).

- Yang Anda cariwww.github.com
- CNAME · 1 j
- Nama kanonisgithub.com
- A · 1 mnt
- Alamat · AS8075 Microsoft20.207.73.82
- www.github.comCNAMEgithub.comdomain yang sama
- www.rust-lang.orgCNAMErust-lang.github.ioGitHub Pages
- www.cursor.comCNAMEcname.vercel-dns.comVercel
- docs.github.comA185.199.108.154+3 lainnyatanpa alias: alamatnya sendiri





Cara cek CNAME record
Ketik nama di atas lalu tekan Cek CNAME: alat ini bertanya ke nameserver setiap zona hop demi hop dan menggambar rantainya. Di komputer, dig melakukannya dalam satu baris: tanyakan jenis A, dan jawabannya mencantumkan setiap alias lebih dulu, lalu alamatnya.
Tanyakan jenis CNAME untuk melihat alias pertama saja. Windows punya nslookup -type=cname, PowerShell punya Resolve-DnsName -Type CNAME, dan host -t cname mencetak satu kalimat.
Dua jebakan: resolver menampilkan sisa TTL di cache-nya, bukan TTL yang diatur zona, dan dig +short membuang TTL dan nama pemilik, jadi rantai tercetak sebagai daftar polos.
dig www.example.com A +noall +answerSetiap alias dengan TTL-nya, lalu alamatnya. +short hanya mencetak target, tanpa TTL.
$ dig www.nytimes.com A +noall +answer
www.nytimes.com.                  12902IN  CNAME www.prd.map.nytimes.com.3
www.prd.map.nytimes.com.             482   IN  CNAME www.prd.map.nytimes.xovr.nyt.net.
www.prd.map.nytimes.xovr.nyt.net.    260   IN  CNAME nytimes.map.fastly.net.
nytimes.map.fastly.net.               28   IN  A     151.101.1.1644
nytimes.map.fastly.net.               28   IN  A     151.101.129.164
nytimes.map.fastly.net.               28   IN  A     151.101.193.164
nytimes.map.fastly.net.               28   IN  A     151.101.65.164

$ dig www.nytimes.com +short5
www.prd.map.nytimes.com.          # tanpa TTL, tanpa nama pemilik
www.prd.map.nytimes.xovr.nyt.net.
nytimes.map.fastly.net.
151.101.1.164
151.101.129.164
151.101.193.164
151.101.65.164
- Nama yang Anda tanyakan. Kolom pertama setiap baris adalah pemilik record.
- Detik yang tersisa di cache Google: 290 dtk dari 600 dtk milik zona. Server zona itu sendiri menampilkan TTL penuh.
- CNAME → nama berikutnya. 3 alias di sini, jadi 3 baris seperti ini.
- Alamatnya milik nama terakhir dalam rantai: milik Fastly, TTL 1 mnt di zona.
+shortmenyembunyikan TTL dan nama pemilik: hanya target dan alamat yang tersisa.


Pertanyaan yang sama di alat lain


$ nslookup -type=cname www.nytimes.com
Non-authoritative answer:
www.nytimes.com	canonical name = www.prd.map.nytimes.com.
PS> Resolve-DnsName www.nytimes.com -Type CNAME
# satu baris per record: nama, jenis, TTL, dan target-nya

$ host -t cname www.nytimes.com
www.nytimes.com is an alias for www.prd.map.nytimes.com.
nslookup seperti yang dicetak macOS; Windows menyusun jawaban yang sama dengan sedikit berbeda.

Cara membaca hasilnya
Bagian atas menyatakan dalam satu kalimat ke mana nama itu berakhir dan melalui berapa alias, dengan logo platformnya; catatan di bawahnya adalah temuan yang penting. Yang dihitung adalah CNAME record: www.github.com → github.com berarti 1, bukan 2.
Tampilan Rantai mencantumkan setiap record seperti yang dijawab server zonanya sendiri, dengan zona, server, flag AA, dan TTL, lalu pembacaannya: loop, panjang rantai, target yang hilang, data lain di samping CNAME. Salinan menempatkan salinan cache Google dan Cloudflare untuk setiap record di samping milik zona. Di sebelah kanan, kolom biru tua menggambar rantainya: loop sebagai lingkaran, target yang hilang digambarkan terputus.
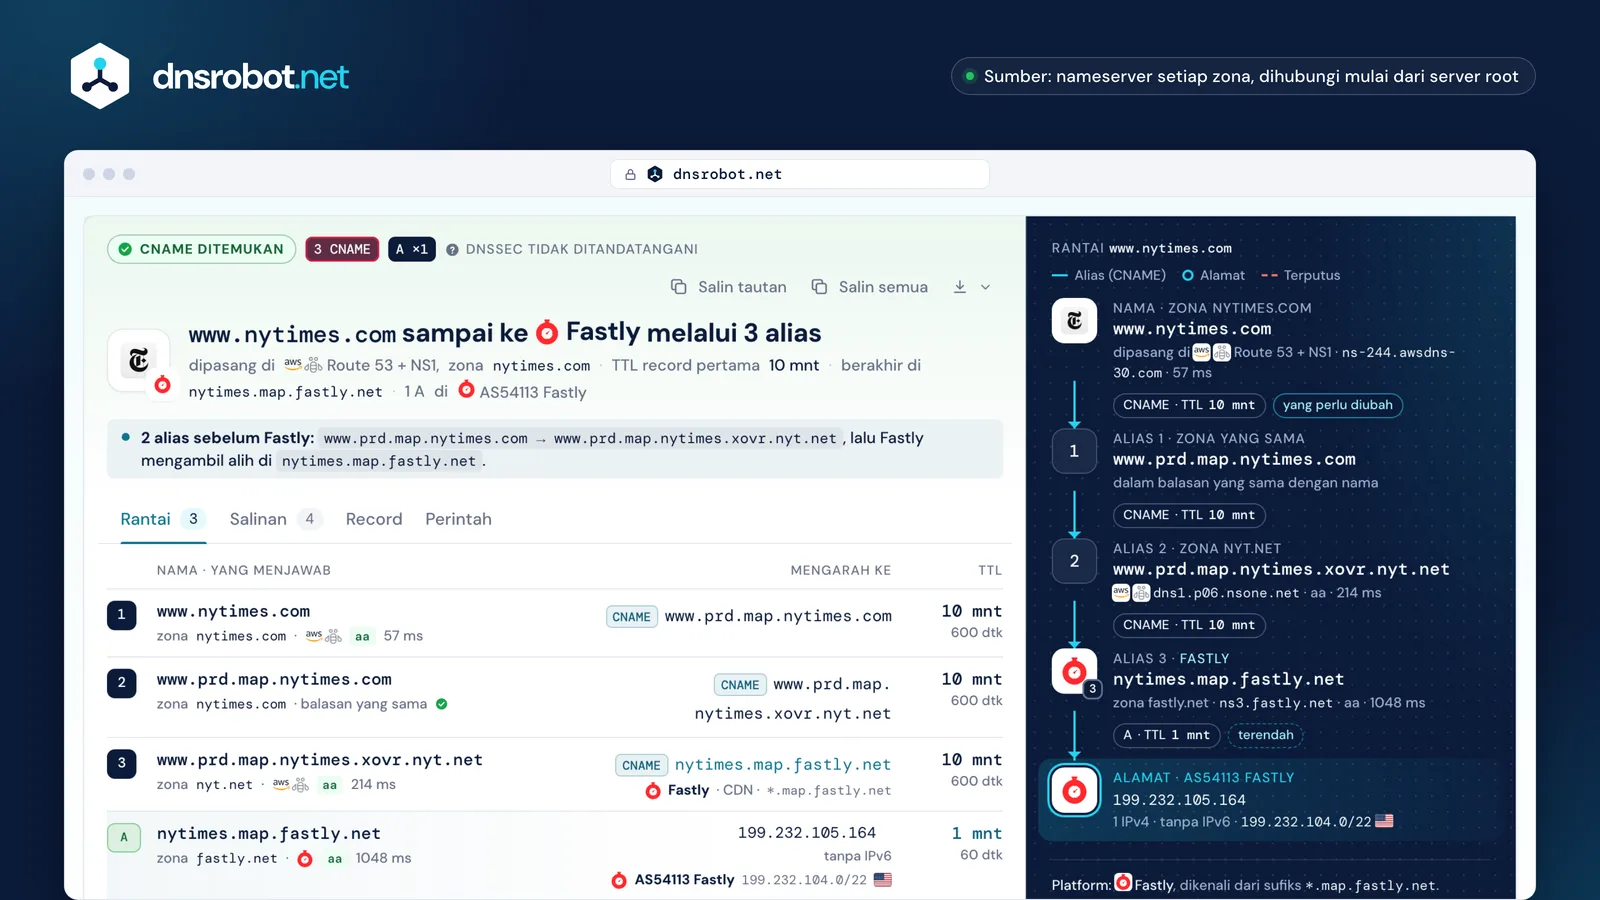
 KesimpulanKe mana nama itu berakhir, melalui berapa alias, platformnya, dan jaringan alamatnya.Salinan cacheSalinan Google dan Cloudflare untuk setiap record, sisa waktu masing-masing, dan kapan perubahan pada record pertama terlihat.Setiap record, hop demi hopTarget dan TTL seperti yang disimpan zona, server yang menjawab, flag AA, dan waktunya.RantaiNama, setiap alias dengan zona dan TTL-nya, lalu alamat akhir dan jaringannya.
CNAME vs A record: apa bedanya?
A record menyimpan alamat: docs.github.com → 185.199.108.154. CNAME menyimpan nama: www.github.com → github.com, dan alamatnya berasal dari A record milik nama itu sendiri.
Gunakan A record untuk server Anda sendiri dan untuk root domain. Gunakan CNAME jika sebuah platform memberi Anda nama untuk dituju (Vercel, GitHub Pages, CDN, kunci DKIM layanan email): saat mereka pindah, record Anda ikut dengan sendirinya.
Harganya adalah satu lookup tambahan per alias dan aturan yang ketat: tidak boleh ada apa pun lagi di nama itu, dan tidak pernah di puncak zona.
github.comalamat IPv4: 185.199.108.154CNAME di root domain: ALIAS, ANAME, dan CNAME flattening
Root sebuah domain (github.com) adalah puncak zonanya, dan puncak itu harus menyimpan SOA dan NS record zona. CNAME tidak mengizinkan apa pun di sampingnya, jadi tidak bisa dipasang di sana: kedua aturan itu bertabrakan (RFC 1034 §4.2.1, RFC 2181 §10.1).
Penyedia DNS mengakalinya di server mereka sendiri: mereka mengikuti target sendiri dan menjawab dengan alamatnya. Cloudflare menyebutnya CNAME flattening, Route 53 record alias, DNSimple dan NS1 ALIAS, DNS Made Easy ANAME. Resolver hanya pernah melihat A dan AAAA, jadi tidak ada lookup yang bisa menunjukkan alias di baliknya.
Tidak ada standar ANAME: draf IETF-nya kedaluwarsa pada 2019. Jalur standarnya adalah HTTPS record dalam AliasMode (RFC 9460), yang hanya dipakai klien yang memintanya, jadi root tetap membutuhkan A record-nya.
github.com.puncak zona
- SOAdns1.p08.nsone.net. hostmaster.nsone.net. …
- NS8 nameserver: NS1 + Route 53
- MX github-com.mail.protection.outlook.com.
- A20.207.73.82
- CNAME
anything.example.net.




CNAME harus berdiri sendiri, dan record-record ini wajib ada di sini: jadi tidak ada CNAME di root.
Yang ditawarkan penyedia DNS sebagai gantinyaYang dilihat resolver
- Cloudflare · CNAME flatteningaktif secara default di root, di setiap paketA · AAAA
- Amazon Route 53 · record aliaske sumber daya AWS atau record di zona yang samaA · AAAA
- DNSimple · ALIASmencari target saat ditanyaA · AAAA
- NS1 (IBM) · ALIASA · AAAA
- DNS Made Easy · ANAMEA · AAAA
- Azure DNS · set record aliasA · AAAA
- HTTPS record dalam AliasMode · RFC 9460satu-satunya standar: per layanan, untuk klien yang memintanyaHTTPS



Rantai CNAME, TTL, dan berapa lama perubahan berlaku
Sebuah alias bisa mengarah ke alias lain: www.microsoft.com melewati dua, www.nytimes.com melewati tiga. Setiap record dalam rantai punya TTL sendiri dan di-cache tersendiri, jadi salinannya habis pada waktu yang berbeda-beda (RFC 1034 §5.3.3).
Itulah sebabnya TTL terendah bukan lama waktu tunggunya. Alamat akhir Microsoft hanya berlaku 20 detik, tetapi perubahan pada record pertama, yang ada di zona microsoft.com sendiri, menunggu salinan record itu: salinan Google tersisa 37 menit saat kami mengecek, salinan Cloudflare hampir satu jam penuh, dan resolver mana pun boleh menyimpannya hingga satu jam itu.
Jaga rantai tetap pendek. RFC 9460 menyarankan tidak lebih dari 8 alias berturut-turut; BIND dan Unbound menyerah setelah 11, PowerDNS setelah 10, Knot setelah 13. Google dan Cloudflare tidak memublikasikan batasnya.
- www.microsoft.comCNAME → www.microsoft.com-c-3.edgekey.netrecord yang diubah pemiliknya1 jTTL di zona
- Googletersisa 36:37 · sampai 07.59.03
- Cloudflaretersisa 59:48 · sampai 08.22.14
Perubahan pada record ini terlihat di Google paling lambat 07.59.03 dan di Cloudflare paling lambat 08.22.14 UTC, di resolver mana pun dalam 1 j.
- www.microsoft.com-c-3.edgekey.netCNAME → e13678.dscb.akamaiedge.net15 mntTTL di zona
- Googletersisa 6:58 · sampai 07.29.24
- Cloudflaretersisa 14:48 · sampai 07.37.14
- e13678.dscb.akamaiedge.netA 23.2.78.94TTL terendah20 dtkTTL di zona
- Googletersisa 0:20 · sampai 07.22.46
- Cloudflaretersisa 0:08 · sampai 07.22.34
Batas yang dipublikasikan, dan rantai sungguhan
- 8 RFC 9460: lebih dari 8 tidak disarankan
- 10 PowerDNS
- 11 BIND, Unbound
- 13 Knot
- Google, Cloudflare: tidak dipublikasikan
Dangling CNAME dan subdomain takeover
CNAME menjadi dangling jika target-nya sudah hilang: aplikasi cloud dihapus, bucket dikosongkan, domain kedaluwarsa. Jika orang lain bisa membuat sumber daya dengan nama itu, mereka menyajikan subdomain Anda dan bahkan bisa mendapatkan sertifikat yang valid untuknya.
DNS menampilkannya sebagai jawaban NXDOMAIN yang masih membawa CNAME Anda: yang hilang adalah target-nya, bukan nama Anda (RFC 6604 §3). Ini hanya berlaku di platform yang memberi setiap sumber daya nama DNS-nya sendiri. Platform lain menjawab untuk nama apa pun, jadi situs yang dihapus di sana tetap ter-resolve: di sana, periksa situsnya sendiri.
Perbaikannya adalah urutan: hapus DNS record sebelum sumber dayanya, dan verifikasi domain Anda di platform yang menyediakannya. Target yang sudah diperbaiki masih bisa terlihat hilang untuk sementara: resolver menyimpan jawaban negatif selama nilai yang lebih kecil antara TTL SOA zona target dan kolom minimum-nya (RFC 2308 §5).
Target yang hilang menjawab NXDOMAIN
Nama sumber daya yang dihapus berhenti ter-resolve: kesimpulan kami adalah dangling.
- *.azurewebsites.netApp Service
- *.trafficmanager.netTraffic Manager
- *.blob.core.windows.netBlob Storage
- *.cloudapp.netCloud Services
- *.elasticbeanstalk.comElastic Beanstalk
- *.elb.amazonaws.comElastic Load Balancing
- *.pages.devCloudflare Pages
- *.edgekey.nethostname edge
- *.map.fastly.netnama map


Platform menjawab nama apa pun
Situs yang dihapus tetap ter-resolve: kesimpulan kami adalah mengarah ke platform: pastikan situsnya masih milik Anda.
- *.github.ioGitHub Pages
- *.netlify.appNetlify
- *.herokuapp.comHeroku
- *.vercel.appVercel
- *.myshopify.comShopify
- *.pantheonsite.ioPantheon
- *.go-vip.netWordPress VIP
- *.webflow.ioWebflow
- *.zendesk.comZendesk
- *.s3.amazonaws.comAmazon S3
- *.azurefd.netAzure Front Door
- *.global.ssl.fastly.nethostname TLS






$ dig shop.example.com A
;; ->>HEADER<<- opcode: QUERY, status: NXDOMAIN
;; ANSWER SECTION:     # record Anda ada di sana
shop.example.com.   3600  IN  CNAME  example-shop.example.net.
;; AUTHORITY SECTION:  # target tidak ada; resolver bisa menyimpan jawaban "tidak ada" ini 5 mnt
example.net.         300  IN  SOA    ns1.example.net. …
Pengecekan kepemilikan yang mencegah takeover
- GitHub Pages
TXT _github-pages-challenge-<user>.<domain> - Azure App Service
TXT asuid.<subdomain> - Webflow
TXT _webflow one-time-verification=… - Cloudflare for SaaS
validasi hostname, lewat TXT atau HTTP - Netlify
penguncian domain, lewat tim Support
Cara menambahkan CNAME record (GoDaddy, Cloudflare, Namecheap, Squarespace)
Setiap panel DNS meminta tiga hal yang sama: jenisnya (CNAME), host, dan target yang diberikan platform Anda. Di kolom host, ketik label-nya saja, www atau shop: panel menambahkan domain Anda dengan sendirinya.
Mengetik nama lengkap menghasilkan www.example.com.example.com, alasan paling umum CNAME baru "tidak berfungsi". Hal yang sama terjadi di zone file, tempat nama tanpa titik di akhir bersifat relatif. Di Cloudflare, record yang Proxied menyembunyikan CNAME dari lookup: ubah menjadi DNS only jika sebuah platform harus memverifikasinya.
Lalu cek di sini. Penyedia menyebut angka mulai dari satu menit hingga 72 jam; waktu tunggu sebenarnya untuk record yang diubah adalah TTL record lama, dan nama yang benar-benar baru biasanya langsung terlihat.
GoDaddyTarget dari Shopify

Name: “tanpa nama domain, seperti blog atau shop”; jangan pernah @.
CloudflareTarget dari Webflow
Name: isi dengan subdomain Anda. DNS only membuat CNAME tetap terlihat oleh lookup; Proxied menyembunyikannya.
NamecheapTarget dari Google

Host: cukup mysubdomain, bukan mysubdomain.domain.tld.
SquarespaceTarget dari Framer



Name: CNAME dengan @ di kolom Name tidak bisa ditambahkan.
Kata penyedia vs TTL
- Route 53dalam 1 mnt, ke server mereka sendiri
- Namecheap30 mnt
- GoDaddy1 j, hingga 48 jTTL default 1 j
- Hostingerhingga 24 jTTL default 4 j
- Squarespace24 j sampai 48 jTTL default 4 j
- Gandihingga 72 j


kata penyediaTTL default-nya: berapa lama resolver boleh menyimpan record lama
Error 1014 Cloudflare: CNAME Cross-User Banned
Error 1014 muncul jika sebuah nama di Cloudflare mengarah, lewat CNAME, ke nama di akun Cloudflare lain. Cloudflare memblokirnya agar satu pelanggan tidak bisa mengalihkan trafik melalui pengaturan pelanggan lain.
Ini diizinkan di dalam satu zona, antara zona-zona dalam akun yang sama, dan melalui Cloudflare for SaaS, tempat pemilik target menambahkan nama Anda sebagai custom hostname. Itulah perbaikannya jika Anda mengarahkan domain ke layanan SaaS yang berjalan di Cloudflare. Penyebab lain: custom domain R2 yang zonanya ditangguhkan (on hold), atau zona yang diblokir.
Lookup hanya bisa memberi petunjuk: jika kedua zona memakai nameserver Cloudflare, error 1014 mungkin terjadi jika keduanya ada di akun yang berbeda. DNS menampilkan zona, tidak pernah akun, dan record yang di-proxy menyembunyikan CNAME itu sendiri, jadi hanya record DNS only yang muncul di sini.
Akun A
shop.example.comCNAME → shops.example.net
1014cross-user banned
Akun B
shops.example.netdi-proxy · zona milik penyedia SaaS itu sendiri
- Zona yang samawww → example.com
- Akun yang samasatu zona → zona saudaranya
- Cloudflare for SaaSpemilik target menambahkan hostname Anda
Penyebab lain: custom domain R2 yang zonanya ditangguhkan (on hold), atau zona yang diblokir.
Yang bisa dikatakan alat ini: jika kedua zona menjawab dari *.ns.cloudflare.com, error 1014 mungkin terjadi jika akunnya berbeda. DNS menampilkan zona, tidak pernah akun. Target *.cdn.cloudflare.net adalah CNAME setup parsial dari Cloudflare, bukan SaaS.
CNAME vs redirect (pengalihan URL)
CNAME bukan redirect. CNAME hanya memberi tahu DNS di mana alamatnya; browser tetap memakai nama yang Anda ketik di bilah alamat, mengirimkannya ke server, dan mengharapkan sertifikat untuk nama itu.
Itulah sebabnya platform meminta Anda menambahkan domain di pihak mereka juga: server mereka harus mengenali www.example.com dan menyajikan sertifikat untuknya. CNAME ke server yang tidak mengenal nama Anda menampilkan halaman default-nya atau error sertifikat.
Untuk mengirim pengunjung dari satu URL ke URL lain, gunakan HTTP redirect (301 atau 308) di web server, atau fitur forwarding dari penyedia DNS Anda, yang menjalankan server seperti itu untuk Anda. Pemeriksa Pengalihan menampilkan setiap hop-nya.
CNAMEnama tetap sama
- DNS:
www.example.com→ CNAMEsites.example.net→ alamatnya - TLS: sertifikat harus menyebut
www.example.com - HTTP:
Host: www.example.com; server harus mengenalnya
301URL berubah
- DNS:
example.com→ A record sebuah web server - HTTP:
301 Location: https://www.example.net/ - Browser: memuat URL baru, yang mendapat DNS lookup-nya sendiri
CNAME lookup: pertanyaan yang sering diajukan
Apa itu CNAME record?
Bagaimana cara cek CNAME record sebuah domain?
dig www.example.com CNAME di macOS atau Linux, nslookup -type=cname www.example.com di Windows, atau Resolve-DnsName www.example.com -Type CNAME di PowerShell.Apa bedanya CNAME dan A record?
Bisakah saya memasang CNAME di root domain?
Mengapa CNAME saya tidak terlihat?
Berapa lama perubahan CNAME berlaku?
Apa itu dangling CNAME?
Berapa banyak CNAME yang bisa dirangkai?
Bisakah CNAME mengarah ke alamat IP?
Apakah CNAME sama dengan redirect?
Apa arti error 1014 Cloudflare?
Mengapa selector DKIM memakai CNAME?
Ada yang kurang?Usulkan fitur atau alat baru
Alat DNS lainnya
Cek DNS
Semua DNS record langsung dari nameserver domain, berdampingan dengan cache Google dan Cloudflare
Pencarian NS
Temukan nameserver untuk domain apa pun dengan deteksi penyedia
Pencarian MX
Temukan rekaman mail exchange dan detail server email
Pencari Subdomain
Temukan semua subdomain dari domain apa pun
Cek Hosting Website
Cari tahu siapa yang meng-hosting website mana pun: hosting, CDN, CMS, penyedia email, registrar, dan penerbit SSL
Domain ke IP
Konversi nama domain ke alamat IP dengan geolokasi dan deteksi CDN
Cek Redirect
Periksa pengalihan URL, rantai pengalihan, dan kode status HTTP untuk SEO
Pencarian DNS Terbalik
Temukan hostname terkait alamat IP melalui rekaman PTR