











Consulta CNAME
Verifique o CNAME de qualquer nome (check CNAME) e siga a cadeia salto a salto, perguntada aos próprios servidores de nomes de cada zona: cada apelido com o TTL e quem o respondeu, a plataforma por trás do destino e os endereços finais. Destinos órfãos, loops e cadeias longas são apontados, com a correção.
Consultado exatamente como digitado: o www. e os subdomínios ficam como estão, e um IDN é enviado em punycode.
O que é um registro CNAME?
Um registro CNAME (canonical name, ou nome canônico) torna um nome um apelido (alias) de outro. Pergunte pelo apelido e o DNS responde: consulte este outro nome no lugar. O valor é sempre um nome, nunca um endereço IP (RFC 1034 §3.6.2).
Os resolvedores seguem o apelido por você e retornam os endereços do destino na mesma resposta, então o navegador nem percebe. É por isso que as plataformas pedem um: você aponta o www para o nome delas uma vez, e elas podem trocar de servidores sem que você mexa no seu DNS.
A rigor, o nome canônico é o destino; chamar o apelido de "um CNAME" é a abreviação comum. Um nome com CNAME não pode conter mais nada e só pode ter um CNAME (RFC 2181 §10.1), então o topo de uma zona, que precisa conter os registros SOA e NS dela, não pode ter um (RFC 1034 §4.2.1).

- Você consultawww.github.com
- CNAME · 1 h
- O nome canônicogithub.com
- A · 1 min
- O endereço · AS8075 Microsoft20.207.73.82
- www.github.comCNAMEgithub.como mesmo domínio
- www.rust-lang.orgCNAMErust-lang.github.ioGitHub Pages
- www.cursor.comCNAMEcname.vercel-dns.comVercel
- docs.github.comA185.199.108.154+3 maissem apelido: endereços próprios





Como verificar um registro CNAME
Digite o nome acima e clique em Consultar CNAME: a ferramenta pergunta ao próprio servidor de nomes de cada zona, salto a salto, e desenha a cadeia. No computador, o dig faz isso numa linha: peça o tipo A e a resposta lista primeiro cada apelido, depois os endereços.
Peça o tipo CNAME para ver só o primeiro apelido. O Windows tem o nslookup -type=cname, o PowerShell o Resolve-DnsName -Type CNAME, e o host -t cname imprime uma frase.
Duas pegadinhas: um resolvedor mostra quanto do TTL ainda resta no cache dele, não o TTL que a zona define, e o dig +short descarta os TTLs e os nomes de proprietário, então uma cadeia sai como uma lista simples.
dig www.example.com A +noall +answerCada apelido com o TTL, depois os endereços. O +short imprime só os destinos, sem os TTLs.
$ dig www.nytimes.com A +noall +answer
www.nytimes.com.                  12902IN  CNAME www.prd.map.nytimes.com.3
www.prd.map.nytimes.com.             482   IN  CNAME www.prd.map.nytimes.xovr.nyt.net.
www.prd.map.nytimes.xovr.nyt.net.    260   IN  CNAME nytimes.map.fastly.net.
nytimes.map.fastly.net.               28   IN  A     151.101.1.1644
nytimes.map.fastly.net.               28   IN  A     151.101.129.164
nytimes.map.fastly.net.               28   IN  A     151.101.193.164
nytimes.map.fastly.net.               28   IN  A     151.101.65.164

$ dig www.nytimes.com +short5
www.prd.map.nytimes.com.          # sem TTL nem nomes de proprietário
www.prd.map.nytimes.xovr.nyt.net.
nytimes.map.fastly.net.
151.101.1.164
151.101.129.164
151.101.193.164
151.101.65.164
- O nome que você consultou. A primeira coluna de cada linha é o proprietário (owner) do registro.
- Segundos restantes no cache do Google: 290 s dos 600 s da zona. O próprio servidor da zona mostra o TTL completo.
- CNAME → o próximo nome. 3 apelidos aqui, então 3 linhas como esta.
- Os endereços pertencem ao último nome da cadeia: são os da Fastly, TTL 1 min na zona.
- O
+shortesconde o TTL e os nomes de proprietário: só restam os destinos e os endereços.


A mesma pergunta em outras ferramentas


$ nslookup -type=cname www.nytimes.com
Non-authoritative answer:
www.nytimes.com	canonical name = www.prd.map.nytimes.com.
PS> Resolve-DnsName www.nytimes.com -Type CNAME
# uma linha por registro: o nome, o tipo, o TTL e o destino

$ host -t cname www.nytimes.com
www.nytimes.com is an alias for www.prd.map.nytimes.com.
o nslookup como o macOS o imprime; o Windows organiza a mesma resposta de um jeito um pouco diferente.

Como ler o resultado
O topo diz numa frase onde o nome termina e por quantos apelidos, com a marca da plataforma; as notas abaixo são as constatações que importam. A contagem é de registros CNAME: www.github.com → github.com é 1, não 2.
A visualização Cadeia lista cada registro como o servidor da própria zona o respondeu, com a zona, o servidor, a flag AA e o TTL, e depois as leituras: loop, comprimento, destinos ausentes, outros dados ao lado de um CNAME. Cópias põe a cópia em cache do Google e a da Cloudflare de cada registro ao lado da cópia da zona. À direita, a coluna azul-marinho desenha a cadeia: um loop como um anel, um destino ausente com a linha interrompida.
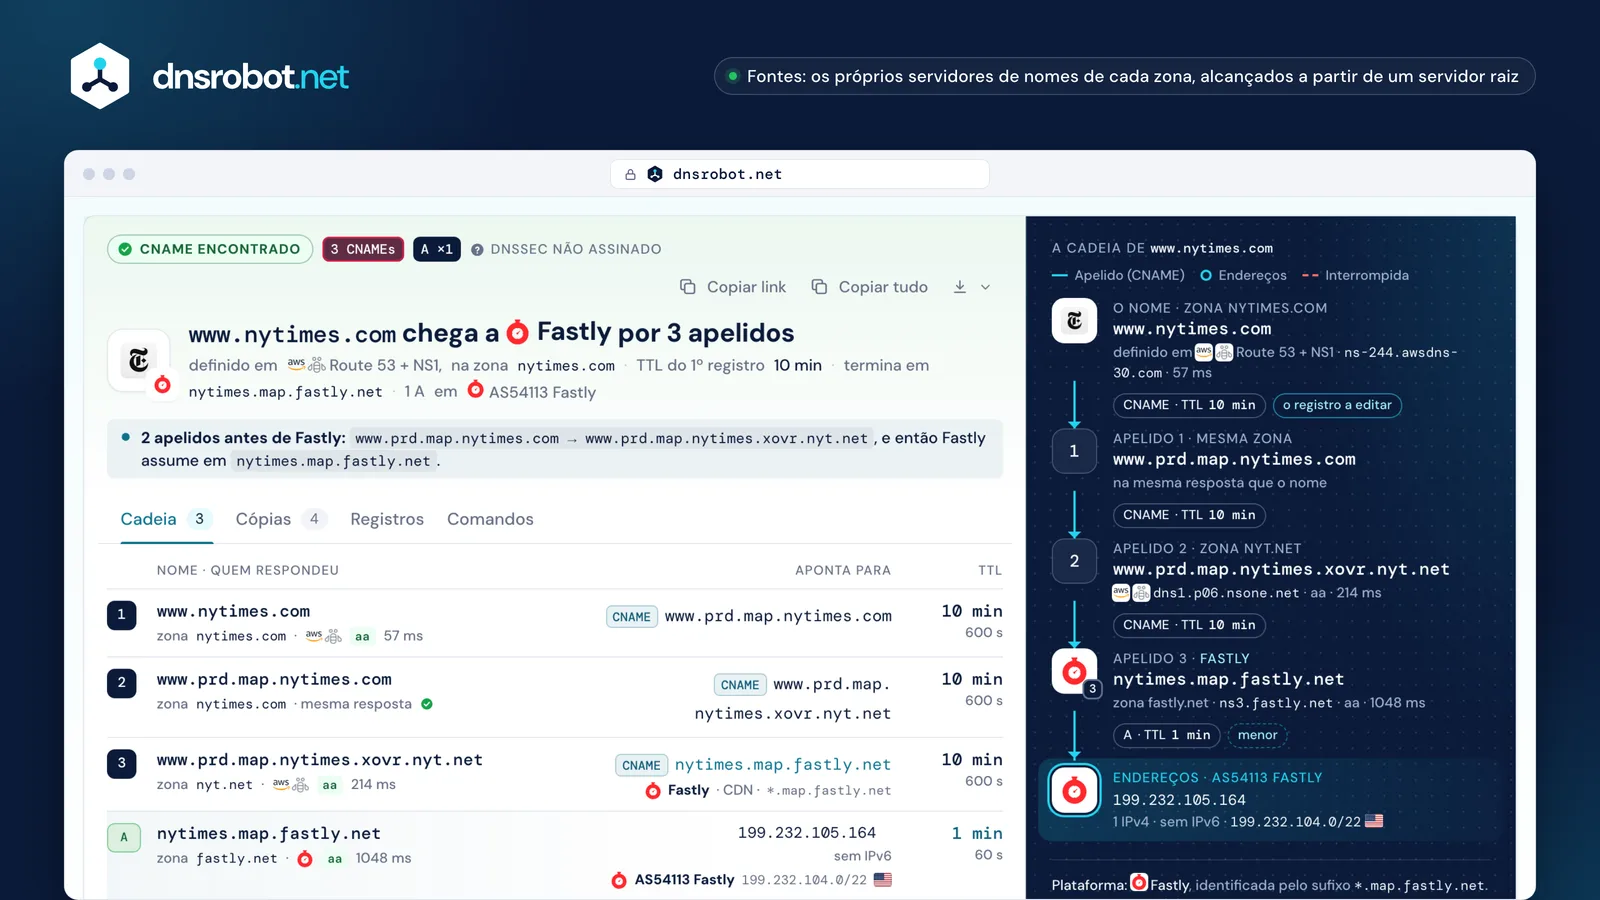
 O vereditoOnde o nome termina, por quantos apelidos, a plataforma e a rede dos endereços.As cópias em cacheA cópia do Google e a da Cloudflare de cada registro, o tempo que resta em cada uma e quando uma edição no primeiro aparece.Cada registro, salto a saltoO destino e o TTL como a zona os contém, o servidor que respondeu, a flag AA e o tempo.A cadeiaO nome, cada apelido com a zona e o TTL, depois os endereços finais e a rede deles.
CNAME vs. registro A
Um registro A contém um endereço: docs.github.com → 185.199.108.154. Um CNAME contém um nome: www.github.com → github.com, e o endereço vem do próprio registro A desse nome.
Use um registro A para o seu próprio servidor e para o domínio raiz. Use um CNAME quando uma plataforma lhe dá um nome para o qual apontar (Vercel, GitHub Pages, uma CDN, a chave DKIM de um serviço de e-mail): quando ela troca de servidor, o seu registro acompanha sozinho.
O preço é uma consulta a mais por apelido e as regras rígidas: nada mais nesse nome, e nunca no topo da zona.
github.comum endereço IPv4: 185.199.108.154CNAME no domínio raiz: ALIAS, ANAME e CNAME flattening
A raiz de um domínio (github.com) é o topo da zona dele, e o topo precisa conter os registros SOA e NS da zona. Um CNAME não admite nada ao lado, então não pode ficar ali: as duas regras se chocam (RFC 1034 §4.2.1, RFC 2181 §10.1).
Os provedores de DNS contornam isso nos próprios servidores: eles mesmos seguem o destino e respondem com os endereços dele. A Cloudflare chama isso de CNAME flattening (achatamento de CNAME), o Route 53 de registro de alias (alias record), o DNSimple e o NS1 de ALIAS, o DNS Made Easy de ANAME. Os resolvedores só veem A e AAAA, então nenhuma consulta consegue mostrar o apelido por trás deles.
Não existe um ANAME padrão: o rascunho da IETF expirou em 2019. O caminho padrão é o registro HTTPS em AliasMode (RFC 9460), que só os clientes que o pedem usam, então a raiz ainda precisa dos registros A.
github.com.topo da zona
- SOAdns1.p08.nsone.net. hostmaster.nsone.net. …
- NS8 servidores: NS1 + Route 53
- MX github-com.mail.protection.outlook.com.
- A20.207.73.82
- CNAME
anything.example.net.




Um CNAME precisa ficar sozinho, e estes registros precisam estar aqui: por isso, nada de CNAME na raiz.
O que os provedores de DNS oferecem no lugarOs resolvedores veem
- Cloudflare · CNAME flatteningativo por padrão na raiz, em todos os planosA · AAAA
- Amazon Route 53 · registro de aliaspara recursos da AWS ou um registro na mesma zonaA · AAAA
- DNSimple · ALIASconsulta o destino quando perguntadoA · AAAA
- NS1 (IBM) · ALIASA · AAAA
- DNS Made Easy · ANAMEA · AAAA
- Azure DNS · conjunto de registros de aliasA · AAAA
- registro HTTPS em AliasMode · RFC 9460o único padrão: por serviço, para os clientes que o pedemHTTPS



Cadeias CNAME, TTLs e quanto tempo uma alteração leva
Um apelido pode apontar para outro apelido: www.microsoft.com passa por dois, www.nytimes.com por três. Cada registro da cadeia tem o próprio TTL e fica em cache separadamente, então as cópias expiram em momentos diferentes (RFC 1034 §5.3.3).
Por isso o menor TTL não é a espera. O endereço final da Microsoft dura 20 segundos, mas uma edição no primeiro registro, o que fica na própria zona microsoft.com, espera as cópias desse registro: a do Google tinha 37 minutos restantes quando verificamos, a da Cloudflare quase a hora inteira, e qualquer resolvedor pode guardá-lo por até essa hora.
Mantenha as cadeias curtas. A RFC 9460 recomenda no máximo 8 apelidos seguidos; o BIND e o Unbound desistem depois de 11, o PowerDNS depois de 10, o Knot depois de 13. O Google e a Cloudflare não publicam limite.
- www.microsoft.comCNAME → www.microsoft.com-c-3.edgekey.neto registro que o dono edita1 hTTL na zona
- Googlerestam 36:37 · até 07:59:03
- Cloudflarerestam 59:48 · até 08:22:14
Uma edição neste registro aparece no Google até as 07:59:03 e na Cloudflare até as 08:22:14 UTC, e em qualquer resolvedor dentro de 1 h.
- www.microsoft.com-c-3.edgekey.netCNAME → e13678.dscb.akamaiedge.net15 minTTL na zona
- Googlerestam 6:58 · até 07:29:24
- Cloudflarerestam 14:48 · até 07:37:14
- e13678.dscb.akamaiedge.netA 23.2.78.94menor TTL20 sTTL na zona
- Googlerestam 0:20 · até 07:22:46
- Cloudflarerestam 0:08 · até 07:22:34
Limites publicados e cadeias reais
- 8 RFC 9460: mais de 8 não é recomendado
- 10 PowerDNS
- 11 BIND, Unbound
- 13 Knot
- Google, Cloudflare: nenhum publicado
CNAME órfão (dangling) e tomada de subdomínio
Um CNAME fica órfão (dangling) quando o destino dele some: um app de nuvem excluído, um bucket esvaziado, um domínio expirado. Se outra pessoa puder criar um recurso com esse nome, ela passa a servir o seu subdomínio e pode até obter um certificado válido para ele.
O DNS mostra isso como uma resposta NXDOMAIN que ainda traz o seu CNAME: o que falta é o destino, não o seu nome (RFC 6604 §3). Isso só funciona em plataformas que dão a cada recurso o próprio nome DNS. Outras respondem a qualquer nome, então um site excluído ali continua resolvendo: nesse caso, verifique o próprio site.
A correção é a ordem: apague o registro DNS antes do recurso e verifique o seu domínio nas plataformas que oferecem isso. Um destino corrigido ainda pode parecer ausente por um tempo: os resolvedores guardam a resposta negativa pelo menor valor entre o TTL do SOA da zona de destino e o campo minimum dele (RFC 2308 §5).
Um destino ausente responde NXDOMAIN
O nome de um recurso excluído para de resolver: nosso veredito é órfão.
- *.azurewebsites.netApp Service
- *.trafficmanager.netTraffic Manager
- *.blob.core.windows.netBlob Storage
- *.cloudapp.netCloud Services
- *.elasticbeanstalk.comElastic Beanstalk
- *.elb.amazonaws.comElastic Load Balancing
- *.pages.devCloudflare Pages
- *.edgekey.nethostname de borda
- *.map.fastly.netnome de mapa


A plataforma responde a qualquer nome
Um site excluído continua resolvendo: nosso veredito é aponta para a plataforma: confira se o site ainda é seu.
- *.github.ioGitHub Pages
- *.netlify.appNetlify
- *.herokuapp.comHeroku
- *.vercel.appVercel
- *.myshopify.comShopify
- *.pantheonsite.ioPantheon
- *.go-vip.netWordPress VIP
- *.webflow.ioWebflow
- *.zendesk.comZendesk
- *.s3.amazonaws.comAmazon S3
- *.azurefd.netAzure Front Door
- *.global.ssl.fastly.nethostname TLS






$ dig shop.example.com A
;; ->>HEADER<<- opcode: QUERY, status: NXDOMAIN
;; ANSWER SECTION:     # o seu registro está lá
shop.example.com.   3600  IN  CNAME  example-shop.example.net.
;; AUTHORITY SECTION:  # esse destino não existe; os resolvedores podem guardar a ausência por 5 min
example.net.         300  IN  SOA    ns1.example.net. …
Verificações de propriedade que impedem a tomada
- GitHub Pages
TXT _github-pages-challenge-<user>.<domain> - Azure App Service
TXT asuid.<subdomain> - Webflow
TXT _webflow one-time-verification=… - Cloudflare for SaaS
validação do hostname, por TXT ou HTTP - Netlify
bloqueio do domínio, pelo suporte
Como adicionar um registro CNAME (GoDaddy, Cloudflare, Namecheap, Squarespace)
Todo painel de DNS pede as mesmas três coisas: o tipo (CNAME), o host e o destino que a sua plataforma forneceu. No campo do host, digite só o rótulo, www ou shop: o painel acrescenta o seu domínio sozinho.
Digitar o nome completo gera www.example.com.example.com, o motivo mais comum de um CNAME novo "não funcionar". O mesmo acontece num arquivo de zona, onde um nome sem o ponto final é relativo. Na Cloudflare, um registro Proxied esconde o CNAME das consultas: mude-o para DNS only quando uma plataforma precisar verificá-lo.
Depois, confira aqui. Os provedores falam em qualquer prazo entre um minuto e 72 horas; a espera real para um registro alterado é o TTL do registro antigo, e um nome totalmente novo costuma aparecer na hora.
GoDaddyDestino fornecido por Shopify

Name: “sem o domínio, como blog ou shop”; nunca @.
CloudflareDestino fornecido por Webflow
Name: use o seu subdomínio. DNS only mantém o CNAME visível para as consultas; Proxied o esconde.
NamecheapDestino fornecido por Google

Host: só mysubdomain, e não mysubdomain.domain.tld.
SquarespaceDestino fornecido por Framer



Name: não é possível adicionar um CNAME com @ no campo Name.
O que os provedores dizem vs. o TTL
- Route 53em até 1 min, nos próprios servidores
- Namecheap30 min
- GoDaddy1 h, até 48 hTTL padrão 1 h
- Hostingeraté 24 hTTL padrão 4 h
- Squarespacede 24 h a 48 hTTL padrão 4 h
- Gandiaté 72 h
- HostGator Brasilaté 24 hTTL padrão 4 h


o que o provedor dizo TTL padrão dele: por quanto tempo os resolvedores podem guardar o registro antigo
Erro 1014 da Cloudflare: CNAME Cross-User Banned
O erro 1014 aparece quando um nome na Cloudflare aponta, por CNAME, para um nome em outra conta da Cloudflare. A Cloudflare bloqueia isso para que um cliente não possa rotear tráfego pelas configurações de outro.
É permitido dentro de uma zona, entre zonas da mesma conta e pelo Cloudflare for SaaS, em que o dono do destino adiciona o seu nome como hostname personalizado. Essa é a correção quando você aponta um domínio para um SaaS que roda na Cloudflare. Outras causas: um domínio personalizado do R2 cuja zona está em espera (on hold), ou uma zona banida.
Uma consulta só consegue dar uma pista: quando as duas zonas usam os servidores de nomes da Cloudflare, o 1014 é possível se elas estiverem em contas diferentes. O DNS mostra zonas, nunca contas, e um registro com proxy esconde o próprio CNAME, então só um registro DNS only aparece aqui.
Conta A
shop.example.comCNAME → shops.example.net
1014bloqueado entre contas
Conta B
shops.example.netcom proxy · a própria zona do provedor de SaaS
- Mesma zonawww → example.com
- Mesma contauma zona → a zona irmã
- Cloudflare for SaaSo dono do destino adiciona o seu hostname
Outras causas: um domínio personalizado do R2 cuja zona está em espera (on hold), ou uma zona banida.
O que esta ferramenta pode dizer: quando as duas zonas respondem a partir de *.ns.cloudflare.com, um 1014 é possível se as contas forem diferentes. O DNS mostra zonas, nunca contas. Um destino *.cdn.cloudflare.net é o CNAME setup (parcial) da Cloudflare, não SaaS.
CNAME vs. redirecionamento
Um CNAME não é um redirecionamento. Ele só diz ao DNS onde encontrar o endereço; o navegador mantém na barra de endereços o nome que você digitou, envia esse nome ao servidor e espera um certificado para ele.
Por isso as plataformas fazem você adicionar o seu domínio do lado delas também: o servidor delas precisa reconhecer www.example.com e servir um certificado para ele. Um CNAME para um servidor que não conhece o seu nome mostra a página padrão dele ou um erro de certificado.
Para levar visitantes de uma URL a outra, use um redirecionamento HTTP (301 ou 308) num servidor web, ou o recurso de encaminhamento do seu provedor de DNS, que roda um servidor assim para você. O Verificador de Redirecionamento mostra cada salto de um redirecionamento.
CNAMEo nome continua
- DNS:
www.example.com→ CNAMEsites.example.net→ o endereço dele - TLS: o certificado precisa nomear
www.example.com - HTTP:
Host: www.example.com; o servidor precisa conhecê-lo
301a URL muda
- DNS:
example.com→ o registro A de um servidor web - HTTP:
301 Location: https://www.example.net/ - Navegador: carrega a nova URL, que tem a própria consulta DNS
Consulta CNAME: perguntas frequentes
O que é um CNAME?
Como verificar e validar um registro CNAME?
dig www.example.com CNAME no macOS ou no Linux, nslookup -type=cname www.example.com no Windows ou Resolve-DnsName www.example.com -Type CNAME no PowerShell.Qual é a diferença entre um CNAME e um registro A?
Posso colocar um CNAME no meu domínio raiz?
Por que não consigo ver o meu CNAME?
Quanto tempo leva uma alteração de CNAME?
O que é um CNAME órfão (dangling CNAME)?
Quantos CNAMEs podem ser encadeados?
Um CNAME pode apontar para um endereço IP?
Um CNAME é o mesmo que um redirecionamento?
O que significa o erro 1014 da Cloudflare?
Por que os seletores DKIM usam CNAMEs?
Sentiu falta de algo?Sugira um recurso ou uma nova ferramenta
Mais ferramentas de DNS
Consulta DNS
Todos os registros DNS direto dos servidores do domínio, ao lado do cache do Google e da Cloudflare
Consulta NS
Descubra os nameservers de qualquer domínio com detecção de provedor
Consulta MX
Encontre registros MX e detalhes do servidor de e-mail
Localizador de Subdomínios
Descubra todos os subdomínios de qualquer domínio
Verificador de Hospedagem
Descubra quem hospeda qualquer site: hospedagem, CDN, CMS, provedor de e-mail, registrador e emissor do SSL
Domínio para IP
Converta qualquer domínio para seu endereço IP com geolocalização e detecção de CDN
Verificador de Redirecionamento
Verifique redirecionamentos de URL, cadeias de redirecionamento e códigos de status HTTP para SEO
DNS Reverso
Encontre hostnames associados a qualquer endereço IP via registros PTR