











Gerador de registro SPF
Escolha os serviços que enviam seus e-mails e crie um registro SPF, com as consultas DNS que ele custa aos servidores de destino contadas ao vivo enquanto você monta.
Carrega no formulário o registro SPF do seu domínio, com os remetentes. Ou escolha os remetentes abaixo: ele muda a cada escolha.
Montado no seu navegador. Só as perguntas de DNS saem dele, por HTTPS, para o resolvedor da Cloudflare (o do Google como segunda opinião).
Um registro de exemplo para example.com
Digite seu domínio acima para partir do que ele publica agora, ou mude qualquer coisa abaixo. O registro à direita muda a cada ajuste.
Servidores não listados são marcados como suspeitos, não recusados. Com o DMARC em quarantine ou reject, o DMARC decide pelo DKIM. O M3AAWG recomenda ~all.
O que os servidores de destino gastam neste registro
/ 10 consultas usadas
110
Consulta DNS vazia
Contando os includes…
Para onde vão as consultas

Antes de publicar
Um registro, sem nada que os servidores de destino pulariam ou leriam errado.
Onde colo isto?
Escolha o seu host de DNS: os campos abaixo estão escritos do jeito que o formulário dele pede.
example.com. 3600 IN TXT "v=spf1 include:_spf.google.com ~all"
Depois de publicar
Como criar um registro SPF?
Para criar um registro SPF, liste todo serviço que envia e-mails como o seu domínio, coloque os termos include: deles e os endereços dos seus próprios servidores em um só registro TXT no domínio e termine com ~all.
Coloque os termos baratos primeiro: endereços IP não custam nenhuma consulta DNS, a e mx custam uma cada, e um include custa uma mais tudo o que há dentro dele.
Depois conte: os servidores de destino param em 10 consultas DNS. O gerador percorre cada include ao vivo, então a contagem é a que os servidores de destino vão ver.

ip4:192.0.2.250 consultasinclude:_spf.google.com1 consultainclude:spf.mailjet.com1 consulta~all0 consultas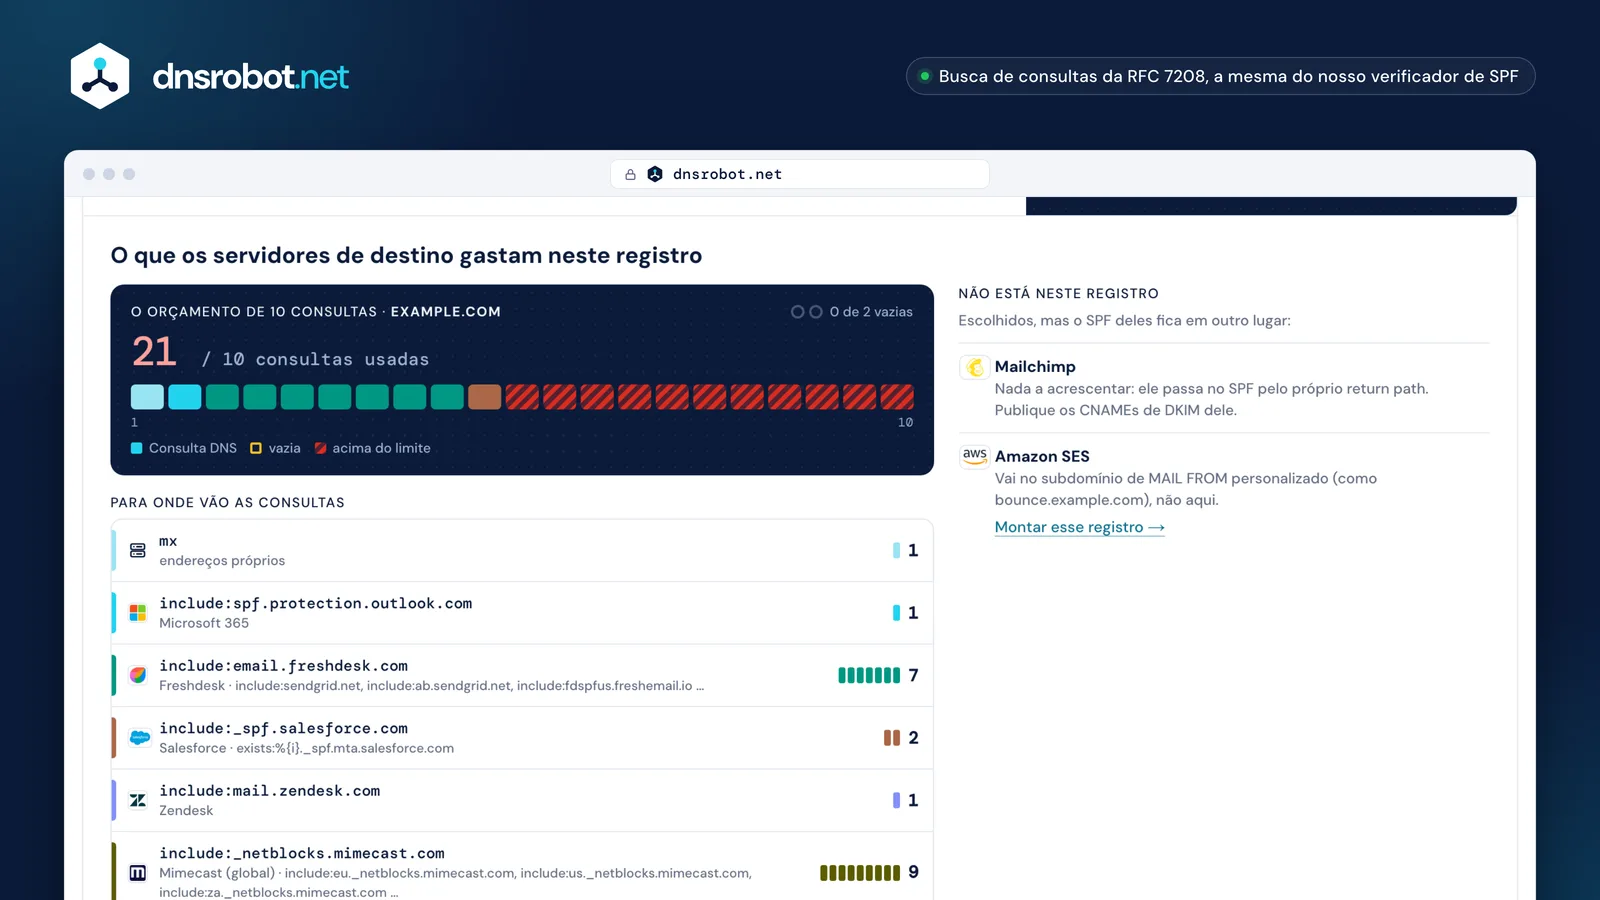
 A contagem que os servidores de destino vão alcançarCada include percorrido ao vivo pelo seu navegador, os aninhados também, exatamente como um servidor de destino conta.Uma célula por consultaColoridas pelo remetente que a gasta; acima de 10 as células ficam hachuradas: um erro permanente.Para onde vão as consultasCada termo com a sua marca, os includes aninhados e o que custa.Quem mais gastaAcima de 10, os maiores gastadores e as formas honestas de voltar para menos, com o porém de achatar.Remetentes que ficam em outro lugarServiços cujo SPF vai em um subdomínio, ou em lugar nenhum, dizem onde.
O que vai em um registro SPF?
Mecanismos que dizem quem pode enviar (ip4, ip6, a, mx, include, exists) e um final, all ou redirect, cada um com um qualificador; todo termo que consulta o DNS custa uma das 10 consultas.
Um qualificador diz o que uma correspondência significa: + pass (o padrão), - fail, ~ softfail, ? neutral. Os servidores de destino leem da esquerda para a direita e param na primeira correspondência.
O ptr é obsoleto e lento: não use.
| Termo | Exemplo | Consultas DNS | Use para |
|---|---|---|---|
| ip4 | ip4:192.0.2.0/24 | 0 | Seus próprios servidores IPv4 |
| ip6 | ip6:2001:db8::/32 | 0 | Seus próprios servidores IPv6 |
| a | a | 1 | O endereço do próprio domínio |
| mx | mx | 1 + até 10 nomes | Servidores de entrada que também enviam |
| include | include:_spf.google.com | 1 + as dele | O registro de um serviço |
| exists | exists:%{i}._spf.example.com | 1 | Verificações por endereço (macros) |
| redirect | redirect=_spf.example.com | 1 | Usar o registro inteiro de outro domínio |
| all | ~all | 0 | Todo o resto (o final) |
+pass-fail~softfail?neutralRegistros SPF para Google Workspace, Microsoft 365 e outros
O registro SPF do Google Workspace é include:_spf.google.com e o do Microsoft 365 é include:spf.protection.outlook.com; a maioria dos serviços publica um termo include:, e alguns não precisam de nada no seu registro.
Cada custo abaixo foi medido no registro ao vivo do serviço e inclui tudo o que há aninhado nele, que é o que um servidor de destino gasta.
Serviços marcados como em outro lugar enviam com o próprio return path ou com um subdomínio seu, então o SPF deles fica lá.
| Serviço | Acrescente ao seu registro | Consultas | Onde |
|---|---|---|---|
| Google Workspace | include:_spf.google.com | 1 | seu registro |
| Microsoft 365 | include:spf.protection.outlook.com | 1 | seu registro |
| Zoho Mail | include:zohomail.com | 2 | seu registro |
| Amazon SES | include:amazonses.com | 1 | um subdomínio |
| SendGrid | include:sendgrid.net | 2 | um subdomínio |
| Mailgun | include:mailgun.org | 5 | um subdomínio |
| Mailchimp | — | — | nada a acrescentar |
| Brevo | — | 1 | nada a acrescentar |
| HubSpot | include:<HubID>.spf0N.hubspotemail.net | — | seu registro |
| Salesforce | include:_spf.salesforce.com | 2 | seu registro |
| Zendesk | include:mail.zendesk.com | 1 | seu registro |
| Freshdesk | include:email.freshdesk.com | 7 | seu registro |
| Postmark | — | 1 | nada a acrescentar |
| Mimecast (global) | include:_netblocks.mimecast.com | 9 | seu registro |
| Proton Mail | include:_spf.protonmail.ch | 2 | seu registro |
| Fastmail | include:spf.messagingengine.com | 1 | seu registro |









O que é o limite de 10 consultas do SPF?
Os servidores de destino param depois de 10 termos que consultam o DNS, com os includes aninhados contados, e o SPF então falha com erro permanente para toda mensagem; uma terceira consulta que volta vazia também o faz falhar (RFC 7208).
Para voltar a ficar abaixo, mova um remetente para um subdomínio com registro próprio, tire a ou mx se esses servidores não enviam, ou peça ao fornecedor um include mais estreito.
Achatar, trocar um include pelos endereços IP dele, economiza consultas, mas fica desatualizado no dia em que o fornecedor muda os endereços: confira todo mês.
12 / 10 · erro permanente
mx1include:spf.protection.outlook.com1include:email.freshdesk.com7include:_spf.salesforce.com2include:mail.zendesk.com1O SPF deve terminar com ~all ou -all?
Use ~all em um domínio que envia e-mails e -all em um que não envia: com o DMARC em modo de aplicação, o DMARC decide pelo DKIM, enquanto o -all pode fazer e-mails encaminhados serem recusados antes de o DMARC rodar.
O M3AAWG recomenda ~all para domínios que enviam e -all para domínios que não enviam e-mails. O Google documenta ~all para o Workspace; a Microsoft documenta -all para o Microsoft 365.
~allsoftfailAceito, marcado como suspeito; o DMARC decide com o DKIM-allfailPode ser recusado na hora, mesmo que o DKIM passe?allneutralComo se você não tivesse SPFQuais remetentes não precisam estar no seu registro SPF?
Serviços que enviam com o próprio return path, como Mailchimp, Postmark, SparkPost, Klaviyo e Shopify, passam no SPF pelo domínio deles; Amazon SES, SendGrid e Mailgun pertencem a um subdomínio de envio seu.
O SPF verifica o remetente do envelope (Return-Path), não o endereço From que as pessoas veem. Para o DMARC, esses serviços se alinham pelo DKIM, então publique os registros DKIM deles.
From: news@example.comReturn-Path: bounce@esp.example.netNada a acrescentar aqui


Em um subdomínio seu
Um domínio pode ter dois registros SPF?
Não: com dois registros v=spf1 em um mesmo nome, os servidores de destino encerram com erro permanente e o SPF falha, então junte os dois em um só registro.
Mantenha todo remetente dos dois, um só final, e conte as consultas do registro juntado: dois registros que cabem cada um podem passar de 10 juntos.
v=spf1 include:_spf.google.com ~allv=spf1 include:spf.protection.outlook.com -allUm registrov=spf1 include:_spf.google.com include:spf.protection.outlook.com ~allComo funcionam registros SPF longos nos hosts de DNS?
Uma string TXT guarda 255 bytes; registros mais longos são divididos em várias strings que os servidores de destino juntam sem nada no meio, e a maioria dos hosts de DNS divide para você.
A Cloudflare e o Azure aceitam o valor inteiro em um campo; o Route 53 e o Google Cloud DNS querem strings de 255 bytes entre aspas. A RFC 7208 pede que a resposta inteira fique abaixo de 450 bytes.
v=spf1 ip4:198.51.100.1 ip4:198.51.100.2 ip4:198.51.100.3 ip4:198.51.100.4 ip4:198.51.100.5 ip4:198.51.100.6 ip4:198.51.100.7 ip4:198.51.100.8 ip4:198.51.100.9 ip4:198.51.100.10 ip4:198.51.100.11 ip4:198.51.100.12 ip4:203.0.113.20 ip4:203.0.113.21 ip4:203.0.113.22 ip4:203.0.113.23 ip4:203.0.113.24 include:_spf.google.com ~allexample.com. 3600 IN TXT ( "v=spf1 ip4:198.51.100.1 ip4:198.51.100.2 ip4:198.51.100.3 ip4:198.51.100.4 ip4:198.51.100.5 ip4:198.51.100.6 ip4:198.51.100.7 ip4:198.51.100.8 ip4:198.51.100.9 ip4:198.51.100.10 ip4:198.51.100.11 ip4:198.51.100.12 ip4:203.0.113.20 ip4:203.0.113.21 ip4:203" ".0.113.22 ip4:203.0.113.23 ip4:203.0.113.24 include:_spf.google.com ~all" )
Perguntas frequentes sobre o gerador de registro SPF
O que é um registro SPF?
Qual é o registro SPF do Google Workspace?
Qual é o registro SPF do Microsoft 365?
Posso ter dois registros SPF?
O que acontece se o meu registro SPF tiver mais de 10 consultas?
Devo usar ~all ou -all?
Os subdomínios precisam do próprio registro SPF?
Onde adiciono o registro SPF?
O que é achatar o SPF (SPF flattening) e devo usar?
O gerador SPF é grátis e algo é enviado ao seu servidor?
Sentiu falta de algo?Sugira um recurso ou uma nova ferramenta
Ferramentas relacionadas
Gerador de registro DMARC
Crie seu registro DMARC pela RFC 9989, partindo do que você publica hoje, e veja o que os servidores de destino farão com os e-mails que falham.
Gerador de registro DKIM
Crie um par de chaves DKIM no seu navegador e obtenha o registro TXT selector._domainkey para publicar
Verificador SPF
Valide registros SPF e verifique a contagem de consultas DNS conforme RFC 7208
Verificador DMARC
Verifique a política DMARC e configurações de alinhamento de qualquer domínio
Verificador DKIM
Verifique registros DKIM com detecção automática de seletor
Consulta MX
Encontre registros MX e detalhes do servidor de e-mail
Analisador de Cabeçalho de E-mail
Analise cabeçalhos brutos de e-mail e rastreie a jornada do e-mail
Verificador de registro BIMI
Verifique registros BIMI, logos SVG Tiny PS e certificados VMC e onde o logo aparece