

Verificador de propagação DNS Verifique a propagação DNS no mundo todo
Consulte 34 resolvedores públicos em seis continentes ao mesmo tempo e veja quais já retornam os seus novos registros.
- 34 resolvedores em 28 países
- Selecione um ponto para ver os detalhes
Sua conexão
Detalhes do IPResultados pelo mundo
34 resolvedoresGoogle DNS
Do seu navegador

Estados Unidos
Google
Estados Unidos
Cloudflare
Estados Unidos
OpenDNS
Estados Unidos
Hurricane Electric
Canadá
CIRA Canadian Shield
México
Alestra

Brasil
Claro
Irlanda
Namecheap
Reino Unido
IONOS

França
OVH
Países Baixos
Odido

Alemanha
Telekom Deutschland
Suíça
Swisscom
Suíça
Quad9

Espanha
Priority Telecom
Itália
UltraDNS
Chipre
AdGuard

Turquia
Teknet
Turquia
Netlen

Rússia
SafeDNS
Rússia
Yandex
Kuwait
Gulfnet
África do Sul
Liquid Telecom
Paquistão
CMPak
Índia
Bharat Public DNS
Filipinas
PLDT
Malásia
Exabytes
Singapura
Azure-hosted

Indonésia
IDNIC
China
114DNS

Coreia do Sul
LG Uplus
Taiwan
HiNet

Japão
IIJ
Austrália
Telstra


Um verificador de DNS que consulta o mundo todo de uma vez
Quando você altera um registro DNS, o novo valor não chega a todo mundo no mesmo instante. Resolvedores do mundo inteiro mantêm a resposta antiga em cache até ela expirar. Este verificador de propagação DNS consulta 34 resolvedores públicos ao mesmo tempo (serviços globais como Google, Cloudflare, Quad9 e OpenDNS, e os resolvedores de provedores de internet, empresas de hospedagem e serviços públicos de DNS em mais de 20 países) e também consulta o Google Public DNS a partir do seu próprio navegador, para você ver exatamente quem já retorna o seu novo registro.
Faça este teste de propagação DNS depois de apontar um domínio para um novo servidor, mudar o e-mail para um novo provedor, adicionar um registro TXT de verificação ou trocar os servidores de nomes. Para a resposta completa de um único resolvedor, use a Consulta DNS.
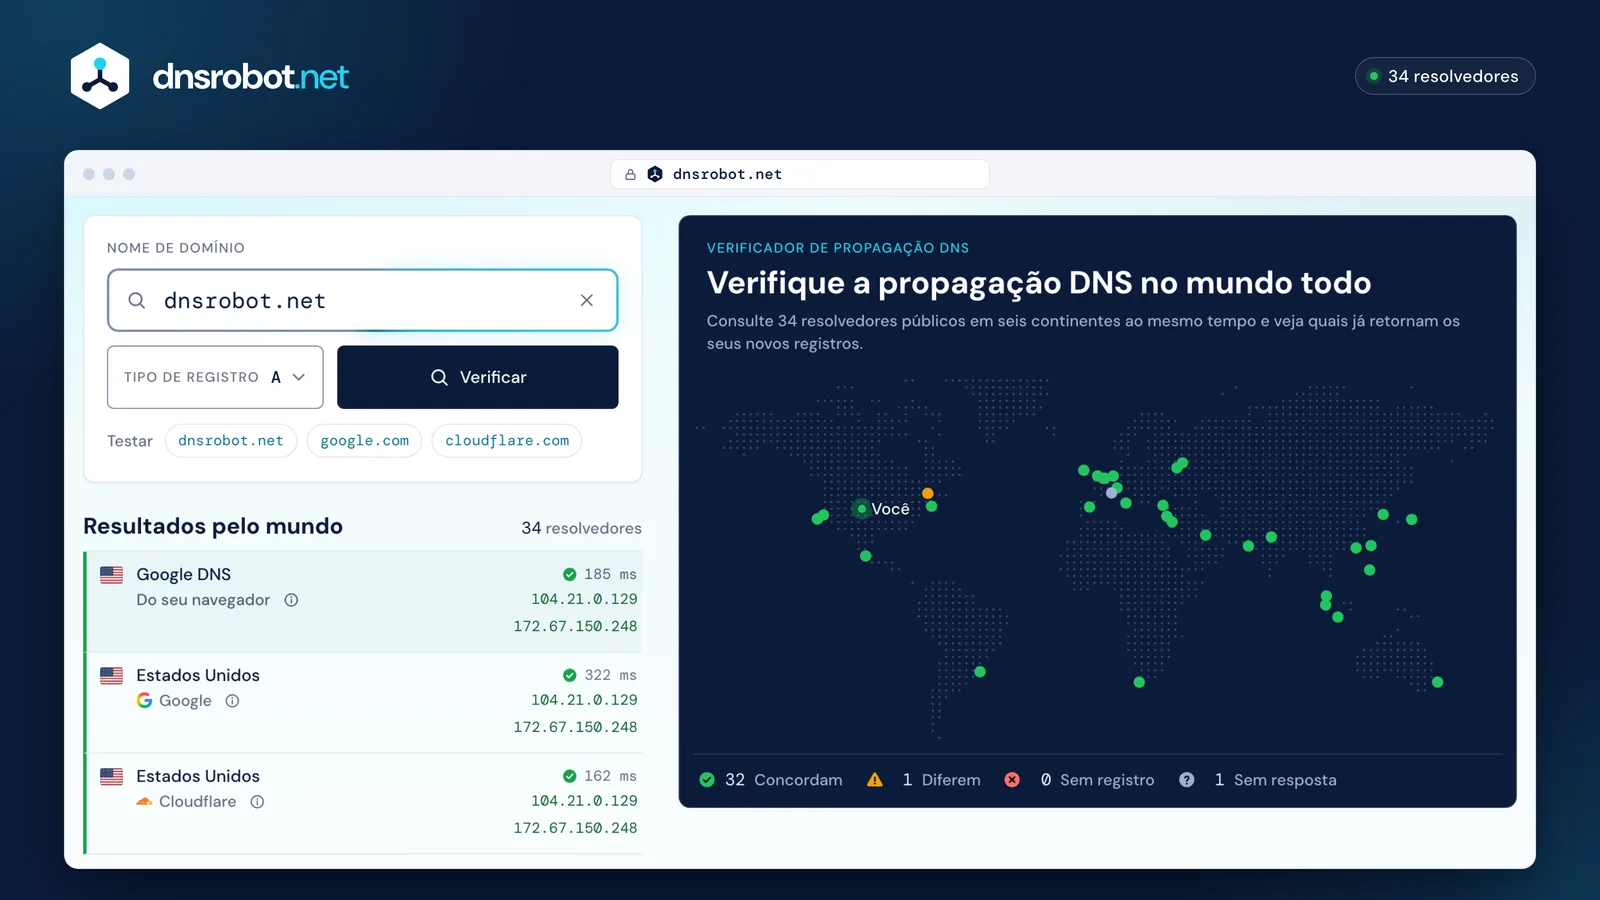
 Domínio e tipo de registroDigite um domínio ou cole uma URL, escolha o registro que você alterou e clique em Verificar. Se digitar um endereço IP, verificamos o registro PTR dele.O mapa-múndiUm ponto por resolvedor. O resolvedor de um provedor de internet fica no lugar de onde ele responde; serviços globais como Google, Cloudflare e Quad9 respondem do local mais próximo do nosso servidor, então o ponto deles marca a empresa. Verde concorda com a maioria, âmbar difere e vermelho não retornou registro ou deu erro. Passe o mouse ou toque em um ponto para ver a resposta dele.Google DNS pelo seu navegadorA mesma consulta, enviada pelo seu próprio navegador ao Google Public DNS, para que o Google responda para a sua localização. O resolvedor do seu provedor de internet, que a maioria dos dispositivos usa, ainda pode guardar uma resposta mais antiga.A contagemQuantos resolvedores concordam, diferem, não têm o registro ou não responderam. A propagação está completa quando todos os resolvedores retornam o seu novo valor.
Como checar a propagação DNS
- 1
Digite um domínio
Digite um domínio ou cole uma URL. Ou digite um endereço IP para verificar o registro de DNS reverso (PTR) dele.
- 2
Escolha o tipo de registro
A para o endereço IPv4 de um site, AAAA para IPv6, MX para e-mail, TXT para SPF, DKIM e códigos de verificação, NS para servidores de nomes, e mais sete.
- 3
Leia o mapa e a lista
Resolvedores em verde retornam a mesma resposta que a maioria, os em âmbar diferem e os em vermelho não retornaram registro ou deram erro. Google DNS pelo seu navegador mostra o que o Google responde para a sua localização; o resolvedor do seu provedor de internet pode ser diferente.
O que é propagação DNS?
Propagação DNS é o tempo que uma alteração nos seus registros DNS leva para substituir a versão antiga no cache de cada resolvedor. Nada é enviado ativamente: o seu provedor de DNS tem o novo registro no momento em que você o salva, e cada resolvedor só o recebe quando a cópia em cache dele expira.
Quanto tempo um resolvedor pode guardar um registro é definido pelo TTL (time to live, ou tempo de vida) do registro, em segundos, conforme definido na RFC 1035. Com um TTL de 3600, um resolvedor que buscou o registro antigo um minuto antes da sua alteração pode continuar entregando-o por quase uma hora. É por isso que duas pessoas na mesma cidade podem ver versões diferentes de um site durante um tempo.
- Seu provedor de DNS
- Tem o novo registro assim que você o salva
- Resolvedores pelo mundo
- Mantêm a cópia em cache até o TTL acabar
- Visitantes
- Recebem o que estiver no cache do resolvedor deles
Quanto tempo leva a propagação DNS?
A maioria das alterações de registro chega a todos os resolvedores em de alguns minutos a poucas horas. Uma troca de servidores de nomes pode levar até 48 horas.
O TTL do registro antigo dita o ritmo: um resolvedor que o guardou em cache continua entregando-o até o TTL acabar. Um registro com TTL de 3600 segundos sai de todos os caches que seguem a regra em até uma hora. Os prazos abaixo consideram TTLs comuns, de 300 segundos a 24 horas; trocas de servidores de nomes e domínios novos também dependem do operador de registro.
Vai fazer uma alteração? Reduza o TTL para 300 um dia antes, espere o TTL antigo passar e só então faça a alteração.
- Registro TXT (SPF, DKIM, DMARC): 5 minutos – 24 horas
- Registro A ou AAAA: 5 minutos – 24 horas
- Registro CNAME: 5 minutos – 24 horas
- Registro MX: 5 minutos – 24 horas
- Novo domínio .com ou .net: 5 minutos – 15 minutos
- Troca de servidores de nomes: 5 minutos – 48 horas
- A
Registros A e AAAA
5 min a 24 hQuando você muda um site para um novo servidor, o endereço antigo fica nos caches pelo tempo do TTL antigo. Mantenha o servidor antigo funcionando até todos os resolvedores mostrarem o novo IP.
Domínio para IP - MX
Registros MX
5 min a 24 hEnquanto uma alteração de MX se espalha, alguns remetentes ainda entregam no servidor de e-mail antigo. Deixe-o recebendo e-mails até todos os resolvedores mostrarem o novo MX.
Consulta MX - TXT
Registros TXT (SPF, DKIM, DMARC)
5 min a 24 hUm registro TXT editado, ou um novo adicionado ao lado de outros no mesmo nome, segue o TTL dos registros que já estavam lá. Um registro em um nome que não tinha nenhum registro TXT, como um novo seletor DKIM, depende do cache negativo: veja “Sem registro” para um nome que você acabou de adicionar, mais abaixo.
Verificador SPF - CNAME
Registros CNAME
5 min a 24 hAliases seguem a mesma regra do TTL. Um CNAME não pode ficar na raiz de um domínio (
Consulta CNAMEexample.com): use um registro A nesse ponto, ou o CNAME flattening do seu provedor de DNS. - NS
Servidores de nomes
minutos a 48 hTrocar os servidores de nomes leva a zona inteira para um novo provedor de DNS. Até a cópia da delegação antiga de um resolvedor expirar, ele continua consultando o provedor antigo; enquanto isso, mantenha a zona antiga funcionando com os mesmos registros.
Consulta NS - .com
Um novo domínio .com ou .net
até 15 minUm domínio novo não tem registro antigo para substituir. Um resolvedor que o consultou antes de o operador de registro publicá-lo guarda a resposta “nome inexistente” por até
Consulta WHOIS900segundos, o tempo de cache negativo definido pelos registros SOA do .com e do .net. Outros operadores de registro definem o seu próprio.
Tempo de propagação DNS por provedor
Uma alteração de registro chega a todos os resolvedores em cerca de um TTL, então o TTL padrão do seu provedor de DNS é o número que importa. Estes são os padrões que cada provedor documenta para novos registros (no caso da Porkbun, o mínimo); a maioria deles pode ser reduzida.
Cada valor vem da documentação do próprio provedor: Cloudflare, Route 53, Porkbun, Namecheap, GoDaddy, Network Solutions e Hostinger.
| Provedor de DNS | TTL padrão | Uma alteração de registro chega a todos os resolvedores em cerca de |
|---|---|---|
| Cloudflare | 300 s (Auto) | 5 minutos |
| Amazon Route 53 | 300 s | 5 minutos |
| Porkbun | 600 s (mínimo) | 10 minutos |
| Namecheap | 1.800 s (Automatic) | 30 minutos |
| GoDaddy | 3.600 s | 1 hora |
| Network Solutions | 7.200 s | 2 horas |
| Hostinger | 14.400 s | 4 horas |


Como acelerar a propagação DNS
Ninguém consegue fazer todos os resolvedores do mundo descartarem uma resposta em cache antes da hora. Mas você pode planejar a alteração para que os caches expirem rápido e pode pedir a atualização dos resolvedores que atendem mais gente.
- 1
Reduza o TTL primeiro
Um ou dois dias antes da alteração, defina o TTL do registro como
300segundos. Assim, os resolvedores vão guardar o registro por no máximo cinco minutos. - 2
Espere o TTL antigo passar
Resolvedores que guardaram o registro em cache antes de você reduzir o TTL o mantêm pelo TTL antigo: um dia inteiro, se ele era
86400. - 3
Faça a alteração no lugar certo
Edite o registro no provedor de DNS para o qual os seus servidores de nomes apontam. Não sabe qual é? Confira com a Consulta NS.
- 4
Peça ao Google e à Cloudflare para atualizar
Os dois permitem que qualquer pessoa descarte um registro em cache: Google Public DNS Flush Cache e Cloudflare 1.1.1.1 Purge Cache.
- 5
Limpe os seus próprios caches
O seu computador, o navegador e o roteador guardam cópias próprias. Os comandos estão logo abaixo.
- 6
Verifique e depois aumente o TTL
Quando todos os resolvedores acima mostrarem o novo valor, volte o TTL para
3600ou mais, para que o seu provedor de DNS responda a menos consultas.
Ainda vê o site antigo?
Se todos os resolvedores acima já retornam o novo registro, mas o seu navegador não, a resposta antiga está em cache do seu lado. Limpe-a onde ela está:
ipconfig /flushdnsExecute no Prompt de Comando como administrador. Ele responde “Successfully flushed the DNS Resolver Cache.”
Onde uma resposta antiga pode se esconder
Seu navegador
Tem o próprio cache DNS e guarda a página antiga. Uma atualização forçada (
Ctrl+Shift+R, ouCmd+Shift+Rno Mac) recarrega a página, mas não limpa esse cache DNS: os passos do Chrome e do Firefox acima limpam.Seu computador
O cache DNS do sistema responde a todos os aplicativos. Limpe-o com o comando do seu sistema.
Seu roteador
Guarda respostas em cache para todos os dispositivos da sua rede. Reiniciá-lo apaga essas respostas.
O resolvedor do seu provedor de internet
Não dá para limpá-lo. Espere o TTL passar ou mude o seu dispositivo para 1.1.1.1 ou 8.8.8.8 por um tempo.
Uma CDN ou cache de página
Se o DNS está certo em todo lugar, mas a página continua antiga, limpe o cache da sua CDN ou do plugin de cache do seu site.
Por que meu DNS não está propagando?
Se os resolvedores ainda mostram o registro antigo muito depois de o TTL ter passado, a causa costuma ser uma destas:
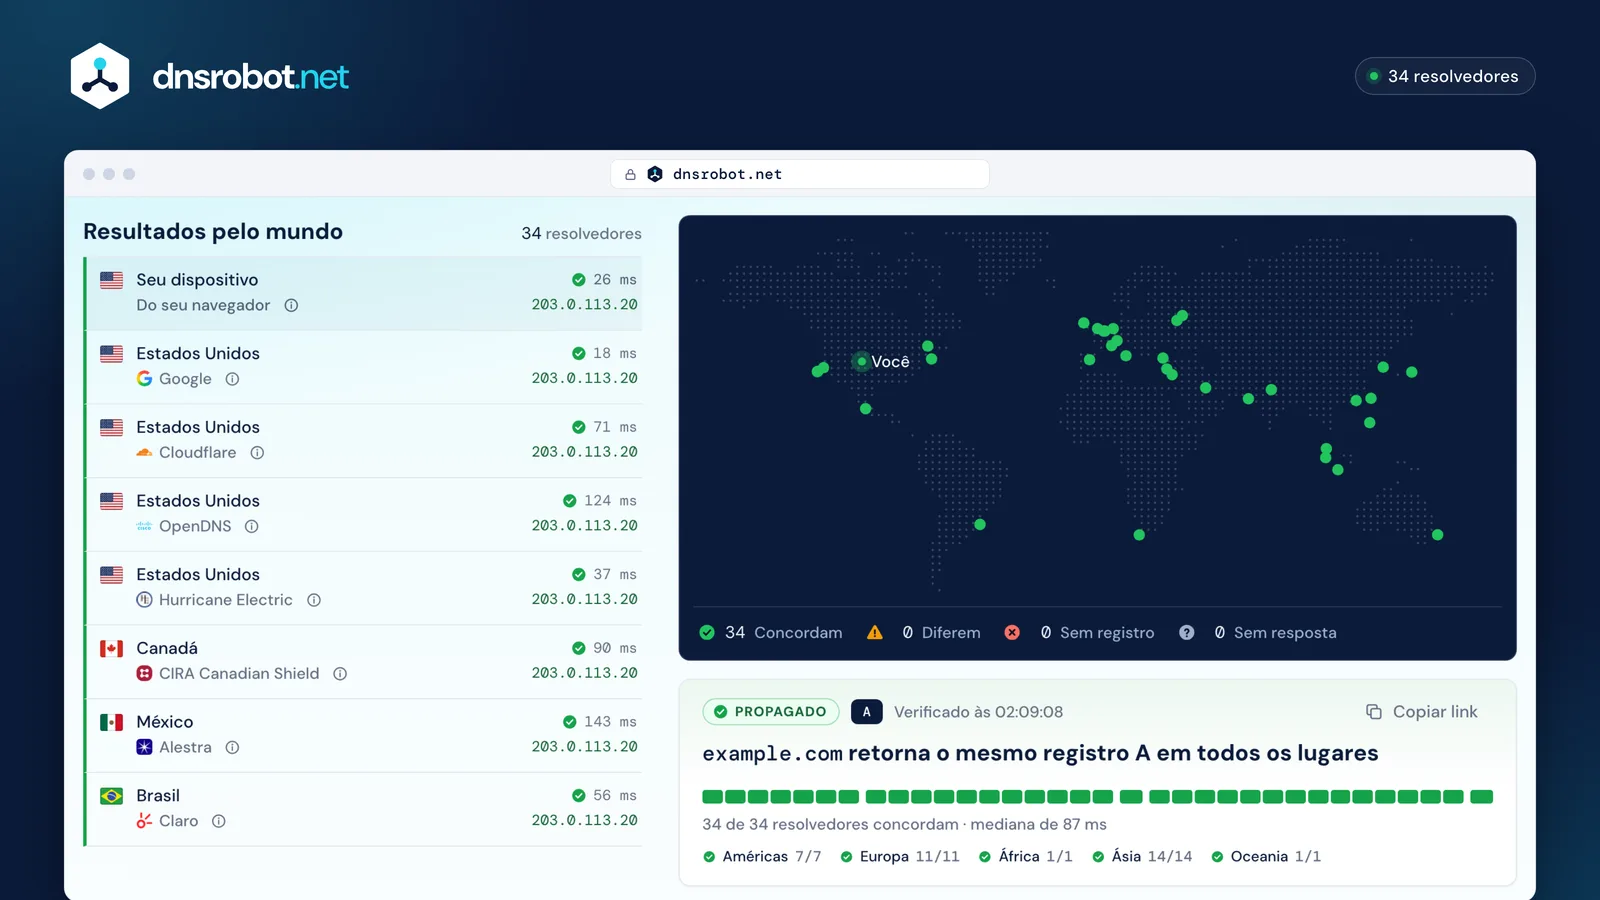
Como fica uma verificação no meio da alteração e depois de concluída
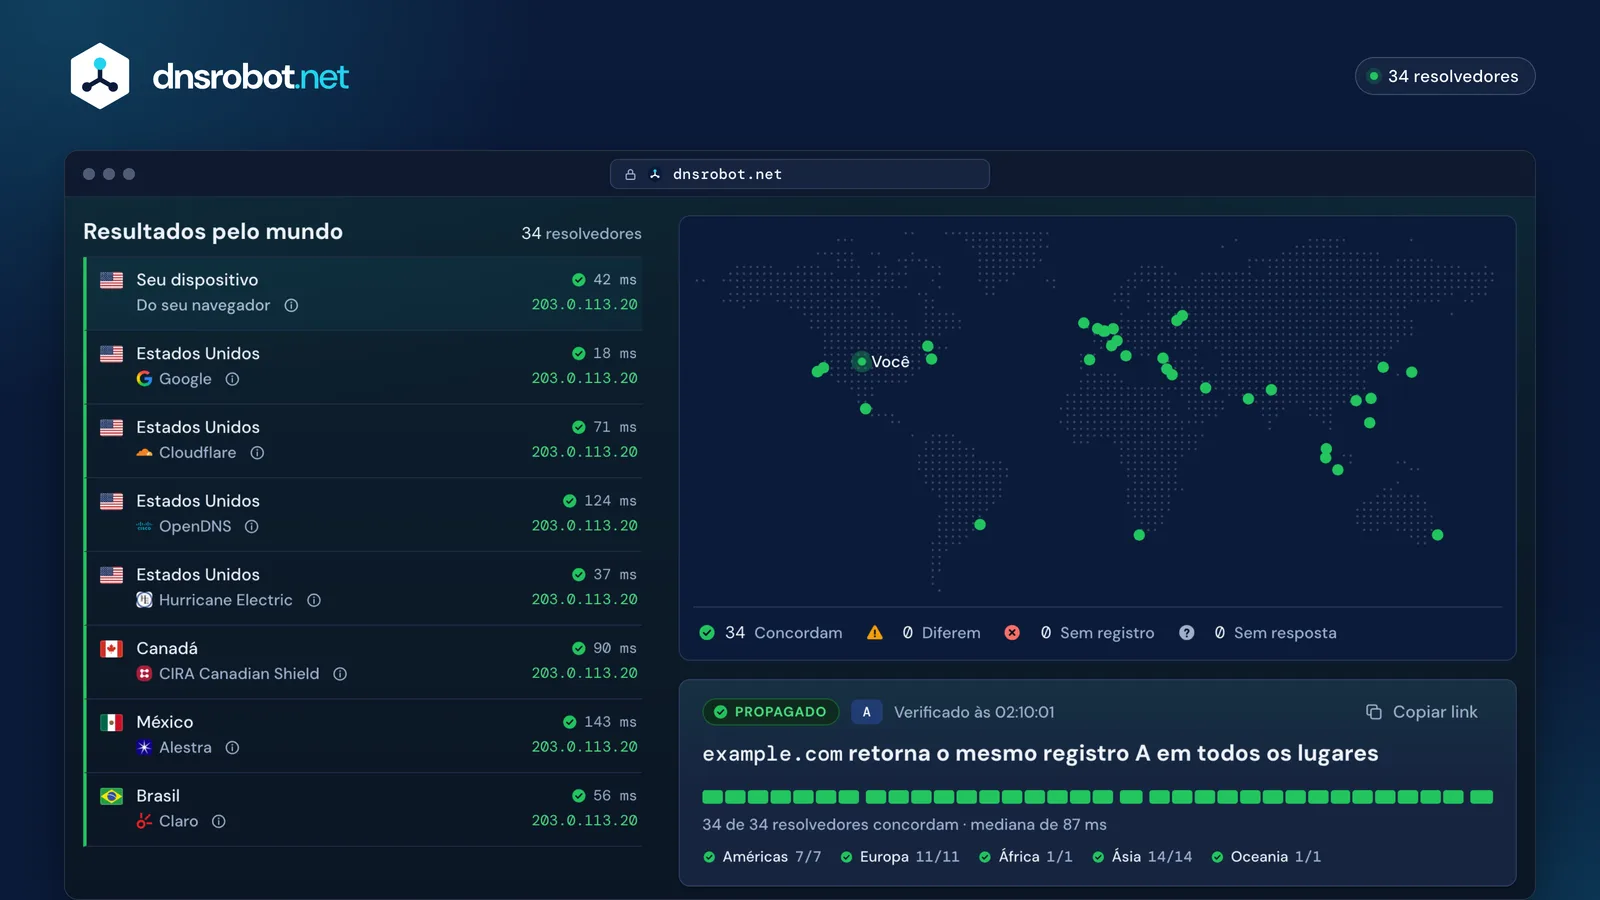
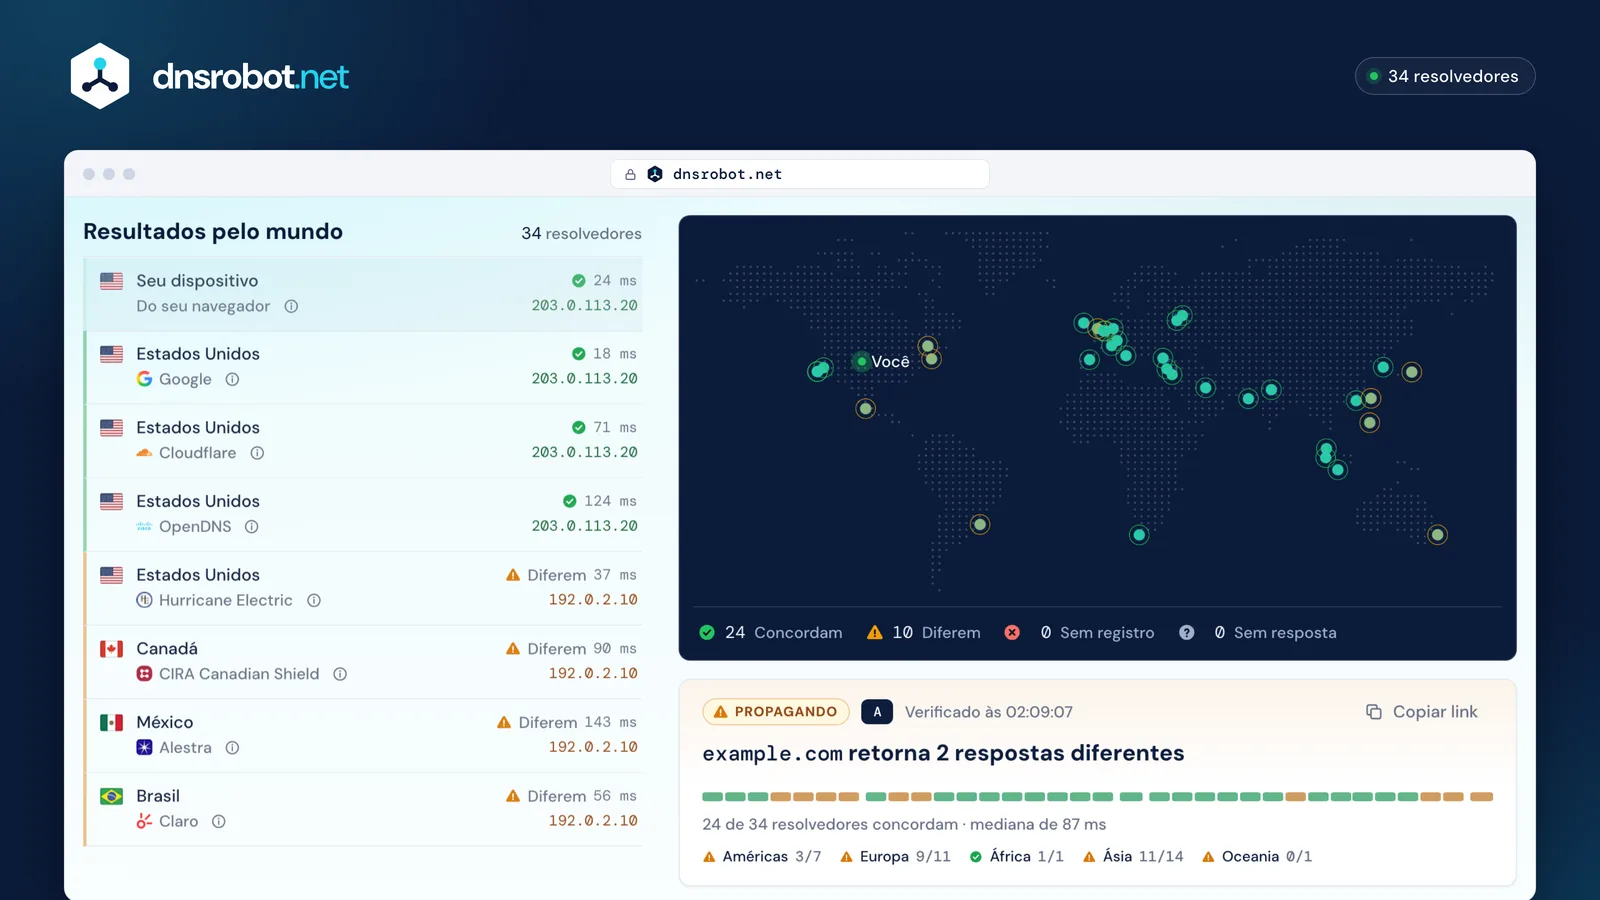
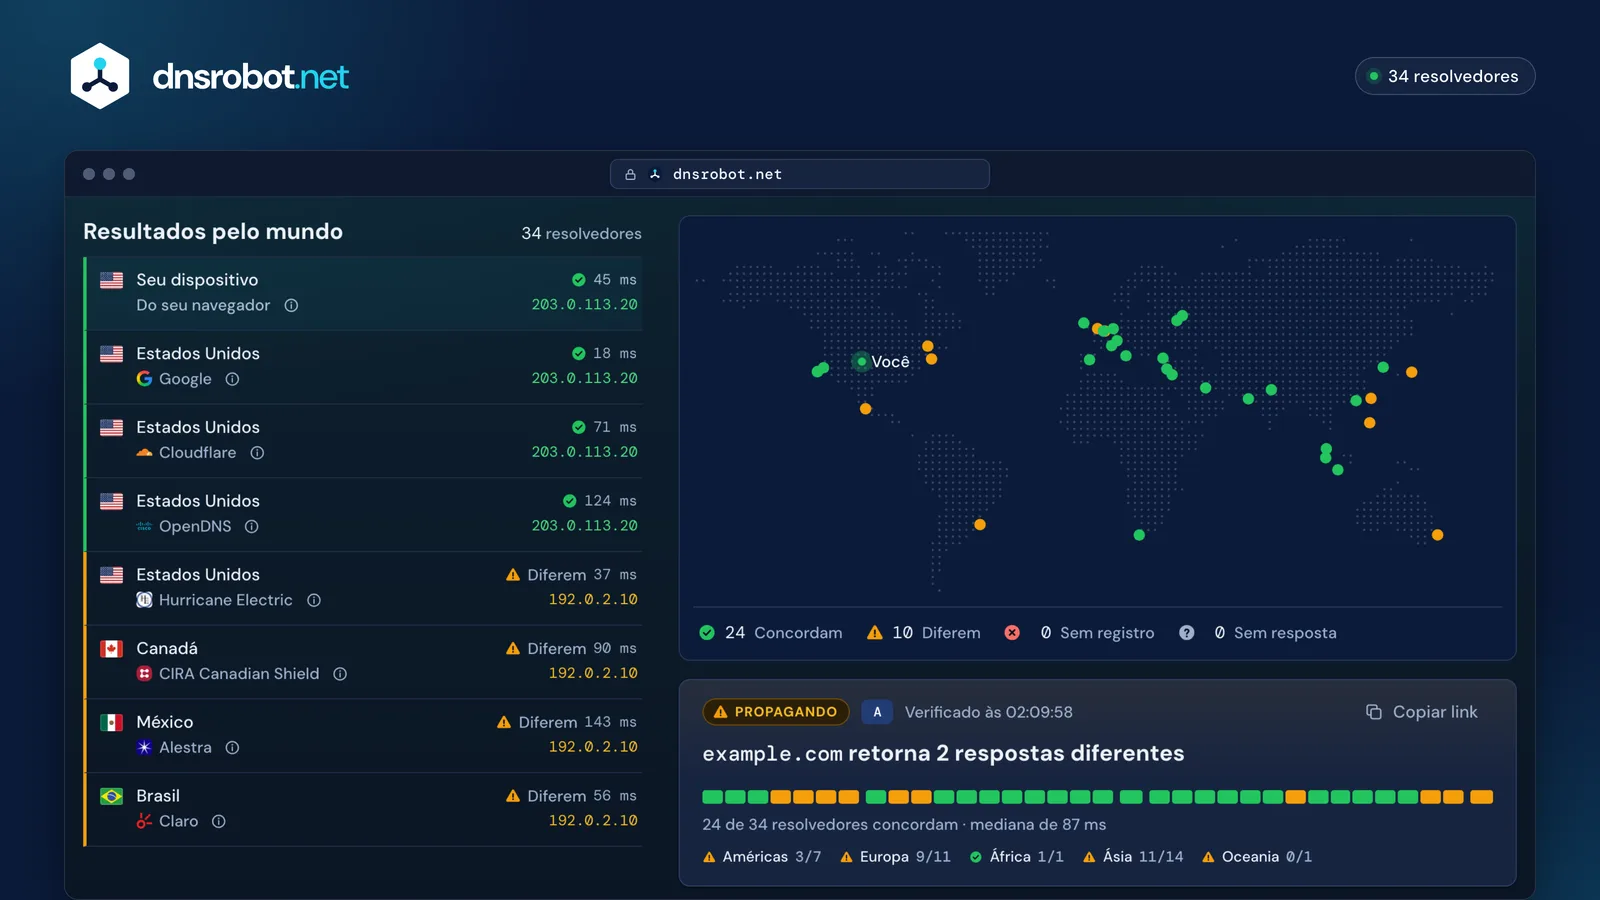
O que você está vendo?
Nada muda, por mais que você espere
Causa provável
A alteração foi feita no provedor de DNS errado
Os registros só valem no provedor de DNS para o qual os seus servidores de nomes apontam. Se o seu domínio usa os servidores de nomes da Cloudflare, editar no seu registrador não muda nada.
Verifique seus servidores de nomesAlguns resolvedores ainda retornam o valor antigo
Causa provável
O TTL antigo ainda não acabou
Os resolvedores podem manter a resposta antiga pelo TTL que ela tinha antes da sua alteração. O “Menor TTL” do resultado é o menor tempo restante entre todas as respostas, não a espera mais longa. Para um resolvedor que ainda retorna o valor antigo, consulte-o diretamente pelo endereço que aparece nos detalhes dele, por exemplo dig @8.8.8.8 example.com A: o número antes de IN é quantos segundos ainda restam à cópia dele.
Os resolvedores respondem “Sem registro” para um nome que você acabou de adicionar
Causa provável
Os resolvedores ainda dizem que o nome não existe
Um resolvedor que consultou antes de o registro existir guarda a resposta “nome inexistente” pelo tempo de cache negativo da zona, muitas vezes de 5 minutos a uma hora. Quem define esse tempo é a RFC 2308: o menor valor entre o TTL do registro SOA e o campo minimum dele.
Faça uma consulta DNSAlguns resolvedores falham com SERVFAIL desde que você mudou de provedor de DNS
Causa provável
Resolvedores que validam falham depois da troca de servidores de nomes
Geralmente é o DNSSEC: um registro DS no seu registrador ainda aponta para as chaves do provedor de DNS antigo, então os resolvedores que validam (Google, Cloudflare, Quad9) retornam SERVFAIL enquanto os outros ainda respondem. Remova-o ou substitua-o pelo do novo provedor. Verifique o tipo de registro DS acima ou execute a Verificação de saúde DNS.
Verifique o registradorEndereços diferentes por região, que nunca se estabilizam
Causa provável
As respostas variam por região e nunca coincidem
Sites em uma CDN ou com geo-DNS respondem a cada região com um servidor próximo. Isso é esperado: com três ou mais respostas diferentes e nenhuma retornada pela maioria dos resolvedores, o verificador conta todas como resolvidas; com só duas, o grupo menor aparece como “Diferem” mesmo sem nada mudando.
Descubra a CDN ou a hospedagemOs e-mails voltam ou ainda chegam ao servidor antigo
Causa provável
E-mails voltam depois de uma alteração de MX
Alguns remetentes ainda usam o MX antigo até ele expirar. Mantenha o servidor de e-mail antigo funcionando e verifique SPF, DKIM e DMARC do novo provedor.
Verifique os registros MXMais de 50 ferramentas grátis de DNS, rede, segurança e utilitários
Cada ferramenta roda no seu navegador ou nos nossos servidores, sem precisar de conta.
Ferramentas DNS10
Ferramentas DNS
Ferramentas de E-mail10
Ferramentas de E-mail
Ferramentas de Sites15
Ferramentas de Sites
- Teste de velocidade do site
- Verificador de Site Fora do Ar
- Consulta WHOIS
- Verificador de Hospedagem
- Verificador de Domínio
- Localizador de Subdomínios
- Detector de CMS
- Analisador de Links
- Verificador de Redirecionamento
- Gerador de Robots.txt
- Verificador de Robots.txt
- Verificador de Meta Tags
- Gerador de Sitemap
- Verificador de Sitemap
- Verificador de Username
Ferramentas de Rede11
Ferramentas de Rede
Ferramentas de IP14
Ferramentas de IP
Ferramentas Úteis16
Ferramentas Úteis
- Leitor de QR Code
- Gerador de QR Code
- Tradutor de Código Morse
- Tradutor de Texto para Binário
- Decodificar e Codificar Base64
- Gerador de UUID
- Calculadora Chmod
- Conversor de Timestamp Unix
- Gerador de Texto Pequeno
- Espaço Invisível
- Gerador de Senhas
- Testador de Força de Senha
- Qual é Meu User Agent
- CMYK para Pantone
- HEX para Pantone
- RGB para Pantone
Perguntas sobre propagação DNS
O que é um verificador de propagação DNS?
Por que um site abre nos dados móveis, mas não no Wi-Fi?
Por que o meu provedor de DNS mostra o novo registro e os resolvedores não?
Posso verificar meus registros em um novo provedor de DNS antes de trocar os servidores de nomes?
dig @ns1.newhost.example example.com A, com o servidor de nomes do seu novo provedor e o seu domínio, retorna a resposta da própria zona sem nenhum cache no meio, então ela está certa assim que você salva. A Consulta DNS de hospedagem faz isso para 14 provedores de hospedagem. Quando todos os registros coincidirem, a troca depende só da delegação do operador de registro.Com que rapidez o DNS da Cloudflare propaga?
Por que o verificador não consegue consultar o resolvedor do meu provedor de internet?
nslookup example.com no seu computador: o comando consulta o servidor DNS que o seu sistema está configurado para usar. O Teste de Vazamento de DNS mostra quais resolvedores estão por trás da sua conexão.Por que alguns resolvedores mostram “Sem resposta”?
Existe um limite, e dá para compartilhar ou automatizar uma verificação?
GET /api/v2/dns/propagation da API v2 retorna a resposta e o TTL de cada resolvedor em JSON, com o seu próprio limite de 20 chamadas por minuto; veja a documentação da API.Sentiu falta de algo?Sugira um recurso ou uma nova ferramenta