











Consulta NS — Verificar Nameservers de Domínio
Faça a consulta NS de qualquer domínio: os registros NS que o registro dele entrega, com glue e TTL, ao lado do que cada servidor de nomes diz de si mesmo. Para consultar NS e achar o problema, apontamos servidores lame, divergências e glue desatualizado, com a correção.
Pergunta primeiro ao registro e depois a cada servidor de nomes que ele indica. Uma URL, um e-mail ou um subdomínio também servem.
O que é um registro NS?
Um registro NS nomeia um servidor que guarda uma zona: o lugar onde ficam os registros de um domínio. Uma zona lista um registro NS por servidor, então google.com tem quatro, ns1 a ns4.google.com (RFC 1035 §3.3.11).
Os mesmos registros NS existem em dois lugares. A zona pai, aqui o .com, guarda uma cópia no ponto de corte para poder encaminhar os resolvedores; essa cópia não é autoritativa. A zona guarda a própria cópia no topo dela, e essa é (RFC 1034 §4.2.1, RFC 2181 §6.1). As duas devem ser exatamente iguais.
O valor é sempre um nome de host, nunca um endereço e nunca um apelido: o nome precisa ter registros A ou AAAA próprios (RFC 2181 §10.3).


Como verificar os nameservers de um domínio
Digite o domínio acima e clique em Verificar nameservers: perguntamos ao registro e depois a cada servidor que ele indica e que nosso servidor consegue alcançar. No terminal: dig NS example.com no macOS e no Linux, nslookup -type=ns example.com no Windows, Resolve-DnsName -Name example.com -Type NS no PowerShell.
Esses três perguntam ao seu próprio resolvedor, então mostram uma cópia em cache. Para ver a lista do registro, pergunte ao servidor dele com a recursão desligada: dig @a.gtld-servers.net example.com NS +norec. Para testar um nameserver, peça o SOA a ele com +norec e procure aa nas flags. O whois também mostra a lista do registro, não a da zona.
dig NS example.com +shortA cópia do seu resolvedor, um nameserver por linha. Acrescente @a.gtld-servers.net e +norec para a lista do próprio registro do .com.
$ dig @l.gtld-servers.net google.com NS +norec
;; ->>HEADER<<- opcode: QUERY, status: NOERROR
;; flags: qr; QUERY: 1, ANSWER: 0, AUTHORITY: 4, ADDITIONAL: 91
;; AUTHORITY SECTION:
google.com.       172800  IN  NS  ns2.google.com.2
google.com.       172800  IN  NS  ns1.google.com.
…
;; ADDITIONAL SECTION:
ns1.google.com.   172800  IN  A   216.239.32.103
…

$ dig @216.239.32.10 google.com NS +norec
;; flags: qr aa; QUERY: 1, ANSWER: 4, AUTHORITY: 04
google.com.       345600  IN  NS  ns1.google.com.5
…
- Sem aa: uma referência. O registro não atende google.com; ele diz para onde ir.
- A lista da zona pai e o TTL dela: 2 dias, definido pelo registro do .com.
- Glue: ns1.google.com está dentro de google.com, então o .com entrega o endereço dele.
- aa: a própria zona. Uma resposta autoritativa do servidor.
- O TTL da própria zona: 4 dias, definido por Google, não pelo registro.
$ nslookup -type=ns google.com 8.8.8.8
Server:   8.8.8.8
Address:  8.8.8.8#53

Non-authoritative answer:
google.com  nameserver = ns3.google.com.
google.com  nameserver = ns1.google.com.
…

# a cópia do seu resolvedor
PS> Resolve-DnsName -Name google.com -Type NS

# um servidor, recursão desligada
PS> Resolve-DnsName -Name google.com -Type SOA -Server ns1.google.com -NoRecursion
$ whois google.com
Registrar: MarkMonitor Inc.
Name Server: NS1.GOOGLE.COM
…
DNSSEC: unsigned
Como ler o resultado
O veredito nomeia o provedor de DNS e o registrador; a visualização Delegação põe a lista do registro ao lado da lista da zona, servidor por servidor, com a resposta de cada um e o tempo por TCP (a abertura da conexão incluída, ou seja, cerca de duas idas e vindas).
A coluna azul-marinho é o caminho que um resolvedor percorre: a raiz, o registro com o TTL e o DS, e depois cada servidor de nomes. Um servidor que não atende a zona aparece interrompido.
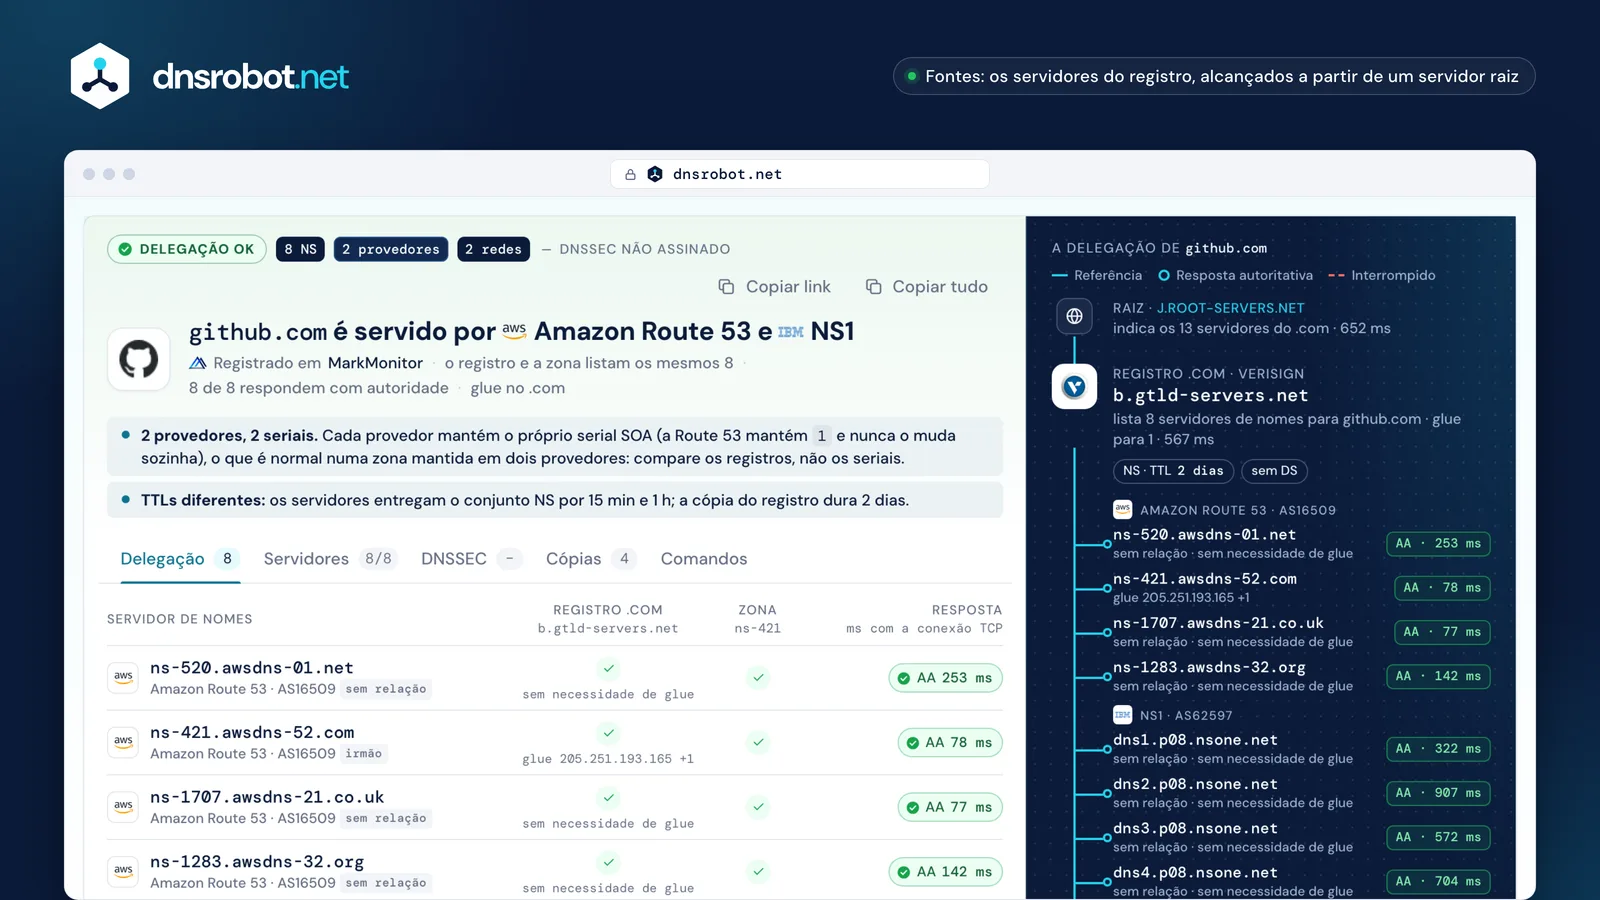
 O vereditoQuem atende a zona, quem a registrou e se o registro e a zona concordam.O registro ao lado da zonaCada nome da lista do registro e da lista da própria zona, com glue e a resposta.A resposta de cada servidorAA e o tempo por TCP, o código que um servidor recusando enviou, ou via 1.1.1.1 onde nosso servidor não consegue se conectar.A delegaçãoRaiz, registro e depois a resposta de cada servidor, como um resolvedor percorre.
Nameservers da zona pai e da zona filha: por que diferem
Duas partes diferentes mantêm as duas listas. O registro publica a lista da zona pai quando o seu registrador manda; o seu provedor de DNS atende a lista da própria zona. Mude uma sem a outra e elas se afastam.
Os resolvedores confiam mais na resposta da própria zona do que na referência (RFC 2181 §5.4.1), então, depois de perguntar à zona, guardam a lista e o TTL dela. Em 2026-10-23, o resolvedor da Cloudflare guardava o conjunto NS de google.com com 340.859 s restantes: mais que os 172.800 do .com, então a cópia veio do TTL de 4 dias da zona.
Um nome só na lista do registro ainda recebe tráfego dos resolvedores que começam do zero. Um nome só na zona é invisível para eles. Os dois casos merecem correção; nenhum é uma queda por si só.

Registro .jp1 dia

- ns1.xserver.jp
- ns2.xserver.jp
- ns3.xserver.jp
- ns4.xserver.jpsó no registro
- ns5.xserver.jpsó no registro
Zona1 h
- ns1.xserver.jp
- ns2.xserver.jp
- ns3.xserver.jp
ns4.xserver.jp e ns5.xserver.jp estão só no registro. Os dois respondem com autoridade, então nada quebra; as listas ainda diferem.


Registro .com2 dias
- dns1.p08.nsone.net
- dns2.p08.nsone.net
- dns3.p08.nsone.net
- dns4.p08.nsone.net
- ns-1283.awsdns-32.org
- ns-1707.awsdns-21.co.uk
- ns-421.awsdns-52.com
- ns-520.awsdns-01.net


Zona15 min · 1 h
- dns1.p08.nsone.net
- dns2.p08.nsone.net
- dns3.p08.nsone.net
- dns4.p08.nsone.net
- ns-1283.awsdns-32.org
- ns-1707.awsdns-21.co.uk
- ns-421.awsdns-52.com
- ns-520.awsdns-01.net
Mesmos nomes, relógios diferentes: a cópia do registro dura 2 dias, a da Route 53 15 minutos, a da NS1 1 hora.
Registro .net2 dias
- ns1.domaindirect.comsó no registro
- ns2.domaindirect.comREFUSED
- ns3.domaindirect.comsó no registro
Zona15 min

- ns1.hover.comsó na zona
- ns2.hover.comsó na zona
O registro ainda lista os nomes antigos. Dois deles compartilham endereços com os servidores da Hover e respondem; o terceiro recusa.
O que são registros glue?
Glue é um endereço que a zona pai entrega junto com a referência, para que um resolvedor alcance um servidor de nomes cujo nome está dentro da zona que ele atende. Sem ele, achar ns1.google.com exigiria perguntar aos servidores de google.com, que é justamente a pergunta de que você partiu (RFC 1034 §4.2.1).
A RFC 9471 torna isso uma regra: uma referência DEVE trazer o glue de todo servidor dentro do domínio (ns1.google.com para google.com) e DEVERIA trazê-lo para servidores irmãos sob a mesma zona pai (ns-421.awsdns-52.com para github.com). Um nome sem relação, como ns-520.awsdns-01.net, é consultado por conta própria.
O glue é definido no registrador, como registros de host, nameservers filhos ou servidores DNS pessoais. Quando um servidor muda, o glue precisa mudar junto: um glue desatualizado manda os resolvedores para um endereço que não responde mais.
Dentro do domínio · google.com
- .com: pergunte a ns1.google.com
- O endereço dele fica no próprio google.com
- sem glue, a consulta entra em loop
- Então o .com acrescenta ns1.google.com A 216.239.32.10 · DEVE: obrigatório
Irmão e sem relação · github.com
- .com: pergunte a ns-421.awsdns-52.com, ns-520.awsdns-01.net, …
- awsdns-52.com também está sob .com: glue 205.251.193.165 · DEVERIA: incluído
- awsdns-01.net está em outro lugar: o resolvedor o consulta no .net · sem glue
O que é uma delegação lame e como corrigir
Uma delegação é lame quando a zona pai manda os resolvedores para um servidor que não atende a zona: ele recusa, não diz nada ou responde sem autoridade. Se todos os servidores listados forem lame, o domínio deixa de resolver; se for só um de vários, as consultas ficam mais lentas enquanto os resolvedores tentam de novo.
A RFC 9499 observa que "delegação lame" passou a cobrir várias falhas, então a ferramenta nomeia cada uma: recusa a zona (REFUSED), sem resposta (perguntado duas vezes), responde sem autoridade (sem aa), erro do servidor (SERVFAIL). Silêncio só por TCP não é chamado de lame enquanto o Google e a Cloudflare ainda resolvem o domínio: ele recebe o nome sem resposta TCP, pois esse servidor pode responder por UDP.
A correção está sempre em um de dois lados: adicionar a zona no provedor de DNS para o qual o registro aponta, ou apontar o registro para o provedor que tem a zona. Os resolvedores podem lembrar da falha por até 5 minutos depois da correção (RFC 9520).
Recusa a zona
ns63 · ns64.domaincontrol.com

Os dois servidores da GoDaddy indicados pelo .com respondem REFUSED: a zona não está configurada lá.
$ dig @ns63.domaincontrol.com \
    example.com SOA +norec
;; … status: REFUSED
;; flags: qr; … ANSWER: 0
Um timeout e depois REFUSED
ns1 · ns2.eftydns.com

Um servidor deu timeout uma vez e depois respondeu REFUSED quando perguntamos de novo. Um timeout não é um veredito: a ferramenta pergunta de novo antes de dar um nome ao estado.
$ dig @ns1.eftydns.com \
    example.com SOA +norec
;; connection timed out
# perguntado de novo
;; … status: REFUSED
Um de três
ns1 · ns2 · ns3.domaindirect.com

Dois servidores respondem com autoridade; o terceiro recusa. O domínio funciona, mais devagar.
$ dig @ns2.domaindirect.com \
    example.net SOA +norec
;; … status: REFUSED
# ns1, ns3: NOERROR, flags qr aa
- Veja para onde o registro apontaA visualização Delegação lista os servidores do registro e a resposta de cada um.
- Corrija um dos ladosAdicione a zona nesse provedor ou troque os nameservers no registrador.
- Verifique de novoAs respostas voltam na hora; uma falha em cache dura até 5 minutos.
O que os visitantes recebem quando todos os servidores são lame:Google SERVFAILCloudflare SERVFAIL

Quantos nameservers você precisa?
Pelo menos dois: "A especificação do DNS e as regras de registro de nomes de domínio exigem pelo menos dois servidores para cada zona" (RFC 2182 §5, BCP 16). A mesma seção recomenda três para a maioria das organizações, com um bem afastado dos outros, e quatro ou cinco onde a confiabilidade pesa mais.
Conte redes, não nomes. Os servidores devem ficar onde uma falha não os alcance todos (RFC 2182 §3.1): seis servidores num único /22 compartilham o mesmo destino de roteamento. O anycast espalha um endereço por muitos locais e é a resposta usual, mas ainda é um único operador; um segundo provedor sobrevive à queda desse operador (RFC 8901).
Mais é permitido. O limite antigo de sete da RFC 1912 vinha das respostas UDP de 512 bytes; zonas grandes usam oito hoje (github.com, bbc.co.uk).
| Domínio | Servidores por rede | NS | Redes | Leitura |
|---|---|---|---|---|
| google.com | Google · AS15169 · anycast | 4 | 1 | Anycast, um operador |
| github.com | NS1 · AS62597Route 53 · AS16509 · anycast | 8 | 2 | Dois provedores |
| bbc.co.uk | NetActuate · AS63911NS1 · AS62597 | 8 | 2 | Duas redes |
| xserver.ne.jp | Xserver · AS131965Amazon · AS16509 | 5 | 2 | Duas redes |
| craigslist.org | craigslist · AS22414 | 6 | 1 | Um /22 |





"Recomenda-se que sejam fornecidos três servidores para a maioria das zonas em nível de organização, com pelo menos um que deve estar bem afastado dos outros."
RFC 2182 §5 · BCP 16, julho de 1997 · dois obrigatórios, três recomendados
Como trocar os nameservers e quanto tempo leva
Troque-os onde o domínio está registrado, não no provedor de DNS: o registrador envia a nova lista ao registro, e o registro a publica. Adicione antes a zona no novo provedor, com todos os registros, para que os novos servidores respondam assim que forem nomeados.
Depois correm dois relógios. Os resolvedores que guardaram a referência do registro mantêm a lista antiga por até o TTL da zona pai: 2 dias no .com, 1 dia no .de e no .jp, 1 hora no .org. Os resolvedores que já perguntaram à zona mantêm o conjunto NS da zona antiga pelo TTL dela, que pode ser maior: o de google.com é de 4 dias. O Google Public DNS guarda NS por no máximo 6 horas.
Então nunca são "24–48 horas" fixas. Mantenha o provedor de DNS antigo respondendo os mesmos registros até o relógio mais longo acabar e, num domínio assinado, remova o DS antes da mudança (RFC 6781).
No registrador: o guia de cada um
- GoDaddyDNS → Nameservers
- NamecheapDomain List → Manage → Nameservers
- Squarespace DomainsDNS → Domain Nameservers
- PorkbunDetails → Nameservers
- Onamae.comネームサーバー/DNS → ネームサーバー設定
- XServer Domainネームサーバー設定
- MuuMuu Domainドメイン管理 → ネームサーバー設定変更
- Cloudflare Registrarfica nos nameservers da Cloudflare


Quanto tempo dura a cópia do registro (TTL do NS da zona pai)
- .ru4 dias345.600 s
- .com2 dias172.800 s
- .uk2 dias172.800 s
- .de1 dia86.400 s
- .jp1 dia86.400 s
- .tr12 horas43.200 s
- .dev3 horas10.800 s
- .org1 hora3.600 s
- .io1 hora3.600 s
- .br1 hora3.600 s
- .in15 minutos900 s
Os relógios depois de uma troca
- Referência antiga nas cacheso TTL da zona pai.com: até 2 dias
- Conjunto NS antigo da zona nas cacheso TTL da zona antigagoogle.com: até 4 dias
- Google Public DNSo limite dele para NSno máximo 6 horas
Registros NS, SOA e glue: qual a diferença?
Três registros se encontram numa delegação. O NS nomeia os servidores: a cópia da zona pai indica o caminho, a cópia da zona é a autoridade. O glue é um registro A ou AAAA que a zona pai guarda só para servidores nomeados dentro da zona. O SOA existe uma vez por zona, no topo dela: o servidor primário, um endereço de contato, o serial e os temporizadores.
Um servidor que responde o SOA com a flag aa tem a zona, e é por isso que a ferramenta o pede a todos os servidores. O serial diz se os servidores têm a mesma versão; a Route 53 começa em 1 e nunca o muda sozinha, e uma zona em dois provedores tem dois seriais, ambos normais.
A zona .comoperada por Verisign
- NSgoogle.com. 172800 NS ns1.google.com.Delegação: para onde ir em seguida · não autoritativa
- Ans1.google.com. 172800 A 216.239.32.10Glue: o endereço do servidor, para que ele possa ser alcançado
- DSsem DS: google.com não é assinadoDS: aponta para a chave de assinatura da zona filha; só em zonas assinadas (cloudflare.com DS 2371 13 2)
ponto de corte · google.com
A zona google.comoperada por Google
- NSgoogle.com. 345600 NS ns1.google.com.A lista da própria zona · autoritativa
- SOAns1.google.com. dns-admin.google.com. 1003797344 900 900 1800 60Um por zona: primário, contato, serial, temporizadores
- Ans1.google.com. 345600 A 216.239.32.10O endereço do próprio servidor: o glue deve coincidir com ele
Consulta NS vs o comando nslookup
As pessoas pesquisam "ns lookup" por duas coisas: os nameservers de um domínio e o comando nslookup que vem no Windows, no macOS e no Linux. O nslookup pergunta ao seu resolvedor e mostra o que ele tem em cache; com -type=ns, lista o conjunto NS da zona como o seu resolvedor o guarda.
Essa cópia pode ter horas, e nunca mostra a lista do registro, o glue nem se cada servidor tem a zona. Esta página pergunta diretamente a cada um que consegue alcançar.
| Esta consulta NSdnsrobot.net | nslookup-type=ns | digNS · +norec | |
|---|---|---|---|
| Pergunta a | o registro e depois todos os servidores | o seu resolvedor | qualquer servidor que você indicar |
| Registro vs zona | os dois, nome a nome | a cópia em cache | uma lista por comando |
| O aa de cada servidor | cada endereço IPv4 (A e glue) | Não | um servidor por comando |
| Glue e TTLs | os dois TTLs | com -debug | na saída |
| Diagnóstico | nomeado, com a correção | Não | Não |
| Roda em | qualquer navegador | WindowsmacOSLinux | macOSLinux |


Consulta NS: perguntas frequentes
O que é uma consulta NS e como consultar NS de um domínio?
Como descobrir qual é o meu provedor de DNS?
Por que o registro e a zona listam nameservers diferentes?
O que é uma delegação lame?
Quanto tempo a troca de nameservers leva para propagar?
Quantos nameservers um domínio deve ter?
O que são registros glue e quando preciso deles?
Por que ferramentas diferentes mostram nameservers diferentes?
O que significa "não consultado diretamente"?
Consulta NS é a mesma coisa que nslookup?
Por que a troca dos meus nameservers ainda não aparece?
Devo remover o DNSSEC antes de trocar os nameservers?
Sentiu falta de algo?Sugira um recurso ou uma nova ferramenta
Ferramentas de DNS relacionadas
Consulta DNS
Todos os registros DNS direto dos servidores do domínio, ao lado do cache do Google e da Cloudflare
Consulta WHOIS
Consulte registro de domínio, registrar e detalhes do proprietário via RDAP
Verificador de Hospedagem
Descubra quem hospeda qualquer site: hospedagem, CDN, CMS, provedor de e-mail, registrador e emissor do SSL
Consulta MX
Encontre registros MX e detalhes do servidor de e-mail
Domínio para IP
Converta qualquer domínio para seu endereço IP com geolocalização e detecção de CDN
DNS Reverso
Encontre hostnames associados a qualquer endereço IP via registros PTR
Localizador de Subdomínios
Descubra todos os subdomínios de qualquer domínio
Verificador de Idade do Domínio
Verifique data de registro, idade, expiração e registrar do domínio via WHOIS