










Analisador de Cabeçalhos de E-mail
Use este analisador de cabeçalho: cole os cabeçalhos de um e-mail para ver o caminho que ele percorreu, quanto tempo cada salto levou e o que as verificações de SPF, DKIM e DMARC do seu provedor disseram. Não sabe como pegar o cabeçalho do email? O passo a passo está logo abaixo.
O que é um cabeçalho de e-mail?
O cabeçalho de e-mail é o bloco de linhas acima do texto da mensagem: quem enviou e para quem, quando, e um registro de cada servidor que a processou. Os apps de e-mail escondem quase tudo isso; “Show original” ou “View source” mostra tudo.
Cada linha tem um nome, dois-pontos e um valor; um valor longo continua em linhas que começam com um espaço (RFC 5322). Os cabeçalhos terminam na primeira linha em branco. Tudo o que vem depois é o corpo, que esta ferramenta nunca lê.
Três tipos de autores os escrevem: o app do remetente (From, To, Subject, Date), cada servidor no caminho (uma linha Received por servidor) e o seu provedor (Authentication-Results, vereditos de spam). Só os últimos são verificados por alguém em quem você confia.
Adicionado pelo seu provedor (Google)11 campos

- 1Delivered-To: reader@example.com
- 2Received: by 2002:a05:6214:5a0b:… with SMTP id kq11csp1342871qvb; Wed, 21 Oct 2026 07:02:48 -0700
- 3–7 X-Google-Smtp-Source, X-Received, ARC-Seal, ARC-Message-Signature, ARC-Authentication-Results
- 8Return-Path: <bounces+48213-9f1c-reader=example.com@sendgrid.net>
- 9Received: from o1.ptr1234.example.org ([167.89.118.37]) by mx.google.com with ESMTPS id …; Wed, 21 Oct 2026 07:02:47 -0700
- 10Received-SPF: pass (google.com: domain of …@sendgrid.net designates 167.89.118.37 as permitted sender) client-ip=167.89.118.37;
- 11Authentication-Results: mx.google.com; dkim=pass …; dkim=pass …; spf=pass …; dmarc=pass …
Adicionado por servidores no caminho (SendGrid e example.org)5 campos

- 12DKIM-Signature: v=1; a=rsa-sha256; d=example.org; s=s1; h=content-type:from:…
- 13DKIM-Signature: v=1; a=rsa-sha256; d=sendgrid.info; s=smtpapi; h=content-type:from:…
- 14Received: by filterdrecv-7d9c8b5f6-2kqzr with SMTP id … 2026-10-21 14:02:13.517 +0000 UTC
- 15Received: from app-01.example.org ([198.51.100.24]) by geopod-ismtpd-3 (SG) with ESMTPSA id …; Wed, 21 Oct 2026 14:02:12.902 +0000
- 16Received: from localhost ([127.0.0.1]) by app-01.example.org (Postfix) with ESMTP id 4Xc9Fq2Lb1z9vKs; Wed, 21 Oct 2026 14:02:10 +0000
Escrito pelo app do remetente14 campos
- 17Content-Type: multipart/alternative; boundary=8a1f4c2e9b7d3a6c5e0f
- 18Date: Wed, 21 Oct 2026 14:02:04 +0000 (UTC)
- 19From: Example Weekly <news@example.org>
- 20Mime-Version: 1.0
- 21Message-ID: <3qX0b1wZTcO2pN9sKd4ZfA@geopod-ismtpd-3>
- 22Subject: This week at Example: five things worth reading
- 23List-Unsubscribe: <https://u48213.ct.sendgrid.net/lu/unsubscribe?…>, <mailto:unsubscribe@example.org?…>
- 24List-Unsubscribe-Post: List-Unsubscribe=One-Click
- 25–29 List-Id, Feedback-ID, X-SG-EID, X-SG-ID, X-Entity-ID
- 30To: reader@example.com
linha em branco: o corpo começa aqui, e esta ferramenta nunca o lê
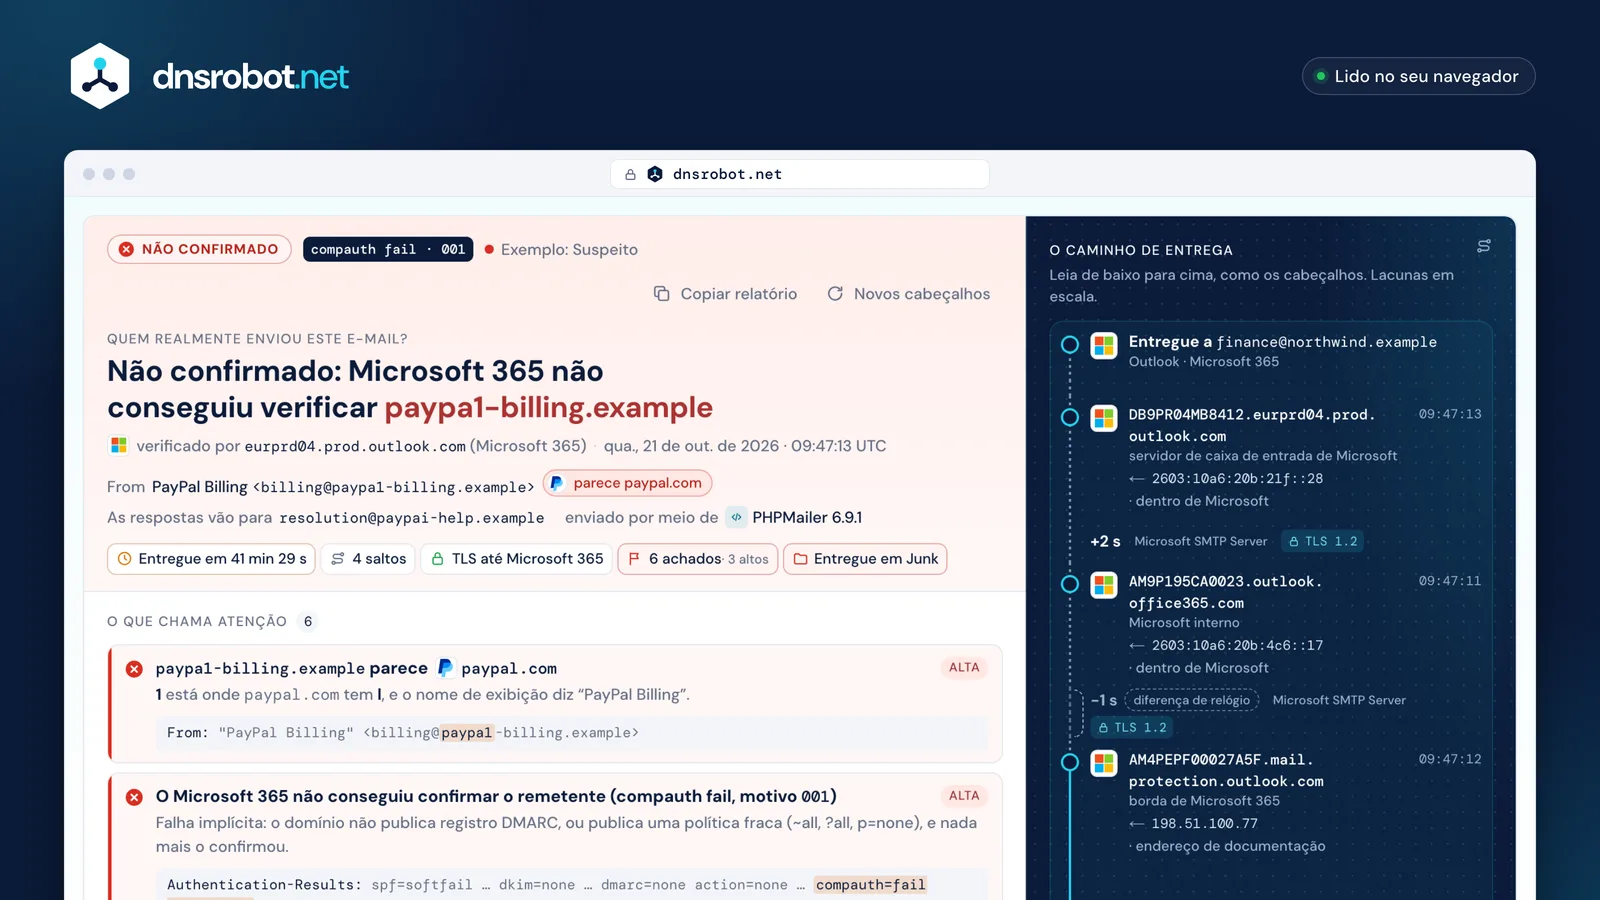
 O vereditoQuem enviou, julgado só pelo Authentication-Results que o seu provedor escreveu, com o servidor que fez a verificação.O que chama atençãoCada achado com a gravidade, o motivo e a linha exata do cabeçalho de onde ele vem.O caminho de entregaCada servidor, do cabeçalho Date até a caixa de entrada, com as lacunas em escala e o limite de confiança atravessando o caminho.Os fatosQuanto tempo a entrega levou, quantos saltos, se todo salto externo usou TLS e qual pasta a Microsoft escolheu.
Como ler cabeçalhos de e-mail, de baixo para cima
Para analisar cabeçalhos de e-mail, leia as linhas Received de baixo para cima. Cada servidor adiciona a sua linha no topo das que já estão lá, então a mais baixa é o primeiro salto e a do topo é o seu provedor entregando a mensagem à caixa de entrada (RFC 5321 §4.4).
Uma linha diz quem recebeu (by), de qual servidor e endereço (from, o endereço visto na conexão), como (with: ESMTPS significa STARTTLS, ESMTPSA significa STARTTLS mais login) e quando. Os servidores carimbam a própria hora local, então converta cada uma para UTC antes de subtrair: 07:02:47 -0700 é 14:02:47 UTC.
Só as linhas que o seu provedor escreveu são certas. Tudo abaixo da primeira linha dele vem de servidores que você não pode verificar, e um remetente pode adicionar linhas próprias.
No cabeçalho · o topo é o mais recente
A viagem · salto 1 primeiro
Limite de confiança
Leia para cima: cada servidor adiciona a sua linha no topo
SPF, DKIM e DMARC nos cabeçalhos de e-mail
O SPF pergunta se o servidor de envio pode enviar pelo domínio do envelope (o Return-Path). O DKIM pergunta se um domínio assinou a mensagem e se a assinatura ainda confere. O DMARC pergunta se um domínio aprovado no SPF ou no DKIM coincide com o endereço do From que você vê.
Seu provedor escreve as respostas no Authentication-Results. Confie no bloco que o seu provedor escreveu ao lado da própria linha Received. Outras cópias, cópias ARC e qualquer uma que esteja entre as linhas do remetente podem ter sido adicionadas por qualquer pessoa (RFC 8601).
Uma aprovação prova o domínio, não as intenções dele: examp1e.com pode passar nas três para si mesmo.
Authentication-Results: mx.google.com;1Quem verificouo authserv-id: o servidor do próprio provedor
dkim=pass header.i=@example.org header.s=s1 header.b=Xk3Pq9aZ;2DKIM: example.org assinoua chave dele fica em s1._domainkey.example.org
dkim=pass header.i=@sendgrid.info header.s=smtpapi …;3Uma segunda assinaturaa do próprio serviço de envio; não pode se alinhar a example.org
spf=pass (google.com: … designates 167.89.118.37 as permitted sender) smtp.mailfrom=…@sendgrid.net;4SPF: autorizado a enviar por sendgrid.neto domínio do envelope (Return-Path), não o do From
dmarc=pass (p=QUARANTINE sp=QUARANTINE dis=NONE) header.from=example.org5DMARC: o domínio do From coincide com ②p=quarantine é o que example.org pede aos receptores que façam com as falhas
#3 Authentication-Results: spf=softfail (sender IP is 198.51.100.77) … dkim=none … dmarc=none action=none … compauth=fail reason=001ContaMicrosoft 365 escreveu, acima da primeira linha Received que adicionou.
Limite de confiança
#7 Authentication-Results: protection.outlook.com; spf=pass … dkim=pass … dmarc=pass action=none … compauth=pass reason=100IgnoradoCita Microsoft, mas fica abaixo de toda linha Received: veio dentro da mensagem. Um receptor nunca escreve ali.Este e-mail é verdadeiro ou falsificado?
Os cabeçalhos não dizem se uma oferta é honesta, mas mostram se o domínio do From realmente enviou a mensagem e se ele imita o de outra pessoa. Comece pelo veredito que o seu provedor escreveu e depois procure estes sinais.
Nenhum deles prova phishing por si só, e várias diferenças comuns são normais. A Microsoft observa que um domínio parecido pode passar em SPF, DKIM e DMARC se o dono o configurou (Microsoft).
Um domínio parecido no FromAlta
paypa1-billing.examplevspaypal.com
Um dígito ou uma letra semelhante trocados. Pode passar em SPF, DKIM e DMARC para si mesmo.
Letras de outro alfabetoAlta
xn--pypal-4ve.exampleaparece comopаypal.example
O а é cirílico. Os cabeçalhos guardam a forma xn-- (punycode), que entrega a diferença.
Seu provedor diz failAlta
compauth=fail reason=001 · spf=softfail
O receptor não conseguiu ligar o domínio do From ao servidor que enviou.
Um nome que traz outro endereçoMédia
"accounts@example.com" <notice@mailer.example>
Os apps mostram o nome, não o endereço. O remetente real está entre os colchetes.
O veredito do próprio filtroMédia
CAT:PHSH · dest:J · SFTY:9.25
A Microsoft classificou como phishing e enviou para Junk; 9.25 é a dica de primeiro contato.
Resultados pass abaixo da linhaMédia
#7 Authentication-Results: protection.outlook.com; spf=pass dmarc=pass
Escritos abaixo de toda linha Received, então foi o remetente quem escreveu. Só valem os do seu provedor.

Normal, não são sinais de alerta por si sós
O Return-Path é diferente do From
sendgrid.netvsexample.org
Serviços de e-mail enviam por você; o DKIM garante a correspondência.
O Reply-To é diferente do From
Reply-To: support@example.org
As respostas vão para uma central de ajuda. Só vale uma olhada se esse domínio imitar outro.
Uma hora que anda para trás
09:47:12 → 09:47:11 (−1 s)
Cada servidor carimba o próprio relógio, e os relógios podem diferir por um segundo ou mais.
Um servidor em outro país
CTRY:US · 209.85.208.54
É onde o servidor está, não a pessoa. Os grandes provedores enviam de todo lugar.
Por que meu e-mail atrasou?
Subtraia cada hora do Received da que está acima dele, em UTC. A maior lacuna mostra onde a mensagem esperou. Uma lacuna de 30 minutos ou mais é compatível com uma nova tentativa (a RFC 5321 sugere esperar pelo menos 30 minutos).
O cabeçalho Date vem do dispositivo do remetente, então o tempo do Date até o primeiro servidor inclui um relógio atrasado ou um rascunho escrito muito antes do envio. Os horários também podem recuar um segundo quando os relógios de dois servidores diferem.
Nenhum padrão diz quanto tempo é demais.
Microsoft 365
- 09:47:12borda, primeira linha
- 09:47:11interno · −1 s
- 09:47:13servidor de caixa de entrada
- 09:05:44Cabeçalho Dateo relógio do remetente
- +7 s
- 09:05:51mail.paypa1-billing.exampleprimeiro servidor
- 41 min 21 s≥ 30 min: compatível com uma nova tentativa
- 09:47:12borda de Microsoft 365primeira linha que Microsoft escreveu
- −1 sos relógios diferem
- 09:47:11Microsoft interno
- +2 s
- 09:47:13servidor de caixa de entrada de Microsoft
- a partir do cabeçalho Date
- 41 min 29 s
- a partir do primeiro servidor
- 41 min 22 s
- Date → primeiro servidor 6 s
- até o SendGrid 2,9 s
- Filtro do SendGrid 0,6 s
- SendGrid → Google, a maior lacuna 33 s
- dentro do Google 1 s
Cabeçalhos de spam do Microsoft 365 e do Gmail, decodificados
O Microsoft 365 escreve o veredito do filtro em X-Forefront-Antispam-Report: CAT é o veredito, SFV é como a filtragem de spam decidiu, e X-Microsoft-Antispam-Mailbox-Delivery diz para qual pasta a mensagem foi.
O SCL ainda é escrito, mas a Microsoft diz que ele não decide mais nada no Microsoft 365: leia o CAT. O BCL avalia o e-mail em massa pelas reclamações, de 0 a 9, e o limite da sua política (7 por padrão) decide (Microsoft).
O Gmail não escreve nenhum veredito de spam documentado. Servidores com SpamAssassin adicionam X-Spam-Status com a pontuação, o limite e as regras acionadas.
- 1CAT:PHSH o veredito: phishing (SPM spam, SPOOF, BULK, HPHSH…)
- 2SFV:SPM a filtragem de spam marcou como spam (NSPM: não é spam)
- 3SCL:5 uma entrada da filtragem, não a decisão no Microsoft 365
- 4SFTY:9.25 a dica de segurança de primeiro contato foi mostrada
- 5IPV:NLI o IP não está em nenhuma lista de reputação
- 6DIR:INB entrada; SFS e ARA são diagnósticos internos da Microsoft
Nível de reclamações de envio em massaBCL:0
Limites 5 strict, 6 standard, 7 padrão: igual ou acima, é envio em massa.
Para onde foidest:J
dest:I é a Inbox. ucf, jmr e ENG são internos.
Gmail e SpamAssassin


O Gmail não escreve nenhum veredito de spam documentado: X-Received, X-Google-Smtp-Source e X-Gm-* são internos.
X-Spam-Status: No, score=2.307 required=6.31
SpamAssassin: spam só na pontuação exigida ou acima dela.
Onde fica o cabeçalho do email e como pegá-lo no Gmail, Outlook, Apple Mail e outros
Para pegar o cabeçalho, copie os cabeçalhos completos, ou a mensagem original inteira, em um computador ou em um navegador. Depois cole-os acima, ou salve a mensagem como arquivo .eml e envie-o.
Cada app esconde o cabeçalho em um menu diferente. Escolha o seu: os passos seguem a página de ajuda de cada provedor.
- 1Abra a mensagem
- 2Mais ⋮
- 3Mostrar original
- 4Copiar para a área de transferência
Fonte: support.google.com/mail/answer/29436
- 1Abra a mensagem
- 2Mais ações ···
- 3Exibir
- 4Exibir detalhes da mensagem

Fonte: support.microsoft.com · Exibir cabeçalhos de mensagens da internet
- 1Dê dois cliques na mensagem
- 2Arquivo
- 3Propriedades
- 4Cabeçalhos de Internet
Fonte: support.microsoft.com · Exibir cabeçalhos de mensagens da internet
- 1Selecione a mensagem
- 2Visualizar
- 3Mensagem
- 4Todos os Cabeçalhos

Fonte: support.apple.com · Guia do Usuário do Mail (macOS Sequoia)
- 1Abra a mensagem
- 2Mais
- 3Mostrar todos os cabeçalhos

Fonte: support.apple.com · Guia do Usuário do iCloud
- 1Abra a mensagem
- 2Mais opções ···
- 3Visualizar mensagem bruta

Fonte: help.yahoo.com · artigo SLN36735
- 1Selecione a mensagem
- 2View Message Source
- 3Ctrl+U ou ⌘U

Fonte: support.mozilla.org · atalhos de teclado
- 1Abra a mensagem
- 2More ⋯
- 3View headers
Fonte: Proton · proton.me/support/check-email-headers
- 1Abra a mensagem
- 2More Actions
- 3Show Original

Fonte: Zoho · zoho.com/mail/help
- 1Откройте письмо
- 2⋯
- 3Свойства письма

Fonte: yandex.ru/support · ajuda do Yandex 360
- 1メールを開く
- 2その他
- 3メールのソースを表示

Fonte: support.yahoo-net.jp · artigo H000007254
No celular? Os apps do Gmail, do Outlook e do Apple Mail não mostram os cabeçalhos completos. Abra a mensagem em um navegador (Gmail, Outlook na web) ou em um app de computador, ou encaminhe-a como anexo e envie o .eml aqui.
Como rastrear um e-mail, e o que um IP revela e não revela
Para rastrear um e-mail, pegue o endereço from da primeira linha Received que o seu provedor escreveu: o servidor que entregou a mensagem. Descubra quem é o dono dele e você saberá de quem era aquele servidor, que pode ser um encaminhador e não o remetente original.
Os cabeçalhos mostram servidores de e-mail, e só às vezes a rede do próprio remetente, em X-Originating-IP.
Mesmo esse endereço aponta para uma rede e, mais ou menos, um país, nunca para uma pessoa ou uma rua.
O que 209.85.208.54 revela
- Proprietário
- Google LLC · 209.85.128.0/17 (ARIN)
- País
 Estados Unidos, onde o servidor está
- Função
- um servidor de envio do Gmail, o que o SPF verificou
O que ele não revela
- Quem
- A Ana, ou qualquer outra pessoa em example.net
- Onde
- a cidade ou a rua dela
- Dispositivo
- o computador ou o celular dela
Cabeçalhos de e-mail: perguntas e respostas
Como pegar o cabeçalho do email e analisá-lo?
É seguro colar cabeçalhos de e-mail aqui?
Os cabeçalhos de e-mail podem ser falsificados?
Como saber se um e-mail é falso?
Onde fica o cabeçalho do email com o IP do remetente?
Por que o Gmail não mostra o endereço IP do remetente?
O SPF passou, então por que o DMARC falhou?
O que significa um atraso negativo entre os saltos?
O que significam SCL e BCL?
Os cabeçalhos de e-mail mostram os destinatários em BCC?
Este analisador de cabeçalho é o mesmo Message Header Analyzer da Microsoft?
Por que há vários cabeçalhos Authentication-Results?
Sentiu falta de algo?Sugira um recurso ou uma nova ferramenta
Mais ferramentas de e-mail
Verificador SPF
Valide registros SPF e verifique a contagem de consultas DNS conforme RFC 7208
Verificador DKIM
Verifique registros DKIM com detecção automática de seletor
Verificador DMARC
Verifique a política DMARC e configurações de alinhamento de qualquer domínio
Consulta de IP
Consulte geolocalização, ISP e detalhes de rede de qualquer endereço IP instantaneamente
Verificador de Lista Negra de IP
Verifique se um endereço IP está em listas negras de spam ou malware
Consulta MX
Encontre registros MX e detalhes do servidor de e-mail