











Buscador de Subdomínios
Veja os subdomínios de qualquer domínio: este subdomain finder busca nos logs de certificados, numa lista de nomes comuns, na página inicial e nos registros DNS do domínio e depois mostra quais resolvem, onde cada um roda e quando o certificado expira.
Um subdomínio ou URL também serve: docs.python.org busca em todo o python.org.
- Cert Spotter · Só não expirados · nosso servidor
- crt.sh · Desde 2013 · seu navegador
- Nomes comuns · 1.000 rótulos · nosso servidor
- Página inicial · Links, cabeçalhos · nosso servidor
- Registros DNS · NS, MX, SPF… · nosso servidor
- Transferência de zona · Cada servidor de nomes · nosso servidor



Como funciona um buscador de subdomínios?
Ele reúne nomes de dados públicos e do próprio DNS do domínio e depois consulta o DNS sobre cada um.
Todo certificado HTTPS emitido por uma autoridade confiável é gravado nos logs de Certificate Transparency, com cada nome que ele cobre. Este buscador lê dois serviços de busca nesses logs: o Cert Spotter, para os certificados atuais, e o crt.sh, para todos os certificados desde 2013. Ao mesmo tempo, ele consulta no DNS 1.000 nomes comuns, lê os links da página inicial e os registros do próprio domínio e tenta uma transferência de zona.
Depois, o DNS transforma a lista num mapa. Um nome que resolve ganha os seus endereços e a rede que os anuncia, o que identifica o host ou a CDN. Um nome vindo de um certificado ou de um registro DNS que não resolve hoje já foi real: é um nome aposentado. Um link da página inicial pode apontar para um nome que nunca existiu.
- Cert Spotter511,1 s
- crt.sh7421,6 s
- Nomes comuns242,6 s
- Página inicial141,9 s
- Registros DNS10,4 s
- Transferência de zonaRecusado ×42,3 s







- Logs de certificados: todo nome num certificado público; o Cert Spotter é atual, o crt.sh volta até 2013.
- Nomes comuns, página inicial, registros: nomes ativos que nenhum certificado lista.
- DNS: uma consulta por nome e tipo ao Google Public DNS.
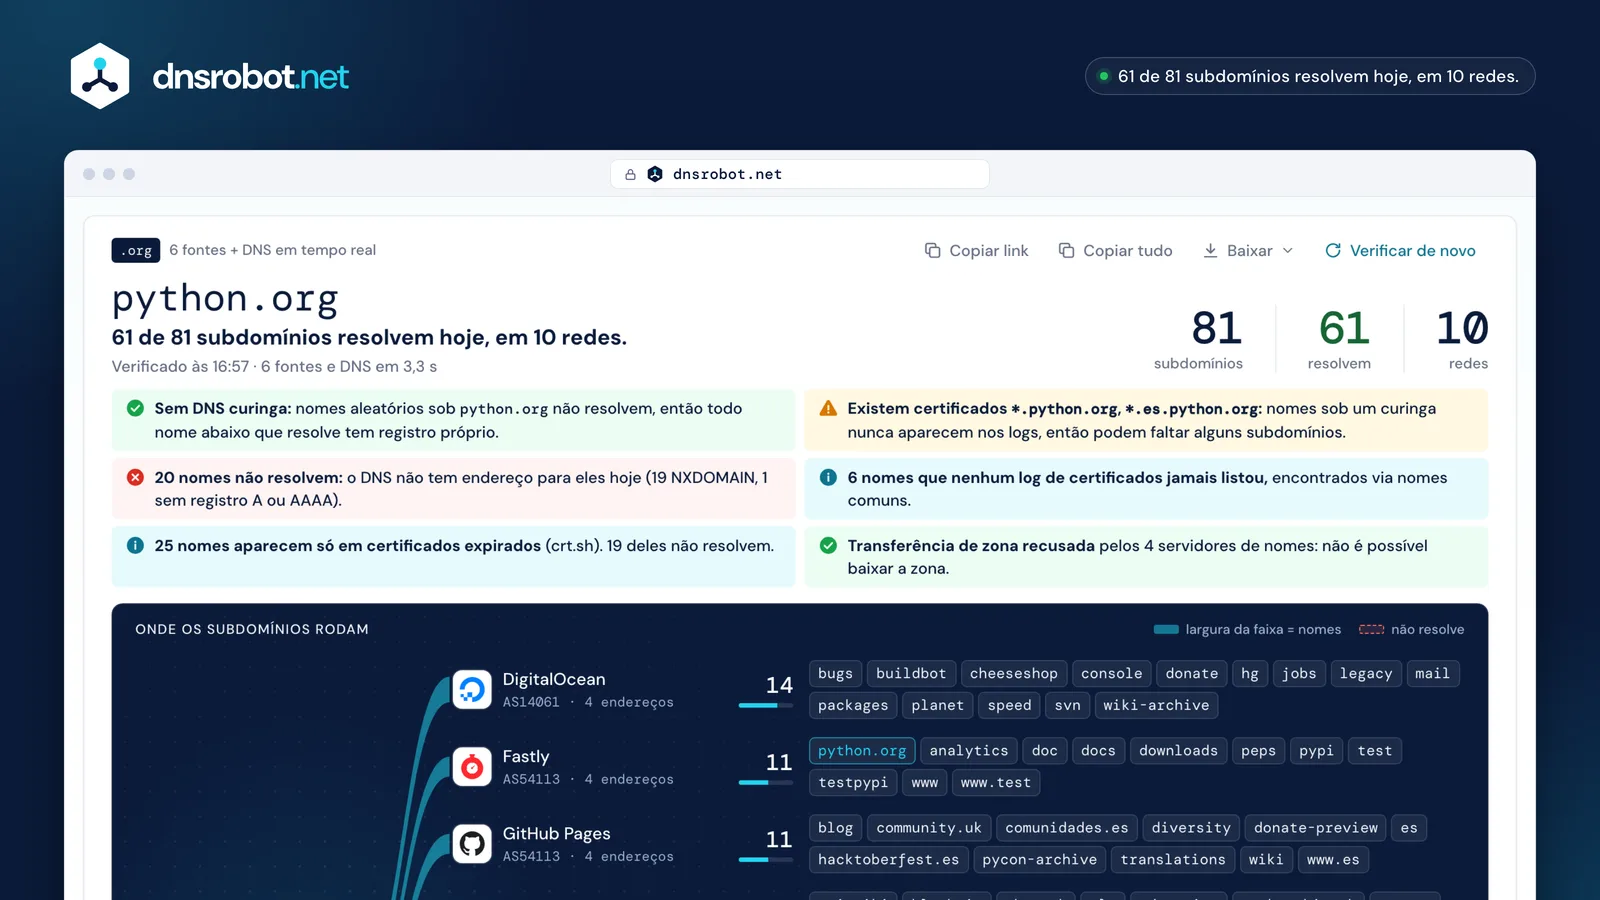
 A resposta primeiroQuantos nomes foram encontrados, quantos resolvem hoje e em quantas redes.Fatos de DNS, não veredictosDNS curinga, certificados curinga, nomes que não resolvem, nomes que nenhum log de certificados lista e a transferência de zona, cada um com a sua evidência.Onde cada nome rodaUma faixa por host ou CDN, com largura proporcional ao número de nomes, e as plataformas que os CNAMEs revelam.Cada nome a um cliqueCada rótulo é um link para a linha do nome: status, endereços, cadeia de CNAME, host e datas do certificado.
Como ver todos os subdomínios de um domínio?
Combine fontes passivas com algumas consultas DNS: nenhum método sozinho encontra todos os nomes.
Os logs de certificados listam todo nome que já teve um certificado público, mas nada que esteja sob um curinga e nada que nunca serviu HTTPS. Consultar nomes comuns no DNS encontra hosts ativos que os logs nunca viram. A página inicial e os registros do domínio citam mais alguns, e uma transferência de zona, quando o servidor permite, lista a zona inteira.
Este buscador roda todos eles ao mesmo tempo. Métodos que exigem uma base de dados paga (DNS passivo) ou que copiam dados de outros sites contra os termos deles (scraping de buscadores, algumas APIs públicas) não são usados.
| Método | Encontra | Deixa passar | Aqui |
|---|---|---|---|
| Logs de certificados | Todo nome num certificado público desde 2013 | Nomes sob curingas; nomes que nunca tiveram HTTPS | As duas buscas |
| Nomes comuns | Hosts ativos com rótulos fáceis de adivinhar | Rótulos incomuns | 1.000 + 4.000 |
| Página inicial | Hosts que o site linka ou carrega | Nomes sem link | Sim |
| Registros DNS | Hosts de e-mail, de servidor de nomes e do SPF | Todo o resto | Sim |
| Transferência de zona | A zona inteira, onde for permitida | Recusada quase em toda parte | Cada servidor de nomes |
| Percurso de NSEC | Todo nome numa zona com NSEC simples | Zonas com NSEC3 e zonas não assinadas | Ainda não |
| DNS passivo | Nomes vistos no tráfego de resolvedores | Exige uma base de dados paga | Não |
| Buscadores | Hosts de páginas indexadas | Nomes não indexados; o scraping viola os termos deles | Não |
Como buscar subdomínios que não têm certificado?
Consulte nomes prováveis no DNS: todos os domínios que medimos tinham nomes ativos que nenhum log de certificados jamais listou.
Consultamos 1.000 rótulos comuns (www, mail, vpn, dev…) em 13 domínios conhecidos e comparamos os acertos com o histórico completo do crt.sh. Cada domínio tinha de 3 a 71 nomes ativos que nenhum log jamais mostrou; uber.com (71), kompas.com (37) e github.com (32) foram os que mais ganharam. Os links da página inicial somaram até 65 a mais (kompas.com); os 160 sites de idiomas linkados pelo wordpress.org não podem ser confirmados no DNS, porque o curinga dele responde a qualquer nome.
O buscador consulta por padrão os primeiros 1.000 rótulos da lista do SecLists e mais 4.000 sob demanda, o que encontrou, ao todo, cerca de 60% mais acertos com cinco vezes mais consultas. O DNS curinga é testado primeiro, então um nome adivinhado só conta quando tem registro próprio.
- uber.com71
- kompas.com37
- github.com32
- stripe.com28
- tesla.com22
- tokopedia.com20
- wordpress.org14
- nasa.gov13
- isc.org7
- ycombinator.com6
- python.org5
- mozilla.org5
- dnsrobot.net3
- nunca no CT
- nos logs de CT
- wordpress.org: DNS curinga: resolver não prova nada
O que é Certificate Transparency e como ela revela subdomínios?
Certificate Transparency (CT) é um conjunto de logs públicos, só de inclusão (append-only), de todo certificado que as autoridades confiáveis emitem.
Os navegadores a exigem: o Chrome rejeita um certificado emitido depois de 30 de abril de 2018 se ele não trouxer carimbos de tempo assinados por logs de CT. Cada log é uma árvore de Merkle que qualquer pessoa pode ler e ninguém pode alterar; assim, quando um certificado entra no log, todos os nomes dele ficam públicos, muitas vezes antes de o site começar a usá-lo.
Por isso um subdomínio novo aparece aqui assim que ganha HTTPS, e um antigo continua encontrável depois de desligado. Uma busca de certificate transparency como o crt.sh ou o Cert Spotter lê esses logs por você; este buscador consulta os dois.

- Emissor
- Let's Encrypt
- Emitido em
- 20 de out. de 2026
- Expira em
- 18 de jan. de 2027


- Let's Encrypt 52,35%
- Google Trust Services 22,21%
- Todas as outras autoridades 25,44%
Por que um subdomínio não resolve?
Porque o DNS não tem mais um endereço para ele: o nome foi excluído, nunca teve endereço ou aponta para algo que não existe mais.
NXDOMAIN significa que o nome não existe mais. Sem endereço (NOERROR sem registro A ou AAAA) significa que ele existe, mas só para outros registros, como e-mail. Órfão significa que o CNAME dele aponta para um destino que não existe.
Nomes antigos são a regra: dos 2.036 nomes nos logs de certificados de 11 domínios que verificamos, metade não existia mais. Um nome que não resolve não é um erro nesta página; é um nome aposentado que você talvez queira limpar.
- 922 resolvem (45%)
- 1.008 NXDOMAIN (50%)
- 106 sem endereço (5%)
- blog-stage.python.org
$ dig blog-stage.python.org
status: NXDOMAIN
Não resolveO nome não existe. - mg.python.org
$ dig mg.python.org A
status: NOERROR, ANSWER: 0
$ dig +short mg.python.org MX
10 mxa.mailgun.org.
Sem endereçoEle existe, mas só para outros registros, como e-mail. - shop.example.com
$ dig shop.example.com
shop.example.com. CNAME old-shop.example.net.
old-shop.example.net: NXDOMAIN
ÓrfãoAponta para um nome que não existe mais.
O que é um CNAME órfão (dangling)?
Um CNAME órfão (dangling CNAME) é um registro DNS que ainda aponta para um nome que não existe mais, como um balanceador de carga excluído ou um serviço hospedado cancelado.
Antes de tudo, é um item de limpeza: o subdomínio mostra um erro, e o registro não faz nada. Em 2.036 nomes de certificados de 11 domínios, encontramos 25 CNAMEs órfãos, em 8 dos 11 domínios, a maioria balanceadores de carga em nuvem excluídos.
Também pode ser um risco. Se o destino é um serviço em que qualquer pessoa pode registrar o nome liberado, como um bucket de armazenamento ou um site em algumas plataformas, um estranho poderia servir páginas no seu subdomínio: é o sequestro de subdomínio (subdomain takeover). Este buscador mostra o fato de DNS de cada nome e só diz “possível sequestro” quando o CNAME e a página batem com a assinatura publicada de recurso não reivindicado de um serviço.
25 CNAMEs órfãos em 2.036 nomes (1,2%), em 8 de 11 domínios
- Balanceadores de carga em nuvem excluídos
- Endpoints do Skype for Business Online desativados
- Um fórum hospedado cancelado
- ÓrfãoO destino do CNAME não existeUm fato de DNS, mostrado para todo nome: exclua o registro se ele não é usado.
- Possível sequestroO CNAME e a página batem com a assinatura de recurso não reivindicado de um serviçoMostrado com a evidência. Indícios, não prova.
- Sem risco de sequestroO serviço verifica quem é o dono do domínioFastly, CloudFront, Zendesk, Statuspage e outros: nunca sinalizados.
A transferência de zona do seu DNS está aberta?
Quase certamente não: todos os servidores de nomes dos 12 domínios reais que testamos recusaram a transferência de zona DNS.
A transferência de zona (AXFR) existe para copiar uma zona para os servidores secundários dela. Se qualquer outra pessoa pedir, um servidor aberto envia todos os nomes da zona. A RFC 5936 diz que os servidores devem restringi-la e não devem vir abertos para todos por padrão.
O buscador envia uma consulta AXFR a cada servidor de nomes do domínio e mostra cada resposta. Só o domínio de teste zonetransfer.me, criado para demonstrar o problema, respondeu, com os seus 52 registros.
- ns-1134.awsdns-13.org205.251.196.110REFUSED
- ns-2046.awsdns-63.co.uk205.251.199.254REFUSED
- ns-981.awsdns-58.net205.251.195.213REFUSED
- ns-484.awsdns-60.com205.251.193.228REFUSED
- nsztm1.digi.ninjaAXFR zonetransfer.me52 registros enviados
12 de 12 domínios reais recusaram em todos os servidores de nomes
Por que não dá para encontrar todos os subdomínios?
Porque alguns nomes nunca são públicos: nenhum certificado os cita, nenhum link aponta para eles e nenhum rótulo comum bate.
Três tipos de nome raramente ou nunca chegam aos logs, e o DNS só os encontra se o rótulo for fácil de adivinhar. Cerca de 36% das entradas de certificados registradas nos 28 dias até 22 de outubro de 2026 tinham um nome curinga, e cada uma esconde os nomes que atende.
Nomes sob um curinga
Um certificado
*.python.orgcobre todos os nomes um nível abaixo sem listar nenhum deles. O log registra o curinga, não os nomes que ele atende.Nos logsSó*.python.orgNomes numa rede privada
Nomes que só existem no DNS interno de uma empresa raramente ganham um certificado público. Sem ele, nunca chegam a um log.
Nos logsNadaNomes que não servem HTTPS
Um host SSH, um relay de e-mail ou um servidor FTP antigo não precisa de certificado público, então muitas vezes o nome dele nunca chega a um log.
Nos logsNada
Onde cada subdomínio está hospedado?
Os endereços de cada nome pertencem a uma rede, e a rede indica o host ou a CDN que o roda.
O buscador pergunta à Team Cymru qual rede anuncia cada endereço e depois compara a rede e a cadeia de CNAME com os mais de 200 provedores do Verificador de Hospedagem. Um CNAME muitas vezes revela a plataforma por trás de uma CDN: o Read the Docs atrás da Cloudflare, ou o Heroku e a Netlify na rede da Amazon.
Atrás de uma CDN, os endereços são os da borda da CDN, os mesmos para muitos sites; o servidor por trás fica privado. O buscador nunca tenta adivinhar um endereço de origem.
- DigitalOceanAS1406114
- FastlyAS5411311
- GitHub PagesAS5411311
- Amazon Web ServicesAS16509· via9
- HetznerAS249406
- CloudflareAS13335· via5
- Google CloudAS396982· via2
- OVHcloudAS162761
- Advanced Software Production Line, S.L.AS2061021
- Civilized Discourse Construction Kit, Inc.AS394230· via1
- University of OregonAS37011







- Borda da CDN: endereços compartilhados, a origem fica privada
- a própria rede do host
O que é enumeração de subdomínios?
Enumeração de subdomínios é listar os subdomínios de um domínio, de forma passiva, a partir de dados públicos, ou ativa, com consultas DNS e requisições.
Fontes passivas leem o que já é público, como os logs de certificados, e não enviam nada aos servidores do domínio. Verificações ativas fazem ao DNS uma consulta por nome, aqui pelo Google Public DNS, buscam a página inicial ou pedem uma transferência de zona aos próprios servidores de nomes do domínio. Equipes de segurança enumeram subdomínios para achar hosts esquecidos antes que outra pessoa os encontre, muitas vezes com um subdomain scanner; uma varredura de subdomínios aqui roda só as verificações leves e padrão: nomes comuns, registros, a página inicial e uma transferência de zona.
Passiva
Lê dados públicos; não envia nada ao domínio
- Cert Spotter51 nomes
- crt.sh74 nomes
Ativa
Consulta o Google Public DNS sobre cada nome, busca a página inicial e pede a zona a cada servidor de nomes
- Nomes comuns24 nomes
- A página inicial14 nomes
- Registros DNS1 nome
- Transferência de zonaRecusado ×4
Como o NSEC e o NSEC3 escondem ou revelam os nomes de uma zona?
Numa zona assinada com DNSSEC, os registros NSEC encadeiam cada nome ao seguinte, então qualquer pessoa pode percorrer a cadeia; o NSEC3 aplica hash aos nomes para impedir isso.
Pedir um nome inexistente numa zona com NSEC simples retorna os dois nomes reais ao redor dele; repetir isso percorre a zona inteira. O NSEC3 retorna hashes, que um dicionário ainda consegue quebrar. Um método mais novo, a negação compacta (RFC 9824), não revela vizinho nenhum.
A maioria dos domínios que verificamos usa NSEC3 ou não usa DNSSEC; alguns, como isc.org, ainda usam NSEC simples.
NSECo próximo nome real, em ordem
NSEC3o hash do próximo nome
Negação compactaum próximo nome inventado: nada para percorrer
Sem DNSSECNXDOMAIN
O que fazer com a lista?
Manter um inventário, limpar registros antigos e verificar o que cada subdomínio serve.
Exporte a lista em CSV, exclua os registros dos nomes que não resolvem mais e verifique o certificado, o host e os registros DNS dos que resolvem.
Manter um inventário
Baixe todos os nomes com status, endereços, host e datas do certificado em CSV ou JSON.
Limpar registros antigos
Exclua nomes que não resolvem mais e CNAMEs que não apontam para lugar nenhum.
Verificar cada certificado
Veja a cadeia, a data de expiração e o que o certificado cobre.
Descobrir quem hospeda
O host, a CDN e o provedor de e-mail por trás de qualquer nome.
Ler os registros DNS
Todos os tipos de registro, o caminho desde a raiz e o DNSSEC.
Ver a idade do domínio
Data de registro, primeiro certificado e primeira cópia arquivada.
Dados e créditos
- Dados de certificados do Cert Spotter (SSLMate) e do crt.sh (Sectigo).
- Nomes comuns: os primeiros 1.000 (e 5.000) rótulos de
subdomains-top1million-5000.txtdo SecLists, © Daniel Miessler, Licença MIT. - Assinaturas de sequestro adaptadas de can-i-take-over-xyz, de EdOverflow e colaboradores, CC BY 4.0, modificadas pelo DNS Robot.
- Redes do serviço IP to ASN da Team Cymru; respostas DNS do Google Public DNS.
Perguntas frequentes sobre o buscador de subdomínios
O que é um buscador de subdomínios?
Este buscador de subdomínios é grátis? Quais são os limites?
Quantos subdomínios um domínio pode ter?
Por que alguns subdomínios não aparecem?
O que é o crt.sh?
É legal ver os subdomínios de um domínio?
Como verificar se um subdomínio está ativo?
O que é um certificado curinga (wildcard)?
O que é uma transferência de zona DNS?
O que é sequestro de subdomínio (subdomain takeover)?
Posso esconder meus subdomínios?
Existe uma API?
Sentiu falta de algo?Sugira um recurso ou uma nova ferramenta
Mais ferramentas de domínio e DNS
Consulta DNS
Todos os registros DNS direto dos servidores do domínio, ao lado do cache do Google e da Cloudflare
Verificador de Certificado SSL
Verifique a validade e detalhes de segurança do certificado SSL
Verificador de Hospedagem
Descubra quem hospeda qualquer site: hospedagem, CDN, CMS, provedor de e-mail, registrador e emissor do SSL
Domínio para IP
Converta qualquer domínio para seu endereço IP com geolocalização e detecção de CDN
Consulta WHOIS
Consulte registro de domínio, registrar e detalhes do proprietário via RDAP
Verificador de Idade do Domínio
Verifique data de registro, idade, expiração e registrar do domínio via WHOIS