











Detector de CMS
Qual CMS este site usa? Veja a plataforma, o tema, os plugins e todas as tecnologias por trás de qualquer site, com a linha de código que comprova cada uma.
Um domínio ou uma URL completa com caminho. Nunca publicamos os sites que você verifica.
Cada tecnologia que encontramos fica marcada onde está a prova dela: um registro DNS, um cabeçalho de resposta, uma linha da página ou o que um navegador real carregou.
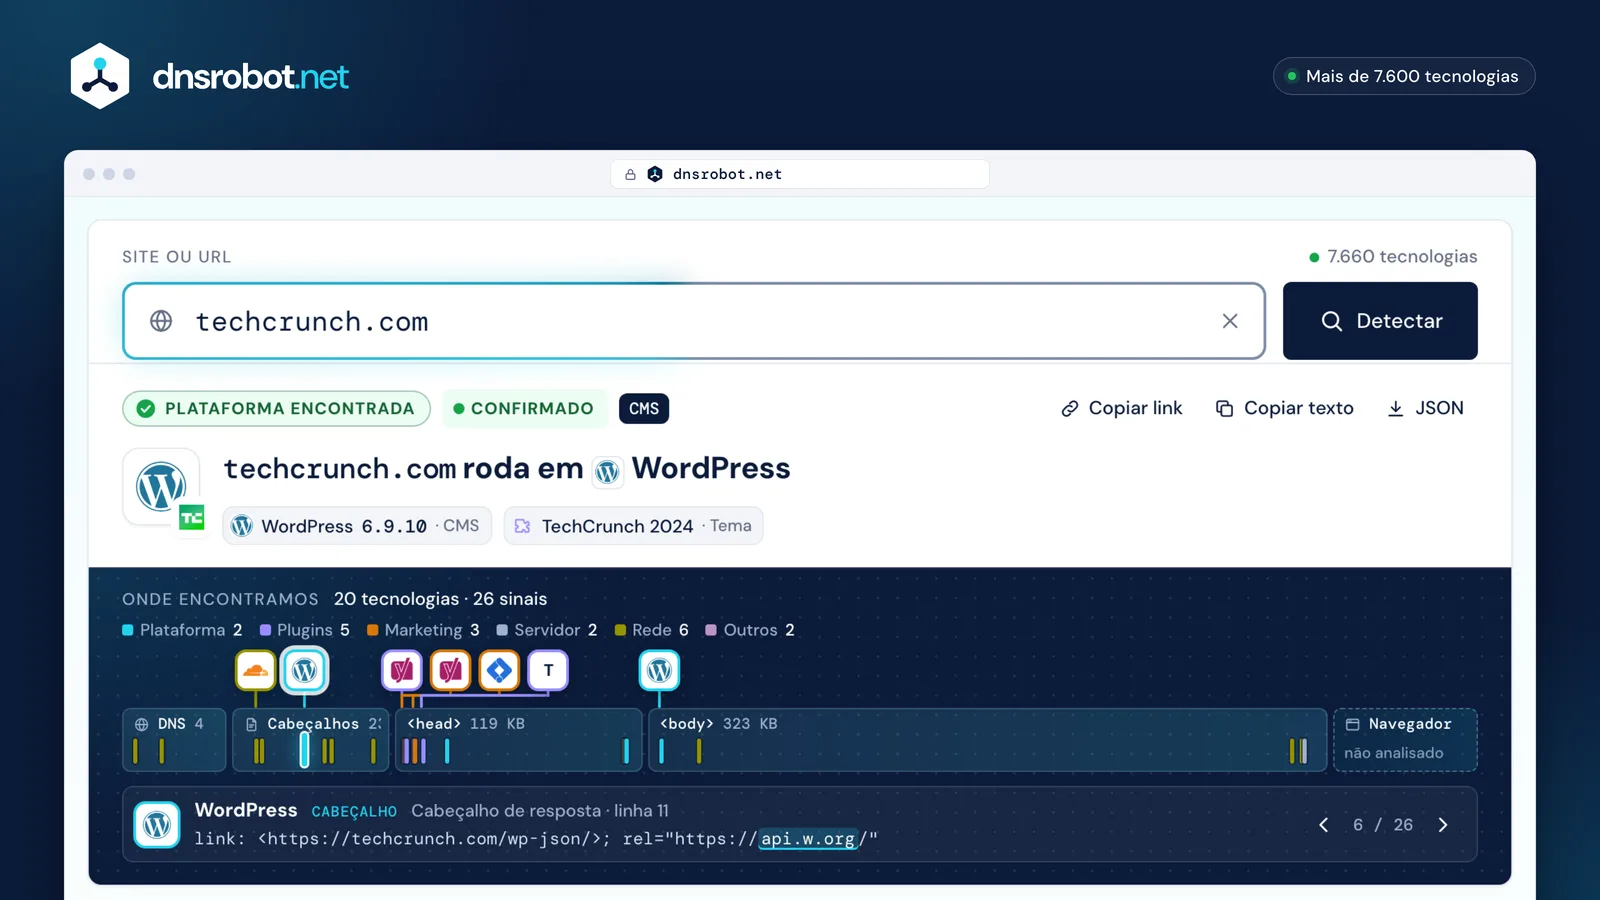
 Qualquer siteUm domínio ou uma URL completa com caminho: a página é lida ao vivo, nunca de um rastreamento antigo.A respostaA plataforma, a versão (no WordPress, comparada com a mais recente) e o tema.Onde encontramosCada tecnologia marcada onde está a prova dela: o DNS, um cabeçalho, uma linha da página, o navegador.A provaO sinal selecionado exatamente como o site o enviou: uma linha de cabeçalho, uma tag ou um caminho de arquivo; percorra todos com ‹ ›.
Como funciona um detector de CMS?
Ele pede a página ao site uma única vez, identificando-se com o próprio nome, e depois procura as marcas que cada plataforma deixa: nos cabeçalhos da resposta, nos cookies, no HTML e nos caminhos dos arquivos.
Algumas marcas são definidas pela própria plataforma e são difíceis de falsificar ou remover: o WordPress anuncia a API REST dele num cabeçalho Link, a Shopify cria um cookie _shopify_essential. Outras são escritas na página e podem ser removidas ou copiadas: uma tag generator, um nome de classe, um comentário.
Por isso, uma marca que qualquer um pode copiar é um indício, enquanto duas marcas independentes, ou uma que só a própria plataforma define, são uma prova. Cada resposta acima mostra as marcas em que se apoia, citadas exatamente como as encontramos, e o quanto isso nos deixa seguros: Confirmado, Provável ou Possível.
Além da página, lemos os registros DNS do domínio e, num site WordPress, no máximo mais dois arquivos do mesmo host: o style.css do tema e o índice /wp-json/ que a página indica. Um navegador real só entra em ação quando você pede.
- HTTP/2 200 · 23 cabeçalhos
- 1linha 3
server: cloudflare - 2linha 7
link: <https://nalgene.com/wp-json/>; rel="https://api.w.org/" - 3linha 8
link: <https://nalgene.com/wp-json/wp/v2/pages/87>; rel="alternate"; title="JSON"; type="application/json" - 4linha 15
set-cookie: __cf_bm=BZFgzmA1kpRQ…; HttpOnly; Secure - HTML · 464 KB
- 5byte 1.085
<!-- This site is optimized with the Yoast SEO Premium plugin v28.0 (Yoast SEO v28.6) --> - 6byte 8.283
<link rel='stylesheet' href='…/wp-content/themes/nalgene-twentytwenty/style.css?ver=9260242'> - 7byte 52.255
<meta name="generator" content="WP Rocket 3.23.5.1"> - 8byte 432.563
<script src="…/wp-includes/js/wp-util.min.js?ver=7.1.3"></script>
- 1CabeçalhoA Cloudflare entrega o siteConfirmado
- 2CabeçalhoA API REST do WordPress: definida pelo próprio WordPressConfirmado
- 3CabeçalhoO endereço REST da própria página: o núcleo do WordPress de novoConfirmado
- 4CookieCloudflare Bot ManagementConfirmado
- 5ComentárioYoast SEO e a versão deleProvável
- 6Caminho de arquivoA pasta do tema e, depois, o cabeçalho do style.cssConfirmado
- 7Meta generatorWP Rocket: autodeclarado, fácil de removerProvável
- 8?ver=WordPress 7.1.3 no próprio script do núcleoProvável
CMS, construtor de sites, CMS headless ou framework?
Todos criam sites, mas só alguns deixam o nome na página. Onde o conteúdo fica decide o que um detector consegue ver.
Um CMS clássico como o WordPress armazena o conteúdo e gera cada página sozinho, então as marcas dele estão por toda parte. Um construtor de sites como o Wix também hospeda o site, então os hosts dos arquivos o denunciam.
Um CMS headless como o Contentful só armazena o conteúdo; um front-end separado, muitas vezes Next.js, gera a página, então no máximo aparece o host de imagens do CMS. Um gerador de sites estáticos como o Hugo produz HTML puro com antecedência e deixa, no máximo, uma tag generator na página inicial.
- Conteúdo + tema
- gerado pelo WordPress
- no próprio servidor
- A página
O que a página mostra
/wp-content/rel="https://api.w.org/"<meta name="generator">O detector dizWordPressConfirmado

- Conteúdo
- gerado pelo Wix
- hospedado pelo Wix
- A página
O que a página mostra
static.wixstatic.com/mediax-wix-request-idserver: PepyakaO detector dizWixConfirmado


- Conteúdo no Contentful
- buscado por uma API
- gerado pelo Next.js
- A página
O que a página mostra
/_next/static/images.ctfassets.netO detector dizNenhum CMS na páginaPossível

- Arquivos Markdown
- convertidos em HTML uma vez
- servidos como arquivos simples
- A página
O que a página mostra
<meta name="generator" content="Hugo …">só na página inicialO detector dizHugoProvável
Como descobrir o tema e os plugins WordPress de um site?
Leia os nomes das pastas nos caminhos dos arquivos da página. Um detector de tema WordPress pega a pasta do tema em /wp-content/themes/<name>/ e depois abre o style.css desse tema, cujo cabeçalho informa o nome do tema, o autor, a versão e, num tema filho, o tema pai.
Esse cabeçalho é a carteira de identidade do tema, definida no manual de temas do WordPress. Um tema filho acrescenta Template: com a pasta do tema pai, então uma página pode mostrar dois temas: nalgene.com usa o próprio Nalgene Twenty Twenty sobre o Genesis 3.5.0.
Os plugins aparecem do mesmo jeito, como pastas /wp-content/plugins/<name>/, muitas vezes com um número ?ver=. Esse número só é a versão do plugin quando corresponde a uma versão lançada: os scripts do WooCommerce em nalgene.com trazem 11.2.1, o Stable tag do readme dele no WordPress.org, enquanto o arquivo de outro plugin traz um carimbo de data e hora.
Só dá para ver os plugins que colocam algo na página. Backups, ferramentas de segurança ou um formulário na página de contato não deixam nada no HTML da página inicial, então nenhum detector consegue listar todos os plugins de um site.
Tema
Na página
/wp-content/themes/nalgene-twentytwenty/style.css?ver=9260242/wp-content/themes/genesis/lib/js/skip-links.min.js?ver=3.5.0class="… wp-child-theme-nalgene-twentytwenty …"Tema filhoNalgene Twenty Twenty
- /wp-content/themes/nalgene-twentytwenty/style.css
Theme Name: Nalgene Twenty TwentyNomeAuthor: Scout DigitalAutorVersion: 9260242Versão · um número de buildTemplate: genesisPasta do tema pai

Tema paiGenesis 3.5.0 · StudioPress
Theme Name: GenesisNomeAuthor: StudioPressAutorVersion: 3.5.0Versão
Plugins
/plugins/woocommerce/?ver=11.2.1WooCommerce 11.2.1: o Stable tag do readme dele no WordPress.org
/plugins/woocommerce/…/jquery-blockui/?ver=2.7.0-wc.11.2.1Uma biblioteca que o WooCommerce inclui (jQuery BlockUI 2.7.0), marcada com a versão do WooCommerce
/plugins/elasticpress/?ver=1792138636Um carimbo de data e hora (16 de outubro de 2026), não a versão do ElasticPress
- + 13 pastas de plugins a mais
instagram-feed-prowoo-discount-ruleswoo-discount-rules-prowoo-variation-swatcheswoocommerce-back-in-stock-notificationswp-rocketsimple-cloudflare-turnstilekount-fraud-preventiondatalayer-for-woocommerceaddify-advanced-split-ordernalgene-customizervital-theme-modificationsvital-message-bar-master


Plugins que não colocam nada na página: invisíveis para qualquer detector
Como descobrir qual tema da Shopify uma loja usa?
Procure Shopify.theme no código-fonte da página. Todas as lojas Shopify que verificamos trazem esse objeto, e um detector de tema Shopify o lê: o nome do tema naquela loja, o tema em que ele se baseia com a versão, o número na Theme Store e se é o tema publicado.
O nome é o que o lojista deu à própria cópia, então pode dizer pouco: a loja do museu LACMA chama o tema de “Updated copy of Kingdom”. schema_name e schema_version informam o tema por baixo, Kingdom 4.3.1, e theme_store_id é o número dele na Theme Store da Shopify.
Grandes marcas costumam ter um tema próprio: o da allbirds.com se baseia no allbirds-theme 1.231.12, sem número na Theme Store. A plataforma em si é confirmada pelas outras marcas da Shopify, como o cabeçalho powered-by: Shopify e o cookie _shopify_essential.
Shopify.theme = {- 1
"name": "[DNAM Theme July 2026]", - 2
"id": 130450260048, - 3
"schema_name": "allbirds-theme", "schema_version": "1.231.12",- 4
"theme_store_id": null, - 5
"role": "main" }
- 1O nome que o lojista deu a esta cópia do tema
- 2O ID do tema nesta loja
- 3O tema em que ele se baseia e a versão desse tema
- 4O número na Theme Store da Shopify: nenhum aqui
- 5main: o tema publicado que os clientes veem
Três lojas, três tipos de tema
| Loja | Nome na loja | Baseado em | Theme Store |
|---|---|---|---|
| allbirds.comTema próprio | [DNAM Theme July 2026] | allbirds-theme 1.231.12 | nenhum |
| theme-dawn-demo.myshopify.comLoja de demonstração da Shopify | Dawn | Dawn 15.0.0 | #887 |
| thelacmastore.orgLoja de museu | Updated copy of Kingdom | Kingdom 4.3.1 | #725 |

Por que um detector diz “não encontrado”?
Geralmente porque a página que ele leu não traz as marcas do CMS, e não porque não exista um CMS. Quatro casos explicam a maioria.
Dizemos qual é o caso quando conseguimos vê-lo: um desafio anti-bot no lugar do site, um framework sem marcas de CMS, marcas que o dono do site desativou ou uma página que roda um sistema diferente do resto do site.
E às vezes não há mesmo nenhum: o W3Techs não encontra nenhum CMS que reconheça em 32,1% dos sites, então um detector que não encontra nada em cerca de um site a cada três está funcionando normalmente.
 drupal.org
3 KB · não é o site
O Fastly respondeu com uma página “Client Challenge” de 3 KB no lugar do site: nenhuma marcação do Drupal para ler. Dizemos “bloqueado” e oferecemos uma análise em navegador.
 openai.com
framework · CMS possível
Next.js na Vercel. Os textos podem vir de um CMS headless; só o host de imagens do Contentful dá uma pista, então fica como “Possível”.
 nalgene.com
sem generator · ainda Confirmado
Sem tag generator do WordPress, mas o cabeçalho REST Link, os caminhos /wp-content/ e ?ver=7.1.3 ainda apontam o WordPress. Esconder todas as marcas raramente é completo.
 ghost.org
/ = Hugo · /blog/ = Ghost
A página inicial de ghost.org é feita com Hugo; o /blog/ roda Ghost 6.73. Verificamos uma URL: cole a página que você quer, inclusive uma seção de loja ou de blog.
O que uma análise em navegador encontra que uma verificação normal não vê?
Tudo o que chega depois do HTML: tags que um gerenciador de tags adiciona, pixels de analytics e de publicidade, ferramentas de chat e de consentimento, e scripts que só existem quando o JavaScript roda. Na allbirds.com, um Chrome real encontrou 15 tecnologias que a leitura do HTML da página deixou passar.
Uma verificação normal lê o que o servidor envia. É rápida e mostra a plataforma, o tema e a maior parte das tecnologias do site. Uma análise em navegador carrega a página no Chrome por alguns segundos, deixa os scripts rodarem e lê o que eles carregam.
No nosso teste com cinco sites, o navegador nunca perdeu uma tecnologia que a leitura do servidor tinha encontrado, e acrescentou entre 2 (Wikipedia) e 27 (TechCrunch). Sites que usam um gerenciador de tags são os que mais ganham; uma página simples de wiki quase não muda.
 allbirds.com
 bbc.com
 nextjs.org
 techcrunch.com
 wikipedia.org
- No HTML
- Só num navegador
Encontrado só num navegador na allbirds.com
Analytics e marketing
- Google Analytics
- Facebook Pixel
- Microsoft Clarity
- OneTrust
- Attentive
- Impact
- DoubleClick Floodlight


Frameworks e bibliotecas
- Vue.js
- GSAP
- Framer Motion
- core-js
- Datadog
- Goober


Fontes
- Google Font API

Comércio
- Shop Pay

Qual é o CMS mais usado em 2026?
O WordPress, de longe: ele roda em 39,6% de todos os sites e em 58,3% dos sites cujo CMS é conhecido, segundo o W3Techs em 23 de outubro de 2026.
Em seguida vêm a Shopify (5,3% de todos os sites) e o Wix (4,2%), duas plataformas hospedadas que estavam abaixo de meio por cento em 2015. Os sistemas de código aberto mais antigos encolhem: o Joomla caiu de 3,3% de todos os sites em 2015 para 1,1%, e o Drupal, de 2,0% para 0,6%.
Os países variam. Entre os sites .ru com CMS conhecido, o WordPress tem 33,4%, o Tilda 27,4% e o 1C-Bitrix 15,9%; ou seja, nesses sites o Tilda é quase tão comum quanto o WordPress. Dados: W3Techs.
- CMSCMS conhecidotodos os sites
- 1WordPress58,3%39,6%
- 2Shopify7,9%5,3%
- 3Wix6,2%4,2%
- 4Squarespace3,6%2,4%
- 5Joomla1,6%1,1%
- 6Tilda1,2%0,8%
- 7Webflow1,2%0,8%
- 8Duda1,1%0,7%
- 9Drupal0,9%0,6%
- 10GoDaddy Website Builder0,9%0,6%




- Sites .ru com CMS conhecido
- WordPress33,4%
- Tilda27,4%
- 1C-Bitrix15,9%

Um site consegue esconder o CMS?
Em parte. Um CMS auto-hospedado permite ao dono desativar a tag generator e renomear um ou dois caminhos, mas a plataforma continua moldando a página; plataformas hospedadas como Shopify e Wix não conseguem esconder as marcas de jeito nenhum.
Esconder raramente é completo. O trecho de código mais comum no WordPress remove a tag generator da página, mas não do feed RSS; renomear /wp-json/ mantém o link rel="https://api.w.org/", e mover o wp-content ainda deixa uma pasta /themes/ e números ?ver= na página.
Por isso “não encontrado” nunca quer dizer “sem CMS”: uma página limpa ainda pode rodar qualquer um deles. Quando um site se esconde bem, nossa resposta cai para Provável ou Possível e mostra as marcas que restam.
- Tag generator do WordPress
<meta name="generator" content="WordPress 7.1.3">Desativada comremove_action( 'wp_head', 'wp_generator' )O que continua aparecendoA linha generator do feed RSS<generator>https://wordpress.org/?v=7.1.3</generator> - Caminho REST do WordPress
/wp-json/Desativada comadd_filter( 'rest_url_prefix', … )O que continua aparecendoA relação do linkrel="https://api.w.org/" - A pasta wp-content
/wp-content/Desativada comWP_CONTENT_DIR · WP_CONTENT_URLO que continua aparecendoA pasta themes dentro dela e os números ?ver=…/themes/<name>/?ver= - Cabeçalho do Next.js
x-powered-by: Next.jsDesativada compoweredByHeader: falseO que continua aparecendoOs caminhos de arquivo dele/_next/static/ - Tag generator do Hugo
<meta name="generator" content="Hugo …">Desativada comdisableHugoGeneratorInject = trueO que continua aparecendoNada: um site estático não tem CMS rodando - Versão do Joomla
<meta name="generator" content="Joomla! …">Desativada comMetaVersionDesativado por padrãoO que continua aparecendoA tag generator, sem a versãoJoomla! - Open Source Content Management - Shopify
{{ content_for_header }}Desativada comNão dá para desativarO que continua aparecendoOs scripts e cookies dela em todas as páginas_shopify_essentialpowered-by: Shopify - Wix
static.wixstatic.com/mediaDesativada comNão dá para desativarO que continua aparecendoO host de mídia delestatic.wixstatic.com/media
Por que importa a versão do CMS ficar exposta?
Porque versões antigas têm falhas que já são públicas. O próprio guia de reforço de segurança do WordPress diz que versões antigas não recebem atualizações de segurança e que, depois que uma correção sai, a forma de explorar a falha quase certamente é pública.
Mesmo assim, um número de versão sozinho não prova que um site está exposto. Só o WordPress 7.1 tem suporte oficial, mas em 6 de outubro de 2026 o WordPress lançou uma nova versão em cada ramo até o 4.7, então um site na 6.9.10 tem a versão mais recente do seu ramo.
Por isso mostramos a versão que a página traz, marcamos como “mais recente” só quando ela bate com a versão mais nova do WordPress.org e nunca dizemos que um site é vulnerável. O Drupal mostra só a versão principal, o que basta para identificar uma antiga: o Drupal 7 perdeu o suporte de segurança em 5 de janeiro de 2025.
- Versão 7
- 7.1.3 mais recente · o único ramo com suporte
- 7.0.7
- Versão 6
- 6.9.10
- 6.8.11
- 6.7.10
- 6.6.10
- 6.5.13
- 6.4.13
- 6.3.13
- 6.2.14
- 6.1.15
- 6.0.17
- Versão 5
- 5.9.19
- 5.8.18
- 5.7.20
- 5.6.22
- 5.5.23
- 5.4.24
- 5.3.26
- 5.2.29
- 5.1.27
- 5.0.30
- Versão 4
- 4.9.34
- 4.8.33
- 4.7.38
- 4.6.30
- 4.5.33
- 4.4.34
- 4.3.35
- 4.2.39
- 4.1.42
- 4.0.38
- Versão 3
- 3.9.40
- 3.8.41
- 3.7.41
- 3.6 e anteriores
- Lançada em 6 de outubro de 2026
- Última versão em julho de 2025
- Última versão em 30 de novembro de 2022
- Nenhuma versão desde 2013
É um verificador de vulnerabilidades de sites?
Um verificador passivo. Para cada versão exata que um site mostra nos cabeçalhos, na página ou numa análise em navegador, ele lista os avisos de segurança publicados que a afetam, entre eles CVEs, do OSV.dev ou, para uma biblioteca JavaScript identificada pelo arquivo, do Retire.js; o suporte da linha de versões segundo o endoflife.date; e nossos próprios alertas, como o PHP2Shell. Ele nunca envia sondagens nem requisições de ataque.
Um número de versão tem limites. O pacote de uma distribuição Linux pode trazer correções via backport sob um número antigo, um aviso pode depender de um recurso que o site não usa, e muitos sites escondem as versões. Por isso a resposta lista fatos sobre uma versão (“36 avisos publicados cobrem o Next.js 14.1.0”) e nunca diz que um site é vulnerável.
Atrás da Cloudflare, o cabeçalho Server diz “cloudflare”, então a versão do próprio servidor web fica fora de vista, mas os outros cabeçalhos do site passam: uma versão do PHP em X-Powered-By continua aparecendo. Para testar a fundo o seu próprio site, use um scanner de vulnerabilidades que você tenha permissão para rodar contra ele.
 Avisos publicados · OSV.dev
 Suporte · endoflife.date
 Nosso alerta
1O servidor de desenvolvimento de um app Flaskflask-app.example
O que o site envia
Server: Werkzeug/2.0.1 Python/3.8.10Werkzeug2.0.1Avisos publicados · OSV.dev11 avisos2 altosSuporte · endoflife.date–não consta nesta fonteNosso alerta–não consta nesta fontePython3.8.10Avisos publicados · OSV.dev–não consta nesta fonteSuporte · endoflife.dateEncerrado em 7 de out. de 2024Nosso alerta–não consta nesta fonte2PHP atrás da Cloudflareshop.example
O que o site envia
Server: cloudflareVersão do servidor web: oculta pela CloudflareX-Powered-By: PHP/7.4.33PHP7.4.33Avisos publicados · OSV.dev–não consta nesta fonteSuporte · endoflife.dateEncerrado em 28 de nov. de 2022Nosso alertaPotencialmente vulnerávelPHP2Shell · sem versão corrigida do projeto PHP para a 7.43Next.js, visto numa análise em navegadorapp.exampleencontrado numa análise em navegador
O que o site envia
window.next.version → "14.1.0"Next.js14.1.0Avisos publicados · OSV.dev36 avisos4 críticosSuporte · endoflife.dateEncerrado em 26 de out. de 2025mais recente: 14.2.35Nosso alerta–não consta nesta fonte

Como ele se compara ao BuiltWith, ao Wappalyzer e ao WhatCMS?
O BuiltWith responde a partir do próprio índice da web, o Wappalyzer oferece resultados verificados nos últimos 30 dias ou uma leitura ao vivo que custa cinco consultas, e o WhatCMS lê a página ao vivo, mas lista as consultas recentes na página inicial. Como verificador de CMS e das tecnologias de um site, este detector lê a página que você informa, agora, e mostra a linha por trás de cada resposta.
Um índice é bom para histórico: a API do BuiltWith informa quando indexou um domínio pela última vez. Uma leitura ao vivo mostra a página exata que você cola como ela está agora, inclusive uma loja ou um blog numa subpasta.
O uso gratuito também muda: o Wappalyzer exige uma conta para 50 consultas por mês, as consultas de um único site no BuiltWith são gratuitas e o plano gratuito da API do WhatCMS tem 500 detecções por mês, com consultas privadas a partir de US$ 40 por mês. Esta página não pede conta e não publica nada.
DNS RobotEsta página
- Responde a partir de
- A página que você cola, lida agora, com a linha por trás de cada resposta
- Uso gratuito
- Sem conta; nada é publicado
- Vale saber
- Análise num navegador real, se você pedir
BuiltWith

- Responde a partir de
- O próprio índice da web, rastreado como um buscador
- Uso gratuito
- Consultas de um único site
- Vale saber
- A API informa quando indexou um domínio pela última vez
Wappalyzer

- Responde a partir de
- Resultados verificados nos últimos 30 dias, ou uma leitura ao vivo
- Uso gratuito
- 50 consultas por mês com uma conta
- Vale saber
- Um resultado ao vivo conta como 5 consultas
WhatCMS

- Responde a partir de
- A página, buscada quando você pede
- Uso gratuito
- API: 500 detecções por mês
- Vale saber
- Lista as consultas recentes na página inicial; as privadas a partir de US$ 40 por mês
Detector de CMS: perguntas e respostas
Como descobrir qual é o CMS ou a plataforma de um site?
generator, wp-content, Shopify.theme ou wixstatic.Dá para detectar o tema WordPress de um site?
/wp-content/themes/<name>/ e lemos o cabeçalho do style.css desse tema: nome, autor e versão. Um tema filho indica o tema pai numa linha Template:, então você vê os dois, como Nalgene Twenty Twenty sobre o Genesis 3.5.0. Uma hospedagem que bloqueia os arquivos do tema deixa só o nome da pasta.Dá para descobrir qual tema da Shopify uma loja usa?
Shopify.theme com o nome do tema naquela loja, o tema em que ele se baseia (schema_name) e a versão, o número na Theme Store e o papel dele. O nome pode ser qualquer coisa que o lojista digitou, como “Updated copy of Kingdom”, então também mostramos o tema por baixo. O tema próprio de uma marca, como o da allbirds.com, não tem número na Theme Store.Ele encontra todos os plugins que um site WordPress usa?
/wp-content/plugins/<name>/, um comentário ou um nome de classe. Plugins que atuam no painel ou em outras páginas, como backup, segurança ou um formulário na página de contato, não deixam rastro na página inicial. Verificar a página onde um plugin roda encontra mais.Por que ele diz que um site não é WordPress se eu sei que é?
wp-content, ou o endereço roda outra coisa: a página inicial de ghost.org roda Hugo, enquanto o blog roda Ghost. Verifique a página exata ou tente uma análise em navegador.Ele consegue ver o CMS atrás da Cloudflare?
X-Powered-By continuam aparecendo; só o cabeçalho Server vira “cloudflare”, o que esconde a versão do servidor web. A exceção é um desafio anti-bot: quando a Cloudflare ou outro firewall responde com uma página de desafio no lugar do site, dizemos que a verificação foi bloqueada, e uma análise em navegador pode passar.Por que dois detectores de CMS dão respostas diferentes?
Qual é a precisão deste detector de CMS?
Por que a versão do CMS não aparece?
?ver=. Só mostramos uma versão que um sinal da página realmente traz, e dizemos onde a encontramos.Ele verifica se um site tem vulnerabilidades conhecidas (CVEs)?
Ele verifica se um site está afetado pelo PHP2Shell?
X-Powered-By ou Server indica PHP, comparamos com as correções do php.net de 21 de outubro de 2026 (8.5.12, 8.4.27, 8.3.36 e 8.2.35), como faz o php2shell-checker da OpenAI: uma versão mais antiga nesses ramos, ou qualquer PHP de 5.4 a 8.1, é “potencialmente vulnerável”. O pacote de uma distribuição pode trazer uma correção via backport, e um site que esconde a versão do PHP não pode ser verificado assim.Vocês guardam ou publicam os sites que eu verifico?
Sentiu falta de algo?Sugira um recurso ou uma nova ferramenta
Ferramentas relacionadas
Verificador de Hospedagem
Descubra quem hospeda qualquer site: hospedagem, CDN, CMS, provedor de e-mail, registrador e emissor do SSL
Verificador de Site Fora do Ar
Está fora do ar para todos ou só para você? Verifique qualquer site de 11 lugares e da sua conexão, com uma captura de tela ao vivo
Verificador de Certificado SSL
Verifique a validade e detalhes de segurança do certificado SSL
Consulta DNS
Todos os registros DNS direto dos servidores do domínio, ao lado do cache do Google e da Cloudflare
Consulta WHOIS
Consulte registro de domínio, registrar e detalhes do proprietário via RDAP
Analisador de Links
Analise todos os links de uma página com detecção dofollow/nofollow e verificação de status HTTP