











77.100.51.198.bl.spamcop.net
→ 127.0.0.2
→ 127.0.0.2
Listado SpamCop
A lista tem o endereço. O código diz o motivo, e a nota TXT da lista muitas vezes leva à página dela sobre o caso.
Tema
Verifique um endereço IP, um servidor de e-mail ou um domínio em 28 blacklists ao vivo. Veja qual lista recusou a nossa consulta, por que o seu IP está na lista negra e como sair dela.
IPv4 ou IPv6. Um domínio ou um endereço de e-mail verifica os servidores de e-mail e o endereço web dele.
Enviado às listas abaixo como consultas DNS, pelo DNS do Google e da Cloudflare. Guardado por 10 minutos e depois descartado.
Uma lista negra de IP, ou DNSBL (lista de bloqueio baseada em DNS), é uma lista de endereços que enviaram spam, atacaram servidores ou não deveriam enviar e-mails diretamente, publicada como uma zona DNS para que qualquer servidor de e-mail consulte um endereço em milissegundos. Os servidores que recebem consultam uma ou mais listas a cada conexão e, quando o endereço está listado, rejeitam a mensagem ou aumentam a pontuação de spam dela.
A consulta é o endereço escrito de trás para frente na frente da zona da lista: para verificar 198.51.100.77 no SpamCop, um servidor consulta 77.100.51.198.bl.spamcop.net. Nome inexistente (NXDOMAIN) significa não listado; um endereço em 127.0.0.0/8 significa listado, e o último número diz o motivo. Endereços IPv6 são consultados como 32 dígitos hexadecimais invertidos (RFC 5782).
As listas não bloqueiam nada sozinhas: o administrador de cada servidor que recebe decide em quais listas confiar e quanto uma listagem pesa contra uma mensagem. Toda lista precisa listar 127.0.0.2 e nunca 127.0.0.1, o teste embutido dela, que este verificador consulta em toda verificação.
bl.spamcop.net77.100.51.198.bl.spamcop.net A ?Duas respostas possíveis
127.0.0.2Código do SpamCop: denunciado como spam nas últimas 24 horas
NXDOMAINO nome não existe: o endereço não está na lista
O teste de toda lista: 2.0.0.127.bl.spamcop.net precisa responder 127.0.0.2
Digite o endereço no campo acima, ou use Seu IP. Cada lista responde de uma de seis formas, e só duas dizem algo sobre o endereço: listado e não listado. Uma lista que recusa ou fica em silêncio não diz nada, então ela nunca conta como limpa.
O veredito cita primeiro as listas principais. O gráfico abaixo dele mostra cada lista como uma célula da largura do seu peso, então uma listagem no SpamCop pesa mais que três pequenas logo de cara, e a pontuação compara o peso listado com o peso que respondeu.
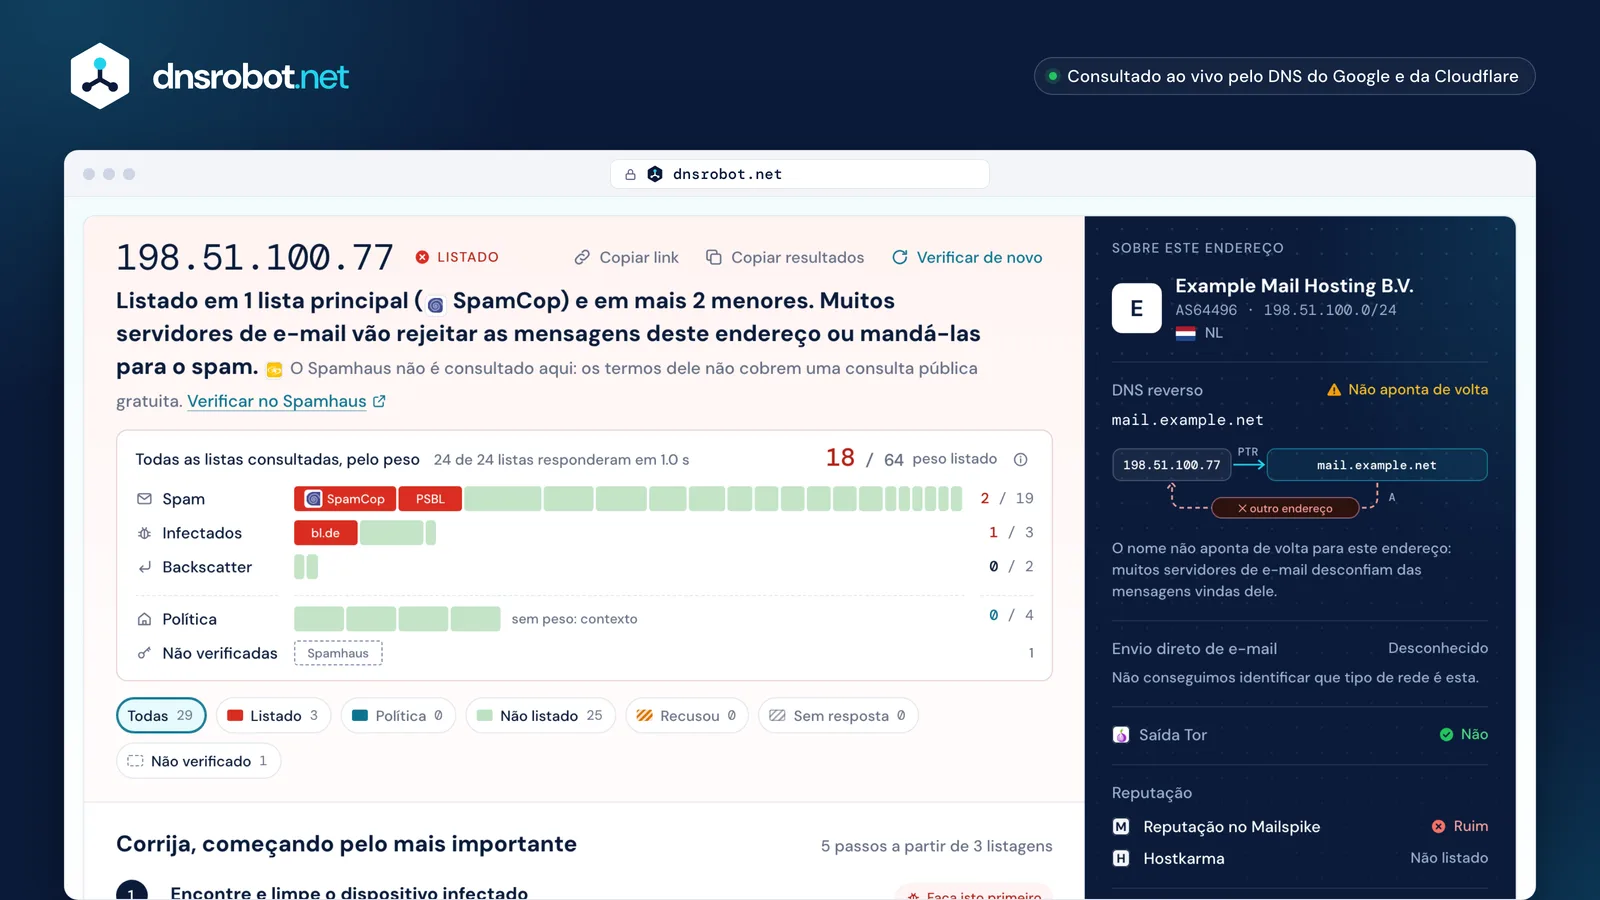
 O vereditoPrimeiro as listas principais, com os logotipos, depois as menores, as notas de política e o link para o verificador do próprio Spamhaus.O gráfico de pesosCada lista como uma célula do tamanho do seu peso: vermelho listado, verde não listado, azul política, hachurado quando recusou ou não respondeu.O plano de correçãoMontado a partir das listagens: primeiro a causa, depois a remoção em cada lista e quanto tempo ela leva.Sobre este endereçoA rede, o nome de DNS reverso e se ele aponta de volta, a faixa residencial, o Tor e o SPF e o DMARC do domínio de e-mail.SpamCop
A lista tem o endereço. O código diz o motivo, e a nota TXT da lista muitas vezes leva à página dela sobre o caso.
 PSBL
A lista respondeu e não tem o endereço. Só conta quando a entrada de teste da própria lista também respondeu.
Um fato sobre o endereço, não uma acusação: uma faixa residencial, a rede inteira, uma saída Tor. Nunca conta como spam.
 Spamhaus
A lista recusou a consulta. O Spamhaus responde isso aos grandes resolvedores públicos; verificadores que leem isso como "não listado" estão errados.
Nada voltou a tempo, nem pelo Google nem pela Cloudflare. Desconhecido, nunca limpo: verifique de novo em um minuto.
SpamhausUma lista que citamos mas não consultamos: os termos dela não permitem uma consulta pública gratuita, ou ela não tem zona para IPv6.
O Spamhaus recusa resolvedores públicos com 127.255.255.254 e os do Google sem resposta nenhuma, e diz claramente que esse código não deve ser lido como listado. Verificadores que consultam pelo Google ou pela Cloudflare e mostram isso como "não listado" dão um falso sinal verde justamente para a lista que mais importa.
As que os servidores que recebem e-mails realmente usam. As regras padrão do SpamAssassin consultam Spamhaus ZEN, SpamCop, PSBL e Mailspike; as do Rspamd consultam Spamhaus ZEN, Mailspike, Spam Eating Monkey e blocklist.de. O Outlook.com e o Yahoo citam o Spamhaus nas rejeições. Uma listagem em uma dessas custa e-mails; uma listagem em uma pequena lista pessoal raramente custa.
Cada lista aqui tem um peso a partir disso: quem filtra com ela por padrão, o que os provedores de e-mail citam e o próprio alcance da lista. Listas de peso 6 ou mais são principais. Listas de política não pesam nada: elas descrevem o endereço, não o acusam.
SpamhausSpamhaus ZEN: a lista que a maioria dos servidores usa. Não é verificada aqui (termos); verifique no Spamhaus.Não verificadoSpamCopSpam · Cisco8–PSBLSpam · Passive Spam Block List (surriel.com)5– blocklist.deAtaques · blocklist.de5–
 DroneBLAtaques · The DroneBL Team5––
 UCEPROTECT Level 1Spam · UCEPROTECT-Network4––
 InterServer RBLSpam · InterServer2––
 NordSpamSpam · The NordSpam Project2––
 SPFBLSpam · SPFBL.net2––
 ZapBLSpam · ZapBL2––
 0spamSpam · The 0spam Project2––
 anonmails.deSpam · anonmails.de1––BackscattererDevoluções · UCEPROTECT-Network1––UCEPROTECT Level 2Política · UCEPROTECT-NetworkSem peso: só contexto––UCEPROTECT Level 3Política · UCEPROTECT-NetworkSem peso: só contexto––
 Tor exits (dan.me.uk)Política · dan.me.ukSem peso: só contexto––
Porque algo nesse endereço fez o que uma lista monitora. A causa define a correção: um pedido de remoção sem corrigi-la só faz o endereço voltar para a lista.
Um malware em um PC, celular ou roteador por trás do endereço envia spam ou ataca outros servidores; uma senha de e-mail quebrada envia pelo seu próprio servidor.
blocklist.deDroneBLListas de endereços antigas, raspadas da web ou compradas atingem endereços que nunca se cadastraram em nada: as armadilhas que as próprias listas mantêm.
PSBLUCEPROTECT Level 1ZapBLO SpamCop lista endereços que os usuários dele denunciam; o Mailspike e o GBUdb pontuam o que veem em muitas caixas de e-mail.
SpamCopUm servidor que aceita spam e o devolve depois, ou responde automaticamente a ele, envia e-mails para pessoas que nunca escreveram: backscatter.
BackscattererOs servidores de e-mail esperam que faixas residenciais e móveis enviem pelo servidor do provedor. Listas de política marcam essas faixas; isso não é uma listagem por spam.
SPFBLUm bloco de rede ou um provedor inteiro é listado quando endereços demais dele enviam spam, incluindo o endereço que você verificou.
UCEPROTECT Level 2UCEPROTECT Level 3Saídas compartilhadas levam o tráfego de outras pessoas: saídas Tor são listadas pelo que são; VPNs abusadas e proxies abertos, pelo que passou por eles.
Tor exits (dan.me.uk)DroneBLCorrija a causa primeiro e depois faça o que cada lista pede. A maioria das listagens expira sozinha em poucos dias quando a causa para; as demais têm um formulário.
Corrija a causa
Limpe o dispositivo infectado, troque a senha roubada, feche o relay aberto, pare as devoluções.
Verifique de novo aqui
Listagens que expiram sozinhas somem do resultado à medida que cada lista as retira.
Peça a remoção onde a lista exige
Use o link de remoção na linha da lista: o formulário ou a página de consulta da própria lista.
Dê tempo ao tempo
O prazo de cada lista está na linha do tempo. Um pedido feito antes da correção faz o endereço voltar para a lista.
PSBLCerca de 30 minCerca de 30 minTor exits (dan.me.uk)Até uma hora depois que o relay Tor sair do arAté uma hora depois que o relay Tor sair do arNordSpam1–48 h1–48 hSpamCop24 h após a última denúncia24 h após a última denúnciablocklist.de48 h sem ataques48 h sem ataquesInterServer RBL5 dias5 diasUCEPROTECT Level 17 dias após o último spam7 dias após o último spamBackscatterer4 semanas4 semanasNunca pague a terceiros pela remoção: o Spamhaus diz que nenhuma remoção custa dinheiro e que qualquer oferta para remover uma listagem mediante pagamento é golpe. O UCEPROTECT vende uma remoção expressa, mas as listagens Level 1 dele expiram de graça 7 dias após o último spam: corrigir a causa e esperar não custa nada.
Verificar uma blacklist de e-mail é fazer a mesma verificação no endereço de onde seus e-mails saem: o IP, não o seu endereço de e-mail. Digite o domínio ou um endereço de e-mail, e o verificador encontra os servidores de e-mail (MX) e os verifica, junto com o endereço web do domínio.
Não estar listado é metade do trabalho. O Gmail exige que o IP de envio tenha um nome PTR que aponte de volta para ele (DNS reverso com confirmação direta, FCrDNS), e o Yahoo pede um nome significativo, não genérico. A coluna da direita do resultado verifica os dois e, quando o nome tem um domínio, se o SPF dele permite o endereço e se ele publica DMARC.
Confirmado na consulta direta
Sem DNS reverso
Os três avaliam remetentes primeiro pelos próprios dados de reputação. As listas públicas ainda importam: o Google orienta os remetentes a ficar fora delas, e o Outlook.com e o Yahoo citam o Spamhaus quando rejeitam e-mails.
Quem decide é a reputação de IP do próprio Gmail, e uma reputação muito baixa faz os e-mails serem rejeitados. Ainda assim, as diretrizes para remetentes do Google mandam garantir que um IP compartilhado não esteja em nenhuma blocklist da internet e exigem DNS direto e reverso que coincidam.
A Microsoft mantém a própria lista de remetentes bloqueados: a devolução diz 550 5.7.606–649, e a solução é o portal de remoção em sender.office.com. O bloqueio OU-001 do Outlook.com remete ao Spamhaus para a remoção.

O Yahoo cita uma listagem no Spamhaus como causa de rejeições 5xx permanentes, adia e-mails de endereços ou faixas com reputação ruim e pede nomes de DNS reverso significativos, não genéricos.
Dois dos três citam o Spamhaus, que esta página não pode consultar: verifique-o na própria página do Spamhaus a partir da linha dele no resultado.
Digite um domínio ou um endereço de e-mail, e o verificador encontra os servidores de e-mail (registros MX), resolve-os em endereços, acrescenta o endereço web do domínio e verifica até quatro endereços em todas as listas.
Listas de domínios (Spamhaus DBL, SURBL, URIBL) listam nomes de domínio vistos em spam, não endereços. Hoje nenhuma delas permite consulta pública pelos resolvedores do Google ou da Cloudflare: a DBL está sujeita aos termos do Spamhaus, a SURBL exige um acordo e pede que não seja usada para endereços de remetentes, e a URIBL recusa resolvedores públicos. Por isso o resultado diz que elas não são verificadas, em vez de chamar o domínio de limpo.
As faixas ip4: do SPF podem conter milhares de endereços, demais para verificar um por um: verifique os servidores que realmente enviam.
Spamhaus DBL URIBL
Cada endereço em todas as listas
Consulte a zona da lista com o endereço escrito de trás para frente: uma resposta em 127.0.0.0/8 significa listado, NXDOMAIN significa não listado. Teste com a entrada de teste, que toda lista precisa listar:
O seu resolvedor faz diferença: pelo Google ou pela Cloudflare, o Spamhaus responde 127.255.255.254 ou nada. Consulte o Spamhaus por um resolvedor da sua própria rede, ou na página dele.
dig +short 2.0.0.127.bl.spamcop.net AmacOS e Linux. Use TXT em vez de A para ler a nota da lista.
$ dig +short 2.0.0.127.bl.spamcop.net A
127.0.0.2
$ dig +short 2.0.0.127.bl.spamcop.net TXT
"Blocked - see https://www.spamcop.net/bl.shtml?127.0.0.2"
$ dig +short 77.100.51.198.bl.spamcop.net A
(nothing: NXDOMAIN, not listed)Preferimos citar uma lista a mostrar um resultado que não podemos garantir. Estas são as listas que outros verificadores ainda mostram, e o motivo de este não mostrar.
| Lista | Status | Motivo |
|---|---|---|
| Spamhaus ZEN e DBL | Termos | Grátis só para uso não comercial; recusa os resolvedores do Google e da Cloudflare. O resultado leva ao verificador do próprio Spamhaus. |
 Barracuda BRBL | Cadastro | Responde só a servidores DNS cadastrados na Barracuda; resolvedores públicos não podem ser cadastrados. |
 Abusix Mail Intelligence | Exige chave | Exige uma chave de API em cada consulta; recusa todo o resto. |
 SpamRATS | Termos | Só uso não comercial, uma chave de API e "não use um serviço de DNS gratuito". |
 Validity Sender Score | Cadastro | Responde só a usuários cadastrados; 127.255.255.255 para todos os demais. |
 DNSWL | Termos | Proíbe a redistribuição sem aprovação por escrito; resolvedores públicos recebem 127.0.0.255. |
 V4BL | Termos | Proíbe repassar qualquer parte das listas a terceiros. |
| SURBL e URIBL | Lista de domínios | Listas de domínios: a SURBL exige um acordo e não serve para endereços de remetentes; a URIBL recusa resolvedores públicos. |
 SORBS | Desativada2024-06-05 | Encerrada pela Proofpoint; toda consulta agora responde NXDOMAIN. |
| NNiX Spam | Desativada2025-01-16 | Desligada; os servidores de nomes dela apontam para endereços de documentação. |
| CBL | Desativada2021 | Incorporada ao Spamhaus XBL; consultar as duas conta a mesma listagem duas vezes. |
| WWPBL | Desativada2024 | Encerrada; servidores de e-mail antigos ainda enviam a ela milhões de consultas por dia. |
| KKISA-RBL | Desativada2024-01-31 | A lista nacional da Coreia do Sul acabou. |
| IINPS | Desativada2020 | Encerrada; a delegação dela diz isso. |
| AAHBL e emailbasura | Não confiável | Respondem "listado" para todo endereço desde que fecharam. |
| FFabelsources | Desativada | O domínio dela não está registrado: qualquer pessoa poderia comprá-lo e fazê-la listar todos os endereços. |
| JJustSpam | Não confiável | Lista o resolvedor 1.1.1.1 da Cloudflare. |
| BBrukalai (lista black) | Não confiável | Lista o resolvedor 8.8.8.8 do Google. |
Sentiu falta de algo?Sugira um recurso ou uma nova ferramenta
Valide registros SPF e verifique a contagem de consultas DNS conforme RFC 7208
Verifique a política DMARC e configurações de alinhamento de qualquer domínio
Encontre hostnames associados a qualquer endereço IP via registros PTR
Analise cabeçalhos brutos de e-mail e rastreie a jornada do e-mail
Consulte geolocalização, ISP e detalhes de rede de qualquer endereço IP instantaneamente
Teste qualquer servidor de e-mail: STARTTLS, certificado, AUTH e relay aberto

