











Verificação de saúde DNS
Validação de domínio para verificar DNS de ponta a ponta: a delegação do registro, cada servidor de nomes consultado diretamente, o SOA, o DNSSEC e os registros de e-mail. 40 verificações, cada uma com a correção.
Vai de um servidor raiz até o registro .nl e depois consulta diretamente cada servidor de nomes de sidn.nl · 40 verificações · cerca de 3 sregistro .nl → cada servidor de nomes · 40 verificações
 .nl3 NSDNSSEC assinado
sidn.nl passa em todas as verificações que rodaram, DNSSEC incluído
registrado em SIDN·2,9 s

A+: nada acima de info. Todos os servidores de nomes responderam com autoridade e concordaram entre si, os timers estão dentro da faixa do Zonemaster e o Google Public DNS valida a cadeia DNSSEC a partir da raiz.
Consultado por TCP a partir do nosso servidor na borda da Cloudflare: a raiz, o registro do .nl e cada servidor de nomes diretamente; o Google Public DNS e a Cloudflare para os registros de e-mail e a validação. Não guardamos log do que você verifica.
O que uma verificação de saúde DNS testa?
Uma verificação de saúde DNS segue um domínio do jeito que um resolvedor o encontra e testa cada etapa: a delegação do registro, cada servidor de nomes consultado diretamente, se esses servidores concordam, o registro SOA, o DNSSEC e os registros de e-mail. Esta roda 40 verificações em sete grupos e avalia cada uma no nível definido pela autoridade dela.
A maioria dos verificadores pergunta a um resolvedor e dá nota ao que volta. Isso esconde os servidores por trás dele: um resolvedor responde a partir de qualquer servidor de nomes que funcione, então um com defeito fica invisível até os outros falharem também. Aqui cada servidor de nomes é consultado por TCP com a recursão desligada, a cópia dos registros NS que o registro tem é comparada com a da própria zona, e a cadeia DNSSEC é conferida do DS no registro até as assinaturas na zona.
Use como auditoria de DNS depois de qualquer mudança: ela verifica os registros DNS de que um domínio depende, não só se o site carrega (para isso, o Verificador de Site Fora do Ar olha o próprio site). Copiar relatório transforma o resultado num relatório de DNS em texto simples, pronto para colar num chamado.


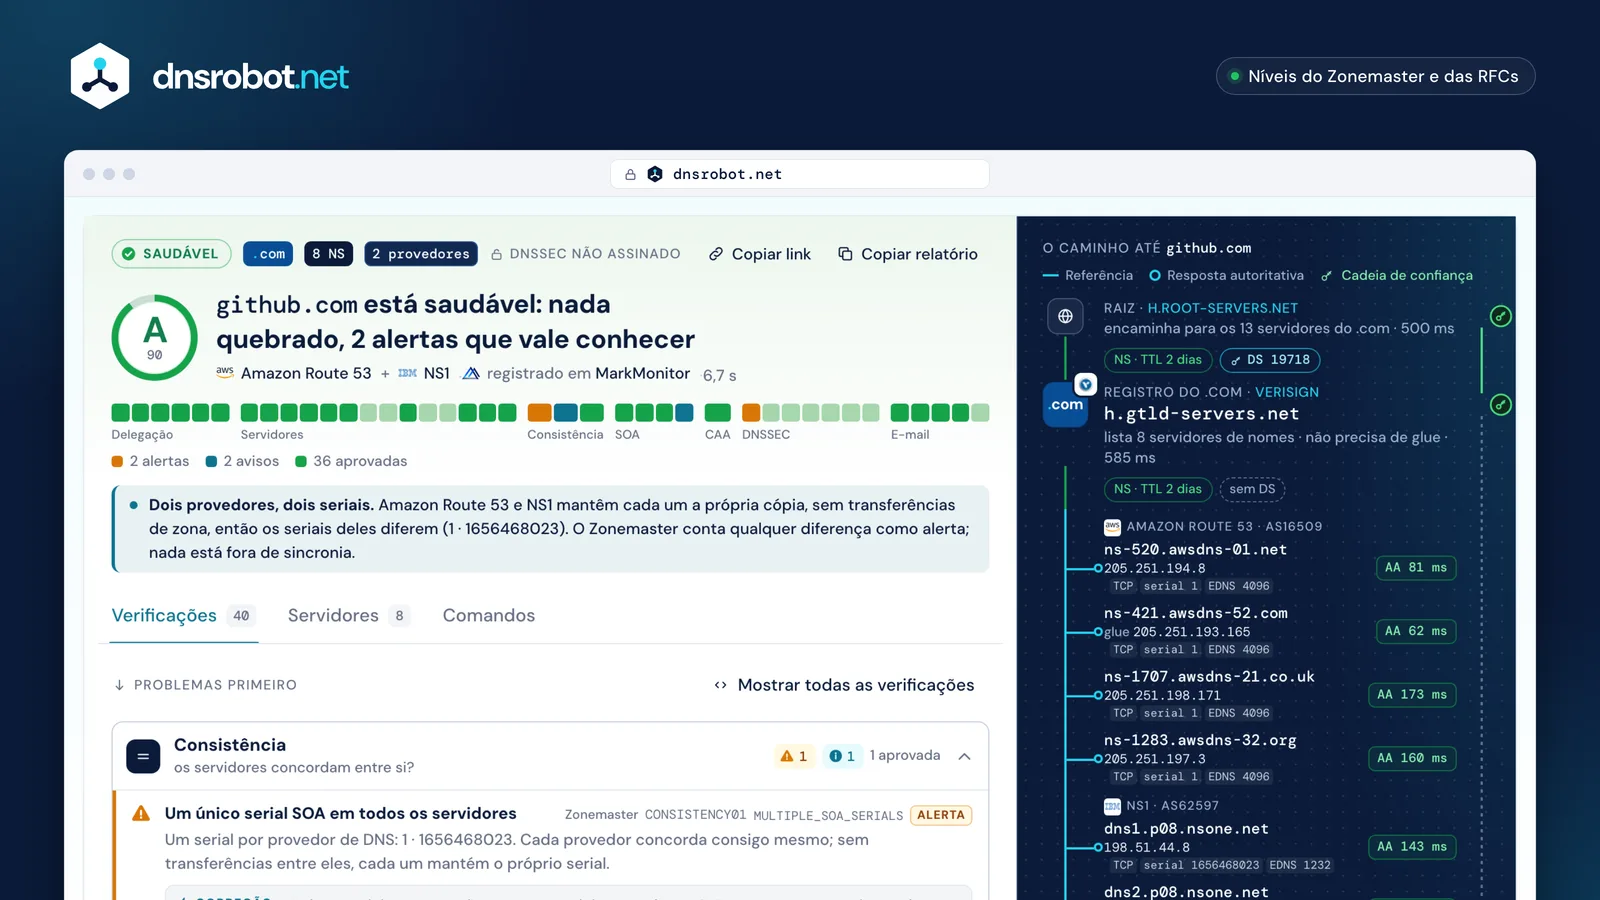
 A notaSó pelos níveis: nenhum crítico, nenhum erro e dois alertas dão um A. O anel mostra a pontuação, 90 de 100.40 verificações, uma célula cadaAgrupadas como a página as lista. Células âmbar e azuis são os alertas e os avisos; as hachuradas não puderam rodar.Problemas primeiroOs grupos com algo para corrigir abrem no topo, cada linha com a autoridade e a correção.O caminhoUm servidor raiz, o registro do .com operado pela Verisign e depois cada servidor de nomes consultado diretamente: a resposta, o serial e o EDNS de cada um.Cadeia de confiançaO trilho do DNSSEC ao lado do caminho: verde onde se sustenta, tracejado onde para, vermelho onde quebra.
Como a nota é calculada?
A letra vem só dos níveis do que falhou, nunca de uma tabela de pontos: qualquer problema crítico é um F, dois ou mais erros um D, um erro ou cinco ou mais alertas um C, três ou quatro alertas um B, um ou dois alertas (ou só avisos) um A, e nada acima de info um A+.
Os níveis são os da própria autoridade citada: o perfil padrão do Zonemaster onde ele define o teste, o MUST ou SHOULD da RFC onde não define. O número de 0 a 100 só ordena os domínios dentro de uma letra (100 − 30 por crítico, 12 por erro, 4 por alerta, 1 por aviso). Verificações que nosso servidor não consegue rodar nunca contam contra um domínio; quando um quarto ou mais não pode rodar, a nota diz parcial.
- A+100nada acima de infoINFO “definitivamente não indica um problema”sidn.nl100
- A90–991–2 alertas, ou só avisosNOTICE “deve ser do conhecimento do administrador da zona, mas não precisa ser necessariamente um problema”github.com90example.com95bücher.de90
- B75–893–4 alertasWARNING “em algumas circunstâncias será um problema, mas é improvável que um usuário comum perceba”cloudflare.com87google.com83
- C60–741 erro, ou 5 alertas ou maisERROR “muito provavelmente (ou talvez com certeza) afetará negativamente o funcionamento da zona”nenhum na amostra
- D45–592 erros ou maisdnssec-failed.org55
- F0–44qualquer problema críticoCRITICAL “pode-se dizer, com razão, que não existe”um domínio .com44

pontuação = 100 − 30 × crítico − 12 × erro − 4 × alerta − 1 × aviso, mantida dentro da faixa da letra
parcialum quarto ou mais das verificações não pôde rodar a partir do nosso servidor, e a nota indica isso
Os registros NS da zona pai e da zona filha coincidem?
Deveriam: o registro (a zona pai) e a zona (a filha) publicam cada um um conjunto NS, e a RFC 1912 §2.8 pede que sejam iguais. Quando o registro aponta para um servidor que não responde pela zona, isso é uma delegação lame: o servidor responde REFUSED ou responde sem a flag de resposta autoritativa (AA).
Os resolvedores passam para o próximo servidor, então um servidor lame custa tempo; quando todos os servidores listados são lame, o domínio para de resolver. O Zonemaster classifica como erro os nomes que só o registro lista (EXTRA_NAME_PARENT), como aviso os que só a zona lista, e como crítico a falta de qualquer servidor que funcione.
github.comcoincidem
- ns-520.awsdns-01.net
- ns-421.awsdns-52.com
- ns-1707.awsdns-21.co.uk
- ns-1283.awsdns-32.org
- dns1–4.p08.nsone.net
- os mesmos 8
8 de 8 respondem com AA
um domínio .netdivergem
- ns1.domaindirect.com
- ns2.domaindirect.comREFUSED
- ns3.domaindirect.com
- ns1.hover.com
- ns2.hover.com
nenhum nome em comum · ns2.domaindirect.com REFUSED · 2 erros
um domínio .comdelegação lame
- ns63.domaincontrol.comREFUSED
- ns64.domaincontrol.comREFUSED
- ninguém respondeSERVFAIL
todos os servidores respondem REFUSED · os resolvedores respondem SERVFAIL · CRITICAL
De quantos servidores de nomes um domínio precisa?
Pelo menos dois, e o recomendado são três. A RFC 1034 §4.1 exige que toda zona esteja disponível em pelo menos dois servidores, e a RFC 2182 §5 recomenda três para a maioria das zonas de nível organizacional. Um só servidor de nomes é um erro no Zonemaster; dois passam com uma nota informativa.
Onde eles estão importa mais do que quantos são, então a verificação de servidores de nomes também olha as redes deles. Servidores numa mesma rede caem juntos: o Zonemaster alerta quando todos os endereços estão num só sistema autônomo (IPV4_ONE_ASN), mesmo para hosts anycast como Google, Cloudflare ou Akamai, cujos endereços respondem cada um de muitos locais. O anycast distribui a carga; continua sendo um só operador.
- google.com4 NS · 1 redeuma rede só
- github.com8 NS · 2 redesdistribuídos
- sidn.nl3 NS · 2 redesdistribuídos
- cloudflare.com5 NS · 1 redeuma rede só
- nasa.gov6 NS · 1 redeuma rede só
- example.com2 NS · 1 redeuma rede só
AS1921 ipcomAS13335 CloudflareAS15169 GoogleAS16509 AmazonAS21342 AkamaiAS48283 SIDNAS62597 NS1


“Recomenda-se fornecer três servidores para a maioria das zonas de nível organizacional, com pelo menos um que deve estar bem afastado dos demais.” RFC 2182 §5
Os valores do seu registro SOA estão certos?
Se um grande provedor de DNS os definiu, quase certamente estão bons, mesmo quando um verificador os aponta. Refresh (atualização), retry (nova tentativa) e expire (expiração) só controlam servidores secundários que copiam a zona por transferência de zona. Minimum (mínimo) é o TTL do cache negativo (RFC 2308): por quanto tempo os resolvedores lembram que um nome não existe.
O RIPE-203 (1999) recomenda refresh 86400, retry 7200, expire 3600000 e minimum 172800, este último de antes da RFC 2308. O Zonemaster define limites mínimos mais baixos: refresh 14400 e retry 3600 (avisos), expire 604800 (o único alerta), minimum entre 300 e 86400 (um aviso). Os padrões da Cloudflare, da Route 53 e do Azure ficam abaixo dos limites de refresh e retry; o expire de 3 dias do Google Cloud DNS é o único alerta entre os grandes provedores.
| atualizaçãoZonemaster ≥ 4 h · ◆ 1 dia | nova tentativaZonemaster ≥ 1 h · ◆ 2 h | expiraçãoZonemaster ≥ 7 dias · ◆ 41,7 dias | mínimoZonemaster 5 min – 1 dia · ◆ 2 dias | ||
|---|---|---|---|---|---|
| Cloudflare | 2,8 h | 40 min | 7 dias | 30 min | 2 avisos |
| Amazon Route 53 | 2 h | 15 min | 14 dias | 1 dia | 2 avisos |
| Google Cloud DNS | 6 h | 1 h | 3 dias | 5 min | 1 alerta |
| Azure DNS | 1 h | 5 min | 28 dias | 5 min | 2 avisos |
| GoDaddy | 8 h | 2 h | 7 dias | 1 h | aprovado |
| Namecheap BasicDNS | 12 h | 1 h | 7 dias | 1 h | aprovado |
| google.com (DNS próprio) | 15 min | 15 min | 30 min | 1 min | 1 alerta · 3 avisos |


abaixo do limite do ZonemasteraprovadoavisoalertaRIPE-203 (1999)
Verificar DNSSEC: DS, DNSKEY e assinaturas
Uma verificação de DNSSEC percorre a cadeia de confiança: o DS no registro precisa ser o digest de uma chave (DNSKEY) da zona, essa chave precisa assinar o conjunto de chaves da zona, e cada assinatura (RRSIG) precisa conferir e estar dentro do período de validade. Esta verificação calcula o digest e confere cada assinatura por conta própria, e depois pergunta ao Google Public DNS se ele valida.
Quebre qualquer elo e os resolvedores que validam respondem SERVFAIL: o domínio some para todos que dependem deles. O dnssec-failed.org, uma zona de teste mantida quebrada de propósito, mostra duas quebras ao mesmo tempo. Os algoritmos são julgados pelo registro da IANA (RFC 9904): 8, 13 e 15 são recomendados, enquanto 5 e 7, que assinam com SHA-1, não devem mais ser usados (RFC 9905) e o Zonemaster os classifica como erro.
cloudflare.comsegura
- DS 2371 no .comalgoritmo 13 · SHA-256 · 329968…26F2B9
- o digest corresponde à chave 2371
- DNSKEY 2371 · KSKflags 257 · ECDSA P-256 (13)
- assina o conjunto de chaves · restam 50,8 dias de 61 dias
- DNSKEY 34505 · ZSKflags 256 · ECDSA P-256 (13)
- assina os registros · SOA: restam 1 dia de 2 dias
- Google Public DNSflag AD ativa: segura
dnssec-failed.orginválida
- DS 42069 no .orgalgoritmo 13 · SHA-256
- nenhuma chave 42069 na zona
- DNSKEY 50719 · KSKa chave de assinatura de chaves real da zona
- a assinatura dela no conjunto de chaves expirou há 112 dias
- DNSKEY 32784 · ZSKassina o SOA: válida, restam 5,7 dias de 7 dias
- nada confiável chega até ela
- Google Public DNSSERVFAIL; responde quando CD é ativado: inválida
Algoritmos de assinatura (registro da IANA, RFC 9904)
- RECOMMENDED8 RSASHA256 · 13 ECDSAP256SHA256 · 15 ED25519use estes
- MAY14 ECDSAP384SHA384 · 16 ED448permitidos
- NOT RECOMMENDED10 RSASHA512Zonemaster WARNING
- MUST NOT5 RSASHA1 · 7 RSASHA1-NSEC3-SHA1 · 1 · 3 · 6 · 12RFC 9905 · Zonemaster ERROR
as duas cadeias acima assinam com o 13
DNS de e-mail: MX, SPF e DMARC
As verificações de e-mail leem o mesmo que os servidores de destino leem: os registros MX (ou um MX nulo, que diz que o domínio não recebe e-mail, RFC 7505), um único registro SPF dentro do limite de 10 consultas DNS da RFC 7208, e uma política DMARC (RFC 9989, que substituiu a RFC 7489 em maio de 2026).
O SPF é avaliado, não só encontrado: cada include é seguido e contado. O registro de github.com precisa de exatamente 10 consultas mais uma consulta vazia (void lookup): válido, sem folga. Um domínio que nunca envia e-mail deveria dizer isso: o example.com publica o conjunto de domínio estacionado, um MX nulo, v=spf1 -all e p=reject. Para os detalhes, o Verificador de SPF e o Verificador de DMARC vão mais fundo.
github.comenvia e recebe
example.comconjunto de domínio estacionado
Testar DNS pela linha de comando (dig)
Quatro passos com dig e delv repetem o essencial desta verificação: seguir a delegação a partir da raiz, perguntar a um servidor de nomes diretamente com a recursão desligada, comparar o DS no registro com as chaves da zona e deixar um resolvedor que valida julgar a cadeia.
Acrescente +tcp para ver o que nosso servidor vê; deixe de fora para testar UDP, o que uma ferramenta web na rede da Cloudflare não consegue. No cabeçalho da resposta, aa marca uma resposta autoritativa; REFUSED, ou a falta da flag aa num servidor que o registro lista, é uma delegação lame.
Terminal · dig 9.20
$ dig +trace +tcp github.com NS
;; (resumido)
com.          172800 IN NS a.gtld-servers.net.   ;; de h.root-servers.net 1
github.com.   172800 IN NS ns-520.awsdns-01.net. ;; de h.gtld-servers.net: 8 NS 2

$ dig @ns-421.awsdns-52.com github.com SOA +norec +tcp
;; flags: qr aa; QUERY: 1, ANSWER: 1 3
github.com.   900 IN SOA ns-1707.awsdns-21.co.uk. awsdns-hostmaster.amazon.com.
              1 7200 900 1209600 86400 4

$ dig @a.gtld-servers.net github.com DS +norec
;; status: NOERROR, ANSWER: 0 ;; sem DS: não assinado 5

$ delv @8.8.8.8 cloudflare.com SOA
; fully validated 6
cloudflare.com. 300 IN SOA ns3.cloudflare.com. dns.cloudflare.com.
                2417999975 10000 2400 604800 300
- A raiz encaminha o .com para os seus 13 servidores
- O conjunto NS de github.com no registro, guardado por 2 dias
- aa: uma resposta autoritativa, não um cache
- SOA: serial 1, depois atualização, nova tentativa, expiração e mínimo
- Sem DS no .com: nada para o DNSSEC verificar
- O delv validou a cadeia a partir da raiz
Por que as ferramentas para verificar DNS discordam?
Porque elas avaliam com números diferentes. Os verificadores clássicos apontam os padrões dos provedores: o intoDNS chama de “NOT OK” o expire de 1800 segundos do google.com e dá erro nos dois seriais do github.com, que são normais com dois provedores de DNS. O Zonemaster classifica os seriais como alerta e reconhece um MX nulo; a nossa própria primeira versão não acertava em nenhum dos dois.
E elas veem a rede de lugares diferentes. O Zonemaster (da AFNIC e da Fundação Sueca de Internet) pergunta por UDP e TCP, em IPv4 e IPv6. Esta verificação roda na borda da Cloudflare: pergunta só por TCP, não se conecta por IPv6 e não consegue se conectar aos próprios endereços da Cloudflare, então esses servidores são lidos pelo 1.1.1.1 e as verificações deles ficam como não testado, nunca como reprovadas. Como alternativa ao intoDNS, ela mostra a autoridade por trás de cada nível em vez de um simples OK ou NOT OK.
| Caso | intoDNS | Zonemaster | DNS Robot v1 | Esta verificação |
|---|---|---|---|---|
| github.comdois seriais SOA (dois provedores de DNS) | erro“Looks like your nameservers do not agree on the SOA serial.” | alertaMULTIPLE_ | reprovado“Serial mismatch detected: 1656468023 vs 1.” | alertaexplicado: um serial por provedor de DNS |
| google.comexpiração (expire) do SOA 1.800 s | não OK“Your SOA EXPIRE number is: 1800. That is NOT OK” | alertaEXPIRE_ | reprovado“too low (min recommended: 14 days)” | alertacom o que a expiração afeta |
| example.comMX nulo (0 .) | erro“0 No A Record (no glue either)” | infoZ09_ | aprovado“Found 1 MX record(s)” | aprovadoMX nulo reconhecido |
| cloudflare.comnova tentativa (retry) do SOA 2.400 s | —sem citação | avisoRETRY_ | reprovado“too high (max recommended: 15min)” | avisoo padrão da Cloudflare |
| cloudflare.comassinado com DNSSEC | não verificadosem teste de DNSSEC | aprovadoDNSSEC02 · 05 · 08: cadeia verificada | atenção“DNSSEC does not appear to be enabled for this domain.” | aprovadoDS → KSK → RRSIG verificados, o Google valida |


Verificação de saúde DNS: perguntas
O que é uma verificação de saúde DNS?
Validação de domínio é a mesma coisa que verificação de saúde DNS?
O que é uma delegação lame e como corrigir?
Meu provedor de DNS usa anycast. Por que o alerta de uma rede só?
Meus timers SOA foram apontados. Preciso mudá-los?
Por que algumas verificações aparecem como “não testado”?
Por que meus servidores de nomes mostram seriais SOA diferentes?
Dá para verificar DNSSEC aqui? Ficar sem DNSSEC baixa a nota?
Com que frequência devo testar o DNS do meu domínio?
Vocês guardam os domínios que eu verifico?
Sentiu falta de algo?Sugira um recurso ou uma nova ferramenta
Ferramentas relacionadas
Consulta NS
Descubra os nameservers de qualquer domínio com detecção de provedor
Consulta DNS
Todos os registros DNS direto dos servidores do domínio, ao lado do cache do Google e da Cloudflare
Consulta MX
Encontre registros MX e detalhes do servidor de e-mail
Consulta WHOIS
Consulte registro de domínio, registrar e detalhes do proprietário via RDAP
Verificador SPF
Valide registros SPF e verifique a contagem de consultas DNS conforme RFC 7208
Verificador DMARC
Verifique a política DMARC e configurações de alinhamento de qualquer domínio
DNS Reverso
Encontre hostnames associados a qualquer endereço IP via registros PTR
Verificador de Domínio
Veja se um domínio está livre e quanto custa de verdade em 3 anos