











Verificación de salud DNS
Validación de dominio para comprobar DNS de punta a punta: la delegación del registro, cada servidor de nombres consultado directamente, el SOA, DNSSEC y los registros de correo. 40 comprobaciones, cada una con su solución.
Recorre desde un servidor raíz hasta el registro .nl y luego consulta directamente cada servidor de nombres de sidn.nl · 40 comprobaciones · unos 3 sregistro .nl → cada servidor de nombres · 40 comprobaciones
 .nl3 NSCon firma DNSSEC
sidn.nl supera todas las comprobaciones que se ejecutaron, DNSSEC incluido
registrado en SIDN·2,9 s

A+: nada por encima de info. Todos los servidores de nombres respondieron con autoridad y coincidieron entre sí, los temporizadores están dentro del rango de Zonemaster y Google Public DNS valida la cadena DNSSEC desde la raíz.
Consultado por TCP desde nuestro servidor en el borde de Cloudflare: la raíz, el registro .nl y cada servidor de nombres directamente; Google Public DNS y Cloudflare para los registros de correo y la validación. No guardamos ningún registro de lo que usted comprueba.
¿Qué comprueba una verificación de salud DNS?
Una verificación de salud DNS sigue un dominio como lo encuentra un resolutor y prueba cada paso: la delegación del registro, cada servidor de nombres consultado directamente, si esos servidores coinciden, el registro SOA, DNSSEC y los registros de correo. Esta ejecuta 40 comprobaciones en siete grupos y califica cada una con el nivel que fija su autoridad.
La mayoría de los verificadores consultan a un resolutor y califican lo que devuelve. Eso oculta los servidores que hay detrás: un resolutor responde desde el servidor de nombres que funcione, así que uno averiado sigue invisible hasta que los demás también fallan. Aquí cada servidor de nombres se consulta por TCP con la recursión desactivada, la copia de los registros NS que tiene el registro se compara con la de la propia zona, y la cadena DNSSEC se verifica desde el DS en el registro hasta las firmas de la zona.
Úsela como auditoría DNS después de cualquier cambio: comprueba los registros DNS de los que depende un dominio, no solo si carga su sitio web (para eso, el Comprobador de Páginas Caídas revisa el sitio en sí). Copiar informe convierte el resultado en un informe DNS de texto plano que puede pegar en un ticket.




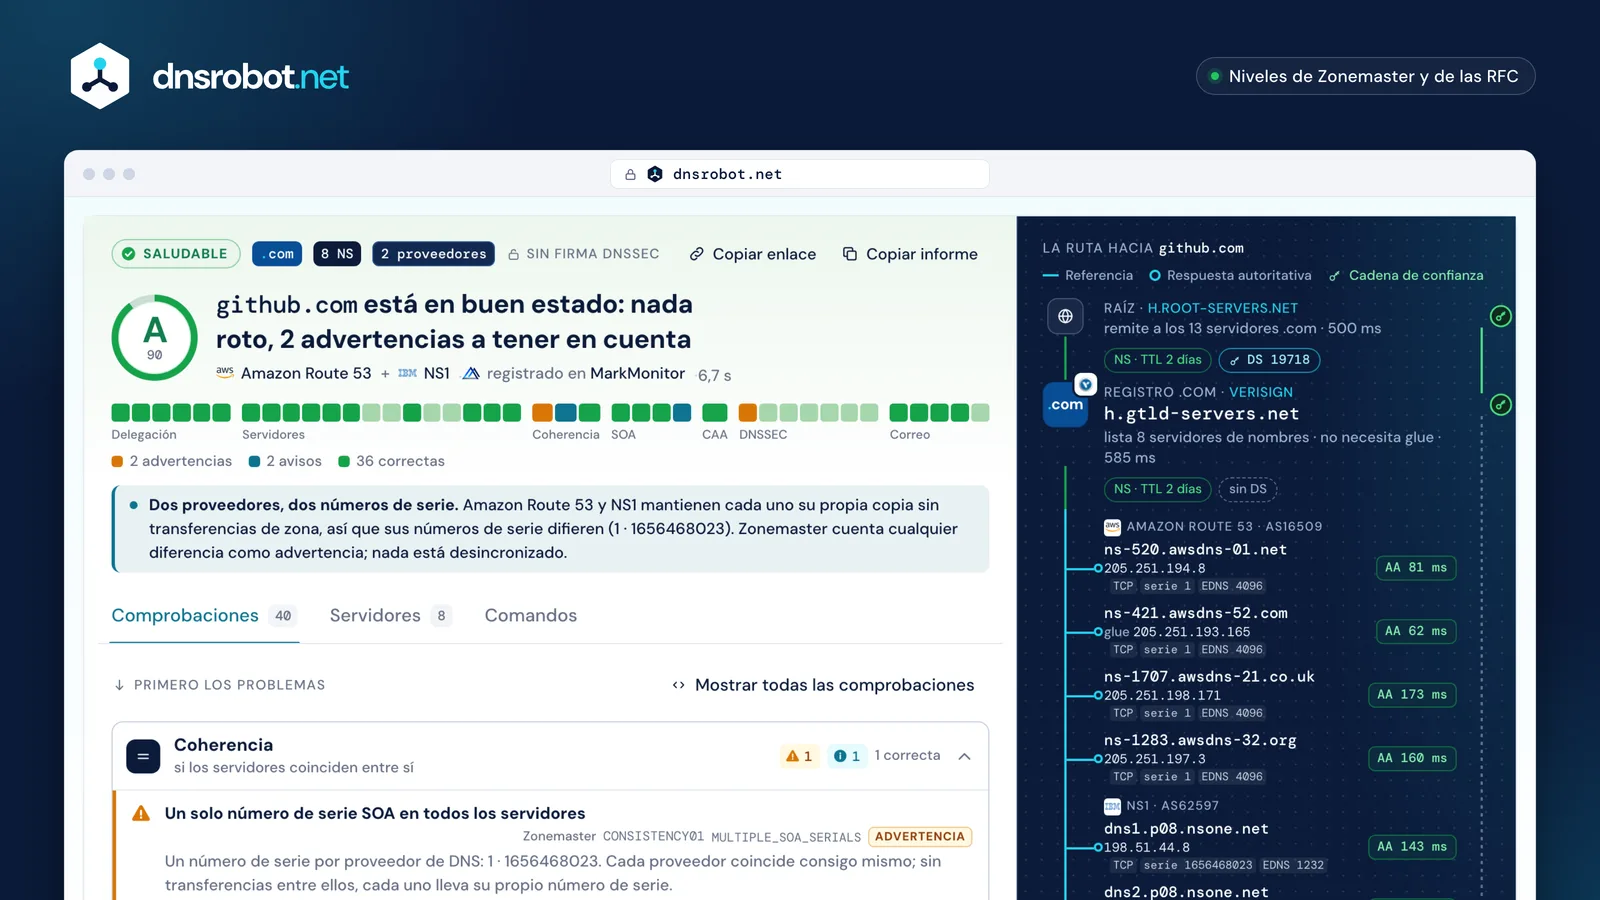
 La calificaciónSolo a partir de los niveles: sin críticos, sin errores y dos advertencias dan una A. El anillo muestra la puntuación, 90 de 100.40 comprobaciones, una celda cada unaAgrupadas como las lista la página. Las celdas ámbar y azules son las advertencias y los avisos; las rayadas no se pudieron ejecutar.Primero los problemasLos grupos con algo que corregir se abren arriba, cada fila con su autoridad y su solución.La rutaUn servidor raíz, el registro .com que opera Verisign y luego cada servidor de nombres consultado directamente: su respuesta, su número de serie y EDNS.Cadena de confianzaEl riel de DNSSEC junto a la ruta: verde donde se sostiene, discontinuo donde se detiene, rojo donde se rompe.
¿Cómo se calcula la calificación?
La letra sale solo de los niveles de lo que falló, nunca de una tabla de puntos: cualquier problema crítico es una F, dos o más errores una D, un error o cinco o más advertencias una C, tres o cuatro advertencias una B, una o dos advertencias (o solo avisos) una A, y nada por encima de info una A+.
Los niveles son los de la propia autoridad citada: el perfil predeterminado de Zonemaster donde define la prueba, el MUST o SHOULD de la RFC donde no lo hace. El número sobre 100 solo ordena los dominios dentro de una misma letra (100 − 30 por crítico, 12 por error, 4 por advertencia, 1 por aviso). Las comprobaciones que nuestro servidor no puede ejecutar nunca cuentan en contra de un dominio; cuando no se puede ejecutar una cuarta parte o más, la calificación indica parcial.
- A+100nada por encima de infoINFO “definitivamente no indica un problema”sidn.nl100
- A90–991–2 advertencias, o solo avisosNOTICE “debería conocerlo el administrador de la zona, pero no tiene por qué ser un problema en absoluto”github.com90example.com95bücher.de90
- B75–893–4 advertenciasWARNING “en algunas circunstancias será un problema, pero es poco probable que lo note un usuario ocasional”cloudflare.com87google.com83
- C60–741 error, o 5 advertencias o másERROR “muy probablemente (o quizá con certeza) afectará de forma negativa al funcionamiento de la zona”ninguno en la muestra
- D45–592 errores o másdnssec-failed.org55
- F0–44cualquier problema críticoCRITICAL “puede decirse razonablemente que no existe”un dominio .com44



puntuación = 100 − 30 × crítico − 12 × error − 4 × advertencia − 1 × aviso, dentro de la franja de la letra
parcialuna cuarta parte o más de las comprobaciones no se pudo ejecutar desde nuestro servidor, y la calificación lo indica
¿Coinciden los registros NS de la zona superior y de la zona hija?
Deberían: el registro (la zona superior) y la zona (la hija) publican cada uno un conjunto NS, y la RFC 1912 §2.8 pide mantenerlos iguales. Cuando el registro apunta a un servidor que no responde por la zona, se trata de una delegación defectuosa (lame): el servidor responde REFUSED, o responde sin la bandera de respuesta autoritativa (AA).
Los resolutores pasan al siguiente servidor, así que un servidor defectuoso cuesta tiempo; cuando todos los servidores listados son defectuosos, el dominio deja de resolverse. Zonemaster califica como error los nombres que solo lista el registro (EXTRA_NAME_PARENT), como aviso los que solo lista la zona, y como crítico que no haya ningún servidor que funcione.
github.comcoinciden
- ns-520.awsdns-01.net
- ns-421.awsdns-52.com
- ns-1707.awsdns-21.co.uk
- ns-1283.awsdns-32.org
- dns1–4.p08.nsone.net
- los mismos 8
8 de 8 responden con AA
un dominio .netno coinciden
- ns1.domaindirect.com
- ns2.domaindirect.comREFUSED
- ns3.domaindirect.com
- ns1.hover.com
- ns2.hover.com
ningún nombre en común · ns2.domaindirect.com REFUSED · 2 errores
un dominio .comdelegación defectuosa
- ns63.domaincontrol.comREFUSED
- ns64.domaincontrol.comREFUSED
- nadie respondeSERVFAIL
todos los servidores responden REFUSED · los resolutores responden SERVFAIL · CRITICAL
¿Cuántos servidores de nombres necesita un dominio?
Al menos dos, y se recomiendan tres. La RFC 1034 §4.1 exige que toda zona esté disponible en al menos dos servidores, y la RFC 2182 §5 recomienda tres para la mayoría de las zonas de nivel organizacional. Un solo servidor de nombres es un error en Zonemaster; dos pasan con una nota informativa.
Dónde están importa más que cuántos son, así que la comprobación de servidores de nombres también revisa sus redes. Los servidores de una misma red fallan juntos: Zonemaster advierte cuando todas las direcciones están en un mismo sistema autónomo (IPV4_ONE_ASN), incluso con hosts anycast como Google, Cloudflare o Akamai, cuyas direcciones responden cada una desde muchos sitios. Anycast reparte la carga; sigue siendo un solo operador.
- google.com4 NS · 1 reduna sola red
- github.com8 NS · 2 redesrepartidos
- sidn.nl3 NS · 2 redesrepartidos
- cloudflare.com5 NS · 1 reduna sola red
- nasa.gov6 NS · 1 reduna sola red
- example.com2 NS · 1 reduna sola red
AS1921 ipcomAS13335 CloudflareAS15169 GoogleAS16509 AmazonAS21342 AkamaiAS48283 SIDNAS62597 NS1



“Se recomienda proporcionar tres servidores para la mayoría de las zonas de nivel organizacional, con al menos uno que debe estar bien alejado de los demás.” RFC 2182 §5
¿Son correctos los valores de su registro SOA?
Si los fijó un gran proveedor de DNS, casi con seguridad están bien, aunque un verificador los marque. Refresh (actualización), retry (reintento) y expire (caducidad) solo controlan a los servidores secundarios que copian la zona por transferencia de zona. Minimum (mínimo) es el TTL de la caché negativa (RFC 2308): cuánto tiempo recuerdan los resolutores que un nombre no existe.
RIPE-203 (1999) recomienda refresh 86400, retry 7200, expire 3600000 y minimum 172800, este último de antes de la RFC 2308. Zonemaster fija límites inferiores más bajos: refresh 14400 y retry 3600 (avisos), expire 604800 (la única advertencia), minimum entre 300 y 86400 (un aviso). Los valores predeterminados de Cloudflare, Route 53 y Azure quedan por debajo de los límites de refresh y retry; el expire de 3 días de Google Cloud DNS es la única advertencia entre los grandes proveedores.
| actualizaciónZonemaster ≥ 4 h · ◆ 1 d | reintentoZonemaster ≥ 1 h · ◆ 2 h | caducidadZonemaster ≥ 7 d · ◆ 41,7 d | mínimoZonemaster 5 min – 1 d · ◆ 2 d | ||
|---|---|---|---|---|---|
| Cloudflare | 2,8 h | 40 min | 7 d | 30 min | 2 avisos |
| Amazon Route 53 | 2 h | 15 min | 14 d | 1 d | 2 avisos |
| Google Cloud DNS | 6 h | 1 h | 3 d | 5 min | 1 advertencia |
| Azure DNS | 1 h | 5 min | 28 d | 5 min | 2 avisos |
| GoDaddy | 8 h | 2 h | 7 d | 1 h | correcto |
| Namecheap BasicDNS | 12 h | 1 h | 7 d | 1 h | correcto |
| google.com (DNS propio) | 15 min | 15 min | 30 min | 1 min | 1 advertencia · 3 avisos |



bajo el límite de ZonemastercorrectoavisoadvertenciaRIPE-203 (1999)
Comprobación DNSSEC (DNSSEC check): DS, DNSKEY y firmas
Una comprobación DNSSEC recorre la cadena de confianza: el DS publicado en el registro debe ser el digest de una clave (DNSKEY) de la zona, esa clave debe firmar el conjunto de claves de la zona, y cada firma (RRSIG) debe verificarse y estar dentro de su periodo de validez. Esta comprobación calcula el digest y verifica cada firma por sí misma, y luego pregunta a Google Public DNS si la valida.
Si se rompe cualquier eslabón, los resolutores que validan responden SERVFAIL: el dominio desaparece para todos los que dependen de ellos. dnssec-failed.org, una zona de prueba rota a propósito, muestra dos rupturas a la vez. Los algoritmos se juzgan según el registro de la IANA (RFC 9904): se recomiendan el 8, el 13 y el 15, mientras que el 5 y el 7, que firman con SHA-1, ya no deben usarse (RFC 9905) y Zonemaster los califica como error.
cloudflare.comsegura
- DS 2371 en .comalgoritmo 13 · SHA-256 · 329968…26F2B9
- el digest coincide con la clave 2371
- DNSKEY 2371 · KSKbanderas 257 · ECDSA P-256 (13)
- firma el conjunto de claves · restan 50,8 días de 61 días
- DNSKEY 34505 · ZSKbanderas 256 · ECDSA P-256 (13)
- firma los registros · SOA: restan 1 día de 2 días
- Google Public DNSbandera AD activada: segura
dnssec-failed.orginválida
- DS 42069 en .orgalgoritmo 13 · SHA-256
- no hay clave 42069 en la zona
- DNSKEY 50719 · KSKla clave de firma de claves real de la zona
- su firma del conjunto de claves caducó hace 112 días
- DNSKEY 32784 · ZSKfirma el SOA: válida, restan 5,7 días de 7 días
- no le llega nada de confianza
- Google Public DNSSERVFAIL; responde al activar CD: inválida
Algoritmos de firma (registro de la IANA, RFC 9904)
- RECOMMENDED8 RSASHA256 · 13 ECDSAP256SHA256 · 15 ED25519use estos
- MAY14 ECDSAP384SHA384 · 16 ED448permitidos
- NOT RECOMMENDED10 RSASHA512Zonemaster WARNING
- MUST NOT5 RSASHA1 · 7 RSASHA1-NSEC3-SHA1 · 1 · 3 · 6 · 12RFC 9905 · Zonemaster ERROR
las dos cadenas de arriba firman con el 13
DNS de correo: MX, SPF y DMARC
Las comprobaciones de correo leen lo mismo que leen los servidores receptores: los registros MX (o un MX nulo que indica que el dominio no recibe correo, RFC 7505), un único registro SPF dentro del límite de 10 consultas DNS de la RFC 7208, y una política DMARC (RFC 9989, que reemplazó a la RFC 7489 en mayo de 2026).
El SPF se evalúa, no solo se encuentra: cada include se sigue y se cuenta. El registro de github.com necesita exactamente 10 consultas más una consulta vacía (void lookup): válido, sin margen. Un dominio que nunca envía correo debería decirlo: example.com publica el conjunto de dominio estacionado, un MX nulo, v=spf1 -all y p=reject. Para los detalles, el Verificador SPF y el Verificador DMARC van más allá.
github.comenvía y recibe

example.comconjunto de dominio estacionado
Comprobar DNS desde la línea de comandos (dig)
Cuatro pasos con dig y delv repiten lo esencial de esta comprobación: seguir la delegación desde la raíz, consultar un servidor de nombres directamente con la recursión desactivada, comparar el DS en el registro con las claves de la zona y dejar que un resolutor que valida juzgue la cadena.
Agregue +tcp para ver lo que ve nuestro servidor; omítalo para probar UDP, algo que una herramienta web en la red de Cloudflare no puede hacer. En la cabecera de la respuesta, aa marca una respuesta autoritativa; REFUSED, o la falta de la bandera aa en un servidor que lista el registro, es una delegación defectuosa.
Terminal · dig 9.20
$ dig +trace +tcp github.com NS
;; (abreviado)
com.          172800 IN NS a.gtld-servers.net.   ;; desde h.root-servers.net 1
github.com.   172800 IN NS ns-520.awsdns-01.net. ;; desde h.gtld-servers.net: 8 NS 2

$ dig @ns-421.awsdns-52.com github.com SOA +norec +tcp
;; flags: qr aa; QUERY: 1, ANSWER: 1 3
github.com.   900 IN SOA ns-1707.awsdns-21.co.uk. awsdns-hostmaster.amazon.com.
              1 7200 900 1209600 86400 4

$ dig @a.gtld-servers.net github.com DS +norec
;; status: NOERROR, ANSWER: 0 ;; sin DS: sin firmar 5

$ delv @8.8.8.8 cloudflare.com SOA
; fully validated 6
cloudflare.com. 300 IN SOA ns3.cloudflare.com. dns.cloudflare.com.
                2417999975 10000 2400 604800 300
- La raíz remite .com a sus 13 servidores
- El conjunto NS de github.com en el registro, conservado 2 días
- aa: una respuesta autoritativa, no una caché
- SOA: número de serie 1, luego actualización, reintento, caducidad y mínimo
- Sin DS en .com: nada que verificar para DNSSEC
- delv validó la cadena desde la raíz
¿Por qué distintas herramientas para verificar DNS no coinciden?
Porque califican con números distintos. Los verificadores clásicos marcan los valores predeterminados de los proveedores: intoDNS llama “NOT OK” al expire de 1800 segundos de google.com y da error por los dos números de serie de github.com, que son normales con dos proveedores de DNS. Zonemaster califica los números de serie como advertencia y reconoce un MX nulo; nuestra propia primera versión no acertó en ninguno de los dos.
Y ven la red desde lugares distintos. Zonemaster (AFNIC y la Fundación Sueca de Internet) consulta por UDP y TCP, en IPv4 e IPv6. Esta comprobación se ejecuta en el borde de Cloudflare: consulta solo por TCP, no se conecta por IPv6 y no puede conectarse a las direcciones propias de Cloudflare, así que esos servidores se leen mediante 1.1.1.1 y sus comprobaciones se marcan como sin probar, nunca como fallidas. Como alternativa a intoDNS, muestra la autoridad detrás de cada nivel en lugar de un simple OK o NOT OK.
| Caso | intoDNS | Zonemaster | DNS Robot v1 | Esta comprobación |
|---|---|---|---|---|
| github.comdos números de serie SOA (dos proveedores de DNS) | error“Looks like your nameservers do not agree on the SOA serial.” | advertenciaMULTIPLE_ | falla“Serial mismatch detected: 1656468023 vs 1.” | advertenciaexplicado: un número de serie por proveedor de DNS |
| google.comcaducidad (expire) del SOA 1800 s | no OK“Your SOA EXPIRE number is: 1800. That is NOT OK” | advertenciaEXPIRE_ | falla“too low (min recommended: 14 days)” | advertenciacon lo que afecta la caducidad |
| example.comMX nulo (0 .) | error“0 No A Record (no glue either)” | infoZ09_ | correcto“Found 1 MX record(s)” | correctoMX nulo reconocido |
| cloudflare.comreintento (retry) del SOA 2400 s | —sin cita | avisoRETRY_ | falla“too high (max recommended: 15min)” | avisoel valor predeterminado de Cloudflare |
| cloudflare.comfirmado con DNSSEC | sin comprobarsin prueba de DNSSEC | correctoDNSSEC02 · 05 · 08: cadena verificada | alerta“DNSSEC does not appear to be enabled for this domain.” | correctoDS → KSK → RRSIG verificados, Google valida |


Verificación de salud DNS: preguntas frecuentes
¿Qué es una verificación de salud DNS?
¿La validación de dominio es lo mismo que una verificación de salud DNS?
¿Qué es una delegación defectuosa (lame) y cómo se corrige?
Mi proveedor de DNS usa anycast. ¿Por qué la advertencia de una sola red?
Mis temporizadores SOA aparecen marcados. ¿Debo cambiarlos?
¿Por qué algunas comprobaciones aparecen como “sin probar”?
¿Por qué mis servidores de nombres muestran números de serie SOA distintos?
¿Sirve como DNSSEC check? ¿Baja la calificación si no hay DNSSEC?
¿Cada cuánto debo verificar el DNS de mi dominio?
¿Guardan los dominios que compruebo?
Herramientas relacionadas
Consulta NS
Descubre los nameservers de cualquier dominio con detección de proveedor
Consulta DNS
Todos los registros DNS desde los servidores del dominio, junto a la caché de Google y Cloudflare
Consulta MX
Encuentra registros MX y detalles del servidor de correo
Consulta WHOIS
Consulta registro de dominio, registrar y detalles del propietario vía RDAP
Verificador de Registro SPF
Valida registros SPF y verifica el conteo de consultas DNS según RFC 7208
Verificador DMARC
Verifica la política DMARC y configuraciones de alineación de cualquier dominio
DNS Inverso
Encuentra hostnames asociados a cualquier dirección IP mediante registros PTR
Buscador de Dominios
Compruebe si un dominio está libre y su precio real a 3 años