










DNS Leak Test
Vea qué servidores DNS responden de verdad a sus consultas y si su VPN las filtra a su proveedor de internet. Este test DNS se inicia al abrir la página, nombra cada servidor y da un veredicto claro.
Los servidores DNS que preguntan a nuestro servidor de nombres aparecen aquí, uno por fila, a medida que llegan.
Comprobar desde la línea de comandos
1El DNS de su sistema
El servidor DNS que usan sus apps. Compárelo con las filas de arriba.
C:\> nslookup -type=txt whoami.leak.dnsrobot.net- La respuesta es la dirección del servidor DNS que nos preguntó.
- Una respuesta distinta significa que su navegador y sus apps toman caminos diferentes, por ejemplo el DNS seguro del navegador.
- ¿Tiene su propio resolutor (Pi-hole con Unbound)? La respuesta es la dirección de su casa: no la publique.
2La prueba de secuestro
Pregunta directamente a Cloudflare (1.1.1.1).
C:\> nslookup -type=txt whoami.leak.dnsrobot.net 1.1.1.1- Una dirección de Cloudflare (AS13335): su consulta llegó a Cloudflare como se pidió.
- La dirección de cualquier otra red: un fuerte indicio de que algo redirige su DNS: su app de VPN (algunas lo hacen a propósito), un software de seguridad, su router o su proveedor.
El texto se queda en esta página; solo la dirección se consulta en nuestro servidor para nombrar su red.
Nuestro servidor de nombres guarda lo que vio en cada test durante 10 minutos en memoria y luego lo olvida. Su último resultado se queda solo en este navegador, para el antes y después.
¿Qué significa el resultado de mi test de fugas DNS?
Depende de dos cosas: qué servidores DNS preguntaron a nuestro servidor de nombres y si usa una VPN. El DNS de su proveedor de internet es normal sin VPN y una fuga con ella; un DNS público como Cloudflare o Google nunca es una fuga por sí mismo.
Una fuga de DNS (DNS leak) significa que los servidores DNS de su proveedor respondieron mientras usaba una VPN, así que su proveedor ve los sitios que consulta pese al túnel. Los socios o empresas de hosting que operan el DNS de su VPN no son una fuga: Proton VPN traza la misma línea.
El test clasifica cada servidor por tipo (DNS de su VPN, DNS público, DNS de su ISP, red de hosting o su propio resolutor) y escribe el veredicto a partir de la mezcla, con la marca nombrada. El DNS de su VPN más el de su proveedor es una fuga parcial: algunas consultas escapan de vez en cuando.
No llegó nada nunca es luz verde: algo detuvo las consultas del test antes de que llegaran a internet. Y un servidor DNS en otro país tampoco es una fuga.
Qué preguntó a nuestro servidor de nombres × ¿usa una VPN?los seis veredictos
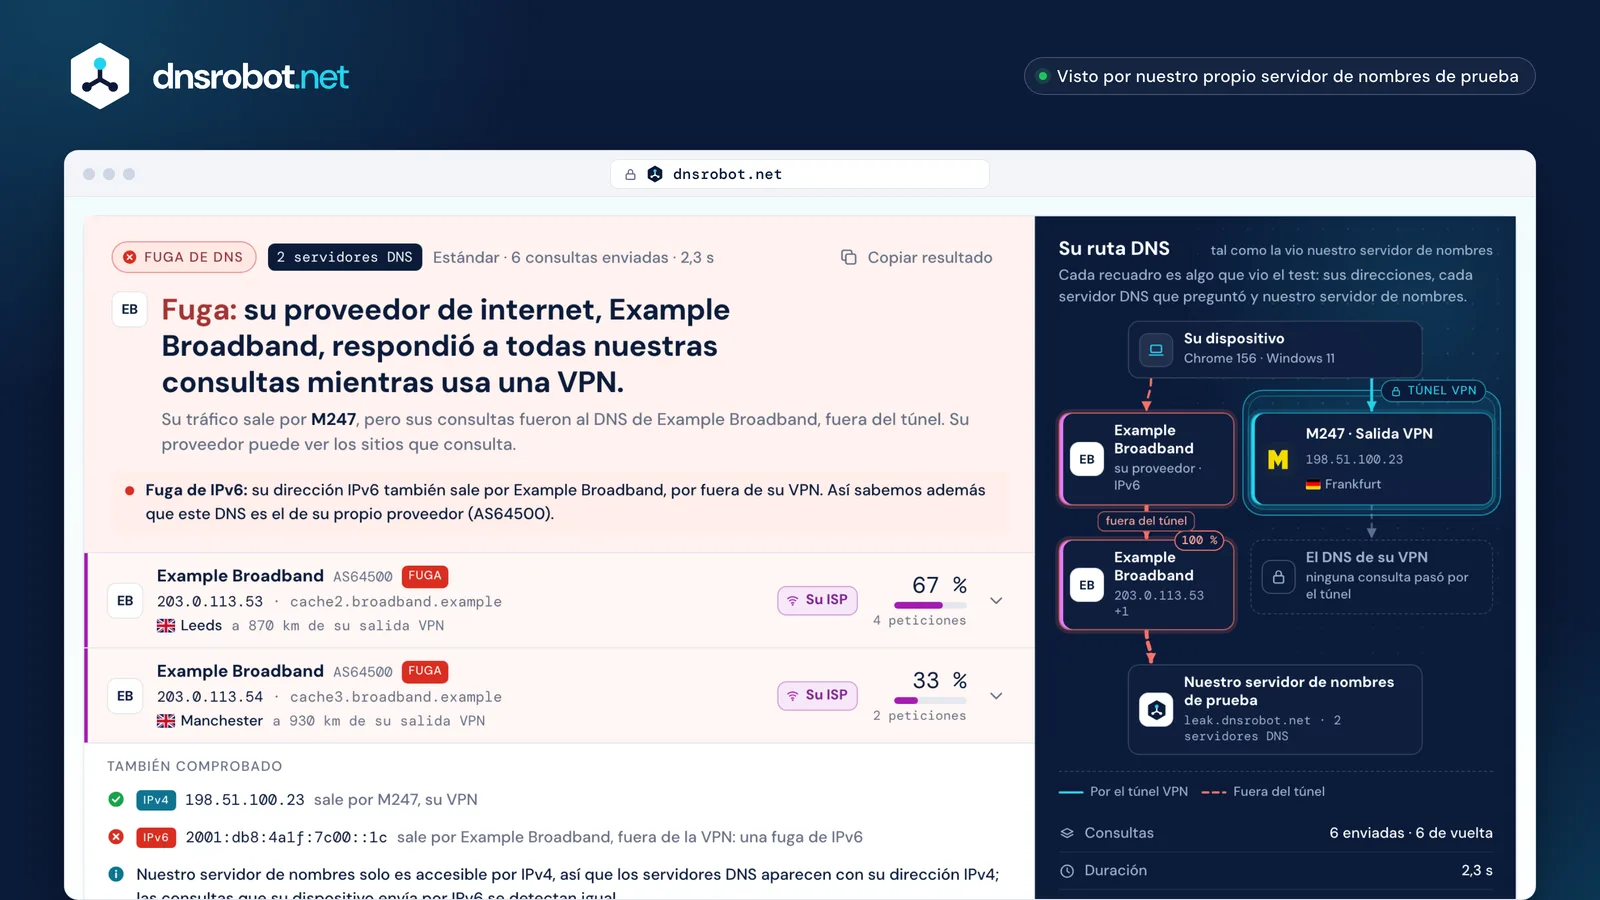
 El veredictoUna frase que dice quién responde sus consultas y si eso es una fuga, con el siguiente paso.Un servidor DNSCada servidor que preguntó a nuestro servidor de nombres: su marca o su red, dirección IPv4, ubicación, tipo y cuota de las peticiones.También comprobadoPor dónde sale su dirección IPv6, más una nota cuando iCloud Private Relay o Tor lleva su tráfico.Su ruta DNSSu dispositivo, el túnel VPN y los servidores DNS que preguntaron, con una fuga dibujada como una consulta fuera del túnel.
¿Cómo funciona un test de fugas DNS?
Este comprobador de fugas DNS hace que su navegador consulte nombres que nunca existieron, como 1-k3x9q2mfp7c1vn4a.leak.dnsrobot.net. Ningún servidor DNS los tiene en caché, así que el servidor que atiende sus consultas debe preguntar a nuestro servidor de nombres, que anota su dirección y responde «ese nombre no existe».
Luego la página pregunta a nuestro servidor de nombres qué servidores DNS vinieron a pedir los nombres de este test. Esos son los servidores que su navegador usa de verdad, digan lo que digan sus ajustes; un router doméstico normalmente solo reenvía las consultas, así que aparece el servidor al que las reenvía. Cada nombre se usa una sola vez, y nuestro servidor de nombres olvida el test a los 10 minutos.
El test estándar hace 6 consultas, normalmente suficientes para detectar una fuga. El test extendido hace 36, en tandas de 6, para detectar un servidor DNS que solo responde de vez en cuando, como Windows probando cada adaptador cuando el DNS de la VPN tarda en responder.
Si un servidor DNS pasa parte de su dirección (EDNS Client Subnet), su fila le muestra esa subred solo a usted. Nunca se registra.
Una consulta, paso a pasoun test real, direcciones reemplazadas
¿Por qué aparecen Google, Cloudflare u otro país?
Porque la dirección que usted configura no es la dirección que pregunta. Los servicios de DNS público responden en 1.1.1.1 u 8.8.8.8 desde muchos sitios a la vez (anycast), y cada sitio pregunta a otros servidores de nombres desde su propio grupo de direcciones, a veces en la red de un socio.
Desde una conexión que probamos, solo Cloudflare, Google y OpenDNS llegaron a nuestro servidor de nombres desde sus propias redes; Quad9 llegó a través de Equinix, AdGuard a través de Datacamp y NextDNS a través de Vultr. Nada de eso es una fuga. Un DNS público en su resultado significa que su navegador, su dispositivo o su VPN envía allí las consultas, y desde una VPN llegan con la dirección de la VPN, no con la suya.
Por eso el test no se fía de una tabla: pregunta a cada servicio de DNS público, desde su navegador, qué dirección usa para usted, y comprueba Google con los rangos que Google publica. Un servidor que no puede confirmar aparece como probable de ese servicio, o como un servidor en una red de hosting, nunca como una fuga.
Los países también engañan: los datos de registro dan el país donde está registrada una red, no donde está el servidor (el propio 1.1.1.1 está registrado en Australia). Una fuga tiene que ver con quién ve sus consultas, no con dónde están.
Lo que configuró · quién nos preguntó · su redun test grabado, direcciones reemplazadas
 Grabado en una línea de fibra en India, 24 oct 2026
- Cloudflare
1.1.1.1192.0.2.10su propia red, AS13335 país de registro: Estados UnidosNo es una fuga
- Google
8.8.8.8192.0.2.12,192.0.2.13su propia red, AS15169país de registro: Estados Unidosdos direcciones para dos consultasNo es una fuga - Quad9
9.9.9.9192.0.2.11vía Equinix, AS15830 país de registro: Países Bajosla red de un socioNo es una fuga
- AdGuard
94.140.14.14192.0.2.30vía Datacamp (CDN77), AS60068un socio de hosting (también lleva DNS4EU)No es una fuga - NextDNSsu configuración
192.0.2.41vía Vultr, AS20473un socio de hosting (también lleva CleanBrowsing)No es una fuga


¿Qué causa una fuga de DNS?
Normalmente, su dispositivo envía consultas a un sitio distinto de la VPN: la app de VPN no fija su propio DNS, Windows pregunta a todos los adaptadores de red, o IPv6 rodea un túnel que solo lleva IPv4.
Windows puede enviar cada consulta por el Wi-Fi y por la VPN a la vez para responder más rápido (smart multi-homed name resolution). Muchas VPN solo llevan IPv4 y dejan el tráfico IPv6, y el DNS enviado por él, fuera del túnel (RFC 7359). Un DNS personalizado configurado en el sistema también puede anular la protección de la app de VPN.
Cada causa deja su propio patrón en el resultado. Un proveedor de DNS seguro personalizado en el navegador aparece como ese DNS público, saltándose el de la VPN. Eso sí, el modo automático de Chrome mantiene su proveedor actual, y la opción predeterminada de Firefox se hace a un lado ante una VPN.
Algo que redirige el DNS en el puerto 53, como un proxy transparente del proveedor, muestra a su proveedor aunque usted haya configurado 1.1.1.1. Una VPN que se cae sin kill switch solo filtra un momento, así que un test puede no verlo: repita el test cuando la VPN se reconecte.
Seis causas y lo que este test muestra en cada unala última línea de la tarjeta
La VPN no fija su propio DNS
El tráfico va por el túnel, pero el sistema conserva los servidores DNS que tenía antes, normalmente los de su proveedor.
Fuga de DNSDNS de su ISP con VPN
Un DNS seguro personalizado en el navegador
Con un proveedor personalizado, el navegador le envía las consultas por HTTPS, saltándose el DNS de la VPN. El modo automático de Chrome mantiene su proveedor actual, y la opción predeterminada de Firefox se hace a un lado cuando detecta una VPN.
Sin fugasun DNS público, no el de su VPN
Windows pregunta a todos los adaptadores
Con «smart multi-homed name resolution», Windows envía las consultas por todas las redes a la vez: la VPN y el Wi-Fi por igual.
Fuga parcialDNS de su VPN + DNS de su ISP
IPv6 rodea el túnel
Muchas VPN solo llevan IPv4. El tráfico IPv6, y cualquier DNS enviado por él, sale por su proveedor.
Fuga de IPv6su propia línea bajo el resultado
Algo redirige el DNS
Un router, un software de seguridad o el proveedor (o una app de VPN, a propósito) intercepta las consultas en el puerto 53 y las responde, incluso las destinadas a 1.1.1.1.
DNS de su ISP«No es Cloudflare 1.1.1.1: respondió su ISP»
La VPN se cae, sin kill switch
Si el túnel se interrumpe, las consultas pueden ir al DNS predeterminado del sistema, probablemente el de su proveedor, hasta que vuelva.
Fuga parcialsolo de vez en cuando: el test extendido lo detecta más a menudo
¿Cómo soluciono una fuga de DNS?
Active en su app de VPN DNS leak protection, IPv6 leak protection y el kill switch (los nombres varían según la app) y repita el test. La protección contra fugas mantiene el DNS dentro de la VPN con reglas de firewall; el kill switch cubre los momentos en que el túnel se cae.
Si la fuga sigue, corrija el sistema. En Windows, block-outside-dns en un perfil de OpenVPN mantiene las consultas lejos de cualquier otro adaptador, y un túnel de WireGuard que lo enruta todo (0.0.0.0/0) con una línea DNS = hace que el puerto 53 solo llegue al DNS del túnel. Desactivar «smart multi-homed name resolution» solo detiene las consultas en paralelo; no es la solución.
En Linux con systemd-resolved, asigne al enlace de la VPN el dominio de enrutamiento ~. para que no se pregunte a ningún otro enlace. Deje que la app de VPN lleve o bloquee IPv6 en lugar de desactivar IPv6, algo que Microsoft desaconseja. Quite del navegador cualquier proveedor de DNS seguro personalizado, y del sistema cualquier DNS personalizado, mientras usa la VPN.
En Android, ponga «DNS privado» en No mientras usa la VPN, como recomiendan Proton VPN y Mullvad: un nombre de host de DNS privado envía cada consulta a ese proveedor. Luego repita el test: el antes y después muestra qué servidores DNS desaparecieron.
Los ajustes que importanpor sistema
App de VPN · Configuración
Perfil de OpenVPN (.ovpn)
WireGuard (.conf)
Windows 11 · Settings

SettingsNetwork & internetWi-FiManage known networks
Deje IPv6 activado: Microsoft desaconseja desactivarlo. Use la protección contra fugas de IPv6 de la app de VPN.
Group Policy
valor del Registro
Compruebe el DNS del sistema
macOS · System Settings
Apple menuSystem SettingsNetworkWi-FiDetailsDNS
Un perfil o una app de DNS cifrado que usted activó se aplica a todo el sistema, y una app de VPN no puede redirigirlo.
Con una VPN activada, iCloud Private Relay se hace a un lado.
Compruebe el DNS del sistema
Linux

~./etc/resolv.conf las líneas nameserver que queden tras conectarse.Compruebe el DNS del sistema
Android · Settings
SettingsNetwork & internetPrivate DNS
Samsung: SettingsConnectionsMore connection settingsPrivate DNS
- Off
- Automatic
- Private DNS provider hostname
- Los fabricantes de VPN recomiendan elegir «No» mientras usa la VPN.
- Un nombre de host envía cada consulta a ese proveedor, saltándose el DNS de la VPN.
iPhone · Settings
SettingsWi-FiⓘConfigure DNS
- Automatic
- Manual
Un DNS que usted escribe solo se aplica a esa red Wi-Fi, y puede anular el de la VPN.
- Un perfil o una app de DNS cifrado que usted activó se aplica a todo el sistema, y una app de VPN no puede redirigirlo.
- Con una VPN activada, iCloud Private Relay se hace a un lado.
Chrome · Settings
SettingsPrivacy and securitySecurityAdvanced
- your current service provider
- a custom service provider
Edge: las mismas opciones, enSettingsPrivacy, search, and services
- El modo automático solo pasa su proveedor actual a DNS cifrado.
- Un proveedor personalizado envía las consultas saltándose la VPN, donde la app de VPN no puede redirigirlas.
- Los fabricantes de VPN van más allá y recomiendan desactivarlo.
Firefox · Settings
DNS over HTTPS
- Default Protection
- Increased Protection
- Max Protection
- Off
- «Default Protection» desactiva DNS over HTTPS cuando detecta una VPN.
- «Increased» y «Max» mantienen el proveedor que usted eligió, saltándose el DNS de la VPN.
- Activado de forma predeterminada solo en: Estados Unidos, Canadá, Rusia y Ucrania.
¿Funciona su DNS personalizado? Compruebe 1.1.1.1, NextDNS, AdGuard o Pi-hole
Elija lo que configuró en ¿Qué quiere comprobar? y haga el test: el veredicto dice si ese servicio de verdad responde. Una configuración que funciona solo muestra ese servicio, a menudo desde la red de un socio o de un proveedor de hosting en lugar de la suya, como muestra la tabla. Cuando funcione, el Test de velocidad de DNS lo cronometra frente a otros resolutores desde su conexión.
Un Pi-hole reenvía las consultas a su DNS upstream, así que el test muestra ese servidor (Cloudflare, por ejemplo), no el Pi-hole. Con Unbound resuelve los nombres por sí mismo, así que aparece la dirección de su casa: normal sin VPN. Cloudflare y NextDNS también confirman sus propios servicios, en la página de comprobación de Cloudflare y en test.nextdns.io.
Si en cambio aparece su proveedor, un router, una app o el navegador está anulando su elección, o algo redirige el puerto 53; algunos routers incluso enrutan mal el propio 1.1.1.1. La comprobación por línea de comandos le ayuda a saber cuál.
Lo que debería mostrar cada servicioel ejemplo de una conexión
| Servicio | Usted configura | Este test debería mostrar | Suele llegar desde |
|---|---|---|---|
| Cloudflare | 1.1.1.1 | DNS público Cloudflare | su propia red · AS13335 |
| Google Public DNS | 8.8.8.8 | DNS público Google | sus propios rangos publicados · AS15169 +3 más |
| Quad9 | 9.9.9.9 | DNS público Quad9 | un socio, como Equinix · AS15830 |
| NextDNS | su ID de configuración | Hosting NextDNS probable | un proveedor de hosting, como Vultr · AS20473 |
| AdGuard DNS | 94.140.14.14 | Hosting AdGuard probable | un proveedor de hosting, como Datacamp (CDN77) · AS60068 |
| Control D | 76.76.2.0 | DNS público Control D | un proveedor de hosting regional · AS146943 |
| Pi-hole | la dirección de su Pi-hole | DNS público el servidor al que reenvía su Pi-hole, o Propio con Unbound | la red de ese servidor, o su propia dirección |


¿Cómo compruebo fugas de DNS desde la línea de comandos?
Ejecute nslookup -type=txt whoami.leak.dnsrobot.net: nuestro servidor de nombres responde con la dirección del servidor DNS que preguntó, el predeterminado de su sistema. En una Mac use dns-sd -q whoami.leak.dnsrobot.net TXT (deténgalo con Ctrl-C), porque ahí dig solo ve el ajuste DNS principal; en Linux, resolvectl query --type=TXT whoami.leak.dnsrobot.net. El panel de comandos copia cada uno.
Este test ve el DNS que usa su navegador, y las apps pueden tomar otro camino: un proveedor de DNS seguro personalizado en Chrome o Firefox recibe las consultas del navegador en lugar del DNS del sistema. Si el navegador y el comando no coinciden, la fuga está solo en uno de ellos.
Agregue 1.1.1.1 al final para preguntar directamente a Cloudflare (dig @1.1.1.1 TXT whoami.leak.dnsrobot.net +short en una Mac o en Linux). La respuesta debería ser una dirección de la red de Cloudflare. La dirección de cualquier otra red es un fuerte indicio de que algo responde el DNS destinado a 1.1.1.1: su app de VPN (algunas lo hacen a propósito), un software de seguridad, su router o su proveedor.
Si tiene su propio resolutor, como Pi-hole con Unbound, la respuesta es la dirección de su casa: téngalo en cuenta antes de pegarla en cualquier sitio.
Dos comprobaciones desde una terminalnslookup de Windows, formato real de la salida
C:\> nslookup -type=txt whoami.leak.dnsrobot.net
Server:  cache2.broadband.example
Address:  203.0.113.53

Non-authoritative answer:
whoami.leak.dnsrobot.net        text =

        "203.0.113.53"
DNS de Example Broadband: el mismo servidor que en el test del navegador, así que aquí el navegador y el sistema toman el mismo camino.
¿Tiene su propio resolutor (Pi-hole con Unbound)? Entonces la respuesta es su propia dirección pública.
C:\> nslookup -type=txt whoami.leak.dnsrobot.net 1.1.1.1
Server:  one.one.one.one
Address:  1.1.1.1

Non-authoritative answer:
whoami.leak.dnsrobot.net        text =

        "192.0.2.10"
Una dirección de Cloudflare (AS13335): su consulta llegó a Cloudflare, como se pidió. Eso solo no demuestra que no haya nada en medio: un proxy puede reenviar las consultas a 1.1.1.1.
Si hubiera dicho "203.0.113.53": un fuerte indicio de que algo redirige su DNS: su app de VPN (algunas lo hacen a propósito), un software de seguridad, su router o su proveedor.
Fugas de DNS, de IPv6 y de WebRTC: ¿cuál es la diferencia?
Son tres caminos distintos que rodean una VPN. Una fuga de DNS le muestra a su proveedor los nombres que consulta; una fuga de IPv6 saca el tráfico IPv6 con su dirección real; una fuga de WebRTC permite que un sitio web lea su dirección a través de la función de llamadas en tiempo real del navegador. Un test completo de fugas de VPN, o de fugas de IP, revisa las tres.
Esta página comprueba las dos primeras en un mismo test: los servidores DNS que preguntan y por dónde sale su dirección IPv6, en su propia línea bajo el resultado. WebRTC nunca toca el DNS, así que tiene su propio Test de fuga WebRTC; las direcciones que ven los sitios web están en Cuál es mi IP, y si puede llegar a sitios IPv6, en el Test IPv6.
También sirve como test de fugas DNS por IPv6, con un límite: nuestro servidor de nombres solo es accesible por IPv4, así que cada servidor DNS aparece con su dirección IPv4. Una consulta que su dispositivo envía por IPv6 se detecta igual, porque el servidor DNS al que llega tiene que preguntarnos por IPv4; un raro servidor DNS solo IPv6 no puede llegar a nosotros y aparece como No llegó nada.
Tres caminos que rodean una VPNuna conexión, tres comprobaciones
- Fuga de DNSLos servidores DNS que preguntaron: las filas de este test.
- Fuga de WebRTCLas direcciones que su navegador puede compartir con los sitios web: el Test de fuga WebRTC las comprueba.
- Fuga de IPv6Por dónde sale su tráfico IPv6: su propia línea bajo el resultado de este test.
¿Qué debería mostrar una VPN en un test de fugas DNS?
Solo el DNS propio de la VPN: un servidor en la red de la VPN o de su socio, normalmente cerca del servidor al que se conectó. El nombre de su proveedor de internet nunca debería aparecer mientras la VPN está activa; Cuál es mi ISP muestra qué red ven los sitios web en su lugar.
Cada empresa lo describe de otra forma. Surfshark dice que un test de fugas DNS de Surfshark debería mostrar un servidor DNS con la misma dirección que su VPN; Proton VPN y Windscribe dicen que la dirección es distinta pero está en el mismo lugar. Mullvad usa el servidor DNS del servidor VPN al que está conectado, ExpressVPN tiene su propio DNS cifrado en cada servidor, y NordVPN publica sus dos direcciones DNS.
Así que un test de fugas DNS de ExpressVPN, Mullvad o NordVPN, como cualquier test de fugas DNS de una VPN, se supera cuando ningún servidor DNS está en la red de su proveedor, sea cual sea la dirección: este test nunca compara direcciones. La regla de Mullvad es más estricta: allí, cualquier servidor DNS que no sea de Mullvad cuenta como fuga.
Un DNS personalizado en la app de VPN cambia las cosas: la opción «Use Existing DNS» de PIA y la opción de DNS personalizado de Mullvad envían las consultas saltándose el DNS propio de la VPN, así que aparece ese servidor. La tabla recoge lo que dicen las páginas de ayuda de cada VPN; no es un ranking ni una recomendación.
Lo que siete VPN dicen que debería versegún sus propias páginas de ayuda
| VPN | DNS propio por defecto | Lo que muestra este test | Dirección DNS que publica |
|---|---|---|---|
| Mullvad | sí | El servidor DNS del servidor de Mullvad al que está conectado | no publicada |
| Proton VPN | sí | Un servidor DNS en el mismo centro de datos que su servidor VPN, con otra dirección; puede pertenecer a un socio | 10.2.0.1 |
| NordVPN | sí | Los servidores DNS propios de NordVPN | 103.86.96.100103.86.99.100 |
| Surfshark | sí | Un servidor DNS de la misma ubicación; Surfshark dice que sus direcciones IP y DNS coinciden | no publicada |
| ExpressVPN | sí | El DNS cifrado propio de ExpressVPN, que funciona en cada uno de sus servidores | no publicada |
| Private Internet Access | sí | El DNS de PIA, el predeterminado de la app | 10.0.0.24210.0.0.243 |
| Windscribe | sí | Su propio DNS en el mismo país, normalmente no exactamente su dirección VPN | 10.255.255.x |


Test de fugas DNS: preguntas frecuentes
¿Qué es una fuga de DNS y es grave?
¿Puede mi ISP ver mi navegación si hay una fuga de DNS?
¿Una VPN soluciona las fugas de DNS?
¿Por qué el test muestra un servidor DNS en otro país?
¿Por qué veo Google o Cloudflare si no los configuré?
El test no encontró servidores DNS. ¿Significa que no hay fuga?
*.leak.dnsrobot.net y repita el test, o pruebe el test extendido. Un resultado vacío nunca se toma como luz verde.¿Es privado este test DNS?
¿Qué es una fuga de IPv6 y este test la comprueba?
¿DNS over HTTPS evita las fugas de DNS?
¿Puedo tener una fuga de DNS sin VPN?
¿Cómo soluciono una fuga de DNS en Android o iPhone?
¿Con qué frecuencia debo hacer un test de fugas de DNS?
¿Le falta algo?Sugiera una función o una herramienta nueva
Más herramientas de DNS y red
Prueba de Velocidad DNS
Mide Cloudflare 1.1.1.1, Google 8.8.8.8 y más servidores DNS públicos desde tu navegador, frente a tu DNS actual, y encuentra el más rápido para ti
Test de Fuga WebRTC
Comprueba si WebRTC en su navegador revela su IP real detrás de una VPN o un proxy, además de las IP locales que expone
Cuál Es Mi IP
Su IP pública IPv4 e IPv6 a la vez, con la red, la ubicación y una comprobación de VPN
Cuál Es Mi ISP
Descubre tu ISP, ASN y detalles de conexión
Test IPv6
Vea si su IPv6 funciona, qué familia usa su navegador y si un sitio tiene IPv6
Consulta DNS
Todos los registros DNS desde los servidores del dominio, junto a la caché de Google y Cloudflare