











Buscador de subdominios
Busque los subdominios de un dominio en los logs de certificados, en una lista de nombres comunes, en su página de inicio y en sus registros DNS, y luego vea cuáles resuelven, dónde se aloja cada uno y cuándo vence su certificado.
También sirve un subdominio o una URL: docs.python.org busca en todo python.org.
- Cert Spotter · Solo vigentes · nuestro servidor
- crt.sh · Desde 2013 · su navegador
- Nombres comunes · 1000 etiquetas · nuestro servidor
- Página de inicio · Enlaces, cabeceras · nuestro servidor
- Registros DNS · NS, MX, SPF… · nuestro servidor
- Transferencia de zona · Cada servidor de nombres · nuestro servidor



¿Cómo funciona un buscador de subdominios?
Reúne nombres de fuentes públicas y del propio DNS del dominio, y luego consulta al DNS por cada uno.
Cada certificado HTTPS que emite una autoridad de confianza se escribe en los logs de Certificate Transparency con cada nombre que cubre. Este buscador lee dos servicios de búsqueda en esos logs: Cert Spotter, para los certificados vigentes, y crt.sh, para todos los certificados desde 2013. Al mismo tiempo, consulta al DNS por 1000 nombres comunes, lee los enlaces de la página de inicio y los registros del propio dominio, e intenta una transferencia de zona.
Luego el DNS convierte la lista en un mapa. Un nombre que resuelve obtiene sus direcciones y la red que las anuncia, lo que identifica el host o la CDN. Un nombre de un certificado o de un registro DNS que hoy no resuelve fue real alguna vez: es un nombre retirado. Un enlace de la página de inicio puede apuntar a un nombre que nunca existió.
- Cert Spotter511,1 s
- crt.sh7421,6 s
- Nombres comunes242,6 s
- Página de inicio141,9 s
- Registros DNS10,4 s
- Transferencia de zonaRechazado ×42,3 s







- Logs de certificados: todo nombre en un certificado público; Cert Spotter es actual, crt.sh se remonta a 2013.
- Nombres comunes, página de inicio, registros: nombres activos que ningún certificado incluye.
- DNS: una consulta por nombre y tipo a Google Public DNS.
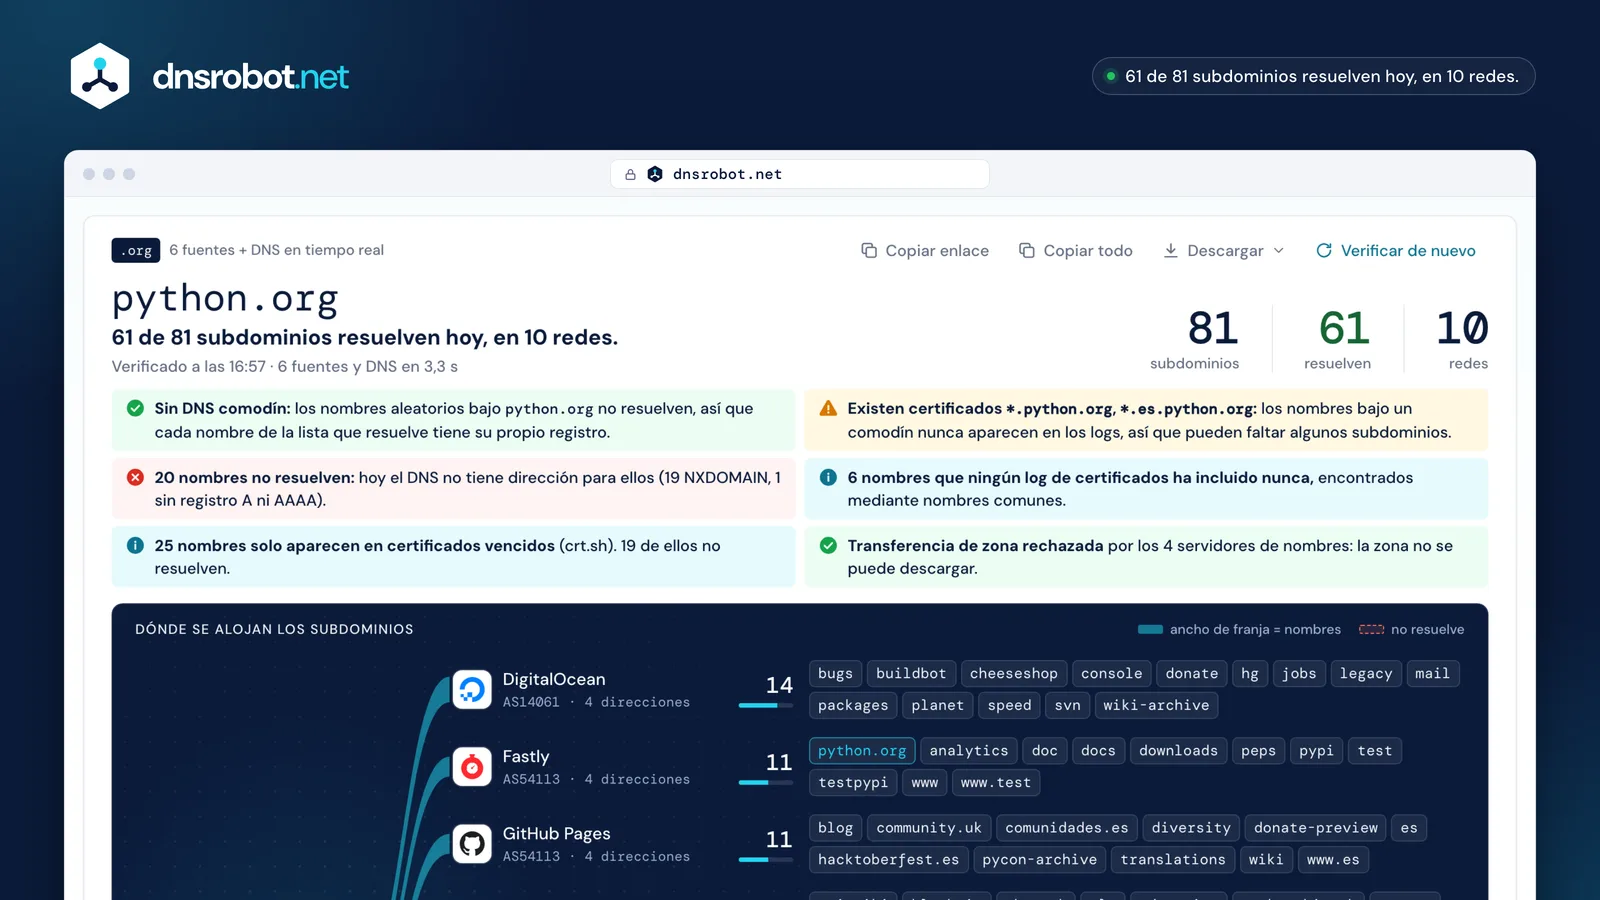
 Primero, la respuestaCuántos nombres se encontraron, cuántos resuelven hoy y en cuántas redes.Datos de DNS, no veredictosDNS comodín, certificados comodín, nombres que no resuelven, nombres que ningún log de certificados incluye y la transferencia de zona, cada uno con su evidencia.Dónde se aloja cada nombreUna franja por host o CDN, tan ancha como su número de nombres, con las plataformas que revelan sus CNAME.Cada nombre, a un clicCada etiqueta es un enlace a su fila: estado, direcciones, cadena de CNAME, host y fechas del certificado.
¿Cómo ver todos los subdominios de un dominio?
Combine fuentes pasivas con algunas consultas DNS: ningún método por sí solo encuentra todos los nombres.
Los logs de certificados incluyen todo nombre que alguna vez tuvo un certificado público, pero nada bajo un comodín ni nada que nunca sirvió HTTPS. Consultar al DNS por nombres comunes encuentra hosts activos que los logs nunca vieron. La página de inicio y los registros del dominio nombran algunos más, y una transferencia de zona, si el servidor la permite, lista la zona completa.
Este buscador ejecuta todos a la vez. No se usan los métodos que requieren un conjunto de datos de pago (DNS pasivo) ni los que copian datos de otros sitios en contra de sus términos (scraping de buscadores, algunas API públicas).
| Método | Encuentra | No detecta | Aquí |
|---|---|---|---|
| Logs de certificados | Todo nombre en un certificado público desde 2013 | Nombres bajo comodines; nombres que nunca tuvieron HTTPS | Ambas búsquedas |
| Nombres comunes | Hosts activos con etiquetas fáciles de adivinar | Etiquetas poco comunes | 1000 + 4000 |
| Página de inicio | Hosts que el sitio enlaza o carga | Nombres sin enlaces | Sí |
| Registros DNS | Hosts de correo, de servidores de nombres y de SPF | Todo lo demás | Sí |
| Transferencia de zona | La zona completa, donde se permite | Rechazada casi en todas partes | Cada servidor de nombres |
| Recorrido de NSEC | Todo nombre en una zona con NSEC simple | Zonas con NSEC3 y zonas sin firmar | Todavía no |
| DNS pasivo | Nombres vistos en el tráfico de resolutores | Requiere un conjunto de datos de pago | No |
| Buscadores | Hosts de páginas indexadas | Nombres no indexados; el scraping incumple sus términos | No |
¿Cómo buscar subdominios que no tienen certificado?
Consulte al DNS por nombres probables: todos los dominios que medimos tenían nombres activos que ningún log de certificados ha incluido nunca.
Consultamos 1000 etiquetas comunes (www, mail, vpn, dev…) bajo 13 dominios conocidos y comparamos los aciertos con el historial completo de crt.sh. Cada dominio tenía entre 3 y 71 nombres activos que ningún log mostró jamás; uber.com (71), kompas.com (37) y github.com (32) fueron los que más ganaron. Los enlaces de la página de inicio sumaron hasta 65 más (kompas.com); los 160 sitios de idiomas que enlaza wordpress.org no se pueden confirmar en DNS, porque su comodín responde a cualquier nombre.
El buscador consulta por defecto las primeras 1000 etiquetas de la lista de SecLists y 4000 más a petición, lo que, en total, encontró cerca de un 60 % más de aciertos con cinco veces más consultas. El DNS comodín se prueba primero, así que un nombre adivinado solo cuenta si tiene su propio registro.
- uber.com71
- kompas.com37
- github.com32
- stripe.com28
- tesla.com22
- tokopedia.com20
- wordpress.org14
- nasa.gov13
- isc.org7
- ycombinator.com6
- python.org5
- mozilla.org5
- dnsrobot.net3
- nunca en CT
- en logs de CT
- wordpress.org: DNS comodín: que resuelva no prueba nada
¿Qué es Certificate Transparency y cómo revela los subdominios?
Certificate Transparency (CT) es un conjunto de logs públicos, de solo anexado (append-only), de todos los certificados que emiten las autoridades de confianza.
Los navegadores la exigen: Chrome rechaza un certificado emitido después del 30 de abril de 2018 si no trae marcas de tiempo firmadas por logs de CT. Cada log es un árbol de Merkle que cualquiera puede leer y nadie puede modificar, así que, en cuanto un certificado queda registrado, todos sus nombres son públicos, a menudo antes de que el sitio empiece a usarlo.
Por eso un subdominio nuevo aparece aquí en cuanto obtiene HTTPS, y uno antiguo se puede seguir encontrando después de apagarse. Una búsqueda de certificate transparency como crt.sh o Cert Spotter lee esos logs por usted; este buscador consulta ambas.

- Emisor
- Let's Encrypt
- Emitido
- 20 oct 2026
- Vence
- 18 ene 2027


- Let's Encrypt 52,35%
- Google Trust Services 22,21%
- Todas las demás autoridades 25,44%
¿Por qué un subdominio no resuelve?
Porque el DNS ya no tiene una dirección para él: el nombre se eliminó, nunca tuvo dirección o apunta a algo que ya no existe.
NXDOMAIN significa que el nombre ya no existe. Sin dirección (NOERROR sin registro A ni AAAA) significa que existe, pero solo para otros registros, como el correo. Huérfano significa que su CNAME apunta a un destino que no existe.
Los nombres antiguos son lo normal: de 2036 nombres en los logs de certificados de 11 dominios que revisamos, la mitad ya no existía. Un nombre que no resuelve no es un error de esta página; es un nombre retirado que tal vez quiera limpiar.
- 922 resuelven (45%)
- 1008 NXDOMAIN (50%)
- 106 sin dirección (5%)
- blog-stage.python.org
$ dig blog-stage.python.org
status: NXDOMAIN
No resuelveEl nombre no existe. - mg.python.org
$ dig mg.python.org A
status: NOERROR, ANSWER: 0
$ dig +short mg.python.org MX
10 mxa.mailgun.org.
Sin direcciónExiste, pero solo para otros registros, como el correo. - shop.example.com
$ dig shop.example.com
shop.example.com. CNAME old-shop.example.net.
old-shop.example.net: NXDOMAIN
HuérfanoApunta a un nombre que ya no existe.
¿Qué es un CNAME huérfano (dangling)?
Un CNAME huérfano (dangling CNAME) es un registro DNS que sigue apuntando a un nombre que ya no existe, como un balanceador de carga eliminado o un servicio alojado cancelado.
Ante todo es algo que limpiar: el subdominio muestra un error y el registro no hace nada. En 2036 nombres de certificados de 11 dominios encontramos 25 CNAME huérfanos, en 8 de los 11 dominios, sobre todo balanceadores de carga en la nube eliminados.
También puede ser un riesgo. Si el destino es un servicio donde cualquiera puede reclamar el nombre liberado, como un bucket de almacenamiento o un sitio en algunas plataformas, un desconocido podría servir páginas en su subdominio: es una toma de control de subdominio (subdomain takeover). Este buscador muestra el dato de DNS de cada nombre y solo dice “posible toma de control” cuando el CNAME y la página coinciden con la firma publicada de recurso no reclamado de un servicio.
25 CNAME huérfanos en 2036 nombres (1,2 %), en 8 de 11 dominios
- Balanceadores de carga en la nube eliminados
- Endpoints retirados de Skype for Business Online
- Un foro alojado cancelado
- HuérfanoEl destino del CNAME no existeUn dato de DNS, mostrado para cada nombre: elimine el registro si no lo usa.
- Posible toma de controlEl CNAME y la página coinciden con la firma de recurso no reclamado de un servicioSe muestra con la evidencia. Indicios, no pruebas.
- Sin riesgo de toma de controlEl servicio verifica quién es el dueño de un dominioFastly, CloudFront, Zendesk, Statuspage y otros: nunca se marcan.
¿Está abierta la transferencia de zona de su DNS?
Casi seguro que no: todos los servidores de nombres de los 12 dominios reales que probamos rechazaron la transferencia de zona DNS.
La transferencia de zona (AXFR) existe para copiar una zona a sus servidores secundarios. Si la pide cualquier otro, un servidor abierto envía todos los nombres de la zona. El RFC 5936 dice que los servidores deberían restringirla y no venir abiertos a todos por defecto.
El buscador envía una consulta AXFR a cada servidor de nombres del dominio e informa cada respuesta. Solo el dominio de prueba zonetransfer.me, creado para mostrar el problema, respondió con sus 52 registros.
- ns-1134.awsdns-13.org205.251.196.110REFUSED
- ns-2046.awsdns-63.co.uk205.251.199.254REFUSED
- ns-981.awsdns-58.net205.251.195.213REFUSED
- ns-484.awsdns-60.com205.251.193.228REFUSED
- nsztm1.digi.ninjaAXFR zonetransfer.me52 registros enviados
12 de 12 dominios reales la rechazaron en todos sus servidores de nombres
¿Por qué no se pueden encontrar todos los subdominios?
Porque algunos nombres nunca son públicos: ningún certificado los nombra, ningún enlace apunta a ellos y ninguna etiqueta común coincide.
Tres tipos de nombres rara vez o nunca llegan a los logs, y el DNS solo los encuentra si su etiqueta es fácil de adivinar. Cerca del 36 % de las entradas de certificados registradas en los 28 días hasta el 22 de octubre de 2026 llevaba un nombre comodín, y cada una oculta los nombres que sirve.
Nombres bajo un comodín
Un certificado
*.python.orgcubre todos los nombres de un nivel por debajo sin incluir ninguno. El log registra el comodín, no los nombres que sirve.En los logsSolo*.python.orgNombres en una red privada
Los nombres que solo existen en el DNS interno de una empresa rara vez obtienen un certificado público. Sin él, nunca llegan a un log.
En los logsNadaNombres que no sirven HTTPS
Un host SSH, un relay de correo o un viejo servidor FTP no necesita certificado público, así que a menudo su nombre nunca llega a un log.
En los logsNada
¿Dónde está alojado cada subdominio?
Las direcciones de cada nombre pertenecen a una red, y la red indica el host o la CDN que lo aloja.
El buscador pregunta a Team Cymru qué red anuncia cada dirección y luego compara la red y la cadena de CNAME con los más de 200 proveedores del Comprobador de Hosting. Un CNAME suele revelar la plataforma detrás de una CDN: Read the Docs detrás de Cloudflare, o Heroku y Netlify en la red de Amazon.
Detrás de una CDN, las direcciones son las del edge de la CDN, las mismas para muchos sitios; el servidor que hay detrás sigue siendo privado. El buscador nunca adivina una dirección de origen.
- DigitalOceanAS1406114
- FastlyAS5411311
- GitHub PagesAS5411311
- Amazon Web ServicesAS16509· vía9
- HetznerAS249406
- CloudflareAS13335· vía5
- Google CloudAS396982· vía2
- OVHcloudAS162761
- Advanced Software Production Line, S.L.AS2061021
- Civilized Discourse Construction Kit, Inc.AS394230· vía1
- University of OregonAS37011







- Edge de la CDN: direcciones compartidas, el origen sigue siendo privado
- la red propia del host
¿Qué es la enumeración de subdominios?
La enumeración de subdominios consiste en listar los subdominios de un dominio, de forma pasiva a partir de fuentes públicas o de forma activa con consultas DNS y solicitudes.
Las fuentes pasivas leen lo que ya es público, como los logs de certificados, y no envían nada a los servidores del dominio. Las comprobaciones activas hacen al DNS una consulta por nombre, aquí a través de Google Public DNS, descargan la página de inicio o piden una transferencia de zona a los propios servidores de nombres del dominio. Los equipos de seguridad enumeran subdominios para encontrar hosts olvidados antes que otros, a menudo con un subdomain scanner; un escaneo de subdominios aquí solo ejecuta las comprobaciones ligeras y estándar: nombres comunes, registros, la página de inicio y una transferencia de zona.
Pasiva
Lee fuentes públicas; no envía nada al dominio
- Cert Spotter51 nombres
- crt.sh74 nombres
Activa
Consulta a Google Public DNS por cada nombre, descarga la página de inicio y pide la zona a cada servidor de nombres
- Nombres comunes24 nombres
- La página de inicio14 nombres
- Registros DNS1 nombre
- Transferencia de zonaRechazado ×4
¿Cómo ocultan o revelan NSEC y NSEC3 los nombres de una zona?
En una zona firmada con DNSSEC, los registros NSEC encadenan cada nombre con el siguiente, así que cualquiera puede recorrer la cadena; NSEC3 aplica un hash a los nombres para impedirlo.
Pedir un nombre inexistente en una zona con NSEC simple devuelve los dos nombres reales que lo rodean; repetirlo recorre toda la zona. NSEC3 devuelve hashes, que un diccionario aún puede descifrar. Un método más reciente, la denegación compacta (RFC 9824), no revela ningún vecino.
La mayoría de los dominios que revisamos usa NSEC3 o no usa DNSSEC; unos pocos, como isc.org, siguen usando NSEC simple.
NSECel siguiente nombre real, en orden
NSEC3el hash del siguiente nombre
Denegación compactaun siguiente nombre inventado: nada que recorrer
Sin DNSSECNXDOMAIN
¿Qué puede hacer con la lista?
Llevar un inventario, limpiar registros antiguos y revisar qué sirve cada subdominio.
Exporte la lista en CSV, elimine los registros de los nombres que ya no resuelven y revise el certificado, el host y los registros DNS de los que sí resuelven.
Llevar un inventario
Descargue todos los nombres con su estado, direcciones, host y fechas del certificado en CSV o JSON.
Limpiar registros antiguos
Elimine los nombres que ya no resuelven y los CNAME que no apuntan a ninguna parte.
Revisar cada certificado
Vea la cadena, la fecha de vencimiento y lo que cubre el certificado.
Averiguar quién lo aloja
El host, la CDN y el proveedor de correo detrás de cualquier nombre.
Leer sus registros DNS
Todos los tipos de registro, la ruta desde la raíz y DNSSEC.
Ver su antigüedad
Fecha de registro, primer certificado y primera copia archivada.
Datos y créditos
- Datos de certificados de Cert Spotter (SSLMate) y crt.sh (Sectigo).
- Nombres comunes: las primeras 1000 (y 5000) etiquetas de
subdomains-top1million-5000.txtde SecLists, © Daniel Miessler, licencia MIT. - Firmas de toma de control adaptadas de can-i-take-over-xyz, de EdOverflow y colaboradores, CC BY 4.0, modificadas por DNS Robot.
- Redes del servicio IP to ASN de Team Cymru; respuestas DNS de Google Public DNS.
Preguntas frecuentes sobre el buscador de subdominios
¿Qué es un buscador de subdominios?
¿Este buscador de subdominios es gratis? ¿Qué límites tiene?
¿Cuántos subdominios puede tener un dominio?
¿Por qué faltan algunos subdominios?
¿Qué es crt.sh?
¿Es legal buscar los subdominios de un dominio?
¿Cómo saber si un subdominio está activo?
¿Qué es un certificado comodín (wildcard)?
¿Qué es una transferencia de zona DNS?
¿Qué es una toma de control de subdominio (subdomain takeover)?
¿Puedo ocultar mis subdominios?
¿Hay una API?
Más herramientas de dominio y DNS
Consulta DNS
Todos los registros DNS desde los servidores del dominio, junto a la caché de Google y Cloudflare
Verificador de Certificado SSL
Verifica la validez y detalles de seguridad del certificado SSL
Comprobador de Hosting
Descubra quién aloja cualquier web: hosting, CDN, CMS, proveedor de correo, registrador y emisor SSL
Dominio a IP
Convierte cualquier dominio a su dirección IP con geolocalización y detección de CDN
Consulta WHOIS
Consulta registro de dominio, registrar y detalles del propietario vía RDAP
Verificador de Antigüedad
Verifica la fecha de registro, antigüedad, expiración y registrar del dominio vía WHOIS