











77.100.51.198.bl.spamcop.net
→ 127.0.0.2
→ 127.0.0.2
Listada SpamCop
La lista tiene la dirección. El código dice por qué, y la nota TXT de la lista a menudo enlaza a su propia página sobre el tema.
Tema
Lista negra IP: compruebe si una dirección IP, un servidor de correo o un dominio está en 28 blacklists consultadas en vivo. Vea qué lista rechazó nuestra consulta, por qué está listado y cómo salir de la lista.
IPv4 o IPv6. Con un dominio o una dirección de correo se comprueban sus servidores de correo y su dirección web.
Se envía a las listas de bloqueo de abajo como consultas DNS, a través de Google y Cloudflare DNS. Se guarda 10 minutos y luego se descarta.
Una lista negra de IP, o DNSBL (lista de bloqueo basada en DNS), es una lista de direcciones que enviaron spam, atacaron servidores o no deberían enviar correo directamente, publicada como una zona DNS para que cualquier servidor de correo pueda consultar una dirección en milisegundos. Los servidores que reciben correo preguntan a una o varias listas en cada conexión y, si la dirección está listada, rechazan el mensaje o suben su puntuación de spam.
La consulta es la dirección escrita al revés delante de la zona de la lista: para comprobar 198.51.100.77 en SpamCop, un servidor pregunta por 77.100.51.198.bl.spamcop.net. Si ese nombre no existe (NXDOMAIN), no está listada; una dirección en 127.0.0.0/8 significa listada, y su último número indica por qué. Las direcciones IPv6 se consultan como 32 dígitos hexadecimales invertidos (RFC 5782).
Las listas no bloquean nada por sí mismas: el administrador de cada servidor receptor decide en qué listas confiar y cuánto le cuesta a un mensaje estar listado. Toda lista debe incluir 127.0.0.2 y nunca 127.0.0.1, su prueba integrada, que este verificador consulta en cada comprobación.
bl.spamcop.net77.100.51.198.bl.spamcop.net A ?Dos respuestas posibles
127.0.0.2El código de SpamCop: reportada como spam en las últimas 24 horas
NXDOMAINEl nombre no existe: la dirección no está en la lista
La prueba de cada lista: 2.0.0.127.bl.spamcop.net debe responder 127.0.0.2
Escriba la dirección en el cuadro de arriba, o use Su IP. Cada lista responde de una de seis maneras, y solo dos dicen algo sobre la dirección: listada y no listada. Una lista que rechaza o calla no le dice nada, así que nunca cuenta como limpia.
El veredicto nombra primero las listas principales. El gráfico de debajo muestra cada lista como una celda tan ancha como su peso, así que de un vistazo una inclusión en SpamCop pesa más que tres pequeñas, y la puntuación compara el peso listado con el peso que respondió.
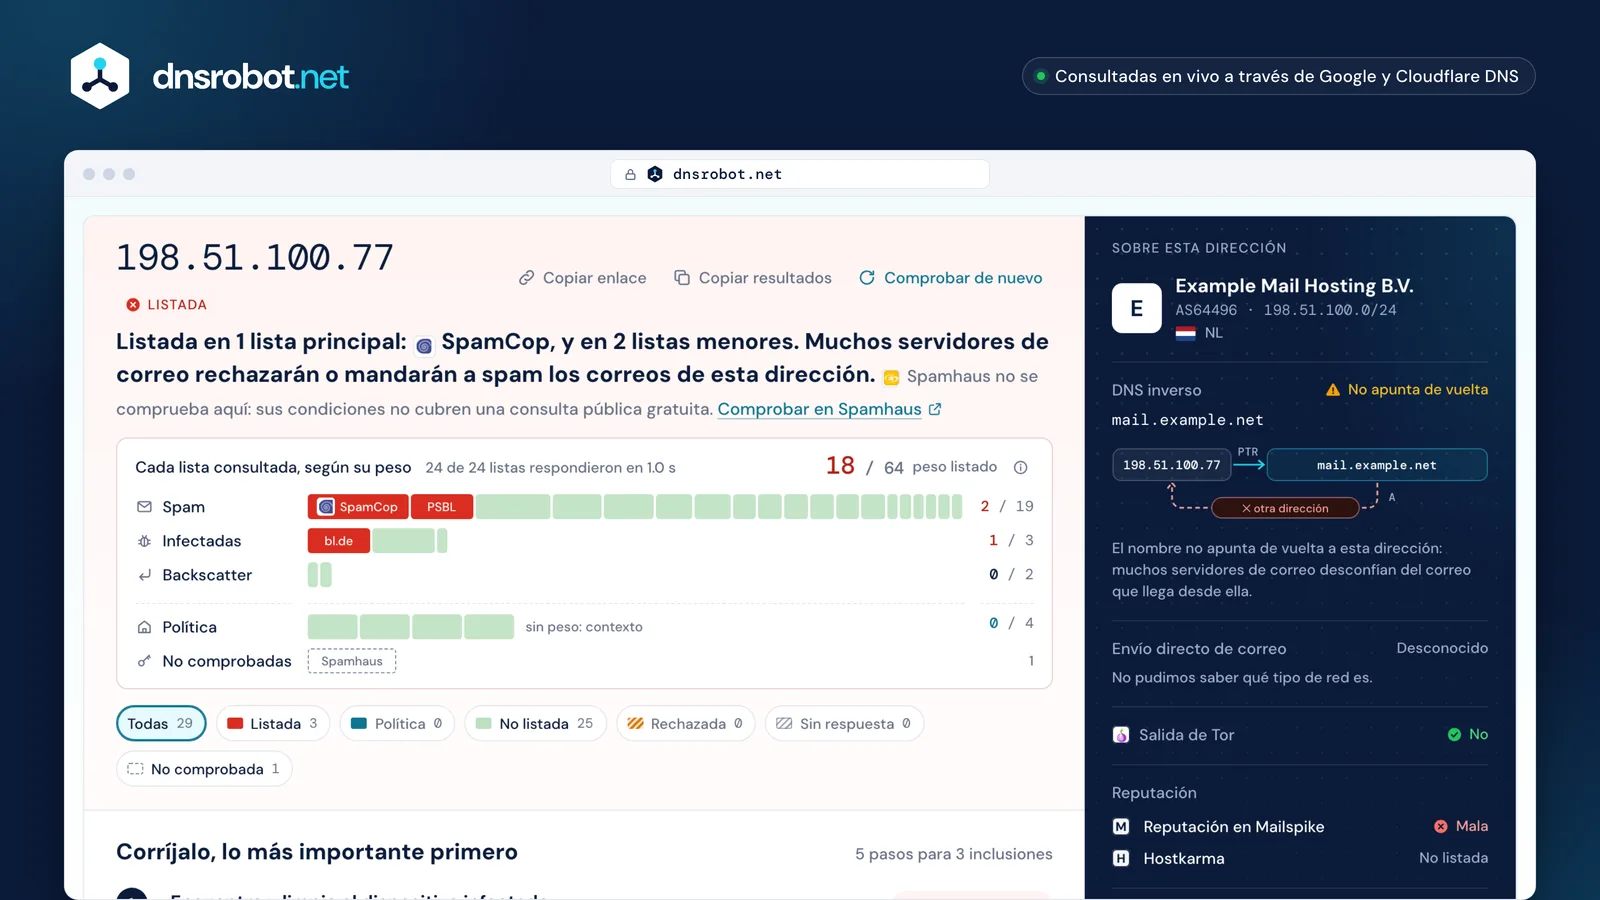
 El veredictoPrimero las listas principales, con sus logos, luego las menores, después las notas de política y el enlace al verificador propio de Spamhaus.El gráfico de pesosCada lista como una celda del tamaño de su peso: rojo listada, verde no listada, azul política, rayada cuando rechazó o no respondió.El plan de soluciónHecho a partir de las inclusiones: primero la causa, luego el paso de exclusión de cada lista y cuánto tarda.Sobre esta direcciónLa red, el nombre de DNS inverso y si apunta de vuelta, el rango residencial, Tor, y el SPF y DMARC del dominio de correo.SpamCop
La lista tiene la dirección. El código dice por qué, y la nota TXT de la lista a menudo enlaza a su propia página sobre el tema.
 PSBL
La lista respondió y no tiene la dirección. Solo cuenta si la propia entrada de prueba de la lista también respondió.
Un dato sobre la dirección, no una acusación: un rango residencial, toda su red, una salida de Tor. Nunca cuenta como spam.
 Spamhaus
La lista rechazó la consulta. Spamhaus responde esto a los grandes resolutores públicos; los verificadores que lo leen como «no listada» se equivocan.
No llegó nada a tiempo, ni a través de Google ni de Cloudflare. Desconocido, nunca limpio: compruebe de nuevo en un minuto.
SpamhausUna lista que mencionamos pero no consultamos: sus condiciones no permiten una consulta pública gratuita, o no tiene zona para IPv6.
Spamhaus rechaza a los resolutores públicos con 127.255.255.254, y a los de Google sin ninguna respuesta, y dice claramente que este código no debe leerse como listada. Los verificadores que consultan a través de Google o Cloudflare y lo muestran como «no listada» dan una falsa señal de que todo está bien en la lista que más importa.
Las que los servidores receptores usan de verdad. Las reglas por defecto de SpamAssassin consultan Spamhaus ZEN, SpamCop, PSBL y Mailspike; las de Rspamd, Spamhaus ZEN, Mailspike, Spam Eating Monkey y blocklist.de. Outlook.com y Yahoo mencionan a Spamhaus en sus rechazos. Estar en una de estas listas cuesta correos; estar en una pequeña lista personal, rara vez.
De ahí sale el peso de cada lista: quién filtra con ella por defecto, qué mencionan los proveedores de correo y el propio alcance de la lista. Las listas con peso 6 o más son principales. Las listas de política no pesan nada: describen la dirección, no la acusan.
SpamhausSpamhaus ZEN: la lista que usan la mayoría de los servidores. No se comprueba aquí (condiciones); compruébela en Spamhaus.No comprobadaSpamCopSpam · Cisco8–PSBLSpam · Passive Spam Block List (surriel.com)5– blocklist.deAtaques · blocklist.de5–
 DroneBLAtaques · The DroneBL Team5––
 UCEPROTECT Level 1Spam · UCEPROTECT-Network4––
 InterServer RBLSpam · InterServer2––
 NordSpamSpam · The NordSpam Project2––
 SPFBLSpam · SPFBL.net2––
 ZapBLSpam · ZapBL2––
 0spamSpam · The 0spam Project2––
 anonmails.deSpam · anonmails.de1––BackscattererRebotes · UCEPROTECT-Network1––UCEPROTECT Level 2Política · UCEPROTECT-NetworkSin peso: solo contexto––UCEPROTECT Level 3Política · UCEPROTECT-NetworkSin peso: solo contexto––
 Tor exits (dan.me.uk)Política · dan.me.ukSin peso: solo contexto––
Porque algo en esa dirección hizo lo que una lista vigila. La causa decide la solución: pedir la exclusión sin corregirla solo hace que la dirección vuelva a la lista.
El malware en un PC, un teléfono o un router detrás de la dirección envía spam o ataca otros servidores; una contraseña de correo robada envía a través de su propio servidor.
blocklist.deDroneBLLas listas de direcciones viejas, extraídas de la web o compradas llegan a direcciones que nunca se registraron en nada: las trampas que las propias listas mantienen.
PSBLUCEPROTECT Level 1ZapBLSpamCop lista las direcciones que reportan sus usuarios; Mailspike y GBUdb puntúan lo que ven en muchos buzones.
SpamCopUn servidor que acepta spam y lo rebota después, o le responde automáticamente, envía correo a personas que nunca escribieron: eso es backscatter.
BackscattererLos servidores de correo esperan que los rangos residenciales y móviles envíen a través del servidor del proveedor. Las listas de política marcan esos rangos; no es una inclusión por spam.
SPFBLUn bloque de red o un proveedor entero queda listado cuando demasiadas de sus direcciones envían spam, incluida la dirección que comprobó.
UCEPROTECT Level 2UCEPROTECT Level 3Las salidas compartidas llevan tráfico de otras personas: las salidas de Tor se listan por lo que son, y las VPN abusadas y los proxies abiertos, por lo que pasó a través de ellos.
Tor exits (dan.me.uk)DroneBLCorrija primero la causa y luego deje que cada lista haga lo que indica. La mayoría de las inclusiones caducan solas en unos días una vez que la causa se detiene; el resto tiene un formulario.
Corrija la causa
Limpie el dispositivo infectado, cambie la contraseña robada, cierre el relay abierto, detenga los rebotes.
Compruebe de nuevo aquí
Las inclusiones que caducan solas desaparecen del resultado a medida que cada lista las retira.
Pida la exclusión donde la lista lo requiera
Use el enlace de exclusión en la fila de la lista: su propio formulario o su página de consulta.
Dele tiempo
El plazo de cada lista está en la línea de tiempo. Pedirlo antes de corregir la causa hace que la dirección vuelva a la lista.
PSBLUnos 30 minUnos 30 minTor exits (dan.me.uk)En la hora siguiente a que el relay de Tor se desconecteEn la hora siguiente a que el relay de Tor se desconecteNordSpam1–48 h1–48 hSpamCop24 h después del último reporte24 h después del último reporteblocklist.de48 h sin ataques48 h sin ataquesInterServer RBL5 días5 díasUCEPROTECT Level 17 días después del último spam7 días después del último spamBackscatterer4 semanas4 semanasNunca pague a un tercero por la exclusión: Spamhaus dice que ninguna exclusión cuesta dinero y que cualquier oferta de eliminar una inclusión a cambio de un pago es una estafa. UCEPROTECT vende una exclusión exprés, pero sus inclusiones de nivel 1 caducan gratis 7 días después del último spam: corregir la causa y esperar no cuesta nada.
Comprobar un correo en blacklists es la misma comprobación hecha sobre la dirección desde la que sale su correo: su IP, no su dirección de correo. Escriba el dominio o una dirección de correo y el verificador encuentra sus servidores de correo (MX) y los comprueba, junto con la dirección web del dominio.
No estar listado es solo la mitad del trabajo. Gmail exige que la IP de envío tenga un nombre PTR que apunte de vuelta a ella (DNS inverso confirmado en sentido directo, FCrDNS), y Yahoo pide un nombre significativo, no genérico. La columna derecha del resultado comprueba ambas cosas y, cuando el nombre tiene un dominio, si su SPF permite la dirección y si publica DMARC.
Confirmado en sentido directo
Sin DNS inverso
Los tres juzgan primero a los remitentes por sus propios datos de reputación. Las listas públicas siguen importando: Google pide a los remitentes que no estén en ellas, y Outlook.com y Yahoo mencionan a Spamhaus cuando rechazan correo.
Decide la propia reputación de IP de Gmail, y una muy baja hace que se rechace el correo. Aun así, las directrices para remitentes de Google piden asegurarse de que una IP compartida no esté en ninguna lista de bloqueo de internet, y exigen que el DNS directo y el inverso coincidan.
Microsoft mantiene su propia lista de remitentes bloqueados: el rebote dice 550 5.7.606–649 y la solución es el portal de exclusión de sender.office.com. El bloqueo OU-001 de Outlook.com remite a Spamhaus para la exclusión.

Yahoo menciona una inclusión en Spamhaus como causa de rechazos 5xx permanentes, aplaza el correo de direcciones o rangos con mala reputación y pide nombres de DNS inverso significativos, no genéricos.
Dos de los tres mencionan a Spamhaus, que esta página no puede consultar: compruebe la dirección en la propia página de Spamhaus, desde su fila en el resultado.
Escriba un dominio o una dirección de correo y el verificador encuentra sus servidores de correo (registros MX), los resuelve a direcciones, añade la dirección web del dominio y comprueba hasta cuatro direcciones en cada lista.
Las listas de dominios (Spamhaus DBL, SURBL, URIBL) listan nombres de dominio vistos en spam, no direcciones. Hoy ninguna permite una consulta pública a través de los resolutores de Google o Cloudflare: DBL está sujeta a las condiciones de Spamhaus, SURBL exige un acuerdo y pide que no se use para direcciones de remitentes, y URIBL rechaza los resolutores públicos. Por eso el resultado dice que no se comprueban en lugar de declarar limpio el dominio.
Los rangos ip4: del SPF pueden contener miles de direcciones, demasiadas para comprobarlas una a una: compruebe los servidores que de verdad envían.
Spamhaus DBL URIBL
Cada dirección en cada lista
Pregunte a la zona de la lista por la dirección escrita al revés: una respuesta en 127.0.0.0/8 significa listada, NXDOMAIN significa no listada. Pruébelo con la entrada de prueba, que toda lista debe incluir:
Su resolutor importa: a través de Google o Cloudflare, Spamhaus responde 127.255.255.254 o nada. Consulte Spamhaus a través de un resolutor de su propia red, o en su propia página.
dig +short 2.0.0.127.bl.spamcop.net AmacOS y Linux. Ponga TXT en lugar de A para leer la nota de la lista.
$ dig +short 2.0.0.127.bl.spamcop.net A
127.0.0.2
$ dig +short 2.0.0.127.bl.spamcop.net TXT
"Blocked - see https://www.spamcop.net/bl.shtml?127.0.0.2"
$ dig +short 77.100.51.198.bl.spamcop.net A
(nothing: NXDOMAIN, not listed)Preferimos nombrar una lista antes que mostrar un resultado que no podemos respaldar. Estas son las listas que otros verificadores todavía muestran, y por qué este no lo hace.
| Lista | Estado | Por qué |
|---|---|---|
| Spamhaus ZEN y DBL | Condiciones | Gratis solo para uso no comercial; rechaza los resolutores de Google y Cloudflare. El resultado enlaza al verificador propio de Spamhaus. |
 Barracuda BRBL | Registro | Solo responde a servidores DNS registrados en Barracuda; los resolutores públicos no se pueden registrar. |
 Abusix Mail Intelligence | Requiere clave | Exige una clave de API en cada consulta; rechaza a todos los demás. |
 SpamRATS | Condiciones | Solo uso no comercial, una clave de API y «no use un servicio DNS gratuito». |
 Validity Sender Score | Registro | Solo responde a usuarios registrados; a todos los demás, 127.255.255.255. |
 DNSWL | Condiciones | Sin redistribución sin aprobación por escrito; los resolutores públicos reciben 127.0.0.255. |
 V4BL | Condiciones | Prohíbe pasar cualquier parte de sus listas a terceros. |
| SURBL y URIBL | Lista de dominios | Listas de dominios: SURBL exige un acuerdo y no es para direcciones de remitentes; URIBL rechaza los resolutores públicos. |
 SORBS | Cerrada2024-06-05 | Cerrada por Proofpoint; ahora cada consulta responde NXDOMAIN. |
| NNiX Spam | Cerrada2025-01-16 | Apagada; sus servidores de nombres apuntan a direcciones de documentación. |
| CBL | Cerrada2021 | Integrada en Spamhaus XBL; consultar ambas cuenta dos veces la misma inclusión. |
| WWPBL | Cerrada2024 | Cerrada; servidores de correo antiguos todavía le envían millones de consultas al día. |
| KKISA-RBL | Cerrada2024-01-31 | La lista nacional de Corea del Sur terminó. |
| IINPS | Cerrada2020 | Cerrada; su delegación lo indica. |
| AAHBL y emailbasura | Poco fiable | Responden «listada» para cualquier dirección desde que cerraron. |
| FFabelsources | Cerrada | Su dominio no está registrado: cualquiera podría comprarlo y hacer que liste todas las direcciones. |
| JJustSpam | Poco fiable | Lista el resolutor 1.1.1.1 de Cloudflare. |
| BBrukalai black | Poco fiable | Lista el resolutor 8.8.8.8 de Google. |
¿Le falta algo?Sugiera una función o una herramienta nueva
Valida registros SPF y verifica el conteo de consultas DNS según RFC 7208
Verifica la política DMARC y configuraciones de alineación de cualquier dominio
Encuentra hostnames asociados a cualquier dirección IP mediante registros PTR
Analiza cabeceras de correo sin procesar y rastrea el recorrido del correo
Consulta la geolocalización, ISP y detalles de red de cualquier dirección IP al instante
Pruebe cualquier servidor de correo: STARTTLS, certificado, AUTH y relay abierto

