











77.100.51.198.bl.spamcop.net
→ 127.0.0.2
→ 127.0.0.2
Tercantum SpamCop
Daftar itu memuat alamat ini. Kodenya menunjukkan alasannya, dan catatan TXT daftar sering menautkan ke halamannya sendiri tentang listing itu.
Tema
Cek blacklist IP untuk alamat IP, server email, atau domain di 28 blacklist secara langsung. Lihat daftar mana yang menolak kueri kami, mengapa Anda tercantum, dan cara delist.
IPv4 atau IPv6. Untuk domain atau alamat email, yang dicek adalah server email dan alamat web-nya.
Dikirim ke daftar blokir di bawah sebagai kueri DNS, melalui Google dan Cloudflare DNS. Disimpan 10 menit, lalu dihapus.
Blacklist IP, atau DNSBL (DNS-based blocklist), adalah daftar alamat yang mengirim spam, menyerang server, atau tidak seharusnya mengirim email secara langsung, yang dipublikasikan sebagai zona DNS agar server email mana pun bisa mencari sebuah alamat dalam hitungan milidetik. Server penerima menanyakan satu atau beberapa daftar untuk setiap koneksi, lalu menolak pesan atau menambah skor spamnya jika alamat itu tercantum.
Pertanyaannya adalah alamat yang ditulis terbalik di depan zona daftar: untuk mengecek 198.51.100.77 di SpamCop, server menanyakan 77.100.51.198.bl.spamcop.net. Jika nama itu tidak ada (NXDOMAIN), alamat tidak tercantum; jawaban berupa alamat di 127.0.0.0/8 berarti tercantum, dan angka terakhirnya menunjukkan alasannya. Alamat IPv6 ditanyakan sebagai 32 digit heksadesimal yang dibalik (RFC 5782).
Daftar itu sendiri tidak memblokir apa pun: admin setiap server penerima yang menentukan daftar mana yang dipercaya dan seberapa besar dampak sebuah listing terhadap pesan. Setiap daftar wajib mencantumkan 127.0.0.2 dan tidak pernah 127.0.0.1, sebagai uji bawaannya, yang juga ditanyakan alat ini pada setiap pengecekan.
bl.spamcop.net77.100.51.198.bl.spamcop.net A ?Dua kemungkinan jawaban
127.0.0.2Kode SpamCop: dilaporkan sebagai spam dalam 24 jam terakhir
NXDOMAINNama itu tidak ada: alamat tidak ada di daftar
Uji setiap daftar: 2.0.0.127.bl.spamcop.net harus menjawab 127.0.0.2
Ketik alamat di kotak di atas, atau gunakan IP Anda. Setiap daftar menjawab dengan salah satu dari enam cara, dan hanya dua yang mengatakan sesuatu tentang alamat itu: tercantum dan tidak tercantum. Daftar yang menolak atau diam tidak memberi tahu apa pun, jadi tidak pernah dihitung bersih.
Kesimpulan menyebut daftar utama lebih dulu. Bagan di bawahnya menampilkan setiap daftar sebagai sel selebar bobotnya, sehingga satu listing SpamCop langsung terlihat lebih berat daripada tiga listing kecil, dan skornya membandingkan bobot yang tercantum dengan bobot yang menjawab.
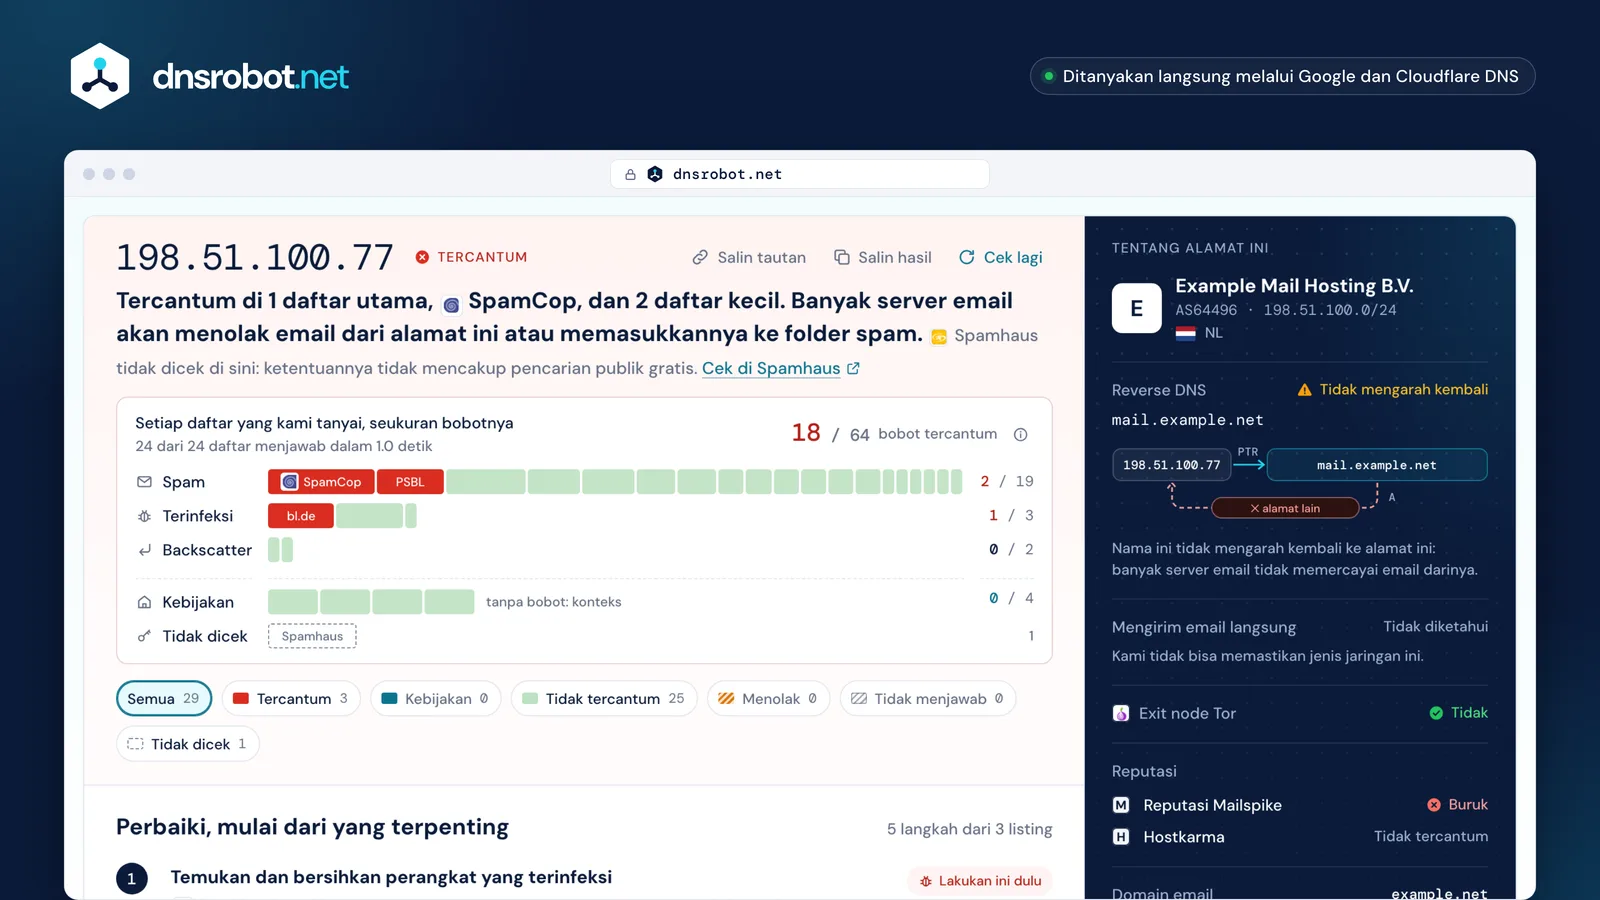
 KesimpulanDaftar utama lebih dulu, dengan logonya, lalu daftar kecil, lalu catatan kebijakan dan tautan ke pemeriksa milik Spamhaus sendiri.Bagan bobotSetiap daftar sebagai sel seukuran bobotnya: merah tercantum, hijau tidak tercantum, biru kebijakan, berarsir jika menolak atau tidak menjawab.Rencana perbaikanDisusun dari listing: penyebab lebih dulu, lalu langkah penghapusan setiap daftar dan berapa lama prosesnya.Tentang alamat iniJaringan, nama reverse DNS dan apakah nama itu mengarah kembali, rentang rumahan, Tor, serta SPF dan DMARC domain email.SpamCop
Daftar itu memuat alamat ini. Kodenya menunjukkan alasannya, dan catatan TXT daftar sering menautkan ke halamannya sendiri tentang listing itu.
 PSBL
Daftar itu menjawab dan tidak memuat alamat ini. Hanya dihitung jika entri uji milik daftar itu juga menjawab.
Fakta tentang alamat, bukan tuduhan: rentang rumahan, seluruh jaringannya, exit node Tor. Tidak pernah dihitung sebagai spam.
 Spamhaus
Daftar itu menolak pertanyaan. Spamhaus memberi jawaban ini ke resolver publik besar; alat cek yang membacanya sebagai "tidak tercantum" keliru.
Tidak ada jawaban tepat waktu, baik melalui Google maupun Cloudflare. Tidak diketahui, bukan bersih: cek lagi dalam satu menit.
SpamhausDaftar yang kami sebut tetapi tidak kami tanyai: ketentuannya tidak mengizinkan pencarian publik gratis, atau tidak punya zona untuk IPv6.
Spamhaus menolak resolver publik dengan 127.255.255.254 dan resolver Google tanpa jawaban sama sekali, serta menyatakan dengan jelas bahwa kode ini tidak boleh dibaca sebagai tercantum. Alat cek yang bertanya melalui Google atau Cloudflare lalu menampilkannya sebagai "tidak tercantum" memberi hasil bersih palsu untuk daftar yang paling penting.
Yang benar-benar dipakai server penerima. Aturan bawaan SpamAssassin menanyakan Spamhaus ZEN, SpamCop, PSBL, dan Mailspike; aturan Rspamd menanyakan Spamhaus ZEN, Mailspike, Spam Eating Monkey, dan blocklist.de. Outlook.com dan Yahoo sama-sama menyebut Spamhaus dalam penolakan mereka. Listing di salah satunya membuat email gagal sampai; listing di daftar pribadi yang kecil jarang berdampak.
Setiap daftar di sini punya bobot berdasarkan hal itu: siapa yang memakainya sebagai filter bawaan, nama yang disebut penyedia email, dan cakupan daftar itu sendiri. Daftar dengan bobot 6 atau lebih termasuk utama. Daftar kebijakan tidak punya bobot: daftar ini menggambarkan alamat, bukan menuduhnya.
SpamhausSpamhaus ZEN: daftar yang dipakai sebagian besar server. Tidak dicek di sini (ketentuan); cek di Spamhaus.Tidak dicekSpamCopSpam · Cisco8–PSBLSpam · Passive Spam Block List (surriel.com)5– blocklist.deSerangan · blocklist.de5–
 DroneBLSerangan · The DroneBL Team5––
 UCEPROTECT Level 1Spam · UCEPROTECT-Network4––
 InterServer RBLSpam · InterServer2––
 NordSpamSpam · The NordSpam Project2––
 SPFBLSpam · SPFBL.net2––
 ZapBLSpam · ZapBL2––
 0spamSpam · The 0spam Project2––
 anonmails.deSpam · anonmails.de1––BackscattererBounce · UCEPROTECT-Network1––UCEPROTECT Level 2Kebijakan · UCEPROTECT-NetworkTanpa bobot: hanya konteks––UCEPROTECT Level 3Kebijakan · UCEPROTECT-NetworkTanpa bobot: hanya konteks––
 Tor exits (dan.me.uk)Kebijakan · dan.me.ukTanpa bobot: hanya konteks––
Karena sesuatu di alamat itu melakukan hal yang diawasi daftar. Penyebabnya menentukan perbaikannya: permintaan penghapusan tanpa memperbaiki penyebab hanya membuat alamat tercantum lagi.
Malware di PC, ponsel, atau router di balik alamat ini mengirim spam atau menyerang server lain; password email yang dibobol mengirim email melalui server Anda sendiri.
blocklist.deDroneBLDaftar alamat yang lama, hasil scraping, atau dibeli mengenai alamat yang tidak pernah mendaftar ke apa pun: perangkap yang dijalankan sendiri oleh daftar-daftar ini.
PSBLUCEPROTECT Level 1ZapBLSpamCop mencantumkan alamat yang dilaporkan penggunanya; Mailspike dan GBUdb menilai apa yang mereka lihat di banyak kotak surat.
SpamCopServer yang menerima spam lalu memantulkannya belakangan, atau membalasnya otomatis, mengirim email ke orang yang tidak pernah menulis: backscatter.
BackscattererServer email mengharapkan rentang rumahan dan seluler mengirim melalui server provider. Daftar kebijakan menandai rentang ini; ini bukan listing spam.
SPFBLSeluruh blok jaringan atau provider bisa tercantum jika terlalu banyak alamatnya mengirim spam, termasuk alamat yang Anda cek.
UCEPROTECT Level 2UCEPROTECT Level 3Titik keluar bersama membawa lalu lintas orang lain: exit node Tor dicantumkan karena memang itu fungsinya, VPN yang disalahgunakan dan proxy terbuka karena apa yang melewatinya.
Tor exits (dan.me.uk)DroneBLPerbaiki penyebabnya dulu, lalu ikuti ketentuan setiap daftar. Sebagian besar listing kedaluwarsa sendiri dalam beberapa hari setelah penyebabnya berhenti; sisanya punya formulir.
Perbaiki penyebabnya
Bersihkan perangkat yang terinfeksi, ganti password yang dicuri, tutup open relay, hentikan bounce.
Cek lagi di sini
Listing yang kedaluwarsa sendiri hilang dari hasil saat setiap daftar menghapusnya.
Ajukan penghapusan jika daftarnya meminta
Gunakan tautan penghapusan di baris daftar: formulir atau halaman pencariannya sendiri.
Beri waktu
Waktu masing-masing daftar ada di linimasa. Permintaan sebelum perbaikan membuat alamat tercantum lagi.
PSBLSekitar 30 menitSekitar 30 menitTor exits (dan.me.uk)Dalam satu jam setelah relay Tor offlineDalam satu jam setelah relay Tor offlineNordSpam1–48 jam1–48 jamSpamCop24 jam setelah laporan terakhir24 jam setelah laporan terakhirblocklist.de48 jam tanpa serangan48 jam tanpa seranganInterServer RBL5 hari5 hariUCEPROTECT Level 17 hari setelah spam terakhir7 hari setelah spam terakhirBackscatterer4 minggu4 mingguJangan pernah membayar pihak ketiga untuk penghapusan: Spamhaus menyatakan tidak ada penghapusan yang berbayar dan setiap tawaran menghapus listing dengan imbalan adalah penipuan. UCEPROTECT menjual penghapusan ekspres, tetapi listing Level 1-nya kedaluwarsa gratis 7 hari setelah spam terakhir: memperbaiki penyebab lalu menunggu tidak memakan biaya apa pun.
Cek blacklist email adalah pengecekan yang sama pada alamat tempat email Anda keluar: IP-nya, bukan alamat email Anda. Ketik domain atau alamat email, dan alat ini akan menemukan server emailnya (MX) lalu mengeceknya, bersama alamat web domain tersebut.
Tidak tercantum baru separuh pekerjaan. Gmail mewajibkan IP pengirim punya nama PTR yang mengarah kembali ke IP itu (forward-confirmed reverse DNS, FCrDNS), dan Yahoo meminta nama yang bermakna dan tidak generik. Kolom kanan hasil mengecek keduanya, dan jika nama itu punya domain, apakah SPF-nya mengizinkan alamat ini dan apakah domain itu memublikasikan DMARC.
Terkonfirmasi forward
Tanpa reverse DNS
Ketiganya menilai pengirim terutama dari data reputasi mereka sendiri. Daftar publik tetap penting: Google meminta pengirim untuk tidak masuk daftar itu, dan Outlook.com serta Yahoo menyebut Spamhaus saat menolak email.
Reputasi IP milik Gmail sendiri yang menentukan, dan reputasi yang sangat rendah membuat email ditolak. Panduan pengirim Google tetap meminta Anda memastikan IP bersama tidak tercantum di blocklist internet mana pun, dan mewajibkan forward dan reverse DNS yang cocok.
Microsoft punya daftar pengirim yang diblokir sendiri: bounce-nya berbunyi 550 5.7.606–649 dan solusinya adalah portal delist di sender.office.com. Blokir OU-001 Outlook.com mengarahkan ke Spamhaus untuk penghapusan.

Yahoo menyebut listing Spamhaus sebagai salah satu penyebab penolakan 5xx permanen, menunda email dari alamat atau rentang dengan reputasi buruk, dan meminta nama reverse DNS yang bermakna dan tidak generik.
Dua dari tiga menyebut Spamhaus, yang tidak bisa ditanyai halaman ini: cek di halaman Spamhaus sendiri dari baris di hasil.
Ketik domain atau alamat email, dan alat ini akan menemukan server emailnya (record MX), me-resolve-nya menjadi alamat, menambahkan alamat web domain, lalu mengecek hingga empat alamat di setiap daftar.
Daftar domain (Spamhaus DBL, SURBL, URIBL) mencantumkan nama domain yang terlihat dalam spam, bukan alamat. Saat ini tidak ada yang mengizinkan pencarian publik melalui resolver Google atau Cloudflare: DBL tunduk pada ketentuan Spamhaus, SURBL memerlukan perjanjian dan meminta tidak dipakai untuk alamat pengirim, URIBL menolak resolver publik. Karena itu hasilnya menyatakan daftar ini tidak dicek, bukan menyebut domain itu bersih.
Rentang ip4: di SPF bisa berisi ribuan alamat, terlalu banyak untuk dicek satu per satu: cek server yang benar-benar mengirim email.
Spamhaus DBL URIBL
Setiap alamat di setiap daftar
Tanyakan zona daftar dengan alamat yang ditulis terbalik: jawaban di 127.0.0.0/8 berarti tercantum, NXDOMAIN berarti tidak. Coba dengan entri uji, yang wajib dicantumkan setiap daftar:
Resolver Anda berpengaruh: melalui Google atau Cloudflare, Spamhaus menjawab 127.255.255.254 atau tidak menjawab sama sekali. Tanyakan Spamhaus melalui resolver di jaringan Anda sendiri, atau di halamannya sendiri.
dig +short 2.0.0.127.bl.spamcop.net AmacOS dan Linux. Ganti A dengan TXT untuk membaca catatan daftar.
$ dig +short 2.0.0.127.bl.spamcop.net A
127.0.0.2
$ dig +short 2.0.0.127.bl.spamcop.net TXT
"Blocked - see https://www.spamcop.net/bl.shtml?127.0.0.2"
$ dig +short 77.100.51.198.bl.spamcop.net A
(nothing: NXDOMAIN, not listed)Kami lebih memilih menyebut sebuah daftar daripada menampilkan hasil yang tidak bisa kami pertanggungjawabkan. Inilah daftar yang masih ditampilkan alat cek lain, dan alasan alat ini tidak menampilkannya.
| Daftar | Status | Alasan |
|---|---|---|
| Spamhaus ZEN dan DBL | Ketentuan | Gratis hanya untuk penggunaan non-komersial; menolak resolver Google dan Cloudflare. Hasil menautkan ke alat cek Spamhaus sendiri. |
 Barracuda BRBL | Perlu registrasi | Hanya menjawab server DNS yang terdaftar di Barracuda; resolver publik tidak bisa didaftarkan. |
 Abusix Mail Intelligence | Perlu kunci API | Memerlukan kunci API di setiap pertanyaan; menolak semua pihak lain. |
 SpamRATS | Ketentuan | Hanya untuk penggunaan non-komersial, dengan kunci API, dan "jangan gunakan layanan DNS gratis". |
 Validity Sender Score | Perlu registrasi | Hanya menjawab pengguna terdaftar; 127.255.255.255 untuk semua pihak lain. |
 DNSWL | Ketentuan | Tidak boleh didistribusikan ulang tanpa persetujuan tertulis; resolver publik mendapat 127.0.0.255. |
 V4BL | Ketentuan | Melarang meneruskan bagian mana pun dari daftarnya kepada pihak lain. |
| SURBL dan URIBL | Daftar domain | Daftar domain: SURBL memerlukan perjanjian dan bukan untuk alamat pengirim; URIBL menolak resolver publik. |
 SORBS | Dihentikan2024-06-05 | Ditutup oleh Proofpoint; setiap pertanyaan kini dijawab NXDOMAIN. |
| NNiX Spam | Dihentikan2025-01-16 | Dimatikan; nameserver-nya mengarah ke alamat dokumentasi. |
| CBL | Dihentikan2021 | Digabung ke Spamhaus XBL; menanyakan keduanya menghitung satu listing dua kali. |
| WWPBL | Dihentikan2024 | Ditutup; server email lama masih mengirim jutaan pertanyaan per hari ke sana. |
| KKISA-RBL | Dihentikan2024-01-31 | Daftar nasional Korea Selatan sudah berakhir. |
| IINPS | Dihentikan2020 | Ditutup; delegasinya pun menyatakan demikian. |
| AAHBL dan emailbasura | Tidak andal | Menjawab "tercantum" untuk setiap alamat sejak ditutup. |
| FFabelsources | Dihentikan | Domainnya tidak terdaftar: siapa pun bisa membelinya dan membuatnya mencantumkan setiap alamat. |
| JJustSpam | Tidak andal | Mencantumkan resolver 1.1.1.1 milik Cloudflare. |
| DDaftar black Brukalai | Tidak andal | Mencantumkan resolver 8.8.8.8 milik Google. |
Ada yang kurang?Usulkan fitur atau alat baru
Validasi rekaman SPF dan periksa jumlah pencarian DNS sesuai RFC 7208
Periksa kebijakan DMARC dan pengaturan alignment untuk domain apa pun
Temukan hostname terkait alamat IP melalui rekaman PTR
Parsing header email mentah dan lacak perjalanan email
Cari geolokasi alamat IP, ISP, dan detail jaringan secara instan
Uji server email apa pun: STARTTLS, sertifikat, AUTH, dan open relay

