










Analisis Header Email
Header analyzer ini membantu analisis header email: tempel header sebuah email untuk melihat jalur yang dilalui pesan, berapa lama setiap hop, dan apa kata pengecekan SPF, DKIM, dan DMARC dari penyedia email Anda.
Header email adalah apa, dan apa isinya?
Header email adalah blok baris di atas teks pesan: siapa pengirim dan penerimanya, kapan dikirim, dan catatan dari setiap server yang menanganinya. Aplikasi email menyembunyikan sebagian besarnya; “Show original” atau “View source” menampilkan semuanya.
Setiap baris terdiri dari nama, titik dua, dan nilai; nilai yang panjang dilanjutkan di baris yang diawali spasi (RFC 5322). Header berakhir di baris kosong pertama. Semua setelahnya adalah isi pesan, yang tidak pernah dibaca alat ini.
Tiga pihak yang menulisnya: aplikasi pengirim (From, To, Subject, Date), setiap server di tengah jalur (satu baris Received masing-masing), dan penyedia Anda (Authentication-Results, verdict spam). Hanya yang terakhir yang dicek oleh pihak yang Anda percaya.
Ditambahkan oleh penyedia Anda (Google)11 field

- 1Delivered-To: reader@example.com
- 2Received: by 2002:a05:6214:5a0b:… with SMTP id kq11csp1342871qvb; Wed, 21 Oct 2026 07:02:48 -0700
- 3–7 X-Google-Smtp-Source, X-Received, ARC-Seal, ARC-Message-Signature, ARC-Authentication-Results
- 8Return-Path: <bounces+48213-9f1c-reader=example.com@sendgrid.net>
- 9Received: from o1.ptr1234.example.org ([167.89.118.37]) by mx.google.com with ESMTPS id …; Wed, 21 Oct 2026 07:02:47 -0700
- 10Received-SPF: pass (google.com: domain of …@sendgrid.net designates 167.89.118.37 as permitted sender) client-ip=167.89.118.37;
- 11Authentication-Results: mx.google.com; dkim=pass …; dkim=pass …; spf=pass …; dmarc=pass …
Ditambahkan oleh server di tengah jalur (SendGrid, example.org)5 field

- 12DKIM-Signature: v=1; a=rsa-sha256; d=example.org; s=s1; h=content-type:from:…
- 13DKIM-Signature: v=1; a=rsa-sha256; d=sendgrid.info; s=smtpapi; h=content-type:from:…
- 14Received: by filterdrecv-7d9c8b5f6-2kqzr with SMTP id … 2026-10-21 14:02:13.517 +0000 UTC
- 15Received: from app-01.example.org ([198.51.100.24]) by geopod-ismtpd-3 (SG) with ESMTPSA id …; Wed, 21 Oct 2026 14:02:12.902 +0000
- 16Received: from localhost ([127.0.0.1]) by app-01.example.org (Postfix) with ESMTP id 4Xc9Fq2Lb1z9vKs; Wed, 21 Oct 2026 14:02:10 +0000
Ditulis oleh aplikasi pengirim14 field
- 17Content-Type: multipart/alternative; boundary=8a1f4c2e9b7d3a6c5e0f
- 18Date: Wed, 21 Oct 2026 14:02:04 +0000 (UTC)
- 19From: Example Weekly <news@example.org>
- 20Mime-Version: 1.0
- 21Message-ID: <3qX0b1wZTcO2pN9sKd4ZfA@geopod-ismtpd-3>
- 22Subject: This week at Example: five things worth reading
- 23List-Unsubscribe: <https://u48213.ct.sendgrid.net/lu/unsubscribe?…>, <mailto:unsubscribe@example.org?…>
- 24List-Unsubscribe-Post: List-Unsubscribe=One-Click
- 25–29 List-Id, Feedback-ID, X-SG-EID, X-SG-ID, X-Entity-ID
- 30To: reader@example.com
baris kosong: isi pesan dimulai di sini, dan alat ini tidak pernah membacanya
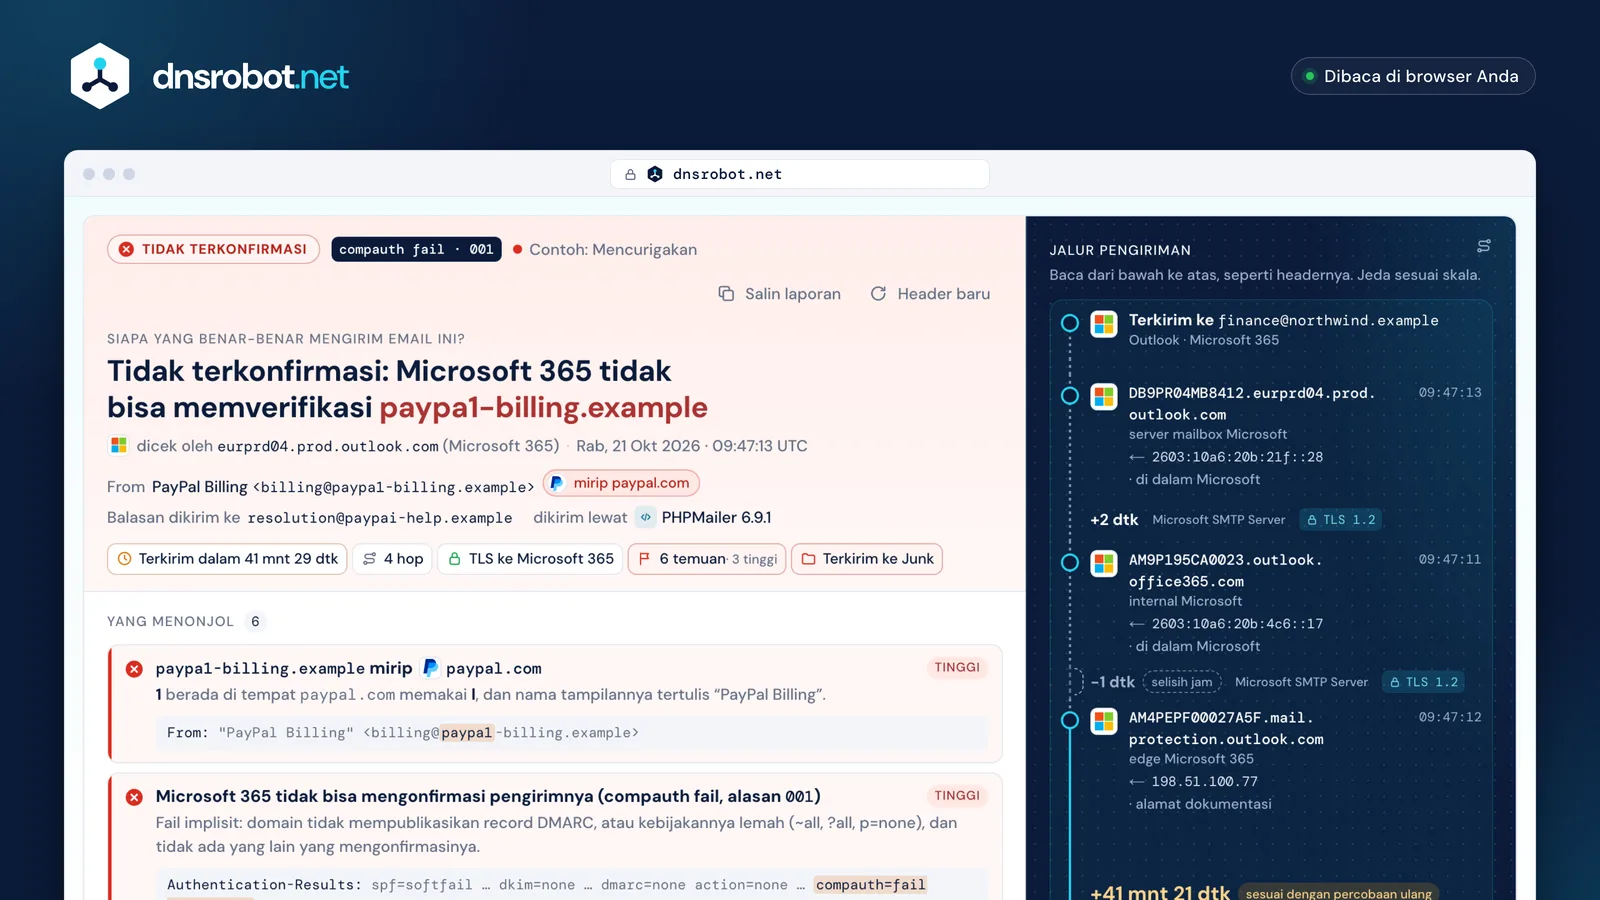
 VerdictSiapa pengirimnya, dinilai hanya dari Authentication-Results yang ditulis penyedia Anda, beserta server yang mengeceknya.Yang menonjolSetiap temuan beserta tingkat keparahan, alasan, dan baris header persisnya.Jalur pengirimanSetiap server dari header Date sampai inbox, jeda digambar sesuai skala, dan batas kepercayaan melintasinya.FaktaBerapa lama pengiriman, berapa hop, apakah setiap hop eksternal memakai TLS, dan folder mana yang dipilih Microsoft.
Cara analisis header email: baca dari bawah ke atas
Untuk menganalisis header email, baca baris Received dari bawah ke atas. Setiap server menambahkan barisnya di atas baris yang sudah ada, jadi yang paling bawah adalah hop pertama dan yang paling atas adalah penyedia Anda menyerahkan pesan ke mailbox (RFC 5321 §4.4).
Sebuah baris menyebutkan siapa yang menerima (by), dari server dan alamat mana (from, alamat yang terlihat pada koneksi), bagaimana (with: ESMTPS berarti STARTTLS, ESMTPSA berarti STARTTLS plus login), dan kapan. Server menstempel waktu lokalnya sendiri, jadi ubah masing-masing ke UTC sebelum mengurangkan: 07:02:47 -0700 adalah 14:02:47 UTC.
Hanya baris yang ditulis penyedia Anda yang pasti. Semua di bawah baris pertamanya berasal dari server yang tidak bisa Anda cek, dan pengirim bisa menambahkan barisnya sendiri.
Di header · atas adalah yang terbaru
Perjalanannya · hop 1 lebih dulu
Batas kepercayaan
Baca ke atas: setiap server menambahkan barisnya di bagian atas
SPF, DKIM, dan DMARC di header email
SPF menanyakan apakah server pengirim boleh mengirim untuk domain envelope (Return-Path). DKIM menanyakan apakah sebuah domain menandatangani pesan dan tanda tangannya masih cocok. DMARC menanyakan apakah domain SPF atau DKIM yang pass cocok dengan alamat From yang Anda lihat.
Penyedia Anda menulis jawabannya ke Authentication-Results. Percayai blok yang ditulis penyedia Anda di samping baris Received miliknya sendiri. Salinan lain, salinan ARC, dan yang berada di antara baris pengirim bisa ditambahkan oleh siapa saja (RFC 8601).
Pass membuktikan domainnya, bukan niatnya: examp1e.com bisa lolos ketiganya untuk dirinya sendiri.
Authentication-Results: mx.google.com;1Siapa yang mengecekauthserv-id: server milik penyedia Anda sendiri
dkim=pass header.i=@example.org header.s=s1 header.b=Xk3Pq9aZ;2DKIM: example.org menandatanganinyakuncinya ada di s1._domainkey.example.org
dkim=pass header.i=@sendgrid.info header.s=smtpapi …;3Tanda tangan keduamilik layanan pengirim sendiri; tidak bisa selaras dengan example.org
spf=pass (google.com: … designates 167.89.118.37 as permitted sender) smtp.mailfrom=…@sendgrid.net;4SPF: diizinkan mengirim untuk sendgrid.netdomain envelope (Return-Path), bukan From
dmarc=pass (p=QUARANTINE sp=QUARANTINE dis=NONE) header.from=example.org5DMARC: domain From cocok dengan ②p=quarantine adalah yang diminta example.org kepada penerima untuk menangani kegagalan
#3 Authentication-Results: spf=softfail (sender IP is 198.51.100.77) … dkim=none … dmarc=none action=none … compauth=fail reason=001DihitungMicrosoft 365 menulisnya, di atas baris Received pertama yang ditambahkannya.
Batas kepercayaan
#7 Authentication-Results: protection.outlook.com; spf=pass … dkim=pass … dmarc=pass action=none … compauth=pass reason=100DiabaikanBlok ini menyebut Microsoft tetapi berada di bawah semua baris Received: ia datang di dalam pesan. Penerima tidak pernah menulis di sana.Apakah email ini asli atau spoofed?
Header tidak bisa memberi tahu apakah sebuah tawaran jujur, tetapi header menunjukkan apakah domain From benar-benar mengirimnya dan apakah domain itu menirukan milik orang lain. Mulailah dari verdict yang ditulis penyedia Anda, lalu cari tanda-tanda ini.
Tidak ada satu pun yang membuktikan phishing dengan sendirinya, dan beberapa perbedaan yang umum itu wajar. Microsoft mencatat bahwa domain tiruan bisa lolos SPF, DKIM, dan DMARC jika pemiliknya mengaturnya (Microsoft).
Domain From yang menirukanTinggi
paypa1-billing.examplevspaypal.com
Satu angka atau huruf serupa ditukar. Domain itu bisa lolos SPF, DKIM, dan DMARC untuk dirinya sendiri.
Huruf dari alfabet lainTinggi
xn--pypal-4ve.exampletampil sebagaipаypal.example
Huruf а itu Sirilik. Header menyimpan bentuk xn-- (punycode), yang membongkarnya.
Penyedia Anda menyatakan failTinggi
compauth=fail reason=001 · spf=softfail
Penerima tidak bisa mengaitkan domain From dengan server yang mengirimnya.
Nama yang memuat alamat lainSedang
"accounts@example.com" <notice@mailer.example>
Aplikasi menampilkan nama, bukan alamatnya. Pengirim sebenarnya ada di dalam tanda kurung.
Verdict filter sendiriSedang
CAT:PHSH · dest:J · SFTY:9.25
Microsoft mengklasifikasikannya sebagai phishing dan memasukkannya ke Junk; 9.25 adalah tips kontak pertama.
Hasil pass di bawah garisSedang
#7 Authentication-Results: protection.outlook.com; spf=pass dmarc=pass
Ditulis di bawah semua baris Received, jadi pengirimlah yang menulisnya. Hanya milik penyedia Anda yang dihitung.

Wajar, bukan tanda bahaya dengan sendirinya
Return-Path berbeda dari From
sendgrid.netvsexample.org
Layanan email mengirim untuk Anda; DKIM yang membawa kecocokannya.
Reply-To berbeda dari From
Reply-To: support@example.org
Balasan masuk ke help desk. Layak dilihat hanya jika domain itu menirukan domain lain.
Waktu yang berjalan mundur
09:47:12 → 09:47:11 (−1 dtk)
Setiap server menstempel jamnya sendiri, dan jam bisa berselisih satu detik atau lebih.
Server di negara lain
CTRY:US · 209.85.208.54
Itu lokasi servernya, bukan orangnya. Penyedia besar mengirim dari mana-mana.
Mengapa email saya tertunda?
Kurangkan setiap waktu Received dari waktu di atasnya, dalam UTC. Jeda terbesar menunjukkan di mana pesan menunggu. Jeda 30 menit atau lebih sesuai dengan percobaan ulang (RFC 5321 menyarankan menunggu setidaknya 30 menit).
Header Date berasal dari perangkat pengirim, jadi waktu dari Date sampai server pertama mencakup jam yang lambat atau draf yang ditulis jauh sebelum dikirim. Waktu juga bisa mundur satu detik saat jam dua server berbeda.
Tidak ada standar yang menyebutkan berapa lama yang terlalu lama.
Microsoft 365
- 09:47:12edge, baris pertama
- 09:47:11internal (dalam) · −1 dtk
- 09:47:13server mailbox
- 09:05:44Header Datejam pengirim
- +7 dtk
- 09:05:51mail.paypa1-billing.exampleserver pertama
- 41 mnt 21 dtk≥ 30 mnt: sesuai dengan percobaan ulang
- 09:47:12edge Microsoft 365baris pertama yang ditulis Microsoft
- −1 dtkjam berbeda
- 09:47:11internal Microsoft
- +2 dtk
- 09:47:13server mailbox Microsoft
- dari header Date
- 41 mnt 29 dtk
- dari server pertama
- 41 mnt 22 dtk
- Date → server pertama 6 dtk
- masuk ke SendGrid 2,9 dtk
- filter SendGrid 0,6 dtk
- SendGrid → Google, jeda terbesar 33 dtk
- di dalam Google 1 dtk
Header spam Microsoft 365 dan Gmail, didekode
Microsoft 365 menulis verdict filternya ke X-Forefront-Antispam-Report: CAT adalah verdict-nya, SFV bagaimana pemfilteran spam memutuskan, dan X-Microsoft-Antispam-Mailbox-Delivery menyebutkan folder tujuannya.
SCL masih ditulis, tetapi Microsoft menyatakan nilainya tidak lagi menentukan apa pun di Microsoft 365: baca CAT sebagai gantinya (Microsoft). BCL menilai email bulk berdasarkan keluhan dari 0 sampai 9, dan ambang batas kebijakan Anda (7 secara default) yang menentukan.
Gmail tidak menulis verdict spam yang terdokumentasi. Server yang menjalankan SpamAssassin menambahkan X-Spam-Status berisi skor, ambang batas, dan aturan yang terpicu.
- 1CAT:PHSH verdict-nya: phishing (SPM spam, SPOOF, BULK, HPHSH…)
- 2SFV:SPM pemfilteran spam menandainya sebagai spam (NSPM: bukan spam)
- 3SCL:5 masukan untuk pemfilteran, bukan keputusan di Microsoft 365
- 4SFTY:9.25 tips keamanan kontak pertama ditampilkan
- 5IPV:NLI IP tidak ada di daftar reputasi mana pun
- 6DIR:INB masuk; SFS dan ARA adalah diagnostik internal Microsoft
Tingkat keluhan email massalBCL:0
Ambang batas 5 strict, 6 standard, 7 default: pada atau di atasnya, dianggap bulk.
Ke mana perginyadest:J
dest:I adalah inbox. ucf, jmr, dan ENG bersifat internal.
Gmail dan SpamAssassin


Gmail tidak menulis verdict spam yang terdokumentasi: X-Received, X-Google-Smtp-Source, dan X-Gm-* bersifat internal.
X-Spam-Status: No, score=2.307 required=6.31
SpamAssassin: spam hanya jika skornya mencapai atau melebihi skor yang dibutuhkan.
Cara menemukan header email di Gmail, Outlook, Apple Mail, dan lainnya
Salin header lengkap, atau seluruh pesan aslinya, dari komputer atau browser web. Lalu tempel di atas, atau simpan pesan sebagai file .eml dan unggah.
Setiap aplikasi menyembunyikannya di menu yang berbeda. Pilih aplikasi Anda: langkah-langkahnya mengikuti halaman bantuan resmi tiap penyedia.
- 1Buka pesan
- 2Lainnya ⋮
- 3Tampilkan versi asli
- 4Salin ke papan klip
Sumber: support.google.com/mail/answer/29436
- 1Buka pesan
- 2Tindakan lainnya ···
- 3Tampilkan
- 4Detail pesan

Sumber: support.microsoft.com · Lihat header pesan internet
- 1Klik dua kali pesan
- 2File
- 3Properti
- 4Header internet
Sumber: support.microsoft.com · Lihat header pesan internet
- 1Pilih pesan
- 2View
- 3Message
- 4All Headers

Sumber: support.apple.com · Panduan Pengguna Mail (macOS Sequoia)
- 1Buka pesan
- 2More
- 3Show All Headers

Sumber: support.apple.com · Panduan Pengguna iCloud
- 1Buka pesan
- 2More options ···
- 3View Raw Message

Sumber: help.yahoo.com · artikel SLN36735
- 1Pilih pesan
- 2View Message Source
- 3Ctrl+U · ⌘U

Sumber: support.mozilla.org · pintasan keyboard
- 1Buka pesan
- 2More ⋯
- 3View headers
Sumber: proton.me/support/check-email-headers (panduan Proton)
- 1Buka pesan
- 2More Actions
- 3Show Original

Sumber: zoho.com/mail/help (bantuan Zoho Mail)
- 1Buka pesan
- 2その他
- 3メールのソースを表示

Sumber: support.yahoo-net.jp · artikel H000007254
- 1Buka pesan
- 2⋯
- 3Свойства письма

Sumber: yandex.ru/support · bantuan Yandex 360
Pakai ponsel? Aplikasi Gmail, Outlook, dan Apple Mail tidak menampilkan header lengkap. Buka pesan di browser (Gmail, Outlook di web) atau aplikasi desktop, atau teruskan sebagai lampiran lalu unggah file .eml di sini.
Cara melacak email, dan apa yang bisa dan tidak bisa ditunjukkan sebuah IP
Untuk melacak email, ambil alamat from di baris Received pertama yang ditulis penyedia Anda: server yang menyerahkan pesan. Cari tahu siapa pemiliknya dan Anda tahu server siapa itu, yang bisa jadi forwarder, bukan pengirim aslinya.
Header menampilkan server email, dan hanya kadang-kadang jaringan pengirim sendiri, di X-Originating-IP.
Bahkan alamat itu hanya menunjuk ke sebuah jaringan dan kira-kira sebuah negara, tidak pernah ke seseorang atau sebuah jalan.
Yang ditunjukkan 209.85.208.54
- Pemilik
- Google LLC · 209.85.128.0/17 (ARIN)
- Negara
 Amerika Serikat, tempat server berada
- Peran
- server pengirim Gmail, yang dicek SPF
Yang tidak bisa ditunjukkannya
- Siapa
- Ana, atau siapa pun di example.net
- Di mana
- kota atau jalan tempat tinggalnya
- Perangkat
- komputer atau ponselnya
Header email: tanya jawab
Bagaimana cara analisis header email?
Apa bedanya header analyzer ini dengan Message Header Analyzer milik Microsoft?
Amankah menempel header email di sini?
Apakah header email bisa dipalsukan?
Bagaimana cara mengetahui sebuah email palsu?
Bisakah saya menemukan alamat IP pengirim dari sebuah email?
Mengapa Gmail tidak menampilkan alamat IP pengirim?
SPF pass, lalu mengapa DMARC fail?
Apa arti delay negatif antar-hop?
Apa arti SCL dan BCL?
Apakah header email menampilkan penerima BCC?
Mengapa ada beberapa header Authentication-Results?
Ada yang kurang?Usulkan fitur atau alat baru
Alat email lainnya
Pemeriksa Rekaman SPF
Validasi rekaman SPF dan periksa jumlah pencarian DNS sesuai RFC 7208
Cek DKIM
Verifikasi rekaman DKIM dengan deteksi selektor otomatis
Cek DMARC
Periksa kebijakan DMARC dan pengaturan alignment untuk domain apa pun
Pencarian IP
Cari geolokasi alamat IP, ISP, dan detail jaringan secara instan
Pemeriksaan Daftar Hitam IP
Periksa apakah alamat IP terdaftar di daftar hitam spam atau malware
Pencarian MX
Temukan rekaman mail exchange dan detail server email