











Cek SSL
Cek SSL website secara online: apakah sertifikat SSL-nya valid, kapan kedaluwarsa, rantai kepercayaannya di setiap browser, status pencabutan, versi TLS, dan cipher-nya. Dinilai A+ sampai F dalam hitungan detik, untuk website maupun server email.
Apa yang dicek alat cek SSL ini?
Alat cek SSL terhubung ke server seperti yang dilakukan browser dan membaca sertifikat yang ditunjukkan server itu. Alat ini menjalankan TLS sendiri, jadi ia melihat persis apa yang dikirim server: sertifikat dan rantainya, versi protokol, cipher suite, dan pertukaran kunci. Situs di balik Cloudflare menolak koneksi kami, jadi untuk situs seperti itu sertifikatnya diambil dari log CT, sementara pemindaian protokol dan nilainya dilewati; server yang hanya memakai IPv6 belum bisa dijangkau. Lalu alat ini mengecek rantai tersebut terhadap empat root store yang dipakai browser dan sistem operasi, menanyakan ke CA apakah sertifikatnya sudah dicabut, dan memindai protokol lama serta cipher lemah yang masih diterima server.
Hasilnya berfungsi sebagai tes SSL sekaligus cek TLS: kesimpulan dalam bahasa yang mudah dipahami, nilai A+ sampai F beserta alasannya, dan detail di baliknya. Alat ini juga mengecek apa yang ada di sekitar sertifikat: header HSTS, pengalihan HTTP ke HTTPS, CAA record, dan log Certificate Transparency.
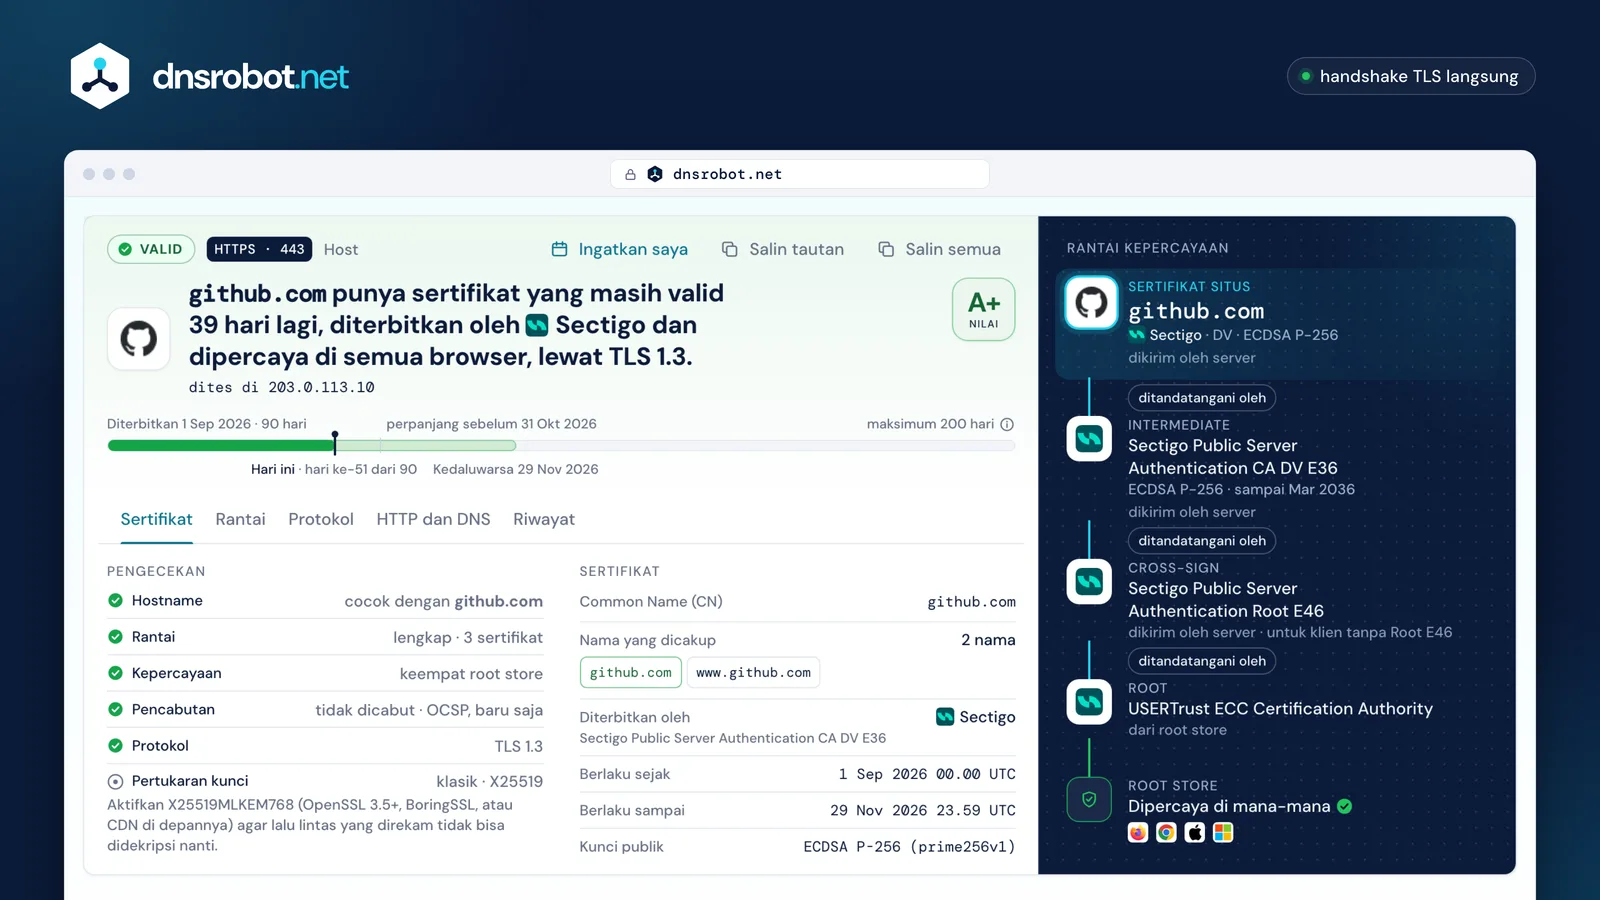
 KesimpulanValid atau tidak dalam satu kalimat, sisa hari, penerbit, dan nilainya beserta alasannya.Masa berlakuPosisi sertifikat dalam masa berlakunya: diterbitkan, hari ini, kedaluwarsa, dibandingkan batas maksimum untuk tanggal terbitnya.Rantai kepercayaanSetiap sertifikat dari situs sampai root, cara kami mendapatkan masing-masing, dan penilaian keempat root store.PengecekanHostname, rantai, kepercayaan, pencabutan, protokol, pertukaran kunci, HSTS, dan CAA, masing-masing dengan cara memperbaikinya jika gagal.
Cara cek sertifikat SSL sebuah website
Tiga cara, dari yang tercepat sampai yang paling detail:
- 1
Dengan alat cek sertifikat SSL ini
Ketik domainnya (atau URL, atau host:port untuk layanan lain) lalu pilih Cek SSL. Sertifikat dan rantainya muncul lebih dulu, lalu status pencabutan, pemindaian protokol, dan HSTS menyusul, dan kesimpulan serta nilainya muncul paling akhir.
- 2
Di browser
Pilih ikon di sebelah kiri alamat, lalu Koneksi aman dan Sertifikat valid (Chrome) atau Informasi Lebih Lanjut (Firefox). Anda melihat nama, penerbit, dan tanggalnya, tetapi tidak melihat rantai seperti yang dikirim server, protokol yang diizinkannya, atau apakah sertifikat itu dicabut: Chrome tidak mengecek sebagian besar pencabutan secara online.
- 3
Dengan openssl
openssl s_client -connect example.com:443 -servername example.com -showcerts </dev/nullmenampilkan rantai yang dikirim server; teruskan (pipe) output-nya keopenssl x509 -noout -datesuntuk melihat tanggal kedaluwarsa. Perintahnya ada di bawah dan di tampilan Rantai pada hasil.
Cara cek kapan sertifikat SSL kedaluwarsa
Cek domainnya di atas: hasilnya menyebutkan sisa hari dan menampilkan seluruh masa berlaku sertifikat, dari hari diterbitkan sampai hari kedaluwarsa. Tanggal Berlaku sampai adalah kolom notAfter sertifikat; setelah saat itu, setiap browser menampilkan peringatan satu halaman penuh (NET::ERR_CERT_DATE_INVALID di Chrome).
Dari terminal, echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -enddate menampilkan tanggal yang sama, dan -checkend 2592000 memberi tahu skrip apakah sertifikat kedaluwarsa dalam 30 hari. Tampilan Riwayat bisa mengunduh pengingat kalender untuk tanggal mana pun sebelum kedaluwarsa, tanpa akun.
Let's Encrypt berhenti mengirim email pemberitahuan kedaluwarsa pada Juni 2025, dan masa berlaku sertifikat makin pendek, jadi perpanjangan sebaiknya otomatis: perpanjang di sekitar dua pertiga masa berlaku (hari ke-60 dari sertifikat 90 hari), atau biarkan CA yang menentukan waktunya lewat ACME Renewal Information (RFC 9773).
Masa berlaku sertifikat · example-shop.com
$ echo | openssl s_client -connect example-shop.com:443 -servername example-shop.com 2>/dev/null | openssl x509 -noout -enddate
notAfter=Nov 30 07:11:59 2026 GMT
$ echo | openssl s_client -connect example-shop.com:443 -servername example-shop.com 2>/dev/null | openssl x509 -noout -checkend 2592000
Certificate will not expire
Mengapa masa berlaku sertifikat SSL makin pendek?
Karena browser dan CA memutuskannya lewat pemungutan suara. Ballot SC-081 CA/Browser Forum (April 2025) memangkas masa berlaku terlama sertifikat TLS publik dalam tiga tahap, agar kunci yang bocor atau identitas yang sudah usang lebih cepat berhenti berfungsi:
Masa berlaku validasi ikut menyusut: CA boleh memakai ulang validasi domain yang sudah selesai selama 200 hari saat ini, 100 hari mulai 2027, dan hanya 10 hari mulai Maret 2029, sehingga kepemilikan domain dibuktikan ulang hampir setiap kali.
Let's Encrypt melangkah lebih jauh dengan jadwalnya sendiri: sertifikat 90 harinya menjadi sertifikat 64 hari pada 10 Februari 2027 dan 45 hari pada 16 Februari 2028, dan sertifikat enam hari sudah tersedia sekarang. Jika alat cek ini menunjukkan masa berlaku sertifikat yang melebihi batas maksimum untuk tanggal terbitnya, sertifikat itu melanggar aturan (Chrome menolaknya).
- Sejak 2020398 hari
- 15 Maret 2026200 hari
- 15 Maret 2027100 hari
- 15 Maret 202947 hari
Perpanjangan manual setahun sekali tidak lagi berfungsi sejak 15 Maret 2026. Gunakan klien ACME (Certbot, Caddy, AutoSSL dari hosting Anda) dan pastikan perpanjangannya benar-benar berjalan.
Cek rantai sertifikat SSL: leaf, intermediate, dan root
Browser memercayai sertifikat sebuah situs karena ada rantai tanda tangan yang menghubungkannya ke sertifikat root di root store browser itu. Server wajib mengirim sertifikatnya sendiri dan sertifikat intermediate; root sudah ada di perangkat. Cek rantai ini menampilkan rantainya dua kali: seperti yang dikirim server, dan seperti yang disusun browser, beserta root yang dipercaya setiap store.
Kesalahan paling umum adalah intermediate yang hilang: server hanya mengirim sertifikatnya sendiri. Chrome biasanya bisa mengambil yang hilang dari alamat di dalam sertifikat (AIA), dan Firefox sudah memuat lebih dulu (preload) intermediate yang diungkapkan CA ke CCADB, jadi situs tampak baik-baik saja di browser. Aplikasi, klien API, curl, dan alat lain sering tidak melakukannya, lalu gagal dengan error seperti unable to get local issuer certificate.
- Leaf (sertifikat situs)
- Menyebut nama situs di Subject Alternative Names dan menyimpan kunci publik server. Berlaku paling lama 200 hari jika diterbitkan sejak 15 Maret 2026.
- Intermediate (perantara)
- Ditandatangani oleh root dan menandatangani sertifikat situs, sehingga kunci root bisa tetap offline. Server wajib mengirimnya.
- Root
- Ditandatangani sendiri (self-signed) dan dipercaya karena browser atau sistem operasi menyertakannya di root store. Boleh dikirim, tetapi tidak ada gunanya.
Memperbaiki rantai yang tidak lengkap
- 1
Pasang file rantai lengkap (full chain) yang diberikan CA Anda (sering bernama fullchain.pem atau ca-bundle), bukan sertifikatnya saja. Tampilan Rantai pada hasil bisa mengunduh bundle yang tepat.
- 2
nginx:
ssl_certificateharus mengarah ke satu file berisi sertifikat yang diikuti sertifikat intermediate. - 3
Apache 2.4.8+: taruh sertifikat intermediate di
SSLCertificateFilesetelah sertifikatnya (versi lama memakaiSSLCertificateChainFile). - 4
Cek lagi: rantainya harus berakhir di root pada keempat store, tanpa sertifikat yang bertanda diambil oleh kami.
Rantai kepercayaan
- Sertifikat situsexample-shop.comLet's Encrypt · DV · RSA 2048dikirim oleh server
- IntermediateR13RSA 2048 · sampai Mar 2027dikirim oleh server
- RootISRG Root X1sampai Jun 2035dari root store
- Root storeDipercaya di mana-mana


Error sertifikat SSL yang umum dan cara memperbaikinya
Arti peringatan di browser, dan apa yang ditampilkan alat cek untuk masing-masing:
NET::ERR_CERT_DATE_INVALID
SEC_ERROR_EXPIRED_CERTIFICATE / MOZILLA_PKIX_ERROR_NOT_YET_VALID_CERTIFICATE
Sertifikat sudah kedaluwarsa (atau belum berlaku), atau jam perangkat salah.
Perpanjang lalu pasang sertifikat yang baru, kemudian buat perpanjangannya otomatis. Garis masa berlaku di alat cek menunjukkan tanggalnya.
NET::ERR_CERT_AUTHORITY_INVALID
SEC_ERROR_UNKNOWN_ISSUER / MOZILLA_PKIX_ERROR_SELF_SIGNED_CERT
Rantainya tidak berujung di root tepercaya: sertifikat self-signed atau dari CA privat, atau ada intermediate yang hilang.
Pasang sertifikat dari CA publik beserta rantai lengkapnya. Rantai kepercayaan menunjukkan di mana rantainya putus.
NET::ERR_CERT_COMMON_NAME_INVALID
SSL_ERROR_BAD_CERT_DOMAIN
Sertifikat tidak menyebut nama situs yang Anda buka. Wildcard hanya mencakup satu tingkat: *.example.com tidak mencakup example.com atau a.b.example.com.
Terbitkan sertifikat yang mencantumkan setiap nama yang dilayani situs, termasuk www.
ERR_SSL_VERSION_OR_CIPHER_MISMATCH
SSL_ERROR_NO_CYPHER_OVERLAP / SSL_ERROR_UNSUPPORTED_VERSION
Browser dan server tidak punya versi protokol atau cipher suite yang sama, biasanya karena server hanya menawarkan TLS 1.0 atau cipher lama.
Aktifkan TLS 1.2 dan TLS 1.3 dengan cipher AEAD. Tampilan Protokol mencantumkan apa saja yang diterima server.
Versi TLS mana yang sebaiknya didukung server?
TLS 1.3 dan TLS 1.2, tidak ada yang lebih lama. TLS 1.0 dan 1.1 resmi dinyatakan usang sejak Maret 2021 (RFC 8996) dan semua browser saat ini menolaknya; SSL 3.0 sudah tidak aman. TLS 1.3, kini RFC 9846, lebih cepat (satu round trip) dan hanya menyisakan cipher AEAD dengan forward secrecy.
Pertukaran kunci adalah bagian yang perlu diperhatikan berikutnya. Chrome, Firefox, dan sistem Apple kini menawarkan X25519MLKEM768, gabungan X25519 dan ML-KEM pasca-kuantum (FIPS 203), yang distandarkan untuk TLS di RFC 10024, sehingga lalu lintas yang direkam hari ini tidak bisa didekripsi oleh komputer kuantum di masa depan. Lebih dari separuh lalu lintas manusia melalui Cloudflare sudah memakainya pada akhir 2025, tetapi baru sedikit server origin yang menerimanya. Tampilan Protokol menunjukkan apakah server Anda menerimanya.
Cara kerja nilai SSL
Nilainya mengacu pada panduan penilaian Qualys SSL Labs: masalah yang ditampilkan browser sebagai error menentukan hurufnya lebih dulu, lalu setiap pengaturan yang lebih lemah membatasi huruf terbaik yang masih bisa dicapai.
| Nilai | Syaratnya |
|---|---|
| A+ | Nilai A yang bersih, TLS 1.3, dan HSTS yang berlaku setidaknya enam bulan. |
| A | Tepercaya, hanya TLS 1.2 dan 1.3, forward secrecy, dan cipher AEAD. Server email paling tinggi mendapat nilai ini (HSTS khusus untuk website). |
| A- | Tanpa TLS 1.3, atau website tanpa header HSTS yang valid. |
| B | TLS 1.0, TLS 1.1, atau RC4 masih diterima, kunci di bawah 2048 bit, tanpa forward secrecy atau AEAD, atau rantainya tidak lengkap. |
| C | SSL 3.0 aktif, 3DES atau RC4 masih dipilih untuk klien modern, atau tanpa TLS 1.2 maupun 1.3. |
| F | Kedaluwarsa, dicabut, cipher kelas ekspor (export-grade), hanya RC4, atau SSL 3.0 sebagai protokol terbaik. |
| T / M | Tidak tepercaya (T) atau diterbitkan untuk nama lain (M): browser menampilkan peringatan apa pun pengaturannya. Huruf yang akan didapat setelah diperbaiki juga ditampilkan. |
Cek HTTPS: HSTS, CAA, OCSP, dan pengaturan lainnya
HSTS
Header
Strict-Transport-Securitymemberi tahu browser untuk hanya memakai HTTPS selama max-age detik. Dengan nilai setahun atau lebih, includeSubDomains, dan preload, sebuah situs bisa masuk ke daftar preload HSTS yang tertanam di browser. Hasilnya membaca header dan daftar tersebut.HTTP ke HTTPS
http:// harus dialihkan ke https:// pada nama yang sama sebelum hal lain, atau kunjungan pertama tetap tidak terenkripsi.
CAA record
CAA record di DNS menyebutkan CA yang boleh menerbitkan sertifikat untuk domain; setiap CA publik wajib mengeceknya. Hasilnya menampilkan record tersebut dan apakah record itu mengizinkan CA yang menerbitkan sertifikat saat ini, sehingga perpanjangan tidak akan gagal.
Pencabutan
Sejak 2024 CRL wajib dan OCSP opsional, dan Let's Encrypt menutup layanan OCSP-nya pada Agustus 2025. Sertifikat tanpa alamat OCSP itu normal: alat cek membaca CRL sebagai gantinya.
Cek sertifikat SSL dengan OpenSSL
Perintah openssl untuk pengecekan yang sama, di macOS, Linux, dan Windows (dengan OpenSSL terpasang). Ganti example.com dengan host Anda:
| Untuk mengecek | Perintah |
|---|---|
| Rantai yang dikirim server | openssl s_client -connect example.com:443 -servername example.com -showcerts </dev/null |
| Tanggal kedaluwarsa | echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -dates |
| Kedaluwarsa dalam 30 hari? | echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -checkend 2592000 |
| Nama, penerbit, dan kunci | echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -text |
| TLS 1.3 diterima? | openssl s_client -connect example.com:443 -servername example.com -tls1_3 </dev/null |
| Server email (STARTTLS) | openssl s_client -connect mail.example.com:587 -starttls smtp -servername mail.example.com </dev/null |
API cek SSL
Endpoint gratis dengan CORS: kirim POST {"domain": "example.com"} ke /api/ssl-certificate untuk mendapatkan field API lama kami, kini dengan data kepercayaan, tanda tangan, dan versi yang sebenarnya, ditambah nilainya, penilaian setiap root store, dan status pencabutan. 30 pengecekan per menit per jaringan; pengecekan ulang dalam sepuluh menit diambil dari cache.
$ curl -X POST https://dnsrobot.net/api/ssl-certificate \
    -H "Content-Type: application/json" -d '{"domain": "github.com"}'
{
  "success": true, "domain": "github.com",
  "leafCertificate": { "daysToExpire": 39, "isValid": true, … },
  "trustStatus": { "isTrusted": true, "hasValidChain": true, … },
  "v2": { "state": "valid", "grade": "A+",
          "stores": { "mozilla": true, "chrome": true, … }, … }
}
Pertanyaan seputar cek SSL
Bagaimana cara cek SSL website dan memastikan sertifikatnya valid?
Bagaimana cara cek kapan sertifikat SSL kedaluwarsa?
openssl x509 -noout -enddate pada sertifikat server menampilkan tanggalnya. Sertifikat publik yang diterbitkan sejak 15 Maret 2026 berlaku paling lama 200 hari, jadi perpanjangan sebaiknya otomatis; tampilan Riwayat juga bisa mengunduh pengingat kalender.Bisakah saya mendapat pengingat sebelum sertifikat SSL kedaluwarsa?
Apa saja yang diperiksa saat cek SSL domain?
Apa itu sertifikat intermediate, dan mengapa rantai saya tidak lengkap?
Mengapa situs saya bisa dibuka di Chrome tetapi gagal di aplikasi atau browser lain?
Berapa lama masa berlaku sertifikat SSL di 2026?
Apa arti nilai SSL A+, A, B, T, dan M?
Bisakah saya cek sertifikat SSL server email atau port lain?
Bagaimana cara mengetahui apakah sertifikat SSL sudah dicabut?
Apakah website saya aman dari komputer kuantum?
Apa bedanya SSL dan TLS?
Apakah cek SSL ini gratis, dan apakah pengecekan saya disimpan?
Ada yang kurang?Usulkan fitur atau alat baru
Alat keamanan dan DNS lainnya
Decoder CSR & Sertifikat
Decode CSR atau sertifikat SSL: subject, SAN, ukuran kunci, masa berlaku, penerbit, fingerprint, cek tanda tangan, dan kecocokan CSR dengan sertifikat
Pembuat CSR
Buat certificate signing request dan private key di browser Anda: RSA atau ECDSA, dengan SAN dan perintah OpenSSL yang sesuai
Cek HTTP Header
Analisis header respons HTTP dan penilaian header keamanan
Cek DNS
Semua DNS record langsung dari nameserver domain, berdampingan dengan cache Google dan Cloudflare
Alat Tes SMTP
Uji server email apa pun: STARTTLS, sertifikat, AUTH, dan open relay
Pemeriksa Port
Uji konektivitas port dan ketersediaan layanan