











Cek HTTP Header
Cek HTTP header situs apa pun dengan HTTP header checker ini: header respons persis seperti dikirim server, berurutan dan lengkap dengan duplikatnya, dengan nilai keamanan menurut tes Mozilla HTTP Observatory, plus caching, cookie, server, dan protokol.
Kami mengikuti redirect sampai halaman akhir dan menilai halaman itu. Header tiap hop ada di Redirect.
Apa itu HTTP header?
HTTP header adalah baris-baris yang dikirim server sebelum halaman itu sendiri: baris status, lalu satu kolom nama: nilai per baris, lalu baris kosong dan badan (RFC 9110). Nama tidak membedakan huruf besar-kecil; nilainya milik server sendiri.
Header respons memberi tahu browser apa isi kontennya, berapa lama boleh menyimpan salinan, cookie mana yang disimpan, dan aturan keamanan apa yang harus diterapkan. Alat ini menampilkannya persis seperti dikirim, berurutan dan dengan setiap duplikat, serta memberi warna tiap baris sesuai fungsinya.
Bagaimana cara cek HTTP header sebuah situs?
Ketik URL di atas dan pilih Cek header: alat ini memintanya dari server kami, mengikuti redirect sampai halaman akhir, dan menampilkan head respons halaman itu baris demi baris, dengan nilai keamanan di sampingnya. Pilih HEAD di kotak metode untuk meminta head saja.
Pilih baris mana pun untuk melihat fungsinya dan arti nilainya. Tampilan di bawah menyortir temuan: Keamanan dengan perbaikan per server, Caching, Cookie, Server & protokol, dan Redirect.
Cek header: respons persis seperti dikirim
Huruf dan urutan asli, duplikat dipertahankan, dibaca lewat HTTP/1.1; nilai panjang dilipat, nilai cookie tidak pernah tampil. Situs di belakang Cloudflare dibaca lewat jaringan Cloudflare, dan hasilnya menyebutkannya.
Cek security header dengan tes Mozilla Observatory
12 tes dan poin yang sama dengan kode Observatory, kedua babak dihitung di kolom skor, dan link ke pemindaian Mozilla sendiri untuk host tersebut.
Cek header Server: perangkat lunak, CDN, dan protokol
Server dan X-Powered-By beserta versi apa pun yang dibocorkan, CDN dan status cache-nya, versi TLS, HTTP/2 dan HTTP/3.
Cek HSTS dan kesiapan preload
max-age, includeSubDomains dan preload dibaca menurut aturan hstspreload.org, sebagai informasi: preload bersifat opsional.
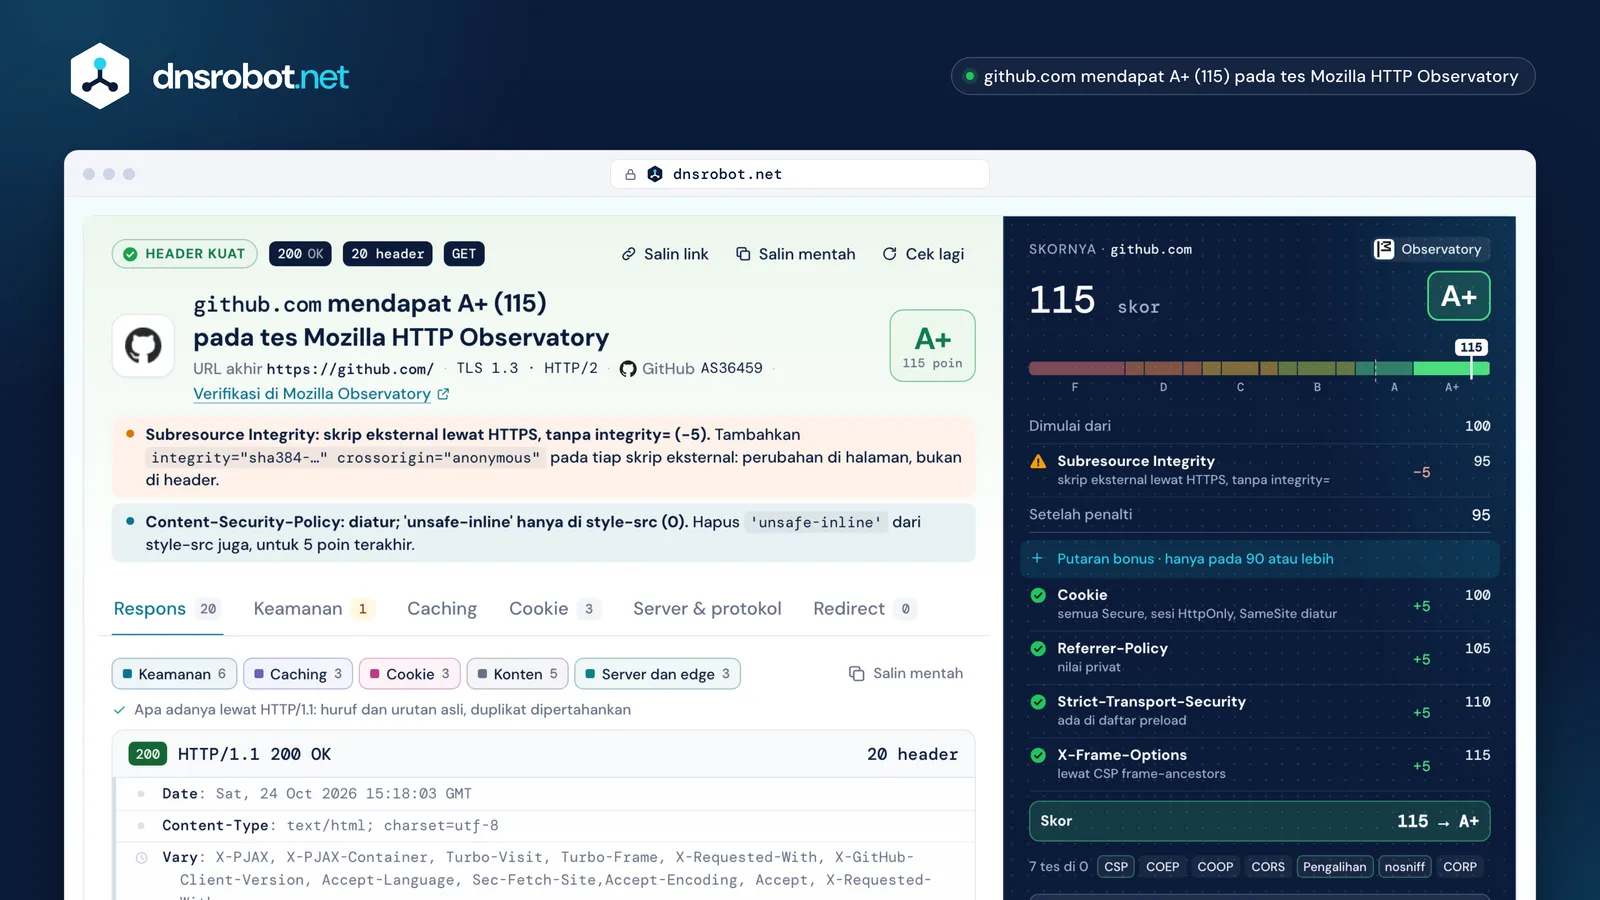
 Nilai dan vonisNilai dan poin Observatory untuk halaman akhir, dengan perbaikan yang paling bernilai di urutan pertama.Satu baris header, seperti dikirimSetiap baris dengan huruf dan urutan milik server sendiri; tanda di margin adalah hasil tes header itu.Babak bonusBonus hanya dihitung bila skor masih 90 atau lebih setelah semua penalti: dua babak Observatory.TampilanKeamanan dengan perbaikan per server, lalu caching, cookie, server dan protokol, serta redirect.
Security header apa yang sebaiknya dikirim setiap situs?
Mulailah dari empat: Content-Security-Policy, Strict-Transport-Security, perlindungan framing (X-Frame-Options atau frame-ancestors di CSP) dan X-Content-Type-Options: nosniff. Kehilangannya paling banyak mengurangi poin pada nilai Mozilla HTTP Observatory.
Referrer-Policy dan kebijakan lintas-origin (COOP, COEP dan CORP) memberi poin bonus setelah dasarnya benar. Permissions-Policy layak diatur, tetapi hanya browser Chromium yang membacanya, dan Observatory tidak menilainya.
| Header | Mencegah | Hilang | Diatur baik | Berfungsi di |
|---|---|---|---|---|
| Content-Security-Policy | skrip yang disuntikkan | −25 | +5 / +10 | |
| Strict-Transport-Security | penurunan ke http:// | −20 | +5 di-preload | |
| X-Frame-Options · frame-ancestors | clickjacking di frame tersembunyi | −20 | +5 | |
| X-Content-Type-Options | file dijalankan dengan tipe yang salah | −5 | 0 | |
| Referrer-Policy | URL lengkap bocor ke situs lain | 0 | +5 | |
| Cross-Origin-Opener-Policy | jendela lain menjangkau masuk | 0 | +10 | |
| Cross-Origin-Embedder-Policy | memuat yang tidak memilih ikut | 0 | +10 | |
| Cross-Origin-Resource-Policy | situs lain menyematkan file Anda | 0 | +10 | |
| Permissions-Policy | embed memakai kamera, mikrofon, lokasi | — | tidak dinilai | hanya |

Bagaimana nilai keamanan dihitung?
Kami mengikuti metode Mozilla HTTP Observatory tes demi tes: mulai dari 100, kurangi setiap penalti, dan hanya jika hasilnya masih 90 atau lebih, tambahkan bonus. Skor lalu dipetakan ke nilai dari F sampai A+ (dokumentasi penilaian Observatory).
Babak kedua itu sering mengejutkan: situs dengan satu kesalahan mahal tidak mendapat satu pun bonusnya. Dengan COOP dan COEP yang ditambahkan pada 2026, kode Observatory mengizinkan hingga 165 poin, sementara dokumentasinya masih menyebut 145 pada 24 Oktober 2026; kami mengikuti kodenya. Setiap hasil menautkan ke pemindaian Mozilla sendiri untuk host itu, sehingga Anda bisa membandingkan.
github.comA+


- Awal100
- Tanpa SRI pada skrip eksternal−595
- 90 atau lebih: babak bonus dihitung
- Cookie: Secure, HttpOnly, SameSite+5
- Referrer-Policy+5
- HSTS di-preload+5
- Framing lewat CSP+5
- Skor115
www.mozilla.orgB+


- Awal100
- CSP mengizinkan 'unsafe-inline'−2080
- di bawah 90: babak bonus dilewati
- COOP dengan same-origin+10
- Referrer-Policy+5
- Framing lewat CSP+5
- Skor80
Apa itu HSTS, dan haruskah di-preload?
Strict-Transport-Security memberi tahu browser agar hanya memakai https:// untuk sebuah host selama max-age detik, dan includeSubDomains memperluasnya ke setiap subdomain (RFC 6797). Browser mengabaikannya lewat http:// biasa, dan hanya header pertama yang dihitung. Observatory mengurangi 20 poin bila hilang dan 10 bila max-age kurang dari enam bulan.
Preload bersifat opsional: hstspreload.org kini menyebut HSTS direkomendasikan tetapi preload tidak, karena Chrome dan Safari sudah meningkatkan navigasi ke HTTPS, dan keluar dari daftar memakan waktu berbulan-bulan. Untuk tetap mengajukan, Anda butuh max-age minimal setahun, includeSubDomains, preload, dan HTTPS di setiap subdomain; naikkan max-age bertahap lebih dulu.
github.comada di daftar preload
- Sertifikat valid
- http:// ke https:// di host yang sama lebih duluhttp://github.com → https://github.com/
- www juga di HTTPS
- max-age 31536000 atau lebihmax-age=31536000
- direktif includeSubDomains
- direktif preload
- HSTS juga di redirect https://-nya
mozilla.orgtidak ada di daftar
- Sertifikat valid
- http:// ke https:// di host yang sama lebih dulu302 → https://mozilla.org:443/
- www juga di HTTPS
- max-age 31536000 atau lebihmax-age=60
- direktif includeSubDomains
- direktif preload · tidak dikirim
- HSTS juga di redirect https://-nya
Menaikkan max-age, seperti saran hstspreload.org
- 3005 mnt · untuk uji coba
- 6048007 hari
- 259200030 hari
- 31536000365 hari · minimum preload
Tidak satu pun hasil ini adalah kesalahan: hstspreload.org menyebut preload tidak direkomendasikan untuk sebagian besar situs, dan HSTS tanpa preload melindungi setiap pengunjung setelah kunjungan pertamanya.
Apa fungsi Content-Security-Policy?
Content-Security-Policy mendaftar dari mana sebuah halaman boleh memuat skrip, gaya, gambar, dan frame, sehingga skrip yang disuntikkan penyerang dari tempat lain tidak berjalan. Direktif frame-ancestors-nya juga menentukan siapa yang boleh membingkai halaman, dan menggantikan X-Frame-Options (CSP Level 3).
'unsafe-inline' di script-src membatalkan sebagian besar perlindungan itu, itulah sebabnya Observatory mengurangi 20 poin untuknya; gunakan nonce atau hash sebagai gantinya (bila ada salah satunya di daftar, browser mengabaikan 'unsafe-inline'). Header Content-Security-Policy-Report-Only tidak memblokir apa pun, hanya melaporkan, sehingga menjadi cara aman untuk mencoba kebijakan baru lebih dulu.
github.com
default-srcsemua yang tidak tercantum di bawah'none'base-uri<base href> halaman'self'script-srcdari mana skrip boleh dimuatgithub.githubassets.com 'sha256-6AKuI+cDd1MoUL1u4eqrA9PXmnPAkOB4h7421hPUUm0='style-srcstylesheet'unsafe-inline' github.githubassets.comimg-srcgambar'self' data: blob: github.githubassets.com media.githubusercontent.com camo.githubusercontent.com …frame-ancestorssiapa yang boleh membingkai halaman ini'none'form-actionke mana formulir boleh mengirim'self' github.com gist.github.com copilot-workspace.githubnext.com …script-src di www.mozilla.org'self' 'unsafe-eval' 'unsafe-inline' *.google-analytics.com *.googletagmanager.com google-analytics.com …default-src 'none' dan mengizinkan tiap sumber dengan nama. Dengan nonce atau hash di daftar, browser mengabaikan 'unsafe-inline'; Observatory pun tidak menghitungnya.Cache-Control dijelaskan: berapa lama salinan boleh dipakai ulang?
Selama jumlah detik yang disebut max-age-nya: Cache-Control memberi tahu browser dan CDN berapa lama mereka boleh memakai ulang respons tanpa bertanya lagi ke server, dan s-maxage menetapkan masa berlaku terpisah untuk cache bersama seperti CDN (RFC 9111).
no-cache bukan berarti "jangan di-cache": artinya simpan, tetapi tanyakan ke server sebelum setiap pemakaian ulang; no-store menjauhkannya dari semua cache. Header Age menyebut seberapa tua salinan CDN, dan tanpa Cache-Control sama sekali browser boleh memperkirakan masa berlaku sekitar 10% dari waktu sejak Last-Modified.
Cache-Control: s-maxage=86400, must-revalidate, max-age=3600


Cache bersama (CDN)s-maxage=86400 · 24 jsisa 21 j, 39 mnt
Browsermax-age=3600 · 1 jbasi
| no-store | jangan tulis ke cache mana pun |
|---|---|
| no-cache | simpan, tetapi tanya server sebelum setiap pemakaian ulang |
| max-age=N | segar selama N detik (Expires lalu diabaikan) |
| s-maxage=N | sama, hanya untuk cache bersama |
| private | hanya browser, tidak pernah CDN |
| immutable | jangan validasi ulang saat reload (Chrome mengabaikannya) |
Flag cookie dijelaskan: Secure, HttpOnly dan SameSite
Secure mengirim cookie hanya lewat HTTPS, HttpOnly menyembunyikannya dari skrip, dan SameSite menentukan apakah permintaan dari situs lain membawanya: Strict tidak pernah, Lax hanya pada link tingkat atas, None selalu, dan saat itu harus Secure.
Cookie sesi dan login membutuhkan ketiganya. Hanya Chrome dan Edge yang memperlakukan cookie tanpa SameSite sebagai Lax; Firefox dan Safari masih mengirimnya pada permintaan lintas situs, jadi atur sendiri. Alat ini mendaftar nama, panjang, dan flag tiap cookie: nilainya tidak pernah ditampilkan atau disimpan.
| Cookie | Secure | HttpOnly | SameSite | Partitioned | Masa berlaku |
|---|---|---|---|---|---|
| __Secure-YNID | None | 180 hari | |||
| GPS | — | — | 30 menit | ||
| YSC | None | sampai browser ditutup | |||
| __Secure-YEC | Lax | — | menghapusnya | ||
| VISITOR_INFO1_LIVE | None | 180 hari | |||
| VISITOR_PRIVACY_METADATA | None | 180 hari | |||
| __Secure-ROLLOUT_TOKEN | None | 180 hari |
__Secure-YEC dibersihkan, bukan disimpan.HTTP header mana yang sudah usang?
X-XSS-Protection, Expect-CT, Public-Key-Pins, Feature-Policy dan P3P tidak lagi berguna di browser masa kini. X-XSS-Protection sebaiknya 0 atau tidak ada, karena filter lamanya sendiri bisa membuka celah (OWASP).
Nomor versi di Server dan header X-Powered-By apa pun tidak usang, tetapi RFC 9110 dan OWASP sama-sama menyarankan untuk tidak memakainya: keduanya memberi tahu penyerang bug lama mana yang bisa dicoba (RFC 9110 §10.2.4).
X-XSS-Protection: 1; mode=blockkirim 0, atau tidak sama sekali
Chrome 78 dan Safari 15.4 menghapus filter XSS mereka; Firefox tidak pernah punya. github.com dan www.google.com mengirim 0.
Expect-CThapus
Usang sejak Chrome 107: Certificate Transparency tetap diberlakukan.
ChromePublic-Key-Pinshapus
Dihapus di Chrome 72; tidak ada browser masa kini yang mendukungnya.
ChromeFeature-Policyganti dengan Permissions-Policy
Diganti nama: header lamanya usang.
ChromeP3Phapus
Standar privasi yang sudah mati dan tidak dibaca browser masa kini; www.youtube.com masih mengirimnya.
YouTubeServer: Apache/2.4.62 (Ubuntu)
X-Powered-By: PHP/8.3.12buang versinya
Contoh rekaan: RFC 9110 dan OWASP menyebut detail ini hanya membantu penyerang.
Apache
Bagaimana cara melihat HTTP header di Chrome atau dengan curl?
Di Chrome, buka DevTools (F12), pilih Jaringan, muat ulang, klik baris pertama dan buka Header. Dengan curl, curl -sI https://example.com mencetak head respons; tambahkan --http1.1 untuk melihat ejaan server sendiri.
Lewat HTTP/2 dan HTTP/3 setiap nama header berhuruf kecil menurut aturan (RFC 9113 §8.2.1), sehingga DevTools menampilkan strict-transport-security di tempat server mungkin menulis Strict-Transport-Security. Alat ini membaca lewat HTTP/1.1 dan menjaga head persis seperti dikirim.
$ curl -sI --http1.1 https://github.com
HTTP/1.1 200 OK
Date: Sat, 24 Oct 2026 08:19:43 GMT
Content-Type: text/html; charset=utf-8
Vary: X-PJAX, X-PJAX-Container, Turbo-Visit, Turbo-Frame, X-Reques…
content-language: en-US
ETag: W/"6995be88733b84f6fb0c35e84ad1df53"
Cache-Control: max-age=0, private, must-revalidate
Strict-Transport-Security: max-age=31536000; includeSubdomains; preload
X-Frame-Options: deny
X-Content-Type-Options: nosniff
…
DevTools › Jaringan › baris dokumen › Header. Centang Raw untuk melihat baris seperti diterima. Lewat HTTP/2 setiap nama tiba berhuruf kecil; --http1.1 menampilkan ejaan server sendiri.
Cek HTTP header: pertanyaan yang sering diajukan
Berapa nilai security header yang bagus?
Mengapa nilai saya berbeda dari securityheaders.com?
Bisakah security header merusak situs saya?
Bisakah saya cek HTTP header dengan permintaan HEAD?
Apakah X-XSS-Protection masih diperlukan?
Apa fungsi X-Content-Type-Options: nosniff?
Mengapa nama header berhuruf kecil di Chrome DevTools?
Bagaimana cara menambahkan security header di nginx atau Cloudflare?
Apa itu header Server, dan haruskah disembunyikan?
Apakah alat cek header menyimpan header atau cookie?
Ada yang kurang?Usulkan fitur atau alat baru
Alat situs web terkait
Cek Redirect
Periksa pengalihan URL, rantai pengalihan, dan kode status HTTP untuk SEO
Pemeriksaan Sertifikat SSL
Verifikasi validitas sertifikat SSL dan detail keamanan
Cek Website Down
Down untuk semua orang atau hanya Anda? Cek website apa pun dari 11 lokasi dan dari koneksi Anda sendiri, dengan screenshot langsung
Cek CMS Website
CMS, tema, plugin, dan teknologi yang dipakai website, lengkap dengan buktinya
Analisis Tautan
Analisis semua tautan di halaman web dengan deteksi dofollow/nofollow dan pemeriksaan status HTTP
Cek Hosting Website
Cari tahu siapa yang meng-hosting website mana pun: hosting, CDN, CMS, penyedia email, registrar, dan penerbit SSL
Cek DNS
Semua DNS record langsung dari nameserver domain, berdampingan dengan cache Google dan Cloudflare
Pencari Subdomain
Temukan semua subdomain dari domain apa pun