











Verificador de Seguridad de Contraseñas
Vea cuánto tardaría en descifrarse su contraseña, ataque por ataque, qué patrones la delatan y si ha aparecido en una filtración de datos. Este evaluador de contraseñas nunca envía su contraseña: solo 5 caracteres de su hash salen de su dispositivo.
- Contraseña común
- Palabra
- Nombre
- Año
- Teclado
- Repetición
- Aleatorio
Se evalúa en su navegador. Solo los primeros 5 de los 40 caracteres de su hash SHA-1 salen de él, para la comprobación de filtraciones.
¿Cuánto tardaría en caer?
Escriba o pegue una contraseña: el veredicto se actualiza mientras escribe.
Qué comprueba
- Patrones que los atacantes prueban primero: 49 233 contraseñas comunes, palabras y nombres, años, secuencias de teclado, repeticiones y cambios por caracteres parecidos.
- Filtraciones de datos: unos 2,07 mil millones de contraseñas filtradas en Have I Been Pwned, mediante k-anonimato.
- Ocho ataques, desde una página de acceso que bloquea tras 100 intentos hasta hashes NTLM en 100 tarjetas gráficas.
¿Qué tan segura es mi contraseña?
Tanto como el número de intentos que un atacante necesita para dar con ella, y los atacantes prueban primero las contraseñas probables: contraseñas comunes, palabras y nombres, años, secuencias de teclado y letras cambiadas, mucho antes que las cadenas aleatorias. Este evaluador de contraseñas cuenta esos intentos.
Divide lo que escribe en las piezas que prueban los atacantes, como Summer + 2026 + !, valora cada pieza según los intentos que cuesta y suma la forma más barata de armar la contraseña completa. El motor es zxcvbn-ts, el estimador de código abierto al que remite OWASP, con listas de palabras en inglés y en el idioma de la página cuando existe.
Corregimos los dos puntos donde el estimador original falla en el extremo fuerte: valora una contraseña de 12 caracteres realmente aleatoria en unos 10¹² intentos en lugar de unos 10²⁴, y una frase de seis palabras miles de millones de veces por encima de lo real. Ahora los tramos aleatorios se valoran por los caracteres que usan, y las frases de contraseña por el esquema que las creó.
Las mayúsculas, los dígitos y los símbolos se muestran, pero que falte un tipo nunca cuenta en su contra: NIST eliminó esas reglas porque producen contraseñas predecibles como Password1! (NIST SP 800-63B-4). Se analizan los primeros 64 caracteres; lo que pase de ahí queda fuera del alcance de la adivinación, salvo que sea una frase conocida, y la comprobación de filtraciones sigue viéndolo entero.
Summer2026!
SummerPalabra de diccionarioUna estación, con la mayúscula habitual: 50 intentos2026!AleatorioCinco caracteres sin patrón encontrado: 100 000 intentos
DébilUnos 10 millones de intentos: DébilExpuestaEn filtraciones 45 veces: Expuesta
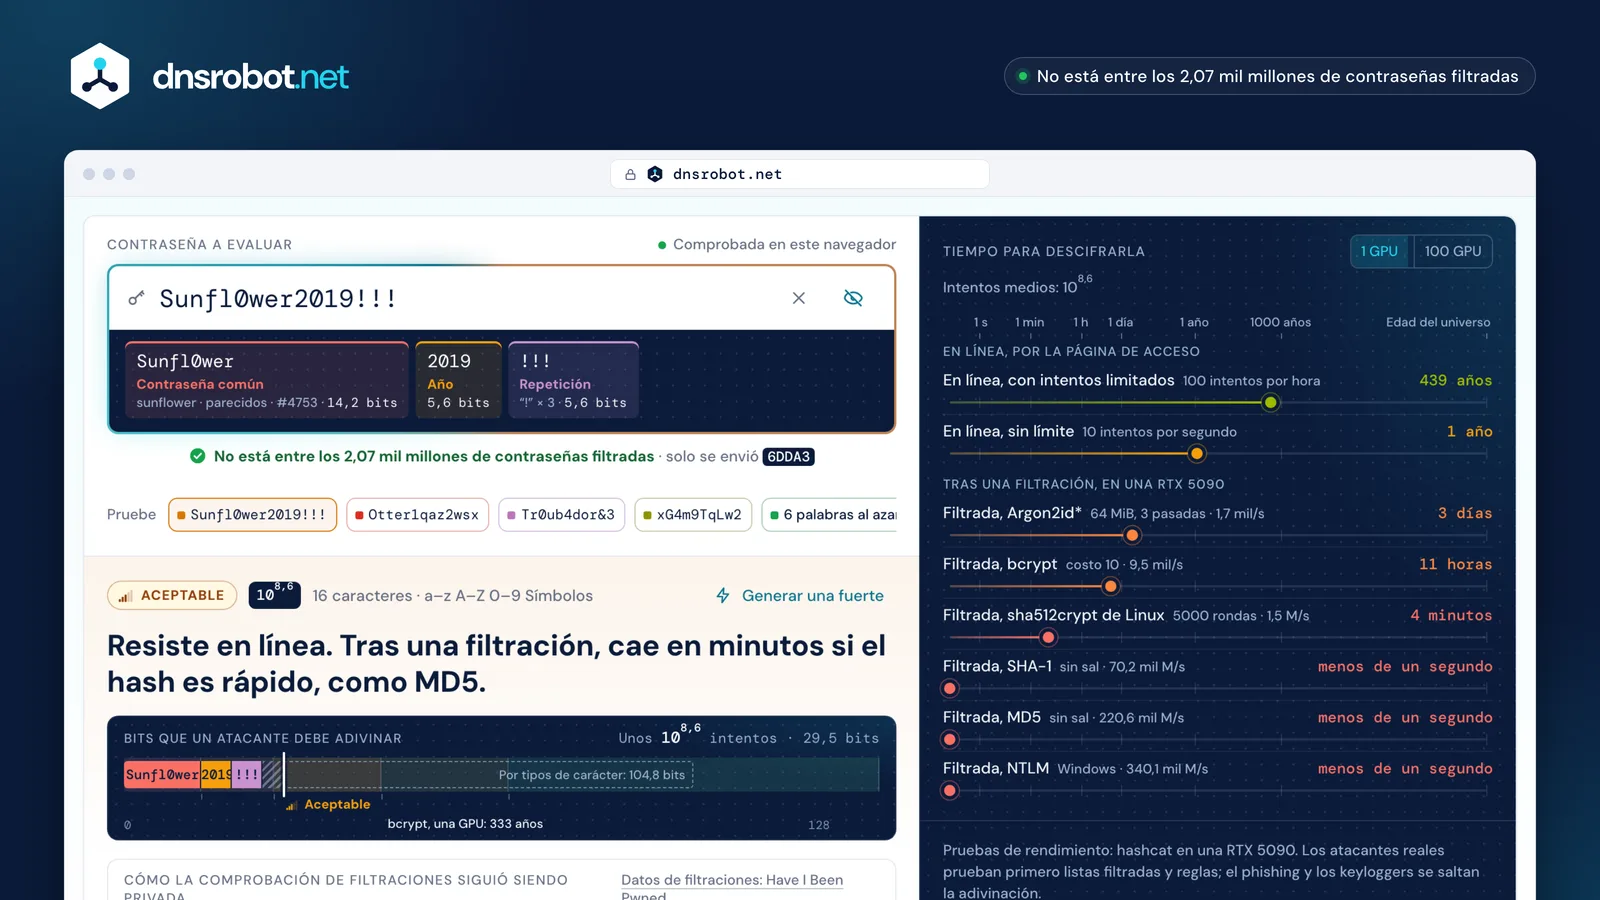
 La calificaciónDe Muy débil a Muy fuerte, según los intentos que necesita un atacante, o Expuesta cuando la contraseña está en datos de filtraciones.Dónde es débilLa contraseña dividida en los patrones que prueban los atacantes, cada uno con el motivo por el que es barato de adivinar.Tiempo de descifradoCuánto tardaría cada uno de los ocho ataques, con una tarjeta gráfica o con cien.Comprobación de filtracionesSi Have I Been Pwned la ha visto, y los 5 caracteres de su hash que se enviaron.
¿Cuánto tardaría en descifrarse mi contraseña?
Depende del ataque: la misma contraseña puede resistir años frente a una página de acceso que limita los intentos y caer en menos de un segundo cuando un sitio filtra hashes mal guardados. Este verificador da el tiempo de descifrado de ocho ataques con nombre, con una tarjeta gráfica o con cien.
Cuánto se tarda en descifrar una contraseña es el número de intentos que necesita dividido entre la velocidad del atacante. En línea, los atacantes adivinan por la página de acceso: 100 intentos por hora donde el sitio bloquea los fallos repetidos (NIST permite como máximo 100 seguidos), 10 por segundo donde no. Sin conexión, tras la filtración de una base de datos, adivinan contra los hashes guardados con tarjetas gráficas, y la velocidad depende de cómo los guardó el sitio.
Una RTX 5090 prueba 340 100 millones de hashes NTLM por segundo (Windows), 220 600 millones de MD5 y 70 200 millones de SHA-1, pero unos 9500 de bcrypt con costo 10 y 1,48 millones de sha512crypt de Linux (pruebas de hashcat). Argon2id con 64 MiB de memoria avanza a 1699 por segundo en una RTX 4090 (hashcat). Esa diferencia es la razón por la que OWASP pide a los sitios guardar las contraseñas con Argon2id o bcrypt.
Cada tiempo es un promedio: para una contraseña aleatoria, la mitad de todas las posibilidades. Una prueba de contraseña solo es tan honesta como el ataque que supone, por eso cada fila nombra uno; los atacantes reales también usan listas y reglas antes de la fuerza bruta, que es lo que modela la estimación de patrones. El phishing y los keyloggers se saltan por completo la adivinación.
| En línea, con intentos limitados | En línea, sin límite | Filtrada, Argon2id* | Filtrada, bcrypt | Filtrada, sha512crypt de Linux | Filtrada, SHA-1 | Filtrada, MD5 | Filtrada, NTLM | |
|---|---|---|---|---|---|---|---|---|
| PIN de 6 dígitos105,7 | 208 días | 14 horas | 5 minutos | 52 segundos | menos de un segundo | menos de un segundo | menos de un segundo | menos de un segundo |
| Summer2026!, solo por sus patrones107,0 | 11 años | 12 días | 2 horas | 17 minutos | 7 segundos | menos de un segundo | menos de un segundo | menos de un segundo |
| 8 caracteres aleatorios1015,1 | 1601 M años | 4 M años | 26 mil años | 5 mil años | 30 años | 6 horas | 2 horas | 1 hora |
| 4 palabras al azar1015,3 | 2085 M años | 6 M años | 34 mil años | 6 mil años | 39 años | 7 horas | 2 horas | 1 hora |
| 12 caracteres aleatorios1023,2 | 10¹⁷ años | 10¹⁴ años | 10¹² años | 554 mil M años | 3566 M años | 75 mil años | 24 mil años | 16 mil años |
| 6 palabras al azar1023,0 | 10¹⁷ años | 10¹⁴ años | 10¹² años | 368 mil M años | 2367 M años | 50 mil años | 16 mil años | 10 mil años |
| 16 caracteres aleatorios1031,2 | 10²⁵ años | 10²² años | 10²⁰ años | 10¹⁹ años | 10¹⁷ años | 10¹² años | 10¹² años | 10¹² años |
| Cualquier contraseña en filtraciones109,3 | 2 mil años | 7 años | 14 días | 3 días | 23 minutos | menos de un segundo | menos de un segundo | menos de un segundo |
| En línea, con intentos limitados | En línea, sin límite | Filtrada, Argon2id* | Filtrada, bcrypt | Filtrada, sha512crypt de Linux | Filtrada, SHA-1 | Filtrada, MD5 | Filtrada, NTLM | |
|---|---|---|---|---|---|---|---|---|
| PIN de 6 dígitos105,7 | 208 días | 14 horas | 3 segundos | menos de un segundo | menos de un segundo | menos de un segundo | menos de un segundo | menos de un segundo |
| Summer2026!, solo por sus patrones107,0 | 11 años | 12 días | 59 segundos | 10 segundos | menos de un segundo | menos de un segundo | menos de un segundo | menos de un segundo |
| 8 caracteres aleatorios1015,1 | 1601 M años | 4 M años | 262 años | 47 años | 110 días | 3 minutos | 1 minuto | 41 segundos |
| 4 palabras al azar1015,3 | 2085 M años | 6 M años | 341 años | 61 años | 143 días | 4 minutos | 1 minuto | 54 segundos |
| 12 caracteres aleatorios1023,2 | 10¹⁷ años | 10¹⁴ años | 31 mil M años | 5540 M años | 36 M años | 752 años | 239 años | 155 años |
| 6 palabras al azar1023,0 | 10¹⁷ años | 10¹⁴ años | 21 mil M años | 3677 M años | 24 M años | 499 años | 159 años | 103 años |
| 16 caracteres aleatorios1031,2 | 10²⁵ años | 10²² años | 10¹⁸ años | 10¹⁷ años | 10¹⁵ años | 69 mil M años | 22 mil M años | 14 mil M años |
| Cualquier contraseña en filtraciones109,3 | 2 mil años | 7 años | 3 horas | 36 minutos | 14 segundos | menos de un segundo | menos de un segundo | menos de un segundo |
¿Es segura mi contraseña? Qué significa cada calificación
Su contraseña es segura frente a la adivinación si se califica como Muy fuerte, o como Fuerte en un sitio que guarda las contraseñas con un hash lento, y nunca ha aparecido en una filtración. Expuesta anula todo lo demás.
Cada calificación es un intervalo de intentos, fijado según lo que tardan los ataques reales en cubrirlo. Muy fuerte necesita 10²¹ intentos o más: ninguna tarjeta gráfica sola la encuentra en un siglo, ni siquiera contra NTLM.
- 6-digit PIN
- Summer2026!
- 8 random characters
- 4 random words
- 6 random words
- 12 random characters
- 16 random characters
- Acceso con bloqueo
- Acceso abierto
- Argon2id
- bcrypt
- sha512crypt
- SHA-1
- MD5
- NTLM
▲: un año con una tarjeta gráfica
| Calificación | Intentos necesarios | A qué resiste |
|---|---|---|
| Expuesta | En filtraciones | A nada: los atacantes prueban primero las contraseñas filtradas. Cámbiela en todos los sitios donde la use. |
| Muy débil | Menos de 10⁴ | La adivinación en línea la encuentra en 17 minutos, incluso a 10 intentos por segundo. |
| Débil | 10⁴ a 10⁸ | Un sitio que bloquea tras 100 fallos, pero no uno sin límite; tras una filtración, 16 horas como máximo. |
| Aceptable | 10⁸ a 10¹⁴ | La adivinación en línea, de meses a milenios; tras una filtración, de horas a 333 años contra bcrypt, pero menos de 10 minutos contra MD5 o NTLM. |
| Fuerte | 10¹⁴ a 10²¹ | Tras una filtración: de 333 a 3000 millones de años contra bcrypt, pero de 5 minutos a 93 años contra NTLM, con una tarjeta gráfica. |
| Muy fuerte | 10²¹ o más | Ninguna tarjeta gráfica sola la encuentra en un siglo, ni siquiera contra NTLM, el hash más rápido de descifrar. |
¿Qué hace fuerte a una contraseña?
Longitud y aleatoriedad: al menos 15 caracteres si la contraseña sola protege la cuenta, creada por un generador o con palabras al azar, usada en una sola cuenta y que nunca aparezca en una filtración. Ya no se exigen símbolos, mayúsculas ni cambios periódicos.
Ese es el conjunto de reglas de NIST SP 800-63B-4, la norma de Estados Unidos revisada en julio de 2025: 15 caracteres con un solo factor y 8 con un segundo factor, al menos 64 aceptados, cualquier carácter, incluidos espacios y emojis, sin reglas de composición, sin cambios forzados, y cada contraseña nueva comparada con las filtradas y las comunes.
CISA, la agencia de ciberseguridad de Estados Unidos, pide al menos 16 caracteres o una frase de contraseña de cuatro a siete palabras sin relación entre sí, y el NCSC del Reino Unido sugiere tres palabras al azar. Las tres ponen la longitud primero.
Cambiar letras por dígitos parecidos no ayuda: los atacantes conocen o → 0 y a → @, y los prueban pronto (NCSC). El generador de contraseñas crea contraseñas que cumplen todas las reglas.
- Al menos 15 caracteres, u 8 con un segundo factorLongitud comprobada frente a 15
- Aceptar al menos 64 caracteresAcepta hasta 256 y analiza los primeros 64
- Cualquier carácter, incluidos espacios y emojisSe cuenta en caracteres: un emoji es uno
- Sin reglas como "debe contener un símbolo"Nunca se marca como problema que falte un tipo
- Sin cambios forzados; cambiarla tras un compromisoExpuesta avisa cuándo es el momento
- Bloquear contraseñas comunes y filtradasComprobada con Have I Been Pwned
- Permitir pegar y los gestores de contraseñasPegar funciona y activa la comprobación de filtraciones
Entropía de una contraseña: por qué fallan P@ssw0rd y Tr0ub4dor&3
La entropía cuenta las contraseñas posibles que un atacante tendría que probar, algo que solo tiene sentido en una contraseña elegida al azar. Por tipos de carácter, P@ssw0rd suma unos 52 bits y Tr0ub4dor&3 unos 72; las dos están en datos de filtraciones, de miles a millones de veces.
Una calculadora de entropía de contraseñas multiplica la longitud por los bits de cada tipo de carácter presente, como si cada carácter se hubiera elegido al azar. Una persona nunca lo hace así: P@ssw0rd es la palabra "password" con dos cambios muy conocidos, y Have I Been Pwned la ha visto 6 421 042 veces. Por eso NIST basa sus reglas en la longitud: la entropía no se puede calcular para las contraseñas que eligen las personas (NIST SP 800-63B-4, Apéndice A).
Tr0ub4dor&3, el ejemplo de xkcd de una contraseña difícil de recordar, es una palabra de diccionario con letras cambiadas, un símbolo y un dígito: cerca de un millón de intentos una vez deshechos los cambios, Débil por sí sola y Expuesta en la práctica, con 3196 apariciones.
En una contraseña aleatoria los dos recuentos coinciden, y el generador de contraseñas muestra sus bits exactos. El verificador informa en intentos: 10ˣ intentos son 3,32 × x bits.
- Por tipos de carácter
- Por patrones
- En filtraciones
P@ssw0rd6 421 042 vecesTr0ub4dor&33196 veces12 caracteres aleatoriosNo aparece
¿Se ha filtrado mi contraseña? Una comprobación privada con Have I Been Pwned
El verificador comprueba la contraseña exacta con Pwned Passwords de Have I Been Pwned, unos 2,07 mil millones de contraseñas de filtraciones de datos, sin enviarla: solo los 5 primeros de los 40 caracteres de su hash SHA-1 salen de su navegador, y van a nuestro servidor, no a Have I Been Pwned.
Su navegador calcula el hash SHA-1 de la contraseña y envía los 5 primeros caracteres, como 21BD1. Unos 2000 hashes de la base de datos empiezan por esos 5; la respuesta los enumera todos con sus recuentos, y su navegador busca los otros 35 caracteres en esa lista. Es k-anonimato, el diseño propio de Have I Been Pwned (HIBP): quien vea los 5 caracteres no puede saber cuál de las 2000 es la suya.
Nuestro servidor consulta a Have I Been Pwned en su nombre, así que este nunca ve su dirección IP, rellena cada respuesta con 100 a 300 filas falsas para que el tamaño no delate nada, y no registra el prefijo. La comprobación se hace al salir del campo, al pulsar Intro o al pegar, nunca con cada tecla: un prefijo por cada letra escrita podría delatar la contraseña, y por eso Have I Been Pwned lo desaconseja (HIBP).
El recuento son apariciones, no filtraciones: Tr0ub4dor&3 se vio 3196 veces. Los 2,07 mil millones son una medición propia, ya que Have I Been Pwned no publica un total actual: 256 prefijos al azar contenían 1971 hashes cada uno de media (23 de octubre de 2026).
Su navegador
••••••••SHA-1 de la contraseña
21BD12DC183F740EE76F27B78EB39C8AD972A757Enviado: los 5 primeros caracteres · Conservados: los otros 35
Comparado en su navegador
…2DC183F74…:6.421.042Veces vista: 6.421.042
dnsrobot.net
21BD1+ de 100 a 300 filas de relleno
No se registra
Unos 2000 hashes que empiezan por 21BD1Have I Been Pwned
/range/21BD1Ve a nuestro servidor, nunca a usted
Qué hacer si su contraseña apareció en una filtración
Deje de usarla: cámbiela primero en su cuenta de correo, después en todos los sitios donde usó la misma o una parecida, cada vez por una nueva y aleatoria, y active la verificación en dos pasos donde se ofrezca.
Una contraseña filtrada está en las listas que los atacantes prueban primero, así que su fortaleza ya no cuenta: recorrer toda la lista de 2,07 mil millones le toma a una tarjeta gráfica menos de un segundo contra hashes NTLM o MD5 y unos 2,5 días contra bcrypt. Por eso NIST obliga a los sitios a rechazar las contraseñas filtradas y a hacerle cambiar una que se haya visto comprometida (NIST SP 800-63B-4).
El correo va primero porque puede restablecer todas las demás cuentas. El generador de contraseñas da a cada cuenta su propia contraseña, y un gestor de contraseñas las recuerda. Una coincidencia no significa que hayan entrado en su cuenta: la lista contiene la contraseña misma, de quien la usó.
Ni siquiera una contraseña fuerte y única detiene el phishing ni un keylogger, que la capturan mientras la escribe (NIST SP 800-63B-4). Compruebe adónde lleva realmente un enlace antes de iniciar sesión, y verifique el remitente real de un correo sospechoso con el analizador de encabezados de correo.
- 1Cámbiela primero en su correoEl correo puede restablecer todas las demás cuentas.
- 2Después en todos los sitios donde la repitióCada cuenta recibe su propia contraseña generada.
- 3Active la verificación en dos pasosUna contraseña robada, por sí sola, ya no entra.
- 4Guárdelas en un gestor de contraseñasRecuerda cada una y la rellena por usted.
Seguridad de contraseñas: preguntas y respuestas
¿Es seguro escribir aquí mi contraseña real?
¿Es lo mismo que la comprobación de contraseñas de Have I Been Pwned?
¿Qué significa "vista 3196 veces"?
¿Cómo calcula el verificador de contraseñas el tiempo de descifrado?
¿Por qué otro verificador de contraseñas seguras da una respuesta distinta?
¿Es una calculadora de entropía de contraseñas?
¿Por qué mi contraseña larga se califica como débil?
¿Necesito símbolos, números y mayúsculas?
¿Cuánto se tarda en descifrar una contraseña de 8 caracteres?
¿Se puede hackear una contraseña fuerte?
¿Por qué una contraseña que parece fuerte aparece como Expuesta?
¿Por qué la comprobación de filtraciones no se hace mientras escribo?
¿Le falta algo?Sugiera una función o una herramienta nueva
Herramientas relacionadas
Generador de Contraseñas
Contraseñas fuertes, frases y PIN aleatorios en su navegador, con sus bits exactos y tiempo de descifrado
Analizador de Cabeceras de Correo
Analiza cabeceras de correo sin procesar y rastrea el recorrido del correo
Entrar al Router
Abre la página de configuración de tu router, corrige errores como 192.168.l.l y encuentra las contraseñas por defecto por marca
Generador de QR WiFi
Un código QR WiFi para que sus invitados se conecten en un escaneo desde la Cámara del iPhone o el Wi-Fi de Android: WPA2, WPA3 y tarjeta imprimible