











비밀번호 강도 테스터
내 비밀번호를 해독하는 데 공격별로 얼마나 걸리는지, 어떤 패턴이 약점이 되는지, 데이터 유출에 나타난 적이 있는지 확인하세요. 이 비밀번호 강도 테스터는 비밀번호를 전송하지 않는 비밀번호 검사기로, 해시의 앞 5자만 기기를 떠납니다.
- 흔한 비밀번호
- 단어
- 이름
- 연도
- 키보드
- 반복
- 무작위
내 브라우저에서 테스트합니다. 유출 확인을 위해 SHA-1 해시 40자 중 앞의 5자만 전송됩니다.
얼마나 빨리 뚫릴까요?
비밀번호를 입력하거나 붙여넣으세요. 입력하는 동안 결과가 바뀝니다.
확인하는 항목
- 공격자가 먼저 시도하는 패턴: 흔한 비밀번호 49,233개, 단어와 이름, 연도, 키보드 배열, 반복, 비슷한 문자 바꾸기.
- 데이터 유출: k-익명성으로 확인하는 Have I Been Pwned의 유출 비밀번호 약 20.7억 개.
- 8가지 공격: 100번 틀리면 잠기는 로그인 페이지부터 그래픽 카드 100장으로 푸는 NTLM 해시까지.
내 비밀번호는 얼마나 강한가요?
공격자가 도달하는 데 필요한 추측 횟수만큼 강합니다. 공격자는 무작위 문자열보다 훨씬 먼저 흔한 비밀번호, 단어와 이름, 연도, 키보드 배열, 바꿔 쓴 문자처럼 가능성 높은 비밀번호를 시도합니다. 테스터가 그 추측 횟수를 셉니다.
입력한 내용을 Summer + 2026 + !처럼 공격자가 시도하는 조각으로 나누고, 조각마다 필요한 추측 횟수를 계산한 뒤 전체 비밀번호를 만드는 가장 싼 방법을 더합니다. 엔진은 OWASP가 가리키는 오픈소스 추정기 zxcvbn-ts이며, 영어 단어 목록과 페이지 언어의 단어 목록(있는 경우)을 씁니다.
기본 추정기가 강한 쪽에서 틀리는 두 곳은 저희가 고쳤습니다. 진짜 무작위 12자 비밀번호를 약 10²⁴번이 아닌 약 10¹²번의 추측으로, 여섯 단어 암호 문구는 수십억 배 높게 평가하던 부분입니다. 이제 무작위 구간은 쓰인 문자로, 암호 문구는 그것을 만든 방식으로 계산합니다.
대문자, 숫자, 기호는 표시되지만 빠진 종류가 감점이 되지는 않습니다. NIST는 Password1! 같은 예측 가능한 비밀번호를 낳는다는 이유로 그런 규칙을 없앴습니다(NIST SP 800-63B-4). 처음 64자를 분석하며, 그보다 긴 부분은 알려진 문구가 아니라면 추측으로는 닿을 수 없고 유출 확인은 전체를 봅니다.
Summer2026!
Summer사전 단어흔한 방식으로 첫 글자를 대문자로 쓴 계절 이름: 추측 50번2026!무작위패턴을 찾지 못한 문자 5개: 추측 100,000번
약함약 1,000만 번의 추측: 약함유출됨유출 데이터에 45번 나옴: 유출됨
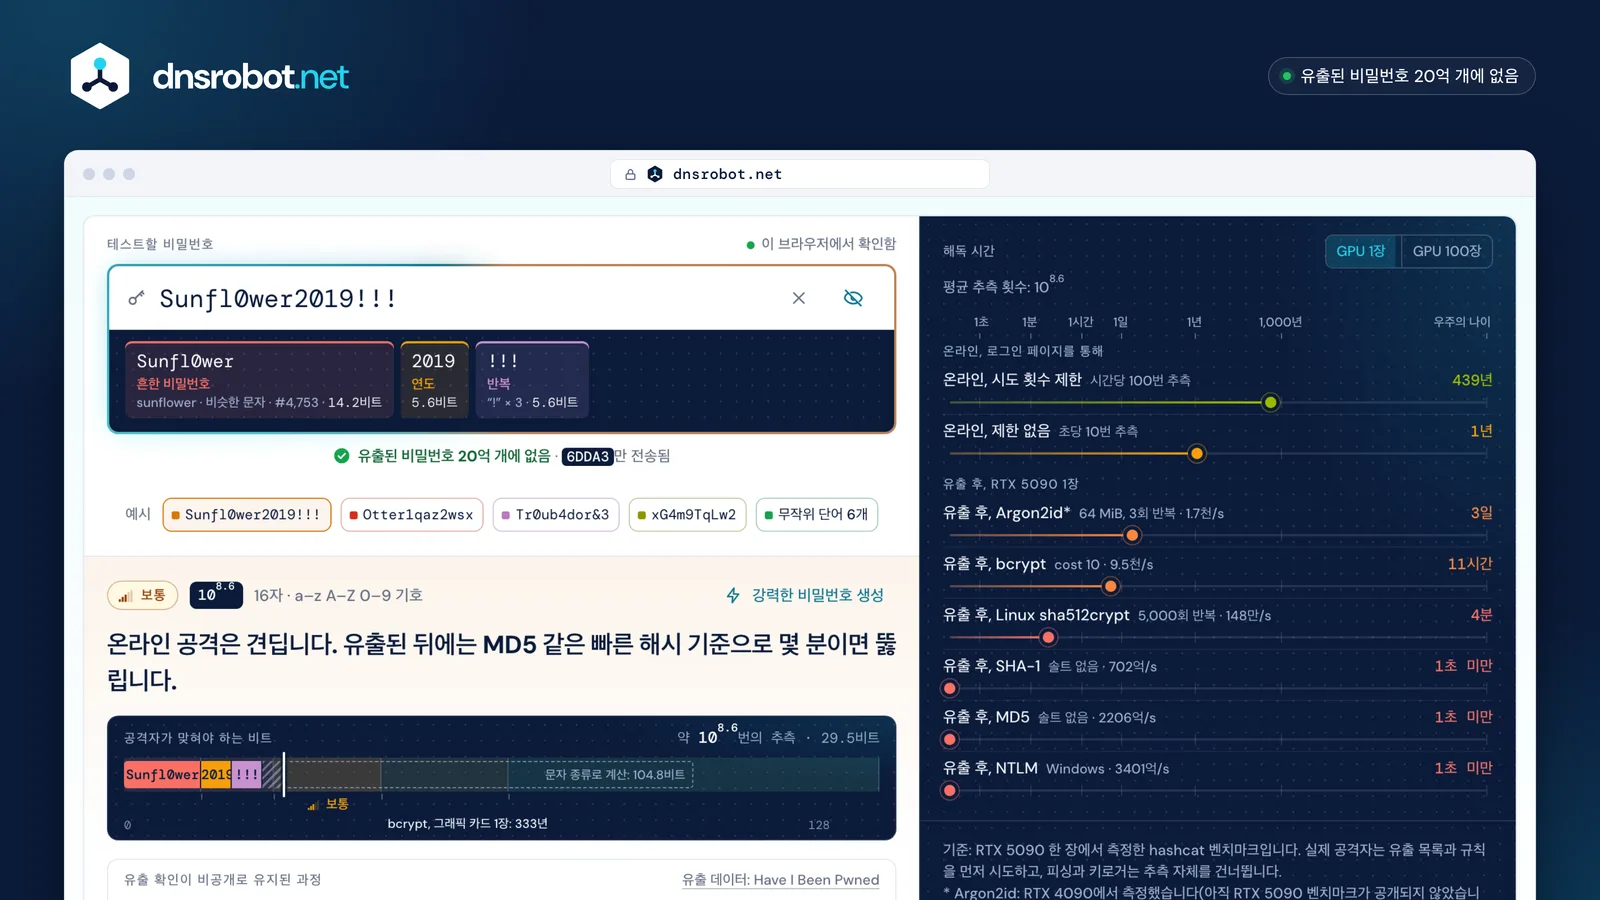
 등급공격자에게 필요한 추측 횟수에 따라 매우 약함부터 매우 강함까지, 유출 데이터에 있으면 유출됨으로 표시됩니다.약한 부분공격자가 시도하는 패턴으로 나눈 비밀번호와 각 부분이 추측하기 쉬운 이유가 표시됩니다.해독 시간그래픽 카드 한 장 또는 100장으로 8가지 공격 각각에 걸리는 시간입니다.유출 확인Have I Been Pwned에서 발견된 적이 있는지, 그리고 전송된 해시의 앞 5자를 보여 줍니다.
내 비밀번호를 해독하는 데 얼마나 걸리나요?
공격에 따라 다릅니다. 같은 비밀번호도 시도 횟수를 제한하는 로그인 페이지에서는 몇 년을 버티지만, 사이트에서 허술하게 저장된 비밀번호 해시가 유출되면 1초 안에 뚫립니다. 테스터는 그래픽 카드 한 장 또는 100장으로 8가지 공격의 해독 시간을 알려 줍니다.
비밀번호 해독 시간은 필요한 추측 횟수를 공격자의 속도로 나눈 값입니다. 온라인에서는 로그인 페이지로 추측하는데, 반복 실패를 잠그는 사이트에서는 시간당 100번(NIST는 연속 최대 100번을 허용), 그렇지 않은 사이트에서는 초당 10번입니다. 오프라인에서는 데이터베이스가 유출된 뒤 저장된 해시를 그래픽 카드로 추측하며, 속도는 사이트가 해시를 저장한 방식에 달려 있습니다.
RTX 5090 한 장은 초당 NTLM(Windows) 해시 3,401억 개, MD5 2,206억 개, SHA-1 702억 개를 시도하지만 cost 10의 bcrypt는 약 9,500개, Linux sha512crypt는 148만 개입니다(hashcat 벤치마크). 메모리 64 MiB의 Argon2id는 RTX 4090에서 초당 1,699개입니다(hashcat). 이 차이 때문에 OWASP는 사이트에 Argon2id나 bcrypt로 비밀번호를 저장하라고 요구합니다.
각 시간은 평균이며, 무작위 비밀번호에서는 가능한 경우의 절반입니다. 비밀번호 강도 테스트는 가정한 공격만큼만 정직하므로 행마다 공격 하나를 밝혀 둡니다. 실제 공격자는 무차별 대입 전에 목록과 규칙도 시도하며, 패턴 추정이 그것을 모델링합니다. 피싱과 키로거는 추측 자체를 건너뜁니다.
| 온라인, 시도 횟수 제한 | 온라인, 제한 없음 | 유출 후, Argon2id* | 유출 후, bcrypt | 유출 후, Linux sha512crypt | 유출 후, SHA-1 | 유출 후, MD5 | 유출 후, NTLM | |
|---|---|---|---|---|---|---|---|---|
| 6자리 PIN105.7 | 208일 | 14시간 | 5분 | 52초 | 1초 미만 | 1초 미만 | 1초 미만 | 1초 미만 |
| Summer2026!, 패턴만으로107.0 | 11년 | 12일 | 2시간 | 17분 | 7초 | 1초 미만 | 1초 미만 | 1초 미만 |
| 무작위 문자 8자1015.1 | 16억년 | 445만년 | 3만년 | 5천년 | 30년 | 6시간 | 2시간 | 1시간 |
| 무작위 단어 4개1015.3 | 21억년 | 579만년 | 3만년 | 6천년 | 39년 | 7시간 | 2시간 | 1시간 |
| 무작위 문자 12자1023.2 | 10¹⁷년 | 10¹⁴년 | 10¹²년 | 5540억년 | 36억년 | 8만년 | 2만년 | 2만년 |
| 무작위 단어 6개1023.0 | 10¹⁷년 | 10¹⁴년 | 10¹²년 | 3677억년 | 24억년 | 5만년 | 2만년 | 1만년 |
| 무작위 문자 16자1031.2 | 10²⁵년 | 10²²년 | 10²⁰년 | 10¹⁹년 | 10¹⁷년 | 10¹²년 | 10¹²년 | 10¹²년 |
| 유출 데이터에 있는 모든 비밀번호109.3 | 2천년 | 7년 | 14일 | 3일 | 23분 | 1초 미만 | 1초 미만 | 1초 미만 |
| 온라인, 시도 횟수 제한 | 온라인, 제한 없음 | 유출 후, Argon2id* | 유출 후, bcrypt | 유출 후, Linux sha512crypt | 유출 후, SHA-1 | 유출 후, MD5 | 유출 후, NTLM | |
|---|---|---|---|---|---|---|---|---|
| 6자리 PIN105.7 | 208일 | 14시간 | 3초 | 1초 미만 | 1초 미만 | 1초 미만 | 1초 미만 | 1초 미만 |
| Summer2026!, 패턴만으로107.0 | 11년 | 12일 | 59초 | 10초 | 1초 미만 | 1초 미만 | 1초 미만 | 1초 미만 |
| 무작위 문자 8자1015.1 | 16억년 | 445만년 | 262년 | 47년 | 110일 | 3분 | 1분 | 41초 |
| 무작위 단어 4개1015.3 | 21억년 | 579만년 | 341년 | 61년 | 143일 | 4분 | 1분 | 54초 |
| 무작위 문자 12자1023.2 | 10¹⁷년 | 10¹⁴년 | 311억년 | 55억년 | 3566만년 | 752년 | 239년 | 155년 |
| 무작위 단어 6개1023.0 | 10¹⁷년 | 10¹⁴년 | 206억년 | 37억년 | 2367만년 | 499년 | 159년 | 103년 |
| 무작위 문자 16자1031.2 | 10²⁵년 | 10²²년 | 10¹⁸년 | 10¹⁷년 | 10¹⁵년 | 690억년 | 220억년 | 142억년 |
| 유출 데이터에 있는 모든 비밀번호109.3 | 2천년 | 7년 | 3시간 | 36분 | 14초 | 1초 미만 | 1초 미만 | 1초 미만 |
내 비밀번호는 안전한가요? 등급별 의미
매우 강함으로 평가되거나, 느린 해시로 비밀번호를 저장하는 사이트에서 강함으로 평가되고 유출된 적이 없다면 추측 공격에 안전합니다. 유출됨은 다른 모든 것보다 우선합니다.
각 등급은 실제 공격이 그 범위를 훑는 데 걸리는 시간으로 정한 추측 횟수의 구간입니다. 매우 강함은 10²¹번 이상의 추측이 필요합니다. NTLM을 상대로도 그래픽 카드 한 장으로는 100년 안에 찾을 수 없습니다.
- 6자리 PIN
- Summer2026!
- 무작위 문자 8자
- 무작위 단어 4개
- 무작위 단어 6개
- 무작위 문자 12자
- 무작위 문자 16자
- 잠기는 로그인
- 열린 로그인
- Argon2id
- bcrypt
- sha512crypt
- SHA-1
- MD5
- NTLM
▲: 그래픽 카드 한 장으로 1년
| 등급 | 필요한 추측 횟수 | 견디는 수준 |
|---|---|---|
| 유출됨 | 유출 데이터에 있음 | 아무것도 견디지 못합니다. 공격자가 유출된 비밀번호를 가장 먼저 시도합니다. 사용하는 모든 곳에서 바꾸세요. |
| 매우 약함 | 10⁴ 미만 | 초당 10번이어도 온라인 추측으로 17분 안에 찾습니다. |
| 약함 | 10⁴ ~ 10⁸ | 100번 실패하면 잠기는 사이트에서는 버티지만 제한이 없는 곳에서는 버티지 못합니다. 유출 후에는 길어야 16시간입니다. |
| 보통 | 10⁸ ~ 10¹⁴ | 온라인 추측에는 몇 달에서 수천 년입니다. 유출 후에는 bcrypt 기준 몇 시간에서 333년이지만, MD5나 NTLM 기준으로는 10분 미만입니다. |
| 강함 | 10¹⁴ ~ 10²¹ | 유출 후 bcrypt 기준 333년에서 30억 년이지만, 그래픽 카드 한 장으로 NTLM 기준 5분에서 93년입니다. |
| 매우 강함 | 10²¹ 이상 | 해독이 가장 빠른 해시인 NTLM을 상대로도 그래픽 카드 한 장으로는 100년 안에 찾을 수 없습니다. |
강력한 비밀번호의 조건은 무엇인가요?
길이와 무작위성입니다. 비밀번호만으로 계정을 지킨다면 15자 이상이고, 생성기나 무작위 단어로 만들어 계정 하나에만 쓰며 유출된 적이 없어야 합니다. 기호, 대문자, 정기적인 변경은 더 이상 요구되지 않습니다.
이는 2025년 7월에 개정된 미국 표준 NIST SP 800-63B-4의 규칙입니다. 단일 인증은 15자, 두 번째 인증 수단이 있으면 8자, 최소 64자 허용, 공백과 이모지를 포함한 모든 문자 허용, 구성 규칙 없음, 강제 변경 없음, 새 비밀번호는 모두 유출된 비밀번호와 흔한 비밀번호에 대조합니다.
미국 사이버 보안 기관 CISA는 16자 이상 또는 서로 관련 없는 단어 네 개에서 일곱 개의 암호 문구를 요구하고, 영국 NCSC는 무작위 단어 세 개를 권합니다. 세 곳 모두 길이를 가장 먼저 둡니다.
문자를 비슷하게 생긴 숫자로 바꿔도 소용없습니다. 공격자는 o → 0과 a → @를 알고 일찍 시도합니다(NCSC). 비밀번호 생성기는 이 규칙을 모두 충족하는 비밀번호를 만듭니다.
- 15자 이상, 두 번째 인증 수단이 있으면 8자 이상길이를 15자 기준으로 확인
- 최소 64자 허용최대 256자까지 허용, 처음 64자 분석
- 공백과 이모지를 포함한 모든 문자문자 수로 계산: 이모지는 1자
- "기호를 포함해야 함" 같은 규칙 금지빠진 문자 종류는 문제로 표시하지 않음
- 강제 변경 금지, 침해 후에는 변경바꿀 때가 되면 유출됨으로 알려 줌
- 흔한 비밀번호와 유출된 비밀번호 차단Have I Been Pwned와 대조
- 붙여넣기와 비밀번호 관리자 허용붙여넣기가 되고 유출 확인이 실행됨
비밀번호 엔트로피: P@ssw0rd와 Tr0ub4dor&3이 뚫리는 이유
엔트로피는 공격자가 시도해야 할 가능한 비밀번호의 수를 세는 것으로, 무작위로 뽑은 비밀번호에서만 의미가 있습니다. 문자 종류로 계산하면 P@ssw0rd는 약 52비트, Tr0ub4dor&3은 약 72비트이지만, 둘 다 유출 데이터에 수천에서 수백만 번 나옵니다.
비밀번호 엔트로피 계산기는 모든 문자를 무작위로 골랐다고 가정하고 길이에 포함된 문자 종류의 비트를 곱합니다. 사람은 그렇게 고르지 않습니다. P@ssw0rd는 "password"에 잘 알려진 바꾸기 두 개를 더한 것이고, Have I Been Pwned에서 6,421,042번 발견되었습니다. 그래서 NIST는 길이를 중심으로 규칙을 세웁니다. 사람이 고른 비밀번호의 엔트로피는 계산할 수 없기 때문입니다(NIST SP 800-63B-4, 부록 A).
xkcd가 기억하기 어려운 비밀번호의 예로 든 Tr0ub4dor&3은 문자를 바꾼 사전 단어에 기호와 숫자를 더한 것으로, 바꾸기를 되돌리면 약 100만 번의 추측이면 됩니다. 그것만으로는 약함이고, 3,196번 발견되었으므로 실제로는 유출됨입니다.
무작위 비밀번호에서는 두 계산이 일치하며, 비밀번호 생성기가 정확한 비트 수를 보여 줍니다. 테스터는 대신 추측 횟수를 보고합니다: 10ˣ번의 추측은 3.32 × x비트입니다.
- 문자 종류 기준
- 패턴 기준
- 유출 데이터
P@ssw0rd6,421,042번Tr0ub4dor&33,196번무작위 문자 12자찾지 못함
내 비밀번호가 유출되었나요? Have I Been Pwned 비공개 확인
테스터는 데이터 유출에서 나온 약 20.7억 개의 비밀번호가 있는 Have I Been Pwned의 Pwned Passwords에서 정확한 비밀번호를 전송하지 않고 확인합니다. SHA-1 해시 40자 중 앞의 5자만 브라우저를 떠나며, 그 5자는 Have I Been Pwned가 아니라 저희 서버로 갑니다.
브라우저가 비밀번호를 SHA-1로 해시하고 21BD1 같은 앞 5자를 보냅니다. 데이터베이스에서 그 5자로 시작하는 해시는 약 2,000개이며, 응답은 그 모두를 횟수와 함께 나열하고 브라우저가 그 목록에서 나머지 35자를 찾습니다. 이것이 Have I Been Pwned가 직접 설계한 k-익명성입니다(HIBP). 앞 5자를 본 사람은 내 비밀번호가 2,000개 중 무엇인지 알 수 없습니다.
저희 서버가 대신 Have I Been Pwned에 요청하므로 내 IP 주소를 보지 않고, 응답 크기가 단서가 되지 않도록 더미 행 100~300개를 덧붙이며, 앞 5자를 기록하지 않습니다. 확인은 필드를 벗어나거나 Enter를 누르거나 붙여넣을 때만 실행되고 키를 누를 때마다 실행되지 않습니다. 글자마다 앞 5자를 보내면 비밀번호가 드러날 수 있어서, Have I Been Pwned도 이를 권하지 않습니다(HIBP).
횟수는 유출 건수가 아니라 발견 횟수입니다. Tr0ub4dor&3은 3,196번 발견되었습니다. 20.7억이라는 수치는 Have I Been Pwned가 현재 총계를 공개하지 않아 저희가 직접 측정한 것입니다. 무작위 앞 5자 256개에 해시가 평균 1,971개씩 있었습니다(2026년 10월 23일).
내 브라우저
••••••••비밀번호의 SHA-1
21BD12DC183F740EE76F27B78EB39C8AD972A757전송: 앞 5자 · 보관: 나머지 35자
내 브라우저에서 비교
…2DC183F74…:6,421,0426,421,042번 발견
dnsrobot.net
21BD1+ 더미 행 100~300개
기록하지 않음
21BD1로 시작하는 해시 약 2,000개Have I Been Pwned
/range/21BD1저희 서버만 보이고, 내 정보는 보이지 않음
비밀번호가 유출됐다면 어떻게 해야 하나요?
사용을 멈추세요. 먼저 이메일 계정에서 바꾸고, 같거나 비슷한 비밀번호를 쓴 모든 사이트에서 매번 새로운 무작위 비밀번호로 바꾸며, 제공되는 곳마다 2단계 인증을 켜세요.
유출된 비밀번호는 공격자가 가장 먼저 시도하는 목록에 있으므로 강도는 더 이상 의미가 없습니다. 20.7억 개 목록 전체를 돌리는 데 그래픽 카드 한 장으로 NTLM이나 MD5 해시는 1초 미만, bcrypt는 약 2.5일이 걸립니다. 그래서 NIST는 사이트가 유출된 비밀번호를 거부하고, 침해된 비밀번호는 바꾸게 하도록 요구합니다(NIST SP 800-63B-4).
이메일이 먼저인 이유는 다른 모든 계정을 재설정할 수 있기 때문입니다. 비밀번호 생성기로 계정마다 고유한 비밀번호를 만들고, 비밀번호 관리자가 기억하게 하세요. 발견되었다고 계정이 뚫렸다는 뜻은 아닙니다. 목록에는 그 비밀번호를 쓴 누군가의 비밀번호 자체가 들어 있습니다.
강하고 고유한 비밀번호도 입력하는 순간 가로채는 피싱이나 키로거는 막지 못합니다(NIST SP 800-63B-4). 로그인하기 전에 링크가 실제로 어디로 가는지 확인하고, 수상한 이메일의 실제 발신자는 이메일 헤더 분석기로 확인하세요.
- 1이메일부터 바꾸세요이메일로 다른 모든 계정을 재설정할 수 있습니다.
- 2그다음 재사용한 모든 곳계정마다 생성한 고유 비밀번호를 쓰세요.
- 32단계 인증 켜기비밀번호만 도난당해도 더는 로그인할 수 없습니다.
- 4비밀번호 관리자에 보관관리자가 하나하나 기억하고 대신 입력해 줍니다.
비밀번호 강도: 질문과 답변
여기에 실제 비밀번호를 입력해도 안전한가요?
Have I Been Pwned의 비밀번호 확인과 같은 건가요?
"3,196번 발견"은 무슨 뜻인가요?
비밀번호 검사기는 해독 시간을 어떻게 계산하나요?
다른 비밀번호 강도 검사기는 왜 결과가 다른가요?
이것은 비밀번호 엔트로피 계산기인가요?
긴 비밀번호인데 왜 약함으로 나오나요?
기호, 숫자, 대문자가 필요한가요?
8자 비밀번호를 해독하는 데 얼마나 걸리나요?
강력한 비밀번호도 해킹당할 수 있나요?
강해 보이는 비밀번호가 왜 유출됨으로 나오나요?
입력하는 동안에는 왜 유출 확인이 실행되지 않나요?
부족한 점이 있습니까?기능 또는 새 도구 제안하기