











HTTP 헤더 검사
모든 URL의 HTTP 헤더를 서버가 보낸 그대로, 순서와 중복까지 유지해 확인하세요. Mozilla HTTP Observatory의 테스트로 보안 등급을 매기고, nginx, Apache, IIS, Cloudflare, Vercel, Netlify, Express용 수정 방법도 제공합니다. 캐시, 쿠키, 서버 정보도 함께 볼 수 있습니다.
리다이렉트를 최종 페이지까지 따라가 그 페이지를 평가합니다. 각 홉의 헤더는 리다이렉트 보기에 있습니다.
HTTP 헤더란 무엇인가요?
HTTP 헤더는 서버가 페이지 본문보다 먼저 보내는 줄입니다. 상태 줄, 한 줄에 하나씩 name: value 필드, 빈 줄, 그리고 본문 순서입니다(RFC 9110). 이름은 대소문자를 구분하지 않고, 값은 서버가 정합니다.
응답 헤더는 브라우저에 콘텐츠의 종류, 사본을 보관할 수 있는 기간, 저장할 쿠키, 적용할 보안 규칙을 알려 줍니다. 이 검사 도구는 헤더를 전송된 그대로, 순서와 중복까지 유지해 보여 주고 각 줄을 역할별로 색으로 구분합니다.
웹사이트의 HTTP 헤더는 어떻게 확인하나요?
위 입력란에 URL을 입력하고 헤더 확인을 선택하면, 도구가 우리 서버에서 URL에 요청하고 최종 페이지까지 리다이렉트를 따라가 그 페이지의 응답 헤더를 한 줄씩 보여 주며, 옆에 보안 등급을 표시합니다. 헤더만 요청하려면 메서드 상자에서 HEAD를 선택하세요.
아무 줄이나 선택하면 그 줄의 역할과 값의 의미를 볼 수 있습니다. 아래의 보기는 결과를 분류합니다: 서버별 수정이 포함된 보안, 캐시, 쿠키, 서버 및 프로토콜, 리다이렉트입니다.
헤더 검사: 전송된 그대로의 응답
원래의 대소문자와 순서, 중복을 유지하고 HTTP/1.1로 읽습니다. 긴 값은 줄바꿈되고 쿠키 값은 표시되지 않습니다. Cloudflare 뒤에 있는 사이트는 Cloudflare 네트워크를 통해 읽으며, 결과에도 그렇게 표시됩니다.
Mozilla Observatory 테스트로 보안 헤더 확인
Observatory의 코드와 같은 12개 테스트와 점수로, 두 라운드를 점수 열에서 계산하고 Mozilla 자체의 호스트 스캔 링크도 제공합니다.
서버 헤더 검사: 소프트웨어, CDN, 프로토콜
Server와 X-Powered-By(노출되는 버전 포함), CDN과 그 캐시 상태, TLS 버전, HTTP/2, HTTP/3를 보여 줍니다.
HSTS 확인과 프리로드 준비 상태
max-age, includeSubDomains, preload를 hstspreload.org의 규칙에 따라 참고 정보로 읽습니다. 프리로드는 선택 사항입니다.
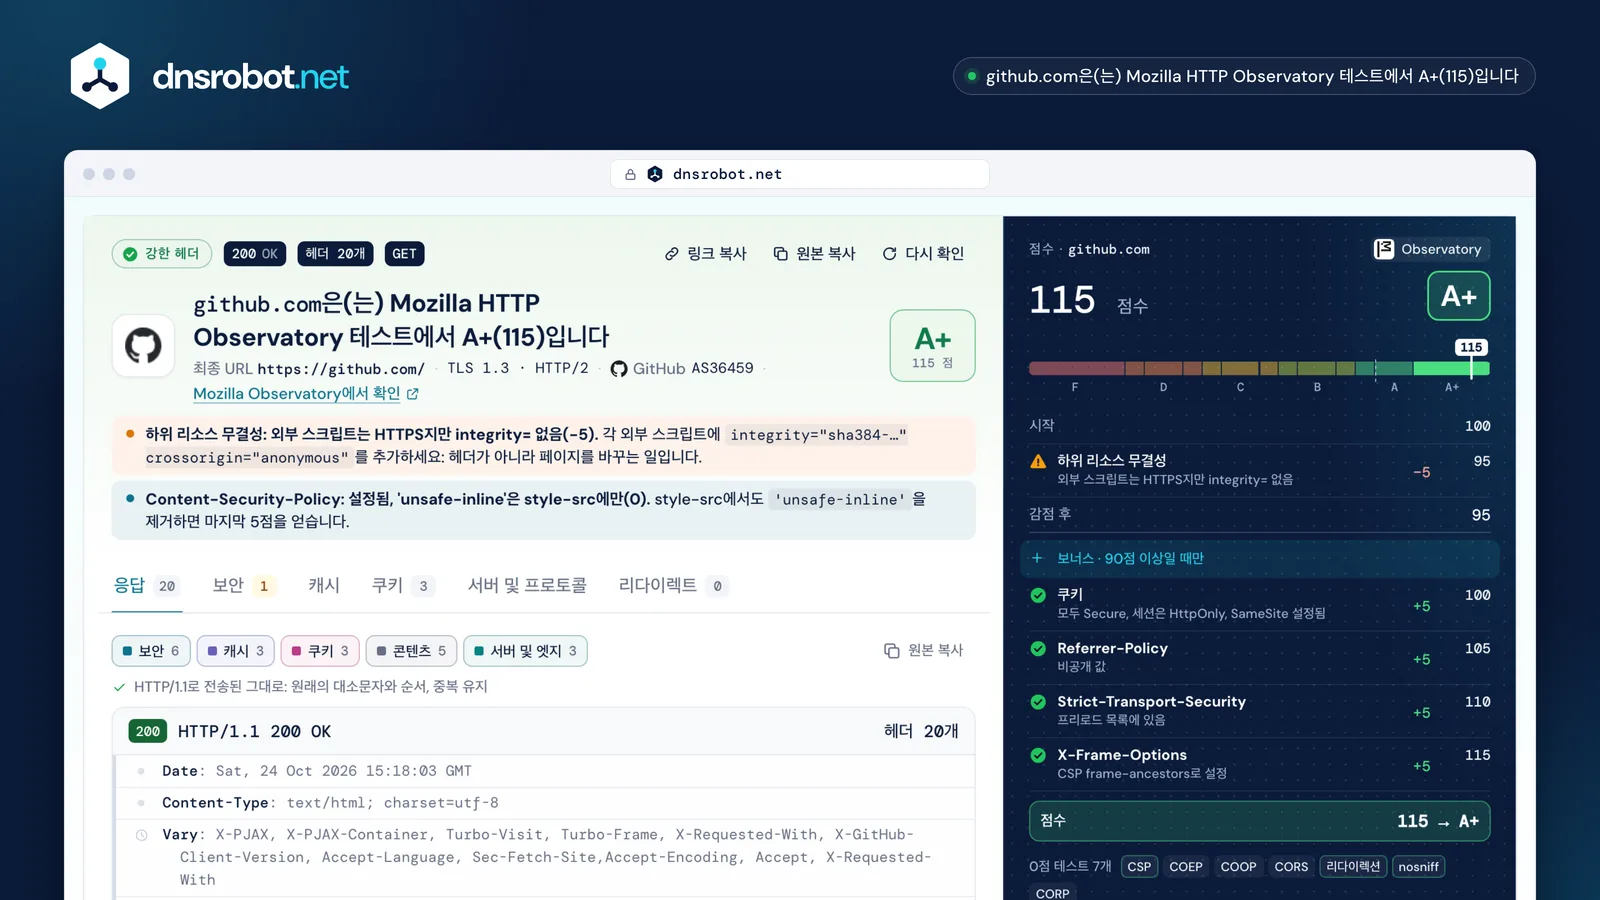
 등급과 판정최종 페이지에 대한 Observatory의 등급과 점수. 가장 효과가 큰 수정부터 보여 줍니다.전송된 그대로의 헤더 줄모든 줄을 서버 자체의 대소문자와 순서로 표시합니다. 여백의 표시는 해당 헤더의 테스트 결과입니다.보너스 라운드보너스는 모든 감점 후에도 점수가 90점 이상일 때만 반영됩니다. 이것이 Observatory의 두 라운드입니다.보기서버별 수정이 포함된 보안, 이어서 캐시, 쿠키, 서버와 프로토콜, 리다이렉트입니다.
모든 사이트가 보내야 하는 보안 헤더는?
네 가지부터 시작하세요: Content-Security-Policy, Strict-Transport-Security, 프레임 보호(X-Frame-Options 또는 CSP frame-ancestors), X-Content-Type-Options: nosniff입니다. 이들이 없으면 Mozilla HTTP Observatory 등급에서 가장 많은 점수를 잃습니다.
Referrer-Policy와 교차 출처 정책(COOP, COEP, CORP)은 기본이 갖춰지면 보너스 점수를 줍니다. Permissions-Policy는 설정할 가치가 있지만 Chromium 기반 브라우저만 읽으며 Observatory는 점수를 매기지 않습니다.
| 헤더 | 막는 것 | 없을 때 | 잘 설정 시 | 지원 브라우저 |
|---|---|---|---|---|
| Content-Security-Policy | 주입된 스크립트 | −25 | +5 / +10 | |
| Strict-Transport-Security | http://로의 다운그레이드 | −20 | +5 프리로드됨 | |
| X-Frame-Options · frame-ancestors | 숨겨진 프레임을 이용한 클릭재킹 | −20 | +5 | |
| X-Content-Type-Options | 잘못된 형식으로 실행되는 파일 | −5 | 0 | |
| Referrer-Policy | 전체 URL이 다른 사이트로 유출 | 0 | +5 | |
| Cross-Origin-Opener-Policy | 다른 창의 접근 | 0 | +10 | |
| Cross-Origin-Embedder-Policy | 동의하지 않은 리소스의 로드 | 0 | +10 | |
| Cross-Origin-Resource-Policy | 다른 사이트의 내 파일 임베드 | 0 | +10 | |
| Permissions-Policy | 임베드가 카메라, 마이크, 위치를 사용 | — | 점수 없음 | 만 |

보안 등급은 어떻게 계산되나요?
Mozilla HTTP Observatory의 방식을 테스트별로 그대로 따릅니다. 100점에서 시작해 모든 감점을 뺀 뒤, 결과가 여전히 90점 이상일 때만 보너스를 더합니다. 그 점수가 F부터 A+까지의 등급으로 변환됩니다(Observatory 채점 문서).
이 두 번째 라운드는 의외로 느껴질 수 있습니다. 비용이 큰 실수가 하나라도 있는 사이트는 보너스를 하나도 받지 못합니다. 2026년에 COOP와 COEP가 추가되어 Observatory의 코드는 최대 165점까지 허용하지만, 문서는 2026년 10월 24일에도 145점이라고 되어 있었습니다. 우리는 코드를 따릅니다. 모든 결과에는 Mozilla 자체의 호스트 스캔 링크가 있어 비교할 수 있습니다.
github.comA+

- 시작100
- 외부 스크립트에 SRI 없음−595
- 90 이상: 보너스 라운드 반영
- 쿠키: Secure, HttpOnly, SameSite+5
- Referrer-Policy+5
- HSTS 프리로드됨+5
- CSP를 통한 프레임 보호+5
- 점수115
www.mozilla.orgB+


- 시작100
- CSP가 'unsafe-inline'을 허용−2080
- 90 미만: 보너스 라운드 건너뜀
- COOP same-origin+10
- Referrer-Policy+5
- CSP를 통한 프레임 보호+5
- 점수80
HSTS란 무엇이며 프리로드해야 하나요?
Strict-Transport-Security는 브라우저에 max-age초 동안 해당 호스트에 https://만 사용하라고 알려 주며, includeSubDomains는 이를 모든 하위 도메인으로 확장합니다(RFC 6797). 일반 http://에서는 브라우저가 무시하고, 첫 번째 헤더만 적용됩니다. Observatory는 없을 때 20점, max-age가 6개월 미만일 때 10점을 감점합니다.
프리로드는 선택 사항입니다. hstspreload.org는 이제 HSTS는 권장하지만 프리로드는 권장하지 않는다고 하는데, Chrome과 Safari가 이미 탐색을 HTTPS로 업그레이드하고, 목록에서 빠지는 데 몇 달이 걸리기 때문입니다. 그래도 신청하려면 1년 이상의 max-age, includeSubDomains, preload, 모든 하위 도메인의 HTTPS가 필요합니다. 먼저 max-age를 단계적으로 올리세요.
github.com프리로드 목록에 있음
- 유효한 인증서
- 같은 호스트에서 먼저 http://에서 https://로http://github.com → https://github.com/
- www도 HTTPS 지원
- max-age 31536000 이상max-age=31536000
- includeSubDomains
- preload
- https:// 리다이렉트에도 HSTS
mozilla.org목록에 없음
- 유효한 인증서
- 같은 호스트에서 먼저 http://에서 https://로302 → https://mozilla.org:443/
- www도 HTTPS 지원
- max-age 31536000 이상max-age=60
- includeSubDomains
- preload · 전송되지 않음
- https:// 리다이렉트에도 HSTS
hstspreload.org가 권하는 max-age 단계적 상향
- 3005분 · 테스트용
- 6048007일
- 259200030일
- 31536000365일 · 프리로드 최소값
두 결과 모두 결함이 아닙니다. hstspreload.org는 대부분의 사이트에 프리로드를 권장하지 않는다고 하며, 프리로드 없이도 HSTS는 첫 방문 이후 모든 방문자를 보호합니다.
Content-Security-Policy는 무엇을 하나요?
Content-Security-Policy는 페이지가 스크립트, 스타일, 이미지, 프레임을 어디에서 불러올 수 있는지 나열하므로, 공격자가 다른 곳에서 주입한 스크립트는 실행되지 않습니다. frame-ancestors 지시문은 누가 페이지를 프레임에 넣을 수 있는지도 정하며 X-Frame-Options보다 우선합니다(CSP Level 3).
script-src의 'unsafe-inline'은 보호의 대부분을 무효로 하므로 Observatory가 20점을 감점합니다. 대신 nonce나 해시를 사용하세요(목록에 하나라도 있으면 브라우저는 'unsafe-inline'을 무시합니다). Content-Security-Policy-Report-Only 헤더는 아무것도 차단하지 않고 보고만 하므로, 새 정책을 먼저 시험하는 안전한 방법입니다.
github.com
default-src아래에 나열되지 않은 모든 것'none'base-uri페이지의 <base href>'self'script-src스크립트를 불러올 수 있는 곳github.githubassets.com 'sha256-6AKuI+cDd1MoUL1u4eqrA9PXmnPAkOB4h7421hPUUm0='style-src스타일시트'unsafe-inline' github.githubassets.comimg-src이미지'self' data: blob: github.githubassets.com media.githubusercontent.com camo.githubusercontent.com …frame-ancestors이 페이지를 프레임에 넣을 수 있는 대상'none'form-action폼을 전송할 수 있는 곳'self' github.com gist.github.com copilot-workspace.githubnext.com …script-src www.mozilla.org의 경우'self' 'unsafe-eval' 'unsafe-inline' *.google-analytics.com *.googletagmanager.com google-analytics.com …default-src 'none'에서 시작해 각 소스를 이름으로 허용합니다. 목록에 nonce나 해시가 있으면 브라우저는 'unsafe-inline'을 무시하며, Observatory도 그때는 감점하지 않습니다.Cache-Control 설명: 사본을 얼마나 오래 재사용할 수 있나요?
max-age가 정한 초 동안입니다. Cache-Control은 서버에 다시 묻지 않고 응답을 재사용할 수 있는 기간을 브라우저와 CDN에 알려 주며, s-maxage는 CDN 같은 공유 캐시에 별도의 수명을 정합니다(RFC 9111).
no-cache는 "캐시하지 마라"는 뜻이 아닙니다. 저장은 하되 재사용하기 전에 서버에 확인하라는 뜻이고, no-store는 어떤 캐시에도 남기지 않습니다. Age 헤더는 CDN의 사본이 이미 얼마나 오래되었는지 알려 주며, Cache-Control이 전혀 없으면 브라우저가 Last-Modified 이후 경과 시간의 약 10%를 수명으로 추정할 수 있습니다.
Cache-Control: s-maxage=86400, must-revalidate, max-age=3600


공유 캐시(CDN)s-maxage=86400 · 24시간21시간 39분 남음
브라우저max-age=3600 · 1시간만료됨
| no-store | 어떤 캐시에도 저장하지 않음 |
|---|---|
| no-cache | 저장은 하되 재사용 전마다 서버에 확인 |
| max-age=N | N초 동안 신선함(이때 Expires는 무시됨) |
| s-maxage=N | 같은 의미, 공유 캐시에만 적용 |
| private | 브라우저에만, CDN에는 저장하지 않음 |
| immutable | 새로고침 시 재검증하지 않음(Chrome은 무시) |
쿠키 플래그 설명: Secure, HttpOnly, SameSite
Secure는 쿠키를 HTTPS로만 보내고, HttpOnly는 스크립트에서 쿠키를 숨기며, SameSite는 다른 사이트의 요청에 쿠키를 실을지 정합니다. Strict는 절대 싣지 않고, Lax는 최상위 링크에서만, None은 항상 싣지만 이때는 Secure여야 합니다.
세션 쿠키와 로그인 쿠키에는 세 가지가 모두 필요합니다. SameSite가 없는 쿠키를 Lax로 처리하는 것은 Chrome과 Edge뿐이고, Firefox와 Safari는 여전히 교차 사이트 요청에 쿠키를 보내므로 직접 설정하세요. 이 도구는 각 쿠키의 이름, 길이, 플래그를 나열하며 값은 표시도 저장도 하지 않습니다.
| 쿠키 | Secure | HttpOnly | SameSite | Partitioned | 수명 |
|---|---|---|---|---|---|
| __Secure-YNID | None | 180일 | |||
| GPS | — | — | 30분 | ||
| YSC | None | 브라우저를 닫을 때까지 | |||
| __Secure-YEC | Lax | — | 삭제됨 | ||
| VISITOR_INFO1_LIVE | None | 180일 | |||
| VISITOR_PRIVACY_METADATA | None | 180일 | |||
| __Secure-ROLLOUT_TOKEN | None | 180일 |
__Secure-YEC은(는) 보관되지 않고 삭제됩니다.더 이상 쓰이지 않는 HTTP 헤더는?
X-XSS-Protection, Expect-CT, Public-Key-Pins, Feature-Policy, P3P는 현재 브라우저에서 더 이상 유용한 역할을 하지 않습니다. X-XSS-Protection은 0이거나 없어야 하는데, 예전 필터 자체가 취약점이 될 수 있기 때문입니다(OWASP).
Server의 버전 번호와 X-Powered-By 헤더는 폐기된 것은 아니지만, RFC 9110과 OWASP 모두 쓰지 말라고 권고합니다. 공격자에게 어떤 알려진 버그를 시도해야 하는지 알려 주기 때문입니다(RFC 9110 §10.2.4).
X-XSS-Protection: 1; mode=block0을 보내거나 보내지 않음
Chrome 78과 Safari 15.4는 XSS 필터를 제거했고, Firefox에는 처음부터 없었습니다. github.com과 www.google.com은 0을 보냅니다.
Expect-CT제거
Chrome 107부터 폐기: Certificate Transparency는 어차피 강제됩니다.
ChromePublic-Key-Pins제거
Chrome 72에서 제거되었으며, 현재 지원하는 브라우저는 없습니다.
ChromeFeature-PolicyPermissions-Policy 사용
이름이 바뀌었습니다: 예전 헤더는 폐기되었습니다.
ChromeP3P제거
현재 어떤 브라우저도 읽지 않는 죽은 개인정보 표준입니다. www.youtube.com은 아직도 보냅니다.
YouTubeServer: Apache/2.4.62 (Ubuntu)
X-Powered-By: PHP/8.3.12버전 제거
가상의 예시: RFC 9110과 OWASP는 이런 세부 정보가 공격자에게만 도움이 된다고 말합니다.
Apache
Chrome이나 curl로 HTTP 헤더를 보려면?
Chrome에서는 DevTools(F12)를 열고 네트워크를 선택해 새로고침한 뒤 첫 번째 행을 클릭하고 헤더를 여세요. curl에서는 curl -sI https://example.com이 응답 헤더를 출력하며, --http1.1을 붙이면 서버 자체의 표기를 볼 수 있습니다.
HTTP/2와 HTTP/3에서는 규칙상 모든 헤더 이름이 소문자이므로(RFC 9113 §8.2.1), 서버가 Strict-Transport-Security라고 썼어도 DevTools에는 strict-transport-security로 표시됩니다. 이 도구는 HTTP/1.1로 읽고 헤더를 전송된 그대로 유지합니다.
$ curl -sI --http1.1 https://github.com
HTTP/1.1 200 OK
Date: Sat, 24 Oct 2026 08:19:43 GMT
Content-Type: text/html; charset=utf-8
Vary: X-PJAX, X-PJAX-Container, Turbo-Visit, Turbo-Frame, X-Reques…
content-language: en-US
ETag: W/"6995be88733b84f6fb0c35e84ad1df53"
Cache-Control: max-age=0, private, must-revalidate
Strict-Transport-Security: max-age=31536000; includeSubdomains; preload
X-Frame-Options: deny
X-Content-Type-Options: nosniff
…
DevTools › 네트워크 › 문서 행 › 헤더. 원본 헤더를 체크하면 받은 그대로의 줄을 볼 수 있습니다. HTTP/2에서는 모든 이름이 소문자로 도착하며, --http1.1를 쓰면 서버 자체의 표기를 볼 수 있습니다.
HTTP 헤더 검사: 자주 묻는 질문
좋은 보안 헤더 등급은 어느 정도인가요?
등급이 securityheaders.com과 다른 이유는?
보안 헤더가 사이트를 망가뜨릴 수 있나요?
HEAD 요청으로 HTTP 헤더를 확인할 수 있나요?
X-XSS-Protection은 아직 필요한가요?
X-Content-Type-Options: nosniff는 무엇을 하나요?
Chrome DevTools에서 헤더 이름이 소문자인 이유는?
nginx나 Cloudflare에서 보안 헤더를 추가하려면?
Server 헤더란 무엇이며 숨겨야 하나요?
헤더 검사 도구는 헤더나 쿠키를 저장하나요?
부족한 점이 있습니까?기능 또는 새 도구 제안하기
관련 웹사이트 도구
리다이렉트 확인
SEO를 위한 URL 리다이렉트, 리다이렉트 체인, HTTP 상태 코드 확인
SSL 인증서 확인
SSL 인증서 유효성 및 보안 세부 정보 검증
사이트 접속 확인
모두에게 다운됐나요, 나만 안 되나요? 11개 지역과 내 연결에서 사이트를 확인하고 실시간 스크린샷을 봅니다
CMS 확인 도구
웹사이트가 쓰는 CMS·테마·플러그인·기술을 각각의 근거와 함께 확인
링크 분석
dofollow/nofollow 감지 및 HTTP 상태 확인으로 페이지 내 링크 분석
호스팅 확인 도구
모든 웹사이트의 호스팅 업체 확인: 호스트, CDN, CMS, 이메일 제공업체, 등록 대행자, SSL 발급 기관
DNS 조회
도메인 자체 네임서버의 모든 DNS 레코드를 Google·Cloudflare 캐시와 나란히 확인
서브도메인 검색
도메인의 모든 서브도메인 발견