











서브도메인 찾기 — 온라인 서브도메인 검색 도구
어떤 도메인이든 서브도메인을 조회하세요. 인증서 로그, 자주 쓰이는 이름 목록, 도메인의 홈페이지와 DNS 레코드에서 서브도메인을 찾아낸 뒤, 어떤 이름이 해석되는지, 각각 어디에서 운영되는지, 인증서가 언제 만료되는지 보여 줍니다.
서브도메인이나 URL도 됩니다. docs.python.org처럼 입력해도 python.org 전체를 검색합니다.
- Cert Spotter · 유효한 인증서만 · 저희 서버
- crt.sh · 2013년부터 · 내 브라우저
- 자주 쓰이는 이름 · 라벨 1,000개 · 저희 서버
- 홈페이지 · 링크, 헤더 · 저희 서버
- DNS 레코드 · NS, MX, SPF… · 저희 서버
- 존 전송 · 네임서버마다 · 저희 서버



서브도메인 찾기 도구는 어떻게 작동하나요?
공개 기록과 도메인 자체 DNS에서 이름을 모은 뒤, 각 이름을 DNS에 조회합니다.
신뢰할 수 있는 인증 기관이 발급하는 모든 HTTPS 인증서는 그 인증서가 포함하는 이름과 함께 Certificate Transparency 로그에 기록됩니다. 이 도구는 두 가지 로그 검색 서비스를 읽습니다. 현재 인증서는 Cert Spotter, 2013년 이후의 모든 인증서는 crt.sh입니다. 동시에 자주 쓰이는 이름 1,000개를 DNS에 조회하고, 홈페이지의 링크와 도메인 자체 레코드를 읽고, 존 전송을 시도합니다.
그다음 DNS가 목록을 지도로 바꿉니다. 해석되는 이름은 주소와 그 주소를 알리는 네트워크를 얻고, 그 네트워크로 호스트나 CDN을 알 수 있습니다. 인증서나 DNS 레코드에서 나온 이름이 현재 해석되지 않는다면, 한때 실제로 쓰였다가 지금은 쓰이지 않는 이름입니다. 반면 홈페이지 링크는 한 번도 존재한 적 없는 이름을 가리킬 수도 있습니다.
- Cert Spotter511.1 s
- crt.sh7421.6 s
- 자주 쓰이는 이름242.6 s
- 홈페이지141.9 s
- DNS 레코드10.4 s
- 존 전송거부 ×42.3 s







- 인증서 로그: 공개 인증서에 있는 모든 이름. Cert Spotter는 현재 인증서, crt.sh는 2013년까지 거슬러 올라갑니다.
- 자주 쓰이는 이름, 홈페이지, 레코드: 어떤 인증서에도 없는 운영 중인 이름.
- DNS: 이름과 유형마다 Google Public DNS에 한 번씩 질의.
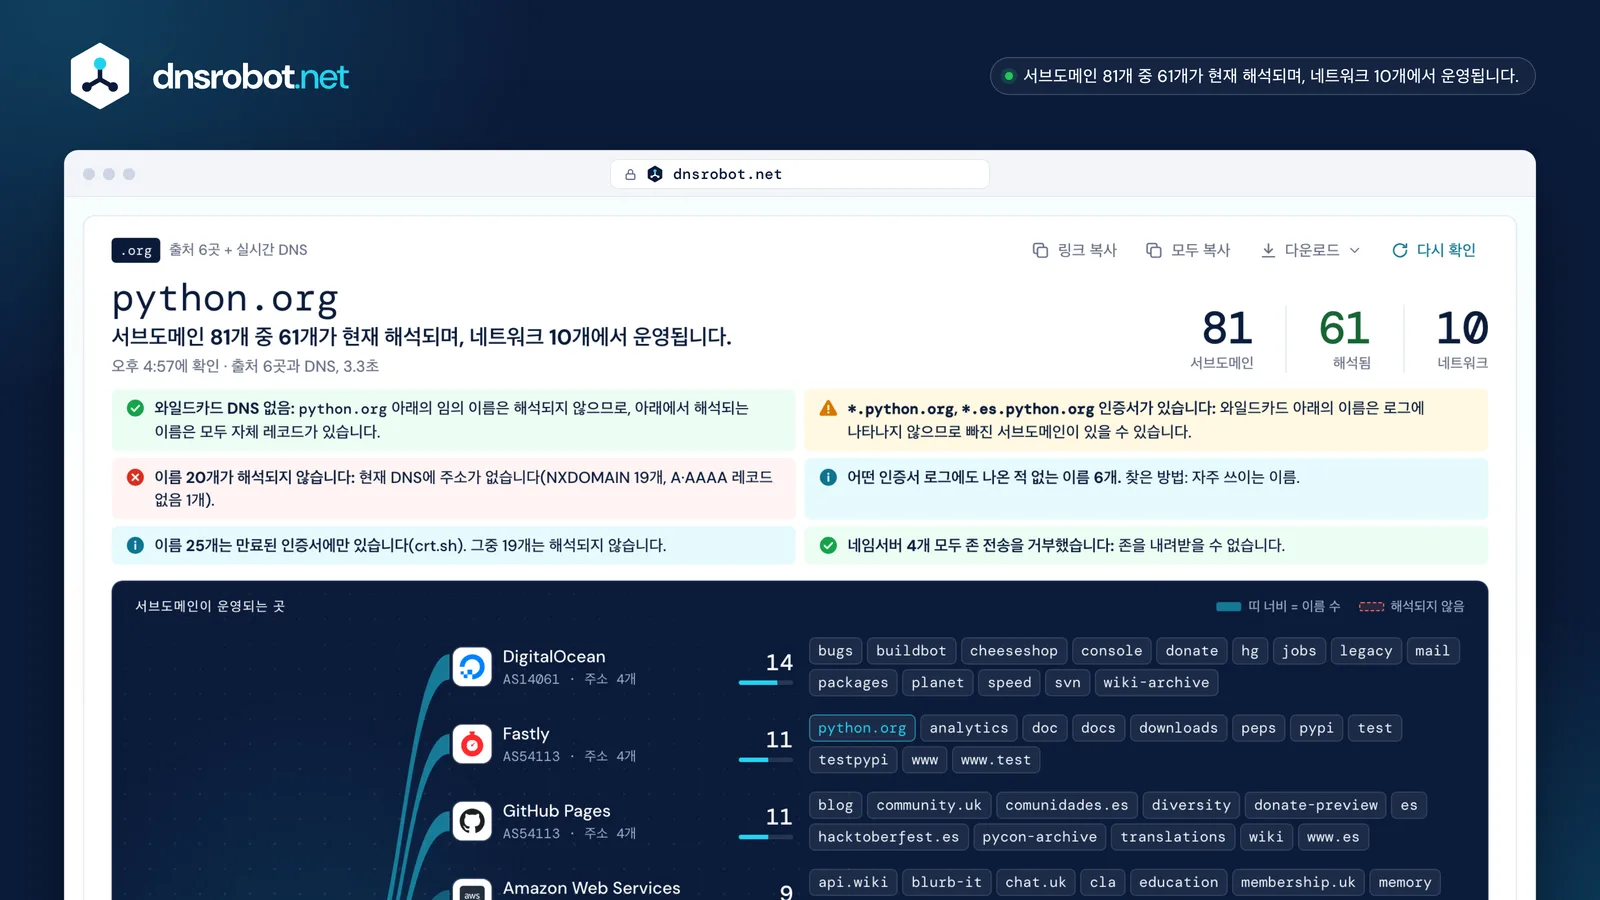
 답부터 먼저찾은 이름의 수, 현재 해석되는 수, 그리고 몇 개의 네트워크에 있는지입니다.판정이 아닌 DNS 사실와일드카드 DNS, 와일드카드 인증서, 해석되지 않는 이름, 어떤 인증서 로그에도 없는 이름, 존 전송을 각각 근거와 함께 보여 줍니다.각 이름이 운영되는 곳호스트나 CDN마다 띠 하나를 이름 수에 비례한 너비로 그리고, CNAME으로 드러나는 플랫폼도 함께 보여 줍니다.모든 이름을 한 번에각 라벨은 해당 행으로 가는 링크입니다. 상태, 주소, CNAME 체인, 호스트, 인증서 날짜를 볼 수 있습니다.
서브도메인 검색: 도메인의 모든 서브도메인은 어떻게 찾나요?
패시브 기록과 몇 가지 DNS 질의를 함께 쓰세요. 한 가지 방법으로 모든 이름을 찾을 수는 없습니다.
인증서 로그에는 공개 인증서를 한 번이라도 받은 모든 이름이 있지만, 와일드카드 아래의 이름과 HTTPS를 제공한 적 없는 이름은 없습니다. 자주 쓰이는 이름을 DNS에 물으면 로그에 나온 적 없는 운영 중인 호스트를 찾을 수 있습니다. 홈페이지와 도메인의 레코드에서도 이름 몇 개를 더 알 수 있고, 존 전송은 서버가 허용하는 경우 존 전체를 보여 줍니다.
이 도구는 이 방법을 모두 동시에 실행합니다. 유료 데이터셋이 필요한 방법(패시브 DNS)이나 약관을 어기고 다른 사이트의 데이터를 복사하는 방법(검색 엔진 스크래핑, 일부 공개 API)은 쓰지 않습니다.
| 방법 | 찾는 것 | 놓치는 것 | 이 도구 |
|---|---|---|---|
| 인증서 로그 | 2013년 이후 공개 인증서에 있는 모든 이름 | 와일드카드 아래의 이름, HTTPS를 쓴 적 없는 이름 | 두 검색 서비스 모두 |
| 자주 쓰이는 이름 | 추측 가능한 라벨의 운영 중인 호스트 | 흔치 않은 라벨 | 1,000 + 4,000 |
| 홈페이지 | 사이트가 링크하거나 불러오는 호스트 | 링크되지 않은 이름 | 사용 |
| DNS 레코드 | 메일, 네임서버, SPF 호스트 | 그 밖의 모든 것 | 사용 |
| 존 전송 | 허용된 경우 존 전체 | 거의 모든 곳에서 거부됨 | 네임서버마다 |
| NSEC 워킹 | 일반 NSEC 존의 모든 이름 | NSEC3 존과 서명되지 않은 존 | 아직 미지원 |
| 패시브 DNS | 리졸버 트래픽에서 관찰된 이름 | 유료 데이터셋 필요 | 사용 안 함 |
| 검색 엔진 | 색인된 페이지의 호스트 | 색인되지 않은 이름, 스크래핑은 약관 위반 | 사용 안 함 |
인증서가 없는 서브도메인은 어떻게 찾나요?
있을 법한 이름을 DNS에 물어보세요. 저희가 측정한 모든 도메인에 어떤 인증서 로그에도 나온 적 없는 운영 중인 이름이 있었습니다.
잘 알려진 도메인 13개 아래에서 자주 쓰이는 라벨 1,000개(www, mail, vpn, dev…)를 조회하고, 찾은 이름을 crt.sh의 전체 이력과 비교했습니다. 도메인마다 어떤 로그에도 나온 적 없는 운영 중인 이름이 3~71개 있었고, 가장 많이 늘어난 곳은 uber.com(71개), kompas.com(37개), github.com(32개)이었습니다. 홈페이지의 링크로 최대 65개가 더 나왔습니다(kompas.com). wordpress.org가 링크하는 언어별 사이트 160개는 와일드카드가 모든 이름에 응답하기 때문에 DNS로 확인할 수 없습니다.
이 도구는 기본으로 SecLists 목록의 처음 1,000개 라벨을 조회하고, 요청하면 4,000개를 더 조회합니다. 이렇게 하면 전체 질의는 다섯 배가 되고, 찾은 이름은 약 60% 늘었습니다. 와일드카드 DNS를 먼저 테스트하므로, 추측한 이름은 자체 레코드가 있을 때만 집계됩니다.
- uber.com71
- kompas.com37
- github.com32
- stripe.com28
- tesla.com22
- tokopedia.com20
- wordpress.org14
- nasa.gov13
- isc.org7
- ycombinator.com6
- python.org5
- mozilla.org5
- dnsrobot.net3
- CT에 없음
- CT 로그에 있음
- wordpress.org: 와일드카드 DNS: 해석되어도 증거가 아님
Certificate Transparency란 무엇이며, 어떻게 서브도메인을 드러내나요?
Certificate Transparency(CT, 인증서 투명성)는 신뢰할 수 있는 인증 기관이 발급하는 모든 인증서를 기록하는, 공개된 추가 전용 로그 모음입니다.
브라우저가 이를 강제합니다. Chrome은 2018년 4월 30일 이후 발급된 인증서에 CT 로그의 서명된 타임스탬프가 없으면 거부합니다. 각 로그는 누구나 읽을 수 있고 아무도 바꿀 수 없는 머클 트리(Merkle tree)이므로, 인증서가 한 번 기록되면 그 안의 모든 이름이 공개됩니다. 사이트가 그 이름을 쓰기 시작하기 전인 경우도 많습니다.
그래서 새 서브도메인은 HTTPS를 받는 즉시 여기에 나타나고, 오래된 서브도메인은 꺼진 뒤에도 찾을 수 있습니다. crt.sh나 Cert Spotter 같은 Certificate Transparency 검색 서비스가 이 로그를 대신 읽어 주며, 이 도구는 둘 다에 조회합니다.

- 발급자
- Let's Encrypt
- 발급일
- 2026년 10월 20일
- 만료일
- 2027년 1월 18일


- Let's Encrypt 52.35%
- Google Trust Services 22.21%
- 그 밖의 모든 인증 기관 25.44%
서브도메인이 해석되지 않는 이유는 무엇인가요?
DNS에 더 이상 그 이름의 주소가 없기 때문입니다. 이름이 삭제되었거나, 처음부터 주소가 없었거나, 사라진 대상을 가리키고 있습니다.
NXDOMAIN은 그 이름이 더 이상 존재하지 않는다는 뜻입니다. 주소 없음(A·AAAA 레코드 없이 NOERROR)은 이름은 있지만 메일 같은 다른 레코드만 있다는 뜻입니다. 대상 없음(dangling)은 CNAME이 존재하지 않는 대상을 가리킨다는 뜻입니다.
오래된 이름은 흔합니다. 저희가 확인한 도메인 11개의 인증서 로그에 있던 이름 2,036개 중 절반은 이미 존재하지 않았습니다. 해석되지 않는 이름은 이 페이지의 오류가 아니라, 정리하는 편이 좋은 더는 쓰이지 않는 이름입니다.
- 922 해석됨 (45%)
- 1,008 NXDOMAIN (50%)
- 106 주소 없음 (5%)
- blog-stage.python.org
$ dig blog-stage.python.org
status: NXDOMAIN
해석되지 않음이름이 존재하지 않습니다. - mg.python.org
$ dig mg.python.org A
status: NOERROR, ANSWER: 0
$ dig +short mg.python.org MX
10 mxa.mailgun.org.
주소 없음존재하지만 메일 같은 다른 레코드만 있습니다. - shop.example.com
$ dig shop.example.com
shop.example.com. CNAME old-shop.example.net.
old-shop.example.net: NXDOMAIN
대상 없음사라진 이름을 가리킵니다.
대상 없는 CNAME(dangling CNAME)이란 무엇인가요?
대상 없는 CNAME은 삭제된 로드 밸런서나 해지한 호스팅 서비스처럼 더 이상 존재하지 않는 이름을 여전히 가리키는 DNS 레코드입니다.
우선은 정리할 항목입니다. 서브도메인은 오류를 보여 주고, 레코드는 아무 역할도 하지 않습니다. 도메인 11개의 인증서 이름 2,036개에서 대상 없는 CNAME 25개를 찾았습니다. 11개 도메인 중 8개에 걸쳐 있었으며, 대부분 삭제된 클라우드 로드 밸런서였습니다.
위험이 될 수도 있습니다. 대상이 스토리지 버킷이나 일부 플랫폼의 사이트처럼 비워진 이름을 누구나 차지할 수 있는 서비스라면, 낯선 사람이 내 서브도메인에서 페이지를 제공할 수 있습니다. 이것이 서브도메인 탈취(subdomain takeover)입니다. 이 도구는 모든 이름에 대해 DNS 사실을 보여 주고, CNAME과 페이지가 모두 서비스의 공개된 미사용 리소스 시그니처와 일치할 때만 “탈취 가능성”이라고 표시합니다.
이름 2,036개 중 대상 없는 CNAME 25개(1.2%), 도메인 11개 중 8개에서 발견
- 삭제된 클라우드 로드 밸런서
- 폐기된 Skype for Business Online 엔드포인트
- 해지된 호스팅 포럼
- 대상 없음CNAME 대상이 존재하지 않음모든 이름에 표시하는 DNS 사실입니다. 쓰지 않는다면 레코드를 삭제하세요.
- 탈취 가능성CNAME과 페이지가 서비스의 미사용 리소스 시그니처와 일치근거와 함께 표시합니다. 증거가 아닌 신호입니다.
- 탈취 우려 없음서비스가 도메인 소유자를 확인함Fastly, CloudFront, Zendesk, Statuspage 등: 표시하지 않습니다.
내 DNS 존 전송은 열려 있나요?
거의 확실히 아닙니다. 저희가 테스트한 실제 도메인 12개의 모든 네임서버가 DNS 존 전송을 거부했습니다.
존 전송(AXFR)은 존을 보조 서버로 복사하기 위한 기능입니다. 그 외의 누군가가 요청하면, 열린 서버는 존의 모든 이름을 보냅니다. RFC 5936은 서버가 이를 제한해야 하며 기본값으로 모두에게 열어 두어서는 안 된다고 말합니다.
이 도구는 도메인의 네임서버마다 AXFR 질의를 한 번씩 보내고 각 응답을 보고합니다. 이 문제를 보여 주려고 만든 테스트 도메인 zonetransfer.me만 레코드 52개로 응답했습니다.
- ns-1134.awsdns-13.org205.251.196.110REFUSED
- ns-2046.awsdns-63.co.uk205.251.199.254REFUSED
- ns-981.awsdns-58.net205.251.195.213REFUSED
- ns-484.awsdns-60.com205.251.193.228REFUSED
- nsztm1.digi.ninjaAXFR zonetransfer.me레코드 52개 전송
실제 도메인 12개 모두 모든 네임서버에서 거부
모든 서브도메인을 찾을 수 없는 이유는 무엇인가요?
어떤 이름은 결코 공개되지 않기 때문입니다. 어떤 인증서에도 없고, 어떤 링크도 가리키지 않으며, 자주 쓰이는 라벨과도 일치하지 않습니다.
세 종류의 이름은 로그에 거의 또는 전혀 오르지 않으며, DNS는 라벨을 추측할 수 있을 때만 이를 찾습니다. 2026년 10월 22일까지 28일 동안 기록된 인증서 항목의 약 36%에 와일드카드 이름이 있었고, 각각은 그 와일드카드가 담당하는 이름을 숨깁니다.
와일드카드 아래의 이름
*.python.org인증서는 한 단계 아래의 모든 이름을 하나도 나열하지 않고 포함합니다. 로그에는 와일드카드만 기록되고, 그 와일드카드가 담당하는 이름은 기록되지 않습니다.로그에 있는 것*.python.org만사설 네트워크의 이름
회사 내부 DNS에만 있는 이름은 공개 인증서를 받는 일이 드뭅니다. 인증서가 없으면 로그에 오르지 않습니다.
로그에 있는 것없음HTTPS를 제공하지 않는 이름
SSH 호스트, 메일 릴레이, 오래된 FTP 서버는 공개 인증서가 필요 없으므로 그 이름이 로그에 오르지 않는 경우가 많습니다.
로그에 있는 것없음
각 서브도메인은 어디에서 호스팅되나요?
각 이름의 주소는 어떤 네트워크에 속하며, 그 네트워크로 이름을 운영하는 호스트나 CDN을 알 수 있습니다.
이 도구는 각 주소를 어느 네트워크가 알리는지 Team Cymru에 조회한 뒤, 네트워크와 CNAME 체인을 웹사이트 호스팅 확인 도구가 아는 200개 이상의 제공업체와 대조합니다. CNAME은 CDN 뒤의 플랫폼을 알려 주는 경우가 많습니다. Cloudflare 뒤의 Read the Docs, Amazon 네트워크 위의 Heroku와 Netlify 같은 경우입니다.
CDN 뒤에서는 주소가 여러 사이트가 함께 쓰는 CDN 엣지의 주소이며, 그 뒤의 서버는 드러나지 않습니다. 이 도구는 오리진 주소를 추측하지 않습니다.
- DigitalOceanAS1406114
- FastlyAS5411311
- GitHub PagesAS5411311
- Amazon Web ServicesAS16509· 경유9
- HetznerAS249406
- CloudflareAS13335· 경유5
- Google CloudAS396982· 경유2
- OVHcloudAS162761
- Advanced Software Production Line, S.L.AS2061021
- Civilized Discourse Construction Kit, Inc.AS394230· 경유1
- University of OregonAS37011







- CDN 엣지: 공유 주소, 오리진은 비공개
- 호스트 자체 네트워크
서브도메인 열거(subdomain enumeration)란 무엇인가요?
서브도메인 열거는 도메인의 서브도메인 목록을 만드는 것으로, 공개 기록에서 수동적으로 하거나 DNS 질의와 요청을 보내 능동적으로 할 수 있습니다.
패시브 출처는 인증서 로그처럼 이미 공개된 것을 읽을 뿐, 도메인의 서버에는 아무것도 보내지 않습니다. 액티브 확인은 이름마다 DNS에 한 번씩 질의하거나(여기서는 Google Public DNS를 통해), 홈페이지를 가져오거나, 도메인 자체 네임서버에 존 전송을 요청합니다. 보안 팀은 잊힌 호스트를 남보다 먼저 찾으려고 흔히 서브도메인 스캐너로 열거합니다. 여기서의 서브도메인 스캔은 가볍고 표준적인 확인만 실행합니다. 자주 쓰이는 이름, 레코드, 홈페이지, 존 전송입니다.
패시브
공개 기록을 읽을 뿐, 도메인에 아무것도 보내지 않음
- Cert Spotter이름 51개
- crt.sh이름 74개
액티브
이름마다 Google Public DNS에 질의하고, 홈페이지를 가져오고, 네임서버마다 존을 요청
- 자주 쓰이는 이름이름 24개
- 홈페이지이름 14개
- DNS 레코드이름 1개
- 존 전송거부 ×4
NSEC와 NSEC3는 존의 이름을 어떻게 숨기거나 드러내나요?
DNSSEC로 서명된 존에서 NSEC 레코드는 모든 이름을 다음 이름과 사슬처럼 잇기 때문에 누구나 그 사슬을 따라갈 수 있습니다. NSEC3는 이름을 해시해 이를 막습니다.
일반 NSEC 존에서 없는 이름을 물으면 그 앞뒤의 실제 이름 두 개가 돌아옵니다. 이를 반복하면 존 전체를 훑을 수 있습니다. NSEC3는 대신 해시를 돌려주지만, 사전 공격으로 여전히 풀 수 있습니다. 더 새로운 방식인 Compact Denial(RFC 9824)은 이웃 이름을 전혀 드러내지 않습니다.
저희가 확인한 도메인 대부분은 NSEC3를 쓰거나 DNSSEC를 쓰지 않았고, isc.org 같은 일부는 여전히 일반 NSEC를 씁니다.
NSEC순서상 다음 실제 이름
NSEC3다음 이름의 해시
Compact Denial가상의 다음 이름: 따라갈 것이 없음
DNSSEC 없음NXDOMAIN
서브도메인 목록으로 무엇을 할 수 있나요?
자산 목록을 관리하고, 오래된 레코드를 정리하고, 각 서브도메인이 무엇을 제공하는지 확인하세요.
목록을 CSV로 내보내고, 더 이상 해석되지 않는 이름의 레코드를 삭제하고, 해석되는 이름의 인증서, 호스트, DNS 레코드를 확인하세요.
자산 목록 관리
모든 이름을 상태, 주소, 호스트, 인증서 날짜와 함께 CSV나 JSON으로 내려받으세요.
오래된 레코드 정리
더 이상 해석되지 않는 이름과 아무 데도 가리키지 않는 CNAME을 삭제하세요.
각 인증서 확인
인증서 체인, 만료일, 인증서가 포함하는 범위를 확인하세요.
호스팅 업체 찾기
어떤 이름이든 그 뒤의 호스트, CDN, 메일 제공업체를 알 수 있습니다.
DNS 레코드 읽기
모든 레코드 유형, 루트부터의 경로, DNSSEC.
도메인 나이 확인
등록일, 첫 인증서, 첫 보관 사본.
데이터와 출처
- 인증서 데이터: Cert Spotter(SSLMate), crt.sh(Sectigo).
- 자주 쓰이는 이름: SecLists의
subdomains-top1million-5000.txt처음 1,000개(및 5,000개) 라벨, © Daniel Miessler, MIT License. - 탈취 시그니처는 EdOverflow와 기여자들의 can-i-take-over-xyz(CC BY 4.0)를 DNS Robot이 수정해 사용합니다.
- 네트워크 정보는 Team Cymru의 IP to ASN 서비스, DNS 응답은 Google Public DNS에서 가져옵니다.
서브도메인 찾기 자주 묻는 질문
서브도메인 검색 도구란 무엇인가요?
이 서브도메인 찾기 도구는 무료인가요? 제한은 무엇인가요?
도메인 하나에 서브도메인을 몇 개까지 만들 수 있나요?
일부 서브도메인이 빠지는 이유는 무엇인가요?
crt.sh란 무엇인가요?
도메인의 서브도메인을 조회하는 것은 합법인가요?
서브도메인이 살아 있는지 어떻게 확인하나요?
와일드카드 인증서란 무엇인가요?
DNS 존 전송이란 무엇인가요?
서브도메인 탈취란 무엇인가요?
서브도메인을 숨길 수 있나요?
API가 있나요?
부족한 점이 있습니까?기능 또는 새 도구 제안하기
더 많은 도메인·DNS 도구
DNS 조회
도메인 자체 네임서버의 모든 DNS 레코드를 Google·Cloudflare 캐시와 나란히 확인
SSL 인증서 확인
SSL 인증서 유효성 및 보안 세부 정보 검증
호스팅 확인 도구
모든 웹사이트의 호스팅 업체 확인: 호스트, CDN, CMS, 이메일 제공업체, 등록 대행자, SSL 발급 기관
도메인에서 IP로
도메인 이름을 IP 주소로 변환 (위치 정보 및 CDN 감지 포함)
WHOIS 조회
RDAP로 도메인 등록 정보, 등록기관, 소유자 세부 정보 조회
도메인 나이 확인
WHOIS를 통해 도메인 등록일, 나이, 만료일, 등록기관 정보 확인