











비밀번호 생성기
강력한 무작위 비밀번호, 무작위 단어로 된 암호 문구, PIN을 만들고 정확한 강도(비트)와 해독에 걸리는 시간을 확인하세요. 이 비밀번호 생성기는 전부 내 브라우저 안에서 작동하므로 생성한 비밀번호는 어디로도 전송되지 않습니다.
crypto.getRandomValues로 내 브라우저에서 만듭니다. 전송하거나 저장하는 정보는 없습니다.
강력한 비밀번호는 몇 자여야 하나요?
비밀번호가 계정을 지키는 유일한 수단이라면 15자 이상(2025년 7월부터 NIST의 최소 기준)이어야 하고, 2단계 인증의 일부라면 8자 이상이면 됩니다. 이 비밀번호 생성기는 CISA가 권장하는 길이인 16자를 기본으로 만듭니다.
이는 NIST SP 800-63B-4와 CISA의 기준입니다. 영문자, 숫자, 기호 94개 전체에서 무작위로 뽑은 문자는 하나당 6.55비트를 더하고, 비트가 1 늘 때마다 공격자가 필요한 추측 횟수는 두 배가 됩니다(EFF). 모든 종류를 한 번 이상 포함한 16자는 104.6비트이며, 해독이 가장 빠른 Windows의 NTLM 해시를 상대로도 그래픽 카드 한 장으로 약 10¹²년이 걸립니다.
16자는 대부분의 사이트에도 맞습니다. Apple의 비밀번호 규칙 데이터에서 최대 길이가 알려진 사이트 가운데 4분의 3이 16자를 허용하며, 16자는 가장 흔한 제한입니다. 헷갈리는 문자를 빼면 이 길이에서 2.7비트가 줄고, 영문자와 숫자만 쓰면 9.4비트가 줄어듭니다.
이 수치는 문자를 무작위로 뽑았을 때만 성립합니다. 직접 만든 비밀번호가 어느 정도인지 보려면 비밀번호 강도 테스터를 이용하세요.
| 길이 | 94자 전체 | 헷갈리는 문자 제외(84) | 영문자와 숫자(62) |
|---|---|---|---|
| 8 | 51.3비트 | 49.9비트 | 47.2비트 |
| 12 | 78.1비트 | 76.1비트 | 71.3비트 |
| 15NIST 최소 | 98.0비트 | 95.5비트 | 89.2비트 |
| 16기본값 · CISA | 104.6비트 | 101.9비트 | 95.2비트 |
| 20 | 130.9비트 | 127.6비트 | 119.0비트 |
| 24 | 157.2비트 | 153.3비트 | 142.9비트 |
| 32 | 209.7비트 | 204.5비트 | 190.5비트 |
- 보통
- 강함
- 매우 강함
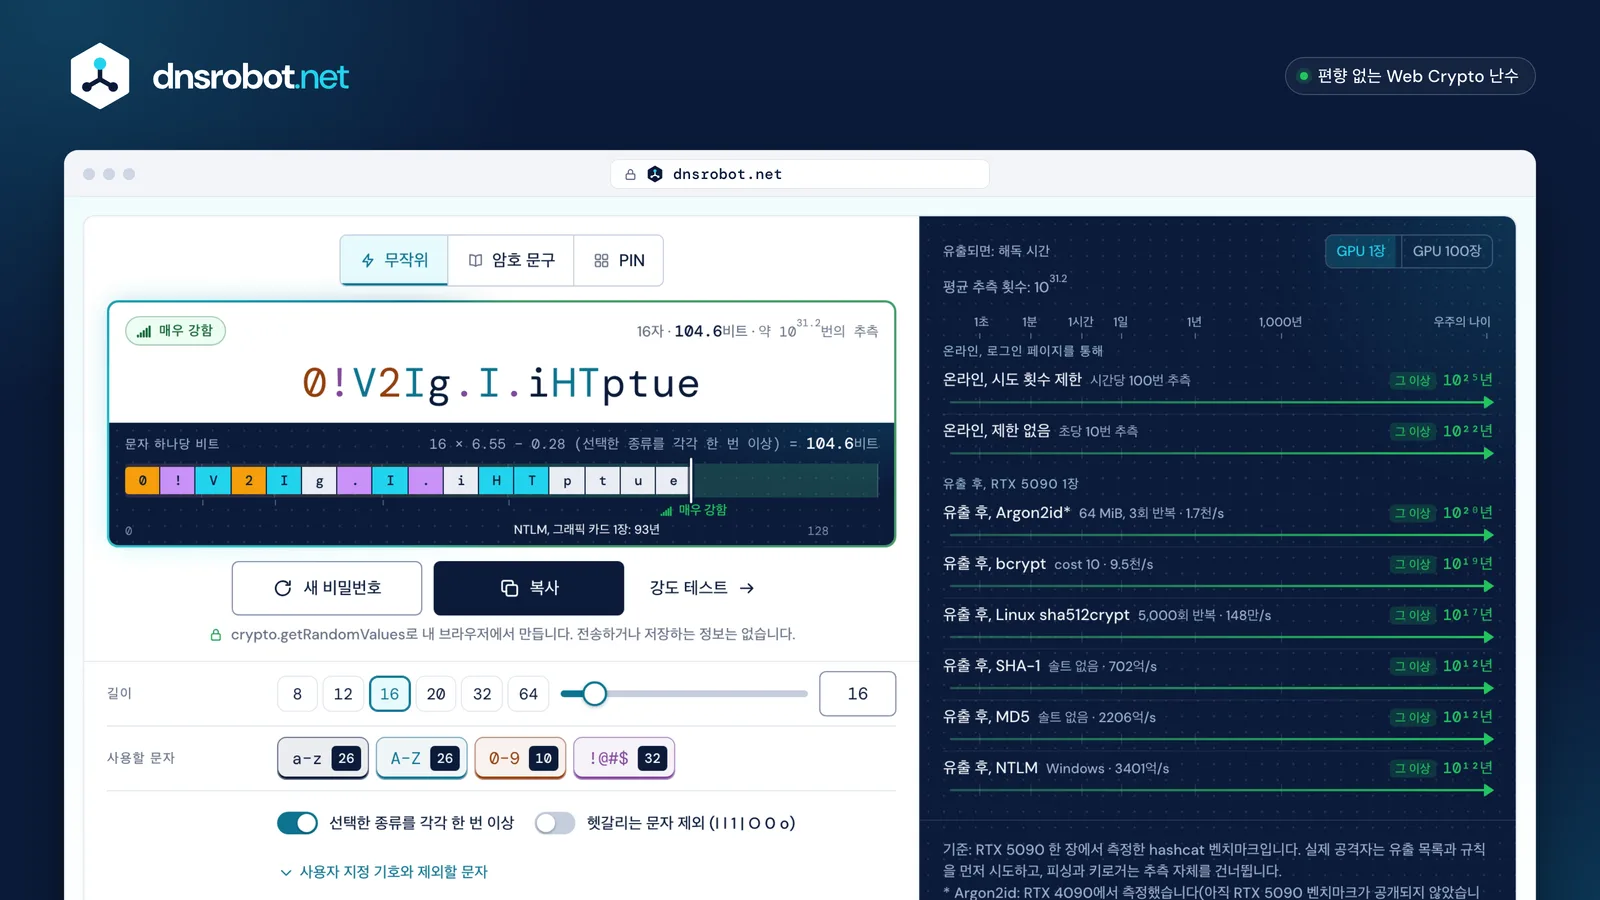
 비밀번호문자 종류별로 색이 다르며 바로 복사하거나 테스트하거나 다시 생성할 수 있습니다.강도강도 등급과 이 설정의 정확한 비트 수, 공격에 걸리는 시간이 표시됩니다.세 가지 모드무작위 문자, 무작위 단어로 된 암호 문구, PIN 중에서 고릅니다.옵션길이, 문자 종류, 헷갈리는 문자, 사용자 지정 기호, 한 번에 만들 개수를 정합니다.
무작위 비밀번호, 암호 문구, PIN: 무엇을 써야 하나요?
비밀번호 관리자가 대신 입력해 주는 비밀번호에는 무작위 문자를, 직접 입력하거나 외워야 하는 몇 개에는 암호 문구를, PIN은 몇 번 틀리면 휴대폰이나 카드가 잠기는 곳에만 쓰세요.
강도가 같아도 모습은 크게 다릅니다. 무작위 문자 12자와 무작위 단어 6개는 둘 다 약 78비트입니다. 무작위 문자는 같은 강도를 가장 짧게 얻는 방법이라 길이 제한이 있는 사이트에 맞고, 단어는 휴대폰이나 TV에서 입력하기도 외우기도 훨씬 쉽습니다. Wi-Fi 비밀번호는 암호 문구에 잘 맞으며, Wi-Fi QR 코드로 손님에게 공유할 수 있습니다.
PIN은 설계상 약합니다. 6자리 PIN은 100만 가지 중 하나, 즉 19.9비트입니다. 기기가 몇 번 틀리면 멈추기 때문에 쓸 수 있는 것이며, 그래서 NIST는 PIN(최소 4자리, 6자리 권장)을 휴대폰이나 보안 키 같은 기기의 잠금 해제에만 인정하고 연속 실패는 10회까지로 제한합니다(NIST SP 800-63B-4).
영국 NCSC는 외워야 하는 비밀번호에는 무작위 단어 세 개를 권하고, 비밀번호 관리자의 무작위 비밀번호는 그보다 더 강하다고 말합니다(NCSC).
무작위 문자
dhLB#crZj}4F매우 강함비밀번호 관리자가 대신 입력해 주는 비밀번호
암호 문구
thrill-suitable-exponent-overlaid-duplicate-undercook매우 강함직접 입력하거나 외워야 하는 몇 개: 컴퓨터, 이메일, 비밀번호 관리자
PIN
637727약함몇 번 틀리면 잠기는 휴대폰과 카드
암호 문구 생성기: 무작위 단어는 몇 개나 필요한가요?
EFF의 권장은 여섯 단어입니다. 7,776개 목록에서 무작위로 뽑은 단어 하나가 12.9비트를 더하므로 여섯 개면 77.5비트이고, 무작위 문자 12자와 거의 같은 강도입니다. CISA는 서로 관련 없는 단어 네 개에서 일곱 개를 인정합니다.
강도는 단어가 아니라 무작위 추첨에서 나옵니다. EFF의 롱 리스트에는 주사위 다섯 개를 굴린 결과마다 하나씩, 정확히 7,776개 항목이 있어서 단어 하나는 같은 확률의 7,776가지 중 하나입니다(EFF). 암호 문구 생성기는 비밀번호와 같은 난수로 단어를 뽑습니다.
구분 기호와 대문자는 0비트를 더합니다. 공격자가 그 방식을 안다고 가정하기 때문입니다. 단어 사이에 무작위 숫자를 넣으면 칸마다 3.3비트가 더해지고, 단어 하나를 더하면 12.9비트가 더해지므로 일곱 번째 단어가 강도를 높이는 가장 값싼 방법입니다.
직접 고른 단어는 다르고, 유명한 예시도 마찬가지입니다. xkcd의 "correct horse battery staple"을 correcthorsebatterystaple로 입력한 것은 Have I Been Pwned의 유출 데이터에 4,173번 나오고, 만화에서 "어렵다"고 한 Tr0ub4dor&3은 3,196번 나옵니다. 어디선가 읽은 암호 문구는 이 페이지의 예시를 포함해 절대 쓰지 마세요.
62234thrill61236suitable26262exponent43232overlaid24354duplicate63455undercook
- 구분 기호+0비트
- 대문자+0비트
- 단어 사이의 무작위 숫자각 +3.3비트
- 단어 하나 추가+12.9비트
온라인 랜덤 비밀번호 생성기를 써도 안전한가요?
비밀번호를 내 기기에서 만들고 전송하지 않는다면 안전합니다. 이 생성기가 그렇게 작동합니다. 문자 하나하나를 내 브라우저가 뽑으며, 비밀번호는 저희 서버, 페이지 주소, 분석 도구 어디에도 전달되지 않습니다.
안전한 비밀번호 생성기를 가르는 것은 난수의 출처입니다. 이 생성기는 Web Crypto 표준의 암호학적으로 강한 난수 생성기인 브라우저의 crypto.getRandomValues를 쓰며(W3C), 비밀 정보용이 아닌 Math.random은 쓰지 않습니다.
난수를 문자로 바꾸는 과정이 두 번째 함정입니다. 숫자를 94로 나눈 나머지를 쓰면 앞쪽 몇몇 문자가 조금 더 자주 나옵니다. 이 생성기는 94개 한 세트를 이루지 못하는 나머지 42개 숫자를 버리고 다시 뽑는 NIST SP 800-90A의 "단순 폐기" 방식을 써서 모든 문자의 확률이 정확히 같습니다.
선택한 종류를 각각 한 번 이상 넣어야 할 때는 종류별로 하나씩 심고 섞는 대신, 모든 종류가 나올 때까지 비밀번호 전체를 다시 뽑습니다. 유효한 비밀번호가 모두 같은 확률을 유지하므로 표시되는 비트 수가 정확합니다.
- 1
crypto.getRandomValues가 무작위 32비트 숫자를 만듭니다 - 24,294,967,254(94의 가장 큰 배수) 미만인가요? 그러면 사용하고, 아니면 다시 뽑습니다
- 394로 나눈 나머지가 문자를 정합니다
- 4문자마다 반복하고, 필수 종류가 빠지면 비밀번호 전체를 다시 뽑습니다
94개 문자 각각: 정확히 94분의 1의 확률
생성한 비밀번호를 웹사이트가 거부하는 이유는 무엇인가요?
많은 사이트가 아직도 길이를 제한하거나 기호를 제한하기 때문입니다. 길이를 사이트의 최대치로 낮추고, 기호를 끄거나 허용되는 기호만 사용자 지정 기호로 입력한 뒤 다시 생성하세요.
NIST는 사이트가 최소 64자, 모든 출력 가능한 문자와 공백을 허용하고 "기호를 포함해야 함" 같은 규칙을 없애도록 요구합니다(NIST SP 800-63B-4). 하지만 아직 따라오지 못한 사이트가 많습니다.
비밀번호 관리자들이 사이트마다 맞는 비밀번호를 만들려고 함께 쓰는 Apple의 비밀번호 규칙 데이터에 있는 436개 사이트 중 337곳이 최대 길이를 정하고 있고, 그중 83곳은 16자 미만이며, 약 5분의 4는 숫자를 요구합니다.
그런 사이트를 위해 각 종류를 필수로 유지하면 요구하는 숫자나 기호가 항상 들어가며, 허용하는 한 길게 만드세요. 영문자와 숫자 20자(119비트)가 모든 종류를 섞은 12자(78비트)보다 강합니다.
16: 저희 기본값 · 68개 사이트NIST: 최소 64자 허용
생성한 비밀번호는 어디에 보관해야 하나요?
비밀번호 관리자에 보관하세요. 관리자는 계정마다 다른 무작위 비밀번호를 기억하고 대신 입력해 주므로 직접 입력하거나 재사용할 일이 없습니다. NIST는 사이트가 비밀번호 관리자의 자동 입력을 허용하고 붙여넣기도 허용하도록 요구합니다.
NIST는 생성기가 있는 비밀번호 관리자를 쓰는 사람이 더 강한 비밀번호를 갖게 된다는 근거를 인용합니다(NIST SP 800-63B-4). 브라우저에 내장된 관리자도, 별도의 앱도 괜찮습니다. 중요한 것은 계정마다 비밀번호가 하나씩이라는 점입니다.
재사용은 유출 하나를 여러 건으로 키웁니다. 공격자는 유출된 이메일과 비밀번호 쌍을 다른 사이트에 대입하는데, 이를 크리덴셜 스터핑이라고 합니다. 2025년 11월 Have I Been Pwned는 이런 목록에서 고유한 비밀번호 13억 개를 불러왔으며, 그중 6억 2,500만 개는 처음 보는 것이었습니다(Troy Hunt).
비밀번호는 일정에 따라서가 아니라 유출됐을 수 있을 때 바꾸세요. NIST는 사이트에 주기적인 변경 강요를 멈추라고 말합니다. 암호 문구는 직접 입력하는 몇 개, 즉 컴퓨터, 이메일, 비밀번호 관리자 자체에만 쓰세요.
같은 이메일과 비밀번호를 다른 곳에서 시도
재사용
- 이메일뚫림
- 은행뚫림
- 쇼핑뚫림
- SNS뚫림
고유
- 이메일잠긴 상태 유지
- 은행잠긴 상태 유지
- 쇼핑잠긴 상태 유지
- SNS잠긴 상태 유지
비밀번호 생성기: 질문과 답변
이 비밀번호 생성기는 무료인가요? 비밀번호가 저장되나요?
12자 비밀번호면 충분히 강한가요?
비밀번호를 대량으로 생성할 수 있나요?
단어나 내 이름을 바탕으로 비밀번호를 만들 수 있나요?
기억하기 쉬운 비밀번호는 어떻게 만드나요?
암호 문구에 숫자나 기호를 넣어야 하나요?
헷갈리는 문자를 제외하면 어떤 손해가 있나요?
PIN은 몇 자리여야 하나요?
비밀번호는 얼마나 자주 바꿔야 하나요?
pwgen -s 40 1은 무슨 뜻인가요?
-y는 기호를 하나 이상, -B는 l과 1처럼 헷갈리는 문자를 뺍니다. 여기서 같은 결과를 얻으려면 무작위 문자를 고르고 길이를 40으로 설정한 뒤 기호를 끄세요.