











Tester siły hasła
Sprawdź siłę hasła: ile czasu zajęłoby jego złamanie, atak po ataku, które wzorce je zdradzają i czy pojawiło się w wycieku danych. Ten tester haseł nigdy nie wysyła twojego hasła: z urządzenia wychodzi tylko 5 znaków jego skrótu.
- Popularne hasło
- Słowo
- Imię
- Rok
- Klawiatura
- Powtórzenie
- Losowe
Sprawdzane w twojej przeglądarce. Z 40 znaków skrótu SHA-1 wychodzi tylko pierwszych 5, na potrzeby sprawdzenia w wyciekach.
Jak szybko by padło?
Wpisz lub wklej hasło: werdykt zmienia się na bieżąco.
Co sprawdza
- Wzorce, które atakujący sprawdzają najpierw: 49 233 popularne hasła, słowa i imiona, lata, ciągi z klawiatury, powtórzenia i zamiany na podobne znaki.
- Wycieki danych: około 2,07 mld wyciekłych haseł w Have I Been Pwned, metodą k-anonimowości.
- Osiem ataków, od strony logowania blokującej po 100 próbach po hasze NTLM na 100 kartach graficznych.
Jak silne jest moje hasło?
Tak silne, jak liczba prób potrzebnych atakującemu, by do niego dotrzeć, a atakujący najpierw próbują prawdopodobnych haseł: popularnych haseł, słów i imion, lat, ciągów z klawiatury i zamienionych liter, na długo przed losowymi ciągami. Ten tester siły hasła liczy te próby.
Dzieli wpisany tekst na fragmenty, które próbują atakujący, takie jak Summer + 2026 + !, wycenia każdy według liczby prób, jakich wymaga, i sumuje najtańszy sposób zbudowania całego hasła. Silnik to zxcvbn-ts, otwartoźródłowy estymator, na który wskazuje OWASP, z angielskimi listami słów i listami języka strony, gdy istnieją.
Poprawiliśmy dwa miejsca, w których standardowy estymator myli się przy mocnych hasłach: ocenia naprawdę losowe 12-znakowe hasło na około 10¹² prób zamiast około 10²⁴, a sześciosłowną frazę hasłową zawyża miliardy razy. Losowe fragmenty są teraz wyceniane według użytych znaków, a frazy hasłowe według schematu, który je utworzył.
Wielkie litery, cyfry i symbole są pokazywane, ale brak któregoś rodzaju nigdy nie liczy się na twoją niekorzyść: NIST zrezygnował z takich reguł, bo prowadzą do przewidywalnych haseł, takich jak Password1! (NIST SP 800-63B-4). Analizowane jest pierwszych 64 znaków; wszystko dłuższe jest poza zasięgiem zgadywania, chyba że to znana fraza, a sprawdzenie wycieków nadal widzi całość.
Summer2026!
SummerSłowo ze słownikaPora roku, napisana wielką literą jak zwykle: 50 prób2026!LosowePięć znaków bez znalezionego wzorca: 100 000 prób
SłabeOkoło 10 mln prób: SłabeWyciekłeW danych o wyciekach 45 razy: Wyciekłe
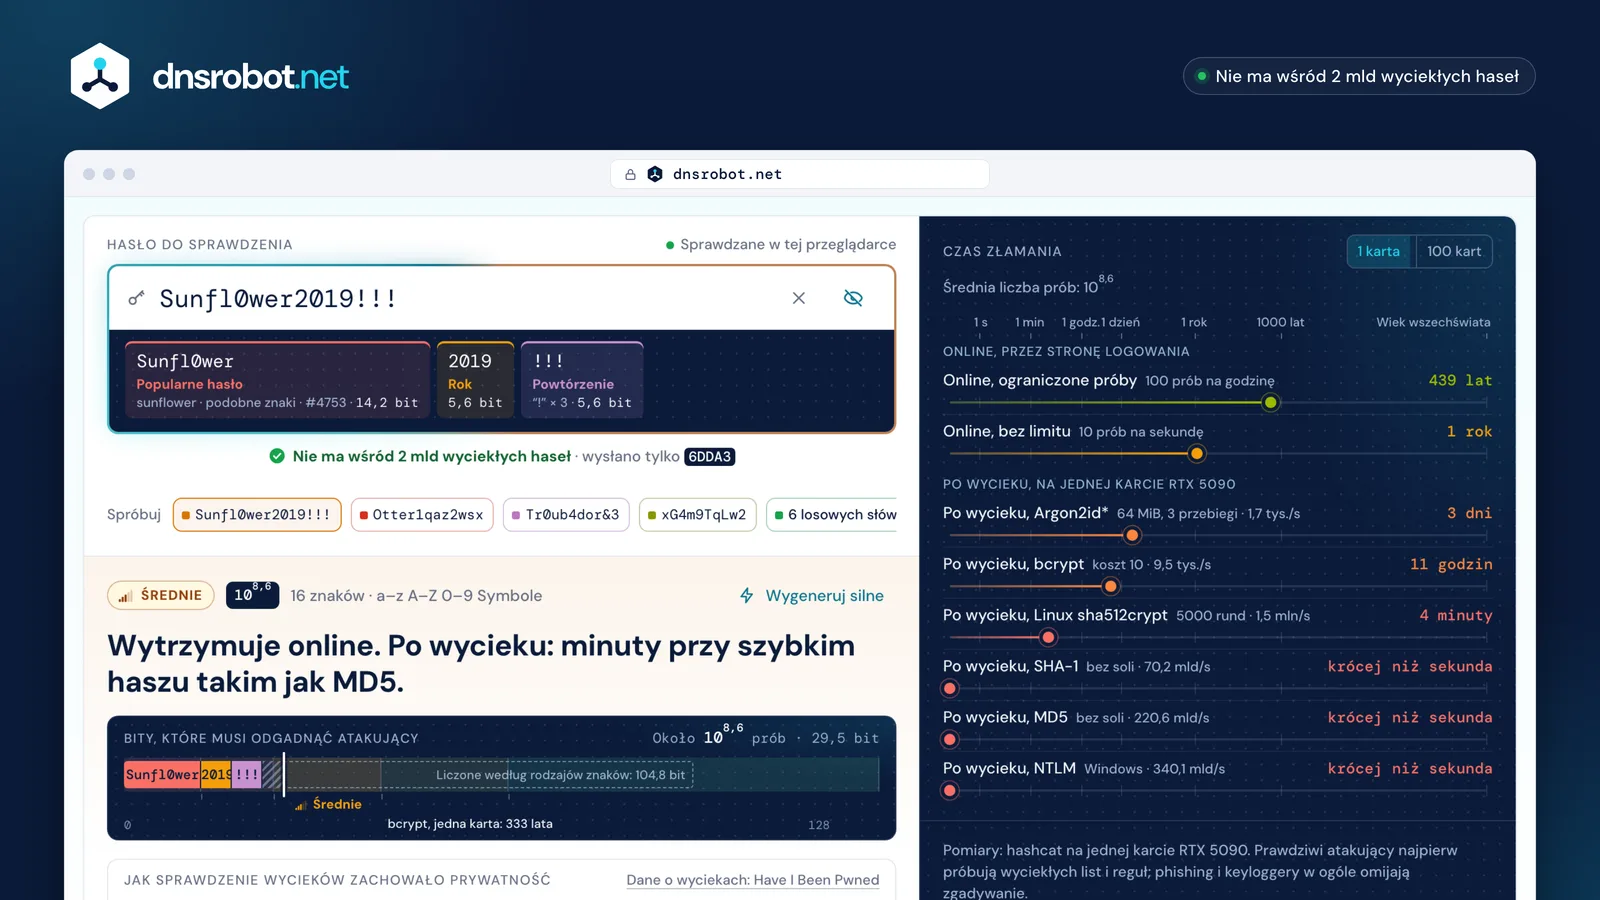
 OcenaOd Bardzo słabe do Bardzo silne, według liczby prób potrzebnych atakującemu, albo Wyciekłe, gdy hasło jest w danych o wyciekach.Gdzie jest słabeHasło podzielone na wzorce, które sprawdzają atakujący, każdy z powodem, dla którego łatwo go odgadnąć.Czas złamaniaIle potrwałby każdy z ośmiu ataków, na jednej karcie graficznej lub stu.Sprawdzenie wyciekówCzy Have I Been Pwned je widziało i 5 znaków jego skrótu, które zostały wysłane.
Ile czasu zajmie złamanie mojego hasła?
To zależy od ataku: to samo hasło może wytrzymać lata przeciwko stronie logowania z limitem prób i paść w mniej niż sekundę, gdy serwis wycieknie ze słabo zapisanymi hashami haseł. Tester podaje czas złamania dla ośmiu nazwanych ataków, na jednej karcie graficznej lub stu.
Czas złamania hasła to liczba prób, jakich wymaga, podzielona przez szybkość atakującego. Online atakujący zgadują przez stronę logowania: 100 prób na godzinę tam, gdzie serwis blokuje powtarzane niepowodzenia (NIST dopuszcza najwyżej 100 z rzędu), 10 na sekundę tam, gdzie nie blokuje. Offline, po wycieku bazy danych, zgadują na zapisanych hashach na kartach graficznych, a szybkość zależy od tego, jak serwis je zapisał.
Jedna karta RTX 5090 sprawdza 340,1 mld hashy NTLM na sekundę (Windows), 220,6 mld MD5 i 70,2 mld SHA-1, ale tylko około 9500 hashy bcrypt o koszcie 10 i 1,48 mln hashy sha512crypt z Linuksa (testy hashcat). Argon2id z 64 MiB pamięci działa z szybkością 1699 na sekundę na RTX 4090 (hashcat). Ta różnica jest powodem, dla którego OWASP prosi serwisy o zapisywanie haseł w Argon2id lub bcrypt.
Każdy czas jest średnią: dla losowego hasła to połowa wszystkich możliwości. Test siły hasła jest tak uczciwy, jak atak, który zakłada, więc każdy wiersz nazywa jeden; prawdziwi atakujący przed brute force uruchamiają też listy i reguły, co modeluje analiza wzorców. Phishing i keyloggery omijają zgadywanie w ogóle.
| Online, ograniczone próby | Online, bez limitu | Po wycieku, Argon2id* | Po wycieku, bcrypt | Po wycieku, Linux sha512crypt | Po wycieku, SHA-1 | Po wycieku, MD5 | Po wycieku, NTLM | |
|---|---|---|---|---|---|---|---|---|
| 6-cyfrowy PIN105,7 | 208 dni | 14 godzin | 5 minut | 52 sekundy | krócej niż sekunda | krócej niż sekunda | krócej niż sekunda | krócej niż sekunda |
| Summer2026!, wyłącznie według wzorców107,0 | 11 lat | 12 dni | 2 godziny | 17 minut | 7 sekund | krócej niż sekunda | krócej niż sekunda | krócej niż sekunda |
| 8 losowych znaków1015,1 | 2 mld lat | 4 mln lat | 26 tys. lata | 5 tys. lat | 30 lat | 6 godzin | 2 godziny | 1 godzina |
| 4 losowe słowa1015,3 | 2 mld lat | 6 mln lata | 34 tys. lat | 6 tys. lata | 39 lat | 7 godzin | 2 godziny | 1 godzina |
| 12 losowych znaków1023,2 | 10¹⁷ lat | 10¹⁴ lat | 10¹² lat | 554 mld lat | 4 mld lat | 75 tys. lata | 24 tys. lat | 16 tys. lat |
| 6 losowych słów1023,0 | 10¹⁷ lat | 10¹⁴ lat | 10¹² lat | 368 mld lata | 2 mld lata | 50 tys. lat | 16 tys. lat | 10 tys. lat |
| 16 losowych znaków1031,2 | 10²⁵ lat | 10²² lat | 10²⁰ lat | 10¹⁹ lat | 10¹⁷ lat | 10¹² lat | 10¹² lat | 10¹² lat |
| Dowolne hasło z danych o wyciekach109,3 | 2 tys. lat | 7 lat | 14 dni | 3 dni | 23 minuty | krócej niż sekunda | krócej niż sekunda | krócej niż sekunda |
| Online, ograniczone próby | Online, bez limitu | Po wycieku, Argon2id* | Po wycieku, bcrypt | Po wycieku, Linux sha512crypt | Po wycieku, SHA-1 | Po wycieku, MD5 | Po wycieku, NTLM | |
|---|---|---|---|---|---|---|---|---|
| 6-cyfrowy PIN105,7 | 208 dni | 14 godzin | 3 sekundy | krócej niż sekunda | krócej niż sekunda | krócej niż sekunda | krócej niż sekunda | krócej niż sekunda |
| Summer2026!, wyłącznie według wzorców107,0 | 11 lat | 12 dni | 59 sekund | 10 sekund | krócej niż sekunda | krócej niż sekunda | krócej niż sekunda | krócej niż sekunda |
| 8 losowych znaków1015,1 | 2 mld lat | 4 mln lat | 262 lata | 47 lat | 110 dni | 3 minuty | 1 minuta | 41 sekund |
| 4 losowe słowa1015,3 | 2 mld lat | 6 mln lata | 341 lat | 61 lat | 143 dni | 4 minuty | 1 minuta | 54 sekundy |
| 12 losowych znaków1023,2 | 10¹⁷ lat | 10¹⁴ lat | 31 mld lat | 6 mld lat | 36 mln lat | 752 lata | 239 lat | 155 lat |
| 6 losowych słów1023,0 | 10¹⁷ lat | 10¹⁴ lat | 21 mld lat | 4 mld lata | 24 mln lat | 499 lat | 159 lat | 103 lata |
| 16 losowych znaków1031,2 | 10²⁵ lat | 10²² lat | 10¹⁸ lat | 10¹⁷ lat | 10¹⁵ lat | 69 mld lat | 22 mld lat | 14 mld lata |
| Dowolne hasło z danych o wyciekach109,3 | 2 tys. lat | 7 lat | 3 godziny | 36 minut | 14 sekund | krócej niż sekunda | krócej niż sekunda | krócej niż sekunda |
Czy moje hasło jest bezpieczne? Co oznacza każda ocena
Twoje hasło jest bezpieczne wobec zgadywania, jeśli ma ocenę Bardzo silne, albo Silne w serwisie zapisującym hasła wolnym haszem, i nigdy nie pojawiło się w wycieku. Wyciekłe przesłania wszystko inne.
Każda ocena to zakres prób, ustalony według tego, jak długo trwają prawdziwe ataki, by go pokryć. Bardzo silne wymaga 10²¹ prób lub więcej: żadna pojedyncza karta graficzna nie znajdzie go w ciągu stulecia, nawet przy NTLM.
- 6-cyfrowy PIN
- Summer2026!
- 8 losowych znaków
- 4 losowe słowa
- 6 losowych słów
- 12 losowych znaków
- 16 losowych znaków
- Logowanie z blokadą
- Otwarte logowanie
- Argon2id
- bcrypt
- sha512crypt
- SHA-1
- MD5
- NTLM
▲: rok na jednej karcie graficznej
| Ocena | Potrzebne próby | Czemu się opiera |
|---|---|---|
| Wyciekłe | W danych o wyciekach | Niczemu: atakujący najpierw próbują haseł z wycieków. Zmień je wszędzie, gdzie jest używane. |
| Bardzo słabe | Poniżej 10⁴ | Zgadywanie online znajduje je w ciągu 17 minut, nawet przy 10 próbach na sekundę. |
| Słabe | Od 10⁴ do 10⁸ | Serwis blokujący po 100 nieudanych próbach, ale nie taki bez limitu; po wycieku najwyżej 16 godzin. |
| Średnie | Od 10⁸ do 10¹⁴ | Zgadywanie online od miesięcy do tysiącleci; po wycieku od godzin do 333 lat przy bcrypt, ale poniżej 10 minut przy MD5 lub NTLM. |
| Silne | Od 10¹⁴ do 10²¹ | Po wycieku: od 333 do 3 mld lat przy bcrypt, ale od 5 minut do 93 lat przy NTLM, na jednej karcie graficznej. |
| Bardzo silne | 10²¹ lub więcej | Żadna pojedyncza karta graficzna nie znajdzie go w ciągu stulecia, nawet przy NTLM, najszybszym do złamania haszu. |
Co sprawia, że hasło jest silne?
Długość i losowość: co najmniej 15 znaków, jeśli samo hasło chroni konto, utworzone przez generator lub z losowych słów, używane tylko do jednego konta i nigdy niewidziane w wycieku. Symbole, wielkie litery i regularne zmiany nie są już wymagane.
To zestaw reguł NIST SP 800-63B-4, amerykańskiego standardu zmienionego w lipcu 2025: 15 znaków przy jednym czynniku i 8 z drugim czynnikiem, akceptowanie co najmniej 64, dowolne znaki łącznie ze spacjami i emoji, bez reguł składu, bez wymuszanych zmian, a każde nowe hasło sprawdzane względem wyciekłych i popularnych.
CISA, amerykańska agencja cyberbezpieczeństwa, zaleca co najmniej 16 znaków albo frazę hasłową z od czterech do siedmiu niepowiązanych słów, a brytyjskie NCSC proponuje trzy losowe słowa. Wszystkie trzy stawiają długość na pierwszym miejscu.
Zamiana liter na podobne cyfry nie pomaga: atakujący znają o → 0 i a → @ i próbują ich wcześnie (NCSC). Generator haseł tworzy hasła spełniające każdą z tych reguł.
- Co najmniej 15 znaków, albo 8 z drugim czynnikiemDługość sprawdzana względem 15
- Akceptować co najmniej 64 znakiDo 256 przyjmowanych, pierwsze 64 analizowane
- Dowolne znaki, także spacje i emojiLiczone w znakach: emoji to jeden
- Bez reguł typu „musi zawierać symbol”Brakujący rodzaj nigdy nie jest oznaczany jako problem
- Bez wymuszonych zmian; zmiana po naruszeniuWyciekłe mówi, kiedy czas na zmianę
- Blokować popularne i wyciekłe hasłaSprawdzane w Have I Been Pwned
- Zezwalać na wklejanie i menedżery hasełWklejanie działa i uruchamia sprawdzenie wycieków
Entropia hasła: dlaczego P@ssw0rd i Tr0ub4dor&3 zawodzą
Entropia liczy możliwe hasła, które musiałby wypróbować atakujący, i ma sens tylko dla hasła wylosowanego losowo. Liczone według rodzajów znaków, P@ssw0rd zdobywa około 52 bity, a Tr0ub4dor&3 około 72; oba są w danych o wyciekach, tysiące do milionów razy.
Kalkulator entropii hasła mnoży długość przez bity każdego obecnego rodzaju znaków, tak jakby każdy znak był wybrany losowo. Człowiek nigdy tak nie robi: P@ssw0rd to słowo „password” z dwiema dobrze znanymi zamianami, a Have I Been Pwned widziało je 6 421 042 razy. Dlatego NIST opiera reguły na długości: entropii nie da się obliczyć dla haseł wybieranych przez ludzi (NIST SP 800-63B-4, Appendix A).
Tr0ub4dor&3, przykład trudnego do zapamiętania hasła z xkcd, to słowo ze słownika z zamienionymi literami, symbolem i cyfrą: około miliona prób po cofnięciu zamian, samo w sobie Słabe, a w rzeczywistości Wyciekłe, z 3196 wystąpieniami.
Dla losowego hasła oba wyniki się zgadzają, a generator haseł pokazuje jego dokładne bity. Tester podaje zamiast tego próby: 10ˣ prób to 3,32 × x bita.
- Według rodzajów znaków
- Według wzorców
- W danych o wyciekach
P@ssw0rd6 421 042 razyTr0ub4dor&33196 razy12 losowych znakówNie znaleziono
Czy moje hasło wyciekło? Prywatne sprawdzenie w Have I Been Pwned
Tester sprawdza dokładne hasło w Pwned Passwords z Have I Been Pwned, około 2,07 mld haseł z wycieków danych, bez jego wysyłania: z przeglądarki wychodzi tylko pierwszych 5 z 40 znaków jego skrótu SHA-1, i trafiają one na nasz serwer, a nie do Have I Been Pwned.
Twoja przeglądarka haszuje hasło algorytmem SHA-1 i wysyła pierwsze 5 znaków, takie jak 21BD1. Około 2000 skrótów w bazie zaczyna się od tych 5; odpowiedź wymienia wszystkie z ich licznikami, a przeglądarka szuka w tej liście pozostałych 35 znaków. To k-anonimowość, własny projekt Have I Been Pwned (HIBP): kto zobaczy te 5 znaków, nie odgadnie, które z 2000 haseł masz.
Nasz serwer pyta Have I Been Pwned w twoim imieniu, więc nigdy nie widzi twojego adresu IP, uzupełnia każdą odpowiedź 100 do 300 fałszywymi wierszami, by jej rozmiar nic nie zdradzał, i nie loguje prefiksu. Sprawdzenie działa, gdy opuścisz pole, naciśniesz Enter lub wkleisz, nigdy przy każdym naciśnięciu klawisza: prefiks na każdą wpisaną literę mógłby zdradzić hasło, dlatego Have I Been Pwned to odradza (HIBP).
Licznik to liczba wystąpień, nie wycieków: Tr0ub4dor&3 widziano 3196 razy. Wartość 2,07 mld to nasz własny pomiar, bo Have I Been Pwned nie publikuje aktualnej sumy: 256 losowych prefiksów zawierało średnio po 1971 skrótów (23 października 2026).
Twoja przeglądarka
••••••••SHA-1 hasła
21BD12DC183F740EE76F27B78EB39C8AD972A757Wysłane: pierwsze 5 znaków · Zostaje: pozostałe 35
Porównanie w twojej przeglądarce
…2DC183F74…:6 421 042Widziano 6 421 042 razy
dnsrobot.net
21BD1+ od 100 do 300 fałszywych wierszy
Bez logowania
Około 2000 skrótów zaczynających się od 21BD1Have I Been Pwned
/range/21BD1Widzi nasz serwer, nigdy ciebie
Co zrobić, gdy hasło było w wycieku
Przestań go używać: zmień je najpierw na koncie e-mail, potem w każdym serwisie, w którym użyto tego samego lub podobnego hasła, za każdym razem na nowe losowe, i włącz logowanie dwuetapowe wszędzie, gdzie jest dostępne.
Hasło z wycieku jest na listach, które atakujący próbują najpierw, więc jego siła już się nie liczy: przejście całej listy 2,07 mld zajmuje jednej karcie graficznej mniej niż sekundę przy hashach NTLM lub MD5 i około 2,5 dnia przy bcrypt. Dlatego NIST wymaga od serwisów odrzucania wyciekłych haseł i wymuszania zmiany tego, które zostało naruszone (NIST SP 800-63B-4).
Poczta e-mail jest pierwsza, bo może zresetować każde inne konto. Generator haseł daje każdemu kontu własne hasło, a menedżer haseł je pamięta. Trafienie nie znaczy, że ktoś włamał się na twoje konto: lista zawiera samo hasło, od kogokolwiek, kto go użył.
Nawet silne, unikalne hasło nie powstrzyma phishingu ani keyloggera, które przechwytują je podczas wpisywania (NIST SP 800-63B-4). Sprawdź, dokąd naprawdę prowadzi link, zanim się zalogujesz, a prawdziwego nadawcę podejrzanego e-maila sprawdź analizatorem nagłówków e-mail.
- 1Najpierw zmień je w poczcie e-mailPoczta może zresetować każde inne konto.
- 2Potem wszędzie, gdzie je powtórzonoKażde konto dostaje własne wygenerowane hasło.
- 3Włącz logowanie dwuetapoweSamo skradzione hasło już nie wystarczy.
- 4Trzymaj je w menedżerze hasełPamięta każde i wpisuje je za ciebie.
Siła hasła: pytania i odpowiedzi
Czy bezpiecznie jest wpisać tu moje prawdziwe hasło?
Czy to to samo co sprawdzanie haseł w Have I Been Pwned?
Co znaczy „widziano 3196 razy”?
Jak ten tester haseł wylicza czas złamania?
Dlaczego inne sprawdzanie siły hasła daje inny wynik?
Czy to kalkulator entropii hasła?
Dlaczego moje długie hasło jest ocenione jako słabe?
Czy potrzebuję symboli, cyfr i wielkich liter?
Ile trwa złamanie 8-znakowego hasła?
Czy silne hasło nadal można zhakować?
Dlaczego hasło, które wygląda na silne, pokazuje Wyciekłe?
Dlaczego sprawdzenie wycieków nie działa podczas pisania?
Czegoś brakuje?Zaproponuj funkcję lub nowe narzędzie
Powiązane narzędzia
Generator Haseł
Twórz w przeglądarce silne losowe hasła, frazy i PIN-y z dokładną liczbą bitów i czasem złamania
Analiza Nagłówków E-mail
Analizuj surowe nagłówki e-mail i śledź drogę wiadomości
Logowanie do routera
Otwórz panel routera, popraw literówki w adresie i znajdź domyślne dane logowania według marki
Generator kodu QR do WiFi
Kod QR do WiFi, z którym goście łączą się jednym skanem aparatem iPhone'a lub w ustawieniach Wi-Fi Androida: WPA2 i WPA3, karta dla gości do druku