

Checker propagacji DNS Sprawdź propagację DNS na całym świecie
Zapytaj 34 publiczne resolwery na sześciu kontynentach jednocześnie i zobacz, które już zwracają twoje nowe rekordy.
- 34 resolwerów w 28 krajach
- Wybierz punkt, aby zobaczyć szczegóły
Twoje połączenie
Szczegóły IPWyniki z całego świata
34 resolweryGoogle DNS
Z Twojej przeglądarki

Stany Zjednoczone
Google
Stany Zjednoczone
Cloudflare
Stany Zjednoczone
OpenDNS
Stany Zjednoczone
Hurricane Electric
Kanada
CIRA Canadian Shield
Meksyk
Alestra

Brazylia
Claro
Irlandia
Namecheap
Wielka Brytania
IONOS

Francja
OVH
Holandia
Odido

Niemcy
Telekom Deutschland
Szwajcaria
Swisscom
Szwajcaria
Quad9

Hiszpania
Priority Telecom
Włochy
UltraDNS
Cypr
AdGuard

Turcja
Teknet
Turcja
Netlen

Rosja
SafeDNS
Rosja
Yandex
Kuwejt
Gulfnet
Republika Południowej Afryki
Liquid Telecom
Pakistan
CMPak
Indie
Bharat Public DNS
Filipiny
PLDT
Malezja
Exabytes
Singapur
Azure-hosted

Indonezja
IDNIC
Chiny
114DNS

Korea Południowa
LG Uplus
Tajwan
HiNet

Japonia
IIJ
Australia
Telstra


Narzędzie do sprawdzania DNS, które pyta cały świat jednocześnie
Gdy zmieniasz rekord DNS, nowa wartość nie dociera do wszystkich w tej samej chwili. Resolwery na całym świecie trzymają starą odpowiedź w pamięci podręcznej, dopóki ta nie wygaśnie. Ten checker propagacji DNS pyta jednocześnie 34 publiczne resolwery (globalne usługi, takie jak Google, Cloudflare, Quad9 i OpenDNS, oraz resolwery ISP, firm hostingowych i publicznych usług DNS w ponad 20 krajach), a do tego pyta Google Public DNS z twojej własnej przeglądarki, więc widzisz dokładnie, kto już zwraca twój nowy rekord.
Uruchom ten test propagacji DNS, gdy skierujesz domenę na nowy serwer, przeniesiesz pocztę do nowego dostawcy, dodasz weryfikacyjny rekord TXT albo zmienisz serwery nazw. Pełną odpowiedź jednego resolwera pokaże Wyszukiwanie DNS.
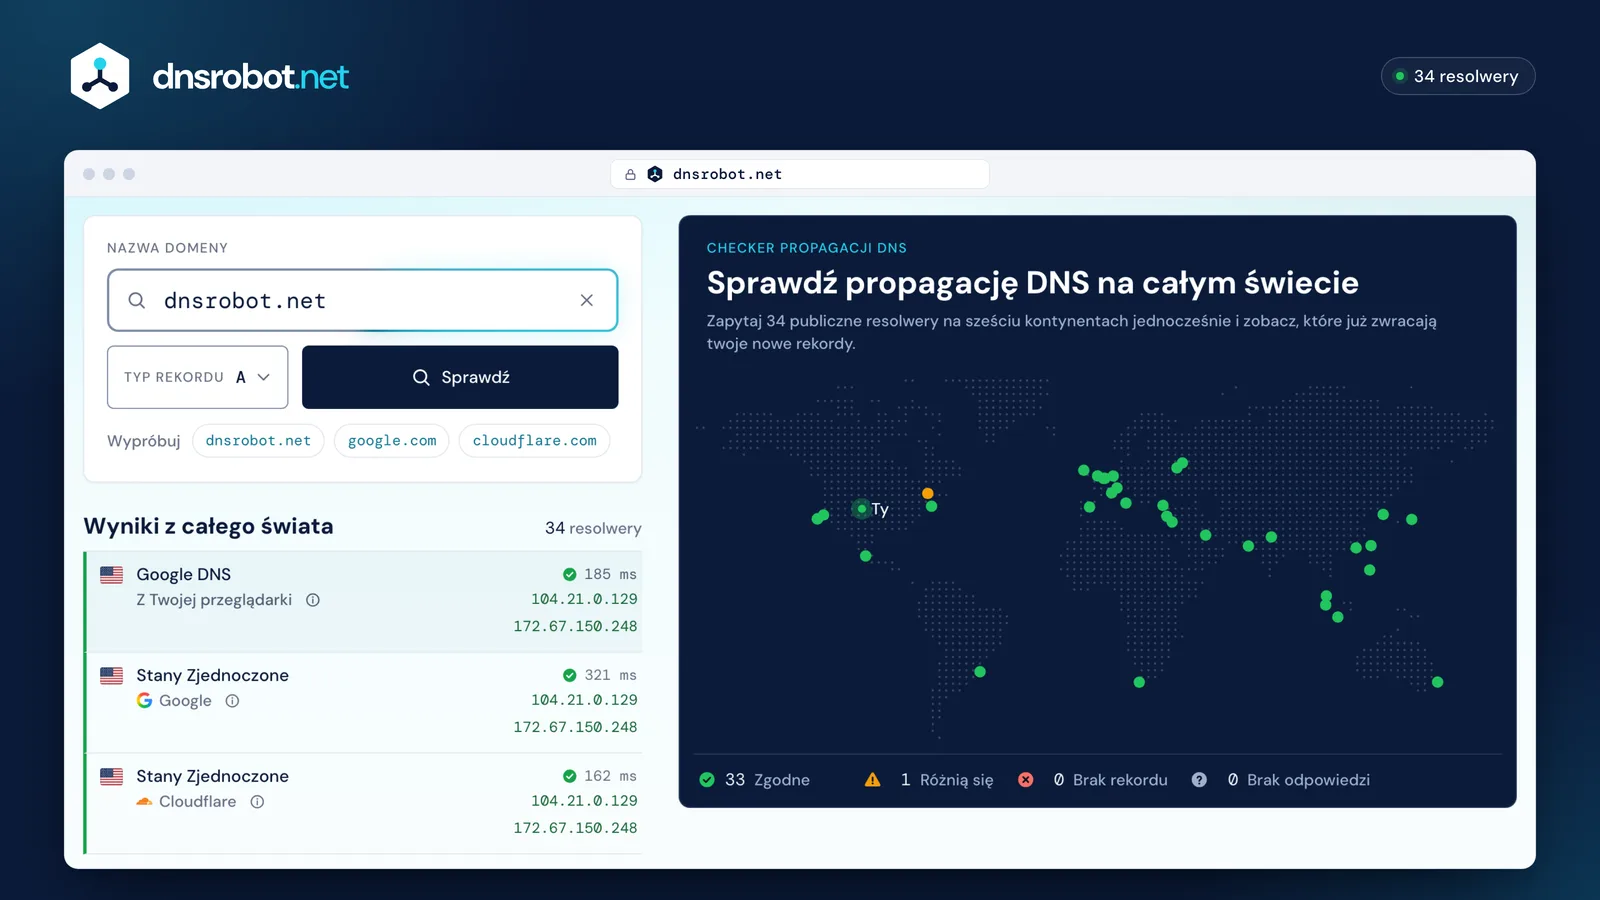
 Domena i typ rekorduWpisz domenę lub wklej URL, wybierz zmieniony rekord i naciśnij Sprawdź. Adres IP przełącza sprawdzanie na jego rekord PTR.Mapa świataJeden punkt na każdy resolwer. Resolwer ISP widnieje tam, skąd odpowiada; globalne usługi, takie jak Google, Cloudflare i Quad9, odpowiadają z lokalizacji najbliższej naszemu serwerowi, więc ich punkt oznacza firmę. Zielony zgadza się z większością pozostałych, pomarańczowy się różni, czerwony nie zwrócił rekordu albo zwrócił błąd. Najedź na punkt lub go dotknij, aby zobaczyć jego odpowiedź.Google DNS z twojej przeglądarkiTo samo zapytanie wysłane przez twoją własną przeglądarkę do Google Public DNS, więc Google odpowiada dla twojej lokalizacji. Resolwer twojego ISP, z którego korzysta większość urządzeń, może wciąż trzymać starszą odpowiedź.ZestawienieIle resolwerów się zgadza, ile się różni, ile nie ma rekordu, a ile nie odpowiedziało. Propagacja jest zakończona, gdy wszystkie resolwery zgodnie zwracają twoją nową wartość.
Jak sprawdzić propagację DNS
- 1
Wpisz domenę
Wpisz domenę lub wklej URL. Jeśli wpiszesz adres IP, sprawdzisz zamiast tego jego rekord odwrotnego DNS (PTR).
- 2
Wybierz typ rekordu
A dla adresu IPv4 strony, AAAA dla IPv6, MX dla poczty, TXT dla SPF, DKIM i kodów weryfikacyjnych, NS dla serwerów nazw i siedem innych.
- 3
Odczytaj mapę i listę
Zielone resolwery zwracają tę samą odpowiedź co większość pozostałych, pomarańczowe się różnią, a czerwone nie zwróciły rekordu albo zwróciły błąd. Google DNS z twojej przeglądarki pokazuje, co Google odpowiada dla twojej lokalizacji; resolwer twojego ISP może odpowiadać inaczej.
Czym jest propagacja DNS?
Propagacja DNS to czas potrzebny, by zmiana twoich rekordów DNS zastąpiła starą wersję w pamięci podręcznej każdego resolwera. Nic nie jest nigdzie rozsyłane: twój dostawca DNS ma nowy rekord w chwili, gdy go zapiszesz, a każdy resolwer pobiera go dopiero wtedy, gdy wygaśnie jego zapamiętana kopia.
To, jak długo resolwer może trzymać rekord, określa jego TTL (time to live, czyli czas życia) w sekundach, zdefiniowany w RFC 1035. Przy TTL równym 3600 resolwer, który pobrał stary rekord minutę przed twoją zmianą, może go podawać przez prawie godzinę. Dlatego dwie osoby w tym samym mieście mogą przez jakiś czas widzieć różne wersje strony.
- Twój dostawca DNS
- Ma nowy rekord w chwili, gdy go zapiszesz
- Resolwery na całym świecie
- Trzymają zapamiętaną kopię, dopóki nie wygaśnie jej TTL
- Odwiedzający
- Dostają to, co ich resolwer ma w pamięci podręcznej
Jak długo trwa propagacja DNS?
Większość zmian rekordów dociera do wszystkich resolwerów w ciągu od kilku minut do kilku godzin. Zmiana serwerów nazw może potrwać do 48 godzin.
Tempo wyznacza TTL starego rekordu: resolwer, który go zapamiętał, podaje go dalej, dopóki TTL nie wygaśnie. Rekord z TTL równym 3600 sekund znika w ciągu godziny z każdej pamięci podręcznej, która przestrzega reguł. Poniższe przedziały zakładają typowe TTL, od 300 sekund do 24 godzin; przy zmianie serwerów nazw i nowych domenach dochodzi jeszcze czekanie na rejestr.
Planujesz zmianę? Obniż TTL do 300 dzień wcześniej, poczekaj, aż minie stary TTL, i dopiero wtedy wprowadź zmianę.
- Rekord TXT (SPF, DKIM, DMARC): 5 minut – 24 godziny
- Rekord A lub AAAA: 5 minut – 24 godziny
- Rekord CNAME: 5 minut – 24 godziny
- Rekord MX: 5 minut – 24 godziny
- Nowa domena .com lub .net: 5 minut – 15 minut
- Zmiana serwerów nazw: 5 minut – 48 godzin
- A
Rekordy A i AAAA
5 min – 24 godz.Gdy przenosisz stronę na nowy serwer, stary adres zostaje w pamięciach podręcznych przez czas starego TTL. Nie wyłączaj starego serwera, dopóki wszystkie resolwery nie pokażą nowego IP.
Domena na IP - MX
Rekordy MX
5 min – 24 godz.Dopóki zmiana MX się rozchodzi, część nadawców nadal dostarcza pocztę na stary serwer pocztowy. Niech przyjmuje wiadomości, dopóki wszystkie resolwery nie pokażą nowego MX.
Wyszukiwanie MX - TXT
Rekordy TXT (SPF, DKIM, DMARC)
5 min – 24 godz.Edytowany rekord TXT albo nowy, dodany obok innych pod tą samą nazwą, podlega TTL rekordów, które już tam są. Rekord pod nazwą, która nie miała żadnego rekordu TXT, na przykład nowy selektor DKIM, czeka zamiast tego na wygaśnięcie zapamiętanej odpowiedzi negatywnej: zobacz niżej „Brak rekordu” dla świeżo dodanej nazwy.
Sprawdzanie Rekordu SPF - CNAME
Rekordy CNAME
5 min – 24 godz.Aliasy podlegają tej samej regule TTL. CNAME nie może stać w samej domenie głównej (
Wyszukiwanie CNAMEexample.com): użyj tam rekordu A albo spłaszczania CNAME (CNAME flattening) u swojego dostawcy DNS. - NS
Serwery nazw
minuty – 48 godz.Zmiana serwerów nazw przenosi całą strefę do nowego dostawcy DNS. Dopóki kopia starej delegacji w resolwerze nie wygaśnie, pyta on starego dostawcę, więc do tego czasu utrzymuj starą strefę z tymi samymi rekordami.
Wyszukiwanie NS - .com
Nowa domena .com lub .net
do 15 minNowa domena nie ma starego rekordu do zastąpienia. Resolwer, który zapytał o nią, zanim rejestr ją opublikował, pamięta odpowiedź „nie ma takiej nazwy” najwyżej przez
Wyszukiwanie WHOIS900sekund: tyle wynosi czas przechowywania odpowiedzi negatywnych ustawiony w rekordach SOA .com i .net. Inne rejestry ustawiają własny.
Czas propagacji DNS według dostawcy
Zmiana rekordu dociera do wszystkich resolwerów mniej więcej w ciągu jednego TTL, więc warto znać domyślny TTL u twojego dostawcy DNS. Oto wartości domyślne, które każdy dostawca podaje w dokumentacji dla nowych rekordów (w przypadku Porkbun jego minimum); większość z nich możesz obniżyć.
Każda wartość pochodzi z dokumentacji danego dostawcy: Cloudflare, Route 53, Porkbun, Namecheap, GoDaddy, Network Solutions i Hostinger.
| Dostawca DNS | Domyślny TTL | Przybliżony czas, w jakim zmiana rekordu dociera do wszystkich resolwerów |
|---|---|---|
| Cloudflare | 300 s (Auto) | 5 minut |
| Amazon Route 53 | 300 s | 5 minut |
| Porkbun | 600 s (minimum) | 10 minut |
| Namecheap | 1800 s (Automatic) | 30 minut |
| GoDaddy | 3600 s | 1 godzina |
| Network Solutions | 7200 s | 2 godziny |
| Hostinger | 14 400 s | 4 godziny |


Jak przyspieszyć propagację DNS
Nikt nie zmusi wszystkich resolwerów na świecie, by wcześniej porzuciły zapamiętaną odpowiedź. Możesz jednak zaplanować zmianę tak, by pamięci podręczne szybko wygasały, i odświeżyć resolwery, które obsługują najwięcej osób.
- 1
Najpierw obniż TTL
Dzień lub dwa przed zmianą ustaw TTL rekordu na
300sekund. Resolwery będą wtedy trzymać rekord najwyżej pięć minut. - 2
Przeczekaj stary TTL
Resolwery, które zapamiętały rekord przed obniżeniem TTL, trzymają go przez czas starego TTL: cały dzień, jeśli wynosił
86400. - 3
Wprowadź zmianę we właściwym miejscu
Edytuj rekord u dostawcy DNS, na którego wskazują twoje serwery nazw. Nie wiesz, który to? Sprawdź to narzędziem Wyszukiwanie NS.
- 4
Poproś Google i Cloudflare o odświeżenie
Oba pozwalają każdemu usunąć zapamiętany rekord: Google Public DNS Flush Cache i Cloudflare 1.1.1.1 Purge Cache.
- 5
Wyczyść własne pamięci podręczne
Twój komputer, przeglądarka i router trzymają własne kopie. Polecenia znajdziesz tuż poniżej.
- 6
Sprawdź, a potem podnieś TTL
Gdy wszystkie resolwery powyżej pokazują nową wartość, ustaw TTL z powrotem na
3600lub więcej, żeby twój dostawca DNS odpowiadał na mniej zapytań.
Nadal widzisz starą stronę?
Jeśli wszystkie resolwery powyżej już zwracają nowy rekord, a twoja przeglądarka nie, stara odpowiedź jest zapisana w pamięci podręcznej po twojej stronie. Wyczyść ją tam, gdzie się znajduje:
ipconfig /flushdnsUruchom je w Wierszu polecenia jako administrator. Odpowiada: „Successfully flushed the DNS Resolver Cache.”
Gdzie może się ukrywać stara odpowiedź
Twoja przeglądarka
Ma własną pamięć podręczną DNS i trzyma starą stronę. Twarde odświeżenie (
Ctrl+Shift+R, a na MacuCmd+Shift+R) wczytuje stronę od nowa, ale nie czyści tej pamięci DNS: robią to kroki dla Chrome i Firefoksa powyżej.Twój komputer
Systemowa pamięć podręczna DNS odpowiada wszystkim aplikacjom. Wyczyść ją poleceniem dla swojego systemu.
Twój router
Zapamiętuje odpowiedzi dla wszystkich urządzeń w twojej sieci. Restart routera je usuwa.
Resolwer twojego ISP
Nie możesz go wyczyścić. Przeczekaj TTL albo na jakiś czas przełącz urządzenie na 1.1.1.1 lub 8.8.8.8.
CDN lub pamięć podręczna strony
Jeśli DNS wszędzie się zgadza, a strona jest nadal stara, wyczyść pamięć podręczną CDN lub wtyczki cache na swojej stronie.
Dlaczego mój DNS się nie propaguje?
Jeśli resolwery długo po upływie TTL nadal pokazują stary rekord, przyczyną jest zwykle jedna z tych rzeczy:
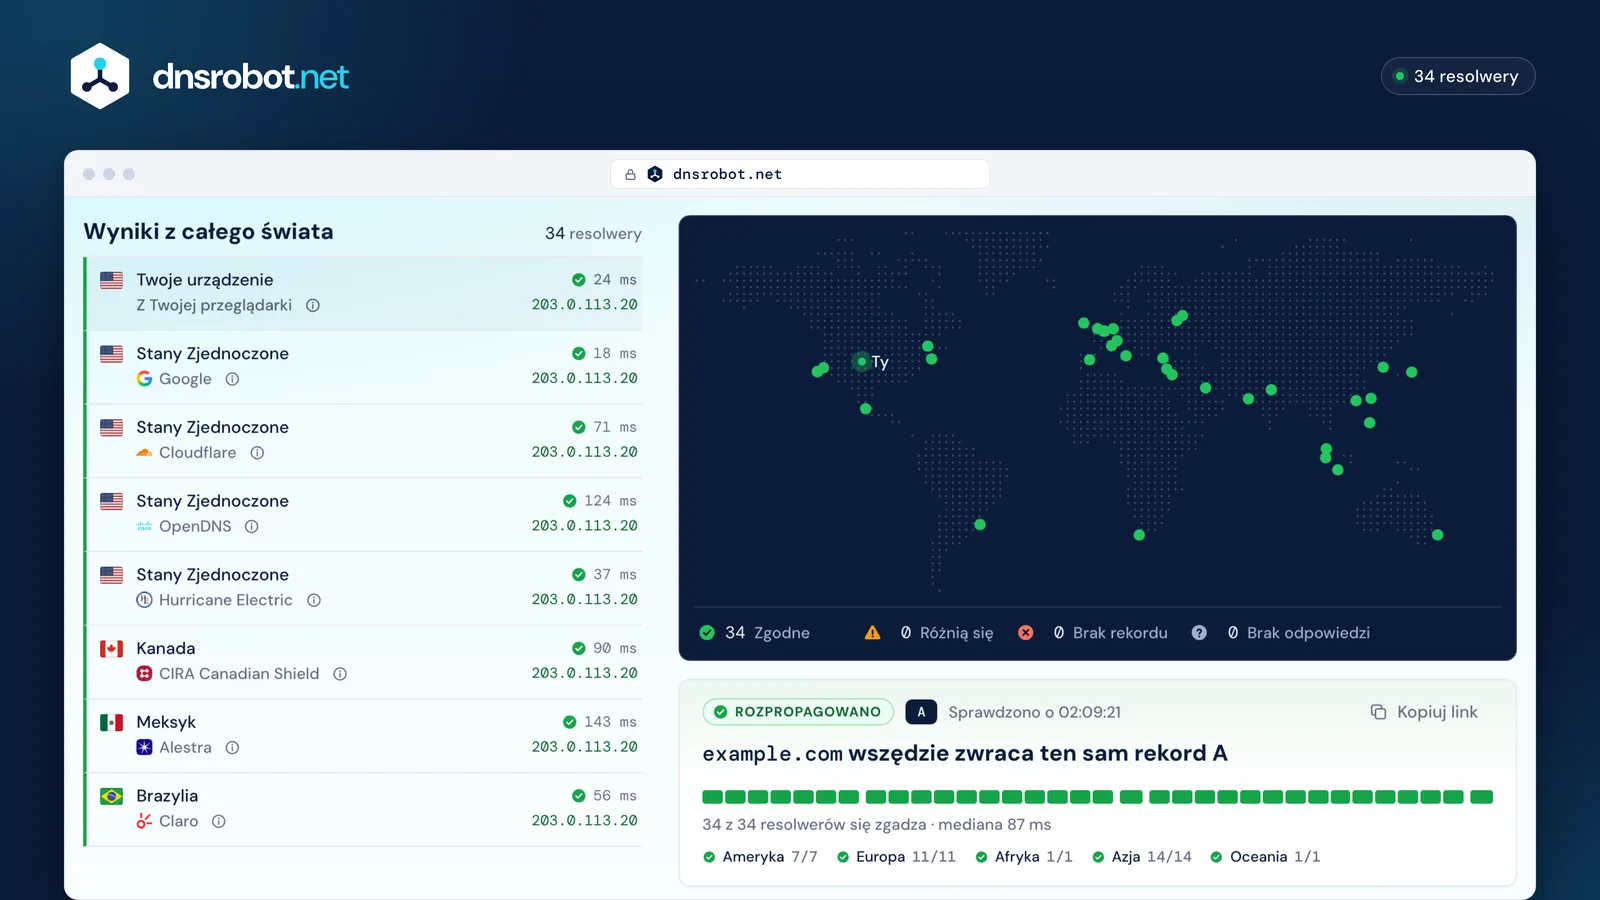
Jak wygląda sprawdzanie w trakcie zmiany, a jak po jej zakończeniu
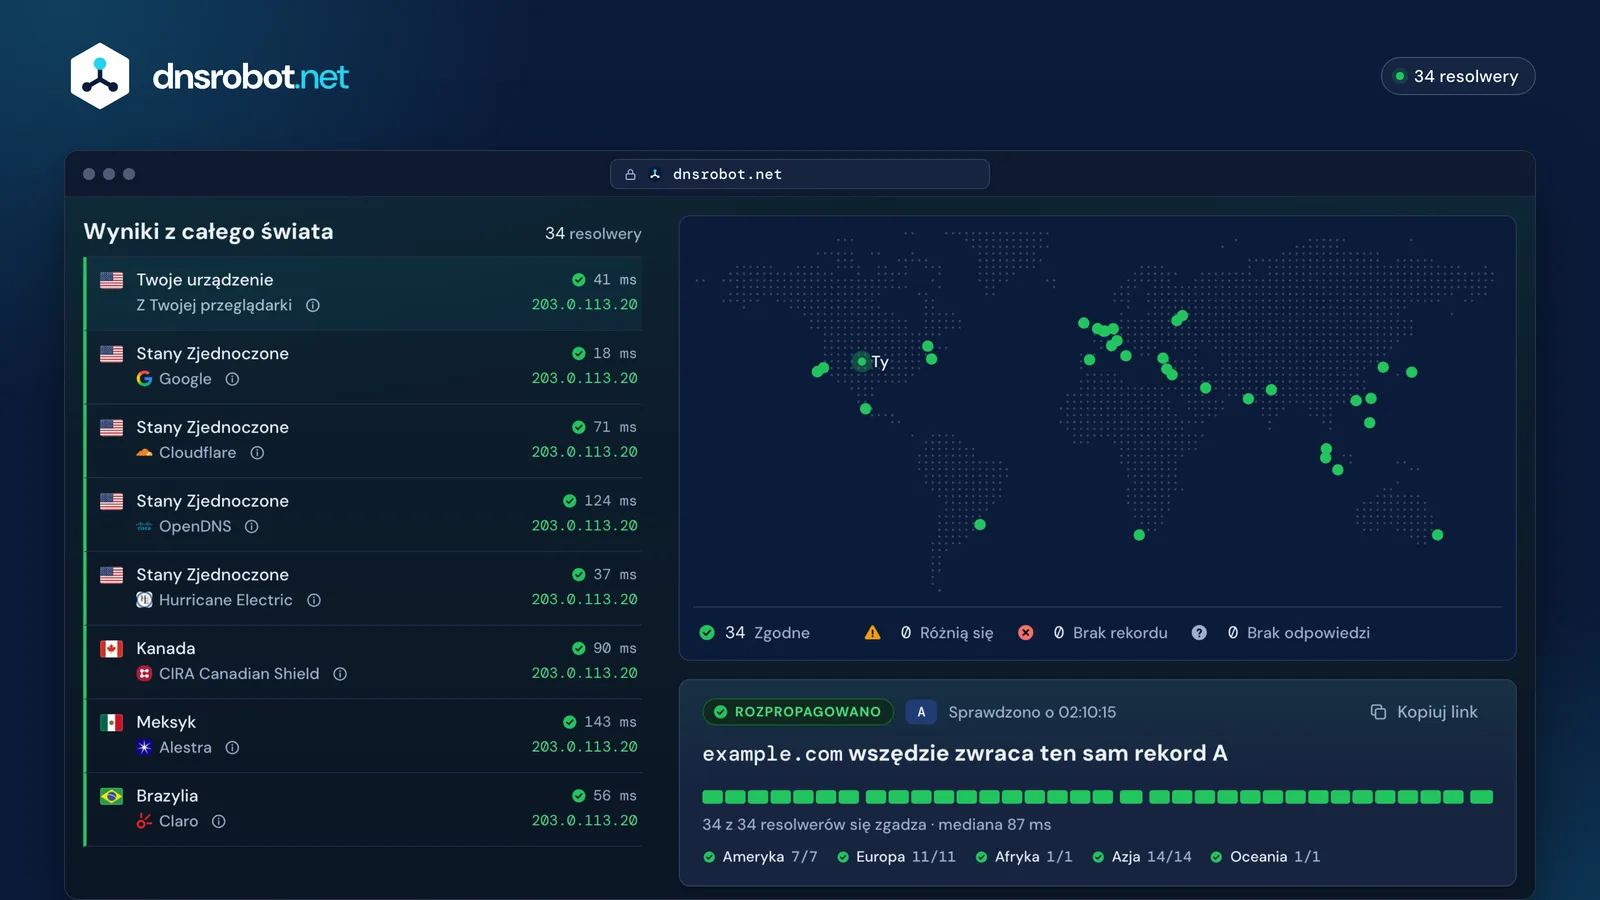
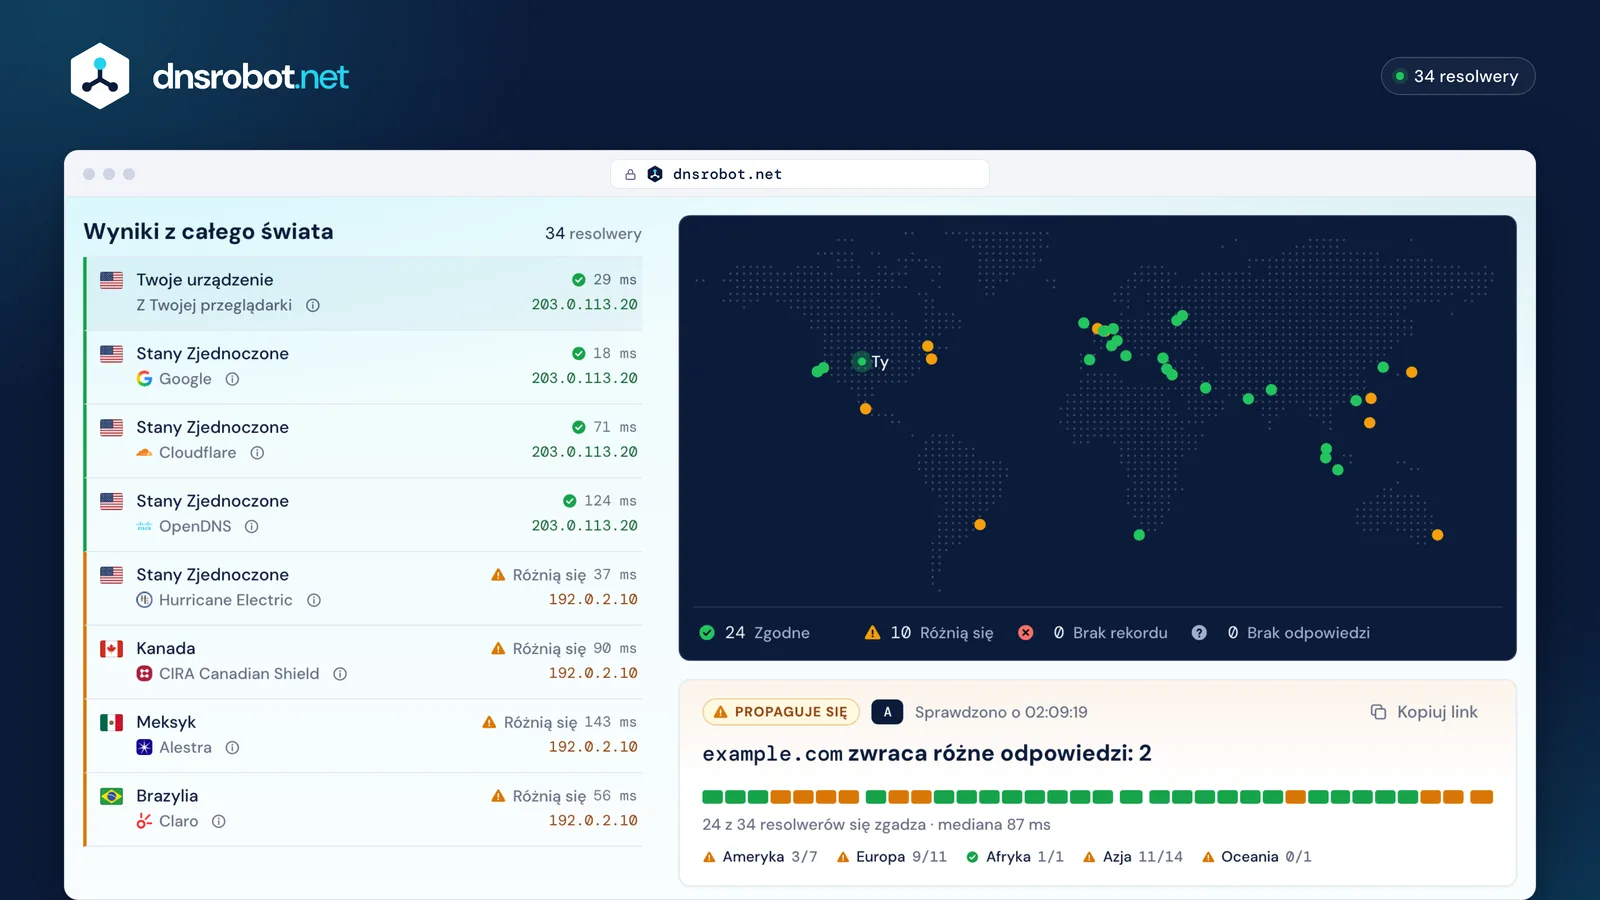
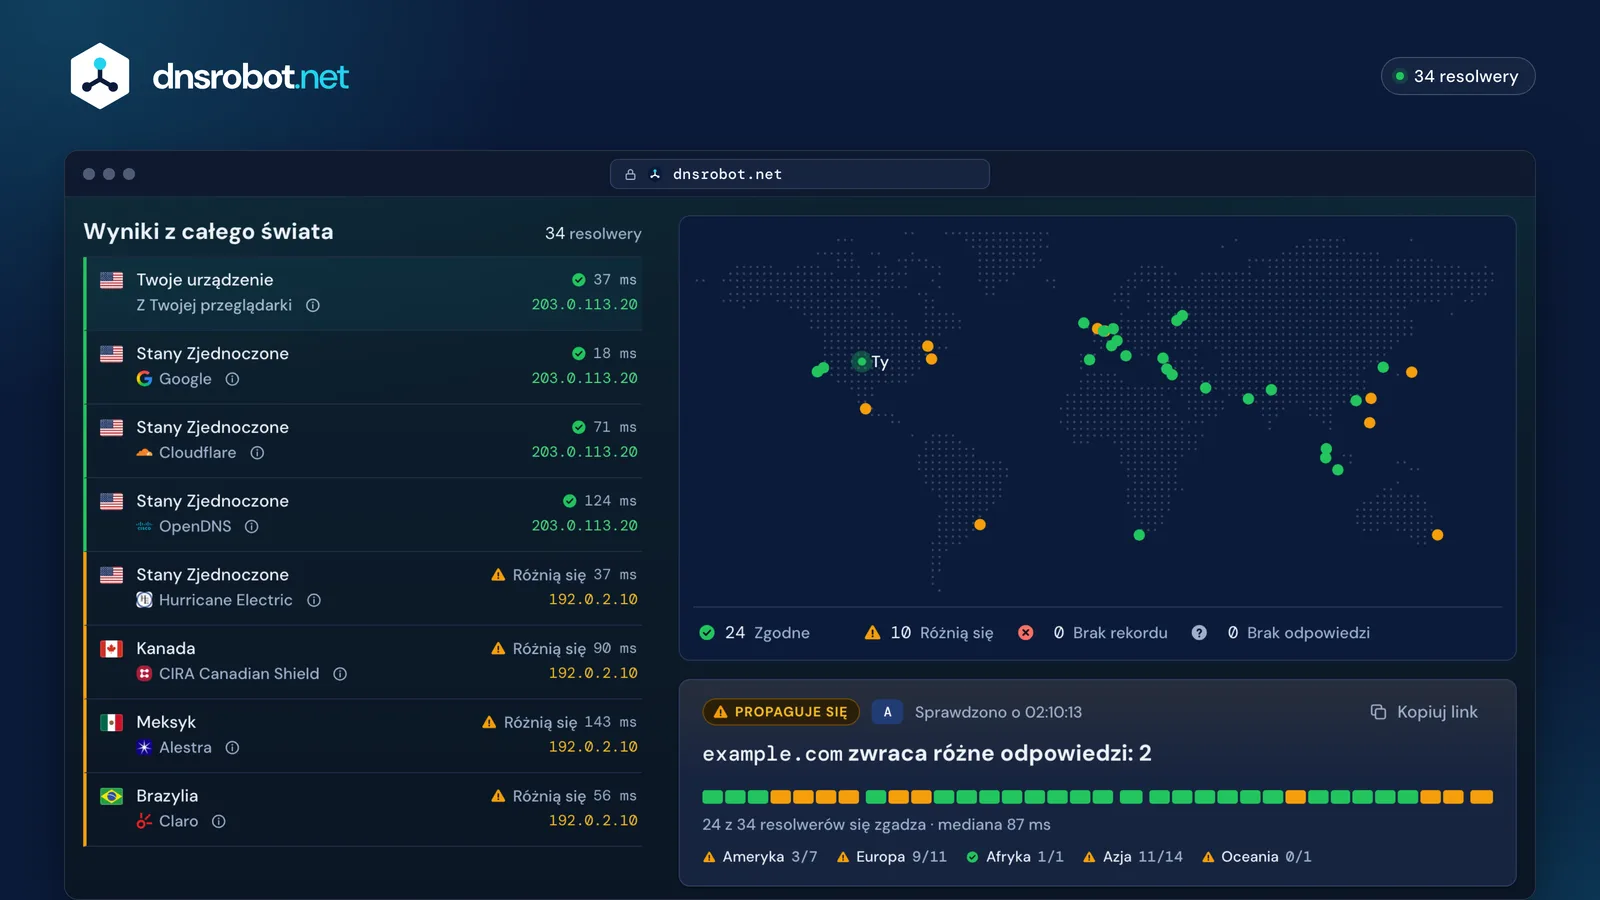
Co widzisz?
Mimo długiego czekania nic się nie zmienia
Prawdopodobna przyczyna
Zmiana trafiła do niewłaściwego dostawcy DNS
Liczą się tylko rekordy u dostawcy DNS, na którego wskazują twoje serwery nazw. Jeśli domena używa serwerów nazw Cloudflare, zmiany u rejestratora niczego nie zmieniają.
Sprawdź swoje serwery nazwNiektóre resolwery wciąż zwracają starą wartość
Prawdopodobna przyczyna
Stary TTL jeszcze nie wygasł
Resolwery mogą trzymać starą odpowiedź przez TTL, jaki miała przed twoją zmianą. „Najniższy TTL” w wyniku to najkrótszy czas, jaki pozostał którejkolwiek odpowiedzi, a nie najdłuższe czekanie. Resolwer, który wciąż zwraca starą wartość, zapytaj bezpośrednio pod adresem z jego szczegółów, na przykład dig @8.8.8.8 example.com A: liczba przed IN to liczba sekund, które zostały jego kopii.
Resolwery odpowiadają „Brak rekordu” dla świeżo dodanej nazwy
Prawdopodobna przyczyna
Resolwery nadal twierdzą, że nazwa nie istnieje
Resolwer, który zapytał, zanim rekord powstał, pamięta odpowiedź „nie ma takiej nazwy” przez czas przechowywania odpowiedzi negatywnych ustawiony dla strefy, często od 5 minut do godziny. Określa go RFC 2308: to niższa z dwóch wartości, TTL rekordu SOA i jego pola minimum.
Uruchom wyszukiwanie DNSOd zmiany dostawcy DNS część resolwerów zwraca SERVFAIL
Prawdopodobna przyczyna
Po zmianie serwerów nazw resolwery walidujące zwracają błąd
Zwykle chodzi o DNSSEC: rekord DS u rejestratora nadal wskazuje na klucze starego dostawcy DNS, więc resolwery, które walidują (Google, Cloudflare, Quad9), zwracają SERVFAIL, a pozostałe wciąż odpowiadają. Usuń go albo zastąp rekordem nowego dostawcy. Sprawdź powyżej typ rekordu DS albo uruchom Kontrolę kondycji DNS.
Sprawdź rejestratoraRóżne adresy w różnych regionach, które nigdy się nie wyrównują
Prawdopodobna przyczyna
Odpowiedzi różnią się w zależności od regionu i nigdy się nie zrównują
Strony za CDN lub geo-DNS odpowiadają każdemu regionowi pobliskim serwerem. To normalne: gdy są co najmniej trzy różne odpowiedzi i żadnej nie zwraca większość resolwerów, narzędzie liczy je wszystkie jako rozwiązane; gdy są tylko dwie, mniejsza grupa jest oznaczona jako „Różnią się”, choć nic się nie zmienia.
Znajdź CDN lub hostingPoczta wraca albo nadal trafia na stary serwer
Prawdopodobna przyczyna
Poczta wraca po zmianie MX
Część nadawców używa starego MX, dopóki nie wygaśnie. Nie wyłączaj starego serwera pocztowego i sprawdź SPF, DKIM i DMARC dla nowego dostawcy.
Sprawdź rekordy MX50+ darmowych narzędzi DNS, sieciowych, bezpieczeństwa i pomocniczych
Każde narzędzie działa w przeglądarce lub na naszych serwerach, bez konta.
Narzędzia DNS10
Narzędzia DNS
Narzędzia E-mail10
Narzędzia E-mail
Narzędzia Stron WWW15
Narzędzia Stron WWW
Narzędzia Sieciowe11
Narzędzia Sieciowe
Narzędzia IP14
Narzędzia IP
Narzędzia Pomocnicze16
Narzędzia Pomocnicze
Pytania o propagację DNS
Co to jest checker propagacji DNS?
Dlaczego strona działa na danych komórkowych, ale nie przez Wi-Fi?
Dlaczego mój dostawca DNS pokazuje nowy rekord, a resolwery nie?
Czy mogę sprawdzić rekordy u nowego dostawcy DNS przed zmianą serwerów nazw?
dig @ns1.newhost.example example.com A, z serwerem nazw nowego dostawcy i twoją domeną, zwraca odpowiedź samej strefy bez żadnej pamięci podręcznej po drodze, więc jest poprawna od chwili zapisania. Wyszukiwanie DNS hostingu robi to dla 14 firm hostingowych. Gdy wszystkie rekordy się zgadzają, przełączenie czeka już tylko na delegację w rejestrze.Jak szybko propaguje się DNS w Cloudflare?
Dlaczego narzędzie nie może zapytać resolwera mojego ISP?
nslookup example.com: to polecenie pyta serwer DNS ustawiony w twoim systemie. Test Wycieku DNS pokazuje, jakie resolwery stoją za twoim łączem.Dlaczego niektóre resolwery pokazują „Brak odpowiedzi”?
Czy jest limit i czy mogę udostępnić lub zautomatyzować sprawdzanie?
GET /api/v2/dns/propagation w API v2 zwraca odpowiedź i TTL każdego resolwera w formacie JSON, z własnym limitem 20 wywołań na minutę; zobacz dokumentację API.Czegoś brakuje?Zaproponuj funkcję lub nowe narzędzie