











Generator DKIM
Utwórz parę kluczy DKIM w przeglądarce i weź rekord do publikacji. Używasz Google Workspace lub Microsoft 365? One tworzą klucz same: pokażemy, gdzie.
Szuka kluczy, które Twoja domena już publikuje, i sprawdza, kto je utworzył. Albo wybierz poniżej, kto podpisuje Twoją pocztę.
Zbudowane w Twojej przeglądarce. Wychodzą z niej tylko zapytania DNS, przez HTTPS do resolvera Cloudflare (Google jako druga opinia).
Wygeneruj klucz dla example.com
Powstaje w Twojej przeglądarce przez Web Crypto. Klucz prywatny nigdy nie opuszcza tej karty.
Tego wymaga RFC 8301. Zwykły wybór.
Zaawansowane
Twój klucz
Działa offline: wyłącz Wi-Fi i wygeneruj ponownie.
Ustaw OpenDKIM
# Key file: only the opendkim user may read it
$ sudo mkdir -p /etc/opendkim/keys/example.com
$ sudo nano /etc/opendkim/keys/example.com/s.private
$ sudo chown -R opendkim:opendkim /etc/opendkim/keys
$ sudo chmod 600 /etc/opendkim/keys/example.com/s.private
Plan rotacji
- DziśOpublikuj , potem zacznij nim podpisywać.
- Za pół rokuUtwórz …, opublikuj go obok .
- PrzełączeniePodpisuj kluczem ….
- 7 do 30 dni późniejZostaw opublikowany dla poczty, która jest jeszcze w drodze.
- UnieważnienieOpublikuj pusty klucz pod , nie usuwaj go.
v=DKIM1; k=rsa; p=
Po publikacji
Jak wygenerować klucz DKIM i rekord?
Utwórz parę kluczy RSA 2048, trzymaj klucz prywatny na serwerze, który podpisuje Twoją pocztę, i opublikuj klucz publiczny jako rekord TXT pod selector._domainkey.twojadomena (RFC 6376).
Wybieraj nową nazwę selektora dla każdego klucza, na przykład miesiąc jego powstania, by stary klucz mógł zostać opublikowany, dopóki poczta nim podpisana jest jeszcze w drodze.
Potem zainstaluj klucz prywatny w swoim podpisującym i wyślij wiadomość testową: nagłówek DKIM-Signature podaje domenę (d=) i selektor (s=), które odbiorcy sprawdzą.
DKIM-Signature: v=1; a=rsa-sha256; d=example.com; s=s202610; …s202610._domainkey.example.comodbiorcy weryfikują nim ✓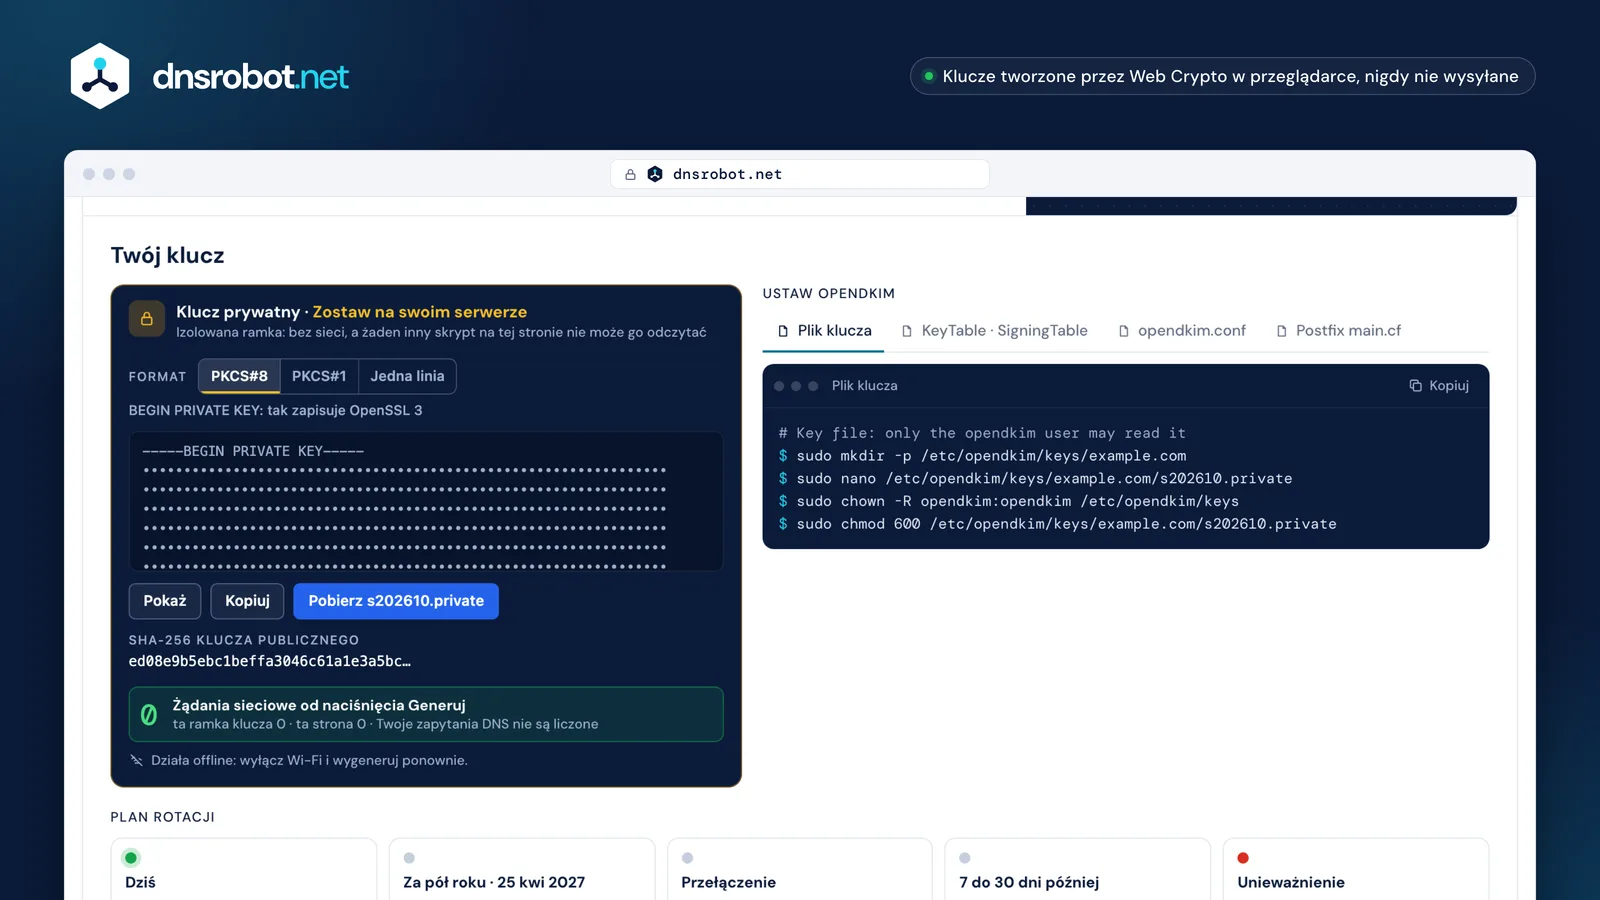
 Klucz prywatny, którego nie przeczyta żaden inny skryptTworzony i trzymany w izolowanej ramce, która nie sięga do sieci.Forma, którą czyta Twój podpisującyPKCS#8, PKCS#1 lub jedna linia base64, wybrana pod Twojego podpisującego.Zero żądań i działa offlineLicznik na żywo żądań sieciowych od naciśnięcia Generuj.Pliki Twojego podpisującegoOpenDKIM, rspamd, Exim, Postfix lub Amazon SES, z uzupełnioną Twoją domeną i selektorem.Selektor z datąJego nazwa mówi, kiedy klucz powstał; plan rotacji poniżej datuje następny klucz i unieważnienie.
Czy muszę generować własny klucz DKIM?
Tylko jeśli Twoją pocztę podpisuje Twój własny serwer: Google Workspace, Microsoft 365 i większość usług poczty tworzy klucz samodzielnie i pokazuje rekord do publikacji, więc klucz z jakiegokolwiek generatora nigdy nie zostałby użyty.
Własny klucz ma znaczenie dla Postfix z OpenDKIM, rspamd, Exim, Haraka, Twojej własnej aplikacji i usług, które go przyjmują, jak Amazon SES (BYODKIM) i Mailgun.
| Nadawca | Klucz tworzy | Publikujesz | Selektory |
|---|---|---|---|
| Google Workspace | dostawca | TXT (ich klucz) | |
| Microsoft 365 | dostawca | CNAME do ich kluczy | selector1, selector2 |
| SendGrid | dostawca | CNAME do ich kluczy | s1, s2 |
| Mailchimp | dostawca | CNAME do ich kluczy | k2, k3 |
| Postmark | dostawca | TXT (ich klucz) | <date>pm |
| Brevo | dostawca | CNAME do ich kluczy | brevo1, brevo2 |
| Zoho Mail | dostawca | TXT (ich klucz) | zoho |
| Amazon SES | każda ze stron | TXT (Twój klucz) | dowolne |
| Mailgun | każda ze stron | TXT (Twój klucz) | dowolne |
| OpenDKIM | Ty | TXT (Twój klucz) | dowolne |
| rspamd | Ty | TXT (Twój klucz) | dowolne |
| Exim | Ty | TXT (Twój klucz) | dowolne |








RSA 1024, 2048, 4096 czy Ed25519?
Użyj RSA 2048: 1024 to minimum, które odbiorcy akceptują, 4096 obciąża DNS, a Ed25519 jest krótki, ale niezależne testy wykazały, że więksi dostawcy skrzynek go nie weryfikują, więc pomaga tylko obok podpisu RSA.
Wiele narzędzi nadal domyślnie daje 1024: opendkim-genkey, dkim_keygen z rspamd i Microsoft 365. RFC 8301 prosi o 2048.
Jeśli dodajesz Ed25519, podpisuj też RSA, pod drugim selektorem; Yahoo może nie zaliczyć DMARC, gdy zawiedzie jeden z kilku dopasowanych podpisów.
Jak ustawić OpenDKIM, rspamd lub Exim?
Przechowuj klucz prywatny tam, gdzie przeczyta go tylko podpisujący, wskaż w jego konfiguracji swoją domenę i selektor i zrestartuj; karty pokazują pliki każdego podpisującego z uzupełnionymi Twoimi nazwami.
Sprawdź wynik, wysyłając sobie wiadomość i czytając jej wynik DKIM w nagłówkach albo w naszym sprawdzaniu DKIM.
# /etc/opendkim/KeyTable
s202610._domainkey.example.com example.com:s202610:/etc/opendkim/keys/example.com/s202610.private

# /etc/opendkim/SigningTable
*@example.com s202610._domainkey.example.com

# /etc/opendkim/TrustedHosts
127.0.0.1
localhost
# /etc/rspamd/local.d/dkim_signing.conf
domain {
  example.com {
    selector = "s202610";
    path = "/var/lib/rspamd/dkim/example.com.s202610.key";
  }
}
# only if example.com is a subdomain: use_esld = false;
# only if users log in without @example.com: allow_username_mismatch = true;

$ sudo rspamadm configtest && sudo systemctl restart rspamd
Dlaczego mój rekord DKIM jest podzielony na kilka ciągów?
Rekord klucza 2048-bitowego ma około 410 znaków, więcej niż jeden ciąg TXT o 255 bajtach, więc DNS przechowuje go jako dwa ciągi, które weryfikujący łączą bez niczego pomiędzy.
Cloudflare, Azure i panele w stylu cPanel przyjmują całą wartość i same ją dzielą; Route 53 i Google Cloud DNS chcą wklejonych ciągów w cudzysłowach. GoDaddy ogranicza wartość do 1024 znaków.
v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEAtw0DwsqwlKexAE5H5WDgWwJlEz/C+7FIeL9/Y1TahjkvMvvX+lUQofjxhVmt/yMXVjvgrYb9jZIxtG96iO9qggOWi0vAeClBst4m3rj3O7GjkC/dfbG2BhQBpwJYt6ec76B8y6cyHBZ0+hMWGfAxuLQt/kkiVsaqwRxRQvEuMfnL4L9S8I7evV8GHFihlEgIaM9W8ag4zzL0ZxiEeznDaHYmJDbmgzarExXIY1IuMdpPu1/GmSrq9RCHEifKVvKsOPcmbv2u6xMbW63/EZmPIY78eZRqkioT8TangIPKsP7HEFZRKQwnQJy/OybqexdiFmt29BXBo7A745shhzueGQIDAQABs202610._domainkey.example.com. 3600 IN TXT ( "v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEAtw0DwsqwlKexAE5H5WDgWwJlEz/C+7FIeL9/Y1TahjkvMvvX+lUQofjxhVmt/yMXVjvgrYb9jZIxtG96iO9qggOWi0vAeClBst4m3rj3O7GjkC/dfbG2BhQBpwJYt6ec76B8y6cyHBZ0+hMWGfAxuLQt/kkiVsaqwRxRQvEuMfnL4L9S8I7evV8GHFihlEgIa" "M9W8ag4zzL0ZxiEeznDaHYmJDbmgzarExXIY1IuMdpPu1/GmSrq9RCHEifKVvKsOPcmbv2u6xMbW63/EZmPIY78eZRqkioT8TangIPKsP7HEFZRKQwnQJy/OybqexdiFmt29BXBo7A745shhzueGQIDAQAB" )
Jak rotować klucze DKIM?
Opublikuj nowy klucz pod nowym selektorem, przełącz na niego podpisywanie, zostaw stary rekord na 7 do 30 dni dla poczty w drodze, potem unieważnij go pustym p=; M3AAWG mówi, by rotować co najmniej co sześć miesięcy.
Unieważniaj zamiast usuwać, by weryfikujący zgłaszali stary selektor jako unieważniony. Nigdy nie używaj ponownie nazwy selektora dla nowego klucza.
s202611podpisujezachowany 7–30 dnip= (unieważniony)s202705podpisujeCzy bezpiecznie jest generować klucz DKIM online?
Tylko jeśli klucz powstaje w Twojej przeglądarce i nigdy nie jest wysyłany: ta strona tworzy go przez Web Crypto w izolowanej ramce bez dostępu do sieci, co możesz potwierdzić w narzędziach deweloperskich przeglądarki.
Niektóre generatory online tworzą klucz na swoim serwerze i odsyłają go w odpowiedzi, gdzie może zostać zapisany w logach lub zachowany. Klucz utworzony w przeglądarce istnieje tylko w Twojej karcie, dopóki go nie zapiszesz.
Żaden inny skrypt na tej stronie nie może odczytać ramki z kluczem, a strona działa offline: wyłącz Wi-Fi i wygeneruj ponownie.
GET /generate?key_size=2048200 {"private_key": "-----BEGIN…"}może zostać zapisany w logachGenerator DKIM: najczęstsze pytania
Czym jest rekord DKIM?
Czy bezpiecznie jest generować tu klucze DKIM?
Jakiego rozmiaru klucza użyć?
Czy potrzebuję klucza DKIM dla Google Workspace lub Microsoft 365?
Czym jest selektor DKIM?
W jakim formacie jest klucz prywatny?
Czy domena może mieć więcej niż jeden rekord DKIM?
Dlaczego mój rekord DKIM jest dłuższy niż 255 znaków?
Co znaczy t=y w rekordzie DKIM?
Jak często rotować klucze DKIM?
Czegoś brakuje?Zaproponuj funkcję lub nowe narzędzie
Powiązane narzędzia
Generator DMARC
Zbuduj rekord DMARC zgodny z RFC 9989, zaczynając od tego, który publikujesz teraz, i zobacz, co odbiorcy zrobią z pocztą, która nie przechodzi.
Generator rekordu SPF
Zbuduj poprawny rekord TXT SPF dla swoich dostawców poczty i serwerów, z bieżącą kontrolą limitu 10 zapytań DNS
Sprawdzanie DKIM
Weryfikuj rekordy DKIM z automatycznym wykrywaniem selektorów
Sprawdzanie DMARC
Sprawdź politykę DMARC i ustawienia wyrównania dla dowolnej domeny
Sprawdzanie Rekordu SPF
Waliduj rekordy SPF i sprawdź liczbę wyszukiwań DNS zgodnie z RFC 7208
Wyszukiwanie MX
Znajdź rekordy wymiany poczty i szczegóły serwera pocztowego
Analiza Nagłówków E-mail
Analizuj surowe nagłówki e-mail i śledź drogę wiadomości
Checker rekordów BIMI
Sprawdź rekordy BIMI, logo SVG Tiny PS, certyfikaty VMC i skrzynki, które je pokazują