







Test szybkości DNS
Sprawdź szybkość DNS z własnego łącza: ten test DNS mierzy prawdziwe zapytania z twojej przeglądarki do 12 publicznych resolverów i do twojego obecnego DNS, pokazuje, skąd przyszła każda odpowiedź, i podpowiada, jak przełączyć się na najszybszy.
Twój obecny DNS
wykryty przez nasz testowy serwer nazw
—cache przeglądarki—bez filtrowania
1.1.1.1 · one.one.one.one
bez filtrowania
8.8.8.8 · dns.google
blokuje malware
9.9.9.9 · dns.quad9.net
Darmowy, bez filtrów
76.76.2.0 · p0.freedns.controld.com
twoje własne filtry
dns.nextdns.io/dns-query
blokuje reklamy i trackery
94.140.14.14 · dns.adguard-dns.com
blokuje phishing
208.67.222.222
Filtr bezpieczeństwa
185.228.168.9 · security-filter-dns.cleanbrowsing.org
bez filtrowania
185.222.222.222 · dot.sb
Bez filtrów
86.54.11.100 · unfiltered.joindns4.eu
blokuje tylko strony z wykorzystywaniem dzieci
public.dns.iij.jp
Podstawowy
77.88.8.8 · common.dot.dns.yandex.net


Jak działa ten test szybkości DNS?
Dla każdego resolvera mierzy trzy rzeczy z twojej własnej przeglądarki: pierwsze połączenie, zapytania o popularne nazwy, które resolver ma już w cache, i zapytania o zupełnie nowe nazwy, których w cache mieć nie może. Każde zapytanie to prawdziwe zapytanie DNS przez HTTPS, więc czas obejmuje twoje łącze, drogę do najbliższej lokalizacji resolvera i jego własną pracę: to test opóźnienia DNS dokładnie z miejsca, w którym jesteś.
Naraz idą cztery zapytania, w każdej rundzie w nowej losowej kolejności, więc chwilowe obciążenie twojego łącza dotyka wszystkich resolverów jednakowo. Ranking ustala mediana; jedna wolna odpowiedź nie pogrąży resolvera, a zapytanie bez odpowiedzi w ciągu 3 sekund liczy się jako błąd, nigdy jako zmyślony czas.
Mierzony jest też twój obecny DNS: przeglądarka pyta o nazwy, na które odpowiada tylko nasz testowy serwer nazw, a nasz serwer widzi, który resolver o nie zapytał.
- Pierwsze połączenie, raz: wyszukanie adresu samego resolvera, TCP i TLS. Potem urządzenie utrzymuje połączenie otwarte, więc nie liczy się ono ponownie.
- Zapytanie z cache: popularna strona, którą resolver już przechowuje. To ta liczba decyduje o rankingu.
- Nowa nazwa: nazwa, o którą nikt jeszcze nie pytał, więc resolver musi najpierw zapytać własny serwer domeny, tak jak w przypadku nigdy wcześniej nieodwiedzanej strony.
1Pierwsze połączenie, raz
133 ms
DNS + TCP + TLS
2Zapytanie z cache ×8
58 ms
mediana · popularne nazwy
3Nowa nazwa ×4
60 ms
mediana · losowe nazwy
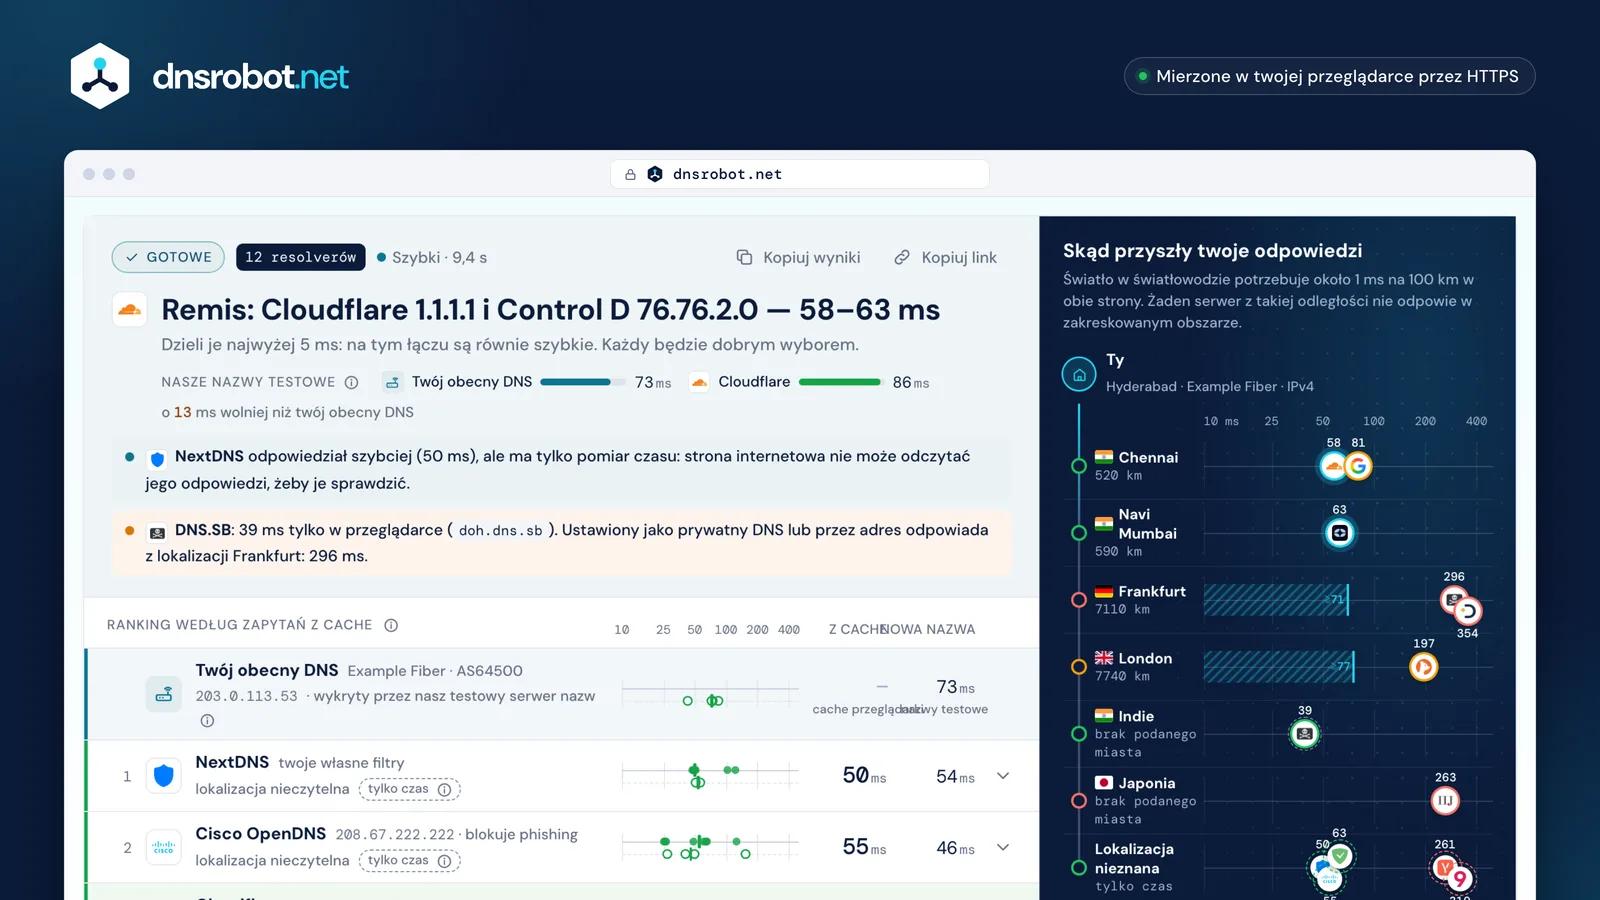
 WerdyktNajszybszy resolver, którego odpowiedzi zostały odczytane i sprawdzone, albo remis, gdy dwa dzieli najwyżej 5 ms.Twój obecny DNSResolver, którego naprawdę używa twoje urządzenie, mierzony na takich samych nowych nazwach jak zwycięzca.Każde zapytanieZapytania z cache jako kropki, nowe nazwy jako pierścienie, mediany jako kreski, na jednej skali logarytmicznej.Skąd przyszły odpowiedziKażda lokalizacja, która odpowiedziała, od najbliższej, na tle najkrótszego czasu, w jakim mógłby odpowiedzieć dowolny serwer z takiej odległości.
Dlaczego najszybszy DNS jest u każdego inny?
Bo każdy resolver odpowiada z tej swojej lokalizacji, do której dociera twoja sieć, a odległość wyznacza dolną granicę. Światło w światłowodzie potrzebuje około 1 ms na 100 km w obie strony (ITU-T G.114), zanim dojdzie jakikolwiek routing czy przetwarzanie.
W zapisanym przebiegu resolvery odpowiadające z Indii potrzebowały 58–81 ms, a lokalizacje w Europie i Japonii 197–354 ms. Ten sam resolver może być najszybszy w jednym mieście i najwolniejszy w innym, a nawet zmieniać się między twoim Wi-Fi a danymi mobilnymi.
Dlatego ten test pokazuje, skąd przyszła każda odpowiedź, odczytane z nazwy, jaką serwer podaje sam o sobie (NSID, RFC 5001), a nie tylko ile to trwało.
Z cache czy nowa nazwa: dlaczego zapytanie DNS za pierwszym razem trwa dłużej?
Nazwę, którą ma w cache, resolver podaje z pamięci; o nową nazwę musi najpierw zapytać własne serwery nazw domeny. Google zmierzył, że chybienia cache to główna przyczyna opóźnień DNS (Google Public DNS), więc ten test mierzy oba przypadki, tak jak DNS Benchmark od GRC rozdziela zapytania z cache i spoza cache.
Te dwie liczby mogą ułożyć resolvery w innej kolejności. W zapisanym przebiegu AdGuard DNS odpowiadał na nazwy z cache w 63 ms, ale na nowe potrzebował 267 ms, a Cloudflare 58 i 60 ms.
Nowe nazwy to tutaj losowe etykiety w ośmiu dużych strefach obsługiwanych przez różnych dostawców DNS (żadna nie jest hostowana przez Cloudflare ani Google, więc żaden z nich nie gra u siebie). Te nazwy nie istnieją, więc nikt nie może mieć ich w cache.
- NextDNStylko czas
- Cisco OpenDNStylko czas
- Cloudflare
- AdGuard DNStylko czas
- Control D
- Google Public DNS
- CleanBrowsing
- Yandex DNStylko czas
- IIJ Public DNS
- DNS.SB
- Quad9tylko czas
- DNS4EU
Czy 1.1.1.1 jest szybszy niż 8.8.8.8?
To zależy od tego, która lokalizacja ci odpowiada. Oba działają w anycast: 1.1.1.1 od Cloudflare i 8.8.8.8 od Google odpowiadają każdy z najbliższego ze swoich centrów danych, a o tym, które jest najbliższe, decyduje twoja sieć.
W zapisanym przebiegu Cloudflare był szybszy o 23 ms dla nazw z cache i o 42 ms dla nowych, a oba odpowiadały z Indii. Google wybierał też różne lokalizacje dla różnych połączeń, dlatego jego zapytania mają większy rozrzut.
Uruchom test na swoim Wi-Fi i na danych mobilnych: wynik może się odwrócić.
 ChennaiChennai
Jaki czas odpowiedzi DNS jest dobry?
Poniżej około 75 ms to szybko, do 200 ms przyzwoicie, a wolniej zwykle oznacza, że odpowiedź przychodzi z innego kontynentu. To własne przedziały DNS Robot, wyznaczone na podstawie odległości, a nie standard branżowy.
Dolną granicę wyznacza fizyka: około 1 ms na 100 km w obie strony. Resolver z lokalizacją w twoim mieście może odpowiadać na nazwy z cache w 10–30 ms; taki w sąsiednim kraju potrzebuje 30–80 ms; za oceanem 150 ms lub więcej.
„Test ping DNS”, który pinguje 1.1.1.1, mierzy trasę, a nie DNS: resolver może szybko odpowiadać na ping i mimo to wolno rozwiązywać nazwy. Ten test mierzy prawdziwe zapytania.
Przedziały DNS Robot, według odległości
- NextDNS: 50 ms
- Cisco OpenDNS: 55 ms
- Cloudflare: 58 ms
- AdGuard DNS: 63 ms
- Control D: 63 ms
- Google Public DNS: 81 ms
- CleanBrowsing: 197 ms
- Yandex DNS: 261 ms
- IIJ Public DNS: 263 ms
- DNS.SB: 296 ms
- Quad9: 319 ms
- DNS4EU: 354 ms
Najszybszy DNS: który serwer DNS jest najlepszy?
Ten, który ma lokalizację najbliżej ciebie i trzyma popularne nazwy w cache: nie ma jednego najszybszego ani najlepszego DNS dla wszystkich. Uruchom ten benchmark DNS na swoim łączu, a ułoży ranking publicznych resolverów dla ciebie.
Zwróć uwagę na trasę. Z niektórych sieci przeglądarkowa nazwa hosta DNS.SB odpowiada z bliska (39 ms), a jego adres i nazwa prywatnego DNS odpowiadają z Frankfurtu (296 ms): większość testów szybkości ogłosiłaby go zwycięzcą, choć adres, który faktycznie ustawisz, jest wolny. Ten test ocenia adres do ustawienia i pokazuje oba.
Szybkość to nie wszystko: liczy się też, co resolver blokuje, co zapisuje w logach i czy przekazuje część twojego adresu (ECS). Znajdziesz to w tabeli poniżej.
- 1NextDNStylko czas50 ms
- 2Cisco OpenDNStylko czas55 ms
- 3CloudflareChennai58 ms
- 4AdGuard DNStylko czas63 ms
- 5Control DNavi Mumbai63 ms
- 6Google Public DNSChennai81 ms
- 7CleanBrowsingLondon197 ms
- 8Yandex DNStylko czas261 ms
- 9IIJ Public DNSJaponia263 ms
- 10DNS.SBFrankfurt296 ms↳ doh.dns.sbIndie · trasa przeglądarki, nie ta, którą ustawisz39 ms
- 11Quad9tylko czas319 ms
- 12DNS4EUFrankfurt354 ms
Która nazwa hosta prywatnego DNS jest najszybsza na Androidzie?
Uruchom test na telefonie: wpisz nazwę hosta najszybszego resolvera, który ją ma. Prywatny DNS w Androidzie (Android 9 i nowsze) przyjmuje nazwę hosta, wpisywaną w polu Nazwa hosta dostawcy prywatnego DNS, a nie adres IP, i używa DNS over TLS; od 2022 roku Android 11+ używa DNS over HTTP/3 dla Google i Cloudflare.
Wpisz nazwę hosta dokładnie: one.one.one.one dla Cloudflare, dns.google dla Google, dns.quad9.net dla Quad9. Przez literówkę Android pokaże „brak dostępu do internetu” w każdej sieci.
Niektóre nazwy hostów prowadzą dalej niż adres: dot.sb od DNS.SB trafiał w zapisanym przebiegu do Frankfurtu. Więcej przeczytasz w artykule czym jest prywatny DNS.
| Resolver | Nazwa hosta prywatnego DNS |
|---|---|
| Cloudflare | one.one.one.one |
| Google Public DNS | dns.google |
| Quad9 | dns.quad9.net |
| Control D | p0.freedns.controld.com |
| AdGuard DNS | dns.adguard-dns.com |
| CleanBrowsing | security-filter-dns.cleanbrowsing.org |
| DNS.SB | dot.sblokalizacja: Frankfurt, 296 ms |
| DNS4EU | unfiltered.joindns4.eu |
| IIJ Public DNS | public.dns.iij.jp |
| Yandex DNS | common.dot.dns.yandex.net |
| NextDNS | brak publicznej nazwy hosta |
| Cisco OpenDNS | brak publicznej nazwy hosta |
Jak zmienić serwer DNS?
Ustaw go w routerze, żeby objąć każde urządzenie w twojej sieci Wi-Fi, albo na jednym urządzeniu, żeby najpierw go wypróbować. Każdy system trzyma to ustawienie w innym miejscu; wartości są wszędzie te same.
W Windows 11 i na Macu wpisujesz adresy IPv4 (Windows może dodać DNS over HTTPS); na iPhonie ustawienie dotyczy jednej sieci Wi-Fi; na Androidzie prywatny DNS przyjmuje nazwę hosta. Po teście panel Przełącz na pokazuje dokładne kroki i wartości dla twojego najszybszego resolvera.
Żeby to cofnąć, przywróć automatyczny DNS. Nic innego na urządzeniu się nie zmienia.
Windows 11

Ustawienia › Sieć i Internet › twoja sieć › Przypisanie serwera DNS › Edytuj
Mac

Ustawienia systemowe › Sieć › Wi-Fi › Szczegóły › DNS
iPhone
Ustawienia › Wi-Fi › ⓘ › Konfiguruj DNS › Ręcznie
Router
Panel administracyjny › Internet / WAN › DNS
Czy szybszy DNS przyspiesza internet albo gry?
Tylko pierwszą wizytę na każdej stronie, o kilkadziesiąt milisekund. DNS działa raz na nazwę; urządzenie zapisuje odpowiedź w cache, a strona, wideo czy dane gry już nigdy nie przechodzą przez DNS.
W grach, także w BGMI, Free Fire i PUBG, zapytanie DNS pada przy dołączaniu do gry; każdy ruch potem idzie prosto do serwera gry. Twój ping w grze zależy od trasy do tego serwera, a nie od DNS. Zaszkodzić może resolver, który kieruje cię do odległego serwera, i w tym pomagają ECS oraz bliska lokalizacja.
Gdzie DNS ma znaczenie: wolny lub zawodny resolver opóźnia każdą nową stronę, którą otwierasz, a resolver z filtrem może zablokować coś, czego potrzebujesz.
Pierwsza wizyta na stronie ≈ 1078 ms
30-minutowa sesja gry
Które serwery DNS przeglądarka może przetestować, a których nie?
Zmierzyć czas da się dla każdego serwera DNS over HTTPS, ale strona internetowa może odczytać odpowiedzi tylko tych serwerów, które na to pozwalają (nagłówek CORS). Z dwunastu tutaj pozwala na to siedem: Cloudflare, Google, Control D, CleanBrowsing, DNS.SB, DNS4EU i IIJ.
AdGuard DNS, NextDNS, Cisco OpenDNS i Yandex DNS nie wysyłają nagłówka CORS. Quad9 wysyła go przez HTTP/2, ale nie przez HTTP/3, więc przeglądarki przestają odczytywać odpowiedzi, gdy tylko przejdą na HTTP/3, co zmierzyliśmy w Chromium, Firefoksie i WebKit. Takie resolvery mają tylko czas: jest prawdziwy, ale strona nie może sprawdzić odpowiedzi ani zobaczyć, skąd przyszła.
Wiersze z oznaczeniem „tylko czas” też są w rankingu; werdykt zawsze wskazuje resolver, którego odpowiedzi zostały odczytane.
zapytanieSerwer DoHodpowiedź + Access-Control-Allow-Originodpowiedź odczytana i sprawdzonazapytanieSerwer DoHodpowiedź bez nagłówkaznany jest tylko czasSprawdzone: odpowiedzi odczytane · 7
CloudflareGoogle Public DNSControl DCleanBrowsingDNS.SBDNS4EUIIJ Public DNS
Tylko czas · 5
- Quad9gubi nagłówek CORS przez HTTP/3
- NextDNSnie wysyła nagłówka CORS
- AdGuard DNSnie wysyła nagłówka CORS
- Cisco OpenDNSnie wysyła nagłówka CORS
- Yandex DNSnie wysyła nagłówka CORS
Kto obsługuje 8.8.8.8, 1.1.1.1 i 9.9.9.9?
Google obsługuje 8.8.8.8 i 8.8.4.4 (Google Public DNS), Cloudflare obsługuje 1.1.1.1 i 1.0.0.1, a Quad9 Foundation, szwajcarska organizacja non-profit, obsługuje 9.9.9.9. Każdy z nich to darmowy publiczny resolver: rozwiązuje nazwy dla każdego, kto go ustawi.
Najlepsze serwery DNS różnią się tym, co blokują, co zapisują w logach i czy przekazują część twojego adresu serwerom domeny (ECS, który pomaga CDN wybrać bliski serwer, ale zdradza, mniej więcej gdzie jesteś). Tabela zbiera to, co każdy operator podaje na własnych stronach.
| Usługa | Operator | Adresy | Prywatny DNS | Blokuje | Logi | ECS | DNSSEC |
|---|---|---|---|---|---|---|---|
| Cloudflare |  Cloudflare, Inc. | 1.1.1.11.0.0.1 | one.one.one.one | bez filtrowania | Usuwane w ciągu 25 godzin; twój adres nigdy nie trafia na dysk | nie | tak |
| Google Public DNS | Google LLC | 8.8.8.88.8.4.4 | dns.google | bez filtrowania | Twój adres przechowywany 24–48 godzin; próbka bez niego dłużej | tak: część twojego adresu (/24) | tak |
| Quad9 |  Quad9 Foundation | 9.9.9.9149.112.112.112 | dns.quad9.net | blokuje malware | Twój adres nie jest zapisywany | nie | tak |
| Control D |  ControlD Inc. | 76.76.2.076.76.10.0 | p0.freedns.controld.com | bez filtrowania | Brak logów zapytań w darmowych resolverach | nie opublikowano | nie opublikowano |
| NextDNS | NextDNS Inc. | nie opublikowano | — | twoje własne filtry | Nic, chyba że włączysz logi | własny ECS, bez twojego adresu | tak |
| AdGuard DNS |  Adguard Software Ltd | 94.140.14.1494.140.15.15 | dns.adguard-dns.com | blokuje reklamy i trackery | Żadnych danych osobowych; anonimowe liczniki domen | zastępcza podsieć, nie twoja | nie opublikowano |
| Cisco OpenDNS | Cisco | 208.67.222.222208.67.220.220 | — | blokuje phishing | Nie opublikowano | nie opublikowano | nie opublikowano |
| CleanBrowsing | CleanBrowsing, Inc. | 185.228.168.9185.228.169.9 | security-filter-dns.cleanbrowsing.org | blokuje phishing, malware i spam | Żadnych danych osobowych w darmowych filtrach | nie opublikowano | nie opublikowano |
| DNS.SB |  xTom GmbH | 185.222.222.22245.11.45.11 | dot.sb | bez filtrowania | Brak logów zapytań | nie | tak |
| DNS4EU |  Whalebone s.r.o. (EU-backed) | 86.54.11.10086.54.11.200 | unfiltered.joindns4.eu | tylko blokady z nakazu sądu | „Zapytania są anonimizowane”; nie podano okresu przechowywania | nie opublikowano | nie opublikowano |
| IIJ Public DNS |  Internet Initiative Japan Inc. | nie opublikowano | public.dns.iij.jp | blokuje tylko strony z wykorzystywaniem dzieci | Adres źródłowy obcinany do /22; usuwany w ciągu 24 godzin | nie opublikowano | nie opublikowano |
| Yandex DNS |  YANDEX LLC | 77.88.8.877.88.8.1 | common.dot.dns.yandex.net | bez filtrowania | Może zapisywać odwiedzane przez ciebie strony i udostępniać je spółkom Yandex | nie opublikowano | nie opublikowano |
Test szybkości DNS: pytania
Który serwer DNS jest najszybszy?
Czy 1.1.1.1 jest szybszy niż 8.8.8.8?
Co to jest 9.9.9.9?
Do czego służą 8.8.8.8 i 8.8.4.4?
Jaki ping DNS w ms jest dobry?
Czy ten test DNS widzi mój obecny DNS?
Dlaczego moje wyniki za każdym razem są inne?
Czy zmiana DNS jest bezpieczna i co te usługi zapisują?
Jaki prywatny DNS jest najlepszy na Androida?
Który DNS jest najlepszy do gier (BGMI, Free Fire, PUBG)?
Czym to się różni od GRC DNS Benchmark czy namebench?
Dlaczego Quad9 (lub AdGuard) ma oznaczenie „tylko czas”?
Czegoś brakuje?Zaproponuj funkcję lub nowe narzędzie
Więcej narzędzi DNS i sieciowych
Wyszukiwanie DNS
Wszystkie rekordy DNS prosto z serwerów nazw domeny, obok pamięci podręcznej Google i Cloudflare
Test Ping
Zmierz ping, jitter i utratę pakietów, sprawdź ping do 34 regionów chmury i pinguj dowolną stronę lub IP z 11 miast
Jaki Jest Mój ISP
Odkryj swojego ISP, ASN i szczegóły połączenia
Test Wycieku DNS
Sprawdź, które serwery DNS naprawdę obsługują Twoje zapytania i czy Twój VPN ma wyciek DNS do dostawcy internetu
Logowanie do routera
Otwórz panel routera, popraw literówki w adresie i znajdź domyślne dane logowania według marki
Test Utraty Pakietów
Prawdziwa utrata pakietów UDP, jitter i bufferbloat do najbliższego centrum danych Cloudflare, osobno dla wysyłania i pobierania