











Sprawdź rekord CNAME
Sprawdź rekord CNAME dowolnej nazwy i cały jej łańcuch krok po kroku, prosto z serwerów nazw każdej strefy: każdy alias z TTL i serwerem, który go podał, platformę stojącą za celem i końcowe adresy. Osierocone cele, pętle i długie łańcuchy są nazwane wprost, razem z naprawą.
Sprawdzamy dokładnie to, co wpiszesz: www. i subdomeny zostają bez zmian, a nazwa IDN jest wysyłana jako punycode.
Co to jest rekord CNAME?
Rekord CNAME (canonical name, nazwa kanoniczna) sprawia, że jedna nazwa staje się aliasem innej. Zapytaj o alias, a DNS odpowie: sprawdź zamiast niej tę drugą nazwę. Wartością jest zawsze nazwa, nigdy adres IP (RFC 1034 §3.6.2).
Resolvery podążają za aliasem za ciebie i w tej samej odpowiedzi zwracają adresy celu, więc przeglądarka niczego nie zauważa. Dlatego platformy o niego proszą: raz kierujesz www na ich nazwę, a one mogą przenosić swoje serwery bez żadnych zmian w twoim DNS.
Ściśle biorąc, nazwą kanoniczną jest cel; nazywanie aliasu „CNAME” to powszechny skrót. Nazwa z CNAME nie może mieć nic innego i tylko jeden CNAME (RFC 2181 §10.1), więc wierzchołek strefy, który musi mieć jej rekordy SOA i NS, nie może go mieć (RFC 1034 §4.2.1).

- Sprawdzaszwww.github.com
- CNAME · 1 godz.
- Nazwa kanonicznagithub.com
- A · 1 min
- Adres · AS8075 Microsoft20.207.73.82
- www.github.comCNAMEgithub.comta sama domena
- www.rust-lang.orgCNAMErust-lang.github.ioGitHub Pages
- www.cursor.comCNAMEcname.vercel-dns.comVercel
- docs.github.comA185.199.108.154+3 więcejbez aliasu: własne adresy





Jak sprawdzić rekord CNAME
Wpisz nazwę powyżej i naciśnij Sprawdź CNAME: narzędzie krok po kroku pyta własny serwer nazw każdej strefy i rysuje łańcuch. Na komputerze dig zrobi to w jednym wierszu: zapytaj o typ A, a odpowiedź wymieni najpierw każdy alias, potem adresy.
Zapytaj o typ CNAME, aby zobaczyć tylko pierwszy alias. Windows ma nslookup -type=cname, PowerShell Resolve-DnsName -Type CNAME, a host -t cname wypisuje jedno zdanie.
Dwie pułapki: resolver pokazuje, ile TTL zostało w jego cache, a nie TTL ustawiony w strefie, a dig +short pomija TTL i nazwy właścicieli, więc łańcuch wypisuje się jako goła lista.
dig www.example.com A +noall +answerKażdy alias z TTL, potem adresy. +short wypisuje tylko cele, bez TTL.
$ dig www.nytimes.com A +noall +answer
www.nytimes.com.                  12902IN  CNAME www.prd.map.nytimes.com.3
www.prd.map.nytimes.com.             482   IN  CNAME www.prd.map.nytimes.xovr.nyt.net.
www.prd.map.nytimes.xovr.nyt.net.    260   IN  CNAME nytimes.map.fastly.net.
nytimes.map.fastly.net.               28   IN  A     151.101.1.1644
nytimes.map.fastly.net.               28   IN  A     151.101.129.164
nytimes.map.fastly.net.               28   IN  A     151.101.193.164
nytimes.map.fastly.net.               28   IN  A     151.101.65.164

$ dig www.nytimes.com +short5
www.prd.map.nytimes.com.          # bez TTL, bez nazw właścicieli
www.prd.map.nytimes.xovr.nyt.net.
nytimes.map.fastly.net.
151.101.1.164
151.101.129.164
151.101.193.164
151.101.65.164
- Nazwa, o którą pytasz. Pierwsza kolumna każdego wiersza to właściciel rekordu.
- Sekundy pozostałe w cache Google: 290 sek. z 600 sek. ustawionych w strefie. Własny serwer strefy pokazuje pełny TTL.
- CNAME → następna nazwa. Tu 3 aliasy, więc 3 takie wiersze.
- Adresy należą do ostatniej nazwy w łańcuchu: to adresy Fastly, TTL 1 min w strefie.
+shortukrywa TTL i nazwy właścicieli: zostają tylko cele i adresy.


To samo pytanie w innych narzędziach


$ nslookup -type=cname www.nytimes.com
Non-authoritative answer:
www.nytimes.com	canonical name = www.prd.map.nytimes.com.
PS> Resolve-DnsName www.nytimes.com -Type CNAME
# jeden wiersz na rekord: nazwa, jej typ, TTL i cel

$ host -t cname www.nytimes.com
www.nytimes.com is an alias for www.prd.map.nytimes.com.
nslookup tak, jak wypisuje go macOS; Windows układa tę samą odpowiedź trochę inaczej.

Jak czytać wynik
Nagłówek jednym zdaniem mówi, dokąd prowadzi nazwa i przez ile aliasów, z logo platformy; uwagi pod nim to ustalenia, które mają znaczenie. Liczone są rekordy CNAME: www.github.com → github.com to 1, a nie 2.
Widok Łańcuch wymienia każdy rekord tak, jak podał go serwer jego strefy, ze strefą, serwerem, flagą AA i TTL, a potem odczyty: pętla, długość, brakujące cele, inne dane obok CNAME. Widok Kopie stawia kopię każdego rekordu w cache Google i Cloudflare obok wersji ze strefy. Po prawej granatowa kolumna rysuje łańcuch: pętlę jako pierścień, brakujący cel jako urwany.
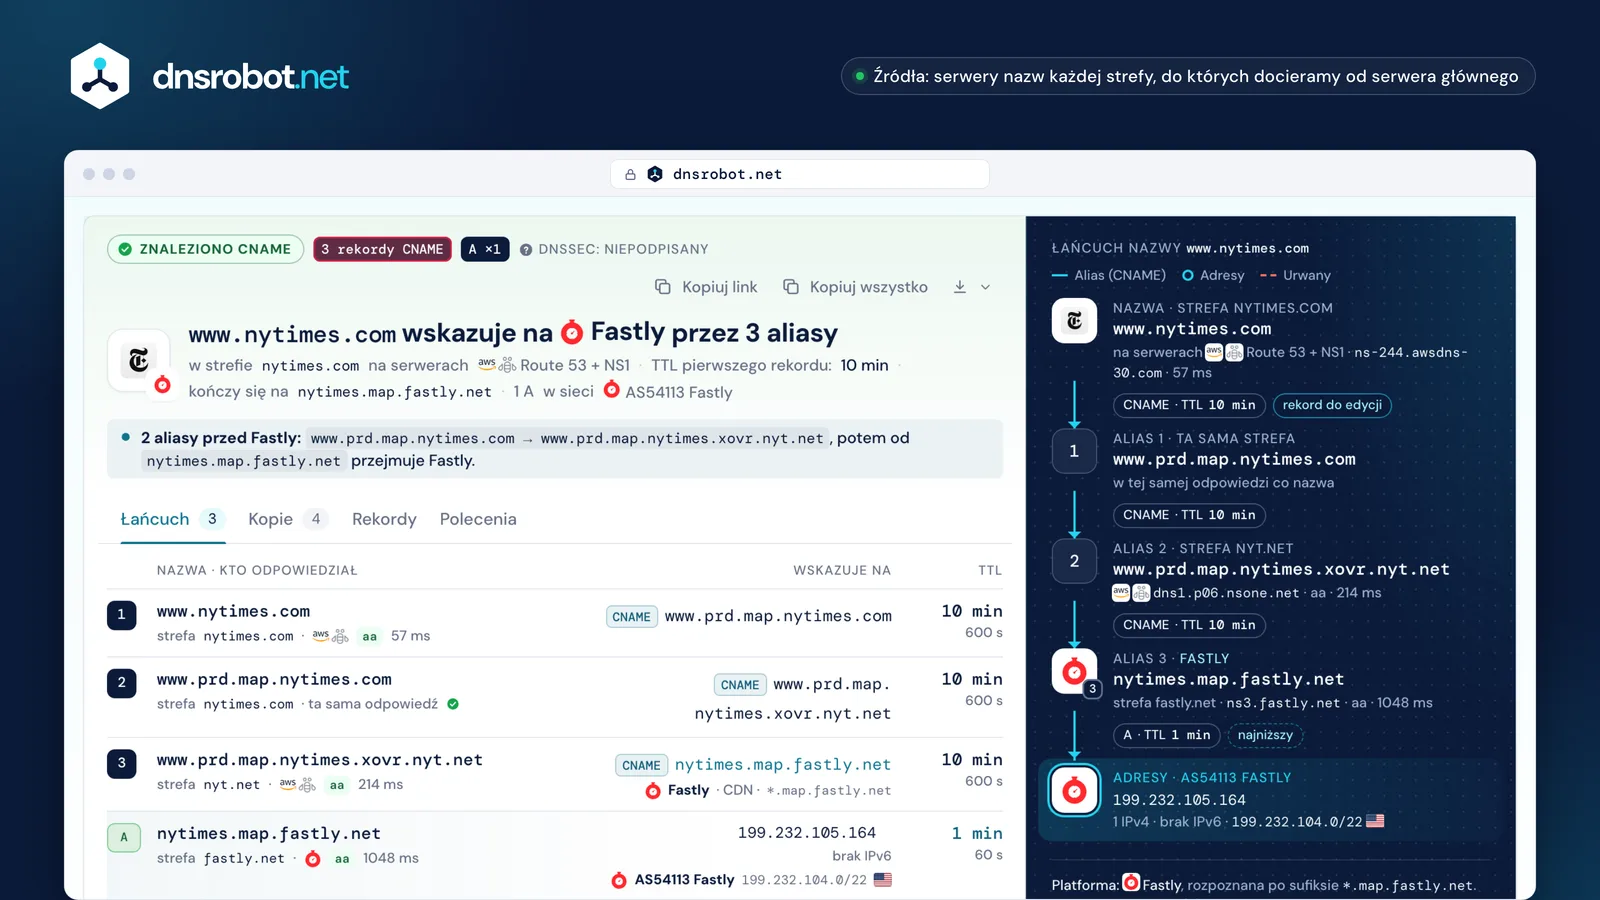
 WerdyktDokąd prowadzi nazwa, przez ile aliasów, platforma i sieć adresów.Kopie w cacheKopia każdego rekordu u Google i Cloudflare, ile czasu jej zostało i kiedy widać zmianę pierwszego rekordu.Każdy rekord, krok po krokuCel i TTL tak, jak trzyma je strefa, serwer, który odpowiedział, flaga AA i czas.ŁańcuchNazwa, każdy alias ze strefą i TTL, potem końcowe adresy i ich sieć.
CNAME a rekord A
Rekord A zawiera adres: docs.github.com → 185.199.108.154. CNAME zawiera nazwę: www.github.com → github.com, a adres pochodzi z własnego rekordu A tej nazwy.
Użyj rekordu A dla własnego serwera i domeny głównej. Użyj CNAME, gdy platforma daje ci nazwę, na którą masz wskazać (Vercel, GitHub Pages, CDN, klucz DKIM usługi pocztowej): gdy platforma się przeniesie, twój rekord sam pójdzie za nią.
Ceną jest jedno dodatkowe zapytanie na każdy alias i surowe zasady: nic innego pod tą nazwą i nigdy na wierzchołku strefy.
github.comadres IPv4: 185.199.108.154CNAME w domenie głównej: ALIAS, ANAME i CNAME flattening
Domena główna (github.com) to wierzchołek jej strefy, a wierzchołek musi mieć rekordy SOA i NS strefy. CNAME nie pozwala na nic obok siebie, więc nie może tam stać: obie zasady się wykluczają (RFC 1034 §4.2.1, RFC 2181 §10.1).
Dostawcy DNS obchodzą to we własnych serwerach: sami podążają za celem i odpowiadają jego adresami. Cloudflare nazywa to CNAME flattening (spłaszczanie CNAME), Route 53 alias record (rekord aliasu), DNSimple i NS1 ALIAS, DNS Made Easy ANAME. Resolvery widzą tylko A i AAAA, więc żadne sprawdzenie nie pokaże aliasu, który za nimi stoi.
Nie ma standardowego ANAME: szkic IETF wygasł w 2019 roku. Standardową drogą jest rekord HTTPS w trybie AliasMode (RFC 9460), z którego korzystają tylko klienty, które o niego pytają, więc domena główna nadal potrzebuje rekordów A.
github.com.wierzchołek strefy
- SOAdns1.p08.nsone.net. hostmaster.nsone.net. …
- NS8 serwerów: NS1 + Route 53
- MX github-com.mail.protection.outlook.com.
- A20.207.73.82
- CNAME
anything.example.net.




CNAME musi stać sam, a te rekordy muszą tu być: dlatego w domenie głównej nie ma CNAME.
Co oferują zamiast tego dostawcy DNSResolvery widzą
- Cloudflare · CNAME flatteningdomyślnie włączone w domenie głównej, w każdym planieA · AAAA
- Amazon Route 53 · rekord aliasudo zasobów AWS lub rekordu w tej samej strefieA · AAAA
- DNSimple · ALIASsprawdza cel w chwili zapytaniaA · AAAA
- NS1 (IBM) · ALIASA · AAAA
- DNS Made Easy · ANAMEA · AAAA
- Azure DNS · zestaw rekordów aliasuA · AAAA
- rekord HTTPS w trybie AliasMode · RFC 9460jedyny standard: dla każdej usługi osobno, dla klientów, którzy o niego pytająHTTPS



Łańcuchy CNAME, TTL i ile trwa zmiana
Alias może wskazywać na inny alias: www.microsoft.com przechodzi przez dwa, www.nytimes.com przez trzy. Każdy rekord w łańcuchu ma własny TTL i trafia do cache osobno, więc kopie wygasają w różnym czasie (RFC 1034 §5.3.3).
Dlatego najniższy TTL nie oznacza czasu oczekiwania. Końcowy adres Microsoftu żyje 20 sekund, ale zmiana pierwszego rekordu, tego we własnej strefie microsoft.com, czeka na kopie właśnie tego rekordu: kopii Google zostało 37 minut, gdy sprawdzaliśmy, kopii Cloudflare prawie pełna godzina, a każdy resolver może trzymać ten rekord do godziny.
Trzymaj łańcuchy krótkie. RFC 9460 zaleca nie więcej niż 8 aliasów z rzędu; BIND i Unbound poddają się po 11, PowerDNS po 10, Knot po 13. Google i Cloudflare nie publikują limitu.
- www.microsoft.comCNAME → www.microsoft.com-c-3.edgekey.netrekord, który edytuje jego właściciel1 godz.TTL w strefie
- Googlezostało 36:37 · do 07:59:03
- Cloudflarezostało 59:48 · do 08:22:14
Zmiana tego rekordu będzie widoczna w Google najpóźniej o 07:59:03, w Cloudflare o 08:22:14 UTC, a w każdym resolverze w ciągu 1 godz..
- www.microsoft.com-c-3.edgekey.netCNAME → e13678.dscb.akamaiedge.net15 minTTL w strefie
- Googlezostało 6:58 · do 07:29:24
- Cloudflarezostało 14:48 · do 07:37:14
- e13678.dscb.akamaiedge.netA 23.2.78.94najniższy TTL20 sek.TTL w strefie
- Googlezostało 0:20 · do 07:22:46
- Cloudflarezostało 0:08 · do 07:22:34
Opublikowane limity i prawdziwe łańcuchy
- 8 RFC 9460: więcej niż 8 niezalecane
- 10 PowerDNS
- 11 BIND, Unbound
- 13 Knot
- Google, Cloudflare: brak opublikowanego
Osierocone CNAME i przejęcie subdomeny
CNAME staje się osierocony (dangling), gdy jego cel znika: usunięto aplikację w chmurze, opróżniono bucket, wygasła domena. Jeśli ktoś inny może utworzyć zasób o tej nazwie, będzie serwować treść pod twoją subdomeną, a nawet zdobędzie dla niej ważny certyfikat.
DNS pokazuje to jako odpowiedź NXDOMAIN, która wciąż zawiera twój CNAME: brakuje celu, a nie twojej nazwy (RFC 6604 §3). Działa to tylko na platformach, które dają każdemu zasobowi własną nazwę DNS. Inne odpowiadają dla każdej nazwy, więc usunięta tam strona nadal się rozwiązuje: tam sprawdź samą stronę.
Naprawa to kolejność: usuń rekord DNS przed zasobem i weryfikuj domenę na platformach, które to oferują. Naprawiony cel może jeszcze przez chwilę wyglądać na brakujący: resolvery trzymają odpowiedź negatywną przez mniejszą z dwóch wartości, TTL rekordu SOA strefy celu i jego pole minimum (RFC 2308 §5).
Brakujący cel odpowiada NXDOMAIN
Nazwa usuniętego zasobu przestaje się rozwiązywać: nasz werdykt to osierocony.
- *.azurewebsites.netApp Service
- *.trafficmanager.netTraffic Manager
- *.blob.core.windows.netBlob Storage
- *.cloudapp.netCloud Services
- *.elasticbeanstalk.comElastic Beanstalk
- *.elb.amazonaws.comElastic Load Balancing
- *.pages.devCloudflare Pages
- *.edgekey.netnazwa brzegowa
- *.map.fastly.netnazwa mapy


Platforma odpowiada dla każdej nazwy
Usunięta strona nadal się rozwiązuje: nasz werdykt to wskazuje na platformę: sprawdź, czy strona wciąż należy do ciebie.
- *.github.ioGitHub Pages
- *.netlify.appNetlify
- *.herokuapp.comHeroku
- *.vercel.appVercel
- *.myshopify.comShopify
- *.pantheonsite.ioPantheon
- *.go-vip.netWordPress VIP
- *.webflow.ioWebflow
- *.zendesk.comZendesk
- *.s3.amazonaws.comAmazon S3
- *.azurefd.netAzure Front Door
- *.global.ssl.fastly.netnazwa hosta TLS






$ dig shop.example.com A
;; ->>HEADER<<- opcode: QUERY, status: NXDOMAIN
;; ANSWER SECTION:     # twój rekord jest na miejscu
shop.example.com.   3600  IN  CNAME  example-shop.example.net.
;; AUTHORITY SECTION:  # nie ma takiego celu; resolvery mogą pamiętać brak przez 5 min
example.net.         300  IN  SOA    ns1.example.net. …
Kontrole własności, które blokują przejęcie
- GitHub Pages
TXT _github-pages-challenge-<user>.<domain> - Azure App Service
TXT asuid.<subdomain> - Webflow
TXT _webflow one-time-verification=… - Cloudflare for SaaS
weryfikacja nazwy hosta przez TXT lub HTTP - Netlify
blokada domeny przez dział wsparcia
Jak dodać rekord CNAME (GoDaddy, Cloudflare, Namecheap, Squarespace)
Każdy panel DNS pyta o te same trzy rzeczy: typ (CNAME), host i cel, który dała ci platforma. W polu hosta wpisz tylko etykietę, www albo shop: panel sam doda twoją domenę.
Wpisanie pełnej nazwy daje www.example.com.example.com, najczęstszy powód, dla którego nowy CNAME „nie działa”. To samo dzieje się w pliku strefy, gdzie nazwa bez kropki na końcu jest względna. W Cloudflare rekord Proxied ukrywa CNAME przed sprawdzeniami: ustaw go na DNS only, gdy platforma musi go zweryfikować.
Potem sprawdź go tutaj. Dostawcy podają czasy od minuty do 72 godzin; faktyczne oczekiwanie na zmieniony rekord to TTL starego rekordu, a zupełnie nowa nazwa zwykle jest widoczna od razu.
GoDaddyCel podany przez Shopify

Name: „bez nazwy domeny np. blog lub shop”; nigdy @.
CloudflareCel podany przez Webflow
Name: tylko twoja subdomena. DNS only zostawia CNAME widoczny dla sprawdzeń; Proxied go ukrywa.
NamecheapCel podany przez Google

Host: tylko mysubdomain, nie mysubdomain.domain.tld.
SquarespaceCel podany przez Framer



Name: nie da się dodać CNAME z @ w polu Name.
Co mówią dostawcy, a co TTL
- Route 53w ciągu 1 min, na własnych serwerach
- Namecheap30 min
- GoDaddy1 godz., maksymalnie 48 godz.domyślny TTL 1 godz.
- Hostingerdo 24 godz.domyślny TTL 4 godz.
- Squarespaceod 24 godz. do 48 godz.domyślny TTL 4 godz.
- Gandido 72 godz.


co mówi dostawcajego domyślny TTL: jak długo resolvery mogą trzymać stary rekord
Błąd Cloudflare 1014: CNAME Cross-User Banned
Błąd 1014 pojawia się, gdy nazwa w Cloudflare wskazuje przez CNAME na nazwę w innym koncie Cloudflare. Cloudflare to blokuje, aby jeden klient nie mógł kierować ruchu przez ustawienia innego.
Jest to dozwolone w obrębie jednej strefy, między strefami tego samego konta i przez Cloudflare for SaaS, gdzie właściciel celu dodaje twoją nazwę jako custom hostname. To właśnie naprawa, gdy kierujesz domenę na usługę SaaS działającą na Cloudflare. Inne przyczyny: własna domena R2, której strefa jest wstrzymana, albo zablokowana strefa.
Sprawdzenie może to tylko zasugerować: gdy obie strefy używają serwerów nazw Cloudflare, błąd 1014 jest możliwy, jeśli są w różnych kontach. DNS pokazuje strefy, nigdy konta, a rekord proxied ukrywa sam CNAME, więc pojawia się tu tylko rekord DNS only.
Konto A
shop.example.comCNAME → shops.example.net
1014cross-user banned
Konto B
shops.example.netproxied · własna strefa dostawcy SaaS
- Ta sama strefawww → example.com
- To samo kontojedna strefa → jej siostrzana strefa
- Cloudflare for SaaSwłaściciel celu dodaje twoją nazwę hosta
Inne przyczyny: własna domena R2 (custom domain), której strefa jest wstrzymana (on hold), albo zablokowana strefa.
Co może powiedzieć to narzędzie: gdy obie strefy odpowiadają z *.ns.cloudflare.com, błąd 1014 jest możliwy, jeśli konta są różne. DNS pokazuje strefy, nigdy konta. Cel *.cdn.cloudflare.net to CNAME setup (konfiguracja częściowa) Cloudflare, a nie SaaS.
CNAME a przekierowanie
CNAME to nie przekierowanie. Mówi tylko DNS, gdzie znaleźć adres; przeglądarka zachowuje w pasku adresu wpisaną nazwę, wysyła ją do serwera i oczekuje dla niej certyfikatu.
Dlatego platformy każą ci dodać domenę także po ich stronie: ich serwer musi rozpoznać www.example.com i podać dla niej certyfikat. CNAME do serwera, który nie zna twojej nazwy, pokaże jego stronę domyślną albo błąd certyfikatu.
Aby przenieść odwiedzających z jednego URL na inny, użyj przekierowania HTTP (301 lub 308) na serwerze WWW albo funkcji przekierowania (forwarding) u dostawcy DNS, która uruchamia taki serwer za ciebie. Sprawdzanie przekierowań pokazuje każdy krok takiego przekierowania.
CNAMEnazwa zostaje
- DNS:
www.example.com→ CNAMEsites.example.net→ jej adres - TLS: certyfikat musi zawierać
www.example.com - HTTP:
Host: www.example.com; serwer musi tę nazwę znać
301URL się zmienia
- DNS:
example.com→ rekord A serwera WWW - HTTP:
301 Location: https://www.example.net/ - Przeglądarka: ładuje nowy URL, który ma własne zapytanie DNS
Sprawdzanie rekordu CNAME: najczęstsze pytania
Co to jest rekord CNAME?
Jak sprawdzić rekord CNAME?
dig www.example.com CNAME w macOS lub Linuksie, nslookup -type=cname www.example.com w Windows albo Resolve-DnsName www.example.com -Type CNAME w PowerShellu.Czym różni się CNAME od rekordu A?
Czy mogę ustawić CNAME w domenie głównej?
Dlaczego nie widzę swojego CNAME?
Ile trwa zmiana CNAME?
Co to jest osierocony CNAME (dangling CNAME)?
Ile rekordów CNAME można połączyć w łańcuch?
Czy CNAME może wskazywać na adres IP?
Czy CNAME to to samo co przekierowanie?
Co oznacza błąd Cloudflare 1014?
Dlaczego selektory DKIM używają CNAME?
Więcej narzędzi DNS
Wyszukiwanie DNS
Wszystkie rekordy DNS prosto z serwerów nazw domeny, obok pamięci podręcznej Google i Cloudflare
Wyszukiwanie NS
Odkryj serwery nazw dla dowolnej domeny z wykrywaniem dostawcy
Wyszukiwanie MX
Znajdź rekordy wymiany poczty i szczegóły serwera pocztowego
Wyszukiwarka Subdomen
Odkryj wszystkie subdomeny dowolnej domeny
Sprawdzanie hostingu
Sprawdź, kto hostuje dowolną stronę: hosting, CDN, CMS, dostawca poczty, rejestrator i wystawca SSL
Domena na IP
Konwertuj dowolną nazwę domeny na adres IP z geolokalizacją i wykrywaniem CDN
Sprawdzanie Przekierowań
Sprawdź przekierowania URL, łańcuchy przekierowań i kody statusu HTTP dla SEO
Odwrotne DNS
Znajdź nazwy hostów powiązane z dowolnym adresem IP przez rekordy PTR