











CNAME-Abfrage
Die CNAME-Abfrage verfolgt die CNAME-Kette jedes Namens Schritt für Schritt, gefragt bei den eigenen Nameservern jeder Zone: jeder Alias mit seiner TTL und dem Server, der ihn beantwortet hat, die Plattform hinter dem Ziel und die Adressen am Ende. Verwaiste Ziele, Schleifen und lange Ketten werden benannt, mit der Lösung.
Genau so abgefragt, wie eingegeben: www. und Subdomains bleiben, wie sie sind, und eine IDN wird als Punycode gesendet.
Was ist ein CNAME-Eintrag?
Ein CNAME-Eintrag (Canonical Name) macht im DNS einen Namen zum Alias eines anderen. Fragt man nach dem Alias, antwortet das DNS: Fragen Sie stattdessen diesen anderen Namen ab. Der Wert ist immer ein Name, nie eine IP-Adresse (RFC 1034 §3.6.2).
Resolver folgen dem Alias für Sie und liefern die Adressen des Ziels in derselben Antwort, daher merkt ein Browser nichts davon. Deshalb verlangen Plattformen einen CNAME: Sie richten www einmal auf deren Namen, und die Plattform kann ihre Server umziehen, ohne dass Sie Ihr DNS anfassen.
Genau genommen ist der kanonische Name das Ziel; den Alias „einen CNAME“ zu nennen, ist die übliche Kurzform. Ein Name mit CNAME kann nichts anderes enthalten und nur einen CNAME (RFC 2181 §10.1), daher kann der Apex einer Zone, der ihre SOA- und NS-Einträge enthalten muss, keinen aufnehmen (RFC 1034 §4.2.1).

- Sie fragen abwww.github.com
- CNAME · 1 Std.
- Der kanonische Namegithub.com
- A · 1 Min.
- Die Adresse · AS8075 Microsoft20.207.73.82
- www.github.comCNAMEgithub.comdieselbe Domain
- www.rust-lang.orgCNAMErust-lang.github.ioGitHub Pages
- www.cursor.comCNAMEcname.vercel-dns.comVercel
- docs.github.comA185.199.108.154+3 weiterekein Alias: eigene Adressen



CNAME-Eintrag prüfen: So geht der CNAME-Test
Geben Sie den Namen oben ein und klicken Sie auf CNAME abfragen: Das Tool fragt Schritt für Schritt den eigenen Nameserver jeder Zone und zeichnet die Kette. Auf einem Computer erledigt dig das in einer Zeile: Fragen Sie nach Typ A, und die Antwort listet zuerst jeden Alias, dann die Adressen.
Fragen Sie nach Typ CNAME, um nur den ersten Alias zu sehen. Windows hat nslookup -type=cname, PowerShell Resolve-DnsName -Type CNAME, und host -t cname gibt einen einzigen Satz aus.
Zwei Haken: Ein Resolver zeigt, wie viel von der TTL in seinem Cache noch übrig ist, nicht die TTL, die die Zone setzt, und dig +short lässt die TTLs und die Owner-Namen weg, sodass eine Kette als bloße Liste erscheint.
dig www.example.com A +noall +answerJeder Alias mit seiner TTL, dann die Adressen. +short gibt nur die Ziele aus, ohne die TTLs.
$ dig www.nytimes.com A +noall +answer
www.nytimes.com.                  12902IN  CNAME www.prd.map.nytimes.com.3
www.prd.map.nytimes.com.             482   IN  CNAME www.prd.map.nytimes.xovr.nyt.net.
www.prd.map.nytimes.xovr.nyt.net.    260   IN  CNAME nytimes.map.fastly.net.
nytimes.map.fastly.net.               28   IN  A     151.101.1.1644
nytimes.map.fastly.net.               28   IN  A     151.101.129.164
nytimes.map.fastly.net.               28   IN  A     151.101.193.164
nytimes.map.fastly.net.               28   IN  A     151.101.65.164

$ dig www.nytimes.com +short5
www.prd.map.nytimes.com.          # keine TTL, keine Owner-Namen
www.prd.map.nytimes.xovr.nyt.net.
nytimes.map.fastly.net.
151.101.1.164
151.101.129.164
151.101.193.164
151.101.65.164
- Der abgefragte Name. Die erste Spalte jeder Zeile ist der Owner des Eintrags.
- Sekunden, die in Googles Cache übrig sind: 290 Sek. von den 600 Sek. der Zone. Der eigene Server der Zone zeigt die volle TTL.
- CNAME → der nächste Name. Hier 3 Aliasse, also 3 solche Zeilen.
- Die Adressen gehören zum letzten Namen der Kette: die von Fastly, TTL 1 Min. in der Zone.
+shortverbirgt die TTL und die Owner-Namen: Nur die Ziele und Adressen bleiben.

Dieselbe Frage in anderen Tools


$ nslookup -type=cname www.nytimes.com
Non-authoritative answer:
www.nytimes.com	canonical name = www.prd.map.nytimes.com.
PS> Resolve-DnsName www.nytimes.com -Type CNAME
# eine Zeile pro Eintrag: der Name, sein Typ, seine TTL und das Ziel

$ host -t cname www.nytimes.com
www.nytimes.com is an alias for www.prd.map.nytimes.com.
nslookup so, wie macOS es ausgibt; Windows ordnet dieselbe Antwort etwas anders an.

So lesen Sie das Ergebnis
Der Kopf sagt in einem Satz, wo der Name endet und über wie viele Aliasse, mit dem Logo der Plattform; die Hinweise darunter sind die Befunde, auf die es ankommt. Gezählt werden CNAME-Einträge: www.github.com → github.com ist 1, nicht 2.
Die Ansicht Kette listet jeden Eintrag so, wie der Server seiner eigenen Zone ihn beantwortet hat, mit Zone, Server, AA-Flag und TTL, dann die Prüfpunkte: Schleife, Länge, fehlende Ziele, andere Daten neben einem CNAME. Kopien stellt die Kopie jedes Eintrags im Cache von Google und Cloudflare neben die der Zone. Rechts zeichnet die dunkelblaue Spalte die Kette: eine Schleife als Ring, ein fehlendes Ziel abgerissen.
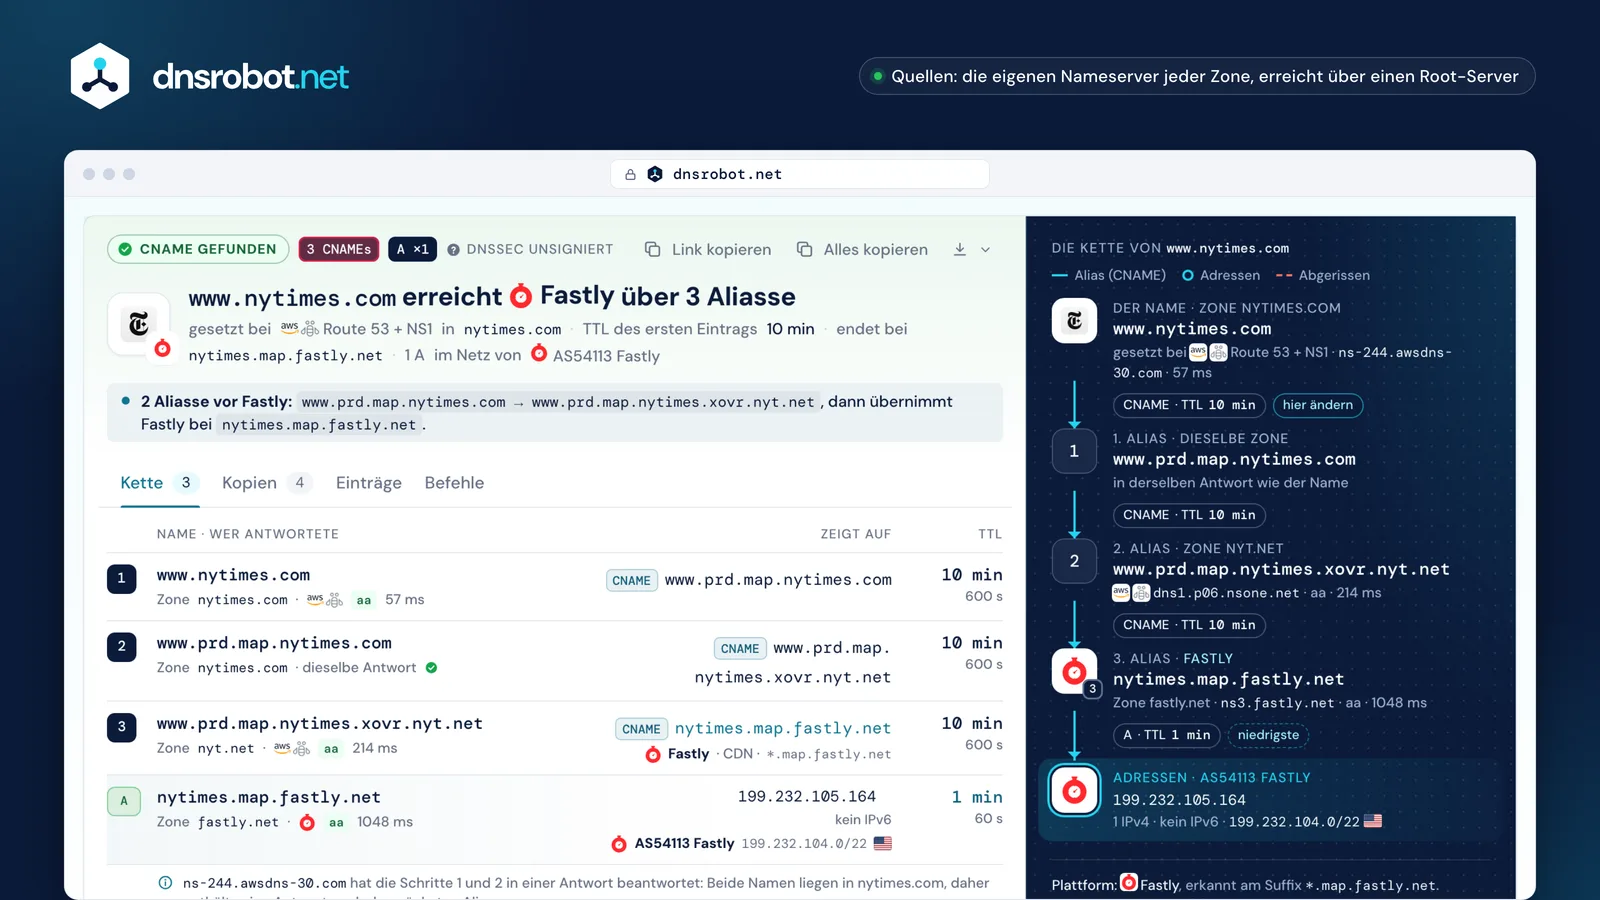
 Der BefundWo der Name endet, über wie viele Aliasse, die Plattform und das Netz der Adressen.Die Kopien im CacheDie Kopie jedes Eintrags bei Google und Cloudflare, die Restzeit jeder Kopie und wann eine Änderung am ersten Eintrag sichtbar wird.Jeder Eintrag, Schritt für SchrittZiel und TTL, wie die Zone sie enthält, der Server, der geantwortet hat, das AA-Flag und die Zeit.Die KetteDer Name, jeder Alias mit seiner Zone und TTL, dann die Adressen am Ende und ihr Netz.
CNAME vs. A-Eintrag
Ein A-Eintrag enthält eine Adresse: docs.github.com → 185.199.108.154. Ein CNAME enthält einen Namen: www.github.com → github.com, und die Adresse kommt aus dem eigenen A-Eintrag dieses Namens.
Nutzen Sie einen A-Eintrag für Ihren eigenen Server und für die Root-Domain. Nutzen Sie einen CNAME, wenn eine Plattform Ihnen einen Namen gibt, auf den Sie zeigen sollen (Vercel, GitHub Pages, ein CDN, der DKIM-Schlüssel eines Maildienstes): Zieht die Plattform um, folgt Ihr Eintrag von selbst.
Der Preis ist eine Abfrage mehr pro Alias und die strengen Regeln: nichts anderes an diesem Namen und nie am Apex der Zone.
github.comeine IPv4-Adresse: 185.199.108.154CNAME an der Root-Domain: ALIAS, ANAME und CNAME-Flattening
Die Root einer Domain (github.com) ist der Apex ihrer Zone, und der Apex muss die SOA- und NS-Einträge der Zone enthalten. Ein CNAME erlaubt nichts neben sich, daher kann er dort nicht stehen: Die beiden Regeln kollidieren (RFC 1034 §4.2.1, RFC 2181 §10.1).
DNS-Hoster umgehen das in ihren eigenen Servern: Sie folgen dem Ziel selbst und antworten mit dessen Adressen. Cloudflare nennt das CNAME-Flattening, Route 53 einen Alias-Datensatz (alias record), DNSimple und NS1 ALIAS, DNS Made Easy ANAME. Resolver sehen immer nur A und AAAA, daher kann keine Abfrage den Alias dahinter zeigen.
Einen ANAME-Standard gibt es nicht: Der IETF-Entwurf ist 2019 ausgelaufen. Der Standardweg ist der HTTPS-Eintrag im AliasMode (RFC 9460), den nur Clients nutzen, die danach fragen, daher braucht die Root-Domain weiterhin ihre A-Einträge.
github.com.Zonen-Apex
- SOAdns1.p08.nsone.net. hostmaster.nsone.net. …
- NS8 Server: NS1 + Route 53
- MX github-com.mail.protection.outlook.com.
- A20.207.73.82
- CNAME
anything.example.net.

Ein CNAME muss allein stehen, und diese Einträge müssen hier stehen: also kein CNAME an der Root-Domain.
Was DNS-Hoster stattdessen anbietenResolver sehen
- Cloudflare · CNAME-Flatteningan der Root-Domain standardmäßig aktiv, in jedem TarifA · AAAA
- Amazon Route 53 · Alias-Datensatzauf AWS-Ressourcen oder einen Eintrag in derselben ZoneA · AAAA
- DNSimple · ALIASlöst das Ziel bei jeder Anfrage aufA · AAAA
- NS1 (IBM) · ALIASA · AAAA
- DNS Made Easy · ANAMEA · AAAA
- Azure DNS · AliaseintragssatzA · AAAA
- HTTPS-Eintrag im AliasMode · RFC 9460der einzige Standard: pro Dienst, für Clients, die danach fragenHTTPS


CNAME-Ketten, TTLs und wie lange eine Änderung dauert
Ein Alias darf auf einen weiteren Alias zeigen: www.microsoft.com geht über zwei, www.nytimes.com über drei. Jeder Eintrag der Kette hat seine eigene TTL und wird einzeln zwischengespeichert, daher laufen die Kopien zu verschiedenen Zeiten ab (RFC 1034 §5.3.3).
Deshalb ist die niedrigste TTL nicht die Wartezeit. Microsofts letzte Adresse lebt 20 Sekunden, aber eine Änderung am ersten Eintrag, dem in der eigenen Zone von microsoft.com, wartet auf die Kopien dieses Eintrags: Bei Google waren bei unserer Prüfung noch 37 Minuten übrig, bei Cloudflare fast die volle Stunde, und jeder Resolver darf ihn bis zu dieser Stunde behalten.
Halten Sie Ketten kurz. RFC 9460 empfiehlt höchstens 8 Aliasse hintereinander; BIND und Unbound geben nach 11 auf, PowerDNS nach 10, Knot nach 13. Google und Cloudflare veröffentlichen kein Limit.
- www.microsoft.comCNAME → www.microsoft.com-c-3.edgekey.netder Eintrag, den sein Inhaber ändert1 Std.TTL in der Zone
- Googlenoch 36:37 · bis 07:59:03
- Cloudflarenoch 59:48 · bis 08:22:14
Eine Änderung an diesem Eintrag ist bei Google bis 07:59:03 und bei Cloudflare bis 08:22:14 UTC sichtbar, bei jedem Resolver innerhalb von 1 Std..
- www.microsoft.com-c-3.edgekey.netCNAME → e13678.dscb.akamaiedge.net15 Min.TTL in der Zone
- Googlenoch 6:58 · bis 07:29:24
- Cloudflarenoch 14:48 · bis 07:37:14
- e13678.dscb.akamaiedge.netA 23.2.78.94niedrigste TTL20 Sek.TTL in der Zone
- Googlenoch 0:20 · bis 07:22:46
- Cloudflarenoch 0:08 · bis 07:22:34
Veröffentlichte Limits und echte Ketten
- 8 RFC 9460: mehr als 8 nicht empfohlen
- 10 PowerDNS
- 11 BIND, Unbound
- 13 Knot
- Google, Cloudflare: keines veröffentlicht
Verwaiste CNAMEs (Dangling CNAME) und Subdomain-Übernahme
Ein CNAME verwaist, wenn sein Ziel weg ist: eine gelöschte Cloud-App, ein geleerter Bucket, eine abgelaufene Domain. Kann jemand anderes eine Ressource mit diesem Namen anlegen, liefert er Ihre Subdomain aus und kann sogar ein gültiges Zertifikat dafür bekommen.
Im DNS zeigt sich das als NXDOMAIN-Antwort, die Ihren CNAME noch enthält: Es fehlt das Ziel, nicht Ihr Name (RFC 6604 §3). Das funktioniert nur bei Plattformen, die jeder Ressource einen eigenen DNS-Namen geben. Andere antworten für jeden Namen, daher löst eine dort gelöschte Website weiterhin auf: Prüfen Sie dort die Website selbst.
Die Lösung ist die Reihenfolge: Löschen Sie den DNS-Eintrag vor der Ressource, und verifizieren Sie Ihre Domain bei Plattformen, die das anbieten. Ein behobenes Ziel kann noch eine Weile als fehlend erscheinen: Resolver behalten die negative Antwort für den kleineren Wert aus der SOA-TTL der Zielzone und ihrem Minimum-Feld (RFC 2308 §5).
Ein fehlendes Ziel antwortet mit NXDOMAIN
Der Name einer gelöschten Ressource löst nicht mehr auf: Unser Befund lautet verwaist.
- *.azurewebsites.netApp Service
- *.trafficmanager.netTraffic Manager
- *.blob.core.windows.netBlob Storage
- *.cloudapp.netCloud Services
- *.elasticbeanstalk.comElastic Beanstalk
- *.elb.amazonaws.comElastic Load Balancing
- *.pages.devCloudflare Pages
- *.edgekey.netEdge-Hostname
- *.map.fastly.netMap-Name
Die Plattform antwortet für jeden Namen
Eine gelöschte Website löst weiterhin auf: Unser Befund lautet zeigt auf die Plattform: Prüfen Sie, ob die Website noch Ihnen gehört.
- *.github.ioGitHub Pages
- *.netlify.appNetlify
- *.herokuapp.comHeroku
- *.vercel.appVercel
- *.myshopify.comShopify
- *.pantheonsite.ioPantheon
- *.go-vip.netWordPress VIP
- *.webflow.ioWebflow
- *.zendesk.comZendesk
- *.s3.amazonaws.comAmazon S3
- *.azurefd.netAzure Front Door
- *.global.ssl.fastly.netTLS-Hostname




$ dig shop.example.com A
;; ->>HEADER<<- opcode: QUERY, status: NXDOMAIN
;; ANSWER SECTION:     # Ihr Eintrag ist da
shop.example.com.   3600  IN  CNAME  example-shop.example.net.
;; AUTHORITY SECTION:  # kein solches Ziel; Resolver dürfen die negative Antwort 5 Min. behalten
example.net.         300  IN  SOA    ns1.example.net. …
Inhaberprüfungen, die eine Übernahme verhindern
- GitHub Pages
TXT _github-pages-challenge-<user>.<domain> - Azure App Service
TXT asuid.<subdomain> - Webflow
TXT _webflow one-time-verification=… - Cloudflare for SaaS
Hostname-Validierung per TXT oder HTTP - Netlify
Domain-Sperre über den Support
So fügen Sie einen CNAME-Eintrag hinzu (GoDaddy, Cloudflare, Namecheap, Squarespace)
Jede DNS-Verwaltung fragt nach denselben drei Dingen: dem Typ (CNAME), dem Host und dem Ziel, das Ihre Plattform Ihnen gegeben hat. Geben Sie im Host-Feld nur das Label ein, www oder shop: Die Oberfläche hängt Ihre Domain selbst an.
Den vollen Namen einzutippen ergibt www.example.com.example.com, der häufigste Grund, warum ein neuer CNAME „nicht funktioniert“. Dasselbe passiert in einer Zonendatei, in der ein Name ohne abschließenden Punkt relativ ist. Bei Cloudflare verbirgt ein Eintrag auf Proxied den CNAME vor Abfragen: Stellen Sie ihn auf DNS only, wenn eine Plattform ihn verifizieren muss.
Prüfen Sie ihn dann hier. Hoster nennen alles von einer Minute bis zu 72 Stunden; die echte Wartezeit für einen geänderten Eintrag ist die TTL des alten Eintrags, und ein ganz neuer Name ist meist sofort sichtbar.
GoDaddyZiel von Shopify

Name: „ohne den Domain-Namen, z. B. blog oder shop“; nie @.
CloudflareZiel von Webflow
Name: nur Ihre Subdomain. DNS only lässt den CNAME für Abfragen sichtbar; Proxied verbirgt ihn.
NamecheapZiel von Google

Host: nur mysubdomain, nicht mysubdomain.domain.tld.
SquarespaceZiel von Framer



Name: Ein CNAME mit @ im Feld Name ist nicht möglich.
Was Hoster sagen vs. die TTL
- Route 53innerhalb von 1 Min., auf den eigenen Servern
- Namecheap30 Min.
- GoDaddy1 Std., bis zu 48 Std.Standard-TTL 1 Std.
- Hostingerbis zu 24 Std.Standard-TTL 4 Std.
- Squarespace24 Std. bis 48 Std.Standard-TTL 4 Std.
- Gandibis zu 72 Std.
- STRATObis zu 24 Std.


was der Hoster sagtseine Standard-TTL: wie lange Resolver den alten Eintrag behalten dürfen
Cloudflare-Fehler 1014: CNAME Cross-User Banned
Fehler 1014 erscheint, wenn ein Name bei Cloudflare per CNAME auf einen Namen in einem anderen Cloudflare-Konto zeigt. Cloudflare blockiert das, damit kein Kunde Traffic über die Einstellungen eines anderen leiten kann.
Erlaubt ist es innerhalb einer Zone, zwischen Zonen desselben Kontos und über Cloudflare for SaaS, bei dem der Inhaber des Ziels Ihren Namen als benutzerdefinierten Hostnamen hinzufügt. Das ist die Lösung, wenn Sie eine Domain auf einen SaaS-Dienst richten, der auf Cloudflare läuft. Weitere Ursachen: eine benutzerdefinierte R2-Domain, deren Zone im Status „on hold“ ist, oder eine gesperrte Zone.
Eine Abfrage kann nur einen Hinweis geben: Nutzen beide Zonen die Nameserver von Cloudflare, ist 1014 möglich, falls sie in verschiedenen Konten liegen. DNS zeigt Zonen, nie Konten, und ein auf Proxied gestellter Eintrag verbirgt den CNAME selbst, daher erscheint hier nur ein Eintrag auf DNS only.
Konto A
shop.example.comCNAME → shops.example.net
1014Cross-User Banned
Konto B
shops.example.netproxied · die eigene Zone des SaaS-Anbieters
- Dieselbe Zonewww → example.com
- Dasselbe Kontoeine Zone → ihre Schwesterzone
- Cloudflare for SaaSder Inhaber des Ziels fügt Ihren Hostnamen hinzu
Weitere Ursachen: eine benutzerdefinierte R2-Domain, deren Zone im Status „on hold“ ist, oder eine gesperrte Zone.
Was dieses Tool sagen kann: Wenn beide Zonen von *.ns.cloudflare.com antworten, ist ein 1014 möglich, falls die Konten verschieden sind. DNS zeigt Zonen, nie Konten. Ein Ziel unter *.cdn.cloudflare.net ist das CNAME-Setup (partial) von Cloudflare, nicht SaaS.
CNAME vs. Weiterleitung
Ein CNAME ist keine Weiterleitung. Er sagt dem DNS nur, wo die Adresse zu finden ist; der Browser behält den eingegebenen Namen in der Adressleiste, sendet ihn an den Server und erwartet ein Zertifikat dafür.
Deshalb verlangen Plattformen, dass Sie Ihre Domain auch bei ihnen hinzufügen: Ihr Server muss www.example.com erkennen und ein Zertifikat dafür ausliefern. Ein CNAME auf einen Server, der Ihren Namen nicht kennt, zeigt dessen Standardseite oder einen Zertifikatsfehler.
Um Besucher von einer URL zu einer anderen zu schicken, nutzen Sie eine HTTP-Weiterleitung (301 oder 308) auf einem Webserver oder die Weiterleitungsfunktion Ihres DNS-Hosters, die einen solchen Server für Sie betreibt. Der Redirect Checker zeigt jeden Schritt einer Weiterleitung.
CNAMEder Name bleibt
- DNS:
www.example.com→ CNAMEsites.example.net→ seine Adresse - TLS: das Zertifikat muss
www.example.comnennen - HTTP:
Host: www.example.com; der Server muss ihn kennen
301die URL ändert sich
- DNS:
example.com→ der A-Eintrag eines Webservers - HTTP:
301 Location: https://www.example.net/ - Browser: lädt die neue URL, die ihre eigene DNS-Abfrage bekommt
CNAME-Abfrage: häufige Fragen
Was ist ein CNAME-Eintrag?
Wie prüfe ich einen CNAME-Eintrag?
dig www.example.com CNAME unter macOS oder Linux aus, nslookup -type=cname www.example.com unter Windows oder Resolve-DnsName www.example.com -Type CNAME in PowerShell.Was ist der Unterschied zwischen einem CNAME und einem A-Eintrag?
Kann ich einen CNAME auf meine Root-Domain setzen?
Warum sehe ich meinen CNAME nicht?
Wie lange dauert eine CNAME-Änderung?
Was ist ein verwaister CNAME (Dangling CNAME)?
Wie viele CNAMEs lassen sich verketten?
Kann ein CNAME auf eine IP-Adresse zeigen?
Ist ein CNAME dasselbe wie eine Weiterleitung?
Was bedeutet der Cloudflare-Fehler 1014?
Warum nutzen DKIM-Selektoren CNAMEs?
Fehlt Ihnen etwas?Funktion oder neues Tool vorschlagen
Weitere DNS-Tools
DNS-Abfrage
Alle DNS-Einträge direkt von den Nameservern der Domain, neben dem Cache von Google und Cloudflare
NS-Abfrage
Nameserver für jede Domain mit Anbietererkennung ermitteln
MX-Abfrage
Mail-Exchange-Einträge und Mailserver-Details finden
Subdomain-Finder
Alle Subdomains einer Domain entdecken
Hosting-Checker
Finden Sie heraus, wer eine Website hostet: Webhoster, CDN, CMS, E-Mail-Anbieter, Registrar und SSL-Aussteller
Domain zu IP
Jeden Domainnamen in seine IP-Adresse mit Geolokalisierung und CDN-Erkennung umwandeln
Redirect Checker
URL-Weiterleitungen, Weiterleitungsketten und HTTP-Statuscodes für SEO prüfen
Reverse DNS-Abfrage
Hostnamen zu jeder IP-Adresse über PTR-Einträge finden