











SSL Check
Dieser SSL Check prüft das SSL-Zertifikat jeder Website online: gültig oder nicht, das Ablaufdatum, die Vertrauenskette in jedem Browser, den Widerruf, TLS-Versionen und Cipher-Suites. Mit einer Note von A+ bis F in Sekunden, für Websites und Mailserver.
Was prüft dieser SSL Check?
Ein SSL Checker verbindet sich mit einem Server wie ein Browser und liest das Zertifikat, das der Server vorlegt. Unser Checker spricht TLS selbst und sieht daher genau, was der Server sendet: das Zertifikat und seine Kette, die Protokollversion, die Cipher-Suite und den Schlüsselaustausch. Websites hinter Cloudflare lehnen unsere Verbindung ab, daher stammt das Zertifikat bei ihnen aus dem CT-Log, und Protokoll-Scan und Note entfallen; Server, die nur IPv6 haben, sind noch nicht erreichbar. Danach prüft der Checker die Kette gegen die vier Root-Stores, die Browser und Betriebssysteme nutzen, fragt die CA, ob das Zertifikat widerrufen wurde, und testet, welche älteren Protokolle und schwachen Cipher der Server noch annimmt.
Das Ergebnis ist SSL Test, HTTPS Checker und TLS-Checker in einem: ein Befund in klaren Worten, eine Note von A+ bis F mit Begründung und die Details dahinter. Geprüft wird auch, was das Zertifikat umgibt: der HSTS-Header, die Weiterleitung von HTTP auf HTTPS, CAA-Einträge und das Certificate-Transparency-Log.
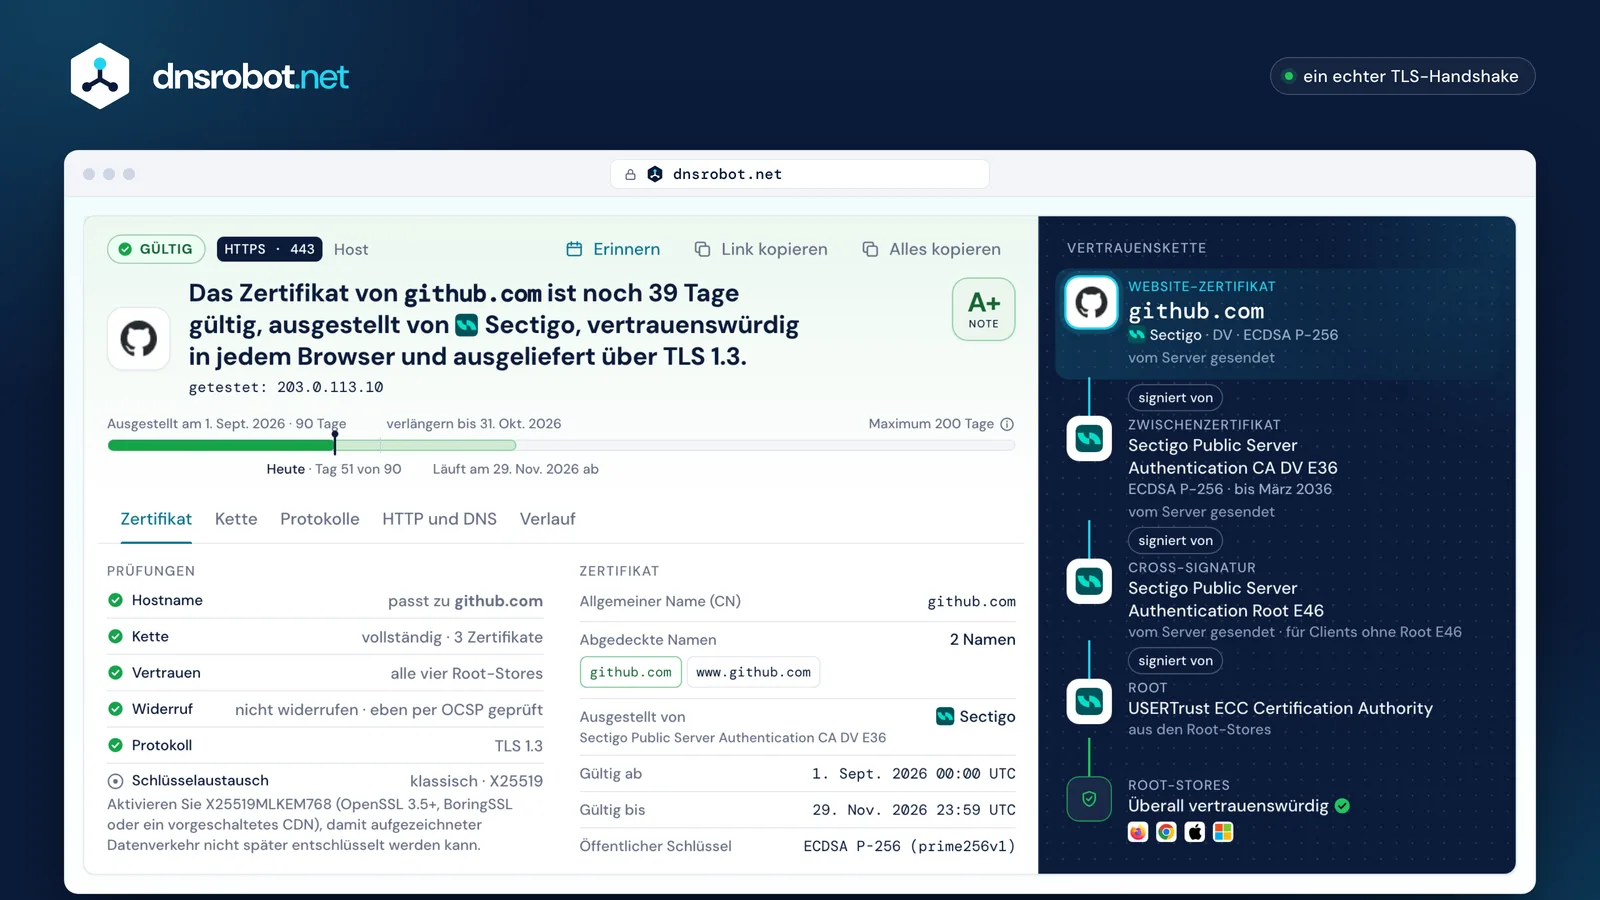
 Der BefundGültig oder nicht in einem Satz, die verbleibenden Tage, der Aussteller und die Note mit Begründung.Die LaufzeitWo das Zertifikat in seiner Laufzeit steht: ausgestellt, heute, Ablauf, verglichen mit dem Höchstwert für sein Ausstellungsdatum.Die VertrauensketteJedes Zertifikat von der Website bis zur Root, wie wir es jeweils erhalten haben, und die Befunde der vier Root-Stores.Die PrüfungenHostname, Kette, Vertrauen, Widerruf, Protokolle, Schlüsselaustausch, HSTS und CAA, jeweils mit einer Lösung, wenn etwas fehlschlägt.
So prüfen Sie ein SSL-Zertifikat
Drei Wege, vom schnellsten bis zum ausführlichsten:
- 1
Mit diesem SSL Check
Geben Sie die Domain ein (oder eine URL oder host:port für einen anderen Dienst) und wählen Sie SSL prüfen. Zuerst kommen das Zertifikat und seine Kette, dann folgen Widerruf, Protokoll-Scan und HSTS, und zuletzt Befund und Note.
- 2
Im Browser
Klicken Sie auf das Symbol links neben der Adresse, dann auf Verbindung ist sicher und Zertifikat ist gültig (Chrome) oder Weitere Informationen (Firefox). Sie sehen die Namen, den Aussteller und die Daten, aber nicht die Kette, wie der Server sie gesendet hat, die erlaubten Protokolle oder ob das Zertifikat widerrufen wurde: Chrome prüft die meisten Widerrufe nicht online.
- 3
Mit openssl
openssl s_client -connect example.com:443 -servername example.com -showcerts </dev/nullgibt die Kette aus, die der Server sendet; leiten Sie sie anopenssl x509 -noout -datesweiter, um das Ablaufdatum zu sehen. Die Befehle stehen unten und in der Ketten-Ansicht des Ergebnisses.
Ablauf des SSL-Zertifikats prüfen und überwachen
Prüfen Sie die Domain oben: Das Ergebnis nennt die verbleibenden Tage und zeigt die gesamte Laufzeit des Zertifikats, vom Tag der Ausstellung bis zum Ablauf. Das Datum Gültig bis ist das Feld notAfter des Zertifikats; ab diesem Moment zeigt jeder Browser eine ganzseitige Warnung (NET::ERR_CERT_DATE_INVALID in Chrome).
Im Terminal gibt echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -enddate dasselbe Datum aus, und -checkend 2592000 sagt einem Skript, ob das Zertifikat innerhalb von 30 Tagen abläuft. In der Verlaufsansicht können Sie für jedes Datum vor dem Ablauf eine Kalendererinnerung herunterladen, ohne Konto.
Let's Encrypt verschickt seit Juni 2025 keine Ablauf-E-Mails mehr, und Zertifikate werden immer kürzer gültig. Verlängerungen sollten daher automatisch laufen: nach etwa zwei Dritteln der Laufzeit (nach 60 Tagen bei einem 90-Tage-Zertifikat), oder die CA gibt den Zeitpunkt über ACME Renewal Information (RFC 9773) vor.
Laufzeit des Zertifikats · example-shop.com
$ echo | openssl s_client -connect example-shop.com:443 -servername example-shop.com 2>/dev/null | openssl x509 -noout -enddate
notAfter=Nov 30 07:11:59 2026 GMT
$ echo | openssl s_client -connect example-shop.com:443 -servername example-shop.com 2>/dev/null | openssl x509 -noout -checkend 2592000
Certificate will not expire
Warum werden SSL-Zertifikate immer kürzer gültig?
Weil Browser und CAs dafür gestimmt haben. Ballot SC-081 des CA/Browser Forums (April 2025) verkürzt in drei Schritten die längste Zeit, die ein öffentliches TLS-Zertifikat gültig sein darf, damit ein kompromittierter Schlüssel oder eine veraltete Identität früher nicht mehr funktioniert:
Die Validierungen schrumpfen mit: Eine CA darf eine abgeschlossene Domainvalidierung jetzt 200 Tage lang wiederverwenden, ab 2027 100 Tage und ab März 2029 nur noch 10 Tage, sodass die Domain fast jedes Mal neu nachgewiesen wird.
Let's Encrypt geht nach eigenem Zeitplan weiter: Seine 90-Tage-Zertifikate werden am 10. Februar 2027 zu 64-Tage-Zertifikaten und am 16. Februar 2028 zu 45-Tage-Zertifikaten, und Sechs-Tage-Zertifikate gibt es schon heute. Zeigt dieser Checker ein Zertifikat, das länger gilt als der Höchstwert für sein Ausstellungsdatum, verstößt es gegen die Regeln (Chrome lehnt es ab).
- Seit 2020398 Tage
- 15. März 2026200 Tage
- 15. März 2027100 Tage
- 15. März 202947 Tage
Die manuelle Verlängerung einmal im Jahr funktioniert seit dem 15. März 2026 nicht mehr. Nutzen Sie einen ACME-Client (Certbot, Caddy, das AutoSSL Ihres Hosters) und prüfen Sie, ob die Verlängerungen tatsächlich stattfinden.
Zertifikatskette prüfen: End-, Zwischen- und Root-Zertifikat
Ein Browser vertraut dem Zertifikat einer Website, weil eine Kette von Signaturen von ihm zu einem Root-Zertifikat in seinem Root-Store führt. Der Server muss sein eigenes Zertifikat und die Zwischenzertifikate senden; die Root ist schon auf dem Gerät. Dieser Ketten-Check zeigt die Kette zweimal: wie der Server sie gesendet hat und wie Browser sie aufbauen, mit der Root, der jeder Store vertraut.
Der häufigste Fehler ist ein fehlendes Zwischenzertifikat: Der Server sendet nur sein eigenes Zertifikat. Chrome kann das fehlende meist von der Adresse im Zertifikat nachladen (AIA), und Firefox hält die Zwischenzertifikate vorab bereit, die CAs gegenüber der CCADB offenlegen, sodass die Website im Browser in Ordnung aussieht. Apps, API-Clients, curl und andere Tools tun das oft nicht und scheitern mit Fehlern wie unable to get local issuer certificate.
- Endzertifikat (das Zertifikat der Website)
- Nennt die Website in seinen Subject Alternative Names und enthält den öffentlichen Schlüssel des Servers. Höchstens 200 Tage gültig, wenn es seit dem 15. März 2026 ausgestellt wurde.
- Zwischenzertifikat
- Von der Root signiert und signiert selbst das Zertifikat der Website, sodass der Schlüssel der Root offline bleiben kann. Der Server muss es senden.
- Root-Zertifikat
- Selbstsigniert und vertrauenswürdig, weil der Browser oder das Betriebssystem es in seinem Root-Store mitliefert. Es mitzusenden ist erlaubt, aber nutzlos.
Eine unvollständige Kette reparieren
- 1
Installieren Sie die Datei mit der vollständigen Kette, die Ihnen Ihre CA gegeben hat (oft fullchain.pem oder ca-bundle genannt), nicht nur das Zertifikat. In der Ketten-Ansicht des Ergebnisses können Sie das richtige Bundle herunterladen.
- 2
nginx:
ssl_certificatemuss auf eine einzige Datei zeigen, die das Zertifikat und danach die Zwischenzertifikate enthält. - 3
Apache 2.4.8+: Setzen Sie die Zwischenzertifikate in der
SSLCertificateFilehinter das Zertifikat (ältere Versionen nutzenSSLCertificateChainFile). - 4
Prüfen Sie erneut: Die Kette sollte in allen vier Stores bei einer Root enden, ohne ein Zertifikat mit der Markierung von uns nachgeladen.
Vertrauenskette
- Website-Zertifikatexample-shop.comLet's Encrypt · DV · RSA 2048vom Server gesendet
- ZwischenzertifikatR13RSA 2048 · bis März 2027vom Server gesendet
- RootISRG Root X1bis Juni 2035aus den Root-Stores
- Root-StoresÜberall vertrauenswürdig


Häufige SSL-Zertifikatsfehler und wie Sie sie beheben
Was die Warnung des Browsers bedeutet und was der Checker dazu zeigt:
NET::ERR_CERT_DATE_INVALID
SEC_ERROR_EXPIRED_CERTIFICATE / MOZILLA_PKIX_ERROR_NOT_YET_VALID_CERTIFICATE
Das Zertifikat ist abgelaufen (oder noch nicht gültig), oder die Uhr des Geräts geht falsch.
Verlängern Sie es, installieren Sie das neue Zertifikat und automatisieren Sie dann die Verlängerung. Das Laufzeitlineal des Checkers zeigt die Daten.
NET::ERR_CERT_AUTHORITY_INVALID
SEC_ERROR_UNKNOWN_ISSUER / MOZILLA_PKIX_ERROR_SELF_SIGNED_CERT
Die Kette führt zu keiner vertrauenswürdigen Root: ein selbstsigniertes Zertifikat, eines von einer privaten CA oder ein fehlendes Zwischenzertifikat.
Installieren Sie ein Zertifikat einer öffentlichen CA mit seiner vollständigen Kette. Die Vertrauenskette zeigt, wo sie bricht.
NET::ERR_CERT_COMMON_NAME_INVALID
SSL_ERROR_BAD_CERT_DOMAIN
Das Zertifikat nennt nicht die Website, die Sie geöffnet haben. Ein Wildcard-Zertifikat deckt nur eine Ebene ab: *.example.com gilt weder für example.com noch für a.b.example.com.
Lassen Sie ein Zertifikat ausstellen, das jeden Namen enthält, unter dem die Website antwortet, www eingeschlossen.
ERR_SSL_VERSION_OR_CIPHER_MISMATCH
SSL_ERROR_NO_CYPHER_OVERLAP / SSL_ERROR_UNSUPPORTED_VERSION
Browser und Server haben keine gemeinsame Protokollversion oder Cipher-Suite, meist weil der Server nur TLS 1.0 oder alte Cipher anbietet.
Aktivieren Sie TLS 1.2 und TLS 1.3 mit AEAD-Ciphern. Die Protokoll-Ansicht listet, was der Server annimmt.
Welche TLS-Versionen sollte ein Server unterstützen?
TLS 1.3 und TLS 1.2, nichts Älteres. TLS 1.0 und 1.1 gelten seit März 2021 offiziell als veraltet (RFC 8996), und jeder aktuelle Browser lehnt sie ab; SSL 3.0 ist geknackt. TLS 1.3, inzwischen RFC 9846, ist schneller (ein Roundtrip) und lässt nur AEAD-Cipher mit Forward Secrecy zu.
Als Nächstes lohnt der Blick auf den Schlüsselaustausch. Chrome, Firefox und die Systeme von Apple bieten jetzt X25519MLKEM768 an, ein Hybrid aus X25519 und dem Post-Quanten-Verfahren ML-KEM (FIPS 203), für TLS standardisiert in RFC 10024, sodass heute aufgezeichneter Datenverkehr nicht von einem künftigen Quantencomputer entschlüsselt werden kann. Ende 2025 nutzte mehr als die Hälfte des menschlichen Datenverkehrs über Cloudflare dieses Verfahren, aber bisher akzeptieren es nur wenige Ursprungsserver. Die Protokoll-Ansicht zeigt, ob Ihrer dazugehört.
So entsteht die Note im SSL Test
Die Note orientiert sich am Bewertungsleitfaden von Qualys SSL Labs: Ein Problem, das ein Browser als Fehler anzeigt, bestimmt zuerst den Buchstaben, danach begrenzt jede schwächere Einstellung die bestmögliche Note.
| Note | Was dafür nötig ist |
|---|---|
| A+ | Ein sauberes A, TLS 1.3 und HSTS für mindestens sechs Monate. |
| A | Vertrauenswürdig, nur TLS 1.2 und 1.3, Forward Secrecy und AEAD-Cipher. Für Mailserver ist hier Schluss (HSTS ist für Websites). |
| A- | Kein TLS 1.3 oder eine Website ohne gültigen HSTS-Header. |
| B | TLS 1.0, TLS 1.1 oder RC4 wird noch angenommen, ein Schlüssel unter 2048 Bit, keine Forward Secrecy oder AEAD, oder eine unvollständige Kette. |
| C | SSL 3.0 aktiv, 3DES oder RC4 für moderne Clients noch gewählt, oder weder TLS 1.2 noch 1.3. |
| F | Abgelaufen, widerrufen, Export-Cipher, nur RC4 oder SSL 3.0 als bestes Protokoll. |
| T / M | Nicht vertrauenswürdig (T) oder für einen anderen Namen ausgestellt (M): Browser zeigen eine Warnung, wie auch immer der Server eingerichtet ist. Die Note, die nach der Behebung erreicht würde, wird ebenfalls angezeigt. |
HSTS, CAA, OCSP und die übrige Einrichtung
HSTS
Der Header
Strict-Transport-Securityweist Browser an, für max-age Sekunden nur HTTPS zu nutzen. Mit einem Jahr oder mehr, includeSubDomains und preload kann eine Website in die HSTS-Preload-Liste aufgenommen werden, die in Browser eingebaut ist. Das Ergebnis liest den Header und die Liste aus.HTTP auf HTTPS
http:// sollte vor allem anderen auf https:// unter demselben Namen weiterleiten, sonst bleibt der erste Besuch unverschlüsselt.
CAA-Einträge
Ein CAA-Eintrag im DNS nennt die CAs, die für die Domain Zertifikate ausstellen dürfen; jede öffentliche CA muss ihn prüfen. Das Ergebnis zeigt den Eintrag und ob er die CA erlaubt, die das aktuelle Zertifikat ausgestellt hat, damit eine Verlängerung nicht scheitert.
Widerruf
Seit 2024 sind CRLs Pflicht und OCSP optional, und Let's Encrypt hat seinen OCSP-Dienst im August 2025 abgeschaltet. Ein Zertifikat ohne OCSP-Adresse ist normal: Der Checker liest dann die CRL.
SSL-Zertifikat mit OpenSSL prüfen
Die openssl-Befehle für dieselben Prüfungen, unter macOS, Linux und Windows (mit installiertem OpenSSL). Setzen Sie Ihren Host statt example.com ein:
| Prüfung | Befehl |
|---|---|
| Die Kette, die der Server sendet | openssl s_client -connect example.com:443 -servername example.com -showcerts </dev/null |
| Das Ablaufdatum | echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -dates |
| Ablauf innerhalb von 30 Tagen? | echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -checkend 2592000 |
| Namen, Aussteller und Schlüssel | echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -text |
| Wird TLS 1.3 angenommen? | openssl s_client -connect example.com:443 -servername example.com -tls1_3 </dev/null |
| Ein Mailserver (STARTTLS) | openssl s_client -connect mail.example.com:587 -starttls smtp -servername mail.example.com </dev/null |
SSL-Checker-API
Ein kostenloser Endpunkt mit CORS: Senden Sie {"domain": "example.com"} per POST an /api/ssl-certificate und Sie erhalten die Felder unserer älteren API, jetzt mit echten Werten für Vertrauen, Signatur und Version sowie der Note, den Befunden der Stores und dem Widerruf. 30 Prüfungen pro Minute und Netz; eine Wiederholung innerhalb von zehn Minuten kommt aus dem Cache.
$ curl -X POST https://dnsrobot.net/api/ssl-certificate \
    -H "Content-Type: application/json" -d '{"domain": "github.com"}'
{
  "success": true, "domain": "github.com",
  "leafCertificate": { "daysToExpire": 39, "isValid": true, … },
  "trustStatus": { "isTrusted": true, "hasValidChain": true, … },
  "v2": { "state": "valid", "grade": "A+",
          "stores": { "mozilla": true, "chrome": true, … }, … }
}
Fragen zum SSL Check
Wie prüfe ich, ob das SSL-Zertifikat einer Website gültig ist?
Wie prüfe ich, wann ein SSL-Zertifikat abläuft?
openssl x509 -noout -enddate für das Zertifikat des Servers das Datum aus. Öffentliche Zertifikate, die seit dem 15. März 2026 ausgestellt wurden, gelten höchstens 200 Tage, daher sollte die Verlängerung automatisch laufen; die Verlaufsansicht lädt außerdem eine Kalendererinnerung herunter.Was prüft ein SSL Test?
Was ist ein Zwischenzertifikat, und warum ist meine Kette unvollständig?
Warum funktioniert meine Website in Chrome, aber nicht in Apps oder anderen Browsern?
Wie lange ist ein SSL-Zertifikat 2026 gültig?
Was bedeuten die SSL-Noten A+, A, B, T und M?
Kann ich das SSL-Zertifikat eines Mailservers oder eines anderen Ports prüfen?
Woran erkenne ich, ob ein SSL-Zertifikat widerrufen wurde?
Ist meine Website quantensicher?
Was ist der Unterschied zwischen SSL und TLS?
Ist dieser SSL Check kostenlos, und speichern Sie, was ich prüfe?
Fehlt Ihnen etwas?Funktion oder neues Tool vorschlagen
Weitere Sicherheits- und DNS-Tools
CSR- & Zertifikat-Decoder
CSR oder SSL-Zertifikat dekodieren: Subject, SANs, Schlüsselgröße, Gültigkeit, Aussteller, Fingerprint, Signaturprüfung und CSR-Zertifikat-Abgleich
CSR-Generator
Zertifikatsignierungsanforderung und privaten Schlüssel im Browser erstellen: RSA oder ECDSA, mit SANs und passendem OpenSSL-Befehl
HTTP-Header-Checker
HTTP-Antwort-Header und Sicherheits-Header-Bewertung analysieren
DNS-Abfrage
Alle DNS-Einträge direkt von den Nameservern der Domain, neben dem Cache von Google und Cloudflare
SMTP-Test-Tool
Jeden Mailserver testen: STARTTLS, Zertifikat, AUTH und Open Relay
Port-Checker
Port-Konnektivität und Service-Verfügbarkeit testen