











DMARC-Generator
Erstellen Sie Ihren DMARC-Eintrag nach RFC 9989, ausgehend von dem, den Sie jetzt veröffentlichen, und sehen Sie, was Empfänger mit Mails tun, die durchfallen.
Lädt den Eintrag bei _dmarc Ihrer Domain ins Formular. Oder bauen Sie unten einen: Er aktualisiert sich bei jeder Änderung.
Läuft in Ihrem Browser. Nur DNS-Abfragen verlassen ihn, per HTTPS an den Resolver von Cloudflare (den von Google als zweite Meinung).
Ein Beispieleintrag für example.com
Geben Sie oben Ihre Domain ein, um von dem auszugehen, was sie jetzt veröffentlicht, oder ändern Sie unten etwas. Der Eintrag rechts aktualisiert sich laufend.
Fehlerberichte und mehr
psd= ist nur für Betreiber von Public Suffixes gedacht und wird daher nicht angeboten.
Was mit Mails geschieht, die DMARC nicht bestehen
Mails, die bestehen, sind nie betroffen. Bei Mails, die durchfallen, lesen Empfänger Ihren Eintrag so:
Eine Richtlinie ist eine Bitte: Empfänger treffen die endgültige Entscheidung. Mit eingeschaltetem Honor DMARC record policy, wie Microsoft es empfiehlt, weist Microsoft 365 Mails, die bei reject durchfallen, mit 550 5.7.1 ab und stellt Mails, die bei quarantine durchfallen, in Junk zu.
Einführung
- 1Beobachten
p=nonep=none mit Berichten, mindestens einen MonatjetztSie sind hier - 2Test
p=quarantine; t=yquarantine mit t=y: optional - 3Quarantäne
p=quarantinemindestens so lange, wie Sie beobachtet haben - 4Ablehnen
p=rejectwenn Ihre Nutzer nicht an Mailinglisten schreiben
Bevor Sie veröffentlichen
Ein Eintrag, ohne etwas, das Empfänger überspringen oder falsch lesen würden.
Wohin Ihre Berichte gehen
Empfänger senden Berichte an die Adresse einer anderen Organisation nur, wenn diese einen Berechtigungseintrag veröffentlicht.
Berichtsdienste veröffentlichen einen Eintrag, der jede Domain abdeckt, daher zeigen ihre Adressen meist sofort Berechtigt.
Wohin füge ich das ein?
Wählen Sie Ihren DNS-Anbieter: Die Felder unten sind so geschrieben, wie sein Formular sie will.
_dmarc.example.com. 3600 IN TXT "v=DMARC1; p=none; rua=mailto:dmarc@example.com"
Nach dem Veröffentlichen
DMARC einrichten: Wie erstelle ich einen DMARC-Eintrag?
Veröffentlichen Sie einen TXT-Eintrag namens _dmarc bei Ihrer Domain, der mit v=DMARC1, einer Richtlinie und einer Adresse für Berichte beginnt: Der Generator oben schreibt ihn, und er wirkt, sobald Ihr DNS-Anbieter ihn ausliefert.
Prüfen Sie, dass Ihre Mails schon SPF oder DKIM bestehen, und beginnen Sie dann bei p=none mit einer rua-Adresse, die Sie lesen: Empfänger stellen weiter zu wie bisher und senden Ihnen täglich Berichte, wer als Ihre Domain sendet.
Lesen Sie die Berichte mindestens einen Monat lang, beheben Sie jeden legitimen Absender, der durchfällt, und wechseln Sie dann zu quarantine und reject. Ein Eintrag bei Ihrer Organisationsdomain deckt auch deren Subdomains ab.
- 1Bei _dmarc veröffentlichen
_dmarc.example.com · TXTv=DMARC1; p=none; rua=mailto:dmarc@example.com - 2Empfänger schlagen ihn nachTXT-Abfrage
_dmarc.example.com - 3Sie wenden Ihre Richtlinie anp=none → zugestellt
- 4Täglich kommen Berichte zurückAggregatbericht (XML, täglich)dmarc@example.com


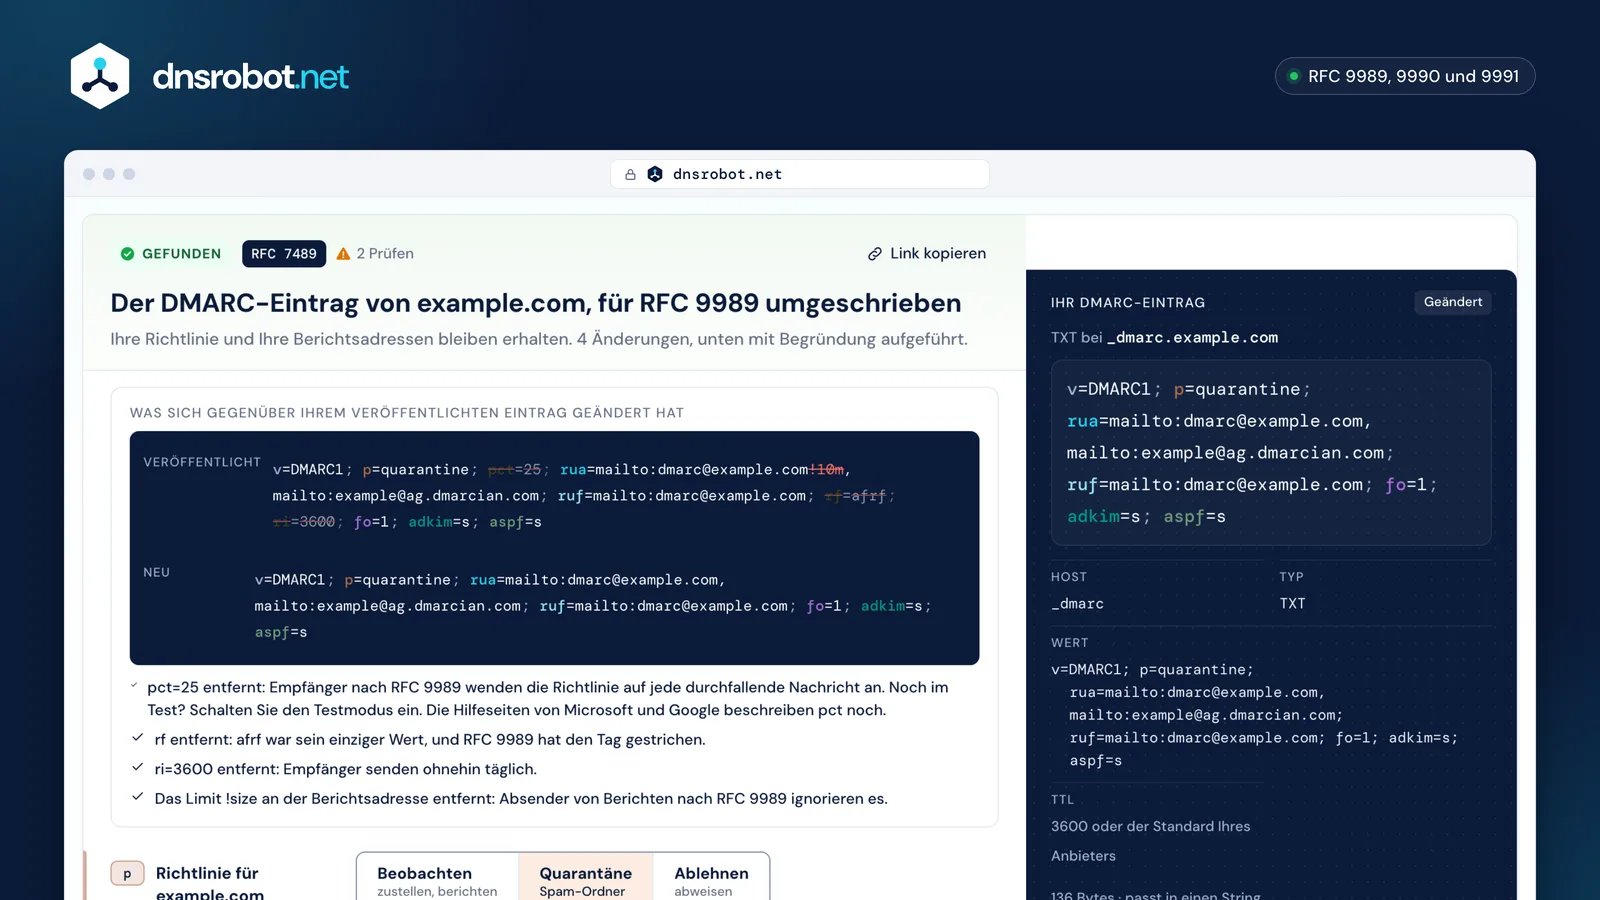
 Von dem ausgehen, was Sie veröffentlichenLaden liest _dmarc aus Ihrem Browser und füllt das Formular; nichts läuft über unseren Server.Jeder Tag, farbigJeder Teil des Eintrags entspricht seiner Einstellung: Zeigen Sie auf einen, um den anderen zu finden.Was sich geändert hat und warumTags, die RFC 9989 entfernt hat, fallen weg, jeweils mit Begründung.So kopieren, wie Ihr Anbieter es willHost, Typ und Wert, jeweils mit Kopieren-Schaltfläche, für Ihren DNS-Anbieter umgeschrieben.Berichtsadressen, geprüftEine Adresse bei einer anderen Organisation wird markiert, und ihr Berechtigungseintrag wird live geprüft.
Welche DMARC-Richtlinie sollte ich nutzen: none, quarantine oder reject?
Beginnen Sie bei none mit Berichten, wechseln Sie zu quarantine, sobald jeder legitime Absender besteht, und zu reject, wenn Sie sicher sind: RFC 9989 verlangt mindestens einen Monat bei none und ebenso lange bei quarantine.
none ändert nichts an der Zustellung; quarantine schickt durchfallende Mails in den Spam; reject weist sie ab. Eine Richtlinie ist eine Bitte: Empfänger treffen die endgültige Entscheidung.
Domains, deren Nutzer an Mailinglisten schreiben, SHOULD NOT reject verwenden, weil Listen, die Nachrichten verändern, DMARC für sie brechen. Google schlägt einen schnelleren Weg vor (eine Woche bei none, dann ein kleiner Anteil bei quarantine).
- 1Beobachten
p=none; rua=…mindestens einen MonatjetztZugestellt und berichtet - 2Test
p=quarantine; t=yfreiwilligEine Stufe weniger - 3Quarantäne
p=quarantinemindestens noch einmal so langefrühestens am 27. Nov. 2026Spam-Ordner - 4Ablehnen
p=rejectwenn Ihre Nutzer nicht an Listen schreibenfrühestens am 27. Dez. 2026Abgewiesen

Was hat sich mit RFC 9989 bei DMARC geändert?
RFC 9989 (Mai 2026) hat RFC 7489 abgelöst: Er hat pct, rf und ri entfernt, np, t und psd hinzugefügt und findet die Organisationsdomain, indem er im DNS nach oben läuft, statt die Public Suffix List zu lesen.
pct=0 liest sich jetzt als t=y; jedes andere pct entfällt, weil Empfänger es uneinheitlich angewendet haben. Das Größensuffix für Berichte (!10m) wird ignoriert.
Der Baumlauf fragt _dmarc beim Namen und bei jedem übergeordneten Namen, höchstens acht Abfragen; ein sehr tiefer Name sollte daher einen eigenen Eintrag tragen. Die Hilfeseiten von Google und Microsoft beschreiben pct noch.
- pct=0 wurde zu t=y
- rf entfernt
- ri entfernt
- !10m entfernt
_dmarc.mail.news.example.comNXDOMAIN_dmarc.news.example.comNXDOMAIN_dmarc.example.comv=DMARC1 ✓der erste gefundene Eintrag gilt; höchstens 8 AbfragenWie sende ich DMARC-Berichte an einen anderen Dienst?
Tragen Sie die Adresse des Dienstes in rua ein; gehört seine Domain nicht Ihnen, muss er einen Berechtigungseintrag namens example.com._report._dmarc.reports.example.net (Ihre Domain, dann deren) veröffentlichen, was Berichtsdienste mit einer Wildcard einmal für jede Domain tun.
Ohne diesen Eintrag senden Empfänger die Berichte ins Leere, und nichts sagt Ihnen das. Der Generator prüft jede externe Adresse live und zeigt den Eintrag, den ihr Inhaber veröffentlichen muss.
Nutzen Sie ein Postfach oder einen Dienst, der für Menge gebaut ist: Große Absender bekommen Hunderte Berichte am Tag. Fehlerberichte (ruf) können Nachrichteninhalte enthalten, und Gmail und Microsoft senden sie nicht.
example.com._report._dmarc.rua.vendor.example.netTXT "v=DMARC1;"reports@rua.vendor.example.netBerichtsdienste, die eine Wildcard-Berechtigung veröffentlichen







DMARC für Absender an Gmail, Yahoo und Outlook.com
Gmail, Yahoo und Outlook.com verlangen von Massenversendern einen DMARC-Eintrag, und p=none genügt; die From-Domain muss zudem mit SPF oder DKIM aligned sein.
Gmail und Outlook.com zählen mehr als 5000 Nachrichten am Tag; Yahoo nennt keine Schwelle. Outlook.com will, dass SPF und DKIM beide bestehen, und weist Mails, die durchfallen, mit 550 5.7.515 ab.
BIMI-Logos brauchen mehr: quarantine oder reject bei der Organisationsdomain und der From-Domain, ohne eine Subdomain-Richtlinie von none.
| Gmail | Yahoo | Outlook.com | |
|---|---|---|---|
| Seit | Februar 2024 | Februar 2024 | 5. Mai 2025 |
| Wer betroffen ist | über 5000 am Tag | keine Schwelle genannt | über 5000 am Tag |
| DMARC | p=none genügt | p=none, und er muss bestehen | p=none, im Alignment |
| SPF und DKIM | beide | beide | beide müssen bestehen |
| Alignment | SPF oder DKIM | relaxed genügt | SPF oder DKIM |
DMARC für eine Domain ohne Mailversand
Veröffentlichen Sie DMARC p=reject, SPF v=spf1 -all und einen Null-MX, mit Wildcard-SPF und -MX für Subdomains und gar keinem DKIM-Eintrag: das Set von M3AAWG von 2022 für geparkte Domains.
Da nichts senden darf, kann reject echten Mails nicht schaden, und Empfänger weisen Fälschungen sofort ab. M3AAWG rät hier nicht mehr zu einem leeren DKIM-Schlüssel (sein Rat von 2015): Veröffentlichen Sie gar keinen DKIM-Eintrag.
Viele geparkte Domains? Lassen Sie jedes _dmarc per CNAME auf einen gemeinsamen Eintrag zeigen, damit eine spätere Änderung nur einmal nötig ist.
example.net. 3600 IN TXT "v=spf1 -all"
_dmarc.example.net. 3600 IN TXT "v=DMARC1; p=reject;"
example.net. 3600 IN MX 0 .
*.example.net. 3600 IN TXT "v=spf1 -all"
*.example.net. 3600 IN MX 0 .
Wo füge ich den DMARC-Eintrag hinzu?
Bei Ihrem DNS-Anbieter, als TXT-Eintrag namens _dmarc: Die meisten Anbieter ergänzen Ihre Domain selbst, Sie tippen also nur _dmarc, nie _dmarc.example.com.
Tippen Sie bei einem Anbieter, der die Domain ergänzt, den vollen Namen, entsteht _dmarc.example.com.example.com, ein Eintrag, den niemand liest. Wählen Sie im Generator Ihren Anbieter, um seine genauen Felder zu sehen.
Ein Name darf nur einen DMARC-Eintrag haben: Ersetzen Sie den alten, statt einen zweiten hinzuzufügen, sonst ignorieren Empfänger beide.
| DNS-Anbieter | Feld Name | Ein langer Wert |
|---|---|---|
| Cloudflare | _dmarc | ein Feld: er wird geteilt |
| GoDaddy | _dmarc | ein Feld: er wird geteilt |
| Namecheap | _dmarc | ein Feld: er wird geteilt |
| Squarespace | _dmarc | nicht dokumentiert |
| Amazon Route 53 | _dmarc | Strings in Anführungszeichen |
| Google Cloud DNS | _dmarc | Strings in Anführungszeichen |
| Azure DNS | _dmarc | ein Feld: er wird geteilt |
| DigitalOcean | _dmarc | nicht dokumentiert |
| Hostinger | _dmarc | nicht dokumentiert |
| IONOS | _dmarc | nicht dokumentiert |
| OVHcloud | _dmarc | nicht dokumentiert |
| Porkbun | _dmarc | nicht dokumentiert |
| cPanel | _dmarc | ein Feld: er wird geteilt |
| Plesk | _dmarc | nicht dokumentiert |
| Hetzner | _dmarc | Strings in Anführungszeichen |
| STRATO | _dmarc | nicht dokumentiert |
| Bluehost | _dmarc | nicht dokumentiert |






FAQ zum DMARC-Generator
Was ist ein DMARC-Eintrag?
Wie sollte mein erster DMARC-Eintrag aussehen?
Warum gibt es keine pct-Einstellung?
Können DMARC-Berichte an Gmail oder Outlook gehen?
Brauche ich SPF und DKIM vor DMARC?
Was ist der Unterschied zwischen rua und ruf?
Sollte ich Strict Alignment verwenden?
Was bewirken sp und np?
Wie lange braucht ein DMARC-Eintrag, bis er wirkt?
Ist der DMARC-Generator kostenlos, und wird meine Domain gespeichert?
Fehlt Ihnen etwas?Funktion oder neues Tool vorschlagen
Verwandte Tools
SPF-Generator
Einen gültigen SPF-TXT-Eintrag für Ihre E-Mail-Anbieter und Server erstellen, mit Live-Prüfung des Limits von 10 DNS-Lookups
DKIM-Generator
Ein DKIM-Schlüsselpaar im Browser erzeugen und den TXT-Eintrag selector._domainkey zum Veröffentlichen erhalten
DMARC-Check
DMARC-Richtlinie und Alignment-Einstellungen für jede Domain prüfen
SPF-Eintrag-Checker
SPF-Einträge validieren und DNS-Lookup-Anzahl gemäß RFC 7208 prüfen
DKIM-Check
DKIM-Einträge mit automatischer Selektor-Erkennung verifizieren
MX-Abfrage
Mail-Exchange-Einträge und Mailserver-Details finden
E-Mail-Header-Analyse
Rohe E-Mail-Header analysieren und den E-Mail-Weg verfolgen
BIMI-Eintrag-Check
BIMI-Einträge, SVG-Tiny-PS-Logos und VMC-Zertifikate prüfen; welche Postfächer es zeigen