











Tạo Bản Ghi DMARC (DMARC Record Generator)
Tạo bản ghi DMARC theo RFC 9989, bắt đầu từ bản ghi bạn đang công bố, và xem máy chủ nhận sẽ làm gì với thư không đạt.
Tải bản ghi tại _dmarc của tên miền bạn vào biểu mẫu. Hoặc tự tạo ở dưới: bản ghi cập nhật mỗi khi bạn đổi bất cứ điều gì.
Chạy ngay trong trình duyệt của bạn. Chỉ các câu hỏi DNS rời khỏi trình duyệt, qua HTTPS tới bộ phân giải của Cloudflare (và của Google để đối chiếu).
Một bản ghi ví dụ cho example.com
Nhập tên miền của bạn ở trên để bắt đầu từ bản ghi đang công bố, hoặc đổi bất cứ điều gì ở dưới. Bản ghi bên phải cập nhật ngay.
Báo cáo lỗi và các mục khác
psd= chỉ dành cho đơn vị vận hành public suffix, nên không được đưa ra.
Điều xảy ra với thư không đạt DMARC
Thư đạt thì không bao giờ bị ảnh hưởng. Với thư không đạt, máy chủ nhận đọc bản ghi của bạn như sau:
Chính sách là một yêu cầu: máy chủ nhận quyết định cuối cùng. Khi bật Honor DMARC record policy, như Microsoft khuyến nghị, Microsoft 365 từ chối thư lỗi với chính sách reject bằng 550 5.7.1 và đưa thư lỗi với chính sách quarantine vào Junk.
Lộ trình triển khai
- 1Giám sát
p=nonep=none kèm báo cáo, ít nhất một thángbây giờBạn đang ở đây - 2Thử nghiệm
p=quarantine; t=yquarantine với t=y: tùy chọn - 3Cách ly
p=quarantineít nhất bằng thời gian bạn đã giám sát - 4Từ chối
p=rejectnếu người dùng của bạn không đăng bài lên danh sách thư
Trước khi bạn công bố
Một bản ghi, không có gì mà máy chủ nhận sẽ bỏ qua hay đọc sai.
Báo cáo của bạn được gửi tới đâu
Máy chủ nhận chỉ gửi báo cáo tới địa chỉ của một tổ chức khác nếu tổ chức đó công bố bản ghi cho phép.
Dịch vụ báo cáo công bố một bản ghi bao phủ mọi tên miền, nên địa chỉ của họ thường hiển thị Đã cho phép ngay.
Dán bản ghi này ở đâu?
Chọn nhà cung cấp DNS của bạn: các ô dưới đây được viết đúng như biểu mẫu của họ cần.
_dmarc.example.com. 3600 IN TXT "v=DMARC1; p=none; rua=mailto:dmarc@example.com"
Sau khi bạn công bố
Làm thế nào để tạo bản ghi DMARC?
Hãy công bố một bản ghi TXT tên _dmarc tại tên miền của bạn, bắt đầu bằng v=DMARC1, một chính sách và một địa chỉ nhận báo cáo: trình tạo ở trên viết nó cho bạn, và nó có hiệu lực ngay khi nhà cung cấp DNS của bạn trả lời bằng nó.
Hãy kiểm tra thư của bạn đã đạt SPF hoặc DKIM, rồi bắt đầu với p=none và một địa chỉ rua mà bạn đọc: máy chủ nhận vẫn chuyển thư như trước và gửi cho bạn báo cáo hằng ngày về ai gửi thư dưới tên miền của bạn.
Hãy đọc báo cáo ít nhất một tháng, sửa mọi bên gửi hợp lệ đang bị lỗi, rồi mới chuyển sang quarantine và reject. Một bản ghi tại tên miền tổ chức của bạn cũng bao phủ các tên miền con của nó.
- 1Công bố tại _dmarc
_dmarc.example.com · TXTv=DMARC1; p=none; rua=mailto:dmarc@example.com - 2Máy chủ nhận tra cứu nótruy vấn TXT
_dmarc.example.com - 3Họ áp dụng chính sách của bạnp=none → đã chuyển
- 4Báo cáo gửi về hằng ngàybáo cáo tổng hợp (XML, hằng ngày)dmarc@example.com


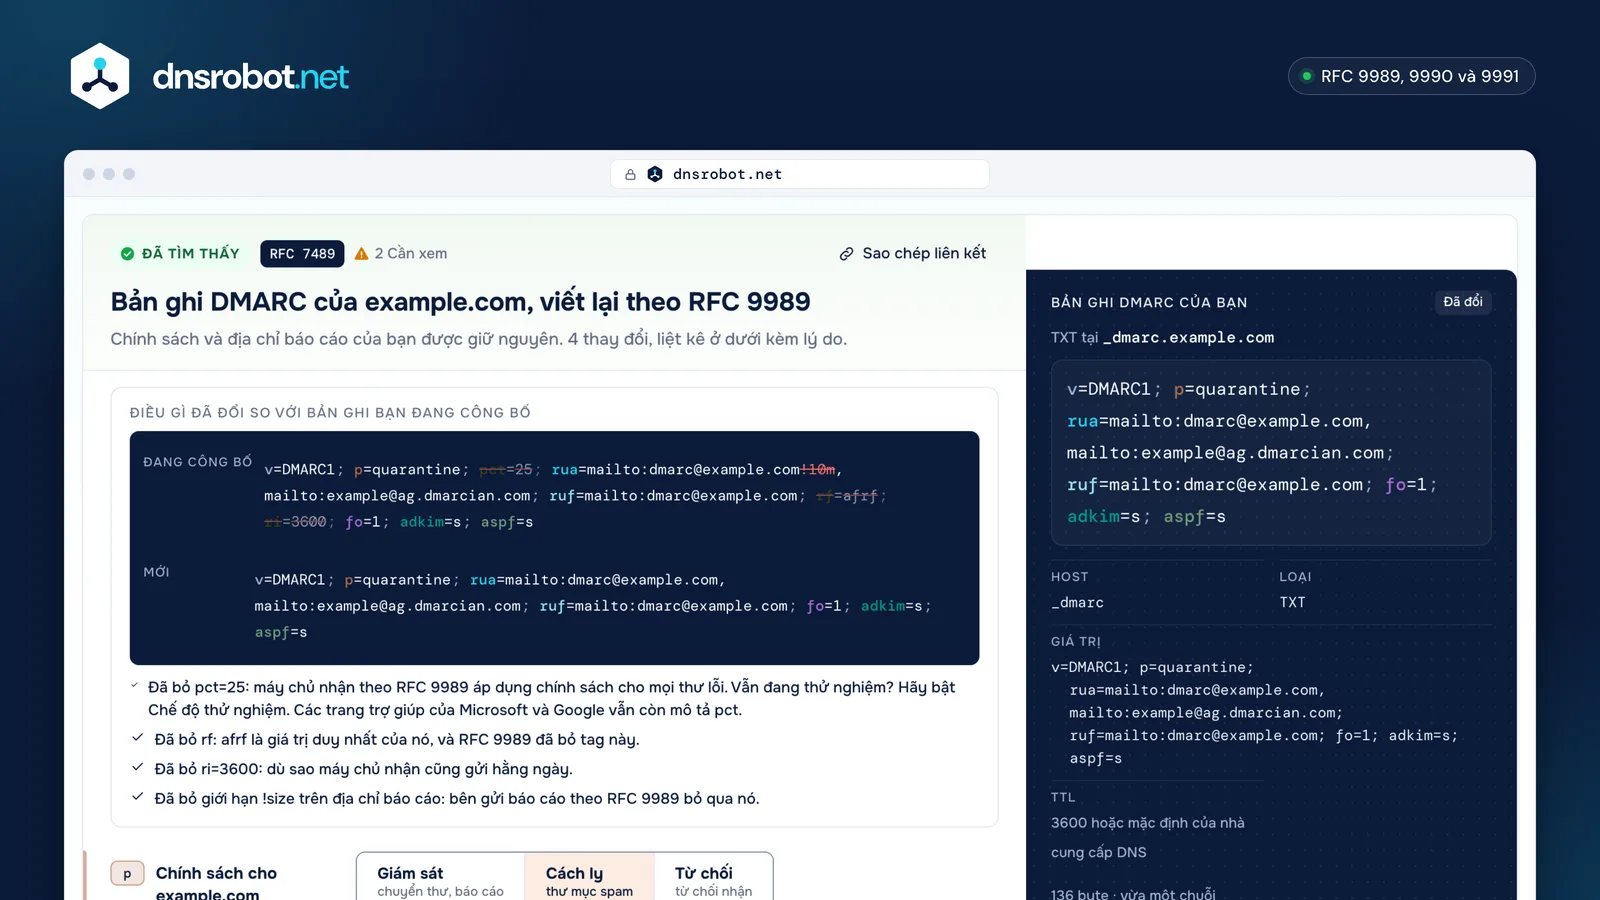
 Bắt đầu từ bản ghi bạn đang công bốNút tải đọc _dmarc từ trình duyệt của bạn và điền biểu mẫu; không có gì đi qua máy chủ của chúng tôi.Mỗi tag một màuMỗi phần của bản ghi khớp với thiết lập của nó: rê chuột vào một phần để tìm phần còn lại.Điều gì đã đổi và vì saoCác tag RFC 9989 đã bỏ sẽ bị loại, kèm lý do cho từng tag.Sao chép theo cách nhà cung cấp của bạn cầnHost, loại và giá trị, mỗi mục có nút sao chép, được viết lại cho nhà cung cấp DNS của bạn.Địa chỉ báo cáo, đã được kiểm traĐịa chỉ ở tổ chức khác được đánh dấu, và bản ghi cho phép của nó được kiểm tra trực tiếp.
Nên dùng chính sách DMARC nào: none, quarantine hay reject?
Hãy bắt đầu ở none kèm báo cáo, chuyển sang quarantine khi mọi bên gửi hợp lệ đều đạt, và sang reject khi bạn chắc chắn: RFC 9989 yêu cầu ít nhất một tháng ở none và bằng thời gian đó ở quarantine.
none không đổi gì về việc chuyển thư; quarantine đưa thư lỗi vào thư mục spam; reject từ chối nó. Chính sách là một yêu cầu: máy chủ nhận quyết định cuối cùng.
Các tên miền có người dùng đăng bài lên danh sách thư SHOULD NOT dùng reject, vì các danh sách sửa đổi thư sẽ làm hỏng DMARC của họ. Google gợi ý một lộ trình nhanh hơn (một tuần ở none, rồi một phần nhỏ ở quarantine).
- 1Giám sát
p=none; rua=…ít nhất một thángbây giờĐược chuyển và được báo cáo - 2Thử nghiệm
p=quarantine; t=ytùy chọnThấp hơn một bậc - 3Cách ly
p=quarantineít nhất bằng thời gian bạn đã giám sátkhông sớm hơn 27 thg 11, 2026Thư mục spam - 4Từ chối
p=rejectnếu người dùng của bạn không đăng bài lên danh sách thưkhông sớm hơn 27 thg 12, 2026Bị từ chối

RFC 9989 đã thay đổi gì trong DMARC?
RFC 9989 (tháng 5/2026) thay thế RFC 7489: nó bỏ pct, rf và ri, thêm np, t và psd, và tìm tên miền tổ chức bằng cách đi ngược lên cây DNS thay vì đọc Public Suffix List.
pct=0 giờ được đọc là t=y; mọi pct khác bị bỏ vì máy chủ nhận áp dụng không nhất quán. Hậu tố kích thước báo cáo (!10m) bị bỏ qua.
Cây tra cứu hỏi _dmarc tại tên đó và từng tên cha, tối đa tám câu hỏi, nên một tên rất sâu nên có bản ghi riêng. Các trang trợ giúp của Google và Microsoft vẫn còn mô tả pct.
- pct=0 đã thành t=y
- đã bỏ rf
- đã bỏ ri
- đã bỏ !10m
_dmarc.mail.news.example.comNXDOMAIN_dmarc.news.example.comNXDOMAIN_dmarc.example.comv=DMARC1 ✓bản ghi đầu tiên tìm thấy được dùng; tối đa 8 câu hỏiLàm thế nào để gửi báo cáo DMARC tới một dịch vụ khác?
Hãy đặt địa chỉ của dịch vụ vào rua; khi tên miền của nó không phải của bạn, nó phải công bố một bản ghi cho phép có dạng example.com._report._dmarc.reports.example.net (tên miền của bạn, rồi tên miền của họ), điều mà các dịch vụ báo cáo làm một lần cho mọi tên miền bằng wildcard.
Không có bản ghi đó, máy chủ nhận gửi báo cáo tới hư không, và không có gì báo cho bạn biết. Trình tạo kiểm tra trực tiếp từng địa chỉ bên ngoài và hiển thị bản ghi mà chủ của nó phải công bố.
Hãy dùng một hộp thư hoặc dịch vụ được xây cho khối lượng lớn: bên gửi lớn nhận hàng trăm báo cáo mỗi ngày. Báo cáo lỗi (ruf) có thể chứa nội dung thư, và Gmail cùng Microsoft không gửi chúng.
example.com._report._dmarc.rua.vendor.example.netTXT "v=DMARC1;"reports@rua.vendor.example.netCác dịch vụ báo cáo công bố cho phép bằng wildcard







DMARC cho bên gửi tới Gmail, Yahoo và Outlook.com
Gmail, Yahoo và Outlook.com yêu cầu bên gửi hàng loạt công bố DMARC, và p=none là đủ; tên miền From cũng phải căn chỉnh với SPF hoặc DKIM.
Gmail và Outlook.com tính các bên gửi trên 5000 thư mỗi ngày; Yahoo không nêu ngưỡng. Outlook.com muốn cả SPF và DKIM đều đạt, và từ chối thư lỗi bằng 550 5.7.515.
Logo BIMI cần nhiều hơn: quarantine hoặc reject trên tên miền tổ chức và tên miền From, không có chính sách tên miền con nào ở none.
| Gmail | Yahoo | Outlook.com | |
|---|---|---|---|
| Từ | Tháng 2/2024 | Tháng 2/2024 | 5/5/2025 |
| Ai bị tính | hơn 5000 thư mỗi ngày | không nêu ngưỡng | hơn 5000 thư mỗi ngày |
| DMARC | p=none là đủ | p=none, và phải đạt | p=none, có căn chỉnh |
| SPF và DKIM | cả hai | cả hai | cả hai phải đạt |
| Căn chỉnh | SPF hoặc DKIM | nới lỏng là được | SPF hoặc DKIM |
DMARC cho tên miền không gửi thư
Hãy công bố DMARC p=reject, SPF v=spf1 -all và một null MX, cùng SPF và MX wildcard cho các tên miền con, và hoàn toàn không có bản ghi DKIM: bộ năm 2022 của M3AAWG cho tên miền đỗ.
Khi không gì được phép gửi, reject không thể hại thư thật, và máy chủ nhận từ chối thư giả mạo ngay lập tức. M3AAWG không còn khuyên dùng khóa DKIM rỗng ở đây (lời khuyên năm 2015): đừng công bố bản ghi DKIM nào cả.
Có nhiều tên miền đỗ? Hãy trỏ _dmarc của từng tên tới một bản ghi dùng chung bằng CNAME, để thay đổi sau này chỉ phải làm một lần.
example.net. 3600 IN TXT "v=spf1 -all"
_dmarc.example.net. 3600 IN TXT "v=DMARC1; p=reject;"
example.net. 3600 IN MX 0 .
*.example.net. 3600 IN TXT "v=spf1 -all"
*.example.net. 3600 IN MX 0 .
Thêm bản ghi DMARC ở đâu?
Tại nhà cung cấp DNS của bạn, dưới dạng bản ghi TXT tên _dmarc: hầu hết nhà cung cấp tự thêm tên miền của bạn, nên bạn chỉ nhập _dmarc, không bao giờ nhập _dmarc.example.com.
Nhập tên đầy đủ ở nhà cung cấp tự thêm tên miền sẽ tạo ra _dmarc.example.com.example.com, một bản ghi không ai đọc. Hãy chọn nhà cung cấp của bạn trong trình tạo để xem đúng các ô của nó.
Một tên chỉ chứa một bản ghi DMARC: hãy thay bản ghi cũ thay vì thêm bản thứ hai, nếu không máy chủ nhận bỏ qua cả hai.
| Nhà cung cấp DNS | Ô tên | Giá trị dài |
|---|---|---|
| Cloudflare | _dmarc | một ô: nó tự tách |
| GoDaddy | _dmarc | một ô: nó tự tách |
| Namecheap | _dmarc | một ô: nó tự tách |
| Squarespace | _dmarc | không có tài liệu |
| Amazon Route 53 | _dmarc | chuỗi có dấu ngoặc kép |
| Google Cloud DNS | _dmarc | chuỗi có dấu ngoặc kép |
| Azure DNS | _dmarc | một ô: nó tự tách |
| DigitalOcean | _dmarc | không có tài liệu |
| Hostinger | _dmarc | không có tài liệu |
| IONOS | _dmarc | không có tài liệu |
| OVHcloud | _dmarc | không có tài liệu |
| Porkbun | _dmarc | không có tài liệu |
| cPanel | _dmarc | một ô: nó tự tách |
| Plesk | _dmarc | không có tài liệu |
| Hetzner | _dmarc | chuỗi có dấu ngoặc kép |
| STRATO | _dmarc | không có tài liệu |
| Bluehost | _dmarc | không có tài liệu |






Câu hỏi thường gặp về trình tạo bản ghi DMARC
Bản ghi DMARC là gì?
Bản ghi DMARC đầu tiên của tôi nên là gì?
Vì sao không có thiết lập pct?
Báo cáo DMARC có thể gửi tới Gmail hay Outlook không?
Tôi có cần SPF và DKIM trước DMARC không?
rua và ruf khác nhau thế nào?
Tôi có nên dùng căn chỉnh nghiêm ngặt không?
sp và np làm gì?
Bản ghi DMARC mất bao lâu để có hiệu lực?
Trình tạo DMARC có miễn phí không, và tên miền của tôi có bị lưu không?
Công cụ liên quan
Tạo Bản Ghi SPF
Tạo bản ghi SPF TXT hợp lệ cho các nhà cung cấp email và máy chủ của bạn, kèm kiểm tra trực tiếp giới hạn 10 lần tra cứu DNS
Tạo Khóa Và Bản Ghi DKIM
Tạo cặp khóa DKIM ngay trong trình duyệt và nhận bản ghi TXT selector._domainkey để công bố
Kiểm Tra DMARC
Kiểm tra chính sách DMARC và cài đặt căn chỉnh cho bất kỳ tên miền nào
Kiểm Tra Bản Ghi SPF
Xác thực bản ghi SPF và kiểm tra số lượng tra cứu DNS theo RFC 7208
Kiểm Tra DKIM
Xác minh bản ghi DKIM với tự động phát hiện selector
Tra Cứu MX
Tìm bản ghi trao đổi thư và chi tiết máy chủ thư
Phân Tích Header Email
Phân tích header email thô và theo dõi hành trình email
Kiểm Tra Bản Ghi BIMI
Kiểm tra bản ghi BIMI, logo SVG Tiny PS, chứng chỉ VMC và hộp thư nào hiện logo