










Phân Tích Email Header
Dán header của một email để phân tích email header: xem đường đi của email, thời gian ở mỗi chặng và kết quả kiểm tra SPF, DKIM, DMARC mà nhà cung cấp email của bạn đã ghi lại.
Email header là gì?
Email header là khối các dòng nằm phía trên nội dung email: ai gửi và gửi cho ai, khi nào, cùng bản ghi của từng máy chủ đã xử lý nó. Ứng dụng email ẩn gần hết phần này; “Show original” hoặc “View source” sẽ hiện toàn bộ, nên đó cũng là cách xem header email.
Mỗi dòng gồm một tên, dấu hai chấm và một giá trị; giá trị dài sẽ tiếp tục ở các dòng bắt đầu bằng khoảng trắng (RFC 5322). Header kết thúc ở dòng trống đầu tiên. Mọi thứ sau đó là nội dung thư, phần mà công cụ này không bao giờ đọc.
Có ba bên viết ra chúng: ứng dụng của người gửi (From, To, Subject, Date), mọi máy chủ trên đường đi (mỗi máy chủ một dòng Received) và nhà cung cấp của bạn (Authentication-Results, kết luận spam). Chỉ phần cuối cùng là do bên bạn tin tưởng kiểm tra.
Do nhà cung cấp của bạn thêm vào (Google)11 trường

- 1Delivered-To: reader@example.com
- 2Received: by 2002:a05:6214:5a0b:… with SMTP id kq11csp1342871qvb; Wed, 21 Oct 2026 07:02:48 -0700
- 3–7 X-Google-Smtp-Source, X-Received, ARC-Seal, ARC-Message-Signature, ARC-Authentication-Results
- 8Return-Path: <bounces+48213-9f1c-reader=example.com@sendgrid.net>
- 9Received: from o1.ptr1234.example.org ([167.89.118.37]) by mx.google.com with ESMTPS id …; Wed, 21 Oct 2026 07:02:47 -0700
- 10Received-SPF: pass (google.com: domain of …@sendgrid.net designates 167.89.118.37 as permitted sender) client-ip=167.89.118.37;
- 11Authentication-Results: mx.google.com; dkim=pass …; dkim=pass …; spf=pass …; dmarc=pass …
Do các máy chủ trên đường đi thêm vào (SendGrid, example.org)5 trường

- 12DKIM-Signature: v=1; a=rsa-sha256; d=example.org; s=s1; h=content-type:from:…
- 13DKIM-Signature: v=1; a=rsa-sha256; d=sendgrid.info; s=smtpapi; h=content-type:from:…
- 14Received: by filterdrecv-7d9c8b5f6-2kqzr with SMTP id … 2026-10-21 14:02:13.517 +0000 UTC
- 15Received: from app-01.example.org ([198.51.100.24]) by geopod-ismtpd-3 (SG) with ESMTPSA id …; Wed, 21 Oct 2026 14:02:12.902 +0000
- 16Received: from localhost ([127.0.0.1]) by app-01.example.org (Postfix) with ESMTP id 4Xc9Fq2Lb1z9vKs; Wed, 21 Oct 2026 14:02:10 +0000
Do ứng dụng của người gửi viết14 trường
- 17Content-Type: multipart/alternative; boundary=8a1f4c2e9b7d3a6c5e0f
- 18Date: Wed, 21 Oct 2026 14:02:04 +0000 (UTC)
- 19From: Example Weekly <news@example.org>
- 20Mime-Version: 1.0
- 21Message-ID: <3qX0b1wZTcO2pN9sKd4ZfA@geopod-ismtpd-3>
- 22Subject: This week at Example: five things worth reading
- 23List-Unsubscribe: <https://u48213.ct.sendgrid.net/lu/unsubscribe?…>, <mailto:unsubscribe@example.org?…>
- 24List-Unsubscribe-Post: List-Unsubscribe=One-Click
- 25–29 List-Id, Feedback-ID, X-SG-EID, X-SG-ID, X-Entity-ID
- 30To: reader@example.com
dòng trống: nội dung thư bắt đầu từ đây, và công cụ này không bao giờ đọc nó
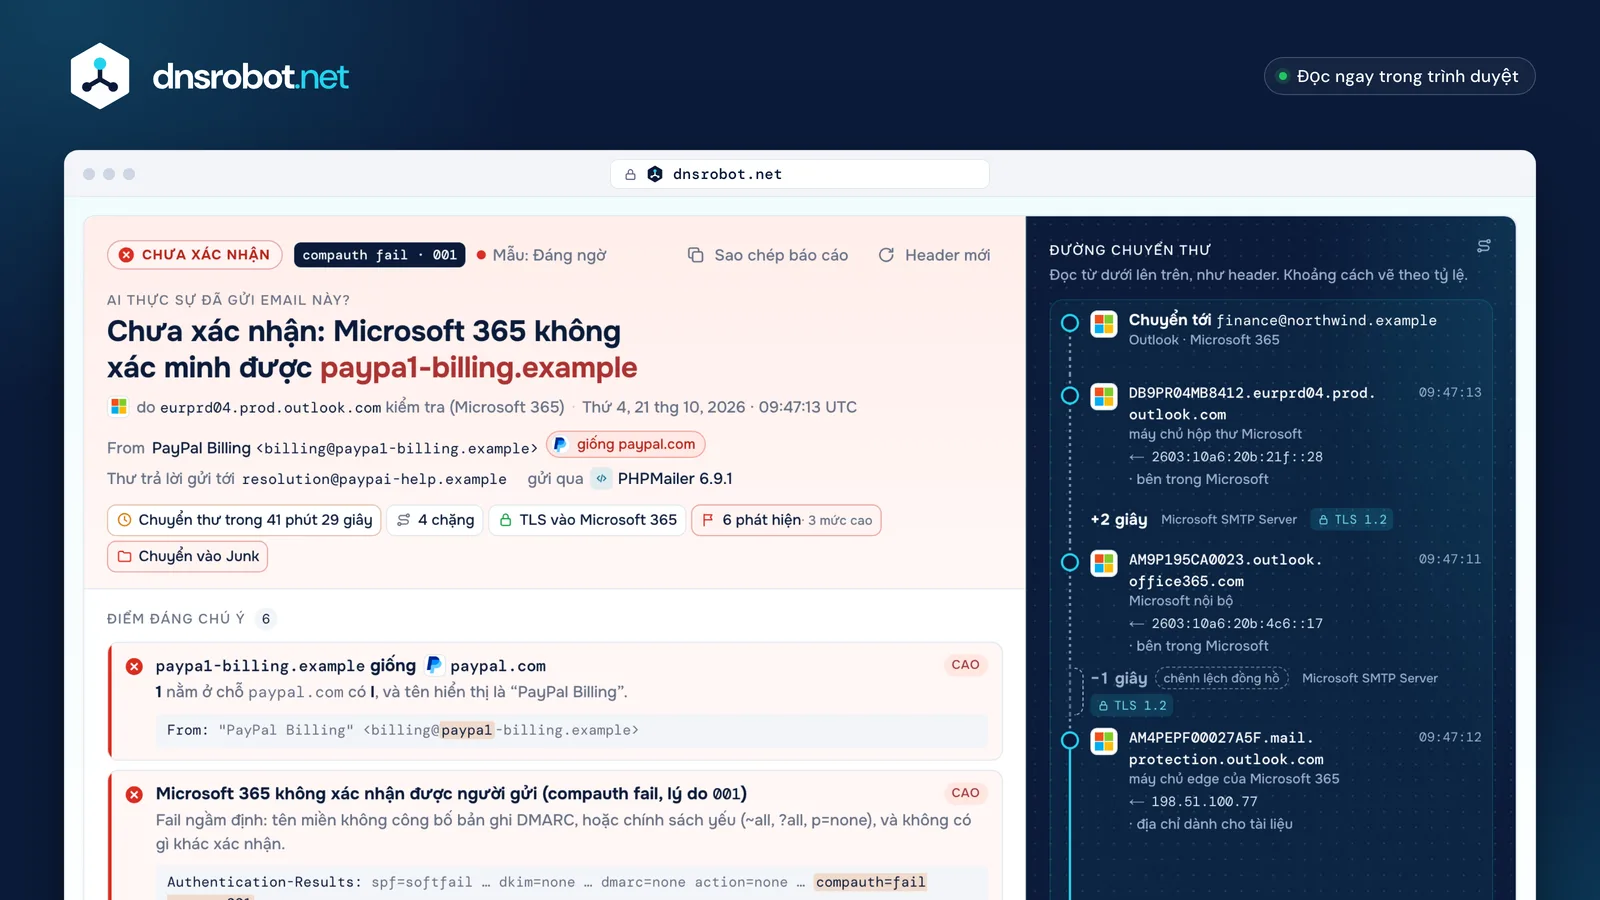
 Kết luậnAi đã gửi email, chỉ dựa trên Authentication-Results do nhà cung cấp của bạn ghi, kèm máy chủ đã thực hiện kiểm tra.Điểm đáng chú ýTừng phát hiện kèm mức độ, lý do và đúng dòng header mà nó dựa vào.Đường chuyển thưMọi máy chủ từ header Date đến hộp thư, khoảng cách vẽ theo tỷ lệ và ranh giới tin cậy cắt ngang.Số liệuThời gian chuyển thư, số chặng, mọi chặng bên ngoài có dùng TLS hay không và Microsoft đã chọn thư mục nào.
Cách xem header email và đọc từ dưới lên trên
Để phân tích email header, hãy đọc các dòng Received từ dưới lên trên. Mỗi máy chủ thêm dòng của nó lên trên các dòng đã có, nên dòng thấp nhất là chặng đầu tiên và dòng trên cùng là nhà cung cấp của bạn giao email vào hộp thư (RFC 5321 §4.4).
Một dòng cho biết ai đã nhận (by), từ máy chủ và địa chỉ nào (from, địa chỉ thấy được trên kết nối), bằng cách nào (with: ESMTPS nghĩa là STARTTLS, ESMTPSA là STARTTLS cộng đăng nhập) và khi nào. Máy chủ đóng dấu theo giờ địa phương của mình, nên hãy đổi từng giờ sang UTC trước khi trừ: 07:02:47 -0700 là 14:02:47 UTC.
Chỉ những dòng do nhà cung cấp của bạn ghi là chắc chắn. Mọi thứ bên dưới dòng đầu tiên của nó đến từ các máy chủ bạn không kiểm tra được, và người gửi có thể tự thêm dòng của riêng mình.
Trong header · trên cùng là mới nhất
Hành trình · chặng 1 trước
Ranh giới tin cậy
Đọc ngược lên: mỗi máy chủ thêm dòng của nó lên trên cùng
SPF, DKIM và DMARC trong email header
SPF hỏi máy chủ gửi có được phép gửi thay cho tên miền envelope (Return-Path) hay không. DKIM hỏi một tên miền có ký email hay không và chữ ký còn khớp không. DMARC hỏi tên miền SPF hoặc DKIM đã pass có khớp với địa chỉ From mà bạn thấy hay không.
Nhà cung cấp của bạn ghi các câu trả lời vào Authentication-Results. Hãy tin khối do nhà cung cấp của bạn ghi bên cạnh dòng Received của chính nó. Các bản sao khác, bản sao ARC và bất kỳ khối nào nằm lẫn giữa các dòng của người gửi đều có thể do bất kỳ ai thêm vào (RFC 8601).
Pass chứng minh tên miền, không chứng minh ý định: examp1e.com có thể tự pass cả ba cho chính nó.
Authentication-Results: mx.google.com;1Ai đã kiểm traauthserv-id: máy chủ của chính nhà cung cấp của bạn
dkim=pass header.i=@example.org header.s=s1 header.b=Xk3Pq9aZ;2DKIM: example.org đã kýkhóa của nó nằm ở s1._domainkey.example.org
dkim=pass header.i=@sendgrid.info header.s=smtpapi …;3Chữ ký thứ haicủa chính dịch vụ gửi; nó không thể khớp với example.org
spf=pass (google.com: … designates 167.89.118.37 as permitted sender) smtp.mailfrom=…@sendgrid.net;4SPF: được phép gửi cho sendgrid.nettên miền envelope (Return-Path), không phải From
dmarc=pass (p=QUARANTINE sp=QUARANTINE dis=NONE) header.from=example.org5DMARC: tên miền From khớp với ②p=quarantine là điều example.org yêu cầu bên nhận làm với thư không đạt
#3 Authentication-Results: spf=softfail (sender IP is 198.51.100.77) … dkim=none … dmarc=none action=none … compauth=fail reason=001Được tínhMicrosoft 365 đã ghi nó, phía trên dòng Received đầu tiên mà nó thêm vào.
Ranh giới tin cậy
#7 Authentication-Results: protection.outlook.com; spf=pass … dkim=pass … dmarc=pass action=none … compauth=pass reason=100Bị bỏ quaNó nêu tên Microsoft nhưng nằm dưới mọi dòng Received: nó đến cùng với email. Bên nhận không bao giờ ghi ở đó.Email này là thật hay bị giả mạo?
Header không cho bạn biết một lời đề nghị có trung thực hay không, nhưng chúng cho thấy tên miền From có thực sự đã gửi email hay không và nó có giả dạng người khác hay không. Hãy bắt đầu với kết luận do nhà cung cấp của bạn ghi, rồi tìm các dấu hiệu sau.
Tự thân không dấu hiệu nào chứng minh được phishing, và nhiều khác biệt thường gặp là bình thường. Microsoft lưu ý rằng một tên miền nhái có thể pass SPF, DKIM và DMARC nếu chủ sở hữu đã thiết lập chúng (Microsoft).
Tên miền From nháiCao
paypa1-billing.exampleso vớipaypal.com
Một chữ số hoặc một chữ cái giống nhau bị thay vào. Nó có thể tự pass SPF, DKIM và DMARC cho chính nó.
Chữ cái từ bảng chữ khácCao
xn--pypal-4ve.examplehiển thị làpаypal.example
Chữ а là chữ Kirin. Header giữ dạng xn-- (punycode), và dạng này làm lộ điều đó.
Nhà cung cấp của bạn ghi failCao
compauth=fail reason=001 · spf=softfail
Bên nhận không gắn được tên miền From với máy chủ đã gửi.
Một tên chứa địa chỉ khácTrung bình
"accounts@example.com" <notice@mailer.example>
Ứng dụng hiển thị tên, không phải địa chỉ. Người gửi thật nằm trong dấu ngoặc.
Kết luận của chính bộ lọcTrung bình
CAT:PHSH · dest:J · SFTY:9.25
Microsoft xếp nó vào loại phishing và đưa vào Junk; 9.25 là gợi ý liên hệ lần đầu.
Kết quả pass nằm dưới đường kẻTrung bình
#7 Authentication-Results: protection.outlook.com; spf=pass dmarc=pass
Nằm dưới mọi dòng Received, nên do người gửi ghi. Chỉ kết quả của nhà cung cấp của bạn mới được tính.

Bình thường, tự chúng không phải dấu hiệu đáng ngờ
Return-Path khác From
sendgrid.netso vớiexample.org
Các dịch vụ email gửi thay bạn; DKIM đảm nhiệm việc khớp.
Reply-To khác From
Reply-To: support@example.org
Thư trả lời gửi tới bộ phận hỗ trợ. Chỉ đáng xem xét nếu tên miền đó giả dạng một tên miền khác.
Thời gian chạy ngược
09:47:12 → 09:47:11 (−1 giây)
Mỗi máy chủ đóng dấu theo đồng hồ của mình, và đồng hồ có thể lệch nhau một giây hoặc hơn.
Một máy chủ ở quốc gia khác
CTRY:US · 209.85.208.54
Đó là nơi đặt máy chủ, không phải nơi người gửi ở. Các nhà cung cấp lớn gửi từ khắp nơi.
Vì sao email của tôi bị chậm?
Lấy từng thời gian Received trừ đi thời gian của dòng ngay phía trên nó, theo UTC. Khoảng cách lớn nhất cho thấy email đã chờ ở đâu. Khoảng cách từ 30 phút trở lên phù hợp với một lần gửi lại (RFC 5321 gợi ý chờ ít nhất 30 phút).
Header Date lấy từ thiết bị của người gửi, nên khoảng thời gian từ Date đến máy chủ đầu tiên bao gồm cả đồng hồ chạy chậm hoặc một bản nháp được viết từ rất lâu trước khi gửi. Thời gian cũng có thể lùi lại một giây khi đồng hồ của hai máy chủ lệch nhau.
Không có tiêu chuẩn nào quy định bao lâu là quá lâu.
Microsoft 365
- 09:47:12edge, dòng đầu tiên
- 09:47:11nội bộ · −1 giây
- 09:47:13máy chủ hộp thư
- 09:05:44Header Dateđồng hồ của người gửi
- +7 giây
- 09:05:51mail.paypa1-billing.examplemáy chủ đầu tiên
- 41 phút 21 giây≥ 30 phút: phù hợp với một lần gửi lại
- 09:47:12máy chủ edge của Microsoft 365dòng đầu tiên Microsoft ghi
- −1 giâyđồng hồ lệch nhau
- 09:47:11Microsoft nội bộ
- +2 giây
- 09:47:13máy chủ hộp thư Microsoft
- tính từ header Date
- 41 phút 29 giây
- tính từ máy chủ đầu tiên
- 41 phút 22 giây
- Date → máy chủ đầu tiên 6 giây
- vào SendGrid 2,9 giây
- bộ lọc SendGrid 0,6 giây
- SendGrid → Google, khoảng cách lớn nhất 33 giây
- bên trong Google 1 giây
Giải mã header spam của Microsoft 365 và Gmail
Microsoft 365 ghi kết luận của bộ lọc vào X-Forefront-Antispam-Report: CAT là kết luận, SFV là cách bộ lọc spam phán quyết, còn X-Microsoft-Antispam-Mailbox-Delivery cho biết email đã vào thư mục nào.
SCL vẫn được ghi, nhưng Microsoft nói nó không còn quyết định gì trong Microsoft 365: hãy đọc CAT thay thế (Microsoft). BCL đánh giá thư hàng loạt theo số khiếu nại từ 0 đến 9, và ngưỡng trong chính sách của bạn (mặc định là 7) sẽ quyết định.
Gmail không ghi kết luận spam nào có tài liệu. Các máy chủ chạy SpamAssassin thêm X-Spam-Status kèm điểm số, ngưỡng và các quy tắc đã kích hoạt.
- 1CAT:PHSH kết luận: phishing (SPM spam, SPOOF, BULK, HPHSH…)
- 2SFV:SPM bộ lọc spam đánh dấu là spam (NSPM: không phải spam)
- 3SCL:5 một đầu vào cho việc lọc, không phải quyết định trong Microsoft 365
- 4SFTY:9.25 gợi ý an toàn về liên hệ lần đầu đã được hiển thị
- 5IPV:NLI IP không nằm trong danh sách uy tín nào
- 6DIR:INB hướng đến; SFS và ARA là chẩn đoán nội bộ của Microsoft
Mức khiếu nại thư hàng loạtBCL:0
Ngưỡng 5 strict, 6 standard, 7 mặc định: bằng hoặc cao hơn là thư hàng loạt.
Nó đã đi đâudest:J
dest:I là inbox. ucf, jmr và ENG là nội bộ.
Gmail và SpamAssassin


Gmail không ghi kết luận spam nào có tài liệu: X-Received, X-Google-Smtp-Source và X-Gm-* là nội bộ.
X-Spam-Status: No, score=2.307 required=6.31
SpamAssassin: chỉ là spam khi bằng hoặc cao hơn điểm yêu cầu.
Cách xem header email trong Gmail, Outlook, Apple Mail và các ứng dụng khác
Hãy sao chép toàn bộ header, hoặc cả email gốc, từ máy tính hoặc trình duyệt web. Sau đó dán chúng vào ô phía trên, hoặc lưu email thành tệp .eml rồi tải lên.
Mỗi ứng dụng giấu chúng trong một menu khác nhau. Hãy chọn ứng dụng của bạn: các bước dựa theo trang trợ giúp của chính từng nhà cung cấp.
- 1Mở thư
- 2Tuỳ chọn khác ⋮
- 3Hiện thư gốc
- 4Sao chép vào khay nhớ tạm
Nguồn: support.google.com/mail/answer/29436
- 1Mở thư
- 2Hành động khác ···
- 3View
- 4Xem chi tiết thư

Nguồn: support.microsoft.com · Xem header thư internet
- 1Nhấp đúp vào thư
- 2Tệp
- 3Thuộc tính
- 4Tiêu đề Internet
Nguồn: support.microsoft.com · Xem header thư internet
- 1Chọn thư
- 2View
- 3Message
- 4All Headers

Nguồn: support.apple.com · Hướng dẫn sử dụng Mail (macOS Sequoia)
- 1Mở thư
- 2More
- 3Show All Headers

Nguồn: support.apple.com · Hướng dẫn sử dụng iCloud
- 1Mở thư
- 2More options ···
- 3View Raw Message

Nguồn: help.yahoo.com · bài SLN36735
- 1Chọn thư
- 2View Message Source
- 3Ctrl+U · ⌘U

Nguồn: support.mozilla.org · phím tắt
- 1Mở thư
- 2More ⋯
- 3View headers
Nguồn: Trợ giúp Proton · proton.me/support/check-email-headers
- 1Mở thư
- 2More Actions
- 3Show Original

Nguồn: Trợ giúp Zoho Mail · zoho.com/mail/help
- 1Mở thư
- 2その他
- 3メールのソースを表示

Nguồn: Trợ giúp Yahoo! JAPAN · support.yahoo-net.jp, H000007254
- 1Mở thư
- 2⋯
- 3Свойства письма

Nguồn: Trợ giúp Yandex 360 · yandex.ru/support
Đang dùng điện thoại? Các ứng dụng Gmail, Outlook và Apple Mail không hiển thị đầy đủ header. Hãy mở email trên trình duyệt (Gmail, Outlook trên web) hoặc ứng dụng máy tính, hoặc chuyển tiếp email dưới dạng tệp đính kèm rồi tải lên tệp .eml tại đây.
Cách truy vết email, và một IP cho bạn biết gì và không cho biết gì
Để truy vết email, hãy lấy địa chỉ from trong dòng Received đầu tiên do nhà cung cấp của bạn ghi: đó là máy chủ đã giao email cho nhà cung cấp. Tra cứu chủ sở hữu của nó là bạn biết đó là máy chủ của ai, và đó có thể là một bên chuyển tiếp chứ không phải người gửi ban đầu.
Header cho thấy các máy chủ email, và chỉ đôi khi cho thấy mạng của chính người gửi, trong X-Originating-IP.
Ngay cả địa chỉ đó cũng chỉ tới một mạng và đại khái một quốc gia, không bao giờ chỉ tới một người hay một con phố.
209.85.208.54 cho bạn biết gì
- Chủ sở hữu
- Google LLC · 209.85.128.0/17 (ARIN)
- Quốc gia
 Hoa Kỳ, nơi đặt máy chủ
- Vai trò
- một máy chủ gửi của Gmail, chính là máy chủ mà SPF đã kiểm tra
Nó không cho bạn biết gì
- Ai
- Ana, hoặc bất kỳ ai khác ở example.net
- Ở đâu
- thành phố hay con phố của cô ấy
- Thiết bị
- máy tính hay điện thoại của cô ấy
Email header: câu hỏi và trả lời
Làm sao để phân tích email header?
Dán email header vào đây có an toàn không?
Email header có thể bị giả mạo không?
Làm sao biết một email có phải là giả không?
Có xem được địa chỉ IP của người gửi qua header email không?
Vì sao Gmail không hiển thị địa chỉ IP của người gửi?
SPF đã pass, vậy sao DMARC lại fail?
Độ trễ âm giữa các chặng nghĩa là gì?
SCL và BCL nghĩa là gì?
Email header có hiển thị người nhận BCC không?
Công cụ này có giống Message Header Analyzer của Microsoft không?
Vì sao có nhiều header Authentication-Results?
Còn thiếu điều gì?Đề xuất tính năng hoặc công cụ mới
Thêm công cụ email
Kiểm Tra Bản Ghi SPF
Xác thực bản ghi SPF và kiểm tra số lượng tra cứu DNS theo RFC 7208
Kiểm Tra DKIM
Xác minh bản ghi DKIM với tự động phát hiện selector
Kiểm Tra DMARC
Kiểm tra chính sách DMARC và cài đặt căn chỉnh cho bất kỳ tên miền nào
Tra Cứu IP
Tra cứu định vị địa lý, ISP và chi tiết mạng của địa chỉ IP ngay lập tức
Kiểm Tra Danh Sách Đen IP
Kiểm tra xem địa chỉ IP có nằm trong danh sách đen spam hoặc malware không
Tra Cứu MX
Tìm bản ghi trao đổi thư và chi tiết máy chủ thư