











Tìm Subdomain — Khám Phá Tất Cả Tên Miền Phụ Miễn Phí
Tìm subdomain (tên miền phụ) của bất kỳ tên miền nào từ nhật ký chứng chỉ, một danh sách tên phổ biến, trang chủ và bản ghi DNS của nó, rồi xem subdomain nào phân giải được, mỗi subdomain chạy ở đâu và khi nào chứng chỉ của nó hết hạn.
Subdomain hoặc URL cũng được: docs.python.org sẽ tìm toàn bộ python.org.
- Cert Spotter · Chỉ chứng chỉ còn hạn · máy chủ của chúng tôi
- crt.sh · Toàn bộ lịch sử · trình duyệt của bạn
- Tên phổ biến · 1.000 nhãn · máy chủ của chúng tôi
- Trang chủ · Liên kết, header · máy chủ của chúng tôi
- Bản ghi DNS · NS, MX, SPF… · máy chủ của chúng tôi
- Chuyển vùng · Tối đa 6 nameserver · máy chủ của chúng tôi


Công cụ tìm subdomain hoạt động như thế nào?
Nó thu thập tên từ các bản ghi công khai và DNS của chính tên miền, rồi hỏi DNS về từng tên.
Mọi chứng chỉ HTTPS do một tổ chức cấp chứng chỉ đáng tin cậy cấp ra đều được ghi vào nhật ký Certificate Transparency cùng mọi tên mà nó bao phủ. Công cụ này đọc hai dịch vụ tra cứu nhật ký: Cert Spotter cho chứng chỉ hiện hành và crt.sh cho toàn bộ lịch sử, gồm cả chứng chỉ đã hết hạn, nếu nó trả lời kịp (tên miền lớn hoặc đông thường bị quá thời gian). Song song, nó hỏi DNS về 1.000 tên phổ biến, đọc các liên kết trên trang chủ và bản ghi của chính tên miền, và thử chuyển vùng.
Sau đó DNS biến danh sách thành bản đồ. Một tên phân giải được sẽ có địa chỉ và mạng công bố các địa chỉ đó, từ đó biết được host hoặc CDN. Một tên lấy từ chứng chỉ hoặc bản ghi DNS mà hôm nay không phân giải được thì từng có thật: đó là một tên đã ngừng dùng, hoặc một tên chỉ phân giải được bên trong mạng nội bộ. Còn một liên kết trên trang chủ có thể trỏ tới một tên chưa từng tồn tại.
- Cert Spotter511,1 s
- crt.sh7421,6 s
- Tên phổ biến242,6 s
- Trang chủ141,9 s
- Bản ghi DNS10,4 s
- Chuyển vùngTừ chối ×42,3 s





- Nhật ký chứng chỉ: mọi tên trên chứng chỉ công khai; Cert Spotter là chứng chỉ hiện hành, crt.sh bổ sung cả chứng chỉ đã hết hạn nếu toàn bộ lịch sử của nó trả lời kịp.
- Tên phổ biến, trang chủ, bản ghi: những tên đang hoạt động mà không chứng chỉ nào ghi.
- DNS: mỗi tên và mỗi loại một câu hỏi tới Google Public DNS.
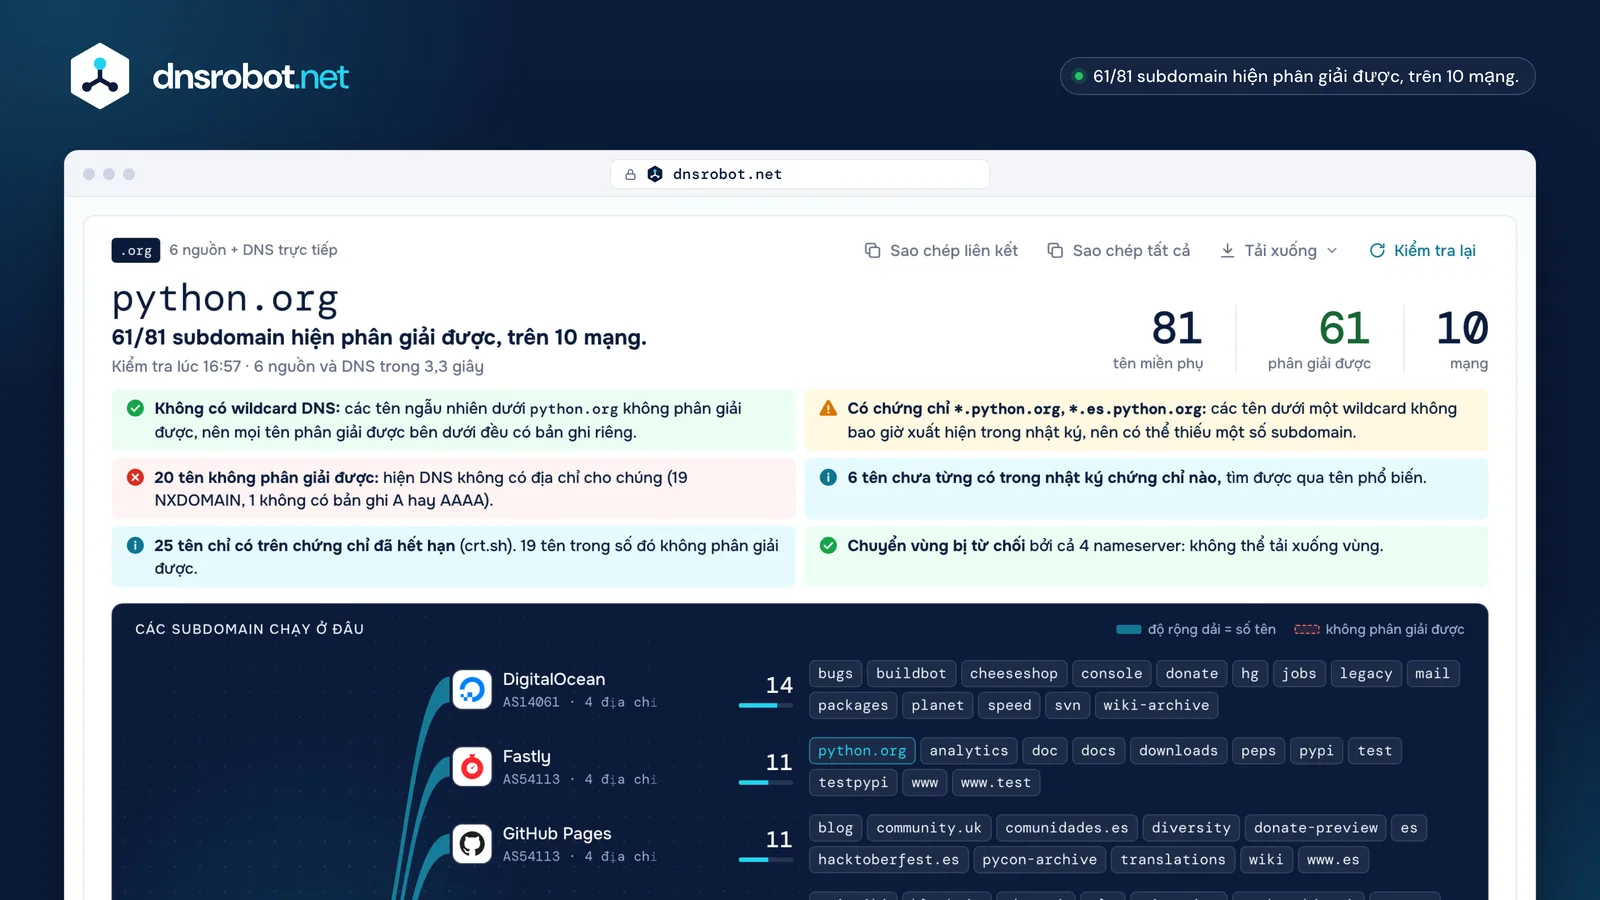
 Câu trả lời trước tiênTìm thấy bao nhiêu tên, bao nhiêu tên hiện phân giải được, và trên bao nhiêu mạng.Dữ kiện DNS, không phải phán xétWildcard DNS, chứng chỉ wildcard, tên không phân giải được, tên không có trong nhật ký chứng chỉ nào và chuyển vùng, mỗi mục kèm bằng chứng.Mỗi tên chạy ở đâuMỗi host hoặc CDN một dải, rộng theo số tên của nó, kèm các nền tảng mà CNAME của nó tiết lộ.Mọi tên chỉ cách một cú nhấpMỗi nhãn là liên kết đến dòng của nó: trạng thái, địa chỉ, chuỗi CNAME, host và ngày chứng chỉ.
Làm sao tìm tất cả subdomain (tên miền phụ) của một tên miền?
Kết hợp các bản ghi thụ động với vài câu hỏi DNS: không phương pháp đơn lẻ nào tìm được mọi tên.
Nhật ký chứng chỉ liệt kê mọi tên từng có chứng chỉ công khai, nhưng không có gì dưới một wildcard và không có tên nào chưa từng phục vụ HTTPS. Hỏi DNS về các tên phổ biến sẽ tìm ra những host đang hoạt động mà nhật ký chưa từng thấy. Trang chủ và các bản ghi của tên miền cho thêm vài tên, còn chuyển vùng, nếu máy chủ cho phép, sẽ liệt kê toàn bộ vùng.
Công cụ này chạy tất cả cùng lúc. Những phương pháp cần bộ dữ liệu trả phí (passive DNS) hoặc sao chép dữ liệu của trang khác trái với điều khoản của họ (cào kết quả công cụ tìm kiếm, một số API công khai) không được sử dụng.
| Phương pháp | Tìm được | Bỏ sót | Tại đây |
|---|---|---|---|
| Nhật ký chứng chỉ | Mọi tên trên chứng chỉ công khai, cả chứng chỉ đã hết hạn (crt.sh) | Tên dưới wildcard; tên chưa từng có HTTPS | Cả hai dịch vụ tra cứu |
| Tên phổ biến | Host đang hoạt động có nhãn dễ đoán | Nhãn lạ | 1.000 + 4.000 |
| Trang chủ | Host mà trang liên kết hoặc tải | Tên không được liên kết | Có |
| Bản ghi DNS | Host email, nameserver và SPF | Mọi thứ khác | Có |
| Chuyển vùng | Toàn bộ vùng, nếu được phép | Bị từ chối gần như ở mọi nơi | Tối đa 6 nameserver |
| Duyệt NSEC | Mọi tên trong vùng NSEC thông thường | Vùng NSEC3 và vùng chưa ký | Chưa có |
| Passive DNS | Tên xuất hiện trong lưu lượng của bộ phân giải | Cần bộ dữ liệu trả phí | Không |
| Công cụ tìm kiếm | Host của các trang đã được lập chỉ mục | Tên chưa được lập chỉ mục; việc cào dữ liệu vi phạm điều khoản | Không |
Làm sao tìm subdomain không có chứng chỉ?
Hãy hỏi DNS về những tên có khả năng tồn tại: mọi tên miền chúng tôi đo đều có những tên đang hoạt động chưa từng xuất hiện trong nhật ký chứng chỉ nào.
Chúng tôi đã hỏi 1.000 nhãn phổ biến (www, mail, vpn, dev…) dưới 13 tên miền nổi tiếng và so sánh các kết quả với toàn bộ lịch sử của crt.sh. Mỗi tên miền có từ 3 đến 71 tên đang hoạt động chưa từng xuất hiện trong nhật ký nào; uber.com (71), kompas.com (37) và github.com (32) có thêm nhiều nhất. Các liên kết trên trang chủ bổ sung thêm tối đa 65 tên (kompas.com); 160 trang ngôn ngữ mà wordpress.org liên kết tới không thể xác nhận bằng DNS, vì wildcard của nó trả lời mọi tên.
Mặc định, công cụ hỏi 1.000 nhãn đầu tiên của danh sách SecLists, và thêm 4.000 nhãn khi bạn yêu cầu; tính tổng cộng, số câu hỏi gấp năm lần và số kết quả tìm được nhiều hơn khoảng 60%. Wildcard DNS được kiểm tra trước, nên một tên đoán được chỉ được tính khi có bản ghi riêng.
- uber.com71
- kompas.com37
- github.com32
- stripe.com28
- tesla.com22
- tokopedia.com20
- wordpress.org14
- nasa.gov13
- isc.org7
- ycombinator.com6
- python.org5
- mozilla.org5
- dnsrobot.net3
- chưa từng có trong CT
- có trong nhật ký CT
- wordpress.org: wildcard DNS: phân giải được cũng không chứng minh gì
Certificate Transparency là gì, và nó làm lộ subdomain như thế nào?
Certificate Transparency (CT) là một tập hợp các nhật ký công khai, chỉ cho phép ghi thêm, chứa mọi chứng chỉ mà các tổ chức cấp chứng chỉ đáng tin cậy cấp ra.
Các trình duyệt bắt buộc điều này: Chrome từ chối chứng chỉ được cấp sau ngày 30 tháng 4 năm 2018 nếu không có dấu thời gian được ký từ các nhật ký CT. Mỗi nhật ký là một cây Merkle mà ai cũng đọc được và không ai thay đổi được, nên một khi chứng chỉ đã được ghi, mọi tên trong đó đều công khai, thường là trước cả khi website bắt đầu dùng tên đó.
Đó là lý do một subdomain mới xuất hiện ở đây trong vài giờ sau khi có HTTPS (Kiểm tra lại bỏ qua bản sao 6 giờ của chúng tôi), và một subdomain cũ vẫn tìm được sau khi đã tắt. Một công cụ tra cứu Certificate Transparency như crt.sh hay Cert Spotter đọc các nhật ký đó giúp bạn; công cụ này hỏi cả hai.

- Đơn vị cấp
- Let's Encrypt
- Ngày cấp
- 20 thg 10, 2026
- Hết hạn
- 18 thg 1, 2027


Vì sao một subdomain không phân giải được?
Vì DNS không còn địa chỉ cho nó: tên đã bị xóa, chưa bao giờ có địa chỉ, hoặc trỏ tới thứ đã không còn.
NXDOMAIN nghĩa là tên đó không còn tồn tại. Không có địa chỉ (NOERROR mà không có bản ghi A hay AAAA) nghĩa là tên tồn tại nhưng chỉ dành cho các bản ghi khác, chẳng hạn email. Mồ côi (dangling) nghĩa là CNAME của nó trỏ tới một đích không tồn tại.
Tên cũ là chuyện bình thường: trong 2.036 tên từ nhật ký chứng chỉ của 11 tên miền chúng tôi kiểm tra, một nửa không còn tồn tại. Một tên không phân giải được không phải là lỗi của trang này: đó là một tên đã ngừng dùng, hoặc một tên chỉ phân giải được bên trong mạng nội bộ. Đáng dọn dẹp là những bản ghi còn sót lại: CNAME mồ côi và tên không có địa chỉ.
- 922 phân giải được (45%)
- 1.008 NXDOMAIN (50%)
- 106 không có địa chỉ (5%)
- blog-stage.python.org
$ dig blog-stage.python.org
status: NXDOMAIN
Không phân giải đượcTên này không tồn tại. - mg.python.org
$ dig mg.python.org A
status: NOERROR, ANSWER: 0
$ dig +short mg.python.org MX
10 mxa.mailgun.org.
Không có địa chỉTên tồn tại, nhưng chỉ dành cho các bản ghi khác, chẳng hạn email. - shop.example.com
$ dig shop.example.com
shop.example.com. CNAME old-shop.example.net.
old-shop.example.net: NXDOMAIN
CNAME mồ côiNó trỏ tới một tên đã không còn.
CNAME mồ côi (dangling CNAME) là gì?
CNAME mồ côi là một bản ghi DNS vẫn trỏ tới một tên không còn tồn tại, chẳng hạn một bộ cân bằng tải đã bị xóa hoặc một dịch vụ hosting đã bị hủy.
Trước hết, đó là việc cần dọn dẹp: subdomain hiển thị lỗi, và bản ghi chẳng làm gì cả. Trong 2.036 tên trên chứng chỉ của 11 tên miền, chúng tôi tìm thấy 25 CNAME mồ côi, trên 8/11 tên miền, phần lớn là các bộ cân bằng tải trên đám mây đã bị xóa.
Nó cũng có thể là một rủi ro. Nếu đích là một dịch vụ nơi ai cũng có thể nhận lại cái tên vừa được giải phóng, như một storage bucket hoặc một trang trên vài nền tảng, người lạ có thể phục vụ trang trên subdomain của bạn: đó là chiếm quyền subdomain (subdomain takeover). Công cụ này hiển thị dữ kiện DNS cho mọi tên, và chỉ ghi “có thể bị chiếm quyền” khi cả CNAME lẫn trang đều khớp với dấu hiệu tài nguyên chưa có chủ đã được công bố của một dịch vụ.
25 CNAME mồ côi trong 2.036 tên (1,2%), trên 8/11 tên miền
- Bộ cân bằng tải trên đám mây đã bị xóa
- Endpoint Skype for Business Online đã ngừng hoạt động
- Một diễn đàn hosting đã bị hủy
- Mồ côiĐích của CNAME không tồn tạiMột dữ kiện DNS, hiển thị cho mọi tên: hãy xóa bản ghi nếu không dùng nữa.
- Có thể bị chiếm quyềnCNAME và trang khớp với dấu hiệu tài nguyên chưa có chủ của một dịch vụHiển thị kèm bằng chứng. Là dấu hiệu, không phải bằng chứng.
- Khó bị chiếm quyềnDịch vụ xác minh ai sở hữu tên miềnFastly, CloudFront, Zendesk, Statuspage và các dịch vụ khác: không bao giờ bị gắn cờ.
Chuyển vùng DNS của bạn có đang mở không?
Nhiều khả năng là không: mọi nameserver của 12 tên miền thật mà chúng tôi kiểm tra đều từ chối chuyển vùng DNS, nhưng máy chủ tự vận hành vẫn có thể đang mở, nên hãy kiểm tra máy chủ của bạn ở đây.
Chuyển vùng (AXFR) tồn tại để sao chép một vùng sang các máy chủ phụ của nó. Khi bất kỳ ai khác yêu cầu, một máy chủ đang mở sẽ gửi mọi tên trong vùng. RFC 5936 nói rằng máy chủ nên hạn chế việc này và không nên mặc định mở cho tất cả.
Công cụ gửi một câu hỏi AXFR tới tối đa sáu nameserver của tên miền (qua IPv4) và báo cáo từng câu trả lời. Chỉ có tên miền thử nghiệm zonetransfer.me, được lập ra để minh họa vấn đề này, trả lời bằng 52 bản ghi của nó.
- ns-1134.awsdns-13.org205.251.196.110REFUSED
- ns-2046.awsdns-63.co.uk205.251.199.254REFUSED
- ns-981.awsdns-58.net205.251.195.213REFUSED
- ns-484.awsdns-60.com205.251.193.228REFUSED
- nsztm1.digi.ninjaAXFR zonetransfer.meĐã gửi 52 bản ghi
12/12 tên miền thật bị từ chối trên mọi nameserver
Vì sao không thể tìm thấy mọi subdomain?
Vì có những tên không bao giờ công khai: không chứng chỉ nào ghi tên chúng, không liên kết nào trỏ tới chúng, và không nhãn phổ biến nào khớp.
Ba loại tên hiếm khi hoặc không bao giờ vào được nhật ký, và DNS chỉ tìm ra chúng nếu nhãn của chúng đoán được. Chính Chrome nêu chứng chỉ wildcard là cách để hạn chế những gì Certificate Transparency tiết lộ: wildcard được ghi lại, còn những tên mà nó phục vụ thì không.
Tên dưới một wildcard
Chứng chỉ
*.python.orgbao phủ mọi tên sâu một nhãn mà không liệt kê tên nào. Nhật ký ghi lại wildcard, không phải những tên mà nó phục vụ.Trong nhật kýChỉ*.python.orgTên trên mạng nội bộ
Những tên chỉ tồn tại trong DNS nội bộ của một công ty hiếm khi có chứng chỉ công khai. Không có chứng chỉ, chúng không bao giờ vào nhật ký.
Trong nhật kýKhông có gìTên không phục vụ HTTPS
Một host SSH, một mail relay hay một máy chủ FTP cũ không cần chứng chỉ công khai, nên tên của nó thường không bao giờ vào nhật ký.
Trong nhật kýKhông có gì
Mỗi subdomain được host ở đâu?
Địa chỉ của mỗi tên thuộc về một mạng, và mạng đó cho biết host hoặc CDN đang chạy tên đó.
Công cụ hỏi Team Cymru mạng nào công bố từng địa chỉ, rồi đối chiếu mạng và chuỗi CNAME với hơn 200 nhà cung cấp của công cụ Kiểm Tra Hosting. Một CNAME thường cho biết nền tảng đứng sau CDN: Read the Docs sau Cloudflare, hay Heroku và Netlify trên mạng của Amazon.
Sau một CDN, các địa chỉ là của biên CDN, giống nhau cho nhiều website; máy chủ phía sau vẫn được giữ kín. Công cụ không bao giờ đoán địa chỉ gốc (origin).
- DigitalOceanAS1406114
- FastlyAS5411311
- GitHub PagesAS5411311
- Amazon Web ServicesAS16509· qua9
- HetznerAS249406
- CloudflareAS13335· qua5
- Google CloudAS396982· qua2
- OVHcloudAS162761
- Advanced Software Production Line, S.L.AS2061021
- Civilized Discourse Construction Kit, Inc.AS394230· qua1
- University of OregonAS37011





- Biên CDN: địa chỉ dùng chung, máy chủ gốc được giữ kín
- mạng riêng của host
Liệt kê subdomain (subdomain enumeration) là gì?
Liệt kê subdomain là lập danh sách các subdomain của một tên miền, một cách thụ động từ các bản ghi công khai hoặc chủ động bằng các câu hỏi DNS và các yêu cầu.
Các nguồn thụ động đọc những gì đã công khai, như nhật ký chứng chỉ, và không gửi gì tới máy chủ của tên miền. Các kiểm tra chủ động hỏi DNS một câu cho mỗi tên, ở đây qua Google Public DNS, tải trang chủ, hoặc yêu cầu chính các nameserver của tên miền chuyển vùng. Các đội bảo mật liệt kê subdomain để tìm ra host bị lãng quên trước người khác, thường bằng một công cụ quét subdomain (subdomain scanner); lượt quét subdomain ở đây chỉ chạy các kiểm tra nhẹ, tiêu chuẩn: tên phổ biến, bản ghi, trang chủ và chuyển vùng.
Thụ động
Đọc bản ghi công khai; không gửi gì tới tên miền
- Cert Spotter51 tên
- crt.sh74 tên
Chủ động
Hỏi Google Public DNS về từng tên, tải trang chủ và yêu cầu từng nameserver gửi vùng
- Tên phổ biến24 tên
- Trang chủ14 tên
- Bản ghi DNS1 tên
- Chuyển vùngTừ chối ×4
NSEC và NSEC3 che giấu hay làm lộ các tên trong vùng như thế nào?
Trong một vùng được ký bằng DNSSEC, bản ghi NSEC nối mỗi tên với tên kế tiếp, nên ai cũng có thể lần theo chuỗi; NSEC3 băm các tên để ngăn điều đó.
Hỏi một tên không tồn tại trong vùng NSEC thông thường sẽ nhận về hai tên thật nằm hai bên nó; lặp lại việc này sẽ duyệt được toàn bộ vùng. NSEC3 trả về giá trị băm thay vào đó, nhưng một bộ từ điển vẫn có thể bẻ được. Một phương pháp mới hơn, Compact Denial (RFC 9824), không để lộ tên lân cận nào.
Hầu hết các tên miền chúng tôi kiểm tra dùng NSEC3 hoặc không dùng DNSSEC; một số ít, như isc.org, dùng NSEC thông thường, loại mà RFC 9276 khuyến nghị, nên các tên của chúng có thể bị duyệt lần lượt.
NSECtên thật kế tiếp, theo thứ tự
NSEC3giá trị băm của tên kế tiếp
Compact Denialmột tên kế tiếp giả: không có gì để lần theo
Không có DNSSECNXDOMAIN
Bạn có thể làm gì với danh sách subdomain?
Lập danh mục, dọn dẹp bản ghi cũ và kiểm tra mỗi subdomain đang phục vụ gì.
Xuất danh sách dưới dạng CSV, xóa các bản ghi còn sót lại (CNAME mồ côi, tên không có địa chỉ), và kiểm tra chứng chỉ, host và bản ghi DNS của những tên còn phân giải.
Lập danh mục
Tải xuống mọi tên kèm trạng thái, địa chỉ, host và ngày chứng chỉ dưới dạng CSV hoặc JSON.
Dọn dẹp bản ghi cũ
Xóa các bản ghi còn sót lại: những CNAME không trỏ tới đâu và những tên không có địa chỉ.
Kiểm tra từng chứng chỉ
Xem chuỗi chứng chỉ, ngày hết hạn và những gì chứng chỉ bao phủ.
Tìm nơi hosting
Host, CDN và nhà cung cấp email đứng sau bất kỳ tên nào.
Đọc bản ghi DNS
Mọi loại bản ghi, đường đi từ máy chủ gốc và DNSSEC.
Xem tuổi tên miền
Ngày đăng ký, chứng chỉ đầu tiên và bản lưu đầu tiên.
Dữ liệu và ghi công
- Dữ liệu chứng chỉ từ Cert Spotter (SSLMate) và crt.sh (Sectigo).
- Tên phổ biến: 1.000 (và 5.000) nhãn đầu tiên của
subdomains-top1million-5000.txttừ SecLists, © Daniel Miessler, giấy phép MIT. - Dấu hiệu chiếm quyền được phỏng theo can-i-take-over-xyz của EdOverflow và cộng sự, CC BY 4.0, được DNS Robot chỉnh sửa.
- Thông tin mạng từ dịch vụ IP to ASN của Team Cymru; câu trả lời DNS từ Google Public DNS.
Câu hỏi thường gặp về công cụ tìm subdomain
Công cụ tìm subdomain là gì?
Công cụ tìm subdomain này có miễn phí không, và có giới hạn gì?
Một tên miền có thể có bao nhiêu subdomain?
Vì sao một lần tìm hiện ít subdomain hơn lần trước?
crt.sh là gì?
Tra cứu subdomain của một tên miền có hợp pháp không?
Làm sao check subdomain còn hoạt động không?
Chứng chỉ wildcard là gì?
Chuyển vùng DNS là gì?
dig AXFR example.com @ns1.example.com với từng nameserver: máy chủ an toàn sẽ từ chối. Để đóng lại, chỉ cho phép chuyển tới địa chỉ các máy chủ phụ của bạn (allow-transfer trong BIND, hoặc cài đặt của nhà cung cấp DNS).Chiếm quyền subdomain là gì?
Tôi có thể ẩn subdomain của mình không?
Có API không?
Còn thiếu điều gì?Đề xuất tính năng hoặc công cụ mới
Thêm công cụ tên miền và DNS
Tra Cứu DNS
Mọi bản ghi DNS từ máy chủ của chính tên miền, cạnh bộ nhớ đệm của Google và Cloudflare
Kiểm Tra Chứng Chỉ SSL
Xác minh tính hợp lệ chứng chỉ SSL và chi tiết bảo mật
Kiểm tra Hosting
Tìm ra ai đang host bất kỳ website nào: nhà cung cấp hosting, CDN, CMS, email, nhà đăng ký và đơn vị cấp SSL
Tên Miền Sang IP
Chuyển đổi tên miền sang địa chỉ IP với định vị địa lý và phát hiện CDN
Tra Cứu WHOIS
Tra cứu đăng ký tên miền, nhà đăng ký và chi tiết chủ sở hữu qua RDAP
Kiểm Tra Tuổi Tên Miền
Kiểm tra ngày đăng ký tên miền, tuổi, hết hạn và thông tin nhà đăng ký qua WHOIS