











Kiểm tra HTTP Header
Kiểm tra HTTP header của mọi website: các response header đúng như máy chủ gửi, theo thứ tự và đủ mọi bản trùng lặp, cùng điểm bảo mật chấm theo bài test của Mozilla HTTP Observatory, thêm caching, cookie, máy chủ và giao thức.
Chúng tôi theo redirect đến trang cuối và chấm điểm trang đó. Header của từng bước nằm trong Redirect.
HTTP header là gì?
HTTP header là những dòng máy chủ gửi trước chính trang: một dòng trạng thái, rồi mỗi dòng một trường tên: giá trị, rồi một dòng trống và phần nội dung (RFC 9110). Tên không phân biệt chữ hoa thường; giá trị là của chính máy chủ.
Response header cho trình duyệt biết nội dung là gì, được giữ bản sao bao lâu, lưu những cookie nào và áp dụng quy tắc bảo mật nào. Công cụ này hiển thị chúng đúng như được gửi, theo thứ tự và đủ mọi bản trùng lặp, và tô màu từng dòng theo chức năng.
Làm sao kiểm tra HTTP header của một website?
Nhập URL vào ô trên và chọn Kiểm tra header: công cụ yêu cầu nó từ máy chủ của chúng tôi, theo mọi redirect đến trang cuối và hiển thị phần đầu phản hồi của trang đó từng dòng, kèm điểm bảo mật bên cạnh. Chọn HEAD ở ô phương thức để chỉ yêu cầu phần đầu.
Chọn bất kỳ dòng nào để xem nó làm gì và giá trị của nó có nghĩa gì. Các chế độ xem bên dưới phân loại kết quả: Bảo mật kèm cách sửa theo máy chủ, Caching, Cookie, Máy chủ & giao thức và Redirect.
Kiểm tra header: phản hồi đúng như được gửi
Chữ hoa thường và thứ tự gốc, giữ các bản trùng lặp, đọc qua HTTP/1.1; giá trị dài được gập lại, giá trị cookie không bao giờ hiện. Website sau Cloudflare được đọc qua mạng của Cloudflare, và kết quả có nói rõ.
Kiểm tra security headers bằng bài test của Mozilla Observatory
Cùng 12 bài test và điểm như mã của Observatory, cả hai vòng được tính ra trong cột điểm, và link tới bản quét của chính Mozilla cho host đó.
Kiểm tra header Server: phần mềm, CDN và giao thức
Server và X-Powered-By kèm mọi phiên bản mà chúng làm lộ, CDN và trạng thái cache của nó, phiên bản TLS, HTTP/2 và HTTP/3.
Kiểm tra HSTS và mức sẵn sàng preload
max-age, includeSubDomains và preload được đọc theo quy tắc của hstspreload.org, chỉ để tham khảo: preload là tùy chọn.
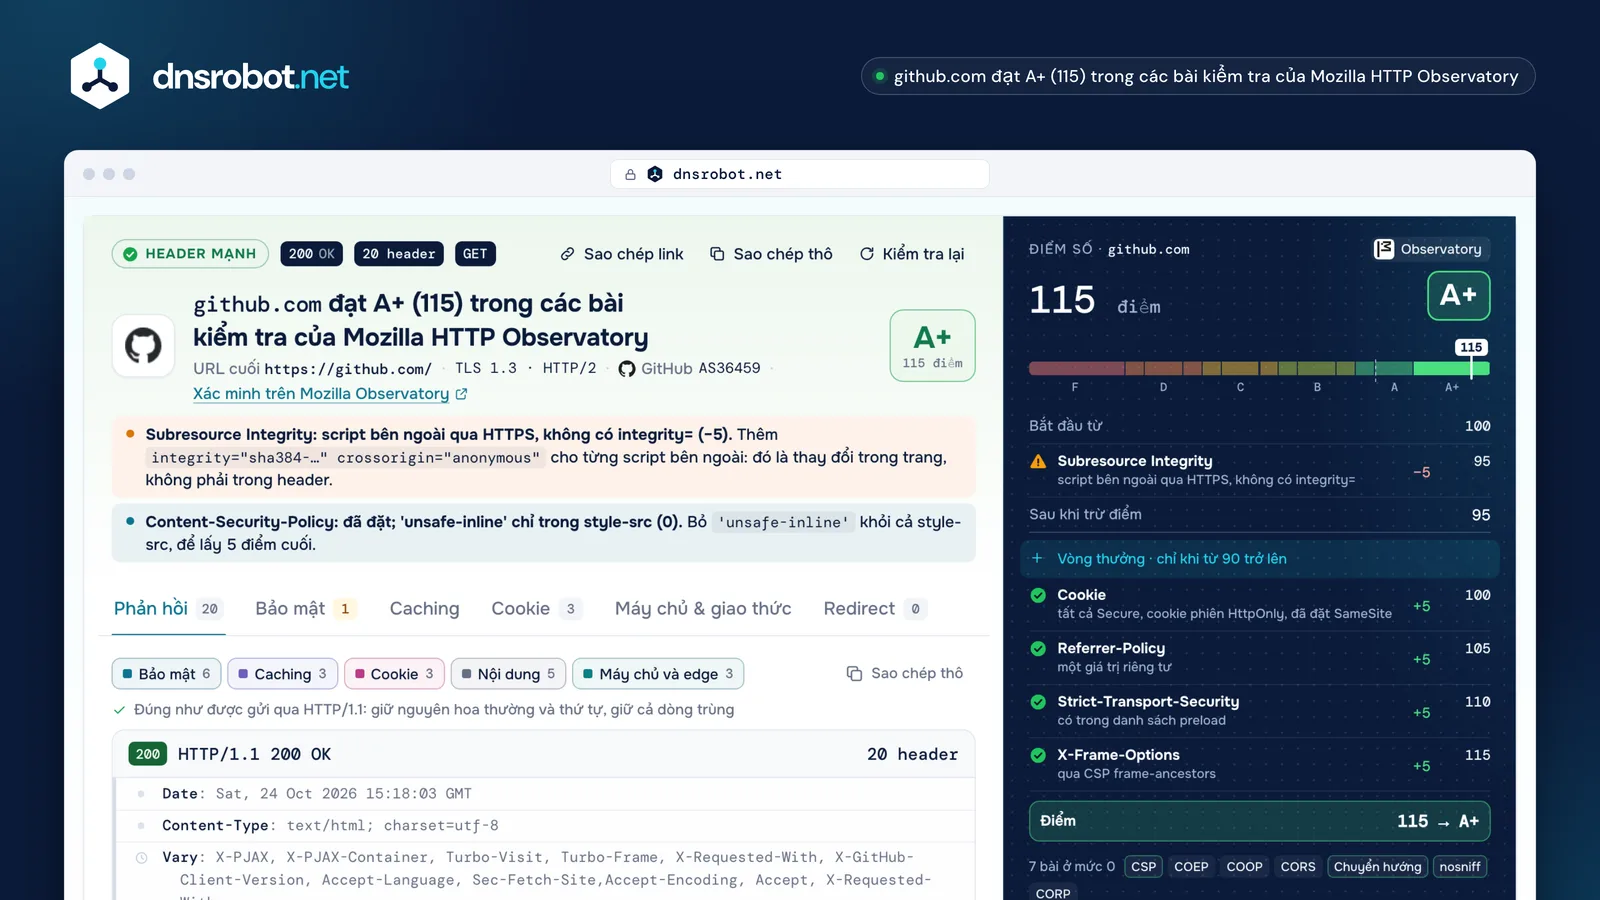
 Điểm và kết luậnĐiểm và điểm số của Observatory cho trang cuối, với những cách sửa đáng giá nhất lên đầu.Một dòng header, như được gửiMỗi dòng theo chữ hoa thường và thứ tự của chính máy chủ; dấu ở lề là kết quả test của header đó.Vòng thưởngĐiểm thưởng chỉ được tính khi điểm vẫn từ 90 trở lên sau mọi khoản trừ: hai vòng của Observatory.Các chế độ xemBảo mật kèm cách sửa theo từng máy chủ, rồi caching, cookie, máy chủ và giao thức, và các redirect.
Security headers nào mọi website nên gửi?
Hãy bắt đầu với bốn: Content-Security-Policy, Strict-Transport-Security, chống bị nhúng khung (X-Frame-Options hoặc frame-ancestors của CSP) và X-Content-Type-Options: nosniff. Thiếu chúng mất nhiều điểm nhất trong điểm của Mozilla HTTP Observatory.
Referrer-Policy và các chính sách cross-origin (COOP, COEP và CORP) mang lại điểm thưởng khi phần cơ bản đã đúng. Permissions-Policy đáng đặt, nhưng chỉ trình duyệt Chromium đọc nó, và Observatory không chấm điểm.
| Header | Ngăn | Khi thiếu | Khi đặt tốt | Hoạt động trên |
|---|---|---|---|---|
| Content-Security-Policy | script bị chèn vào | −25 | +5 / +10 | |
| Strict-Transport-Security | hạ cấp xuống http:// | −20 | +5 đã preload | |
| X-Frame-Options · frame-ancestors | clickjacking trong khung ẩn | −20 | +5 | |
| X-Content-Type-Options | file bị chạy sai loại | −5 | 0 | |
| Referrer-Policy | URL đầy đủ rò rỉ sang website khác | 0 | +5 | |
| Cross-Origin-Opener-Policy | cửa sổ khác truy cập vào | 0 | +10 | |
| Cross-Origin-Embedder-Policy | tải thứ chưa đồng ý | 0 | +10 | |
| Cross-Origin-Resource-Policy | website khác nhúng file của bạn | 0 | +10 | |
| Permissions-Policy | embed dùng camera, micro, vị trí | — | không chấm điểm | chỉ |

Điểm bảo mật được tính như thế nào?
Chúng tôi theo phương pháp của Mozilla HTTP Observatory từng bài test: bắt đầu từ 100, trừ mọi khoản phạt, và chỉ khi kết quả vẫn từ 90 trở lên mới cộng điểm thưởng. Điểm sau đó được ánh xạ sang hạng từ F đến A+ (tài liệu chấm điểm của Observatory).
Vòng thứ hai đó khiến nhiều người bất ngờ: website mắc một lỗi tốn điểm sẽ không giữ được điểm thưởng nào. Với COOP và COEP được thêm vào năm 2026, mã của Observatory cho phép tới 165 điểm, trong khi tài liệu của nó vẫn ghi 145 vào ngày 24 tháng 10 năm 2026; chúng tôi theo mã. Mỗi kết quả đều có link tới bản quét của chính Mozilla cho host đó, để bạn đối chiếu.
github.comA+

- Bắt đầu100
- Không có SRI cho script bên ngoài−595
- 90 trở lên: vòng thưởng được tính
- Cookie: Secure, HttpOnly, SameSite+5
- Referrer-Policy+5
- HSTS đã preload+5
- Chống nhúng khung qua CSP+5
- Điểm115
www.mozilla.orgB+


- Bắt đầu100
- CSP cho phép 'unsafe-inline'−2080
- dưới 90: bỏ qua vòng thưởng
- COOP với same-origin+10
- Referrer-Policy+5
- Chống nhúng khung qua CSP+5
- Điểm80
HSTS là gì, và có nên preload không?
Strict-Transport-Security yêu cầu trình duyệt chỉ dùng https:// cho một host trong max-age giây, và includeSubDomains mở rộng điều đó cho mọi subdomain (RFC 6797). Trình duyệt bỏ qua nó qua http:// thuần, và chỉ header đầu tiên được tính. Observatory trừ 20 điểm khi nó thiếu và 10 điểm khi max-age dưới sáu tháng.
Preload là tùy chọn: hstspreload.org hiện nói rằng nên dùng HSTS nhưng không nên preload, vì Chrome và Safari đã tự nâng các lượt điều hướng lên HTTPS, và rời khỏi danh sách mất hàng tháng. Nếu vẫn muốn gửi, bạn cần max-age tối thiểu một năm, includeSubDomains, preload và HTTPS trên mọi subdomain; hãy tăng max-age dần từng bước trước.
github.comcó trong danh sách preload
- Chứng chỉ hợp lệ
- http:// sang https:// trên cùng host trướchttp://github.com → https://github.com/
- www cũng dùng HTTPS
- max-age từ 31536000 trở lênmax-age=31536000
- directive includeSubDomains
- directive preload
- HSTS cả trên redirect https:// của nó
mozilla.orgkhông có trong danh sách
- Chứng chỉ hợp lệ
- http:// sang https:// trên cùng host trước302 → https://mozilla.org:443/
- www cũng dùng HTTPS
- max-age từ 31536000 trở lênmax-age=60
- directive includeSubDomains
- directive preload · không được gửi
- HSTS cả trên redirect https:// của nó
Tăng dần max-age, như hstspreload.org gợi ý
- 3005 phút · để thử
- 6048007 ngày
- 259200030 ngày
- 31536000365 ngày · mức tối thiểu của preload
Không kết quả nào là lỗi: hstspreload.org nói không nên preload với hầu hết website, và HSTS không preload vẫn bảo vệ mọi khách sau lần truy cập đầu tiên.
Content-Security-Policy làm gì?
Content-Security-Policy liệt kê nơi một trang được tải script, style, hình ảnh và khung, để script do kẻ tấn công chèn từ nơi khác không chạy. Directive frame-ancestors của nó cũng nói ai được nhúng trang, và thay thế X-Frame-Options (CSP Level 3).
'unsafe-inline' trong script-src vô hiệu hóa phần lớn sự bảo vệ đó, vì vậy Observatory trừ 20 điểm; hãy dùng nonce hoặc hash thay thế (khi có một trong hai trong danh sách, trình duyệt bỏ qua 'unsafe-inline'). Header Content-Security-Policy-Report-Only không chặn gì, chỉ báo cáo, nên là cách an toàn để thử một chính sách mới trước.
github.com
default-srcmọi thứ không được liệt kê bên dưới'none'base-uri<base href> của trang'self'script-srcnơi script được tảigithub.githubassets.com 'sha256-6AKuI+cDd1MoUL1u4eqrA9PXmnPAkOB4h7421hPUUm0='style-srcstylesheet'unsafe-inline' github.githubassets.comimg-srchình ảnh'self' data: blob: github.githubassets.com media.githubusercontent.com camo.githubusercontent.com …frame-ancestorsai được nhúng trang này'none'form-actionnơi form được gửi tới'self' github.com gist.github.com copilot-workspace.githubnext.com …script-src trên www.mozilla.org'self' 'unsafe-eval' 'unsafe-inline' *.google-analytics.com *.googletagmanager.com google-analytics.com …default-src 'none' và cho phép từng nguồn theo tên. Khi có nonce hoặc hash trong danh sách, trình duyệt bỏ qua 'unsafe-inline'; Observatory khi đó cũng không tính nó.Giải thích Cache-Control: bản sao được dùng lại bao lâu?
Đúng bằng số giây mà max-age của nó ghi: Cache-Control cho trình duyệt và CDN biết họ được dùng lại một phản hồi bao lâu mà không hỏi lại máy chủ, và s-maxage đặt thời hạn riêng cho cache dùng chung như CDN (RFC 9111).
no-cache không có nghĩa là "đừng cache": nó có nghĩa là hãy lưu, nhưng hỏi máy chủ trước mỗi lần dùng lại; no-store giữ nó ngoài mọi cache. Header Age cho biết bản sao của CDN đã cũ bao lâu, và khi không có Cache-Control nào, trình duyệt có thể đoán thời hạn khoảng 10% thời gian kể từ Last-Modified.
Cache-Control: s-maxage=86400, must-revalidate, max-age=3600


Cache dùng chung (CDN)s-maxage=86400 · 24 giờcòn 21 giờ, 39 phút
Trình duyệtmax-age=3600 · 1 giờđã cũ
| no-store | không bao giờ ghi vào bất kỳ cache nào |
|---|---|
| no-cache | lưu, nhưng hỏi máy chủ trước mỗi lần dùng lại |
| max-age=N | còn mới trong N giây (khi đó Expires bị bỏ qua) |
| s-maxage=N | tương tự, chỉ cho cache dùng chung |
| private | chỉ trình duyệt, không bao giờ CDN |
| immutable | không xác thực lại khi tải lại (Chrome bỏ qua) |
Giải thích cờ cookie: Secure, HttpOnly và SameSite
Secure chỉ gửi cookie qua HTTPS, HttpOnly giấu nó khỏi script, và SameSite quyết định liệu yêu cầu từ website khác có mang nó không: Strict không bao giờ, Lax chỉ với link cấp cao nhất, None luôn luôn, và khi đó nó phải là Secure.
Cookie phiên và đăng nhập cần cả ba. Chỉ Chrome và Edge coi cookie không có SameSite là Lax; Firefox và Safari vẫn gửi nó trong yêu cầu cross-site, nên hãy tự đặt. Công cụ liệt kê tên, độ dài và cờ của từng cookie: giá trị không bao giờ được hiển thị hay lưu.
| Cookie | Secure | HttpOnly | SameSite | Partitioned | Thời hạn |
|---|---|---|---|---|---|
| __Secure-YNID | None | 180 ngày | |||
| GPS | — | — | 30 phút | ||
| YSC | None | đến khi đóng trình duyệt | |||
| __Secure-YEC | Lax | — | xóa nó | ||
| VISITOR_INFO1_LIVE | None | 180 ngày | |||
| VISITOR_PRIVACY_METADATA | None | 180 ngày | |||
| __Secure-ROLLOUT_TOKEN | None | 180 ngày |
__Secure-YEC bị xóa, không được giữ.HTTP header nào đã lỗi thời?
X-XSS-Protection, Expect-CT, Public-Key-Pins, Feature-Policy và P3P không còn tác dụng gì trong các trình duyệt hiện nay. X-XSS-Protection nên là 0 hoặc không có, vì bộ lọc cũ tự nó có thể mở ra lỗ hổng (OWASP).
Số phiên bản trong Server và bất kỳ header X-Powered-By nào không lỗi thời, nhưng RFC 9110 và OWASP đều khuyên không nên dùng: chúng cho kẻ tấn công biết nên thử lỗi đã biết nào (RFC 9110 §10.2.4).
X-XSS-Protection: 1; mode=blockgửi 0, hoặc không gửi
Chrome 78 và Safari 15.4 đã gỡ bộ lọc XSS của họ; Firefox chưa từng có. github.com và www.google.com gửi 0.
Expect-CTxóa nó
Lỗi thời từ Chrome 107: Certificate Transparency vẫn được bắt buộc.
ChromePublic-Key-Pinsxóa nó
Đã gỡ ở Chrome 72; không trình duyệt nào hiện nay hỗ trợ.
ChromeFeature-Policydùng Permissions-Policy
Đã đổi tên: header cũ đã lỗi thời.
ChromeP3Pxóa nó
Một chuẩn quyền riêng tư đã chết mà không trình duyệt nào hiện nay đọc; www.youtube.com vẫn gửi một cái.
YouTubeServer: Apache/2.4.62 (Ubuntu)
X-Powered-By: PHP/8.3.12bỏ phiên bản
Một ví dụ giả lập: RFC 9110 và OWASP nói chi tiết này chỉ giúp kẻ tấn công.
Apache
Làm sao xem HTTP header trong Chrome hoặc bằng curl?
Trong Chrome, mở DevTools (F12), chọn Mạng, tải lại, bấm dòng đầu tiên và mở Tiêu đề. Với curl, curl -sI https://example.com in phần đầu phản hồi; thêm --http1.1 để thấy cách viết của chính máy chủ.
Qua HTTP/2 và HTTP/3, mọi tên header đều viết thường theo quy định (RFC 9113 §8.2.1), nên DevTools hiện strict-transport-security ở chỗ máy chủ có thể đã viết Strict-Transport-Security. Công cụ này đọc qua HTTP/1.1 và giữ phần đầu đúng như được gửi.
$ curl -sI --http1.1 https://github.com
HTTP/1.1 200 OK
Date: Sat, 24 Oct 2026 08:19:43 GMT
Content-Type: text/html; charset=utf-8
Vary: X-PJAX, X-PJAX-Container, Turbo-Visit, Turbo-Frame, X-Reques…
content-language: en-US
ETag: W/"6995be88733b84f6fb0c35e84ad1df53"
Cache-Control: max-age=0, private, must-revalidate
Strict-Transport-Security: max-age=31536000; includeSubdomains; preload
X-Frame-Options: deny
X-Content-Type-Options: nosniff
…
DevTools › Mạng › dòng của tài liệu › Tiêu đề. Tick Thô để xem các dòng như đã nhận. Qua HTTP/2 mọi tên đến ở dạng chữ thường; --http1.1 cho thấy cách viết của chính máy chủ.
Kiểm tra HTTP header: câu hỏi thường gặp
Điểm security headers thế nào là tốt?
Tại sao điểm của tôi khác securityheaders.com?
Security headers có thể làm hỏng website của tôi không?
Tôi có thể kiểm tra HTTP header bằng yêu cầu HEAD không?
X-XSS-Protection có còn cần thiết không?
X-Content-Type-Options: nosniff làm gì?
Tại sao tên header viết thường trong Chrome DevTools?
Làm sao thêm security headers trong nginx hoặc Cloudflare?
Header Server là gì, và có nên ẩn nó không?
Công cụ kiểm tra header có lưu header hay cookie không?
Còn thiếu điều gì?Đề xuất tính năng hoặc công cụ mới
Công cụ website liên quan
Kiểm tra Redirect
Kiểm tra chuyển hướng URL, chuỗi chuyển hướng và mã trạng thái HTTP cho SEO
Kiểm Tra Chứng Chỉ SSL
Xác minh tính hợp lệ chứng chỉ SSL và chi tiết bảo mật
Kiểm Tra Website Sập
Web sập với mọi người hay chỉ mình bạn? Kiểm tra bất kỳ website nào từ 11 địa điểm và từ kết nối của bạn, kèm ảnh chụp màn hình trực tiếp
Check CMS Website
Website dùng CMS, theme, plugin và công nghệ gì, kèm bằng chứng cho từng mục
Phân Tích Liên Kết
Phân tích tất cả liên kết trên trang web với phát hiện dofollow/nofollow và kiểm tra trạng thái HTTP
Kiểm tra Hosting
Tìm ra ai đang host bất kỳ website nào: nhà cung cấp hosting, CDN, CMS, email, nhà đăng ký và đơn vị cấp SSL
Tra Cứu DNS
Mọi bản ghi DNS từ máy chủ của chính tên miền, cạnh bộ nhớ đệm của Google và Cloudflare
Tìm Tên Miền Phụ
Khám phá tất cả tên miền phụ của bất kỳ tên miền nào