











DMARCレコード作成ツール
現在公開しているレコードをもとに、RFC 9989に沿ったDMARC設定(DMARCレコード)を作成し、認証に失敗したメールを受信サーバーがどう扱うかを確認できます。
ドメインの_dmarcにあるレコードをフォームに読み込みます。下で一から作成することもでき、何かを変更するたびに更新されます。
作成はブラウザ内で行います。外部に出るのはDNSの問い合わせだけで、HTTPSでCloudflareのリゾルバーに送られます(確認用にGoogleのリゾルバーも使用)。
example.comのレコード例
上にドメインを入力すると現在公開している内容から始められます。下の項目も自由に変更できます。右のレコードは変更に合わせて更新されます。
失敗レポートなど
psd=はパブリックサフィックスの運営者専用のため、選択肢にはありません。
DMARCに失敗したメールはどうなるか
パスしたメールには一切影響しません。失敗したメールについて、受信サーバーはレコードを次のように解釈します:
ポリシーはあくまで要求で、最終的な判断は受信サーバーが行います。Microsoftが推奨するとおりHonor DMARC record policyをオンにしている場合、Microsoft 365はrejectで失敗したメールを550 5.7.1で拒否し、quarantineで失敗したメールをJunkに送ります。
導入手順
- 1監視
p=noneレポートを受け取りながらp=none、最低1か月今すぐ現在地 - 2テスト
p=quarantine; t=yt=y付きのquarantine:省略可 - 3隔離
p=quarantine少なくとも監視と同じ期間 - 4拒否
p=rejectユーザーがメーリングリストに投稿しない場合
公開する前に
レコードは1つで、受信サーバーが無視したり誤読したりする部分はありません。
レポートの送信先
受信サーバーが他の組織のアドレスにレポートを送るのは、その組織が許可レコードを公開している場合だけです。
レポートサービスはすべてのドメインに対応するレコードを1つ公開しているため、通常そのアドレスはすぐに「許可済み」と表示されます。
どこに貼り付ける?
DNSホストを選ぶと、下の各欄がそのフォームに合わせた形で表示されます。
_dmarc.example.com. 3600 IN TXT "v=DMARC1; p=none; rua=mailto:dmarc@example.com"
公開した後に
DMARCレコードの書き方:作成と設定の手順は?
ドメインに_dmarcという名前のTXTレコードを1つ公開します。内容はv=DMARC1、ポリシー、レポートの送信先アドレスの順です。上の作成ツールがレコードを書き出し、DNSホストが応答を返し始めた時点から有効になります。
まず、メールがすでにSPFまたはDKIMにパスしていることを確認し、確認しているアドレスをruaに指定してp=noneから始めます。受信サーバーはこれまでどおり配信を続け、誰がこのドメインとして送信しているかを毎日レポートで送ってくれます。
レポートを少なくとも1か月読み、認証に失敗している正規の送信元をすべて直してから、隔離(quarantine)、拒否(reject)へ進みます。組織のドメインに置いた1つのレコードは、そのサブドメインにも適用されます。
- 1_dmarcに公開
_dmarc.example.com · TXTv=DMARC1; p=none; rua=mailto:dmarc@example.com - 2受信サーバーが参照TXTクエリ
_dmarc.example.com - 3ポリシーを適用p=none → 配信
- 4レポートが毎日届く集計レポート(XML、毎日)dmarc@example.com


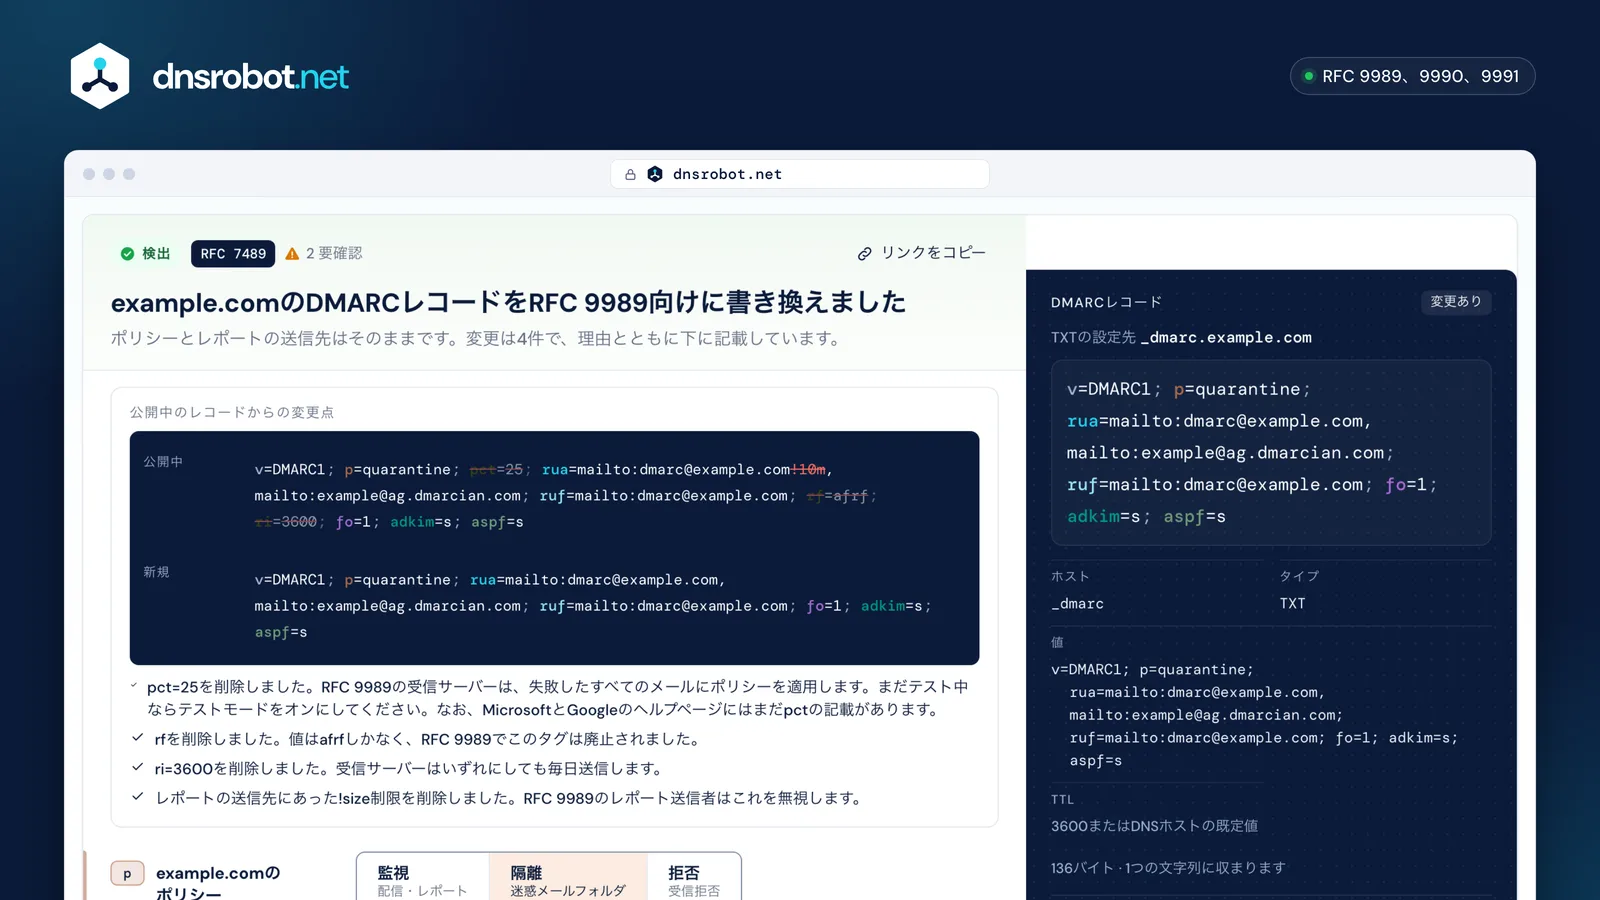
 現在の公開内容から始める「読み込む」はブラウザから_dmarcを読み取ってフォームに反映します。当サイトのサーバーは経由しません。すべてのタグを色分けレコードの各部分は対応する設定と同じ色です。片方にカーソルを合わせると、もう片方が見つかります。変更点とその理由RFC 9989で廃止されたタグは削除され、それぞれ理由が表示されます。DNSホストの形式でコピーホスト、タイプ、値のそれぞれにコピーボタンがあり、DNSホストに合わせて書き換えられます。レポートの送信先を確認他の組織のアドレスには印が付き、許可レコードをリアルタイムで確認します。
DMARCのポリシーはnone、quarantine、rejectのどれにすべきですか
まずはレポートを受け取りながらnoneで始め、正規の送信元がすべてパスするようになったらquarantine、確信が持てたらrejectへ進みます。RFC 9989は、noneで少なくとも1か月、quarantineでも同じ期間を求めています。
noneは配信に何も影響せず、quarantineは認証に失敗したメールを迷惑メールフォルダへ送り、rejectは受け付けません。ポリシーはあくまで要求で、最終的な判断は受信サーバーが行います。
ユーザーがメーリングリストに投稿するドメインは、rejectを使うべきではありません(SHOULD NOT)。メッセージを書き換えるリストでは、DMARCが通らなくなるためです。Googleはより短い手順も案内しています(noneで1週間、その後quarantineで一部のメールから)。
- 1監視
p=none; rua=…最低1か月今すぐ配信され、レポートされる - 2テスト
p=quarantine; t=y省略可1段階弱く - 3隔離
p=quarantine少なくとも同じ期間2026年11月27日より前は不可迷惑メールフォルダ - 4拒否
p=rejectユーザーがリストに投稿しない場合2026年12月27日より前は不可受信拒否

RFC 9989でDMARCの何が変わりましたか
RFC 9989(2026年5月)はRFC 7489に代わるもので、pct、rf、riを廃止し、np、t、psdを追加し、組織のドメインをPublic Suffix Listではなく、DNSをたどって見つける方式に変えました。
pct=0はt=yと読まれるようになり、それ以外のpctは受信サーバーごとに適用がばらばらだったため削除されます。レポートのサイズ指定(!10m)は無視されます。
ツリーウォークは、その名前と各親に対して_dmarcを最大8回問い合わせます。そのため、非常に深い名前には専用のレコードを置くべきです。GoogleとMicrosoftのヘルプページには、今もpctの記載があります。
- pct=0はt=yに
- rfを削除
- riを削除
- !10mを削除
_dmarc.mail.news.example.comNXDOMAIN_dmarc.news.example.comNXDOMAIN_dmarc.example.comv=DMARC1 ✓最初に見つかったレコードが有効、問い合わせは最大8回DMARCレポートを別のサービスに送るにはどうしますか
サービスのアドレスをruaに指定します。そのドメインが自分のものでない場合、相手側がexample.com._report._dmarc.reports.example.net(自分のドメイン、次に相手のドメインの順)のような名前の許可レコードを公開している必要があります。レポートサービスは通常、ワイルドカードで全ドメイン分を1回で公開しています。
このレコードがないと、受信サーバーはレポートをどこにも送らず、そのことは通知されません。作成ツールは外部のアドレスをそれぞれリアルタイムで確認し、相手側が公開すべきレコードを表示します。
大量のレポートを処理できるメールボックスかサービスを使ってください。大手の送信元からは1日に数百件のレポートが届きます。失敗レポート(ruf)にはメールの内容が含まれることがあり、GmailとMicrosoftは送信しません。
example.com._report._dmarc.rua.vendor.example.netTXT "v=DMARC1;"reports@rua.vendor.example.netワイルドカードの許可を公開しているレポートサービス







Gmail、Yahoo、Outlook.comの送信者向けのDMARC設定
Gmail、Yahoo、Outlook.comは、大量送信者にDMARCの公開を求めています。p=noneで足り、Fromのドメインは、SPFまたはDKIMとアライメントが取れている必要があります。
GmailとOutlook.comは1日5,000通を超える送信者を対象とし、Yahooは基準を示していません。Outlook.comはSPFとDKIMの両方のパスを求め、失敗したメールは550 5.7.515で拒否します。
BIMIのロゴを表示するには、さらに条件があります。組織のドメインとFromのドメインでquarantineまたはrejectにし、サブドメインのポリシーをnoneにしないことです。
| Gmail | Yahoo | Outlook.com | |
|---|---|---|---|
| 開始時期 | 2024年2月 | 2024年2月 | 2025年5月5日 |
| 対象 | 1日5,000通超 | しきい値の記載なし | 1日5,000通超 |
| DMARC | p=noneで十分 | p=none、かつパスが必要 | p=none、アライメントが必要 |
| SPFとDKIM | 両方 | 両方 | 両方のパスが必要 |
| アライメント | SPFまたはDKIM | 緩和で可 | SPFまたはDKIM |
メールを送らないドメインのDMARC設定
DMARCのp=reject、SPFのv=spf1 -all、null MXを公開し、サブドメイン向けにワイルドカードのSPFとMXも設定し、DKIMレコードは一切置きません。これがM3AAWGによる2022年のパーキングドメイン向けセットです。
送信を許可するものが何もなければ、rejectで正規のメールを損なうことはなく、受信サーバーは偽装メールをすぐに拒否します。M3AAWGは、2015年の助言だった空のDKIM鍵を、ここでは勧めなくなりました。DKIMレコードはまったく公開しないでください。
パーキングドメインが多数ある場合は、各ドメインの_dmarcをCNAMEで共通の1つのレコードに向けると、後の変更を1回で済ませられます。
example.net. 3600 IN TXT "v=spf1 -all"
_dmarc.example.net. 3600 IN TXT "v=DMARC1; p=reject;"
example.net. 3600 IN MX 0 .
*.example.net. 3600 IN TXT "v=spf1 -all"
*.example.net. 3600 IN MX 0 .
DMARCレコードはどこに追加しますか
DNSホストで、_dmarcという名前のTXTレコードとして追加します。多くのDNSホストはドメインを自動で付け加えるため、入力するのは_dmarcだけで、_dmarc.example.comではありません。
ドメインを自動で付け加えるDNSホストに完全な名前を入力すると、誰も読まない_dmarc.example.com.example.comというレコードができてしまいます。作成ツールでDNSホストを選ぶと、その正確な入力欄が表示されます。
1つの名前に置けるDMARCレコードは1つだけです。2つ目を追加せず、古いレコードを置き換えてください。2つあると、受信サーバーは両方を無視します。
| DNSホスト | 名前の欄 | 長い値 |
|---|---|---|
| Cloudflare | _dmarc | 1つの欄:自動で分割 |
| GoDaddy | _dmarc | 1つの欄:自動で分割 |
| Namecheap | _dmarc | 1つの欄:自動で分割 |
| Squarespace | _dmarc | 記載なし |
| Amazon Route 53 | _dmarc | 引用符付きの文字列 |
| Google Cloud DNS | _dmarc | 引用符付きの文字列 |
| Azure DNS | _dmarc | 1つの欄:自動で分割 |
| DigitalOcean | _dmarc | 記載なし |
| Hostinger | _dmarc | 記載なし |
| IONOS | _dmarc | 記載なし |
| OVHcloud | _dmarc | 記載なし |
| Porkbun | _dmarc | 記載なし |
| cPanel | _dmarc | 1つの欄:自動で分割 |
| Plesk | _dmarc | 記載なし |
| Hetzner | _dmarc | 引用符付きの文字列 |
| STRATO | _dmarc | 記載なし |
| Bluehost | _dmarc | 記載なし |






DMARCレコード作成ツールのよくある質問
DMARCレコードとは何ですか
最初のDMARC設定はどのようなレコードにすればよいですか
pctの設定がないのはなぜですか
DMARCレポートはGmailやOutlookのアドレスに送れますか
DMARCの前にSPFとDKIMが必要ですか
ruaとrufの違いは何ですか
厳格なアライメントを使うべきですか
spとnpは何をしますか
DMARCレコードが有効になるまでどれくらいかかりますか
DMARCレコード作成ツールは無料ですか。ドメインは保存されますか
足りないものはありますか?機能や新しいツールを提案する
関連ツール
SPFレコード作成ツール
メールサービスとサーバーに合わせた有効なSPF TXTレコードを作成し、DNSルックアップ10回の上限をリアルタイムでチェック
DKIMレコード作成・鍵生成ツール
ブラウザ内でDKIM鍵ペアを作成し、公開用の selector._domainkey TXTレコードを取得
DMARCチェッカー
ドメインのDMARCポリシーとアライメント設定を確認
SPFレコードチェッカー
SPFレコードの検証とRFC 7208に基づくDNSルックアップ数を確認
DKIMチェッカー
セレクター自動検出付きでDKIMレコードを検証
MX検索
メール交換レコードとメールサーバーの詳細を検索
メールヘッダー解析
メールヘッダーを解析してメールの経路を追跡
BIMIレコードチェッカー
BIMIレコード、SVG Tiny PSのロゴ、VMC証明書を検証し、ロゴが表示される受信トレイも確認