










メールヘッダー解析ツール
メールヘッダーを貼り付けるだけで、メールが通った経路、各中継サーバーでかかった時間、受信側のSPF・DKIM・DMARCの結果を確認できます。メールヘッダーの見方を知りたい方や、メール ヘッダーを確認して送信元を調べたい方向けのヘッダー解析ツールです。
メールヘッダーとは?
メールヘッダーとは、メッセージ本文の上にある行のまとまりで、誰が誰に、いつ送ったか、そして処理したすべてのサーバーの記録が含まれます。メールアプリはその大半を隠しているため、「メッセージのソースを表示」や「View source」のような機能で全体を確認します。
各行は、名前、コロン、値で構成されます。長い値は、空白で始まる次の行へ続きます(RFC 5322)。ヘッダーは最初の空白行で終わり、それ以降は本文で、このツールは読み取りません。
ヘッダーを書くのは3種類です。送信者のアプリ(From、To、Subject、Date)、途中のすべてのサーバー(それぞれReceived行を1本)、そしてプロバイダー(Authentication-Results、スパム判定)です。信頼できる相手がチェックしているのは、最後のものだけです。
プロバイダー(Google)が追加11フィールド

- 1Delivered-To: reader@example.com
- 2Received: by 2002:a05:6214:5a0b:… with SMTP id kq11csp1342871qvb; Wed, 21 Oct 2026 07:02:48 -0700
- 3–7 X-Google-Smtp-Source, X-Received, ARC-Seal, ARC-Message-Signature, ARC-Authentication-Results
- 8Return-Path: <bounces+48213-9f1c-reader=example.com@sendgrid.net>
- 9Received: from o1.ptr1234.example.org ([167.89.118.37]) by mx.google.com with ESMTPS id …; Wed, 21 Oct 2026 07:02:47 -0700
- 10Received-SPF: pass (google.com: domain of …@sendgrid.net designates 167.89.118.37 as permitted sender) client-ip=167.89.118.37;
- 11Authentication-Results: mx.google.com; dkim=pass …; dkim=pass …; spf=pass …; dmarc=pass …
途中のサーバー(SendGrid example.org)が追加5フィールド

- 12DKIM-Signature: v=1; a=rsa-sha256; d=example.org; s=s1; h=content-type:from:…
- 13DKIM-Signature: v=1; a=rsa-sha256; d=sendgrid.info; s=smtpapi; h=content-type:from:…
- 14Received: by filterdrecv-7d9c8b5f6-2kqzr with SMTP id … 2026-10-21 14:02:13.517 +0000 UTC
- 15Received: from app-01.example.org ([198.51.100.24]) by geopod-ismtpd-3 (SG) with ESMTPSA id …; Wed, 21 Oct 2026 14:02:12.902 +0000
- 16Received: from localhost ([127.0.0.1]) by app-01.example.org (Postfix) with ESMTP id 4Xc9Fq2Lb1z9vKs; Wed, 21 Oct 2026 14:02:10 +0000
送信者のアプリが記述14フィールド
- 17Content-Type: multipart/alternative; boundary=8a1f4c2e9b7d3a6c5e0f
- 18Date: Wed, 21 Oct 2026 14:02:04 +0000 (UTC)
- 19From: Example Weekly <news@example.org>
- 20Mime-Version: 1.0
- 21Message-ID: <3qX0b1wZTcO2pN9sKd4ZfA@geopod-ismtpd-3>
- 22Subject: This week at Example: five things worth reading
- 23List-Unsubscribe: <https://u48213.ct.sendgrid.net/lu/unsubscribe?…>, <mailto:unsubscribe@example.org?…>
- 24List-Unsubscribe-Post: List-Unsubscribe=One-Click
- 25–29 List-Id, Feedback-ID, X-SG-EID, X-SG-ID, X-Entity-ID
- 30To: reader@example.com
空白行:ここから本文が始まります。このツールは本文を読み取りません
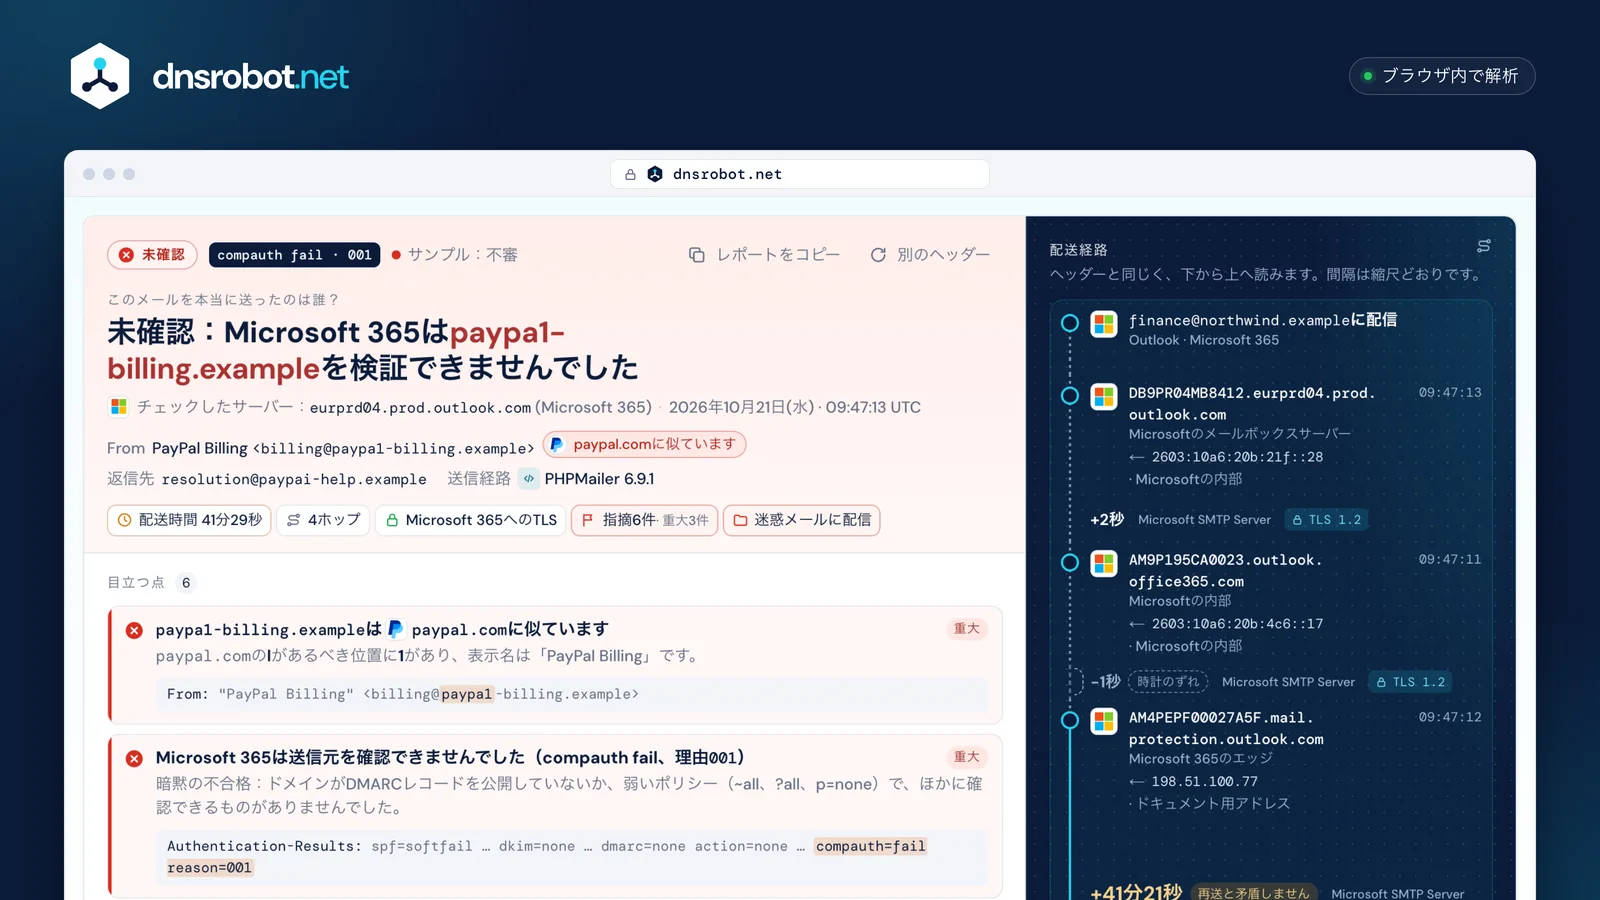
 判定誰が送ったのかを、プロバイダーが書いたAuthentication-Resultsだけで判定し、チェックしたサーバーも示します。目立つ点指摘事項ごとに重大度、理由、その元になったヘッダー行を表示します。配送経路Dateヘッダーから受信トレイまでのすべてのサーバーを、間隔を縮尺どおりに描き、信頼の境界も示します。ファクト配送にかかった時間、中継の数、外部への中継がすべてTLSだったか、Microsoftが選んだフォルダーを表示します。
メールヘッダーの見方:下から上へ読む
メールヘッダーを解析するには、Received行を下から上へ読みます。各サーバーは、すでにある行の上に自分の行を追加するため、一番下が最初のホップで、一番上がプロバイダーがメールボックスに渡した記録です(RFC 5321 §4.4)。
1本の行には、受信した者(by)、どのサーバーとアドレスから(from、接続で確認されたアドレス)、どの方法で(with:ESMTPSはSTARTTLS、ESMTPSAはSTARTTLSにログインを加えたもの)、いつかが書かれています。サーバーは自分のローカル時刻を記録するため、引き算の前にUTCに直します。07:02:47 -0700は、UTCの14:02:47です。
確実なのは、プロバイダーが書いた行だけです。その最初の行より下はすべて、確認できないサーバーから届いたもので、送信者が自分で行を追加することもできます。
ヘッダー内 · 上が最新
経路 · ホップ1が最初
信頼の境界
上へ向かって読む:各サーバーは自分の行を一番上に追加します
メールヘッダーのSPF、DKIM、DMARC
SPFは、送信サーバーがエンベロープドメイン(Return-Path)に代わって送信してよいかを確認します。DKIMは、ドメインがメッセージに署名し、その署名が今も一致しているかを確認します。DMARCは、合格したSPFまたはDKIMのドメインが、画面に表示されるFromアドレスと一致しているかを確認します。
プロバイダーは、その答えをAuthentication-Resultsに書き込みます。信頼するのは、プロバイダー自身のReceived行の隣にある、プロバイダーが書いたブロックです。ほかのコピー、ARCのコピー、送信者の行の中にあるものは、誰でも追加できます(RFC 8601)。
合格はドメインを証明するもので、意図を証明するものではありません。examp1e.comは、自身について3つすべてに合格できます。
Authentication-Results: mx.google.com;1チェックした者authserv-id:プロバイダー自身のサーバー
dkim=pass header.i=@example.org header.s=s1 header.b=Xk3Pq9aZ;2DKIM:example.orgが署名鍵はs1._domainkey.example.orgにあります
dkim=pass header.i=@sendgrid.info header.s=smtpapi …;32つ目の署名送信サービス自身のもので、example.orgとはアラインメントできません
spf=pass (google.com: … designates 167.89.118.37 as permitted sender) smtp.mailfrom=…@sendgrid.net;4SPF:sendgrid.netに代わっての送信を許可Fromではなく、エンベロープ(Return-Path)のドメイン
dmarc=pass (p=QUARANTINE sp=QUARANTINE dis=NONE) header.from=example.org5DMARC:Fromのドメインが②と一致p=quarantineは、失敗したときの扱いとしてexample.orgが受信側に求めている内容です
#3 Authentication-Results: spf=softfail (sender IP is 198.51.100.77) … dkim=none … dmarc=none action=none … compauth=fail reason=001有効Microsoft 365が、自身が追加した最初のReceived行より上に書きました。
信頼の境界
#7 Authentication-Results: protection.outlook.com; spf=pass … dkim=pass … dmarc=pass action=none … compauth=pass reason=100無視Microsoftを名乗っていますが、すべてのReceived行より下にあり、メッセージの中に含まれていたものです。受信側がそこに書くことはありません。このメールは本物? なりすまし?
ヘッダーから、オファーが誠実かどうかは分かりませんが、Fromのドメインが本当に送信したのか、別の誰かを真似ていないかは分かります。まず、プロバイダーが書いた判定を見て、次に以下の兆候を探します。
どれも、それだけでフィッシングと証明できるものではなく、よくある違いの多くは普通のことです。Microsoftは、類似ドメインでも、所有者が設定していればSPF、DKIM、DMARCに合格できると述べています(Microsoft)。
類似したFromドメイン重大
paypa1-billing.example対paypal.com
数字や似た文字が入れ替えられています。自身についてSPF、DKIM、DMARCに合格することがあります。
別の文字種の文字重大
xn--pypal-4ve.example表示pаypal.example
аはキリル文字です。ヘッダーにはxn-- 形式(punycode)が残るため、違いが分かります。
プロバイダーの判定は不合格重大
compauth=fail reason=001 · spf=softfail
受信側は、Fromのドメインを、送信したサーバーと結び付けられませんでした。
別のアドレスを含む名前中
"accounts@example.com" <notice@mailer.example>
アプリが表示するのは名前で、アドレスではありません。本当の送信者は、かっこの中にいます。
フィルター自身の判定中
CAT:PHSH · dest:J · SFTY:9.25
Microsoftはフィッシングに分類し、迷惑メールに振り分けました。9.25は初めての相手のヒントです。
線より下にある合格の結果中
#7 Authentication-Results: protection.outlook.com; spf=pass dmarc=pass
すべてのReceived行より下に書かれているため、送信者が書いたものです。有効なのはプロバイダーのものだけです。

普通のことで、それだけでは危険信号ではないもの
Return-PathがFromと異なる
sendgrid.net対example.org
メール配信サービスがあなたに代わって送信します。一致はDKIMが担います。
Reply-ToがFromと異なる
Reply-To: support@example.org
返信はヘルプデスクに届きます。確認が必要なのは、そのドメインが別のドメインを真似ている場合だけです。
時刻が逆戻りしている
09:47:12 → 09:47:11 (−1秒)
各サーバーは自分の時計で時刻を記録するため、時計が1秒以上ずれていることもあります。
別の国にあるサーバー
CTRY:US · 209.85.208.54
それはサーバーの所在地であり、人の居場所ではありません。大手プロバイダーは世界中から送信します。
メールが遅れたのはなぜ?
各Received行の時刻を、その上の行の時刻から引きます(UTC)。最大の間隔が、メッセージが待機した場所を示します。30分以上の間隔は、再送と矛盾しません(RFC 5321は、30分以上空けることを勧めています)。
Dateヘッダーは送信者の端末のものなので、Dateから最初のサーバーまでの時間には、時計の遅れや、送信のずっと前に書かれた下書きも含まれます。2台のサーバーの時計がずれていると、時刻が1秒戻ることもあります。
どれだけ長ければ長すぎるのかを定めた標準はありません。
Microsoft 365
- 09:47:12エッジ、最初の行
- 09:47:11内部 · −1秒
- 09:47:13メールボックスサーバー
- 09:05:44Dateヘッダー送信者の時計
- +7秒
- 09:05:51mail.paypa1-billing.example最初のサーバー
- 41分21秒30分以上:再送と矛盾しません
- 09:47:12Microsoft 365のエッジMicrosoftが書いた最初の行
- −1秒時計がずれています
- 09:47:11Microsoftの内部
- +2秒
- 09:47:13Microsoftのメールボックスサーバー
- Dateヘッダーから
- 41分29秒
- 最初のサーバーから
- 41分22秒
- Date → 最初のサーバー 6秒
- SendGridへ 2.9秒
- SendGridのフィルター 0.6秒
- SendGrid → Google、最大の間隔 33秒
- Googleの内部 1秒
Microsoft 365とGmailのスパムヘッダーを解読
Microsoft 365は、フィルターの判定をX-Forefront-Antispam-Reportに書き込みます。CATが判定、SFVがスパムフィルタリングの判断で、X-Microsoft-Antispam-Mailbox-Deliveryが、どのフォルダーに配信されたかを示します。
SCLは今も書き込まれますが、Microsoftによると、Microsoft 365ではもう何も決定しません。代わりにCATを読んでください(Microsoft)。BCLは苦情に基づいて大量メールを0〜9で評価し、ポリシーのしきい値(既定は7)で判断されます。
Gmailは、文書化されたスパム判定を書き込みません。SpamAssassinを実行するサーバーは、スコア、しきい値、検出されたルールを含むX-Spam-Statusを追加します。
- 1CAT:PHSH 判定:フィッシング(SPMはスパム、SPOOF、BULK、HPHSHなど)
- 2SFV:SPM スパムフィルタリングがスパムと判定(NSPM:スパムではない)
- 3SCL:5 Microsoft 365ではフィルタリングへの入力であり、判定ではありません
- 4SFTY:9.25 初めての相手のセーフティヒントが表示されました
- 5IPV:NLI IPはどのレピュテーションリストにもありません
- 6DIR:INB 受信。SFSとARAはMicrosoft内部の診断情報です
大量メールの苦情レベルBCL:0
しきい値は、Strict 5、Standard 6、既定 7です。それ以上なら大量メールです。
振り分け先dest:J
dest:Iは受信トレイです。ucf、jmr、ENGは内部の情報です。
GmailとSpamAssassin


Gmailは文書化されたスパム判定を書き込みません。X-Received、X-Google-Smtp-Source、X-Gm-*は内部の情報です。
X-Spam-Status: No, score=2.307 required=6.31
SpamAssassin:必要なスコア以上のときだけスパムです。
メールヘッダーの確認方法:Gmail、Outlook、Apple Mailなど
パソコンまたはWebブラウザから、ヘッダー全体、または元のメッセージ全体をコピーします。そのうえで上に貼り付けるか、メッセージを.emlファイルとして保存してアップロードします。
ヘッダーは、アプリごとに別のメニューに隠れています。お使いのアプリを選んでください。手順は、各プロバイダー自身のヘルプページに従っています。
- 1メールを開く
- 2その他
- 3メールのソースを表示

出典:support.yahoo-net.jp · H000007254(日本語)
- 1メッセージを開く
- 2その他 ⋮
- 3メッセージのソースを表示
- 4クリップボードにコピー
出典:support.google.com/mail/answer/29436
- 1メッセージを開く
- 2その他のアクション ···
- 3表示
- 4メッセージの詳細を表示する

出典:support.microsoft.com · インターネットメッセージヘッダーの表示
- 1メッセージをダブルクリック
- 2ファイル
- 3プロパティ
- 4インターネット ヘッダー
出典:support.microsoft.com · インターネットメッセージヘッダーの表示
- 1メッセージを選択
- 2表示
- 3メッセージ
- 4すべてのヘッダ

出典:support.apple.com · Macのメールユーザガイド(macOS Sequoia)
- 1メッセージを開く
- 2その他
- 3すべてのヘッダを表示

出典:support.apple.com · iCloudユーザガイド
- 1メッセージを開く
- 2More options ···
- 3View Raw Message

出典:help.yahoo.com · SLN36735(英語)
- 1メッセージを選択
- 2View Message Source
- 3Ctrl+U または ⌘U

出典:support.mozilla.org · キーボードショートカット
- 1メッセージを開く
- 2More ⋯
- 3View headers
出典:proton.me/support/check-email-headers(英語)
- 1メッセージを開く
- 2More Actions
- 3Show Original

出典:zoho.com/mail/help(英語)
- 1Откройте письмо
- 2⋯
- 3Свойства письма

出典:yandex.ru/support · Yandex 360(ロシア語)
スマートフォンの場合: Gmail、Outlook、Apple Mailのアプリでは、ヘッダー全体を表示できません。ブラウザ(Gmail、Web版Outlook)またはデスクトップアプリでメッセージを開くか、添付ファイルとして転送し、.emlをここにアップロードしてください。
メールの送信元をたどる方法と、IPから分かること・分からないこと
メールをたどるには、プロバイダーが書いた最初のReceived行にあるfromアドレス、つまりメッセージを引き渡したサーバーを調べます。その所有者を調べれば、それが誰のサーバーかは分かりますが、元の送信者ではなく転送元のこともあります。
ヘッダーに表示されるのはメールサーバーで、送信者自身のネットワークが分かるのは、X-Originating-IPがある場合だけです。
そのアドレスでさえ、示すのはネットワークとおおよその国であり、個人や番地ではありません。
209.85.208.54から分かること
- 所有者
- Google LLC · 209.85.128.0/17(ARIN)
- 国
 アメリカ合衆国(サーバーの所在地)
- 役割
- Gmailの送信サーバー(SPFがチェックしたもの)
分からないこと
- 誰か
- Ana、またはexample.netの誰か
- 場所
- その人の市区町村や番地
- 端末
- その人のパソコンやスマートフォン
メールヘッダー:よくある質問
メールヘッダーを解析するには?
メールヘッダーのここへの貼り付けは安全ですか?
メールヘッダーは偽造できますか?
メールが偽物かどうか、どうすれば見分けられますか?
メールから送信者のIPアドレスは分かりますか?
Gmailが送信者のIPアドレスを表示しないのはなぜですか?
SPFは合格なのに、DMARCが失敗するのはなぜですか?
ホップ間の遅延がマイナスになるのは、どういう意味ですか?
SCLとBCLは何を意味しますか?
メールヘッダーにBCCの受信者は表示されますか?
このメールヘッダ解析ツールは、MicrosoftのMessage Header Analyzerと同じですか?
Authentication-Resultsヘッダーが複数あるのはなぜですか?
足りないものはありますか?機能や新しいツールを提案する