

DNS伝播チェッカー 世界中のDNS伝播を確認
6大陸の公開リゾルバー34台に同時にDNSチェックを行い、新しいレコードをすでに返しているサーバーを確認できます。
- 28か国の34台のリゾルバー
- 点を選ぶと詳細が表示されます
あなたの接続
IP の詳細世界各地の結果
34台のリゾルバーGoogle DNS
ブラウザーから

アメリカ合衆国
Google
アメリカ合衆国
Cloudflare
アメリカ合衆国
OpenDNS
アメリカ合衆国
Hurricane Electric
カナダ
CIRA Canadian Shield
メキシコ
Alestra

ブラジル
Claro
アイルランド
Namecheap
イギリス
IONOS

フランス
OVH
オランダ
Odido

ドイツ
Telekom Deutschland
スイス
Swisscom
スイス
Quad9

スペイン
Priority Telecom
イタリア
UltraDNS
キプロス
AdGuard

トルコ
Teknet
トルコ
Netlen

ロシア
SafeDNS
ロシア
Yandex
クウェート
Gulfnet
南アフリカ
Liquid Telecom
パキスタン
CMPak
インド
Bharat Public DNS
フィリピン
PLDT
マレーシア
Exabytes
シンガポール
Azure-hosted

インドネシア
IDNIC
中国
114DNS

韓国
LG Uplus
台湾
HiNet

日本
IIJ
オーストラリア
Telstra


世界中に同時に問い合わせるDNSチェッカー
DNS レコードを変更しても、新しい値がすべての人に同時に届くわけではありません。世界中のリゾルバーは、古い応答をその有効期限が切れるまでキャッシュに保持します。このDNS伝播チェッカーは、34台の公開リゾルバー(Google、Cloudflare、Quad9、OpenDNS などのグローバルサービスと、20か国以上の ISP、ホスティング会社、公開 DNS サービスのリゾルバー)に同時に問い合わせ、さらにお使いのブラウザーから Google Public DNS にも問い合わせるため、どこが新しいレコードをすでに返しているかを正確に確認できます。
このDNS伝播テストは、ドメインを新しいサーバーに向けたとき、メールを新しいプロバイダーに移したとき、確認用の TXT レコードを追加したとき、ネームサーバーを変更したときのDNS浸透確認に使えます。1台のリゾルバーからの完全な応答を見るには、DNS確認ツールを使ってください。
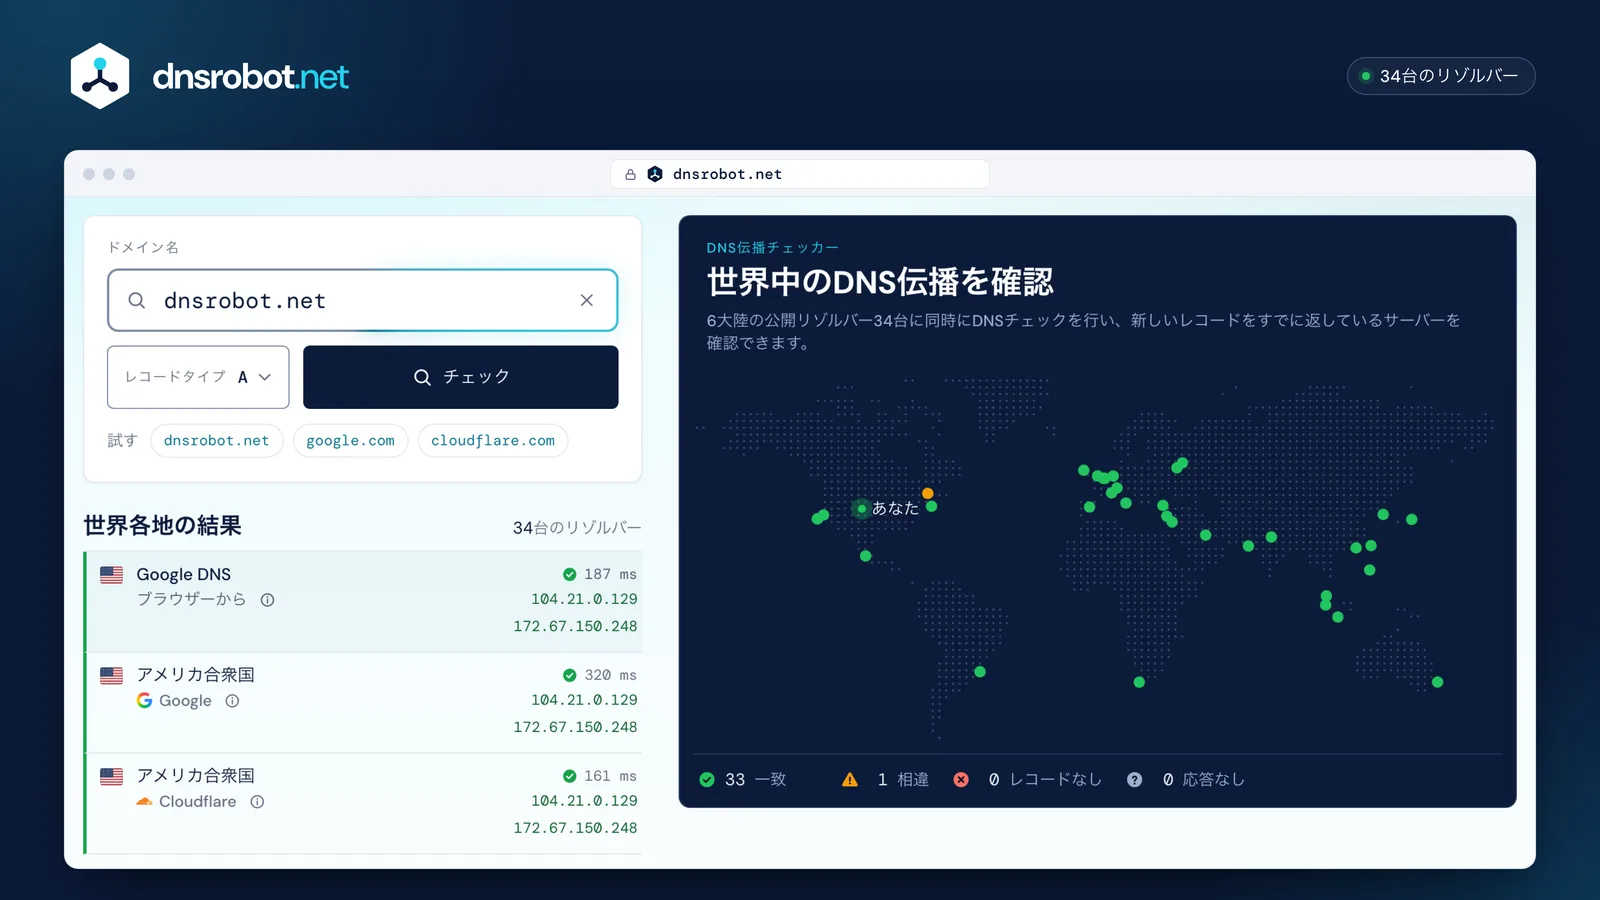
 ドメインとレコードタイプドメインを入力するか URL を貼り付け、変更したレコードを選んで「チェック」を押します。IP アドレスを入力すると、その PTR レコードのチェックに切り替わります。世界地図1つの点が1台のリゾルバーです。ISP のリゾルバーは応答している場所に表示されます。Google、Cloudflare、Quad9 などのグローバルサービスは当社のサーバーに最も近い拠点から応答するため、その点は場所ではなく事業者を表します。緑はほかの大半と一致、オレンジは相違、赤はレコードなしまたはエラーです。点にカーソルを合わせるかタップすると、その応答が表示されます。ブラウザーからの Google DNS同じ問い合わせを、お使いのブラウザーから Google Public DNS に送るため、Google はお住まいの地域向けの応答を返します。多くのデバイスが使う ISP のリゾルバーには、まだ古い応答が残っている場合があります。集計一致、相違、レコードなし、応答なしのリゾルバーがそれぞれ何台あるかを示します。すべてのリゾルバーが新しい値で一致すれば、DNS伝播は完了です。
DNS伝播(DNS浸透)を確認する方法
- 1
ドメインを入力
ドメインを入力するか、URL を貼り付けます。IP アドレスを入力すると、代わりにその逆引き DNS(PTR)レコードを確認します。
- 2
レコードタイプを選ぶ
ウェブサイトの IPv4 アドレスには A、IPv6 には AAAA、メールには MX、SPF・DKIM・確認コードには TXT、ネームサーバーには NS を選びます。このほかに7種類のレコードタイプにも対応しています。
- 3
地図と一覧を見る
緑のリゾルバーは他の大半と同じ応答、オレンジは異なる応答を返し、赤はレコードを返さなかったかエラーになりました。ブラウザーからの Google DNS には、Google がお住まいの地域向けに返す応答が表示されます。ISP のリゾルバーの応答は異なる場合があります。
DNS伝播とは?
DNS伝播(「DNS浸透」とも呼ばれます)とは、DNS レコードへの変更が、すべてのリゾルバーのキャッシュにある古いバージョンと置き換わるまでにかかる時間のことです。新しいレコードがどこかへ送り出されるわけではありません。DNS ホスティングには保存した瞬間から新しいレコードがあり、各リゾルバーはキャッシュしたコピーの有効期限が切れたときに初めてそれを取得します。
リゾルバーがレコードを保持できる期間は、RFC 1035 で定義されたそのレコードの TTL(Time to Live、有効期間)によって秒単位で決まります。TTL が 3600 の場合、変更の1分前に古いレコードを取得したリゾルバーは、1時間近くそれを返し続けることがあります。同じ街にいる2人が、しばらくの間サイトの異なるバージョンを見ることがあるのはこのためです。
- お使いの DNS ホスティング
- 保存した瞬間から新しいレコードを持っています
- 世界中のリゾルバー
- TTL が切れるまで、キャッシュしたコピーを保持します
- 訪問者
- 利用しているリゾルバーがキャッシュしている応答を受け取ります
DNS伝播にかかる時間は?
ほとんどのレコード変更は、数分から数時間ですべてのリゾルバーに届きます。ネームサーバーの変更には最大48時間かかることがあります。
ペースを決めるのは古いレコードの TTL です。キャッシュしたリゾルバーは、TTL が切れるまでそれを返し続けます。TTL が 3600 秒のレコードは、規則に従うすべてのキャッシュから1時間以内に消えます。下の目安は、300 秒から24時間までの一般的な TTL を前提にしています。ネームサーバーの変更と新規ドメインは、さらにレジストリの反映も待つことになります。
変更を予定していますか? 1日前に TTL を 300 に下げ、古い TTL が切れるのを待ってから変更してください。
- TXTレコード(SPF、DKIM、DMARC): 5 分 – 24 時間
- AまたはAAAAレコード: 5 分 – 24 時間
- CNAMEレコード: 5 分 – 24 時間
- MXレコード: 5 分 – 24 時間
- .com または .net の新規ドメイン: 5 分 – 15 分
- ネームサーバーの変更: 5 分 – 48 時間
- A
A レコードと AAAA レコード
5分~24時間サイトを新しいサーバーに移すと、古いアドレスは古い TTL の間キャッシュに残ります。すべてのリゾルバーが新しい IP を返すまで、古いサーバーを稼働させておいてください。
ドメインからIP変換 - MX
MX レコード
5分~24時間MX の変更が広まる間、一部の送信元はまだ古いメールサーバーに配信します。すべてのリゾルバーが新しい MX を返すまで、古いサーバーでメールを受け付け続けてください。
MX検索 - TXT
TXT レコード(SPF、DKIM、DMARC)
5分~24時間編集した TXT レコードや、同じ名前のほかのレコードと並べて追加したレコードは、そこにすでにあるレコードの TTL に従います。新しいDKIMセレクターのように、TXT レコードがなかった名前に追加したレコードは、代わりにネガティブキャッシュが切れるのを待つことになります。下の「追加したばかりの名前に『レコードなし』と返る」をご覧ください。
SPFレコードチェッカー - CNAME
CNAME レコード
5分~24時間エイリアスにも同じ TTL のルールが適用されます。CNAME はドメインのルート(
CNAME検索example.com)には設定できません。ルートには A レコードを使うか、DNS ホスティングの CNAME フラットニングを使ってください。 - NS
ネームサーバー
数分~48時間ネームサーバーを変更すると、ゾーン全体が新しい DNS ホスティングに移ります。リゾルバーは、古い委任情報のコピーの有効期限が切れるまで古いホスティングに問い合わせ続けるため、その間は古いゾーンも同じレコードのまま稼働させておいてください。
NS検索 - .com
.com または .net の新規ドメイン
最大15分新規ドメインには、置き換わる古いレコードがありません。レジストリが公開する前にそのドメインを問い合わせたリゾルバーは、「その名前は存在しない」という応答を最大
WHOIS検索900秒覚えています。これは .com と .net の SOA レコードが定めるネガティブキャッシュの時間です。ほかのレジストリは、それぞれ独自の値を設定しています。
プロバイダー別のDNS伝播時間
レコードの変更は TTL 約1回分ですべてのリゾルバーに届くため、知っておくべき数値はお使いの DNS ホスティングのデフォルト TTL です。以下は各プロバイダーが新しいレコードのデフォルトとしてドキュメントに記載している値(Porkbun は最小値)で、ほとんどは引き下げることができます。
各値は、各プロバイダー自身のドキュメントに基づいています(Cloudflare、Route 53、Porkbun、Namecheap、GoDaddy、Network Solutions、Hostinger)。
| DNS ホスティング | デフォルト TTL | レコード変更がすべてのリゾルバーに届くまで |
|---|---|---|
| Cloudflare | 300秒(Auto) | 約5分 |
| Amazon Route 53 | 300秒 | 約5分 |
| Porkbun | 600秒(最小値) | 約10分 |
| Namecheap | 1,800秒(Automatic) | 約30分 |
| GoDaddy | 3,600秒 | 約1時間 |
| Network Solutions | 7,200秒 | 約2時間 |
| Hostinger | 14,400秒 | 約4時間 |


DNS伝播を速める方法
世界中のすべてのリゾルバーに、キャッシュした応答を早めに破棄させることは誰にもできません。それでも、キャッシュがすぐに切れるように変更を計画し、最も多くの人が使うリゾルバーを更新させることはできます。
- 1
まず TTL を下げる
変更の1~2日前に、レコードの TTL を
300秒に設定します。これでリゾルバーがレコードを保持するのは最大5分になります。 - 2
古い TTL が切れるのを待つ
TTL を下げる前にレコードをキャッシュしたリゾルバーは、古い TTL の間それを保持します。
86400だった場合は丸1日です。 - 3
正しい場所で変更する
ネームサーバーが指している DNS ホスティングでレコードを編集します。どこなのかわからない場合は、NS検索で確認してください。
- 4
Google と Cloudflare に更新を依頼する
どちらも、キャッシュされたレコードの破棄を誰でも依頼できます。Google Public DNS Flush Cache と Cloudflare 1.1.1.1 Purge Cache です。
- 5
手元のキャッシュをクリアする
コンピューター、ブラウザー、ルーターは、それぞれ独自のコピーを保持しています。コマンドはすぐ下にあります。
- 6
確認してから TTL を戻す
上のすべてのリゾルバーに新しい値が表示されたら、TTL を
3600以上に戻し、DNS ホスティングが応答する問い合わせを減らします。
まだ古いサイトが表示されますか?
上のリゾルバーがすべて新しいレコードを返しているのに、お使いのブラウザーだけ古い場合は、古い応答が手元にキャッシュされています。キャッシュのある場所でクリアしてください。
ipconfig /flushdnsコマンドプロンプトを管理者として開いて実行します。「DNS リゾルバー キャッシュは正常にフラッシュされました。」(英語版では「Successfully flushed the DNS Resolver Cache.」)と表示されます。
古い応答が残っている可能性のある場所
ブラウザー
独自の DNS キャッシュと古いページを保持しています。強制再読み込み(
Ctrl+Shift+R、Mac ではCmd+Shift+R)でページは読み込み直せますが、その DNS キャッシュはクリアされません。クリアするには上の Chrome と Firefox の手順を使ってください。コンピューター
システムの DNS キャッシュが、すべてのアプリに応答を返します。お使いのシステム向けのコマンドでクリアしてください。
ルーター
ネットワーク上のすべてのデバイスの応答をキャッシュします。再起動するとクリアされます。
ISP のリゾルバー
ご自身ではクリアできません。TTL が切れるのを待つか、しばらくの間デバイスの DNS を 1.1.1.1 または 8.8.8.8 に切り替えてください。
CDN やページキャッシュ
DNS はどこでも正しいのにページが古い場合は、CDN やサイトのキャッシュプラグインのキャッシュを削除(パージ)してください。
DNSが伝播しないのはなぜですか?
TTL が過ぎてかなり経つのに、リゾルバーが古いレコードを返し続けている場合、原因はたいてい次のいずれかです。
変更途中と完了後のチェック結果の違い
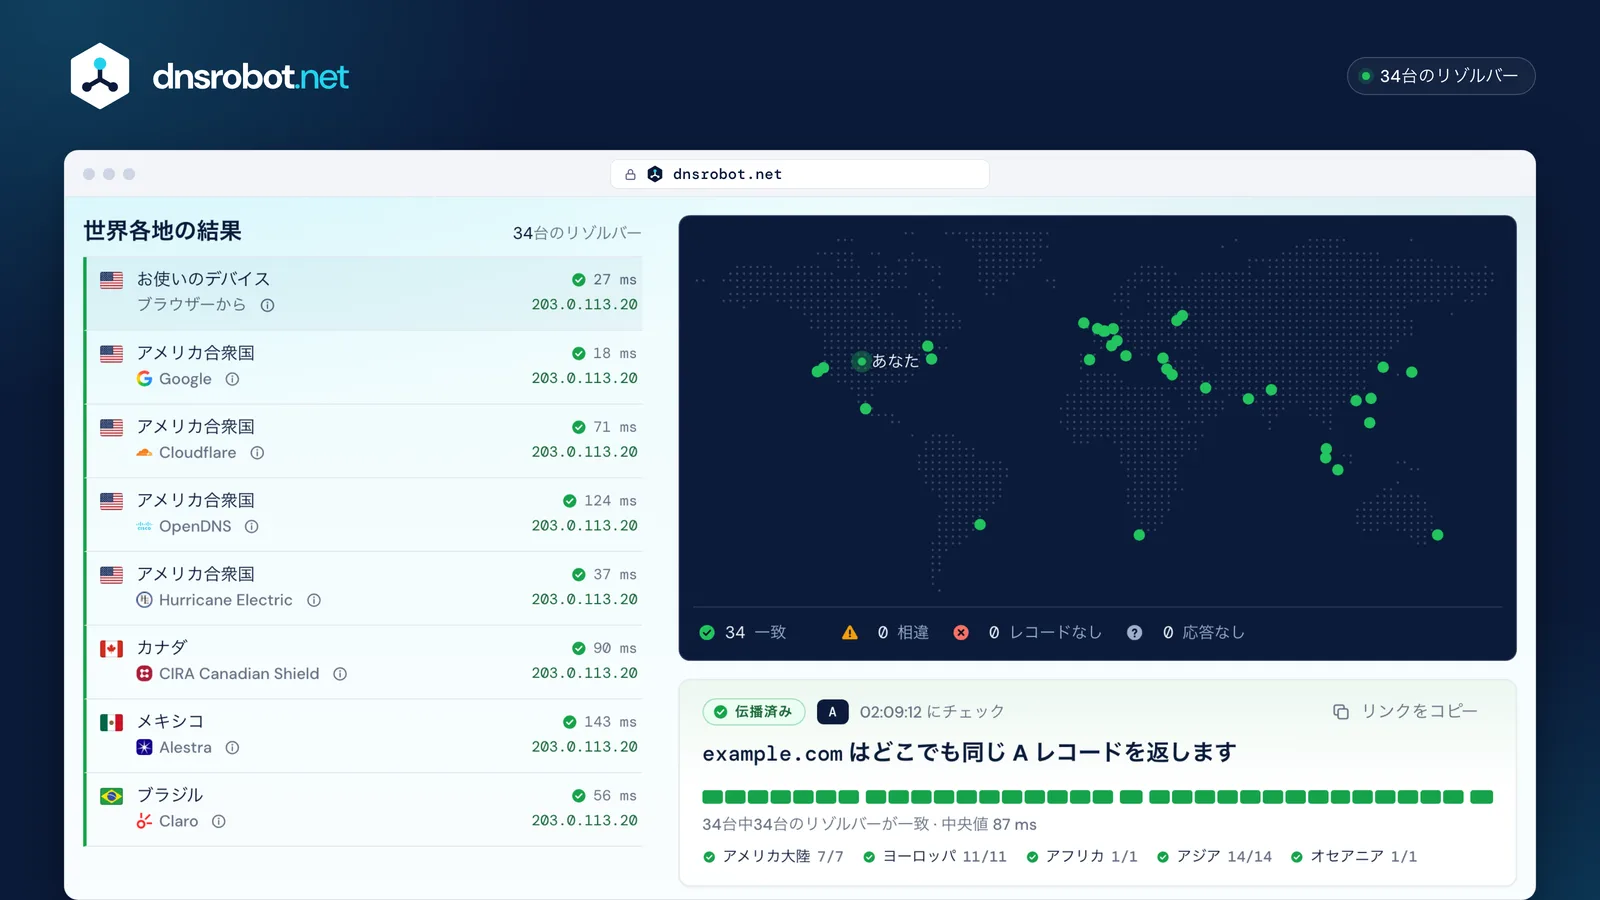
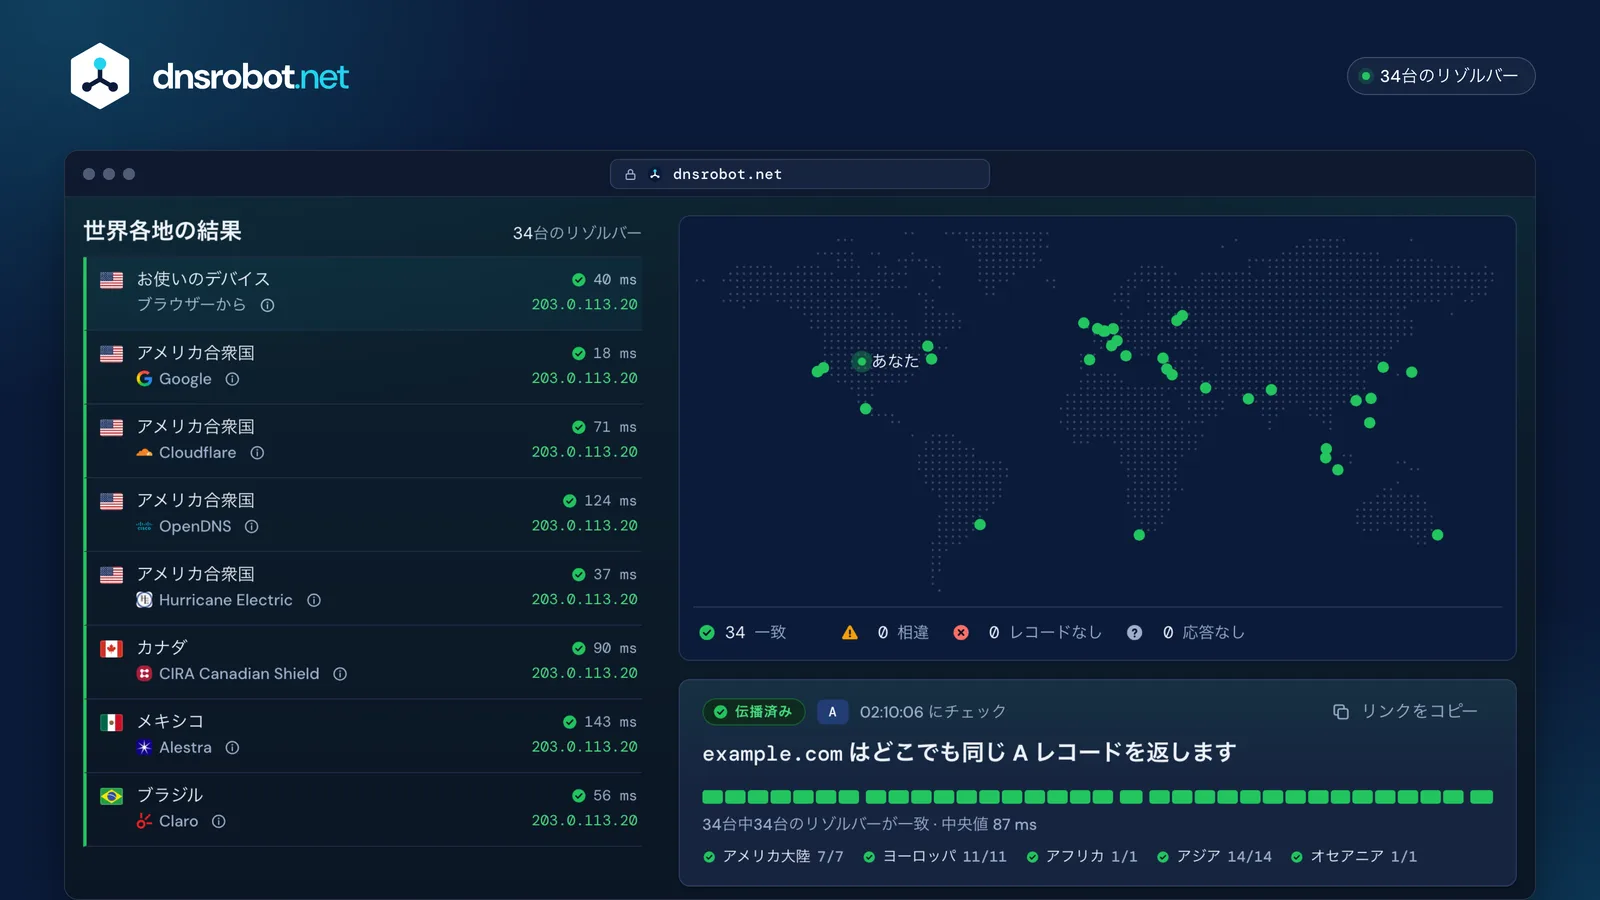
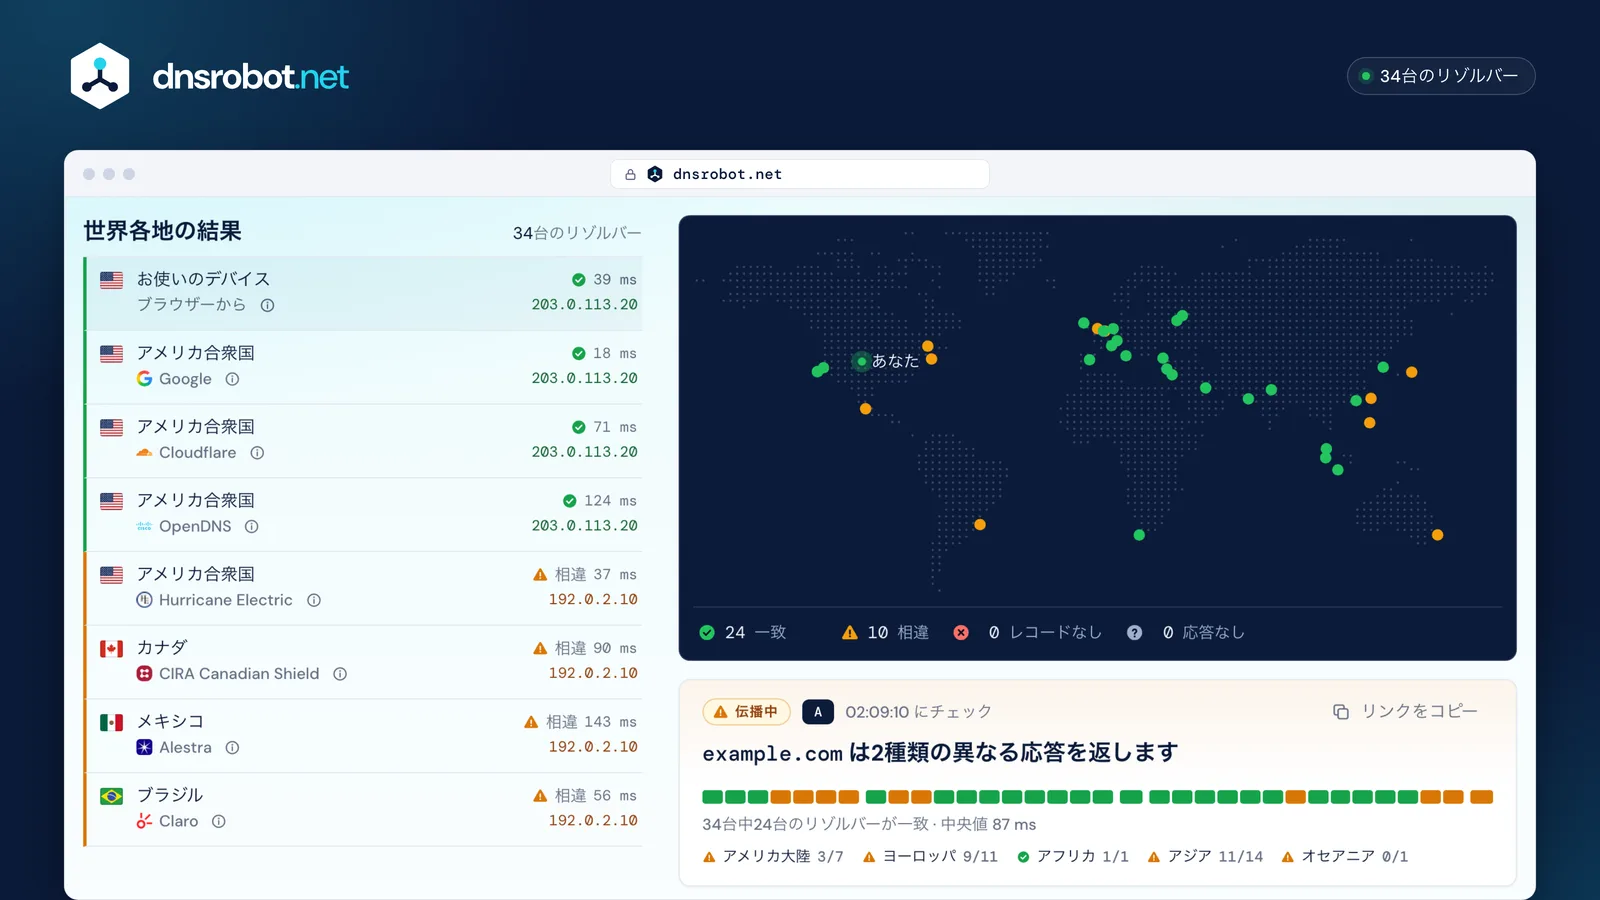
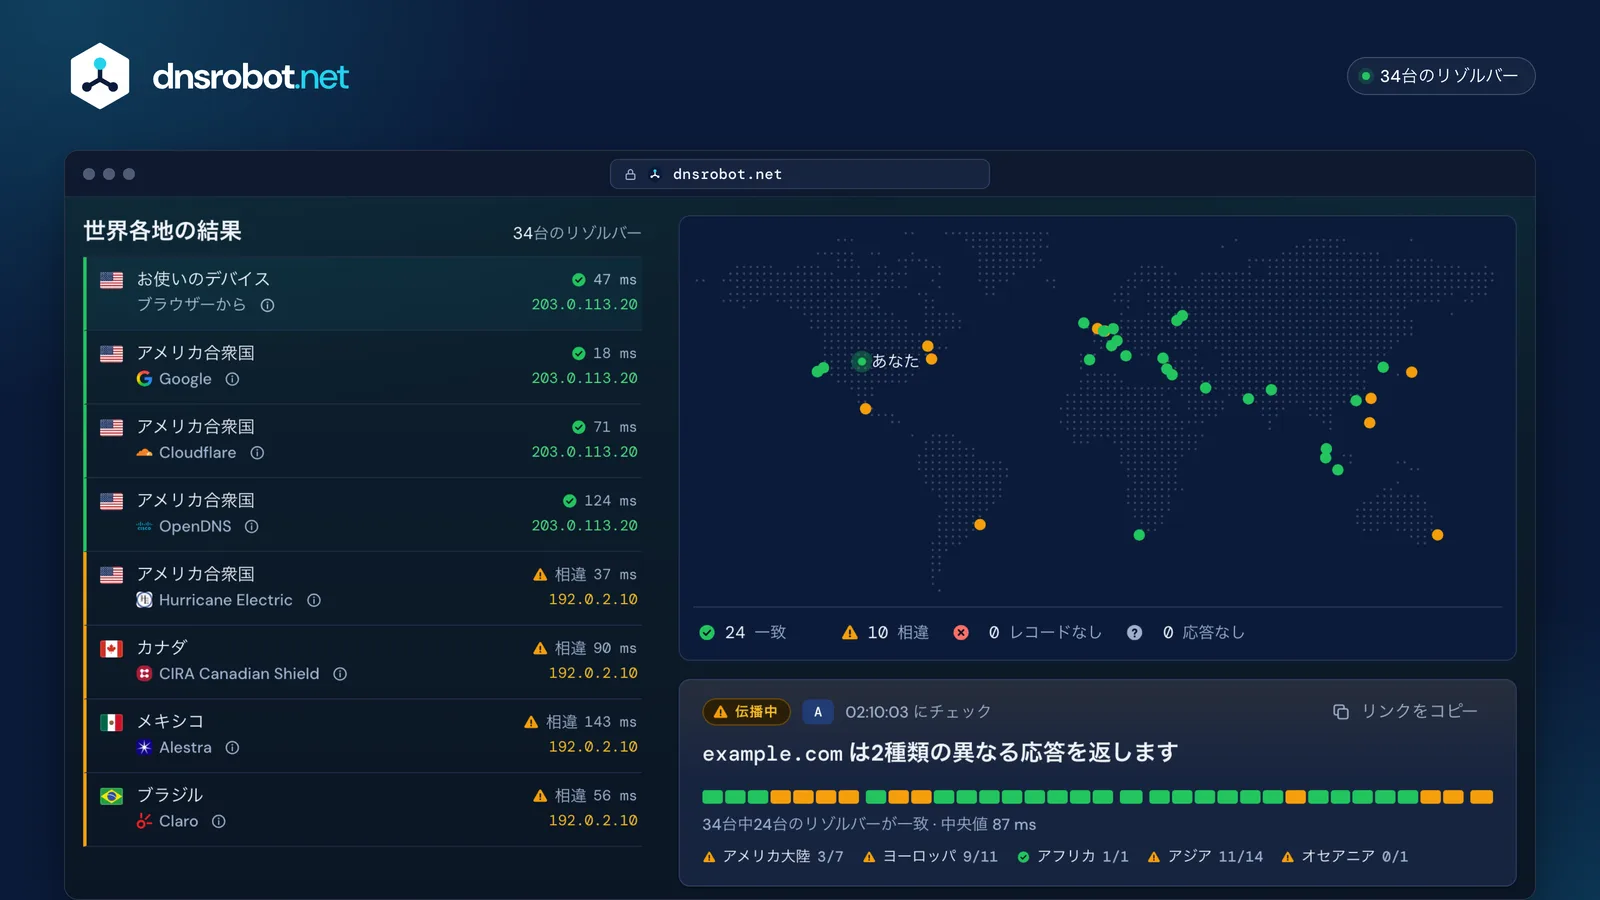
何が表示されていますか?
いくら待っても何も変わらない
考えられる原因
別の DNS ホスティングで変更している
レコードが有効になるのは、ネームサーバーが指している DNS ホスティング上だけです。ドメインが Cloudflare のネームサーバーを使っている場合、レジストラで編集しても何も変わりません。
ネームサーバーを確認する一部のリゾルバーがまだ古い値を返す
考えられる原因
古い TTL がまだ切れていない
リゾルバーは、変更前のレコードに設定されていた TTL の間、古い応答を保持することがあります。結果の「最小 TTL」は、いずれかの応答に残っている最も短い時間であり、待つ必要のある最長の時間ではありません。まだ古い値を返しているリゾルバーには、その詳細に表示されるアドレスを使って dig @8.8.8.8 example.com A のように直接問い合わせてください。IN の前の数値が、そのコピーに残っている秒数です。
追加したばかりの名前に「レコードなし」と返る
考えられる原因
リゾルバーが「名前が存在しない」と返し続ける
レコードが存在する前に問い合わせたリゾルバーは、「その名前は存在しない」という応答を、ゾーンのネガティブキャッシュ期間(多くは5分~1時間)の間覚えています。この期間は RFC 2308 で定められており、SOA レコードの TTL とその minimum フィールドのうち、小さいほうの値です。
DNS検索を実行するDNS ホスティングの移行後、一部のリゾルバーが SERVFAIL で失敗する
考えられる原因
ネームサーバーの移行後、検証を行うリゾルバーで失敗する
原因はたいてい DNSSEC です。レジストラにある DS レコードがまだ古い DNS ホスティングの鍵を指しているため、検証を行うリゾルバー(Google、Cloudflare、Quad9)は SERVFAIL を返し、それ以外のリゾルバーはまだ応答します。削除するか、新しいホスティングのものに置き換えてください。上で DS レコードタイプをチェックするか、DNSヘルスチェックを実行してください。
レジストラを確認する地域ごとにアドレスが異なり、いつまでもそろわない
考えられる原因
地域ごとに応答が異なり、いつまでも一致しない
CDN や地理ベースの DNS を使うサイトは、地域ごとに近いサーバーを返します。これは想定どおりの動作です。異なる応答が3つ以上あり、どれも過半数のリゾルバーから返されていない場合、チェッカーはすべてを解決済みとして数えます。応答が2つだけの場合は、何も変わっていなくても少ないほうのグループが「相違」と表示されます。
CDN やホスティングを調べるメールが戻ってくる、または古いサーバーに届く
考えられる原因
MX の変更後にメールが戻ってくる
一部の送信元は、有効期限が切れるまで古い MX を使い続けます。古いメールサーバーを稼働させたまま、新しいプロバイダー向けの SPF、DKIM、DMARC を確認してください。
MX レコードを確認する50以上の無料DNS・ネットワーク・セキュリティ・ユーティリティツール
どのツールも、アカウント不要で、ブラウザーまたは当社のサーバー上で動作します。
メールツール10
メールツール
ウェブサイトツール15
ウェブサイトツール
ネットワークツール11
ネットワークツール
IPツール14
IPツール
DNS伝播についてのよくある質問
DNS伝播チェッカーとは何ですか?
モバイルデータ通信ではサイトが開くのに、Wi-Fi では開かないのはなぜですか?
DNS ホスティングには新しいレコードが表示されるのに、リゾルバーには表示されないのはなぜですか?
ネームサーバーを切り替える前に、新しい DNS ホスティングでレコードを確認できますか?
dig @ns1.newhost.example example.com A を新しいホスティングのネームサーバーとご自身のドメインに置き換えて実行すると、間にキャッシュを挟まずにゾーン自身の応答が返るため、保存した直後から正しい結果が得られます。ホスティングDNS検索は、14社のホスティングでこれを行います。すべてのレコードが一致すれば、切り替えで待つのはレジストリの委任情報だけです。Cloudflare の DNS はどのくらいの速さで伝播しますか?
チェッカーが自分の ISP のリゾルバーに問い合わせられないのはなぜですか?
nslookup example.com を実行してください。システムに設定されている DNS サーバーに問い合わせます。DNSリークテストでは、お使いの回線の背後にあるリゾルバーがわかります。一部のリゾルバーに「応答なし」と表示されるのはなぜですか?
回数の制限はありますか? チェックを共有したり自動化したりできますか?
GET /api/v2/dns/propagation が各リゾルバーの応答と TTL を JSON で返します。こちらは別枠で1分あたり20回までです。詳しくはAPIドキュメントをご覧ください。足りないものはありますか?機能や新しいツールを提案する