











パスワード生成
強いランダムパスワード、ランダムな単語のパスフレーズ、PINを作成し、正確な強度(ビット)と解読にかかる時間を確認できます。このパスワード生成ツールはすべてお使いのブラウザー内で動作し、作成したものはどこにも送信されません。
お使いのブラウザーで crypto.getRandomValues を使って作成します。送信も保存もしません。
安全なパスワードは何文字以上にすべき?
パスワードだけでアカウントを守るなら15文字以上です。これは2025年7月からのNISTの最小値です。2段階認証の一部として使うなら8文字以上です。このツールの初期値は、CISAが推奨する16文字です。
これはNIST SP 800-63B-4とCISAの基準です。英字、数字、記号の94文字からランダムに選んだ1文字ごとに6.55ビット増え、ビットが1つ増えるたびに攻撃者の推測回数は2倍になります(EFF)。すべての文字種を1文字以上含む16文字は104.6ビットで、最も速く解読できるWindowsのNTLMハッシュでも、GPU 1枚で約10¹²年かかります。
16文字は多くのサイトにも収まります。Appleのパスワードルールのデータで最大長が分かっているサイトのうち、4分の3が16文字を受け付け、最も多い上限も16です。紛らわしい文字を除くと、この長さでは2.7ビット下がります。英数字だけにすると9.4ビット下がります。
これらの数値は、文字がランダムに選ばれた場合にだけ当てはまります。自分で考えたパスワードがどうなるかは、パスワード強度チェックで確認できます。
| 長さ | 94文字すべて | 紛らわしい文字なし(84文字) | 英数字のみ(62文字) |
|---|---|---|---|
| 8 | 51.3ビット | 49.9ビット | 47.2ビット |
| 12 | 78.1ビット | 76.1ビット | 71.3ビット |
| 15NISTの最小値 | 98.0ビット | 95.5ビット | 89.2ビット |
| 16初期値 · CISA | 104.6ビット | 101.9ビット | 95.2ビット |
| 20 | 130.9ビット | 127.6ビット | 119.0ビット |
| 24 | 157.2ビット | 153.3ビット | 142.9ビット |
| 32 | 209.7ビット | 204.5ビット | 190.5ビット |
- 普通
- 強い
- 非常に強い
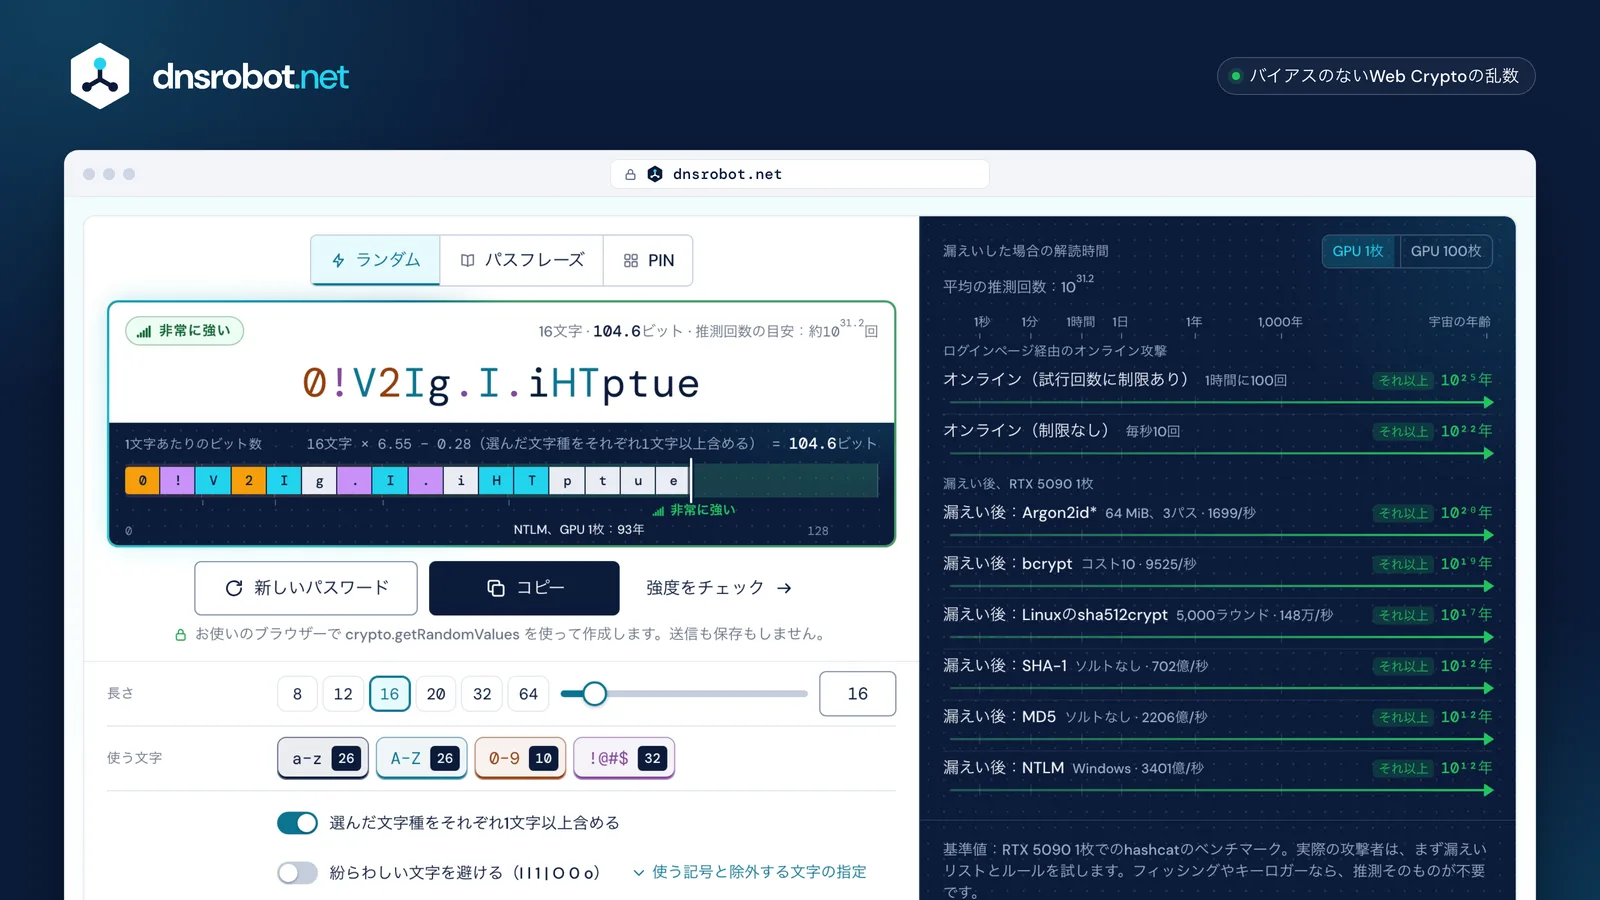
 パスワード文字種ごとに色分けされ、コピー、強度チェック、再生成がすぐにできます。強度評価、この設定の正確なビット数、攻撃にかかる時間を表示します。3つのモードランダムな文字、ランダムな単語のパスフレーズ、PINから選べます。オプション長さ、文字種、紛らわしい文字、使う記号、一度に作る個数を設定できます。
ランダムパスワード、パスフレーズ、PINのどれを使うべき?
パスワードマネージャーが入力するパスワードにはランダムな文字、自分で入力したり覚えたりする少数のものにはパスフレーズ、数回間違えるとスマートフォンやカードがロックされる場面にだけPINを使います。
同じ強度でも見た目はまったく違います。ランダムな12文字とランダムな6語は、どちらも約78ビットです。ランダムな文字は、ある強度に達する最も短い方法なので、長さに上限があるサイトに向いています。単語は、スマートフォンやテレビでの入力や、記憶がずっと楽になります。Wi-Fiのパスワードはパスフレーズに向いていて、Wi-FiのQRコードにして来客と共有できます。
PINは、もともと弱い仕組みです。6桁のPINは100万通りのうちの1つで、19.9ビットです。デバイスが数回間違えると止まるから成り立つのであり、NISTがPINを認めるのは、スマートフォンやセキュリティキーなどのデバイスのロック解除に限られます。6桁(最小は4桁)で、連続の失敗は10回までです(NIST SP 800-63B-4)。
英国のNCSCは、覚える必要があるパスワードには3つのランダムな単語を勧めています。そのうえで、パスワードマネージャーが作るランダムなパスワードのほうがさらに強いと述べています(NCSC)。
ランダムな文字
dhLB#crZj}4F非常に強いパスワードマネージャーが入力するパスワード
パスフレーズ
thrill-suitable-exponent-overlaid-duplicate-undercook非常に強い自分で入力したり覚えたりする少数のもの:パソコン、メール、パスワードマネージャー
PIN
637727弱い数回間違えるとロックされるスマートフォンやカード
パスフレーズ生成:ランダムな単語は何語必要?
EFF自身の推奨は6語です。7,776語のリストからランダムに選んだ1語ごとに12.9ビット増えるので、6語で77.5ビットとなり、ランダムな12文字とほぼ同じ強さです。CISAは、関連のない4〜7語を認めています。
強さを生むのは単語ではなく、抽選です。EFFのlong wordlistはちょうど7,776語で、サイコロ5個の目の組み合わせ1つに1語が対応します。つまり、どの単語も7,776通りのうち等しい確率で選ばれます(EFF)。このパスフレーズ生成は、パスワードと同じ乱数で単語を抽選します。
区切り文字と大文字は0ビットです。攻撃者がその規則を前提にするためです。単語の間にランダムな数字を入れると1か所ごとに3.3ビット、単語をもう1語増やすと12.9ビット増えるので、強くする最も安い方法は7語目を足すことです。
自分で選んだ単語は話が別で、有名な例も同じです。xkcdの「correct horse battery staple」を correcthorsebatterystaple と入力したものは、Have I Been Pwnedの漏えいデータに4,173回、同じ漫画の「難しい」例 Tr0ub4dor&3 は3,196回現れます。どこかで読んだパスフレーズは、このページの例も含めて、絶対に使わないでください。
62234thrill61236suitable26262exponent43232overlaid24354duplicate63455undercook
- 区切り文字+0ビット
- 大文字+0ビット
- 単語の間のランダムな数字1か所ごとに+3.3ビット
- あと1語+12.9ビット
ランダムパスワード生成をオンラインで使うのは安全?
パスワードがお使いの端末で作られ、送信されないなら安全です。このツールはその仕組みです。すべての文字をブラウザーが抽選し、パスワードが当サイトのサーバー、ページのアドレス、アクセス解析に届くことはありません。
安全なパスワード生成かどうかは、乱数の出どころで決まります。このツールが使うのは、Web Crypto標準の暗号学的に強力な乱数生成器であるブラウザーの crypto.getRandomValues で、秘密の生成には向かない Math.random は使いません(W3C)。
乱数を文字に変える部分が、2つ目の落とし穴です。数を94で割った余りを使うと、最初のほうの文字がわずかに出やすくなります。このツールは、94個ずつの組に収まらない余りの42個を捨てて引き直します。これはNIST SP 800-90Aの「simple discard」方式で、どの文字も完全に同じ確率で選ばれます。
選んだ文字種をすべて含める設定では、各文字種を1文字ずつ入れてシャッフルするのではなく、すべてが揃うまでパスワード全体を引き直します。条件を満たすパスワードがどれも同じ確率で出るので、表示されるビット数は正確です。
- 1
crypto.getRandomValuesが32ビットの乱数を返します - 24,294,967,254未満(94の最大の倍数)なら採用し、そうでなければ引き直します
- 394で割った余りで文字を選びます
- 4これを1文字ずつ繰り返します。必要な文字種が足りなければ、パスワード全体を引き直します
94文字のどれも、確率はちょうど94分の1
生成したパスワードがサイトに拒否されるのはなぜ?
多くのサイトが、いまも長さに上限を設けたり、記号を制限したりしているためです。長さをそのサイトの最大値まで下げるか、記号をオフにするか、使える記号を「使う記号」に入力して、もう一度生成してください。
NISTは、サイトに対して、64文字以上、印刷可能なすべての文字とスペースを受け付け、「記号を含むこと」のようなルールをやめるよう求めています(NIST SP 800-63B-4)。対応が追いついていないサイトも多くあります。
Appleのパスワードルールのデータは、パスワードマネージャーが各サイトに合うパスワードを作るために共有しているリストです。そこにある436サイトのうち、337サイトが最大長を定めており、そのうち83サイトは16未満です。また、約5分の4が数字を必須としています。
そうしたサイトでは、各文字種を必須にしたままにして、求められる数字や記号が必ず入るようにし、許される限り長くしてください。英数字20文字(119ビット)は、すべての文字種を使った12文字(78ビット)を上回ります。
16:当サイトの初期値 · 68サイトNIST:64以上を受け付ける
生成したパスワードはどこに保管すべき?
パスワードマネージャーです。アカウントごとに異なるランダムなパスワードを保管して入力してくれるので、自分で入力することも使い回すこともありません。NISTは、サイトがパスワードマネージャーによる入力を許可し、貼り付けも許可するよう求めています。
NISTは、生成機能付きのパスワードマネージャーを使う人のほうが強いパスワードになるという根拠を挙げています(NIST SP 800-63B-4)。ブラウザー標準のマネージャーでも、別のアプリでも構いません。大切なのは、アカウントごとに1つのパスワードにすることです。
使い回しは、1回の漏えいが多くの被害に広がる原因です。攻撃者は、漏えいしたメールアドレスとパスワードの組を他のサイトで試します。これがクレデンシャルスタッフィングです。2025年11月、Have I Been Pwnedはこうしたリストから13億件のユニークなパスワードを取り込み、そのうち6億2,500万件は初めて確認されたものでした(Troy Hunt)。
パスワードの変更は、期限ごとではなく、漏えいした可能性があるときに行います。NISTは、サイトに定期的な変更を強制しないよう求めています。パスフレーズは、パソコン、メール、パスワードマネージャー自体のように、自分で入力する少数のものに取っておきましょう。
同じメールアドレスとパスワードを他のサイトで試行
使い回し
- メール突破された
- 銀行突破された
- ショッピング突破された
- SNS突破された
個別
- メール守られた
- 銀行守られた
- ショッピング守られた
- SNS守られた
パスワード生成:よくある質問
このパスワード生成は無料ですか?パスワードは保存されますか?
12文字のパスワードで十分に強いですか?
パスワードをまとめて生成できますか?
単語や自分の名前をもとにパスワードを作れますか?
覚えやすいパスワードはどう作りますか?
パスフレーズに数字や記号を加えるべきですか?
紛らわしい文字を避けると、どれくらい弱くなりますか?
PINは何桁にすべきですか?
パスワードはどれくらいの頻度で変更すべきですか?
pwgen -s 40 1 は何をするコマンドですか?
-y は記号を少なくとも1文字、-B は l や 1 のような紛らわしい文字を除きます。ここで同じものを作るには、ランダムな文字を選び、長さを40にして、記号をオフにしてください。生成したパスワードは、自分で考えたものより優れていますか?
選んだ文字種は、必ずすべて含まれますか?
足りないものはありますか?機能や新しいツールを提案する