











パスワード強度チェック
パスワードが攻撃ごとにどれくらいで破られるか、どのパターンが弱点になっているか、データ漏えいに含まれていないかを確認できます。このパスワード強度チェッカーは、パスワードそのものを送信しません。端末の外に出るのは、ハッシュの先頭5文字だけです。
- よくあるパスワード
- 単語
- 名前
- 年
- キー配列
- 繰り返し
- ランダム
チェックはお使いのブラウザー内で行います。外へ送られるのは、SHA-1ハッシュ40文字のうち先頭の5文字だけで、漏えいチェックにのみ使います。
どれくらいで破られる?
パスワードを入力または貼り付けると、入力に合わせて判定が更新されます。
チェックする内容
- 攻撃者が最初に試すパターン:よく使われるパスワード49,233件、単語や名前、年、キーボードの並び、繰り返し、似た文字への置き換え。
- データ漏えい:Have I Been Pwnedにある、漏えいした約20.7億件のパスワード(k-匿名性で照合)。
- 8種類の攻撃:100回失敗でロックされるログインページから、100枚のGPUによるNTLMハッシュまで。
自分のパスワードはどれくらい強い?
攻撃者がたどり着くのに必要な推測回数で決まります。攻撃者は、ランダムな文字列よりずっと前に、よくあるパスワード、単語や名前、年、キーボードの並び、置き換えた文字といった、ありそうなものから試します。このツールは、その推測回数を数えます。
入力した内容を、攻撃者が試す部分に分けます。たとえば Summer + 2026 + ! のようにです。部分ごとに必要な推測回数を見積もり、全体を最も安く組み立てる方法を合計します。エンジンは、OWASPが挙げているオープンソースの推定ツールzxcvbn-tsで、英語の単語リストに加え、ページの言語のリストがあればそれも使います。
標準の推定ツールが強いパスワードで誤る2か所は、補正しました。本当にランダムな12文字を約10²⁴回ではなく約10¹²回と見積もり、6語のパスフレーズは数十億倍も高く見積もります。いまは、ランダムな部分は使われている文字から、パスフレーズは作り方の規則から計算します。
大文字、数字、記号は表示しますが、足りない文字種が不利になることはありません。NISTがそうしたルールをやめたのは、Password1! のような予測しやすいパスワードを生むからです(NIST SP 800-63B-4)。分析するのは先頭の64文字です。それより長いものは、既知のフレーズでなければ推測では破れませんが、漏えいチェックは全体を対象にします。
Summer2026!
Summer辞書にある単語季節の名前を、よくある形で大文字始まりにしたもの:50回の推測2026!ランダムパターンが見つからない5文字:10万回の推測
弱い約1,000万回の推測:弱い漏えい済み漏えいデータに45回:漏えい済み
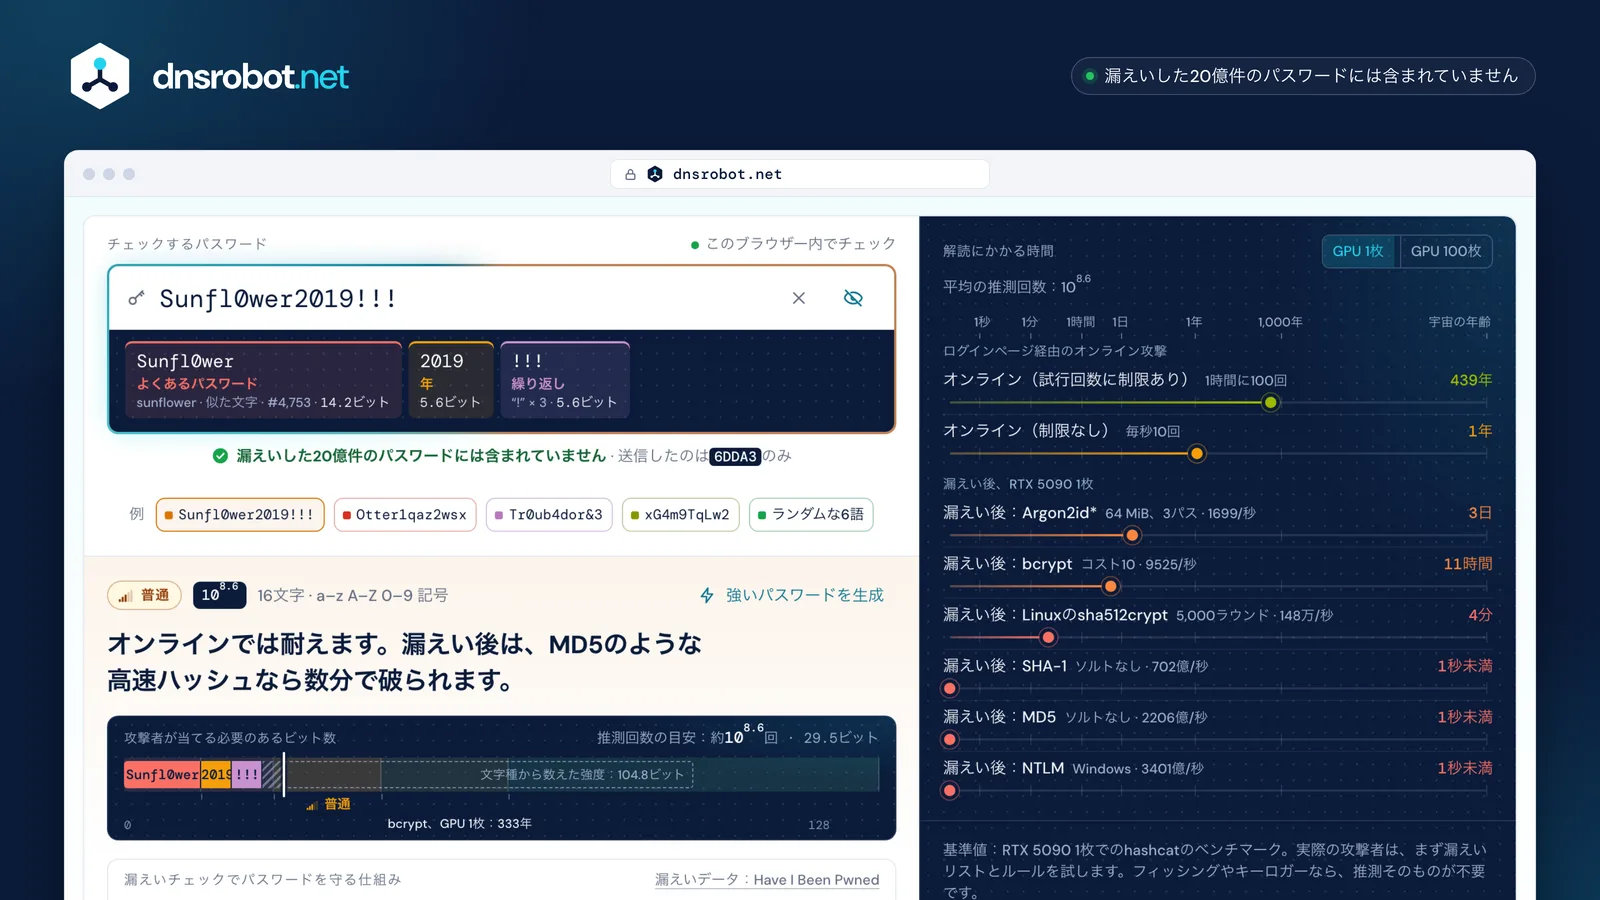
 評価攻撃者に必要な推測回数に基づく「非常に弱い」から「非常に強い」まで。漏えいデータに含まれる場合は「漏えい済み」です。弱点攻撃者が試すパターンごとに分けたパスワードと、推測されやすい理由です。解読時間8種類の攻撃それぞれに、GPU 1枚または100枚でかかる時間です。漏えいチェックHave I Been Pwnedに記録があるかどうかと、送信したハッシュの先頭5文字です。
自分のパスワードは、解読にどれくらいかかる?
攻撃によって違います。同じパスワードでも、試行回数を制限するログインページには何年も耐えるのに、保管の甘いパスワードのハッシュがサイトから漏えいすれば1秒もかからず破られます。このツールは、8種類の攻撃について、GPU 1枚または100枚での解読時間を示します。
パスワードの解読時間は、必要な推測回数を攻撃者の速度で割ったものです。オンライン攻撃では、ログインページ経由で推測します。連続の失敗でロックするサイトなら1時間に100回(NISTが認める上限は連続100回)、そうでなければ毎秒10回です。データベースが漏えいした後のオフライン攻撃では、保管されたハッシュに対してGPUで推測し、速度はサイトの保管方法で決まります。
RTX 5090 1枚が試せるのは、NTLM(Windows)が毎秒3,401億個、MD5が2,206億個、SHA-1が702億個ですが、コスト10のbcryptは約9,500個、Linuxのsha512cryptは148万個です(hashcatのベンチマーク)。64 MiBのメモリを使うArgon2idは、RTX 4090で毎秒1,699個です(hashcat)。この差があるから、OWASPはサイトにArgon2idかbcryptでの保管を求めています。
各時間は平均で、ランダムなパスワードなら全組み合わせの半分にあたります。パスワードの強度テストは、前提とする攻撃の正直さで決まるので、各行に1つずつ攻撃を明示しています。実際の攻撃者は総当たりの前にリストとルールも試し、パターンの推定はそれを再現しています。フィッシングやキーロガーは、推測そのものを不要にします。
| オンライン(試行回数に制限あり) | オンライン(制限なし) | 漏えい後:Argon2id* | 漏えい後:bcrypt | 漏えい後:Linuxのsha512crypt | 漏えい後:SHA-1 | 漏えい後:MD5 | 漏えい後:NTLM | |
|---|---|---|---|---|---|---|---|---|
| 6桁のPIN105.7 | 208日 | 14時間 | 5分 | 52秒 | 1秒未満 | 1秒未満 | 1秒未満 | 1秒未満 |
| Summer2026!(パターンだけで計算)107.0 | 11年 | 12日 | 2時間 | 17分 | 7秒 | 1秒未満 | 1秒未満 | 1秒未満 |
| ランダムな8文字1015.1 | 16億年 | 445万年 | 3万年 | 4670年 | 30年 | 6時間 | 2時間 | 1時間 |
| ランダムな4語1015.3 | 21億年 | 579万年 | 3万年 | 6082年 | 39年 | 7時間 | 2時間 | 1時間 |
| ランダムな12文字1023.2 | 10¹⁷年 | 10¹⁴年 | 10¹²年 | 5540億年 | 36億年 | 8万年 | 2万年 | 2万年 |
| ランダムな6語1023.0 | 10¹⁷年 | 10¹⁴年 | 10¹²年 | 3677億年 | 24億年 | 5万年 | 2万年 | 1万年 |
| ランダムな16文字1031.2 | 10²⁵年 | 10²²年 | 10²⁰年 | 10¹⁹年 | 10¹⁷年 | 10¹²年 | 10¹²年 | 10¹²年 |
| 漏えいデータにあるすべてのパスワード109.3 | 2361年 | 7年 | 14日 | 3日 | 23分 | 1秒未満 | 1秒未満 | 1秒未満 |
| オンライン(試行回数に制限あり) | オンライン(制限なし) | 漏えい後:Argon2id* | 漏えい後:bcrypt | 漏えい後:Linuxのsha512crypt | 漏えい後:SHA-1 | 漏えい後:MD5 | 漏えい後:NTLM | |
|---|---|---|---|---|---|---|---|---|
| 6桁のPIN105.7 | 208日 | 14時間 | 3秒 | 1秒未満 | 1秒未満 | 1秒未満 | 1秒未満 | 1秒未満 |
| Summer2026!(パターンだけで計算)107.0 | 11年 | 12日 | 59秒 | 10秒 | 1秒未満 | 1秒未満 | 1秒未満 | 1秒未満 |
| ランダムな8文字1015.1 | 16億年 | 445万年 | 262年 | 47年 | 110日 | 3分 | 1分 | 41秒 |
| ランダムな4語1015.3 | 21億年 | 579万年 | 341年 | 61年 | 143日 | 4分 | 1分 | 54秒 |
| ランダムな12文字1023.2 | 10¹⁷年 | 10¹⁴年 | 311億年 | 55億年 | 3566万年 | 752年 | 239年 | 155年 |
| ランダムな6語1023.0 | 10¹⁷年 | 10¹⁴年 | 206億年 | 37億年 | 2367万年 | 499年 | 159年 | 103年 |
| ランダムな16文字1031.2 | 10²⁵年 | 10²²年 | 10¹⁸年 | 10¹⁷年 | 10¹⁵年 | 690億年 | 220億年 | 142億年 |
| 漏えいデータにあるすべてのパスワード109.3 | 2361年 | 7年 | 3時間 | 36分 | 14秒 | 1秒未満 | 1秒未満 | 1秒未満 |
自分のパスワードは安全? 各評価の意味
「非常に強い」、または低速なハッシュで保管するサイトでの「強い」で、しかも漏えいに含まれていなければ、推測に対して安全です。「漏えい済み」は、ほかのすべてに優先します。
各評価は推測回数の範囲で、実際の攻撃がそれを網羅するのにかかる時間で決めています。「非常に強い」は10²¹回以上の推測が必要で、NTLMに対してでも、GPU 1枚が100年以内に見つけることはありません。
- 6桁のPIN
- Summer2026!
- ランダムな8文字
- ランダムな4語
- ランダムな6語
- ランダムな12文字
- ランダムな16文字
- ロックあり
- ロックなし
- Argon2id
- bcrypt
- sha512crypt
- SHA-1
- MD5
- NTLM
▲:GPU 1枚で1年
| 評価 | 必要な推測回数 | 耐えられるもの |
|---|---|---|
| 漏えい済み | 漏えいデータにあり | 何にも耐えられません。攻撃者は漏えいしたパスワードを真っ先に試します。使っているすべての場所で変更してください。 |
| 非常に弱い | 10⁴未満 | 毎秒10回でも、オンラインの推測で17分以内に見つかります。 |
| 弱い | 10⁴〜10⁸ | 100回失敗でロックされるサイトには耐えますが、制限のないサイトには耐えられません。漏えい後は、長くても16時間です。 |
| 普通 | 10⁸〜10¹⁴ | オンラインの推測には数か月から数千年。漏えい後は、bcryptなら数時間から333年ですが、MD5やNTLMなら10分未満です。 |
| 強い | 10¹⁴〜10²¹ | 漏えい後、GPU 1枚で、bcryptなら333年から30億年、NTLMなら5分から93年です。 |
| 非常に強い | 10²¹以上 | 最も速く解読できるハッシュのNTLMに対してでも、GPU 1枚が100年以内に見つけることはありません。 |
強いパスワードの条件とは?
長さとランダムさです。パスワードだけでアカウントを守るなら15文字以上で、生成ツールかランダムな単語で作り、1つのアカウントにだけ使い、漏えいに含まれていないこと。記号、大文字、定期的な変更は、もう必須ではありません。
これは2025年7月に改訂された米国の標準、NIST SP 800-63B-4のルールです。単独なら15文字、第2要素があれば8文字、64文字以上を受け付け、スペースや絵文字を含むあらゆる文字を使え、構成のルールも強制的な変更もなく、新しいパスワードは漏えいしたものやよくあるものと照合されます。
米国のサイバーセキュリティ機関CISAは、16文字以上か、関連のない4〜7語のパスフレーズを求めています。英国のNCSCは、3つのランダムな単語を勧めています。3機関とも、長さを最優先にしています。
文字を似た数字に置き換えても効果はありません。攻撃者は o → 0 や a → @ を知っていて、早い段階で試します(NCSC)。パスワード生成なら、すべての条件を満たすパスワードを作れます。
- 15文字以上、第2要素があれば8文字以上15文字を基準に長さをチェック
- 64文字以上を受け付ける256文字まで受け付け、先頭の64文字を分析
- スペースや絵文字を含む、あらゆる文字を使える文字数で数える:絵文字は1文字
- 「記号を含むこと」などのルールを設けない足りない文字種を問題として扱わない
- 強制的な変更はなし、侵害後に変更「漏えい済み」で変更の時期を知らせる
- よくあるパスワードや漏えいしたパスワードをブロックHave I Been Pwnedで照合
- 貼り付けとパスワードマネージャーを許可貼り付けに対応し、漏えいチェックも実行
パスワードのエントロピー:P@ssw0rdとTr0ub4dor&3が破られる理由
エントロピーは、攻撃者が試す必要のあるパスワードの組み合わせの数を数えるもので、意味があるのはランダムに作ったパスワードだけです。文字種から数えると、P@ssw0rd は約52ビット、Tr0ub4dor&3 は約72ビットですが、どちらも漏えいデータに数千回から数百万回含まれています。
パスワードのエントロピー計算は、含まれる文字種ごとのビット数に長さを掛けます。すべての文字がランダムに選ばれたと仮定した計算です。人はそんな選び方をしません。P@ssw0rd は「password」という単語に、有名な2つの置き換えをしたもので、Have I Been Pwnedでは6,421,042回確認されています。NISTが長さを基準にルールを作ったのは、人が選んだパスワードのエントロピーは求められないからです(NIST SP 800-63B-4、付録A)。
Tr0ub4dor&3 は、xkcdが覚えにくいパスワードの例として挙げたもので、文字を置き換えた辞書の単語に、記号と数字を足したものです。置き換えを元に戻せば約100万回の推測で済み、それだけなら「弱い」で、実際は3,196回確認されているので「漏えい済み」です。
ランダムなパスワードでは2つの数値が一致し、パスワード生成は正確なビット数を表示します。このツールは、代わりに推測回数を示します。10ˣ回の推測は、3.32 × xビットです。
- 文字種から
- パターンから
- 漏えいデータ
P@ssw0rd6,421,042回Tr0ub4dor&33,196回ランダムな12文字見つからず
自分のパスワードは漏えいしている? Have I Been Pwnedでのプライバシー保護チェック
このツールは、データ漏えいで流出した約20.7億件のパスワードを集めたHave I Been PwnedのPwned Passwordsと、パスワードそのものを送らずに照合します。SHA-1ハッシュ40文字のうち、ブラウザーの外に出るのは先頭の5文字だけで、送り先もHave I Been Pwnedではなく当サイトのサーバーです。
ブラウザーがパスワードをSHA-1でハッシュ化し、先頭の5文字(たとえば 21BD1)を送ります。データベースでこの5文字で始まるハッシュは約2,000件で、返信にはそのすべてが回数付きで並び、ブラウザーが残りの35文字をそのリストの中から探します。これがk-匿名性で、Have I Been Pwned自身の設計です(HIBP)。この5文字を見た人には、あなたのパスワードが2,000件のうちどれなのか分かりません。
当サイトのサーバーがあなたに代わってHave I Been Pwnedに問い合わせるので、あなたのIPアドレスは見えません。返信にはダミーの行を100〜300行足して、サイズから何も分からないようにし、先頭の文字列も記録しません。チェックは、入力欄から離れたとき、Enterを押したとき、貼り付けたときに行い、1文字ごとには行いません。1文字ごとに先頭の文字列を送ると、パスワードが漏れるおそれがあるためで、Have I Been Pwnedも勧めていません(HIBP)。
回数は、漏えいの件数ではなく、確認された回数です。Tr0ub4dor&3 は3,196回確認されています。20.7億件という数字は当サイトの独自の測定です。Have I Been Pwnedが最新の合計を公表していないためで、ランダムな256個の先頭文字列で、平均1,971件のハッシュがありました(2026年10月23日)。
お使いのブラウザー
••••••••パスワードのSHA-1
21BD12DC183F740EE76F27B78EB39C8AD972A757送信:先頭の5文字 · 手元に保持:残りの35文字
お使いのブラウザー内で照合
…2DC183F74…:6,421,0426,421,042回確認されています
dnsrobot.net
21BD1+ ダミーの行を100〜300行
記録しません
21BD1で始まる約2,000件のハッシュHave I Been Pwned
/range/21BD1見えるのは当サイトのサーバーで、あなたは見えません
パスワードが漏えいしていたときの対処法
使うのをやめてください。まずメールアカウントで、次に同じパスワードや似たパスワードを使ったすべてのサイトで、新しいランダムなパスワードに変更し、使えるところではすべて2段階認証をオンにしてください。
漏えいしたパスワードは、攻撃者が真っ先に試すリストに載っているので、強さはもう意味を持ちません。20.7億件のリスト全体を試すのに、GPU 1枚でNTLMやMD5のハッシュなら1秒かからず、bcryptでも約2.5日です。だからNISTは、サイトが漏えいしたパスワードを拒否し、侵害されたパスワードは変更させるよう求めています(NIST SP 800-63B-4)。
最初にメールなのは、メールがあれば他のすべてのアカウントをリセットできるからです。パスワード生成でアカウントごとに別のパスワードを作り、パスワードマネージャーに覚えさせましょう。一致したからといって、アカウントが破られたとは限りません。リストにあるのは、使った誰かのパスワードそのものです。
強くて固有のパスワードでも、入力するときに盗み取るフィッシングやキーロガーは防げません(NIST SP 800-63B-4)。ログインする前にリンクの行き先を確認し、怪しいメールの本当の送信元はメールヘッダー解析で確認してください。
- 1まずメールのパスワードを変更メールがあれば、他のすべてのアカウントをリセットできます。
- 2次に、使い回したすべての場所でアカウントごとに、別の生成したパスワードを設定します。
- 32段階認証をオンに盗まれたパスワードだけでは、ログインできなくなります。
- 4パスワードマネージャーに保管1つずつ覚えて、入力してくれます。