












ポートチェック

自分のIPアドレスや任意のサーバーで、ポートが開放されているかを確認できるポートチェックサイトです。ポート開放(ポートフォワーディング)のテストや、最大30ポートの一括スキャンにも対応しています。各ポートは開放・閉鎖・フィルタのいずれかで表示され、その意味、応答時間、サービスのバナー、確認した場所もわかります。

最寄りのCloudflareエッジからTCPで確認(ポート25とCloudflare上のサイトは、ムンバイにある当サイト独自のサーバーから) · IPv4 · 何も保存しません

ポートが開放されているか確認するには?

アドレスとポートを入力して、チェックを選びます。ポートチェックはインターネット側から、訪問者やゲームクライアントと同じようにそのポートへTCP接続を開き、返ってきた結果を報告します:接続の受け付け(開放)、拒否(閉鎖)、または応答なし(フィルタ)です。

ポート開放の確認ですか?グローバルIPアドレスは入力済みです:サーバーを起動してそのポートをチェックすれば、開放されていない場合に何を直せばよいかが結果に表示されます。サーバーを調べる場合はホスト名を入力し、プリセットを選ぶと、よく使われるポートをまとめてスキャンできます。

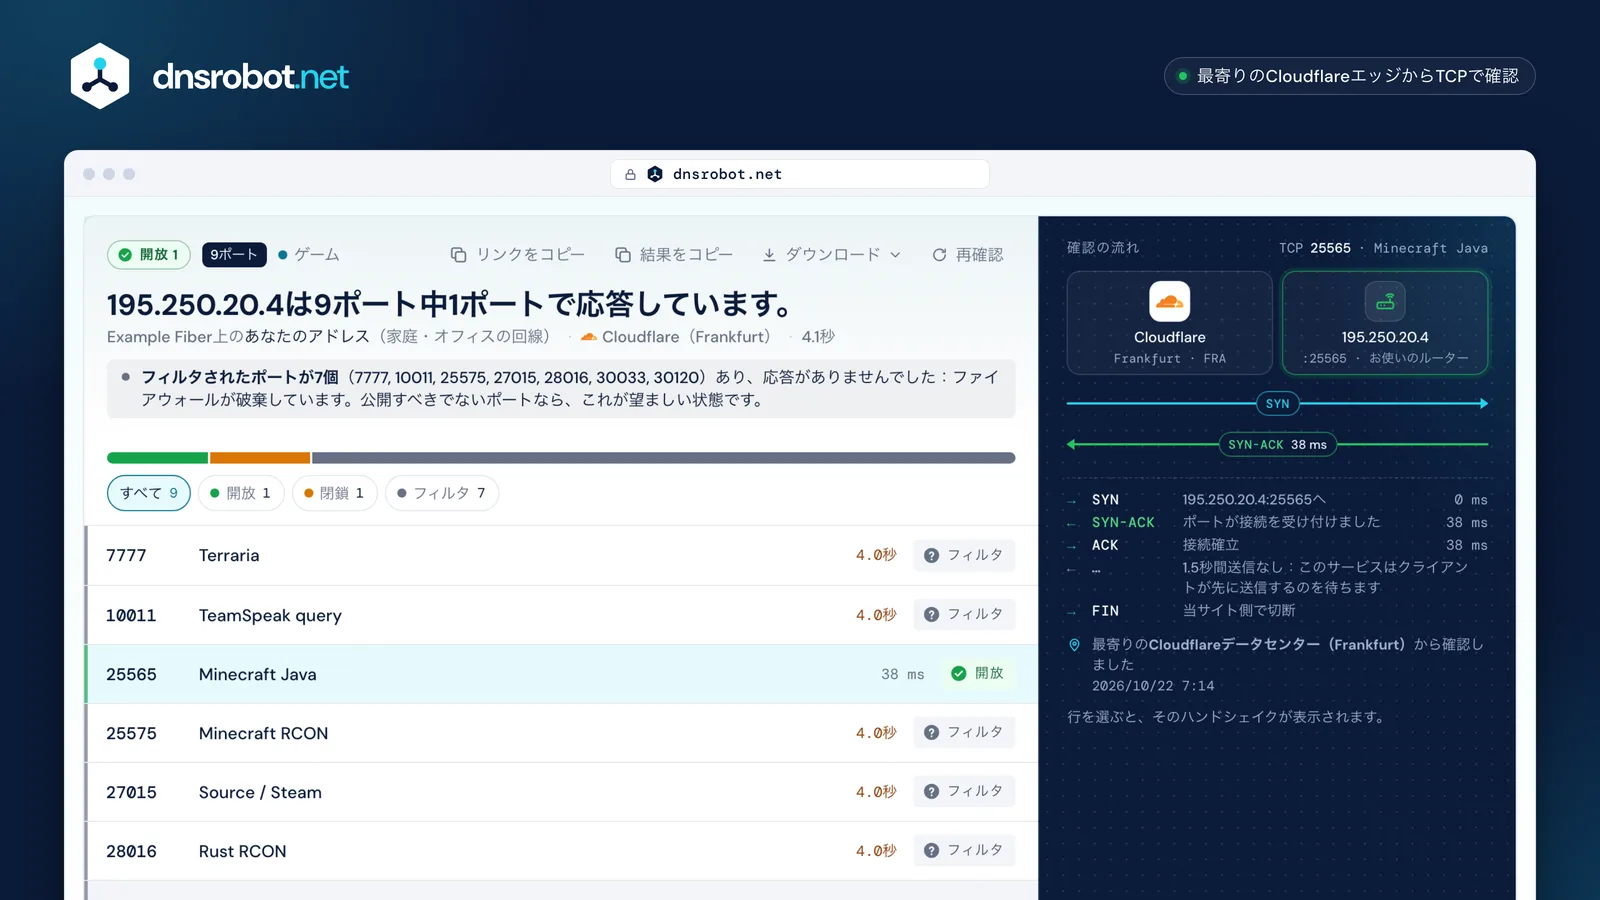
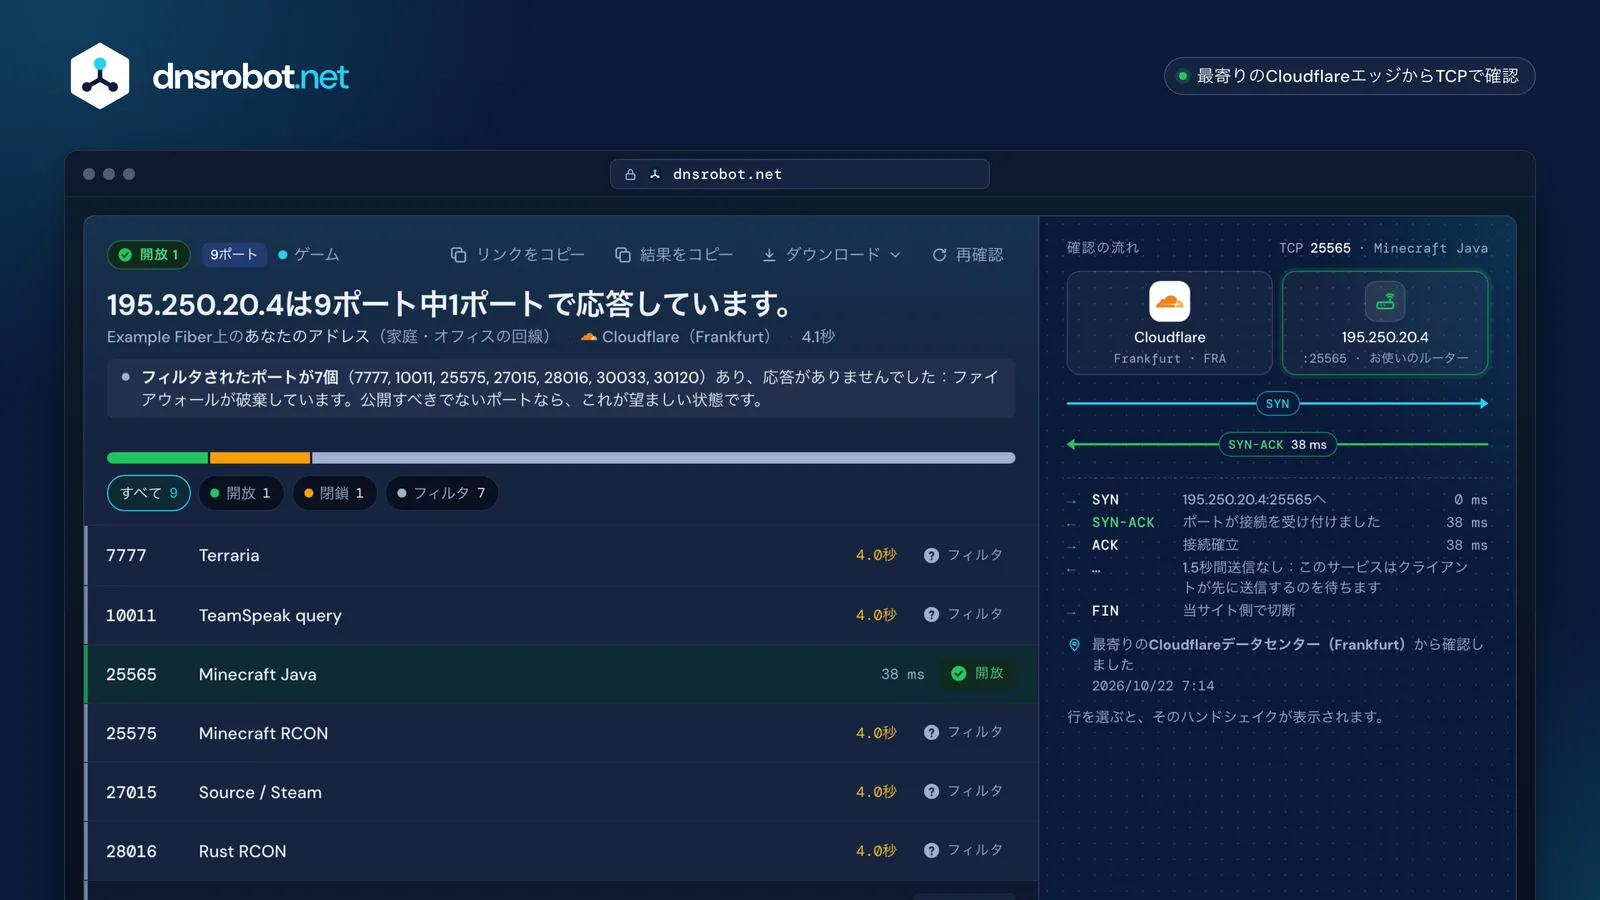
ポートチェックの結果:家庭のIPアドレスでポート25565が開放、TCPハンドシェイクと確認したポートの状態一覧ポートチェックの結果:家庭のIPアドレスでポート25565が開放、TCPハンドシェイクと確認したポートの状態一覧判定ポートの状態を1行で示し、サーバーや転送ルールにとっての意味を説明します。ハンドシェイク当サイトのチェッカーが送ったものと返ってきたもの:接続の受け付け、拒否、または無応答と、その時間です。確認した場所最寄りのCloudflareエッジ、またはポート25とCloudflare上のサイトでは当サイト独自のサーバーです。スキャンした全ポート各ポートのサービス、送られてきたバナー、状態を表示し、危険なポートには印を付けます。
Minecraftサーバーのポート開放テストの例です。状態、その根拠となるTCPハンドシェイク、確認した場所を表示します。番号を選ぶと、各部分に何が表示されているかを確認できます。

開放・閉鎖・フィルタ:ポートチェックの結果の意味

TCP接続はハンドシェイクから始まります:当サイトのチェッカーがSYNを送り、返ってきたものによって状態が決まります。タイムアウトを「閉鎖」と表示するポートチェッカーは、問題がどこにあるかを示す唯一の違いを隠してしまいます。

確認の流れ

TCP 25565 · Minecraft Java
  1. SYN203.0.113.7:25565へ0 ms
  2. SYN-ACKポートが接続を受け付けました38 ms
  3. ACK接続確立38 ms
  4. …1.5秒間送信なし:このサービスはクライアントが先に送信するのを待ちます
  5. FIN当サイト側で切断
開放SYN → SYN-ACK

ポートでプログラムが待ち受けており、接続を受け付けました。インターネットとサーバーの間に、遮断しているものはありません。

ポート開放は機能しています。それでもプレイヤーが参加できない場合は、ゲーム自体の設定や、プレイヤーが使っているアドレスを確認してください。

確認の流れ

TCP 32400 · Plex
  1. SYN203.0.113.7:32400へ0 ms
  2. RST拒否:待ち受けがないか、そこのファイアウォールが拒否する設定です41 ms
閉鎖SYN → RST

アドレスが応答し、接続を拒否しました:ポートで待ち受けているものがないか、そこのファイアウォールが拒否する設定になっています。いずれにしても、アドレス自体には到達できています。

ルーターは接続を転送した(または自ら応答した)ものの、受け取るプログラムがありませんでした:サーバーを起動し、ルールのローカルアドレスとポートを確認してください。

確認の流れ

TCP 25565 · Minecraft Java
  1. SYN203.0.113.7:25565へ0 ms
  2. …4.0秒以内にSYN-ACKもRSTもなし4.0秒
フィルタSYN → 応答なし

4秒以内に応答がありません。ファイアウォールが接続を黙って破棄したか、経路上に転送するものがありません。

転送ルールがない、機器のファイアウォールでポートが遮断されている、CGNAT、またはプロバイダーによるポートの遮断が典型的な原因です。

到達不能は、アドレスへの経路がないとネットワークが報告したことを意味します。未確認は、今回は当サイトの2台目のサーバーで確認を実行できなかったことを意味し、閉鎖として数えることはありません。

ポート開放確認:ポートフォワーディングが機能しているか調べる方法

サーバーを起動した状態で、ネットワークの外から確認します:グローバルIPと転送したポートで「開放」と表示されれば、ルール、ファイアウォール、サーバーのすべてが機能しています。自分のネットワーク内からの確認は、すべてが正しくても失敗することがあります。多くのルーターは、自分自身に戻る通信を折り返さないためです。

  1. 1

    サーバーを起動する

    ゲームサーバー、Plex、カメラを動作させておきます:待ち受けているものがないポートは、ルールが完璧でも閉鎖になります。

  2. 2

    機器のローカルアドレスを控える

    機器のネットワーク設定で確認し(例:192.168.1.20)、変わらないようにルーターで予約します。

  3. 3

    転送ルールを追加する

    ルーターで、外部ポート、プロトコルTCP(またはTCPとUDP)、機器のローカルアドレスとそのポートを設定します。

  4. 4

    機器のファイアウォールで許可する

    Windowsではサーバーの初回起動時に確認が表示されます。表示されない場合は、そのポートの受信ルールを追加します。

  5. 5

    ここでグローバルIPを確認する

    IPアドレスが入力された状態で「チェック」を選びます。「開放」と表示されれば、インターネットのどこからでも接続できます。

接続がたどる経路と、止まる可能性のある場所
インターネット当サイトのチェッカー
1
2お使いのルーターグローバルアドレス · 203.0.113.7ルール:25565 → 192.168.1.20:25565
3お使いの機器192.168.1.20ポート25565のサーバー
  1. 1プロバイダーのCGNATやポート遮断表示 フィルタ
  2. 2ルールなし、ローカルアドレスの誤り、二重NAT表示 フィルタ(閉鎖の場合も)
  3. 3ファイアウォール、サーバー停止、127.0.0.1での待ち受け表示 閉鎖またはフィルタ

ポート開放したのに閉鎖と表示されるのはなぜ?

表示された状態に合う行を探してください。状態が手がかりになります:閉鎖は接続が何かに届いて拒否されたこと、フィルタは途中で失われたことを意味します。

表示された状態を選択

閉鎖閉鎖、サーバーは起動中

考えられる原因

サーバーが127.0.0.1でのみ待ち受けているか、ルールが別のローカルアドレスやポートを指しています。

対処法

サーバーが0.0.0.0(すべてのアドレス)で待ち受けるように設定し、ルールを機器の現在のアドレスと照合してください。

閉鎖閉鎖、サーバーは停止中

考えられる原因

待ち受けているものがありません:ルーターは接続を転送し、機器が拒否しています。

対処法

サーバーを起動してから、もう一度確認してください。

フィルタフィルタ、ルールは設定済み

考えられる原因

機器のファイアウォールが接続を破棄しているか、ルールがUDPのみになっています。

対処法

ファイアウォールでポートを許可し(Windowsでは受信ルール)、ルールをTCPまたは両方に設定してください。

フィルタフィルタ、ルーターのWANアドレスが100.64〜100.127で始まる

考えられる原因

CGNAT:プロバイダーが1つのグローバルアドレスを利用者間で共有しているため、ルーターに到達できません。

対処法

グローバルIPv4アドレスを依頼するか、IPv6やトンネルサービスを使ってください。

フィルタフィルタ、ルーターのWANアドレスが192.168.x.xまたは10.x.x.x

考えられる原因

二重NAT:お使いのルーターの前段に2台目のルーター(多くはプロバイダーのモデム)があります。

対処法

その機器でもポートを転送するか、ブリッジモードにしてください。

フィルタ25、80、445だけがフィルタ

考えられる原因

プロバイダーが家庭向けの回線でそのポートを遮断しています。

対処法

別の外部ポート(8080、2525)を同じサーバーに転送してください。

開放ここでは開放、でもネットワーク内からは失敗

考えられる原因

ルーターがNATループバック(ヘアピンNAT)に対応していないため、内部の機器からグローバルアドレスに到達できません。

対処法

ネットワーク内では機器のローカルアドレスに接続してください。インターネットからはポートが開放されて見えています。

CGNATや二重NATの背後にあるか調べるには?

2つのアドレスを比べます:ルーターのステータス画面にあるWANアドレスと、Webサイトから見えるグローバルアドレス(上に表示されたあなたのIP)です。同じなら、ルーターはインターネットに直接面しており、ポート開放は可能です。

ルーターのアドレスが100.64.0.0/10の範囲にある場合、プロバイダーはキャリアグレードNAT(CGNAT)を使っています:多数の利用者が1つのグローバルアドレスを共有しており、そのアドレスのポートはあなたのものではありません。プライベートアドレスなら、お使いのルーターの前段に別のルーターがあります(二重NAT)。ポートの結果の下にある確認ツールが、2つのアドレスを比較します。

ルーターのWANアドレス意味対処法
グローバルIPと同じグローバルアドレス:インターネットからルーターに到達できます。ポート開放は可能です:ルール、ファイアウォール、サーバーを確認してください。
100.64.0.0 – 100.127.255.255CGNAT:プロバイダー向けの共有アドレス空間(RFC 6598)です。グローバルIPv4アドレスを依頼するか、IPv6またはトンネルを使ってください。
10.x, 172.16–31.x, 192.168.x二重NAT:別のルーターの背後にあるプライベートアドレス(RFC 1918)です。1台目のルーターでも転送するか、ブリッジモードに設定してください。
別のグローバルアドレス通信がほかの機器やVPNを経由して出ています。ルーターの前段にあるものを確認し、VPNをオフにしてください。
インターネットからの接続が止まる場所
  1. グローバルアドレス
    インターネット
    —NATなし
    ✓WAN 203.0.113.7
    192.168.1.20

    ルーターまで届きます。転送ルールで決まります。

  2. CGNAT
    インターネット
    ✕203.0.113.7多くの利用者で共有
    WAN 100.64.12.5
    192.168.1.20

    プロバイダーで止まります。共有アドレスは転送できません。

  3. 二重NAT
    インターネット
    ✕203.0.113.7プロバイダーのルーター
    WAN 192.168.0.2
    192.168.1.20

    最初のルーターでもポートを転送しない限り、そこで止まります。

インターネットプロバイダーが遮断しているポートは?

家庭向けインターネットプロバイダーの多くは、主にスパムやワームを防ぐためにいくつかのポートを遮断しており、IPv4の着信接続をまったく受け付けないプロバイダーもあります。下の一覧は各プロバイダー自身の資料(または監督官庁の資料)に基づいています。公表せずにポートを遮断しているプロバイダーもあるため、自分の回線でだけフィルタされるポートがあれば、問い合わせてみる価値があります。

プロバイダー遮断されるポート備考
Xfinity (Comcast) (US)25135–13916144552019000675471080双方向。ただし0、67、547、1080は着信方向のみ遮断。ポート80と443は遮断されません。
AT&T (US)250191231351394455201900347975476100149152–51020ポート25は動的アドレスで送信方向を遮断、49152〜51020の一部のポートは着信方向のみ、それ以外は双方向で遮断されます。
Verizon Fios (US)25送信方向のみ。Verizonが明示している唯一のポートで、完全な一覧は公開されていません。
Spectrum (US)01719135–1394455205931433143419006462364680ポート25は一覧に含まれていません。
Cox (US)2580135–13914344514331434190080、143、1433、1434は着信方向のみのため、ポート80の自宅Webサーバーには到達できません:別の外部ポートを使ってください。
Virgin Media (UK)135137138139445TCPとUDPの両方で、解除はできません。ポート25は一覧に含まれていません。
Hyperoptic (UK)7547Hyperhubルーターで予約されているため、転送できません。
Starlink (全世界)25445CGNAT25と445は送信方向。IPv4は着信接続のないCGNATで、Starlink純正のルーターではポート転送ができません。グローバルIPv4はPriorityプランでのみ提供されます。
Deutsche Glasfaser (DE)CGNATIPv6と共有のプライベートIPv4:IPv4の着信はできないため、代わりにIPv6で転送してください。
Free (FR)IPv4初期設定のIPv4は共有されることがあり、使えるのは一部のポートだけです。すべてのポートを使うには、Freeboxの契約者ページでフルスタックの固定IPv4を申請してください。
Netia (PL)25443456725は固定IPがない場合のみ。Netiaのルーターは443と4567をアップデートとリモートサポート用に確保しているため、転送できません。
OCN, BIGLOBE, So-net, au, J:COM (JP)25送信方向。ただし、プロバイダー自身のメールサーバー宛ては除きます(OP25B)。監督官庁(総務省)も後押ししています。ポート587または465で送信してください。
すべての家庭向けブロードバンド事業者 (BR)25家庭向けと動的IPの回線で送信方向。2011年のAnatelおよびCGI.brとの合意に基づくもので、メール送信用のポートは開いたままです。
AWS, Google Cloud, Azure, Oracle Cloud (クラウド)25初期設定で送信方向。AWSとOracleは申請により解除し、Googleは低リスクと判断したプロジェクトで解除します。587は開いたままです。
DigitalOcean, Hetzner Cloud (クラウド)25465587送信方向。DigitalOceanは3つすべてを遮断します。Hetznerは25と465を遮断し、最初の有料月の後に申請すれば解除します。

プロバイダーやクラウドが最も多く遮断しているのは、送信メール用のポート25です:メールはメールプロバイダーを通じて、ポート587(または465)で送信してください。

よく使われるポート番号と用途

0〜1023のポート番号はウェルノウンポート(システムポート)、1024〜49151はサービス用の登録済みポート、49152〜65535は一時的な接続用に残されています。以下は、DNSの53番やHTTPSの443番など、特によく確認されるポートです。

ポートサービストランスポート用途誰にでも公開した場合
21FTPTCPファイル転送。パスワードは平文制限推奨
22SSHTCPSSHによるログインとSFTPでのファイル転送制限推奨
23TelnetTCP古いリモートログイン。パスワードは平文高リスク
25SMTPTCPサーバー間のメール配送通常
53DNSTCPとUDPDNSの問い合わせ通常
80HTTPTCP暗号化なしのHTTPによるWebサイト通常
110POP3TCPメールの受信(POP3)通常
143IMAPTCPメールフォルダー(IMAP)通常
443HTTPSTCPとUDPHTTPSによるWebサイト通常
445SMBTCPWindowsのファイル共有(SMB)高リスク
587SMTP submissionTCPアプリからのメール送信(サブミッション)通常
993IMAPSTCPTLSで暗号化したIMAP通常
3306MySQLTCPMySQLとMariaDBのデータベース高リスク
3389RDPTCPとUDPWindowsのリモートデスクトップ高リスク
5432PostgreSQLTCPPostgreSQLのデータベース高リスク
5900VNCTCPVNCによるリモート画面高リスク
6379RedisTCPRedisのデータベース高リスク
8080HTTP altTCP代替ポートで動くWebサーバーとプロキシ通常
8443HTTPS altTCP代替ポートで動くHTTPS通常
25565Minecraft JavaTCPMinecraft Java Editionのサーバー通常
19132Minecraft BedrockTCPとUDPMinecraft Bedrock Editionのサーバー通常
32400PlexTCPPlex Media Server通常
27017MongoDBTCPMongoDBのデータベース高リスク
51820WireGuardUDPWireGuard VPN通常

危険なオープンポートはどれですか?

オープンポートが危険なのは、その先のサービスが誰にでも公開されるべきでない場合だけです。Webやメールのポートは開放されているのが前提ですが、ログイン、データベース、ファイル共有はそうではありません。このチェッカーが印を付ける区分は次のとおりです。

誰にでも公開すると高リスク

高リスク

  • 23Telnet
  • 135Windows RPC
  • 137NetBIOS name
  • 138NetBIOS datagram
  • 139NetBIOS session
  • 445SMB
  • 1433MS SQL
  • 1521Oracle DB
  • 2323Telnet (alt)
  • 2375Docker API
  • 2379etcd
  • 3306MySQL
  • 3389RDP
  • 5432PostgreSQL
  • 5900VNC
  • 5984CouchDB
  • 6379Redis
  • 9200Elasticsearch
  • 10250Kubelet API
  • 11211Memcached
  • 27017MongoDB

24時間絶えず攻撃され、ネットワークへの侵入経路としてよく使われるもの:リモートデスクトップ、SMBのファイル共有、Telnet、VNC、データベース、Docker API。インターネットに対して閉じるか、自分のアドレスだけを許可してください。

可能なら制限する

制限推奨

  • 21FTP
  • 22SSH
  • 69TFTP
  • 161SNMP
  • 554RTSP
  • 1080SOCKS proxy
  • 1883MQTT
  • 1900SSDP / UPnP
  • 2082cPanel
  • 2083cPanel SSL
  • 2086WHM
  • 2087WHM SSL
  • 2376Docker API (TLS)
  • 3000Dev server / Grafana
  • 3128Squid proxy
  • 5000AirPlay / Flask
  • 5985WinRM
  • 5986WinRM (HTTPS)
  • 6443Kubernetes API
  • 8000HTTP alt / Hikvision
  • 9000Reolink / HTTP alt
  • 10000Webmin
  • 25575Minecraft RCON
  • 28016Rust RCON
  • 37777Dahua

意図して運用しているなら問題ありませんが、自分のアドレスやVPNに限定するほうが安全です:SSH、FTP、管理画面、プロキシ、MQTT、開発用サーバー。

開放が前提

通常

  • 25SMTP
  • 53DNS
  • 80HTTP
  • 110POP3
  • 143IMAP
  • 443HTTPS
  • 587SMTP submission
  • 993IMAPS
  • 8080HTTP alt
  • 8443HTTPS alt
  • 25565Minecraft Java
  • 19132Minecraft Bedrock
  • 32400Plex

Web(80、443)、メールサーバー(25、587、993)、それぞれのポートで動くゲームサーバー:サービスを運用しているなら、開放されているのが普通です。

UDPポートもオンラインで確認できますか?

確実にはできません。UDPにはハンドシェイクがありません:閉鎖されたUDPポートはエラーを返すことも何も返さないこともあり、開放されたポートは独自のプロトコルでメッセージを受け取るまで何も返しません。無応答に対してチェッカーが報告できるのは「開放またはフィルタ」だけです。そのため、このツールはTCPで確認し、そのことを明示しています。

UDPだけを使うサービス、たとえばWireGuard(通常は51820)、TeamSpeakの音声(9987)、ほとんどのゲーム通信は、TCPのチェッカーではすべて閉鎖と表示されても動作していることがあります。ネットワークの外からゲームやアプリ自体でテストするか、転送ルールにUDPが含まれているか確認してください。

UDPのみ(スキャン時に表示):
  • 69TFTP
  • 123NTP
  • 137NetBIOS name
  • 138NetBIOS datagram
  • 161SNMP
  • 500IPsec IKE
  • 514Syslog
  • 1194OpenVPN
  • 1434SQL Browser
  • 1900SSDP / UPnP
  • 4500IPsec NAT-T
  • 5353mDNS / Bonjour
  • 8211Palworld
  • 9987TeamSpeak voice
  • 28015Rust
  • 37778Dahua (UDP)
  • 51820WireGuard
返ってくるもの:TCPとUDP
TCPUDP開放SYN →← SYN-ACKデータグラム →… 応答なし閉鎖SYN →← RSTデータグラム →← ICMPエラー または応答なしフィルタSYN →… 応答なしデータグラム →… 応答なし

UDPでは開放もフィルタも同じく無応答です。チェッカーは「開放またはフィルタ」としか言えません。

自分のパソコンで開いているポートを確認する方法

オンラインのチェッカーでわかるのは、インターネットから見える状態です。パソコン自体で何が待ち受けているかを調べたり、ネットワーク内からポートをテストしたりするには、OSに付属するコマンドを使います。

調べる内容Windows(PowerShell)macOSLinux
待ち受けているものGet-NetTCPConnection -State Listenlsof -nP -iTCP -sTCP:LISTENss -ltnp
ポートを使っているプログラムnetstat -ano | findstr :25565lsof -nP -i :25565ss -ltnp 'sport = :25565'
別のホストのポートをテストTest-NetConnection example.com -Port 443nc -vz example.com 443nc -vz example.com 443

Linuxでは、ほかのユーザーのプログラムを表示するにはssにsudoが必要です。Windowsでは、netstat -anoでプロセスIDがわかり、タスクマネージャーの「詳細」タブでプログラム名を確認できます。

ポートチェックAPI

無料で、ブラウザー向けにCORSに対応しています。GETで1ポート、POSTで最大30ポートを送ると、各結果が届いた瞬間にNDJSONの1行として読み取れます。応答には以前のAPIのフィールドがそのまま含まれ、各ポートを確認した場所と、その状態になった理由が追加されています。

/api/port-check
$ curl "https://dnsrobot.net/api/port-check?host=dnsrobot.net&port=443"
{
  "host": "dnsrobot.net", "ip": "104.21.0.129", "service": "HTTPS",
  "port": 443, "status": "open", "ms": 52, "via": "probe", "reason": "connected",
  "cloudflare": true, "network": { "asn": 13335, "name": "Cloudflare", … }, …
}

$ curl -X POST https://dnsrobot.net/api/port-check \
    -H "Content-Type: application/json" -d '{"host": "dnsrobot.net", "ports": [80, 443, 22]}'
{"type":"start","host":"dnsrobot.net","ip":"104.21.0.129","total":3,…}
{"type":"port","service":"HTTPS","port":443,"status":"open","ms":52,"via":"probe",…}
{"type":"port","service":"SSH","port":22,"status":"filtered","ms":4003,…}
{"type":"done","ms":4120}

ポートチェックに関するよくある質問

ポートチェックとは何ですか?

ポートチェック(ポートテスト)は、インターネット側からアドレスのポートへの接続を試み、その結果を伝えるものです:接続が受け付けられた(開放)、拒否された(閉鎖)、応答がなかった(フィルタ)のいずれかです。ゲームサーバーやメディアサーバーのポート開放をテストしたり、サーバー上のどのサービスに誰でも到達できるかを確認したりする、最も手軽な方法です。

チェッカーで「フィルタ」と表示されたら、ポートは開いていますか?

いいえ。フィルタは4秒以内に何も応答がなかったことを意味し、インターネットからそのポートのプログラムには到達できません。アドレスが能動的に拒否する閉鎖とは異なり、フィルタはファイアウォールが接続を破棄したか、経路上に転送するものがないことを意味します。ポート開放の場合、原因は通常、ルール、機器のファイアウォール、CGNAT、またはプロバイダーが遮断しているポートです。

ポート開放(ポートフォワーディング)がうまくいかないのはなぜですか?

最も多いのは、サーバーが起動していない、または127.0.0.1でのみ待ち受けている、ルールが古いローカルアドレスを指している、機器のファイアウォールが接続を破棄している、のいずれかです。ルーターのWANアドレスが100.64〜100.127で始まる場合はCGNATの背後に、プライベートアドレスの場合は二重NATの背後にあります。ここでグローバルIPを確認すれば、状態からどれに当たるかがわかります。

Nmapのようなポートスキャンサイトですか?

より軽量で安全なオンラインのポートスキャンツールです:一般的なクライアントと同じ通常の接続で、1回につき最大30のTCPポートを確認し、サービスのバナーを読み取ります。Nmapは数千のポート、UDP、OSまでスキャンできますが、インストールとスキャンの許可が必要です。このツールは、自分のIPやサーバーの確認に使ってください。

自分のネットワークで開いているポートを確認するには?

インターネットから到達できるのは、ルーターが転送しているポート、またはUPnPで開放しているポートだけです。ここで「よく使う」プリセットを選んでグローバルIPを確認すれば、外から見た状態がわかります。パソコン自体で何が待ち受けているかを調べるには、PowerShellでGet-NetTCPConnection -State Listen、Macではlsof、Linuxではss -ltnpを実行します。

オープンポートとは?開いていても安全ですか?

オープンポートとは、プログラムが待ち受けていて接続を受け付けるポートです。その先のサービスが公開を前提としていて最新の状態に保たれていれば安全で、443番のWebサイトやゲームサーバーがその例です。危険なのは、ログインやデータベースを公開している場合です:リモートデスクトップ(3389)、SMB(445)、Telnet、VNC、MySQL、Redis、Docker API。このチェッカーは、それらが開放されているのを見つけると警告します。

ポート25だけ別のサーバーから確認するのはなぜですか?

このチェッカーが動作しているCloudflare Workersは、ポート25への接続を開けません。そのため、ポート25はムンバイにある当サイト独自のサーバーから確認し、結果にもそのことを表示します。多くの家庭向けプロバイダーやクラウドも送信方向のポート25を遮断しており、メールアプリが587番で送信するのはそのためです。

Cloudflare上のサイトで、ポート8080と8443が開放と表示されるのはなぜですか?

そのアドレスがWebサイトのサーバーではなく、Cloudflareのものだからです。Cloudflareのエッジは、プロキシするすべてのサイトについて13のWebポート(80、443、8080、8443、2052、2053など)で接続を受け付け、それ以外は破棄します。このようなサイトのポートチェックは、Cloudflareをテストしていることになります。背後のサーバーにはCloudflare経由、ほかのポートならSpectrum経由でしか到達できません。

IPv6のポートは確認できますか?

まだできません。現在はCloudflare Workersも当サイトの2台目のサーバーもIPv6アドレスに到達できないため、IPv6の入力は閉鎖と報告せずに受け付けないようにしています。IPv6にはNATがないためポート転送は不要ですが、その機器に対してポートを許可するまで、通常はルーターのファイアウォールが外部からの接続を遮断します。

パソコンでポートが使用中か確認するには?

Windowsでは、ターミナルでnetstat -ano | findstr :PORTを実行します。最後の数字がプロセスIDで、タスクマネージャーの「詳細」タブでプログラム名がわかります。Macではlsof -nP -i :PORT、Linuxではss -ltnpを実行します。ローカルで使用中のポートが、インターネットから到達できるとは限りません。それを確かめるには、ここでチェックしてください。

Minecraftが使うポートは?

Minecraft Java Editionのサーバーは、初期設定でTCPポート25565で待ち受けており、このチェッカーでテストできます。Bedrock Editionはポート19132を使います:現在のサーバーはそこでTCPのハンドシェイクを受け付けてUDPでプレイし、古いサーバーはUDPのみを使います。そのため、19132をTCPとUDPの両方で転送し、ネットワークの外から参加してテストしてください。どちらのポートもサーバーの設定で変更できます。

このポートチェックサイトは無料ですか?使っても違法ではありませんか?

無料で、アカウントも不要です:1つのネットワークにつき1分あたり60ポートまで確認でき、確認内容は何も保存しません。自分のIP、ルーター、サーバーの確認は問題ありません。自分が所有・管理していないシステムをスキャンすると、その利用規約やお住まいの地域の法律に違反するおそれがあるため、テストする許可があるものだけを確認してください。

足りないものはありますか?機能や新しいツールを提案する