











サブドメイン検索 — サブドメインファインダー
どのドメインでも、サブドメインを検索して一覧にできます。証明書ログ、よく使われる名前のリスト、ドメインのトップページとDNSレコードからサブドメインを見つけ出し、どれが名前解決できるか、それぞれどこで動いているか、証明書がいつ期限切れになるかを表示します。
サブドメインやURLでもかまいません。docs.python.orgと入力すると、python.org全体を検索します。
- Cert Spotter · 有効期限内のみ · 当サイトのサーバー
- crt.sh · 2013年以降 · お使いのブラウザ
- よく使われる名前 · 1,000個のラベル · 当サイトのサーバー
- トップページ · リンク、ヘッダー · 当サイトのサーバー
- DNSレコード · NS、MX、SPF… · 当サイトのサーバー
- ゾーン転送 · 各ネームサーバー · 当サイトのサーバー



サブドメイン検索ツールはどのように動作しますか?
公開記録とドメイン自身のDNSから名前を集め、それぞれについてDNSに問い合わせます。
信頼された認証局が発行するHTTPS証明書は、対象となるすべての名前とともにCertificate Transparencyログに記録されます。このツールは2つのログ検索サービスを読み取ります。現在の証明書にはCert Spotter、2013年以降のすべての証明書にはcrt.shです。並行して、よく使われる名前1,000個をDNSに問い合わせ、トップページのリンクとドメイン自身のレコードを読み取り、ゾーン転送を試みます。
次に、DNSがこの一覧を地図に変えます。名前解決できる名前については、アドレスと、そのアドレスを広報しているネットワークを取得し、そこからホストやCDNがわかります。証明書やDNSレコードから見つかった名前で、現在名前解決できないものも、かつては実在していました。今は使われていない名前です。一方、トップページのリンクは、一度も存在しなかった名前を指していることもあります。
- Cert Spotter511.1 s
- crt.sh7421.6 s
- よく使われる名前242.6 s
- トップページ141.9 s
- DNSレコード10.4 s
- ゾーン転送拒否 ×42.3 s







- 証明書ログ:公開証明書に載っているすべての名前。Cert Spotterは現在の証明書、crt.shは2013年までさかのぼります。
- よく使われる名前、トップページ、レコード:どの証明書にも載っていない稼働中の名前。
- DNS:名前とタイプごとに1回、Google Public DNSに問い合わせ。
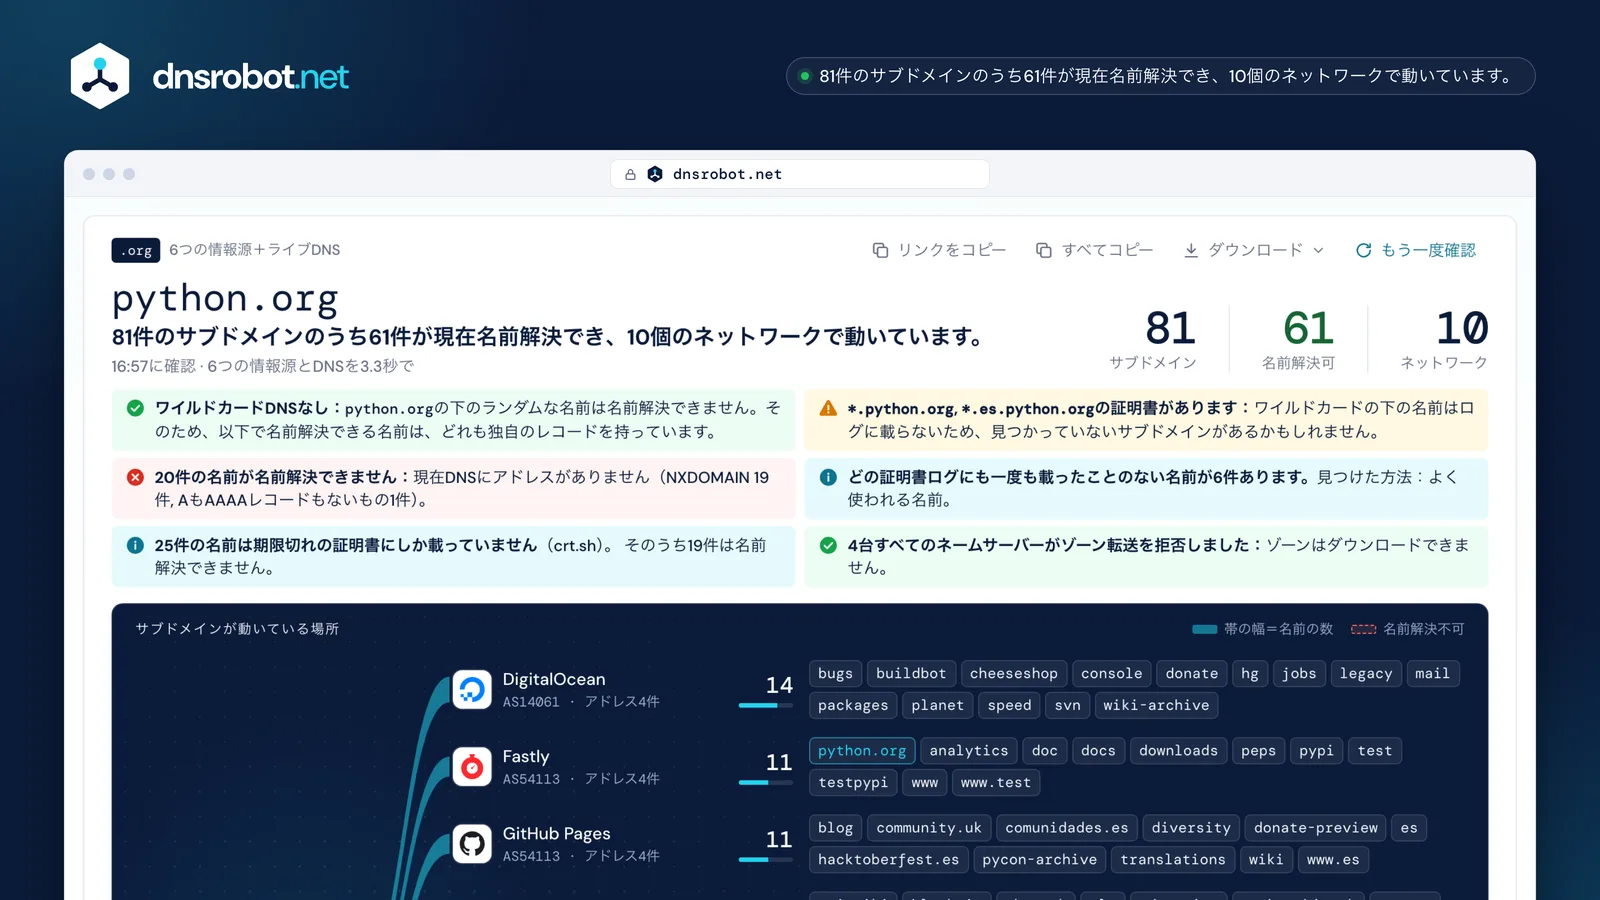
 まず答えを見つかった名前の数、現在名前解決できる数、いくつのネットワークにあるかです。判定ではなくDNSの事実ワイルドカードDNS、ワイルドカード証明書、名前解決できない名前、どの証明書ログにも載っていない名前、ゾーン転送を、それぞれ根拠とともに示します。各名前が動いている場所ホストやCDNごとに1本の帯を名前の数に応じた幅で表示し、CNAMEからわかるプラットフォームも示します。すべての名前にワンクリックで各ラベルはその行へのリンクです:ステータス、アドレス、CNAMEチェーン、ホスト、証明書の日付。
サブドメインの調べ方:ドメインのサブドメインをすべて見つけるには?
受動的な記録と、いくつかのDNSへの問い合わせを組み合わせます。1つの方法ですべての名前が見つかることはありません。
証明書ログには、公開証明書を一度でも取得したすべての名前が載っていますが、ワイルドカードの下の名前や、HTTPSを一度も提供しなかった名前は載りません。よく使われる名前をDNSに問い合わせると、ログに一度も現れなかった稼働中のホストが見つかります。トップページとドメインのレコードからもいくつかの名前がわかり、ゾーン転送は、サーバーが許可していればゾーン全体を一覧にします。
このツールは、これらすべてを同時に実行します。有料のデータセットが必要な方法(パッシブDNS)や、規約に反してほかのサイトのデータをコピーする方法(検索エンジンのスクレイピング、一部の公開API)は使いません。
| 方法 | 見つかるもの | 見落とすもの | このツール |
|---|---|---|---|
| 証明書ログ | 2013年以降、公開証明書に載ったすべての名前 | ワイルドカードの下の名前、HTTPSを使ったことのない名前 | 両方の検索サービス |
| よく使われる名前 | 推測しやすいラベルの稼働中ホスト | 珍しいラベル | 1,000 + 4,000 |
| トップページ | サイトがリンクまたは読み込んでいるホスト | リンクされていない名前 | 使用 |
| DNSレコード | メール、ネームサーバー、SPFのホスト | それ以外すべて | 使用 |
| ゾーン転送 | 許可されていればゾーン全体 | ほぼどこでも拒否される | 各ネームサーバー |
| NSECウォーキング | 通常のNSECゾーンのすべての名前 | NSEC3ゾーンと未署名ゾーン | 未対応 |
| パッシブDNS | リゾルバーの通信に現れた名前 | 有料のデータセットが必要 | 不使用 |
| 検索エンジン | インデックスされたページのホスト | インデックスされていない名前。スクレイピングは規約違反 | 不使用 |
証明書のないサブドメインを見つけるには?
ありそうな名前をDNSに問い合わせます。当サイトが計測したどのドメインにも、どの証明書ログにも一度も載ったことのない稼働中の名前がありました。
13の有名ドメインの下で、よく使われるラベル1,000個(www、mail、vpn、dev…)を問い合わせ、ヒットした名前をcrt.shの全履歴と比較しました。各ドメインには、どのログにも現れなかった稼働中の名前が3〜71件あり、最も多かったのはuber.com(71件)、kompas.com(37件)、github.com(32件)でした。トップページのリンクからは、さらに最大65件が加わりました(kompas.com)。wordpress.orgがリンクしている160の言語別サイトは、ワイルドカードがすべての名前に応答するため、DNSでは確認できません。
このツールは、標準でSecListsのリストの先頭1,000個のラベルを問い合わせ、必要に応じてさらに4,000個を問い合わせます。全体では問い合わせが5倍になり、ヒットは約60%増えました。最初にワイルドカードDNSをテストするため、推測した名前は独自のレコードがある場合にのみカウントされます。
- uber.com71
- kompas.com37
- github.com32
- stripe.com28
- tesla.com22
- tokopedia.com20
- wordpress.org14
- nasa.gov13
- isc.org7
- ycombinator.com6
- python.org5
- mozilla.org5
- dnsrobot.net3
- CTに記録なし
- CTログにあり
- wordpress.org: ワイルドカードDNS:名前解決できても証拠にならない
Certificate Transparencyとは何ですか?なぜサブドメインがわかるのですか?
Certificate Transparency(CT)は、信頼された認証局が発行するすべての証明書を記録する、公開された追記専用のログ群です。
ブラウザがこれを義務付けています。Chromeは、2018年4月30日より後に発行された証明書について、CTログの署名付きタイムスタンプがなければ拒否します。各ログは、誰でも読めて誰も変更できないマークルツリー(Merkle tree)なので、証明書が一度記録されると、そこに含まれるすべての名前が公開されます。多くの場合、サイトがその名前を使い始める前にです。
そのため、新しいサブドメインはHTTPSを取得した時点でここに現れ、古いサブドメインは停止された後も見つけられます。crt.shやCert SpotterのようなCertificate Transparency検索サービスが、代わりにこれらのログを読み取ってくれます。このツールは両方に問い合わせます。

- 発行者
- Let's Encrypt
- 発行日
- 2026年10月20日
- 有効期限
- 2027年1月18日


- Let's Encrypt 52.35%
- Google Trust Services 22.21%
- その他すべての認証局 25.44%
サブドメインが名前解決できないのはなぜですか?
DNSにもうアドレスがないからです。名前が削除されたか、もともとアドレスがなかったか、すでになくなったものを指しているかのいずれかです。
NXDOMAINは、その名前がもう存在しないという意味です。アドレスなし(AもAAAAレコードもないNOERROR)は、名前は存在するものの、メールなど別のレコードしかないという意味です。参照先なし(dangling)は、CNAMEが存在しないターゲットを指しているという意味です。
古い名前があるのは普通のことです。当サイトが確認した11ドメインの証明書ログにあった2,036件の名前のうち、半数はもう存在しませんでした。名前解決できない名前は、このページのエラーではありません。整理したほうがよい、使われなくなった名前です。
- 922 名前解決可 (45%)
- 1,008 NXDOMAIN (50%)
- 106 アドレスなし (5%)
- blog-stage.python.org
$ dig blog-stage.python.org
status: NXDOMAIN
名前解決不可その名前は存在しません。 - mg.python.org
$ dig mg.python.org A
status: NOERROR, ANSWER: 0
$ dig +short mg.python.org MX
10 mxa.mailgun.org.
アドレスなし存在しますが、メールなど別のレコードしかありません。 - shop.example.com
$ dig shop.example.com
shop.example.com. CNAME old-shop.example.net.
old-shop.example.net: NXDOMAIN
参照先なしすでになくなった名前を指しています。
参照先のないCNAME(dangling CNAME)とは?
参照先のないCNAMEとは、削除されたロードバランサーや解約したホスティングサービスなど、もう存在しない名前を指したままのDNSレコードです。
まずは整理すべき項目です。サブドメインはエラーを表示し、レコードは何の役にも立っていません。11ドメインの証明書にあった2,036件の名前を調べたところ、11ドメイン中8ドメインで、参照先のないCNAMEが計25件見つかりました。ほとんどは削除されたクラウドのロードバランサーでした。
リスクにもなりえます。ターゲットが、ストレージバケットや一部のプラットフォーム上のサイトのように、空いた名前を誰でも取得できるサービスの場合、第三者があなたのサブドメインでページを配信できてしまいます。これがサブドメインの乗っ取り(subdomain takeover)です。このツールはすべての名前についてDNSの事実を表示し、CNAMEとページの両方が、サービスが公開している未取得リソースのシグネチャに一致した場合にのみ「乗っ取りの可能性」と表示します。
2,036件の名前のうち25件(1.2%)が参照先のないCNAME、11ドメイン中8ドメインで発見
- 削除されたクラウドのロードバランサー
- 廃止されたSkype for Business Onlineのエンドポイント
- 解約されたホスティング型フォーラム
- 参照先なしCNAMEのターゲットが存在しないすべての名前について表示するDNSの事実です。使っていなければレコードを削除してください。
- 乗っ取りの可能性CNAMEとページが、サービスの未取得リソースのシグネチャに一致根拠とともに表示します。証拠ではなく兆候です。
- 乗っ取られにくいサービスがドメインの所有者を確認するFastly、CloudFront、Zendesk、Statuspageなど:警告の対象外です。
DNSのゾーン転送は開放されていますか?
ほぼ確実に開放されていません。当サイトがテストした実在の12ドメインでは、すべてのネームサーバーがDNSゾーン転送を拒否しました。
ゾーン転送(AXFR)は、ゾーンをセカンダリサーバーにコピーするための仕組みです。それ以外の誰かから求められたとき、開放されたサーバーはゾーン内のすべての名前を送ってしまいます。RFC 5936は、サーバーはゾーン転送を制限すべきであり、初期設定で誰にでも開放すべきではないとしています。
このツールは、ドメインの各ネームサーバーにAXFRの問い合わせを1回ずつ送り、それぞれの応答を報告します。応答したのは、この問題を示すために用意されたテスト用ドメインzonetransfer.meだけで、52件のレコードを返しました。
- ns-1134.awsdns-13.org205.251.196.110REFUSED
- ns-2046.awsdns-63.co.uk205.251.199.254REFUSED
- ns-981.awsdns-58.net205.251.195.213REFUSED
- ns-484.awsdns-60.com205.251.193.228REFUSED
- nsztm1.digi.ninjaAXFR zonetransfer.me52件のレコードを送信
実在の12ドメインすべてで、全ネームサーバーが拒否
すべてのサブドメインが見つからないのはなぜですか?
公開されることのない名前があるからです。どの証明書にも記載されず、どのリンクも指しておらず、よく使われるラベルにも一致しない名前です。
3種類の名前はログに載ることがまれか、まったくありません。DNSで見つかるのはラベルが推測できる場合だけです。2026年10月22日までの28日間に記録された証明書エントリーの約36%にはワイルドカード名が含まれており、それぞれが対象とする名前を隠しています。
ワイルドカードの下の名前
*.python.orgの証明書は、1階層下のすべての名前を、どれも記載せずにカバーします。ログに記録されるのはワイルドカードで、それが対象とする名前ではありません。ログにあるもの*.python.orgのみプライベートネットワーク上の名前
社内DNSにしか存在しない名前が公開証明書を取得することはまれです。証明書がなければ、ログに載ることはありません。
ログにあるものなしHTTPSを提供しない名前
SSHホスト、メールリレー、古いFTPサーバーには公開証明書が要らないため、その名前がログに載らないことがよくあります。
ログにあるものなし
各サブドメインはどこでホストされていますか?
各名前のアドレスはあるネットワークに属しており、そのネットワークから、名前を動かしているホストやCDNがわかります。
このツールは、各アドレスをどのネットワークが広報しているかをTeam Cymruに問い合わせ、ネットワークとCNAMEチェーンを、ホスティングチェッカーが識別する200以上のプロバイダーと照合します。CNAMEからは、多くの場合CDNの背後にあるプラットフォームがわかります。Cloudflareの背後にあるRead the Docsや、Amazonのネットワーク上にあるHerokuやNetlifyなどです。
CDNの背後では、アドレスはCDNのエッジのもので、多くのサイトで共通です。その背後にあるサーバーは非公開のままです。このツールがオリジンのアドレスを推測することはありません。
- DigitalOceanAS1406114
- FastlyAS5411311
- GitHub PagesAS5411311
- Amazon Web ServicesAS16509· 経由:9
- HetznerAS249406
- CloudflareAS13335· 経由:5
- Google CloudAS396982· 経由:2
- OVHcloudAS162761
- Advanced Software Production Line, S.L.AS2061021
- Civilized Discourse Construction Kit, Inc.AS394230· 経由:1
- University of OregonAS37011







- CDNのエッジ:アドレスは共有、オリジンは非公開
- ホスト自身のネットワーク
サブドメイン列挙(subdomain enumeration)とは?
サブドメイン列挙とは、ドメインのサブドメインを一覧にすることです。公開記録から受動的に行う方法と、DNSへの問い合わせやリクエストによって能動的に行う方法があります。
パッシブな情報源は、証明書ログなどすでに公開されているものを読み取るだけで、ドメインのサーバーには何も送りません。アクティブなチェックは、名前ごとに1回DNSに問い合わせたり(このツールではGoogle Public DNS経由)、トップページを取得したり、ドメイン自身のネームサーバーにゾーン転送を求めたりします。セキュリティチームは、忘れられたホストを他人より先に見つけるために、多くの場合サブドメインスキャナーで列挙を行います。ここでのサブドメインスキャンは、軽量で標準的なチェックだけを実行します:よく使われる名前、レコード、トップページ、ゾーン転送です。
パッシブ
公開記録を読み取るだけで、ドメインには何も送らない
- Cert Spotter51件の名前
- crt.sh74件の名前
アクティブ
名前ごとにGoogle Public DNSに問い合わせ、トップページを取得し、各ネームサーバーにゾーンを求める
- よく使われる名前24件の名前
- トップページ14件の名前
- DNSレコード1件の名前
- ゾーン転送拒否 ×4
NSECとNSEC3は、ゾーンの名前をどのように隠し、どのように明かすのですか?
DNSSECで署名されたゾーンでは、NSECレコードがすべての名前を次の名前へと連鎖させるため、誰でもその鎖をたどれます。NSEC3は名前をハッシュ化してこれを防ぎます。
通常のNSECゾーンで存在しない名前を問い合わせると、その前後にある実在の2つの名前が返ってきます。これを繰り返すと、ゾーン全体をたどれます。NSEC3は代わりにハッシュを返しますが、辞書を使えばそれでも解読できます。新しい方式のCompact Denial(RFC 9824)は、隣の名前を一切明かしません。
当サイトが確認したドメインの多くはNSEC3を使っているかDNSSECを使っていませんが、isc.orgなど一部は今も通常のNSECを使っています。
NSEC順番で次にある実在の名前
NSEC3次の名前のハッシュ
Compact Denial架空の次の名前:たどるものがない
DNSSECなしNXDOMAIN
サブドメイン一覧で何ができますか?
インベントリを管理し、古いレコードを整理し、各サブドメインが何を提供しているかを確認できます。
一覧をCSVでエクスポートし、名前解決できなくなった名前のレコードを削除して、名前解決できる名前については証明書、ホスト、DNSレコードを確認してください。
インベントリを管理
すべての名前を、ステータス、アドレス、ホスト、証明書の日付とともにCSVまたはJSONでダウンロードできます。
古いレコードを整理
名前解決できなくなった名前と、どこも指していないCNAMEを削除します。
各証明書を確認
証明書チェーン、有効期限、証明書の対象範囲を確認できます。
ホスティング先を調べる
どの名前についても、背後にあるホスト、CDN、メールプロバイダーがわかります。
DNSレコードを読む
すべてのレコードタイプ、ルートからの経路、DNSSEC。
年齢を確認
登録日、最初の証明書、最初のアーカイブ。
データとクレジット
- 証明書データ:Cert Spotter(SSLMate)とcrt.sh(Sectigo)。
- よく使われる名前:SecListsの
subdomains-top1million-5000.txtの先頭1,000個(および5,000個)のラベル。© Daniel Miessler、MIT License。 - 乗っ取りのシグネチャは、EdOverflowとコントリビューターによるcan-i-take-over-xyz(CC BY 4.0)を、DNS Robotが改変して使用しています。
- ネットワーク情報はTeam CymruのIP to ASNサービス、DNSの応答はGoogle Public DNSによるものです。